


EPP とは? エンドポイント保護プラットフォーム(EPP)は、ノート PC、デスクトップ PC、サーバ、スマートフォン、そのほかの接続デバイスをサイバー脅威から保護するためのセキュリティソリューションです。
環境に接続されたデバイスが増えるたびに、攻撃対象領域は拡大します。攻撃者は、ソーシャルエンジニアリング、改ざんされたソフトウェアパッケージ、従来の防御を回避するように設計されたマルウェアなどを通じて、エンドポイントを標的とするケースがますます増えています。
そして、変化のペースは加速しています。Iruの研究チームは、たった1四半期の間に、ClickFix攻撃、ソフトウェアサプライチェーンの侵害、開発者を標的とした北朝鮮による偽のインタビューキャンペーンなど、新たに台頭する脅威に対処するため、115件の新しいエンドポイント検出ルールをリリースしました。つまり、セキュリティチームには、こうした変化に対応できるEPPが必要なのです。
こうしたプラットフォームがどのように機能するかを理解することが、第一歩です。このガイドでは、EPPの役割、EPPに含まれるセキュリティツール、エンドポイント検出・対応(EDR)との違い、およびソリューションを評価する際に考慮すべき点について解説します。
EPPはどのように機能するのでしょうか?
EPPは、デバイス上の悪意のある活動の兆候を継続的に監視することで機能します。ほとんどのエンドポイント保護ソフトウェアは、複数の検知手法を組み合わせて脅威を早期に特定し、拡散する前に阻止します。
その仕組みは以下の通りです:
- 各デバイスにエージェントがインストールされます。保護対象のノートPC、デスクトップPC、サーバー、モバイルデバイスには、軽量なソフトウェアエージェントが実行されます。このエージェントは、エンドポイントにおけるEPPの「目」と「耳」としての役割を果たします。
- エージェントはデバイスの動作を監視します。エージェントは、実行中のプロセス、ファイルの変更、アプリケーションの動作、システムイベントなど、デバイス上で発生している事象を監視します。これにより、プラットフォームは攻撃を示唆する可能性のある動作を把握できるようになります。
- プラットフォームはアクティビティを分析して脅威を特定します。EPPは、以下のような複数の検出手法を用いてアクティビティを評価します:
- シグネチャベースの検出は、既知の脅威パターンのデータベースとファイルやアクティビティを照合することで、既知のマルウェアを特定します。
- 行動分析は、大量のファイルを暗号化しようとしたり、悪意のあるコードをダウンロードしようとしたりするプロセスなど、不審な動作を探します。
- 機械学習は、既知のマルウェアシグネチャと一致しない可能性のある異常なアクティビティや、これまでに確認されていない脅威の特定を支援します。
- 脅威はブロックまたは隔離されます。プラットフォームが悪意のある動作を検出した場合、そのアクティビティをブロックしたり、影響を受けたファイルを隔離したり、脅威が被害をもたらす前に隔離したりすることができます。
- セキュリティチームにアラートが通知されます。EPPはアラートを生成し、イベントの詳細をログに記録するため、セキュリティチームやITチームは調査を行い、必要に応じて追加の措置を講じることができます。
行動検知、機械学習、およびシグネチャベースの検知を組み合わせることで、最新のEPPは既知の脅威と新たな脅威の両方を特定できます。この自動化により、手動による監視が削減され、対応時間が短縮され、セキュリティチームやITチームがエンドポイントセキュリティをより効率的に管理できるようになります。
従来のEPPとクラウドネイティブEPPの比較
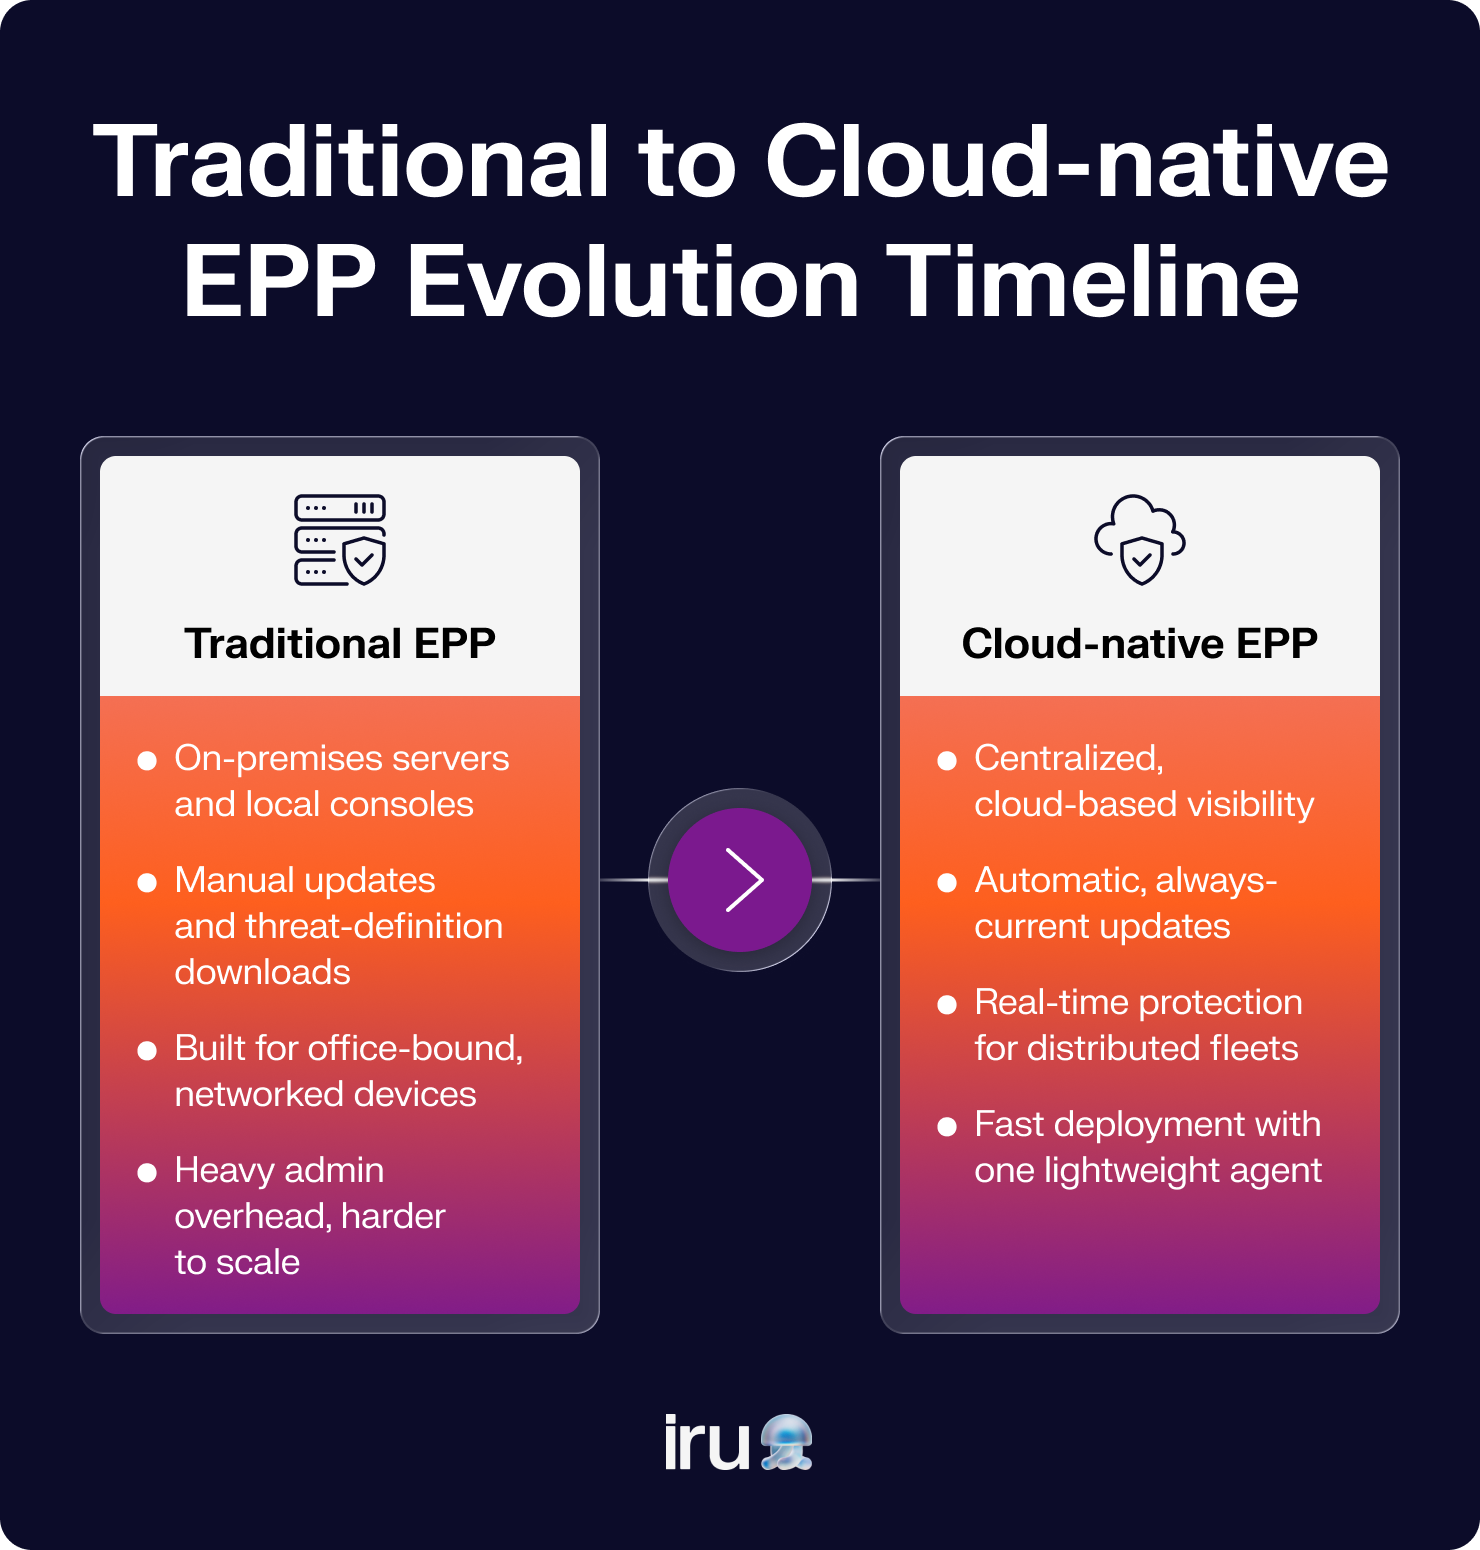
従来のEPPはオンプレミスインフラに大きく依存しているのに対し、クラウドネイティブEPPはクラウドを通じて保護、可視化、管理を提供します。多くの点で、クラウドネイティブEPPは従来のモデルの現代的な進化形と言えます。
従来のEPPは、ほとんどのユーザーがオフィスで勤務し、デバイスが企業ネットワーク内に留まっていた時代を想定して設計されていました。多くの場合、オンプレミスサーバーや手動による更新が必要であり、管理上の負担も大きかったのです。
現代の職場環境は、当時とは大きく様変わりしています。従業員はリモートで働き、クラウドアプリケーションを利用し、複数のデバイスや場所から会社のリソースにアクセスしています。だからこそ、こうした変化に迅速に対応できるエンドポイントセキュリティプラットフォームが必要なのです。
クラウドネイティブEPPは、分散環境全体にわたる一元化された可視性、迅速な導入、自動更新、およびリアルタイムの保護を実現します。
例えば、決済プラットフォームのOpnは、Iruを活用してデバイス管理を自動化し、世界中の従業員を対象にセキュリティを強化しました。手動のプロセスを一元化されたワークフローに置き換えることで、チームはエンドポイントに対する管理を強化しつつ、IT部門の運用負担を軽減することができました。
エンドポイント保護プラットフォームの機能
最新のエンドポイント保護プラットフォームは、セキュリティ機能とデバイス管理機能を統合しており、次のような機能を通じて、エンドポイントの保護、ポリシーの適用、および環境全体の可視性の維持を支援します。
- アンチウイルス:脅威シグネチャを使用して、既知のマルウェアを検知・ブロックします。EPPでは、より広範な保護と迅速な対応を実現するため、アンチウイルスは通常、他のセキュリティ制御機能と統合されています。
- 行動分析:アプリケーションやプロセスの動作に基づいて、不審な活動を特定します。これにより、既知のマルウェアパターンに一致しない可能性のある、新規および新興の脅威を検出するのに役立ちます。
- ファイアウォールおよびホスト侵入防止:ネットワークトラフィックを制御し、デバイス上の潜在的に悪意のある活動をブロックすることで、攻撃者がアクセスする機会を削減します。
- データ暗号化:適切な認証情報がないと読み取れないようにすることで、機密データを保護します。これにより、デバイスの紛失、盗難、または侵害による影響を軽減できます。
- データ漏洩防止(DLP):機密情報が、承認された経路以外でコピー、共有、または転送されるのを防止します。
- デバイス管理:IT チームがリモートでソフトウェアの展開、設定の構成、更新の管理、およびデバイスのセキュリティ確保を行えるようにします。Iru の UEM ツールのようなソリューションは、エンドポイント管理とセキュリティを単一のプラットフォームに統合しています。
- ポリシー管理:管理対象のすべてのデバイスにおいて、セキュリティおよびコンプライアンス要件の適用を自動化し、チームが大規模な環境でも一貫性を維持できるよう支援します。
多くの最新プラットフォームでは、これらの機能をエンドポイントセキュリティや管理ワークフローと統合しています。これが、ツールの乱立を抑制しつつ、エンドポイントセキュリティとクロスプラットフォーム保護を強化したいと考える組織にとって、こうしたプラットフォームが最高のエンドポイント管理ソフトウェアの選択肢の一つとしてしばしば挙げられる理由の一つです。
EPP 対 EDR 対 XDR
EPPは脅威を未然に防ぎ、エンドポイント検出・対応(EDR)は予防的な制御をすり抜けた脅威を検知して対応し、拡張型検出・対応(XDR)は複数のセキュリティツールからのデータを連携させることで、より広範な可視性と迅速な調査を実現します。
これを次のように考えてみるとよいでしょう。
- EPPは「この攻撃を阻止できるか?」という問いに答えます。
- EDRは、「何が起きたのか?」と問います。
- XDRは、「どこまで拡散したのか?」と答えます。
それぞれが前の段階を基盤としており、インシデント発生時にセキュリティチームがさまざまな疑問に答えられるよう支援します。
さらに詳しく説明すると、EPPは、アンチウイルス、行動分析、ポリシーの適用、およびデバイス制御を通じて予防に重点を置いています。最新のEPPセキュリティツールは、脆弱なソフトウェアを特定したり、Appleパッケージの脆弱性を発見するなどの活動をサポートしたりすることで、リスクの低減にも役立ちます。
EDRは、エンドポイント上のアクティブな脅威の調査と封じ込めを支援します。XDRは、その可視性をエンドポイントを超えて、ID、クラウドサービス、電子メール、その他のセキュリティツールにまで拡大します。
以下に、EPP、EDR、XDRの簡単な比較を示します:
| カテゴリ | EPP | EDR | XDR |
|---|---|---|---|
| 主な目的 | 脅威が実行される前に防止する | アクティブな脅威を検知し、封じ込める | 複数のシステムにまたがる脅威を連携させて調査する |
| 主な重点 | エンドポイント保護 | エンドポイントの調査と対応 | 環境を横断した可視性 |
| 主なユーザー | ITおよびセキュリティチーム | セキュリティアナリストおよびインシデント対応担当者 | セキュリティ運用チーム |
| データソース | エンドポイントのアクティビティ | エンドポイントのアクティビティとテレメトリ | エンドポイント、ID、クラウドアプリ、メール、ネットワークなど |
| これによって回答できる質問の例 | このマルウェアを阻止できますか? | このデバイスで何が起きたのか? | この攻撃はどの程度広範囲に及んでいるのか? |
| 対応範囲 | 脅威をブロックまたは隔離します | 脅威の調査と封じ込め | 複数のシステムにわたる対応を調整する |
| 最適な用途 | リスクの低減と感染の防止 | インシデント対応および脅威ハンティング | 複数のセキュリティツールを導入した複雑な環境 |
また、一部の組織ではマネージド・ディテクション・アンド・レスポンス(MDR)サービスを利用しています。MDRはEDR技術と、セキュリティ専門家による24時間365日の監視および対応を組み合わせたものであり、最適なEDRソリューションを検討している組織にとって人気のある選択肢となっています。
なぜEPPを導入すべきか?
環境内のすべてのノートPC、デスクトップPC、スマートフォン、サーバーは、攻撃者にとって新たな侵入経路となり得ます。EPPを導入していない場合、セキュリティチームは連携していないツールや手作業によるプロセスに依存し、デバイス全体で何が起きているかについて限られた可視性しか得られないことがよくあります。
その結果、リスクが高まり、作業負荷も増大します。脅威が見過ごされたり、ソフトウェアが最新の状態から遅れたりすることがあり、セキュリティチームは問題への対応ではなく、ツール間の切り替えに貴重な時間を費やすことになってしまいます。
EPPは、予防、可視化、制御を単一のプラットフォームに統合します。これにより、セキュリティチームは、不必要な複雑さを増すことなく、脅威をより迅速に検知し、ポリシーを一貫して適用し、エンドポイントを保護できるようになります。
多くの組織にとって、EPPは統合エンドポイント管理(UEM)への第一歩でもあります。セキュリティとデバイスを別々に管理する代わりに、ツールの乱立を解消し、エンドポイント環境全体をより明確に把握できるようになります。
EPPの選び方
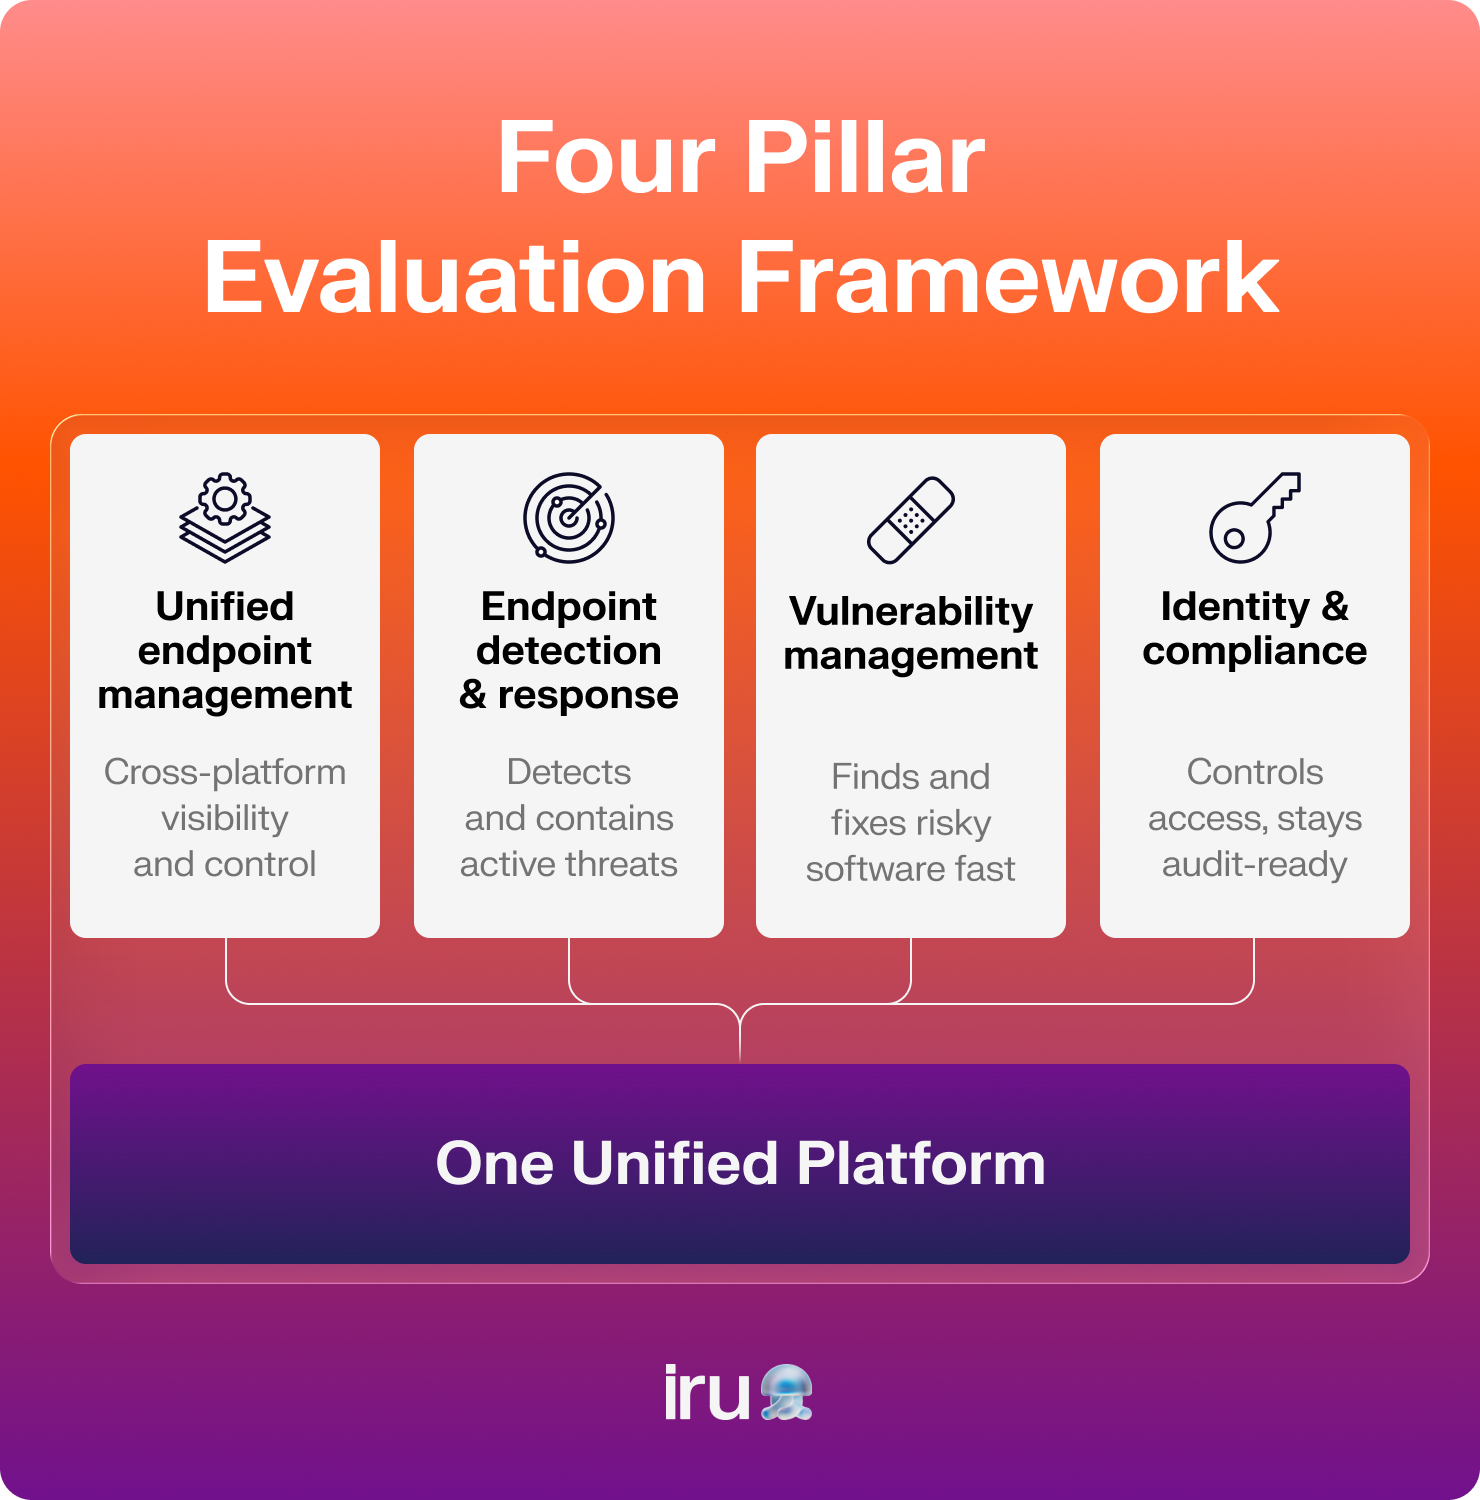
優れたEPPは、単にマルウェアをブロックするだけではありません。セキュリティ、デバイス管理、脆弱性管理、およびID制御を統合し、複雑さを軽減しながらエンドポイントを保護するのに役立ちます。
統合エンドポイント管理
セキュリティとデバイス管理は連携してこそ最大の効果を発揮するため、最新のEPPにはUEM機能がますます組み込まれるようになっています。UEMソリューションにより、チームは単一のプラットフォームからデバイスのライフサイクル全体にわたる可視性と制御を得ることができます。
EPPのUEM機能を評価する際は、以下の点に注目してください:
- クロスプラットフォーム対応:Apple、Windows、Android、その他のオペレーティングシステムを幅広くサポートしているかを確認してください。単一のプラットフォームを通じてデバイスを管理することで、ツールの乱立や管理上の負担を軽減できます。
- ゼロタッチ展開:デバイスは箱から出したそのままでユーザーがすぐに利用できるようにすべきです。ゼロタッチ展開により、IT部門による手動設定を必要とせずに、登録、設定、およびポリシーの適用が自動化されます。
- 割り当てマップ:デバイスやユーザーの属性に基づいて、適切な設定、アプリケーション、ポリシーを自動的に適用します。これにより、手動での割り当てが不要になり、デバイスが導入初日から正しく設定されることが保証されます。
エンドポイント検出および対応(EDR)
EPPが予防に重点を置く一方、EDRは予防的な制御をすり抜けた脅威の検出と対応を支援します。これらを組み合わせることで、より強力なエンドポイントセキュリティ対策を実現します。
EDRの主な機能には以下が含まれます:
- 行動ベースの検知:効果的なEDRソリューションは、エンドポイントの活動を監視し、不審な行動が発生した時点でそれを特定します。これにより、既知のマルウェアシグネチャと一致しない可能性のある新たな脅威の検知が可能になります。
- デバイスの隔離:侵害されたデバイスを自動的に隔離する機能により、セキュリティチームがインシデントを調査している間、脅威の拡散を防ぐことができます。
- 軽量エージェント:エンドポイントエージェントは、デバイスの動作を遅らせることなく、高い可視性を提供する必要があります。軽量エージェントは、保護機能を維持しつつ、ユーザーエクスペリエンスを向上させます。
脆弱性管理
脆弱性管理は、攻撃者が脆弱性を悪用する前にセキュリティリスクに対処します。これにより、組織はエンドポイント環境全体にわたる脆弱なソフトウェアを特定し、優先順位を付け、修正することができます。
以下のような脆弱性管理機能に注目してください:
- 自動パッチ適用:自動化されたパッチ管理により、手動による介入に頼ることなく、アプリケーションやオペレーティングシステムを最新の状態に保つことができます。
- 脆弱性の影響分析:すべての脆弱性が同程度のリスクを伴うわけではありません。AIを活用した優先順位付けにより、チームは自社の環境に最も影響を与える可能性の高い脆弱性に注力できます。
- ソフトウェアの可視性:インストールされているアプリケーション、バージョン、および脆弱性への露出状況に対する包括的な可視性により、セキュリティ上のギャップを特定し、攻撃対象領域をより効果的に縮小できます。
ID管理とコンプライアンス
強固なエンドポイントセキュリティは、リソースにアクセスできるユーザーを管理し、セキュリティ要件が一貫して適用されるようにすることにも依存します。IDおよびコンプライアンス機能は、認証情報の漏洩、内部者による脅威、および規制要件に起因するリスクを低減するのに役立ちます。
不可欠なアイデンティティおよびコンプライアンス機能には、以下が含まれます:
- パスワードレス認証:パスワードレスサインオンにより、パスワードへの依存度を低減し、フィッシングや認証情報の盗難から保護します。
- コンプライアンスの自動化:証拠の収集、制御マッピング、および監視の自動化により、組織は手作業を削減しつつ、監査対応態勢を維持できます。
- トラストポータル:トラストポータルは、認証、レポート、セキュリティ文書を顧客やステークホルダーと共有するための一元化された場所を提供します。
実例: Bindplane社は、エンドポイント管理、EDR、脆弱性管理のための統合プラットフォームを活用し、監査証拠の収集を簡素化するとともに、ISO 27001コンプライアンスを維持するために必要な手作業を削減しました。
Iruでデバイス群を保護
エンドポイントセキュリティの管理に、連携のないツールを寄せ集める必要はありません。脅威が進化し、デバイス群が拡大する中、ITおよびセキュリティチームには、相互に連携する可視性、自動化、保護機能が必要です。
IruのEDRソフトウェアは、エンドポイント管理と脆弱性管理を単一のプラットフォームに統合します。リアルタイムの行動検知、自律的な封じ込め、自動化されたワークフローにより、デバイスを保護し、手作業を削減し、脅威への対応を迅速化できます。
無料デモをご予約 いただき、Iruがどのようにエンドポイントを保護し、複雑さを軽減し、より高い制御性を実現するかをご確認ください。