

보안 팀은 발견하고 해결해야 할 보안 문제가 점점 더 많아지고 있습니다. 시스코 탈로스 ( Cisco Talos)는 2025년에 48,196건의 공통 취약점 및 노출(CVE)을 보고했으며, 이는 하루 평균 132건에 해당합니다. 취약점 스캔 도구를 활용하면 팀이 문제를 식별하고 해결하는 데 도움이 됩니다. 이 도구는 장치, 소프트웨어 및 시스템에서 알려진 보안 결함을 검사하여 문제가 숨어 있을 수 있는 곳을 더 명확하게 파악할 수 있게 해줍니다.
하지만 모든 환경에 동일한 수준의 가시성이 필요한 것은 아닙니다. 네트워크 중심 팀은 인프라에 대한 가시성이 필요할 수 있는 반면, 클라우드 환경이나 엔드포인트 군은 엔드포인트 취약점 스캔이 필요할 수 있습니다. 일부 도구는 우선적으로 주의를 기울여야 할 문제를 우선순위화하거나 CVE 해결에 한 걸음 더 다가갈 수 있도록 지원함으로써 그 기능을 한 단계 더 확장합니다.
이 글에서는 이러한 범주에 속하는 10가지 도구를 비교하고, 각 도구가 어떤 상황에서 유용한지 살펴보겠습니다.
한눈에 보는 최고의 취약점 스캔 도구
최고의 취약점 스캔 도구는 보호해야 할 시스템(직원 엔드포인트 및 내부 네트워크부터 클라우드 워크로드 및 웹 애플리케이션까지)에 따라 다릅니다. 다음은 주요 취약점 평가 도구들의 비교 결과입니다:
| 공급업체 | 가장 적합한 대상 | G2 평점 | 주요 기능 |
|---|---|---|---|
| Iru | 내장된 수정 기능을 갖춘 엔드포인트(Mac + Windows) 스캔 | 4.7 | 에이전트 기반 CVE 탐지 + 자동 수정 기능 |
| CrowdStrike Falcon | 에이전트 기반, EDR 통합 스캔 | 4.6 | Falcon 에이전트 내 노출 관리 |
| Microsoft Defender VM | Windows 우선 환경 | 4.4 | M365/Defender 네이티브 통합 |
| Tenable Nessus | 광범위한 네트워크/인프라 스캔 | 4.5 | 플러그인 기반의 광범위한 커버리지 |
| Qualys VMDR | 대규모 엔터프라이즈용 클라우드 기반 VM | 4.4 | 자산 탐색 + 규정 준수 |
| Rapid7 Exposure Command | 위험 기반 우선순위 지정 + 시정 조치 워크플로우 | 4.4 | 실시간 위험 점수 산정 |
| OpenVAS (Greenbone) | 무료 오픈소스 네트워크 스캔 | 4.4 | 오픈소스, 광범위한 프로토콜 지원 |
| Wiz | 클라우드 우선 (에이전트 없는 클라우드 네이티브 애플리케이션 보호 플랫폼(CNAPP)) | 4.7 | 에이전트 없는 클라우드 지원 범위 |
| Invicti (구 Acunetix) | 웹 애플리케이션(DAST) 스캔 | 4.1 | SQLi/XSS 웹 애플리케이션 탐지 |
| Intruder | 소규모 팀 / 지속적인 외부 스캔 | 4.8 | 간편함, 지속성, 알림 기능 |
최고의 엔드포인트 및 에이전트 기반 취약점 스캐너
에이전트 기반 취약점 스캐너는 각 엔드포인트에 소프트웨어를 설치하여 상세한 기기 및 애플리케이션 데이터를 수집하고 알려진 취약점을 식별합니다. 효과적인 스캐너는 영향을 받은 소프트웨어에 대한 정확한 가시성을 제공하고, 발견된 결과에 따라 조치를 취하기 쉽게 만들어야 합니다. 고려해 볼 수 있는 몇 가지 옵션은 다음과 같습니다.
1. Iru
- 가장 적합한 용도: 내장된 수정 기능을 갖춘엔드포인트 (Mac + Windows) 스캔
- G2 평점: 4.7
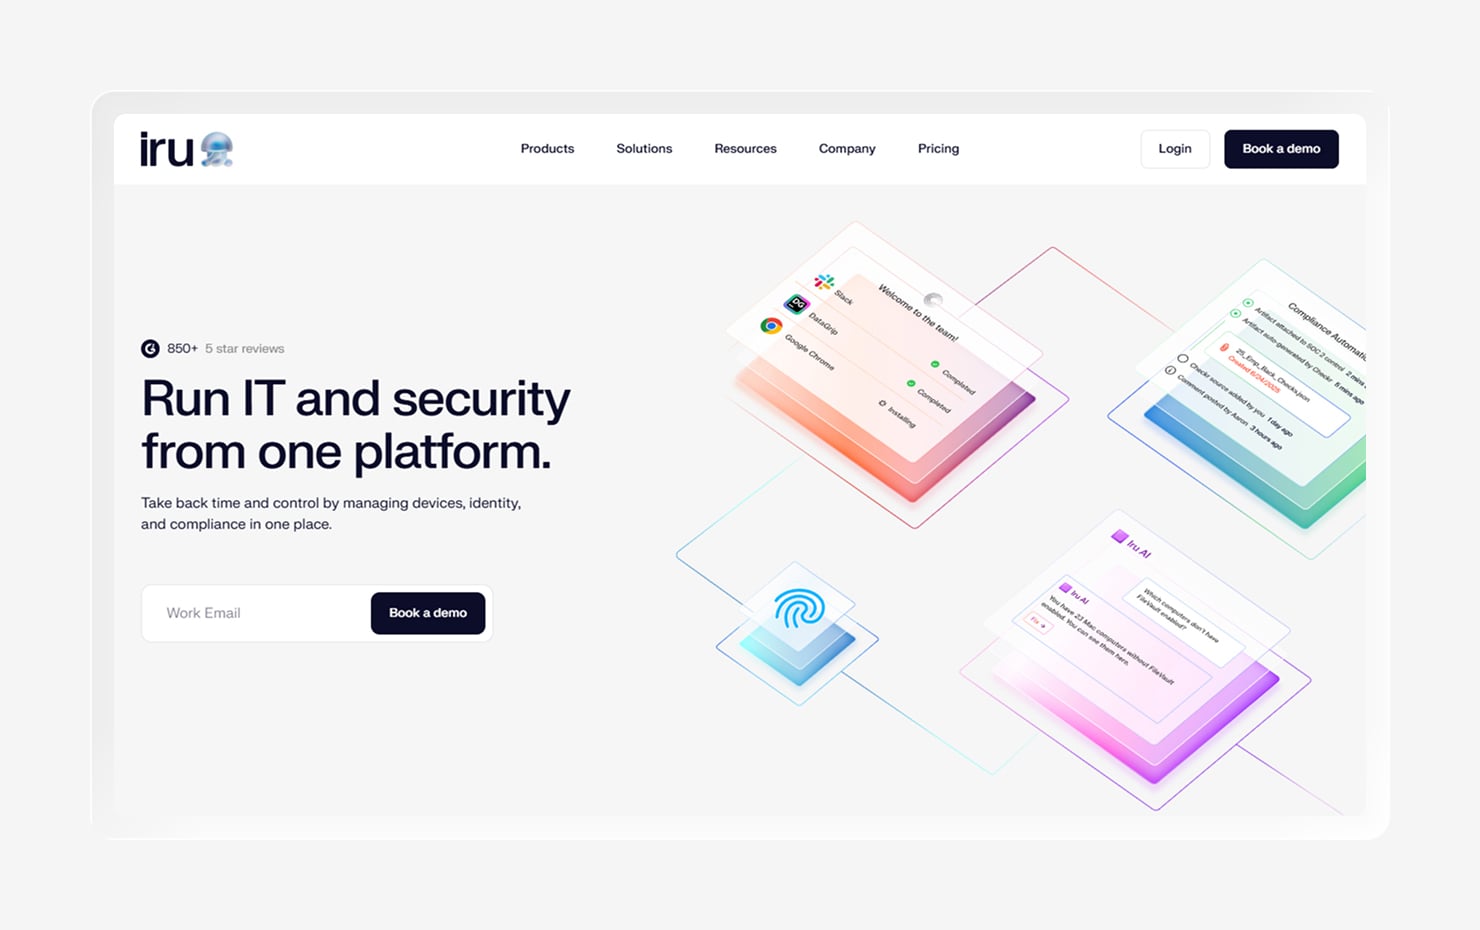
Iru는 엔드포인트 보안 및 관리, 신원 및 접근 관리, 규정 준수 자동화를 결합한 AI 기반 IT 및 보안 플랫폼입니다. 엔드포인트 취약점 스캐너로서 Iru는 관리 대상 장치에서 전체 애플리케이션 인벤토리를 추출하고, 취약한 소프트웨어를 식별하며, 동일한 엔드포인트 에이전트를 통해 탐지 결과와 수정 조치를 연계합니다.
‘Auto Apps’ 기능 또한 Iru의 차별화된 장점입니다. 이 기능은 Mac 및 Windows용 500여 개의 일반적인 비즈니스 애플리케이션을 지원하며, 이를 자동으로 배포하고 패치를 적용함으로써 소프트웨어를 최신 상태로 유지하는 데 필요한 수작업을 줄여줍니다.
Iru의 고객사인Sprinter Health는 인력이 부족한 IT 팀에게 이것이 어떤 의미를 가지는지 보여줍니다. 이 회사는 Iru를 사용하여 점점 늘어나는 기기 군을 관리했고, 기기 관리 업무량을 IT 팀의 월간 업무량의 10% 미만으로 줄여, 팀이 다른 우선 순위에 집중할 수 있는 여유를 확보했습니다.
리뷰어들은 Iru의 사용 편의성과 기기 관리 기능을 높이 평가합니다. 사용자들은 Iru의 설정 및 시작 과정이 매우 간편하며, 발생할 수 있는 문제를 해결해 주는 적극적인 고객 지원이 제공된다고 말합니다. 특히 Apple 기기 관리 기능에 대해 호평을 보내고 있습니다. 다만 일부 사용자는 보고 기능 등 일부 영역에서 개선의 여지가 있다고 언급하기도 합니다.
주요 기능
- 포괄적인 소프트웨어 인벤토리 및 에이전트 기반 CVE 탐지: 완전한 소프트웨어 인벤토리를 구축하고 관리 대상 엔드포인트에서 알려진 취약점을 표시합니다.
- CVE 우선순위 지정: 심각도에 따라 취약점의 우선순위를 지정하고, Iru AI를 통해 추가적인 맥락 정보를 제공합니다.
- 취약점 대응: 취약한 소프트웨어를 자동으로 수정하여 패치 적용 속도를 높입니다
- 크로스 플랫폼 지원: Mac 및 Windows 환경 전반의 엔드포인트를 스캔합니다
- 동일한 경량 에이전트 내 EDR: 단일 에이전트에서 엔드포인트 탐지 및 대응(EDR) 과 취약점 관리를 결합합니다
2. CrowdStrike Falcon
- 가장 적합한 용도: 에이전트 기반 , EDR 통합 스캔
- G2 평점: 4.6
CrowdStrike Falcon은 Falcon 센서를 통해 취약점 스캔 및 평가를 제공합니다. EDR에 사용되는 것과 동일한 경량 에이전트가 취약점 데이터도 수집하므로, 노출 현황과 엔드포인트 활동을 통합된 뷰로 확인할 수 있습니다. 이러한 구성 덕분에 Falcon은 이미 CrowdStrike를 사용 중인 팀에 자연스럽게 적합합니다.
취약점 데이터는 탐지 및 대응 컨텍스트와 함께 제공되며, Falcon Exposure Management는 실시간 위협 인텔리전스를 추가하여 공격자가 적극적으로 악용하는 취약점에 집중할 수 있도록 지원합니다. 또한, CrowdStrike의 가격 및 제품 구조는 보안 예산이 넉넉한 대규모 조직에 맞춰져 있습니다.
G2 리뷰어들은 팔콘의 경량 에이전트, 강력한 위협 탐지 기능, 그리고 엔드포인트 보안에 대한 중앙 집중식 접근 방식을 높이 평가합니다. 주로 제기되는 불만 사항은 높은 비용, 복잡한 인터페이스, 그리고 특히 소규모 팀의 경우 고급 기능 사용에 필요한 학습 곡선입니다.
주요 기능
- Falcon 에이전트를 통한 스캔: Falcon 센서를 사용하여 엔드포인트의 알려진 취약점을 평가합니다.
- 실시간 노출 데이터: 엔드포인트 상태가 변경됨에 따라 취약점 정보를 지속적으로 업데이트합니다
- EDR과 취약점 컨텍스트의 통합: 취약점 분석 결과를 엔드포인트 탐지 및 대응(EDR) 데이터와 연계합니다
- 위협 인텔리전스 보강: 실시간 위협 인텔리전스를 추가하여 현재 악용되고 있는 취약점을 식별하도록 지원
3. Microsoft Defender 취약점 관리
- 가장 적합한 환경: Windows 중심 환경
- G2 평점: 4.4
Microsoft Defender 취약점 관리는 이미 Microsoft 보안 도구를 운영 중인 조직에 가장 적합합니다. 이 솔루션은 Microsoft Defender 생태계를 통해 에이전트 기반의 취약점 가시성을 제공하며, Microsoft Entra ID와 긴밀하게 연동되어 Windows 중심 팀이 익숙한 환경에서 소프트웨어 취약점을 평가하고 취약점 수정 조치를 관리할 수 있도록 지원합니다.
이 플랫폼은 환경의 대부분이 이미 Microsoft 생태계 내에 구축되어 있을 때 가장 효과적입니다. Windows 지원 범위가 특히 강점이지만, 다양한 운영 체제가 혼합된 환경의 조직은 지원 범위의 공백을 메우고 전체 환경을 파악하기 위해 별도의 도구가 필요할 수 있습니다.
G2에서는 사용자들이 이 플랫폼이 다른 Microsoft 보안 제품과 원활하게 통합된다는 점과, 이미 해당 생태계를 사용하고 있는 팀에게 친숙한 인터페이스를 제공한다는 점을 자주 칭찬합니다. 하지만 일부 사용자는 고급 기능의 설정이 복잡하고, Microsoft 환경 외부의 장치를 관리할 때 유연성이 다소 부족하다고 언급하기도 합니다.
주요 기능
- 기본 제공되는 Defender 및 Entra 통합: 취약점 데이터를 Microsoft Defender 및 Microsoft Entra ID와 연동합니다.
- Windows 우선 지원: Windows 기기에 대한 강력한 취약점 가시성을 제공합니다
- 내장된 장치 인벤토리: 장치 및 설치된 소프트웨어를 추적하여 잠재적 취약점을 식별합니다
- 보안 점수 기반 지침: 보안 권장 사항과 점수를 활용하여 취약점 수정 작업의 우선순위를 정할 수 있도록 지원
최고의 네트워크 및 인프라 취약점 스캐너
네트워크 및 인프라 취약점 스캐너는 서버와 호스트부터 연결된 애플리케이션에 이르기까지, 조직이 네트워크 전반에 노출한 시스템을 검사합니다. 다음은 발견된 취약점이 산더미처럼 쌓여 전담 인력이 상시 취약점 수색에 매달려야 하는 상황이 되기 전에, 해당 환경 전반의 알려진 취약점을 파악하는 데 도움이 되는 몇 가지 도구입니다.
4. Tenable Nessus
- 가장 적합한 용도: 광범위한 네트워크/인프라 스캔
- G2 평점: 4.5
Nessus는 수년에 걸쳐 취약점 스캔 분야에서 잘 알려진 이름으로 자리매김해 왔습니다. 플러그인 기반 접근 방식을 통해 네트워크와 호스트 전반에 걸쳐 광범위한 커버리지를 지원하며, 취약점 탐지, 자산 탐색 및 규정 준수 점검을 위한 스캔 템플릿을 제공합니다. 또한 Tenable은 새로운 취약점이 발견될 때마다 플러그인을 정기적으로 업데이트합니다.
이 도구는 대상 및 탐색 방법 선택부터 평가 설정 조정에 이르기까지 스캔 실행 방식을 폭넓게 제어할 수 있게 해줍니다. 이러한 유연성은 환경에 특이한 구석이 몇 군데 있을 때 유용할 수 있지만, 스캔을 구성하는 데는 시간과 경험이 필요할 수 있습니다.
하지만 G2 사용자들은 Nessus에 대해 엇갈린 의견을 보이고 있습니다. 정확한 결과와 방대한 플러그인 라이브러리를 높이 평가하는 한편, 숙련된 팀이 높이 평가하는 바로 그 유연성 때문에, 특히 취약점 스캔을 처음 접하는 사용자에게는 설정 및 학습 과정이 더 까다로울 수 있습니다.
주요 기능
- 플러그인 기반 탐지: 구성 가능한 플러그인을 사용하여 환경 전반에 걸쳐 알려진 취약점을 탐지합니다.
- 네트워크 및 호스트 스캔: 네트워크에 연결된 호스트를 스캔하여 노출된 서비스와 보안 취약점을 탐지합니다
- 구성 및 규정 준수 감사: 시스템 설정을 보안 기준 및 규정 준수 요구 사항과 대조하여 확인합니다
- 포괄적인 보고 기능: 조직의 요구 사항에 맞춰 스캔 보고서를 조정할 수 있습니다
5. Qualys VMDR
- 가장 적합한 대상: 대규모엔터프라이즈 및 클라우드 기반 VM
- G2 평점: 4.4
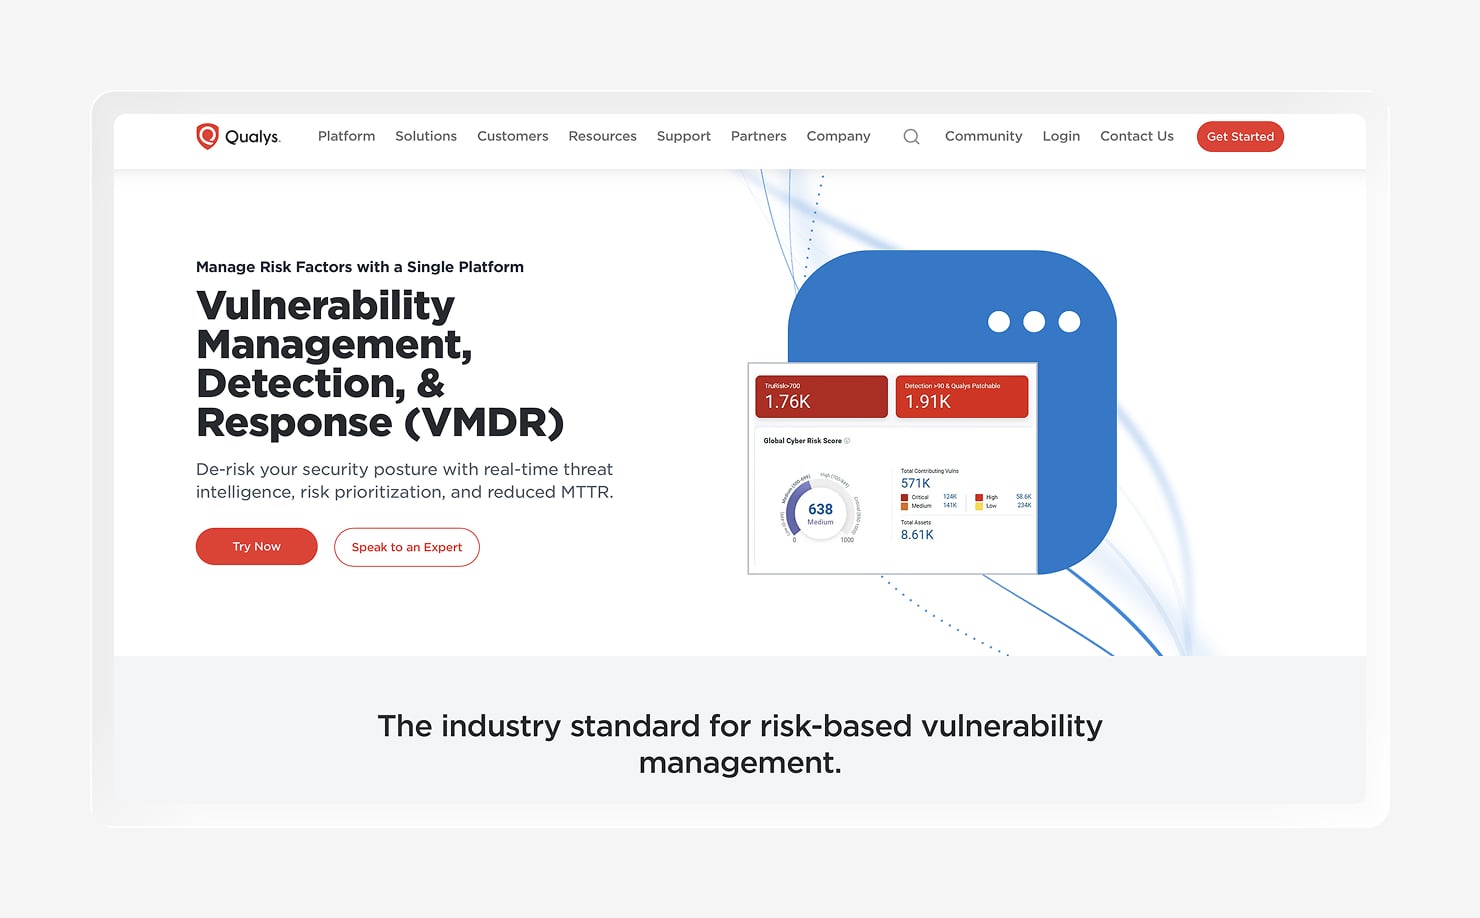
Qualys VMDR은 대규모 환경 전반에 걸쳐 지속적인 가시성을 확보하기 위해 구축된 클라우드 기반 취약점 관리 플랫폼입니다. 이 플랫폼은 자산 탐색, 취약점 탐지, 위협 우선순위 지정 및 규정 준수 점검 기능을 하나의 플랫폼에 통합하여, 한 번 실행하고 잊어버리는 스캐너라기보다는 노출 위험을 관리하는 중앙 허브와 같은 느낌을 줍니다.
이러한 포괄적인 접근 방식은 대규모로 로밍 엔드포인트, 클라우드 워크로드 또는 컨테이너화된 환경을 관리하는 조직에 효과적입니다. Qualys는 에이전트 기반 및 에이전트리스 스캔을 모두 지원하여 시스템 전반에 걸쳐 데이터를 수집할 수 있는 다양한 방법을 제공합니다.
G2의 사용자 리뷰를 살펴보면, 플랫폼이 일단 가동되면 사용 편의성에 대해 대체로 긍정적인 평가를 내리고 있습니다. 사용자들은 Qualys가 제공하는 가시성과 폭넓은 기능을 높이 평가하는 경우가 많습니다. 반면, 일부 리뷰어들은 설정이 복잡하고 인터페이스가 직관적이지 않아 탐색하는 데 시간이 많이 소요될 수 있다고 지적합니다.
주요 기능
- 자산 탐색: 환경 전반의 자산을 식별하여 보호가 필요한 대상을 추적할 수 있도록 지원
- 위협 우선순위 지정: 위험 및 위협 맥락을 바탕으로 취약점을 순위화하여 문제 해결을 안내합니다
- 규정 준수 점검: 관련 구성 및 규정 준수 요구 사항에 따라 시스템을 평가합니다
- 에이전트 및 에이전트리스 스캔: 다양한 유형의 환경을 스캔할 수 있도록 두 가지 배포 방식을 모두 지원합니다
6. Rapid7 Exposure Command
- 가장 적합한 용도: 위험 기반 우선순위 지정 + 수정 워크플로우
- G2 평점: 4.4
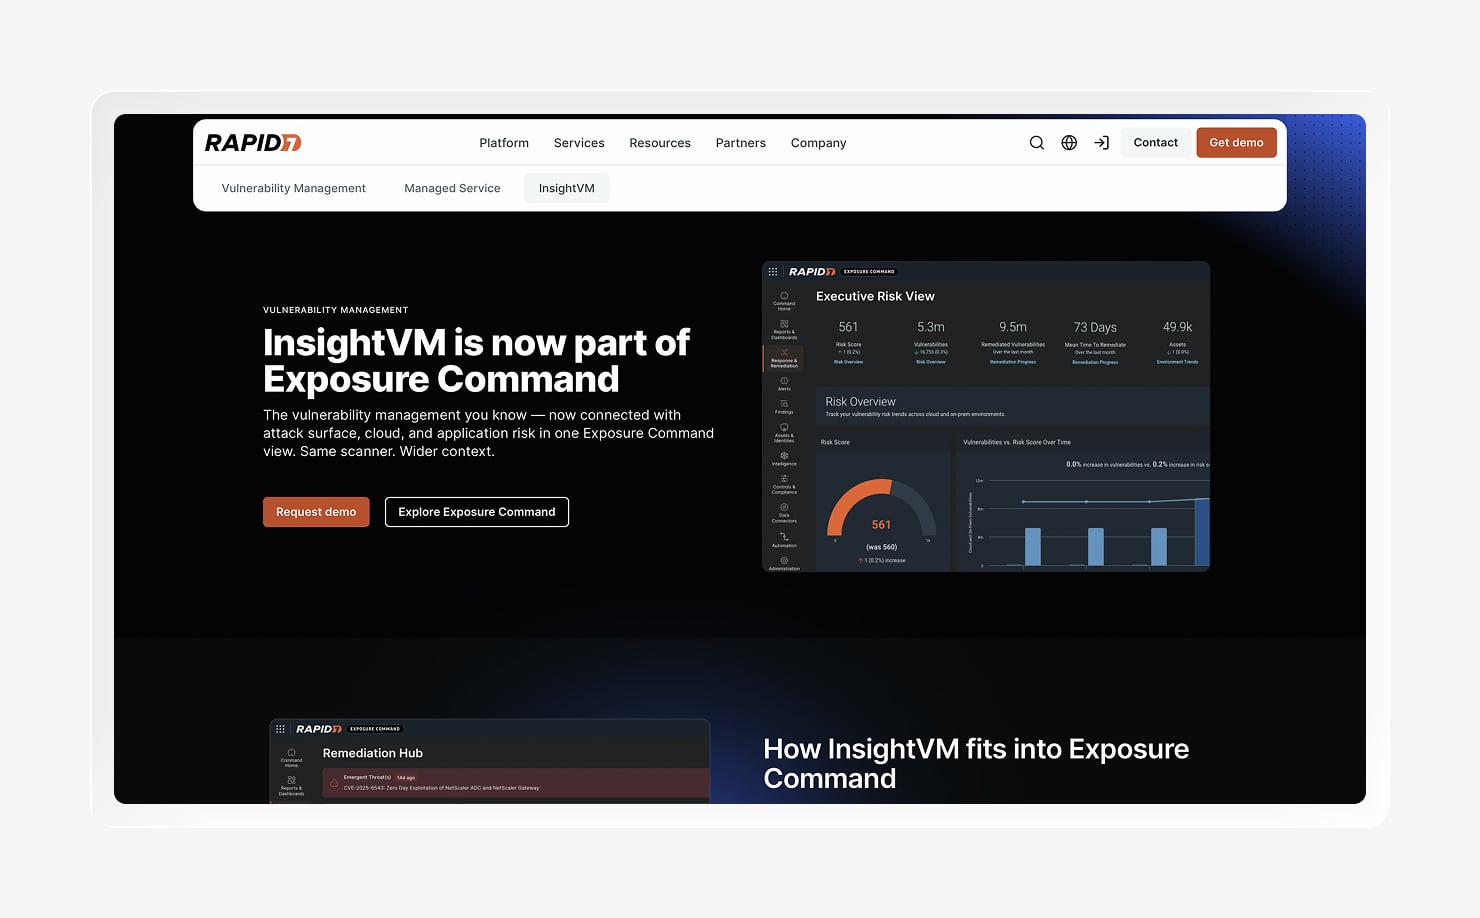
Rapid7 Exposure Command는 취약점 관리 기술을 제공하는 InsightVM을 기반으로 하며, 이에 더 광범위한 노출 맥락을 추가합니다. 이 플랫폼은 위협 인식 기반 위험 점수 산정 방식을 사용하여 악용 가능성, 접근 가능성, 심각도 및 비즈니스 맥락과 같은 요소를 바탕으로 취약점에 집중할 수 있도록 지원합니다.
또한 Rapid7은 탐지 결과를 자동화 및 티켓팅과 같은 수정 워크플로우와 연동하여, 엔드포인트 취약점 관리(EVM) 가 문제 해결을 담당하는 팀과 지속적으로 연계될 수 있도록 합니다. 이 플랫폼은 지속적인 에이전트 가시성을 통해 온프레미스 환경, 클라우드 인프라 및 공격 표면의 기타 영역에 걸쳐 유연한 커버리지를 제공합니다.
사용자들은 실행 가능한 위험 점수, 실시간 대시보드, 수정 조치 추적, 티켓팅 시스템과 같은 도구와의 연동 기능을 높이 평가합니다. 하지만 일부 사용자는 초기 설정이 복잡할 수 있으며, 심층 스캔이나 맞춤형 보고서의 경우 추가적인 조정이 필요할 수 있다고 지적합니다. 성능은 강력합니다. 하지만 ‘연결만 하면 더 이상 신경 쓸 필요가 없는’ 경험일까요? 항상 그런 것은 아닙니다.
주요 기능
- 위협 기반 위험 점수 산정: 기술적 심각도, 위협 인텔리전스, 자산 컨텍스트를 활용하여 취약점의 우선순위를 지정합니다.
- 지속적인 취약점 스캔: 지원되는 환경 전반에 걸쳐 취약점에 대한 지속적인 가시성을 제공합니다
- 시정 조치 워크플로: 발견된 취약점을 지침, 자동화 및 팀 워크플로와 연계하여 시정 조치를 추진합니다
- 실시간 위험 대시보드: 사용자 정의 가능한 대시보드를 통해 노출 현황 및 수정 진행 상황을 추적합니다
7. OpenVAS (Greenbone)
- 가장 적합한 용도: 무료 오픈소스 네트워크 스캐닝
- G2 평점: 4.4
OpenVAS는 Greenbone에서 관리하는 오픈소스 취약점 스캐너입니다. 다양한 프로토콜을 통해 네트워크를 스캔하며, 방대한 취약점 테스트 데이터를 활용하여 알려진 보안 문제를 식별합니다.
가장 큰 장점은 간단합니다. 기존의 라이선스 비용이 들지 않는다는 점입니다. 다만, 스캐너를 호스팅하고, 업데이트하며, 최적화하는 작업을 직접 수행해야 하므로 상용 플랫폼보다 더 많은 실무적 노력이 필요할 수 있습니다. 추가적인 소프트웨어 비용을 발생시키지 않으면서도 더 큰 제어권을 원하는 팀에게는 이러한 타협이 충분히 가치가 있을 수 있습니다.
커뮤니티와 G2의 피드백을 보면, 사용자들은 OpenVAS의 광범위한 커버리지와 가성비를 높이 평가하는 것으로 나타납니다. 주로 제기되는 불만 사항은 설정, 성능, 사용자 인터페이스(UI), 그리고 시스템을 원활하게 운영하기 위해 필요한 기술적 노력에 집중되어 있습니다. 종합적으로 볼 때, 엔드포인트에 대한 가시성과 제어력을 중요하게 여기며 플랫폼을 관리할 기술적 자원을 갖춘 팀에게는 좋은 선택지입니다.
주요 기능
- 오픈소스, 라이선스 비용 없음: 기존 소프트웨어 라이선스 없이도 취약점 스캔을 수행할 수 있습니다
- 광범위한 네트워크 지원: 다양한 프로토콜에 걸친 네트워크 서비스를 스캔합니다
- 커뮤니티 테스트 피드: 정기적으로 업데이트되는 취약점 테스트를 활용하여 알려진 보안 문제를 식별합니다
- 자체 호스팅 제어: 자체 환경 내에서 스캐너 및 구성을 관리할 수 있습니다
최고의 클라우드 및 웹 애플리케이션 취약점 스캐너
클라우드 및 웹 애플리케이션 취약점 스캐너는 클라우드 리소스, 워크로드, 애플리케이션 및 해당 구성에서 보안 취약점을 찾아냅니다. 특히 클라우드 환경을 추적하기가 점점 더 어려워짐에 따라, 이러한 스캐너는 장치 자체를 넘어서는 위험을 식별하는 데 도움을 줍니다.
8. Wiz
- 가장 적합한 대상: 클라우드 우선 (에이전트 없는 CNAPP)
- G2 평점: 4.7
Wiz는 모든 워크로드에 에이전트를 배포하지 않고도 클라우드 환경을 스캔하는 에이전트 없는 클라우드 네이티브 보안 플랫폼입니다. 이 플랫폼은 클라우드 리소스, 컨테이너 및 구성을 평가한 후, 해당 결과를 연결하여 공격자가 환경 내에서 어떻게 이동할 수 있는지 보여줍니다.
이러한 공격 경로 맥락은 Wiz 접근 방식의 핵심 요소입니다. Wiz는 심각도 순으로만 정렬된 긴 목록을 제공하는 대신, 민감한 자산으로 이어질 수 있는 잠재적 경로를 기반으로 취약점을 강조 표시합니다.
Wiz는 클라우드 환경에 중점을 두기 때문에, 보안 위험의 상당 부분이 퍼블릭 클라우드 환경에 존재하는 경우에 가장 효과적입니다. 엔드포인트 드리프트로 인한 클라우드 위험을 파악하는 데는 도움이 될 수 있지만, 장치 군을 관리하거나 기존의 온프레미스 네트워크를 스캔하는 데는 다소 적합하지 않습니다.
G2 리뷰어들은 Wiz의 광범위한 클라우드 가시성과 복잡한 분석 결과를 우선순위화하는 능력을 높이 평가합니다. 일부 사용자는 특히 정책을 구성하거나 플랫폼의 방대한 데이터를 다룰 때 학습 곡선이 다소 가파르다고 언급합니다.
주요 기능
- 에이전트 없는 클라우드 스캔: 모든 워크로드에 에이전트를 설치할 필요 없이 지원되는 클라우드 환경을 스캔합니다.
- 공격 경로 우선순위 지정: 탐지 결과 간의 관계를 매핑하여 민감한 자산으로 이어지는 경로가 명확한 노출 지점을 강조 표시합니다
- 컨테이너 및 IaC 지원: 컨테이너와 인프라 아스 코드(IaC)를 스캔하여 보안 위험을 파악합니다
- 멀티 클라우드 가시성: 지원되는 모든 클라우드 환경에 대한 중앙 집중식 뷰를 제공합니다
9. Invicti (구 Acunetix)
- 가장 적합한 용도: 웹 애플리케이션(DAST) 스캔
- G2 평점: 4.1
Invicti는 웹 애플리케이션 및 API 내부의 취약점에 중점을 둡니다. 이 솔루션은 동적 애플리케이션 보안 테스트(DAST)를 활용하여 실행 중인 애플리케이션에서 SQL 인젝션 및 크로스사이트 스크립팅(XSS)과 같은 문제를 검사하며, 일부 대화형 애플리케이션 보안 테스트(IAST) 기능도 제공합니다.
따라서 웹 애플리케이션과 API가 공격 표면의 주요 부분을 차지하는 경우 Invicti가 적합합니다. 전용 웹 애플리케이션 스캐너는 환경의 서로 다른 부분을 담당하는 네트워크 및 엔드포인트 스캐너와 함께 작동할 수 있습니다. 또한 사용자가 액세스하는 애플리케이션의 보안을 강화함으로써 보다 포괄적인 제로 트러스트(Zero-Trust) 엔드포인트 보안 전략을 지원할 수 있습니다.
G2에서 사용자들은 Invicti가 정확한 취약점 탐지 및 상세한 분석 결과를 제공한다는 점에서 좋은 선택이라고 평가합니다. 일부 리뷰어들은 스캔 및 구성 관리가 시간이 많이 소요될 수 있으며, 인터페이스와 보고서가 다소 복잡해 보일 수 있다고 언급합니다.
주요 기능
- DAST 웹 애플리케이션 스캔: 실행 중인 웹 애플리케이션에서 알려진 보안 취약점을 테스트합니다
- SQLi/XSS 탐지: SQL 인젝션 및 크로스사이트 스크립팅(XSS) 취약점을 탐지합니다
- API 스캔: 지원되는 API를 스캔하여 잠재적인 보안 취약점을 파악합니다
- 개발자 친화적인 보고 기능: 개발자가 취약점 수정 과정에서 활용할 수 있는 상세한 분석 결과를 제공합니다
10. Intruder
- 가장 적합한 대상: 소규모 팀 / 지속적인 외부 스캔
- G2 평점: 4.8
Intruder는 전담 취약점 관리 전문가가 없는 팀을 위해 개발된 지속적인 취약점 스캐너입니다. 이 도구는 외부 공격 표면과 클라우드 환경을 스캔하고, 웹 애플리케이션을 점검하며, 새로운 위험 요소를 발견하면 경고를 전송합니다.
이 플랫폼은 사용 편의성에 중점을 두어 소규모 팀과 클라우드 중심 환경에 적합합니다. 대규모 엔터프라이즈 플랫폼에서 볼 수 있는 광범위한 기능을 일부 희생하는 대신 더 단순한 사용자 경험을 제공하므로, 팀이 도구 과다로 인한 복잡성을 피하는 데도 도움이 됩니다.
G2의 피드백에서도 이러한 점이 잘 드러납니다. 사용자들은 Intruder의 직관적인 인터페이스, 명확한 분석 결과, 소규모 팀에 대한 가치를 높이 평가하는 반면, 일부는 사용자 정의, 보고 기능, 그리고 더 복잡한 환경에 대한 커버리지 측면에서 한계가 있다고 지적합니다.
주요 기능
- 지속적인 외부 스캔: 외부 환경을 지속적으로 스캔하여 새로운 취약점을 탐지합니다
- 공격 표면 모니터링: 인터넷에 노출된 자산을 모니터링하고 새로운 위험을 초래할 수 있는 변경 사항을 식별합니다
- 웹 애플리케이션 검사: 웹 애플리케이션에서 흔히 발생하는 보안 취약점을 검사합니다
- 사전 예방적 알림: 새로운 취약점이나 보안 문제가 발생하여 주의가 필요한 경우 알림을 전송합니다
취약점 스캔 도구 선택 방법
최적의 취약점 분석 도구는 조직의 위험 요소가 어디에 있는지, 그리고 스캔 결과 문제가 발견되었을 때 팀이 이를 어떻게 처리하는지에 따라 달라집니다. 대부분의 조직은 엔드포인트 취약점 분석과 네트워크, 인프라, 클라우드 또는 웹 애플리케이션 분석을 결합하는 등 앞서 다룬 범주에 걸친 여러 도구를 함께 사용합니다. 적합한 도구를 선택하기 위한 몇 가지 팁을 소개합니다.
스캔해야 할 대상부터 파악하세요
보호해야 할 환경의 부분을 선택하세요. 엔드포인트 스캐너는 장치 및 설치된 소프트웨어에 가장 적합하며, 네트워크 및 인프라 스캐너는 연결된 시스템과 서비스를 다룹니다. 클라우드 및 웹 애플리케이션 스캐너는 클라우드 리소스, 워크로드, 애플리케이션 및 API에 중점을 둡니다.
일부 팀은 보안 테스트를 보완하기 위해 크래킹 도구를 찾기도 합니다. 하지만 이러한 도구는 공격 표면을 확대하는 악성코드나 취약점을 포함하여 그 자체로 위험을 초래할 수 있습니다. 취약점 스캐닝 도구는 다른 목적을 가지고 있습니다. 바로 귀사가 소유하고 관리하는 시스템 전반에 걸쳐 알려진 취약점을 식별하는 데 도움을 주는 것입니다.
단순한 탐지가 아닌 우선순위 지정
방대한 취약점 목록은 금세 배경 소음으로 전락하기 쉽습니다. 단순히 원시 CVSS(Common Vulnerability Scoring System) 점수에만 의존하기보다는, 악용 가능성, 노출 정도, 영향을 받는 자산의 중요성 등의 요소를 고려하여 실제 위험도에 기반해 발견된 취약점의 우선순위를 매겨주는 도구를 찾아야 합니다.
스캔부터 수정까지의 워크플로우
취약점을 발견하는 것은 작업의 시작에 불과합니다. 위험을 줄이는 가장 빠른 방법은 내장된 수정 기능이나 패치, 티켓팅, IT 자동화 도구와의 연동을 통해 다음 단계로 직접 연결되는 스캐너를 사용하는 것입니다. 이러한 연동을 통해 팀은 “발견”에서 “수정 완료”에 이르는 더 명확한 경로를 확보할 수 있습니다.
크로스 플랫폼 지원 및 사용 편의성
스캐너는 해당 환경과 이를 운영하는 팀에 적합해야 합니다. Mac 및 Windows와 같은 운영 체제 전반에 걸친 지원 범위를 확인한 다음, 에이전트 설치 공간, 오탐률, 설정 난이도 등의 실질적인 세부 사항을 고려하십시오.
도구에 기능이 아무리 많아도, 중요한 정보를 찾기 위해 지도와 도시락을 챙겨야 할 정도로 복잡하지 않고 팀이 지속적으로 사용할 수 있는지 여부가 진정한 시험대입니다.
Iru로 한 곳에서 스캔과 문제 해결을 수행하세요
취약점을 발견하는 것은 성공의 절반에 불과합니다. 다음 보안 경고가 접수되기 전에 이를 해결할 명확한 방법도 필요합니다. Iru는 취약점 탐지와 수정 작업을 동일한 워크플로우로 통합하므로, 팀은 도구 간을 오가며 시간을 낭비하지 않고 위험 완화에 집중할 수 있습니다.
Iru 취약점 관리 기능을 사용하면 Mac과 Windows 전반에 걸쳐 취약한 소프트웨어를 추적하고, Iru AI가 제공하는 추가 맥락을 바탕으로 문제의 우선순위를 정하며, 동일한 경량 에이전트를 통해 지원되는 앱에 자동으로 패치를 적용할 수 있습니다. 이를 통해 보안 스택에 별도의 도구를 추가하지 않고도 취약점을 발견하는 단계부터 해결하는 단계까지 모든 과정을 한 곳에서 처리할 수 있습니다.
무료 데모를 예약하여 귀사의 엔드포인트 환경에서 어떻게 작동하는지 확인해 보세요.