


Was ist Endpoint-Management? Endpoint-Management umfasst die Bereitstellung, Konfiguration, Absicherung, Überwachung und Wartung aller Geräte, die sich mit dem Netzwerk Ihres Unternehmens verbinden – von Laptops und Desktop-Computern über Smartphones und Tablets bis hin zu Servern und IoT-Geräten. Es deckt den gesamten Gerätelebenszyklus ab, von der ersten Registrierung bis zur Ausmusterung, einschließlich Patching, App-Bereitstellung und Durchsetzung von Sicherheitsrichtlinien.
Früher war die Verwaltung von Endgeräten noch einfach: Wenn etwas kaputt ging, konnte jemand aus dem Büro einfach hinübergehen und das Problem beheben. Doch das ist nicht mehr die Umgebung, für die IT-Manager heute verantwortlich sind. Heute verwalten sie Hunderte oder Tausende von Geräten, die sich auf verschiedene Betriebssysteme, entfernte Standorte und unterschiedliche Besitzmodelle verteilen.
Allein durch BYOD-Richtlinien (Bring-Your-Own-Device) sind Milliarden mobiler Endgeräte Risiken ausgesetzt, die sich außerhalb herkömmlicher Firewalls befinden. Compliance-Anforderungen gemäß SOC 2, HIPAA und ISO 27001 erfordern dokumentierte Kontrollmaßnahmen für alle Geräte. Eine Umfrage ergab jedoch, dass 48 % der Geräte eines Unternehmens einem Risiko ausgesetzt sind, da die IT-Abteilung sie nicht mehr erkennen kann. Und wenn jemand in das Unternehmen eintritt oder es verlässt, ist die korrekte Bereitstellung oder Löschung seines Geräts eine Sicherheitsanforderung.
Die Komplexität hat die Tools überholt, die die meisten Teams noch immer nutzen. Das Zusammenfügen separater MDMs, Patch-Manager, EDR-Tools und Identitätsplattformen schafft Lücken – und genau dort entstehen Sicherheitsverletzungen.
Lesen Sie weiter, und wir erklären Ihnen, wie Endpunktmanagement tatsächlich funktioniert, wie ein guter Prozess aussieht und wie eine einheitliche Plattform die Situation für IT-Administratoren verändert, die es leid sind, Tools statt Endpunkte zu verwalten.
Wie funktioniert Endpunktmanagement (EM)?
Der Endpunktmanagement-Prozess folgt einem Zyklus, in dem Endpunkte registriert, konfiguriert, auf dem neuesten Stand gehalten, überwacht und etwaige Abweichungen behoben werden. Der gängigste Weg, dies zu erreichen, ist der Einsatz von Mobile-Device-Management-Software (MDM), die mit den registrierten Endpunkten interagiert, um Konfigurationen aus der Ferne bereitzustellen, Informationen zu sammeln und Korrekturmaßnahmen durchzuführen.
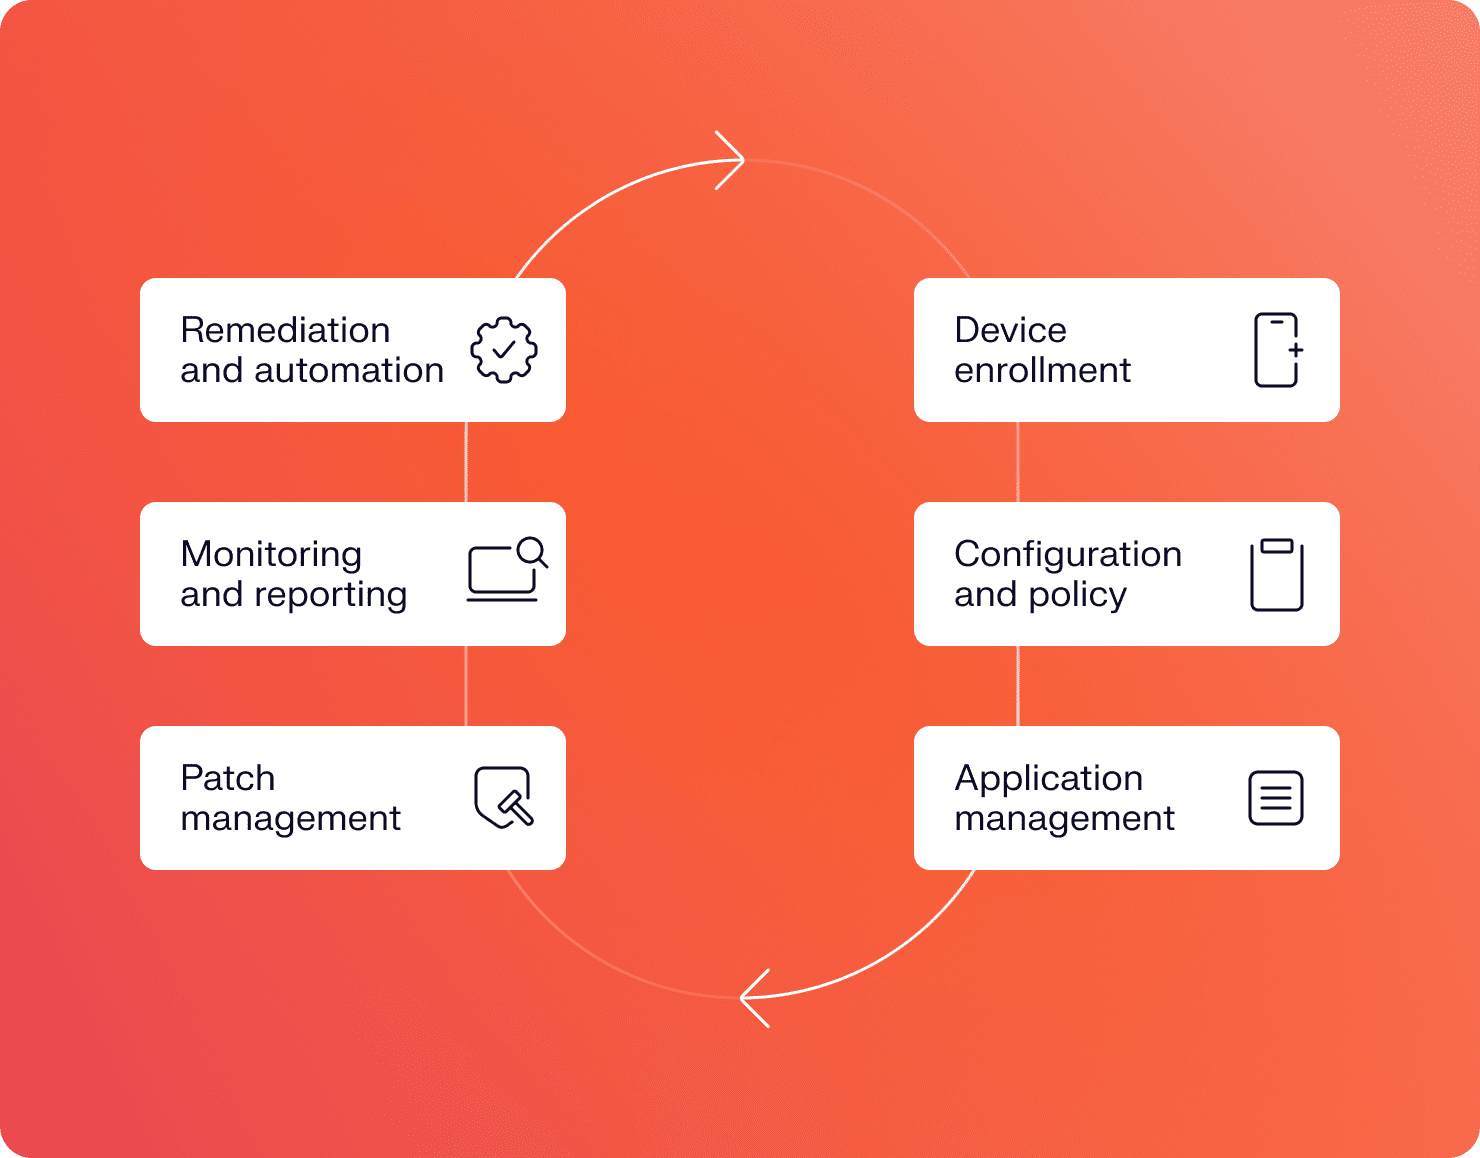
Plattformen wie die IT-Endpunktmanagement-Lösung von Iru gehen noch einen Schritt weiter und kombinieren MDM-Funktionen mit Sicherheitstools, Anwendungsverwaltung und Compliance-Automatisierung in einem einzigen Agenten, anstatt für jede Ebene separate Produkte zu erfordern.
1. Geräteregistrierung
Bevor Sie ein Gerät verwalten können, müssen Sie es registrieren, um den Aufwand für Ihr Team und Ihre Nutzer so gering wie möglich zu halten. Die moderne Registrierung nutzt Zero-Touch-Bereitstellung und konfiguriert sich selbst auf der Grundlage Ihrer Richtlinien, ohne dass ein Eingreifen der IT erforderlich ist.
Auf dem Mac erfolgt dies über die automatisierte Geräteregistrierung von Apples Business Manager. Windows nutzt Autopilot, und Android unterstützt die Registrierung per QR-Code oder E-Mail-Link, wobei das Android-Arbeitsprofil geschäftliche und private Daten auf demselben Gerät voneinander trennt.
Zu den wichtigsten Komponenten dieser Phase gehören:
- Liftoff:Die Zero-Touch-Bereitstellung registriert und konfiguriert Geräte automatisch beim ersten Start, sodass Mitarbeiter sofort ohne IT-Unterstützung loslegen können. So hat beispielsweise Iru Zero-Touch genutzt, um Planview bei der Bewältigung seiner zahlreichen Übernahmen zu unterstützen.
- Self-Service:Ein benutzerfreundliches Portal, über das Mitarbeiter genehmigte Apps installieren, Ressourcen anfordern und häufige Probleme lösen können, ohne IT-Tickets einreichen zu müssen.
- Automatische Erkennung und Bestandserfassung:Jedes registrierte Gerät wird sofort katalogisiert, sodass Ihr Gerätebestand stets auf dem neuesten Stand bleibt. Der Verwaltungsagent wird automatisch bereitgestellt und ermöglicht so die Durchsetzung von Richtlinien und die Überwachung vom ersten Tag an.
2. Konfiguration und Durchsetzung von Richtlinien
Gutes Endpunktmanagement beschränkt sich nicht auf die Funktionen der nativen MDM-Profile von Apple. Nach der Registrierung muss jedes Gerät gemäß Ihren Standards konfiguriert werden. Eine Plattform wie Iru erweitert die Durchsetzung von Konfigurationen durch ihren eigenen Endpunkt-Agenten und wendet Dutzende vorgefertigter Sicherheitskontrollen an, die über die Möglichkeiten der Standardprofile hinausgehen. Wenn ein Gerät von der zugewiesenen Konfiguration abweicht, erkennt das System dies und stellt die Baseline automatisch wieder her.
Komponenten, die diese Phase vorantreiben:
- Blueprint-basierte Konfiguration:Vorlagen definieren den genauen Zustand, in dem sich ein Gerät befinden sollte, und werden konsistent in großem Maßstab angewendet
- Compliance-Vorlagen:Basisprofile, die auf Sicherheitsrahmenwerke wie SOC 2 oder CIS-Benchmarks abgestimmt sind
- Verschlüsselungsverwaltung:FileVault auf Mac, BitLocker auf Windows – automatisch durchgesetzt und überprüft
3. Anwendungsverwaltung
Das Auf dem neuesten Stand halten von Anwendungen ist eine der aufwendigsten und am wenigsten effektiven Aufgaben in der IT – oder sollte es zumindest sein. Das Anwendungsverwaltung automatisiert den gesamten Zyklus, ohne einzelne Geräte anzusprechen. Ein Self-Service-App-Katalog ermöglicht es Mitarbeitern, genehmigte Software selbst zu installieren, was das Ticketvolumen senkt und gleichzeitig der IT die Kontrolle darüber behält, was verfügbar ist. Die „Auto Apps“-Bibliothek von Iru übernimmt die automatische Installation und Fehlerbehebung für gängige Geschäftsanwendungen, sodass Ihre Geräteflotte auf dem neuesten Stand bleibt, ohne dass jemand ein Wartungsfenster einplanen muss.
Komponenten in dieser Phase:
- Ferninstallation und -deinstallation:Stellen Sie jede Anwendung innerhalb weniger Minuten in der gesamten Geräteflotte bereit oder entfernen Sie sie
- Lizenzverfolgung und Freigabe/Sperrung von Apps:Kontrollieren Sie genau, was installiert ist, und setzen Sie Software-Richtlinien auf Geräteebene durch
- Auto Apps mit automatischer Fehlerbehebung:Automatische Neuinstallation oder Aktualisierung von Anwendungen, die nicht mehr dem erwarteten Zustand entsprechen
4. Patch-Management
Nicht gepatchte Endgeräte gehören zu den wichtigsten Angriffsvektoren in der Unternehmenssicherheit. Sicherheitsupdates benötigen im Durchschnitt immer noch 97 Tage bis zur Bereitstellung, wodurch Angriffsflächen noch Monate nach der öffentlichen Bekanntgabe von Schwachstellen ungeschützt bleiben.
Ein automatisiertes Patch-Management stellt sicher, dass Updates für Betriebssysteme und andere Anwendungen nach Zeitplänen installiert werden, die die Geschäftszeiten berücksichtigen. Benutzer können die Installation von Patches zwar verschieben, jedoch nicht auf unbestimmte Zeit verzögern. Patch-Compliance-Berichte zeigen genau, welche Rechner aktualisiert wurden und welche nicht, sodass es bei Audits oder Vorfällen keine Unklarheiten gibt.
Zu den wichtigen Komponenten in dieser Phase gehören:
- Schwachstellenscan: Kontinuierliche Identifizierung fehlender Patches und bekannter Sicherheitslücken im gesamten Bestand
- Automatisierte Anwendungen mit automatischer Behebung: Diese sind mit dem Schwachstellenmanagementverknüpft , sodass identifizierte Lücken automatisch geschlossen und nicht nur markiert werden
- Rollback-Funktionen: Wenn ein Update Leistungsprobleme oder Kompatibilitätsprobleme verursacht, können Administratoren Geräte schnell auf die vorherige stabile Version zurücksetzen
5. Überwachung und Berichterstellung
Dank Echtzeit-Telemetrie innerhalb der Geräteflotte können IT-Administratoren den tatsächlichen Zustand der Geräte erfassen und sind nicht auf den Zustand angewiesen, der bei der letzten planmäßigen Überprüfung festgestellt wurde.
Das Kontextmodell von Iru verknüpft die Gerätetelemetrie mit dem Benutzer- und Anwendungskontext, sodass Anomalien leichter erkannt und untersucht werden können. Dadurch lassen sich Anomalien einfach erkennen und analysieren, da alle relevanten Daten zu einem anomalen Gerät bereits in Echtzeit-Warnmeldungen und Dashboards für die gesamte Geräteflotte vorliegen.
Zu den wichtigsten Überwachungskomponenten gehören:
- EDR: In die Verwaltungsplattform integrierteEndpunkt- Sicherheitstelemetrie zur Erkennung von Verhaltensbedrohungen
- Schwachstellenscan: Kontinuierlich statt periodisch, sodass Ihr Prozess zur Reaktion auf Schwachstellen neue Sicherheitslücken sofort bei ihrem Auftreten erfasst und nicht erst beim nächsten geplanten Scan.
- Audit-Protokolle und Leistungskennzahlen: Die von Compliance-Rahmenwerken geforderten Nachweise, die automatisch erfasst werden
6. Behebung und Automatisierung
Ohne Reaktionsfähigkeit ist die Endpunktüberwachung lediglich eine verschwenderische Protokollierung. Wenn während der Compliance-Prüfung oder der Phase der Verhaltenswarnungen etwas schiefgeht, muss das System sofort reagieren – und zwar vorzugsweise ohne menschliche Genehmigung für jeden einzelnen Schritt.
Automatisierte Workflows übernehmen die gängigen Fälle: Durchsetzung einer Konfigurations-Baseline, Isolierung eines Geräts vom Netzwerkzugang, Entzug von Zugangsdaten oder Eröffnung eines Helpdesk-Tickets mit bereits angehängten Kontextinformationen.
Zu den zentralen Komponenten der Fehlerbehebung gehören:
- Selbstheilungsskripte: Automatische Korrektur von Konfigurationsabweichungen ohne manuellen Eingriff
- Geräteisolierung und -quarantäne: Ein kompromittiertes Gerät aus der Ferne vom Netzwerktrennen , ohne es physisch abrufen zu müssen
- Fernlöschung und -sperrung: Vollständige Gerätelöschung oder Bildschirmsperre, ausgelöst über die Verwaltungskonsole
Bedeutung des Endpunktmanagements
Was auf dem Spiel steht, ist klar, doch es lohnt sich, direkt zu benennen, warum verwaltete Endpunktdienste so wichtig sind:
- Sicherheit: Endgeräte sind die Angriffsfläche Nummer 1. Tatsächlich mussten 68 % der Unternehmen mindestens einen erfolgreichen Angriff auf Endgeräte bewältigen, bei dem ihre Daten oder ihre IT-Infrastruktur kompromittiert wurden.
- Effizienz: Manuelles Gerätemanagement ist nicht skalierbar, insbesondere bei Übernahmen oder Fusionen. Das Erstellen von Images, das nacheinander Durchführen von Updates und die Behebung von Konfigurationsproblemen auf Hunderten von Endgeräten verschlingen IT-Ressourcen, die für wertvollere Aufgaben genutzt werden sollten.
- Compliance und Audit-Bereitschaft: SOC 2, ISO 27001, HIPAA und PCI DSS verlangen alle dokumentierte Endpunktkontrollen. Eine Compliance-Überwachung in Echtzeit bedeutet, dass die Nachweise kontinuierlich gesammelt werden und nicht erst in aller Eile in der Woche vor einem Audit zusammengestellt werden müssen.
- Transparenz: Ohne verwaltete Endpunktdienste bleiben Schattengeräte unentdeckt, bis etwas kaputtgeht. Auf einem Gerät, von dessen Existenz man nichts weiß, lassen sich keine Richtlinien durchsetzen.
- Remote- und Hybridarbeit haben den Perimeter erweitert: Das Unternehmensnetzwerk ist nicht mehr die Grenze. Geräte verbinden sich über Heimnetzwerke, aus Cafés und von Flughäfen aus. Die Endpunktverwaltung setzt einheitliche Richtlinien durch, unabhängig davon, wo sich ein Gerät befindet, da die Richtlinien auf dem Gerät selbst und nicht im Netzwerk gespeichert sind.
Vorteile des Endpunktmanagements
Nicht verwaltete Geräte verursachen unnötigen Arbeitsaufwand. Ein gut geführtes Endpunktmanagement-Programm lässt die IT von reaktiv zu proaktiv werden und spart den Teams, die Hunderte oder Tausende von Geräten über mehrere Betriebssysteme und Standorte hinweg verwalten, viele Stunden Arbeit. Richtig umgesetzt, verändert das Endpunktmanagement die Arbeitserfahrung sowohl für IT-Teams als auch für Mitarbeiter:
- Reduzierte Angriffsfläche: Zentralisierte Patches und die Durchsetzung von Konfigurationen sorgen dafür, dass Geräte auf dem neuesten Stand und durchgehend abgesichert sind.
- Schnelleres Onboarding und Offboarding: Durch die Zero-Touch-Bereitstellung sind neue Mitarbeiter bereits am ersten Tag einsatzbereit; Offboarding-Workflows löschen Unternehmensdaten und entziehen den Zugriff noch vor Ende des Austrittsgesprächs.
- Geringere Belastung des IT-Supports: Automatisierte Patches, Self-Service-App-Kataloge und proaktive Überwachung reduzieren das Ticketvolumen erheblich.
- Kontinuierliche Compliance: Die Compliance-Überwachung in Echtzeit ersetzt punktuelle Audits. Die Erfassung von Nachweisen erfolgt automatisch, wodurch die Audit-Vorbereitung nahtlos verläuft und nicht mehr zu einer vierteljährlichen Panikmaßnahme wird.
- Verbesserte Mitarbeitererfahrung:Weniger Unterbrechungen, schnellere Bereitstellung und Self-Service-Funktionen bedeuten, dass Mitarbeiter weniger Zeit mit IT-Problemen verbringen und mehr Zeit für ihre eigentliche Arbeit haben.
- Toolkonsolidierung und Kosteneinsparungen: Der Ersatz von drei bis fünf Einzellösungen durch eine einheitliche Plattform reduziert Lizenzkosten, die Komplexität der Integration und den Aufwand für die Verwaltung von Beziehungen zu mehreren Anbietern.
- Abdeckung verteilter Belegschaften:Ein Gerät, das an einen neuen Mitarbeiter in Berlin versandt wird, kann automatisch registriert, konfiguriert und gesichert werden, ohne dass eine lokale IT-Präsenz erforderlich ist. Das Zero-Touch-Provisioning von Iru erledigt dies für Mac, Windows und Android über eine einzige Plattform: Das Gerät wird versandt, der Mitarbeiter schaltet es ein, und es wird registriert, konfiguriert und gesichert, noch bevor er seine erste E-Mail öffnet.
Unified Endpoint Management (UEM) im Vergleich zu herkömmlichem EM
Beim herkömmlichen Endpunktmanagement war die Lösung in der Regel auf einen bestimmten Gerätetyp ausgerichtet, beispielsweise auf PCs und Laptops mit einem einzigen Betriebssystem. Dies ist jedoch nicht möglich, wenn Ihre Mitarbeiter Mac-, Windows-, iPhone- und Android-basierte Geräte nutzen und die Hälfte von ihnen von externen Standorten aus auf das Netzwerk zugreift.
Unified Endpoint Management (UEM) erweitert dasselbe Verwaltungsframework über alle Gerätetypen und Betriebssysteme hinweg von einer einzigen Plattform aus. Eine einzige Konsole, eine Richtlinien-Engine und ein Compliance-Bericht für den gesamten Gerätebestand – statt separater Tools für Mac, Windows und die Verwaltung mobiler Geräte. UEM konsolidiert diese, wodurch Lücken geschlossen werden, die entstehen, wenn diese Tools keine Daten austauschen.
Der Nachteil einer breiteren Abdeckung ist eine höhere Komplexität, doch für UEM entwickelte Plattformen bewältigen diese Komplexität, sodass IT-Teams dies nicht tun müssen. Iru verwaltet gemischte Apple-, Windows- und Android-Geräteflotten von einer einzigen Plattform aus, ohne dass die IT mehrere Integrationen zusammenfügen oder widersprüchliche Daten aus separaten Tools abgleichen muss.
Endpunktsicherheit vs. Endpunktmanagement
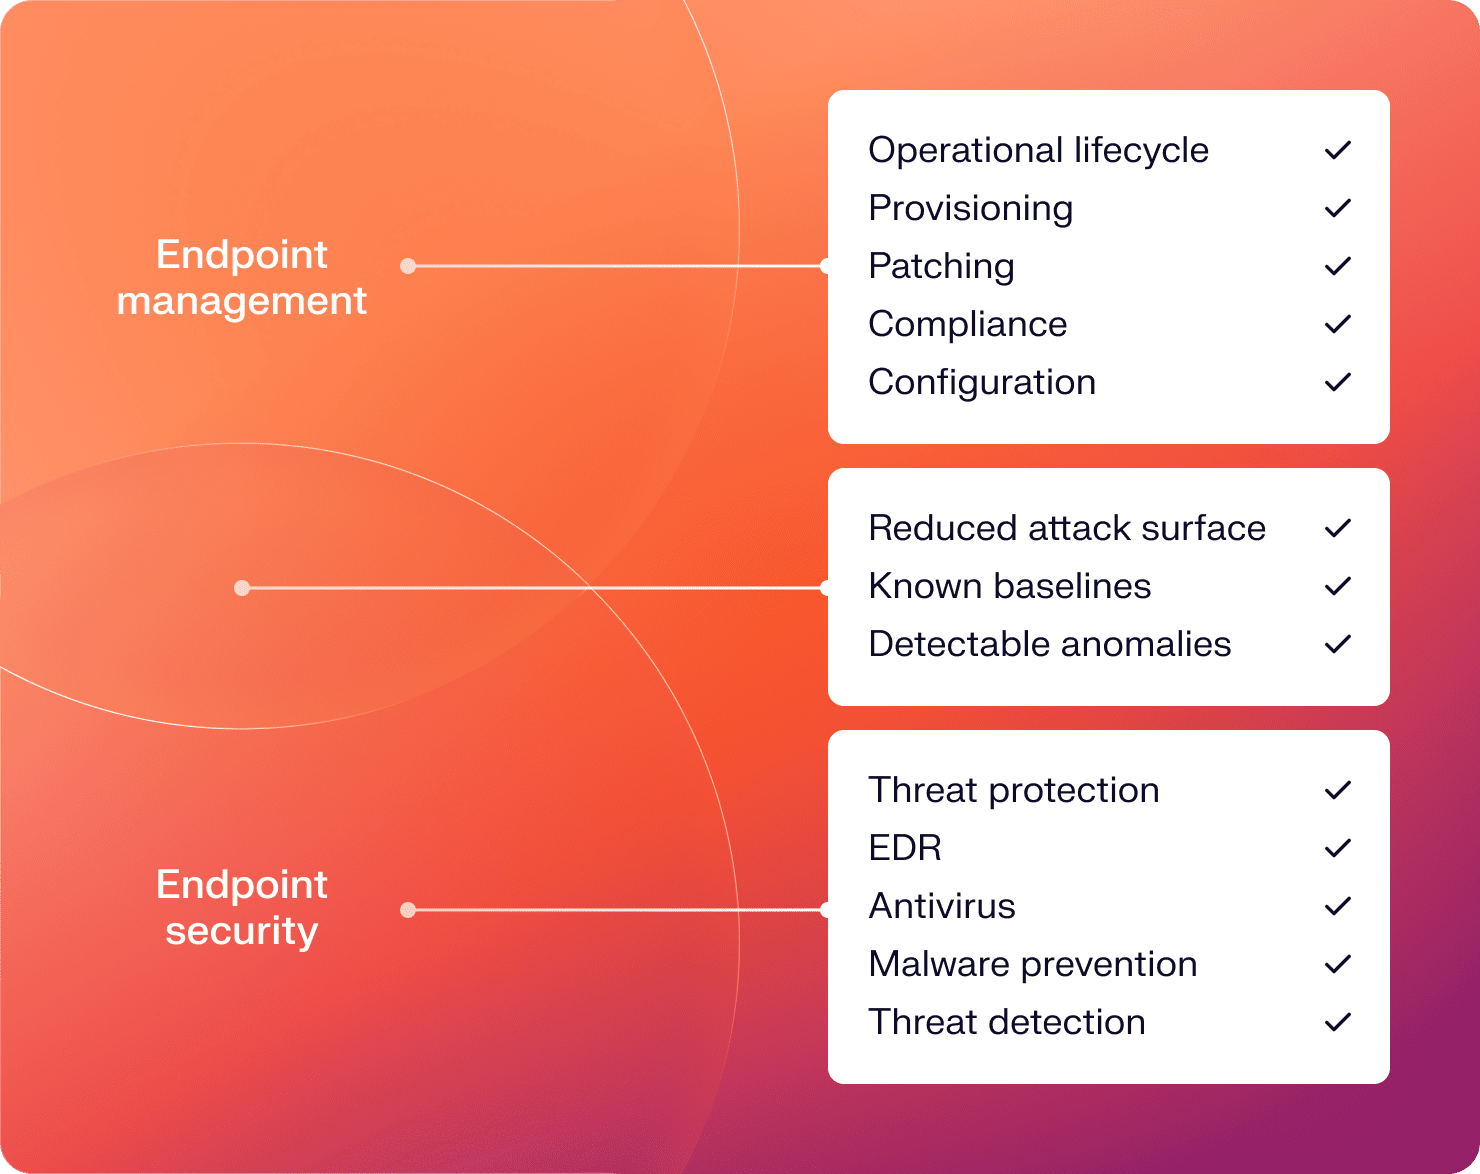
Die Begriffe „Endpunktsicherheit“ und „Endpunktmanagement“ werden oft synonym verwendet, was jedoch nicht richtig ist. Zusammen bilden sie das, was viele Unternehmen als „Endpunktsicherheitsmanagement“ bezeichnen – die kombinierte Disziplin, Geräte zu verwalten und sie gleichzeitig vor Bedrohungen zu schützen:
- Das Endpunktmanagement decktden operativen Lebenszyklusab. Es stellt sicher, dass Endpunkte korrekt eingerichtet, auf dem neuesten Stand gehalten und mit den Unternehmensrichtlinien konform sind.
- Endpunktsicherheit umfasstden Schutz vor Bedrohungen: das Erkennen, Verhindern und Reagieren auf Malware, Ransomware, Phishing und Angriffe, die auf Geräte abzielen. Zu den Tools in dieser Kategorie gehören EDR-, Antiviren- und Threat-Intelligence-Plattformen.
Beide Bereiche ergänzen sich, sie stehen nicht in Konkurrenz zueinander. Gutes Management schafft die Voraussetzungen für gute Sicherheit; ein gepatchtes, korrekt konfiguriertes und überwachtes Gerät ist ein weitaus schwierigeres Ziel als ein nicht verwaltetes. Und Endpoint-Security-Tools sind effektiver, wenn sie auf einer gut verwalteten Geräteflotte laufen, bei der die Basiswerte bekannt sind und Anomalien erkennbar sind. Eine Cybersicherheits-Risikobewertung deckt in der Regel beide Dimensionen ab, da Lücken in einer der beiden Bereiche ein Sicherheitsrisiko darstellen.
Arten von Tools, die im Endpunktmanagement eingesetzt werden
Die meisten Unternehmen kommen erst dann zum Einsatz von Endpunkt-Managed-Services, wenn sie im Zuge auftretender Probleme nach und nach verschiedene Tools hinzugefügt haben. Zusammen führen all diese Tools zu einer Tool-Flut, sich überschneidenden Lizenzen, Aufwänden bei der Integration und Daten, die nicht zwischen den Systemen fließen. Zu den gängigen Kategorien gehören:
- Traditionelle MDMs ( Jamf, Microsoft Intune) – Geräteregistrierung und Konfigurationsmanagement, vorwiegend für bestimmte Betriebssystemfamilien
- EDRs ( CrowdStrike, SentinelOne) – verhaltensbasierte Erkennung und Reaktion auf Bedrohungen, in der Regel betriebssystemunabhängig, jedoch getrennt von MDM
- Identitätsanbieter ( Okta, Azure AD) – Authentifizierung und Zugriffsmanagement, in der Regel nicht mit Daten zum Gerätestatus integriert
- Patch-Manager ( Automox, ManageEngine) – Patches für Betriebssysteme und Anwendungen, oft unabhängig vom MDM
- Compliance-Tools ( Drata, Vanta) – Beweissicherung und Abgleich mit Rahmenwerken, wobei Daten aus verschiedenen Quellen abgerufen werden
Jedes dieser Tools erfüllt seinen Zweck. Das Problem ist, dass sie ohne maßgeschneiderte Integrationen nicht miteinander kommunizieren – und diese Integrationen versagen. Die Endpunktmanagement-Plattform von Iru bündelt diese Funktionen in einem einzigen Agenten, sodass Gerätestatus, Sicherheitstelemetrie, Patch-Status und Compliance-Daten alle an einem Ort zusammenlaufen.
Vereinfachen Sie das Endpunktmanagement mit Iru
Die Verwaltung von Endgeräten hat sich als eine der kompliziertesten Herausforderungen herausgestellt, mit denen die IT-Abteilung konfrontiert ist. Das liegt nicht daran, dass die Konzepte an sich schwierig sind, sondern daran, dass die Vielfalt dieser Endgeräte zunimmt, die Belegschaft immer weiter verstreut ist und die Bedrohungen immer schwerwiegender werden.
Es gibt zudem eine neue Herausforderung, die es zu erwähnen gilt: nicht-menschliche Identitäten. API-Schlüssel, Dienstkonten und die automatisierten Skripte, die KI-Tools in Ihrer Umgebung ausführen, sind ebenfalls Endgeräte. Sie müssen mit derselben Sorgfalt inventarisiert, überwacht und verwaltet werden wie der Laptop auf dem Schreibtisch Ihres Entwicklers, doch die meisten Frameworks für das Endgeräte-Management berücksichtigen sie noch nicht.
Ein UEM-Ansatz, der Geräte abdeckt, einheitliche Richtlinien über alle Betriebssysteme hinweg durchsetzt und Sicherheits- sowie Compliance-Tools in einer einzigen Plattform integriert, ist die Architektur, die skalierbar ist. Nicht verwaltete Geräte verursachen Reibungsverluste für Mitarbeiter und stellen ein Risiko für Sicherheitsteams dar. Die Lösungen für beide Probleme sind dieselben.
Iru verwaltet Mac-, Windows- und Android-Geräteflotten über einen einzigen Agenten, einschließlich der Registrierung, Konfiguration, Patch-Verwaltung, Überwachung und Fehlerbehebung, ohne dass eine Vielzahl separater Tools erforderlich ist. Wenn Sie die Managed-Endpoint-Services von Iru in Aktion erleben möchten, fordern Sie eine Demo an und entdecken Sie die Endpunktmanagement-Plattform im Detail.