


Was ist eine EPP? Eine Endpoint Protection Platform (EPP) ist eine Sicherheitslösung, mit der Unternehmen Laptops, Desktop-Computer, Server, Smartphones und andere vernetzte Geräte vor Cyberbedrohungen schützen.
Jedes mit Ihrer Umgebung verbundene Gerät vergrößert Ihre Angriffsfläche. Angreifer zielen zunehmend auf Endgeräte ab – mithilfe von Social Engineering, kompromittierten Softwarepaketen und Malware, die darauf ausgelegt ist, herkömmliche Abwehrmaßnahmen zu umgehen.
Und das Tempo der Veränderungen nimmt zu. In nur einem Quartal haben die Forscher von Iru 115 neue Regeln zur Endpunkt-Erkennung veröffentlicht, um aufkommende Bedrohungen zu bekämpfen, darunter ClickFix-Angriffe, Kompromittierungen der Software-Lieferkette und nordkoreanische Kampagnen mit gefälschten Vorstellungsgesprächen, die sich gegen Entwickler richten. Das bedeutet, dass Sicherheitsteams EPPs benötigen, die mit diesen Entwicklungen Schritt halten können.
Zu verstehen, wie diese Plattformen funktionieren, ist der erste Schritt. In diesem Leitfaden erklären wir, was EPPs leisten, welche Sicherheitstools sie umfassen, wie sie sich von Endpoint Detection and Response (EDR) unterscheiden und was bei der Bewertung einer Lösung zu beachten ist.
Wie funktioniert ein EPP?
Ein EPP überwacht Ihre Geräte kontinuierlich auf Anzeichen böswilliger Aktivitäten. Die meisten Endpoint-Protection-Programme kombinieren mehrere Erkennungsmethoden, um Bedrohungen frühzeitig zu identifizieren und zu stoppen, bevor sie sich ausbreiten können.
So funktioniert der Prozess:
- Auf jedem Gerät wird ein Agent installiert.Auf jedem geschützten Laptop, Desktop-PC, Server oder Mobilgerät läuft ein ressourcenschonender Software-Agent. Er fungiert als die „Augen und Ohren“ der EPP am Endgerät.
- Der Agent überwacht die Geräteaktivität.Der Agent beobachtet, was auf dem Gerät geschieht, einschließlich laufender Prozesse, Dateiänderungen, Anwendungsaktivitäten und Systemereignisse. Dadurch erhält die Plattform Einblick in Verhaltensmuster, die auf einen Angriff hindeuten könnten.
- Die Plattform analysiert die Aktivitäten auf Bedrohungen.Die EPP wertet die Aktivitäten mithilfe verschiedener Erkennungsmethoden aus, darunter:
- Die signaturbasierte Erkennung identifiziert bekannte Malware, indem sie Dateien und Aktivitäten mit einer Datenbank bekannter Bedrohungsmuster abgleicht.
- Die Verhaltensanalyse sucht nach verdächtigen Aktionen, wie zum Beispiel einem Prozess, der versucht, eine große Anzahl von Dateien zu verschlüsseln oder bösartigen Code herunterzuladen.
- Maschinelles Lernen hilft dabei, ungewöhnliche Aktivitäten und bisher unbekannte Bedrohungen zu identifizieren, die möglicherweise nicht mit bekannten Malware-Signaturen übereinstimmen.
- Bedrohungen werden blockiert oder unter Quarantäne gestellt.Wenn die Plattform böswilliges Verhalten erkennt, kann sie die Aktivität blockieren, die betroffene Datei isolieren oder die Bedrohung unter Quarantäne stellen, bevor sie Schaden anrichtet.
- Das Sicherheitsteam wird benachrichtigt.Die EPP generiert Warnmeldungen und protokolliert Details zum Vorfall, sodass Ihre Sicherheits- und IT-Teams den Vorfall untersuchen und bei Bedarf weitere Maßnahmen ergreifen können.
Durch die Kombination von verhaltensbasierter Erkennung, maschinellem Lernen und signaturbasierter Erkennung können moderne EPPs sowohl bekannte als auch neu auftretende Bedrohungen identifizieren. Diese Automatisierung reduziert den manuellen Überwachungsaufwand, verbessert die Reaktionszeiten und hilft Ihren Sicherheits- und IT-Teams, die Endpunktsicherheit effizienter zu verwalten.
Traditionelle vs. cloud-native EPPs
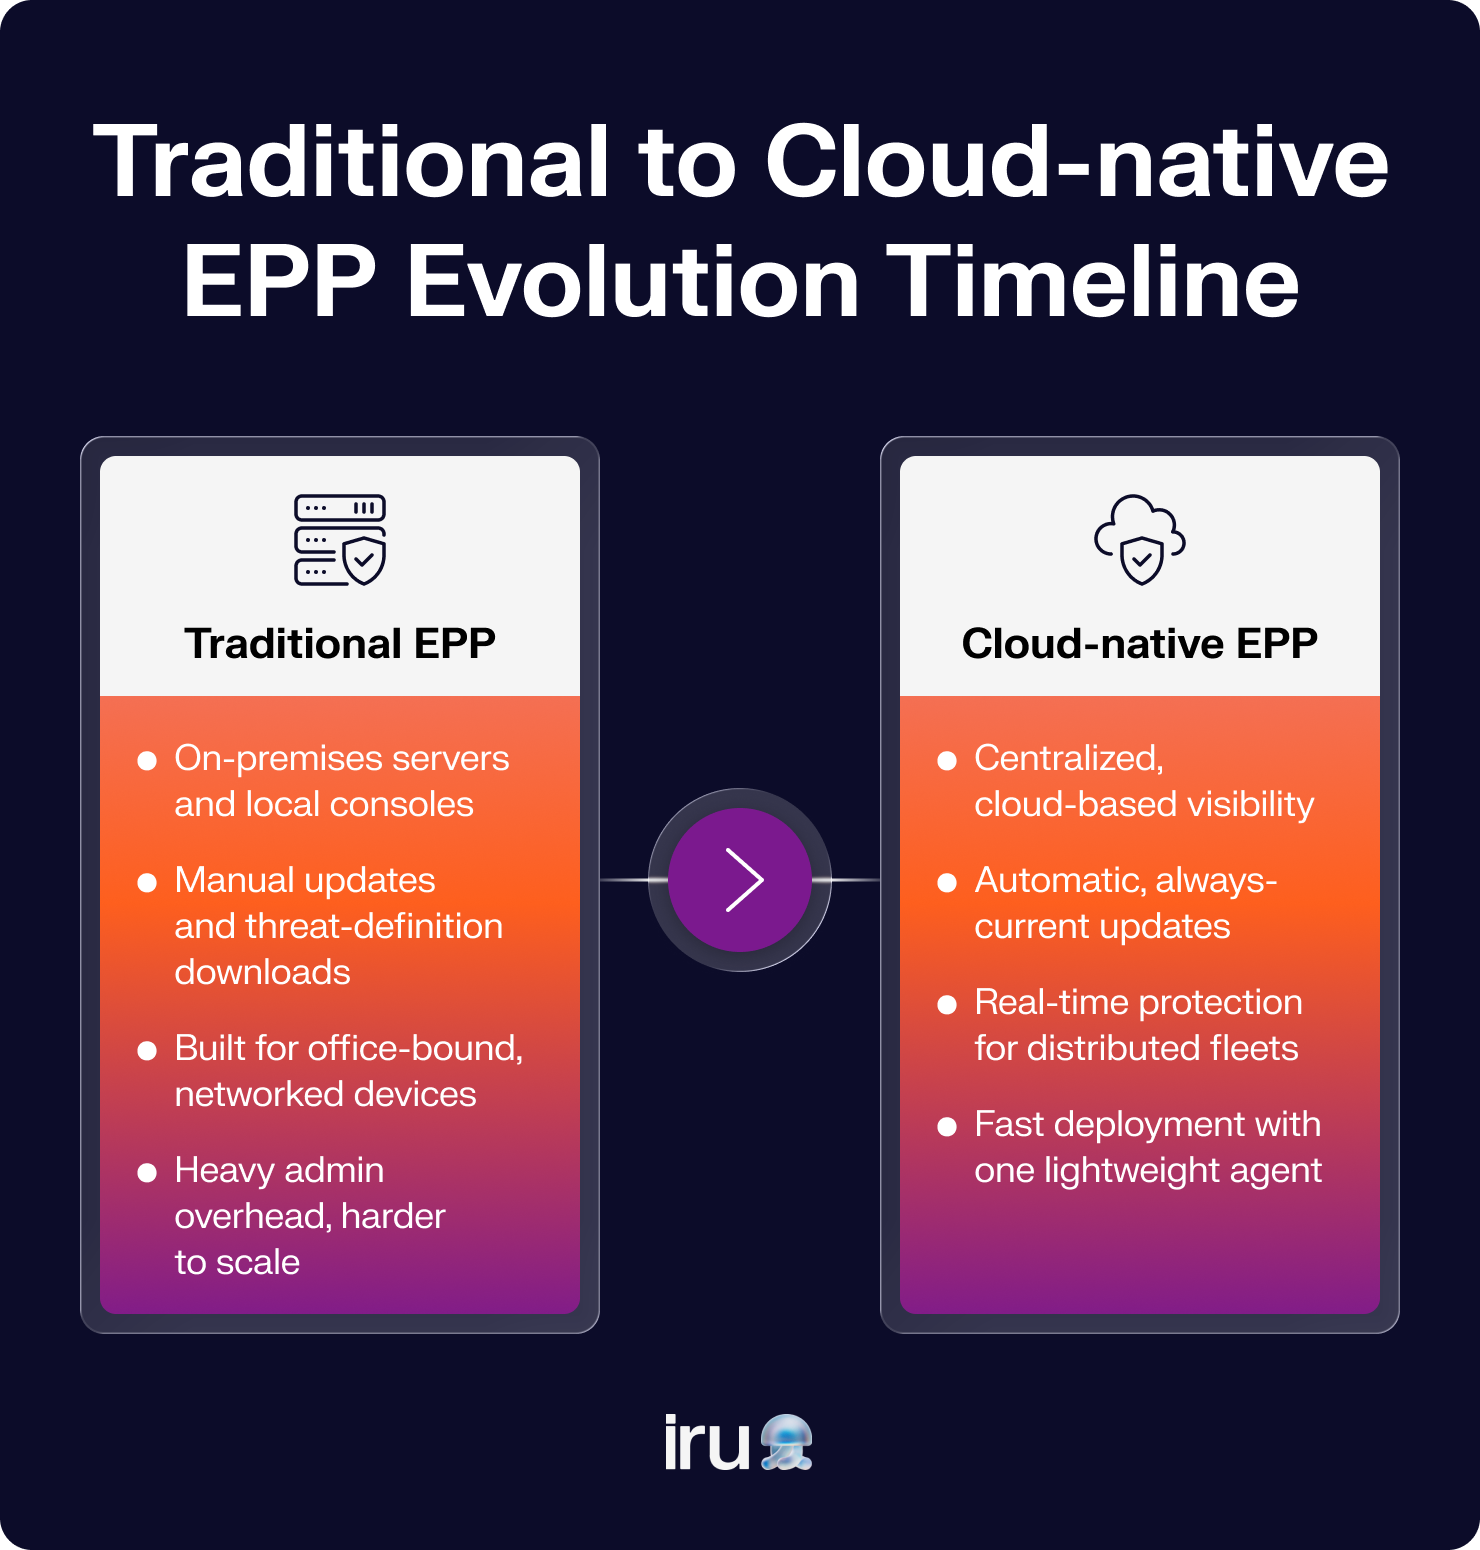
Traditionelle EPPs stützen sich stark auf eine lokale Infrastruktur, während cloud-native EPPs Schutz, Transparenz und Verwaltung über die Cloud bereitstellen. In vielerlei Hinsicht sind cloud-native EPPs die moderne Weiterentwicklung des traditionellen Modells.
Traditionelle EPPs wurden für eine Zeit entwickelt, in der die meisten Nutzer im Büro arbeiteten und die Geräte im Unternehmensnetzwerk verblieben. Sie erforderten oft lokale Server, manuelle Updates und einen hohen Verwaltungsaufwand.
Moderne Arbeitsumgebungen sehen ganz anders aus. Mitarbeiter arbeiten remote, nutzen Cloud-Anwendungen und greifen von verschiedenen Geräten und Standorten aus auf Unternehmensressourcen zu. Deshalb benötigen Sie eine Endpoint-Sicherheitsplattform, die sich ebenso schnell anpassen kann.
Cloud-native EPPs bieten zentralisierte Transparenz, eine schnellere Bereitstellung, automatische Updates und Echtzeitschutz in verteilten Umgebungen.
So nutzte beispielsweise die Zahlungsplattform Opn Iru, um die Geräteverwaltung zu automatisieren und die Sicherheit für ihre weltweit tätigen Mitarbeiter zu stärken. Durch den Ersatz manueller Prozesse durch zentralisierte Workflows erlangte das Team eine bessere Kontrolle über die Endgeräte und reduzierte gleichzeitig den betrieblichen Aufwand für die IT-Abteilung.
Funktionen einer Endpunkt-Schutzplattform
Moderne Endpoint-Protection-Plattformen kombinieren Sicherheits- und Gerätemanagementfunktionen, um Ihnen dabei zu helfen, Endgeräte zu schützen, Richtlinien durchzusetzen und die Transparenz in Ihren Umgebungen aufrechtzuerhalten – unter anderem durch folgende Funktionen:
- Antivirus: Erkennt und blockiert bekannte Malware mithilfe von Bedrohungssignaturen. In einer EPP ist der Virenschutz in der Regel in andere Sicherheitskontrollen integriert, um einen umfassenderen Schutz und eine schnellere Reaktion zu gewährleisten.
- Verhaltensanalyse: Identifiziert verdächtige Aktivitäten anhand des Verhaltens von Anwendungen und Prozessen. Dies hilft bei der Erkennung neuer und aufkommender Bedrohungen, die möglicherweise nicht mit bekannten Malware-Mustern übereinstimmen.
- Firewall und Host-Intrusion-Prevention: Kontrolliert den Netzwerkverkehr und blockiert potenziell böswillige Aktivitäten auf dem Gerät, wodurch Angreifern die Möglichkeiten für einen Zugriff eingeschränkt werden.
- Datenverschlüsselung: Schützt sensible Daten, indem sie ohne die entsprechenden Zugangsdaten unlesbar gemacht werden. Dies trägt dazu bei, die Auswirkungen von verlorenen, gestohlenen oder kompromittierten Geräten zu verringern.
- Verhinderung von Datenverlusten (DLP): Trägt dazu bei, zu verhindern, dass sensible Informationen kopiert, weitergegeben oder außerhalb genehmigter Kanäle übertragen werden.
- Geräteverwaltung: Ermöglicht es IT-Teams, Software bereitzustellen, Einstellungen zu konfigurieren, Updates zu verwalten und Geräte aus der Ferne zu sichern. Lösungen wie das UEM-Tool von Iru vereinen Endpunktverwaltung und Sicherheit auf einer einzigen Plattform.
- Richtlinienverwaltung: Automatisiert die Durchsetzung von Sicherheits- und Compliance-Anforderungen auf allen verwalteten Geräten und hilft Ihren Teams dabei, Konsistenz in großem Maßstab zu gewährleisten.
Viele moderne Plattformen kombinieren diese Funktionen zudem mit Workflows für Endpunktsicherheit und -verwaltung. Dies ist ein Grund, warum sie oft als die besten Endpunktverwaltungslösungen für Unternehmen gelten, die den Tool-Wust reduzieren und gleichzeitig ihre Endpunktsicherheit sowie den plattformübergreifenden Schutz stärken möchten.
EPP vs. EDR vs. XDR
EPP beugt Bedrohungen vor, Endpoint Detection and Response (EDR) erkennt und reagiert auf Bedrohungen, die präventive Kontrollen umgehen, und Extended Detection and Response (XDR) verknüpft Daten aus mehreren Sicherheitstools, um eine umfassendere Transparenz und schnellere Untersuchungen zu ermöglichen.
Eine Möglichkeit, dies zu betrachten:
- EPP fragt: „Können wir diesen Angriff stoppen?“
- EDR fragt: „Was ist passiert?“
- XDR antwortet: „Wie weit hat sich der Angriff ausgebreitet?“
Jedes Konzept baut auf dem vorherigen auf und hilft Sicherheitsteams dabei, während eines Vorfalls unterschiedliche Fragen zu beantworten.
Zum besseren Verständnis: EPP konzentriert sich auf Prävention durch Antiviren-Software, Verhaltensanalyse, Durchsetzung von Richtlinien und Gerätesteuerung. Moderne EPP-Sicherheitstools können Ihnen zudem dabei helfen, Risiken zu reduzieren, indem sie anfällige Software identifizieren und Aktivitäten wie das Aufspüren von Schwachstellen in Apple-Paketen unterstützen.
EDR hilft Ihnen dabei, aktive Bedrohungen auf Endgeräten zu untersuchen und einzudämmen. XDR erweitert diese Transparenz über Endgeräte hinaus und umfasst Identitäten, Cloud-Dienste, E-Mail und andere Sicherheitstools.
Hier ein kurzer Vergleich zwischen EPP, EDR und XDR:
| Kategorie | EPP | EDR | XDR |
|---|---|---|---|
| Hauptziel | Bedrohungen verhindern, bevor sie ausgeführt werden | Aktive Bedrohungen erkennen und eindämmen | Bedrohungen systemübergreifend verknüpfen und untersuchen |
| Schwerpunkt | Endgeräteschutz | Untersuchung und Reaktion auf Endpunktbedrohungen | Umgebungsübergreifende Transparenz |
| Typischer Anwender | IT- und Sicherheitsteams | Sicherheitsanalysten und Incident-Responder | Sicherheitsbetriebsteams |
| Datenquelle | Endpunktaktivitäten | Endpunktaktivitäten und Telemetrie | Endgeräte, Identitäten, Cloud-Anwendungen, E-Mail, Netzwerke und mehr |
| Beispielfrage, die damit beantwortet wird | Können wir diese Malware stoppen? | Was ist auf diesem Gerät passiert? | Wie weit ist dieser Angriff verbreitet? |
| Umfang der Reaktion | Blockiert oder isoliert Bedrohungen | Untersucht und eindämmt Bedrohungen | Koordiniert die Reaktion über mehrere Systeme hinweg |
| Am besten geeignet für | Risikominderung und Verhinderung von Infektionen | Incident Response und Threat Hunting | Komplexe Umgebungen mit mehreren Sicherheitstools |
Einige Unternehmen nutzen zudem Managed Detection and Response (MDR)-Dienste. MDR kombiniert EDR-Technologie mit einer Rund-um-die-Uhr-Überwachung und Reaktion durch Sicherheitsexperten und ist daher eine beliebte Option für Unternehmen, die nach den besten EDR-Lösungen suchen.
Warum sollten Sie eine EPP einsetzen?
Jeder Laptop, jeder Desktop-PC, jedes Smartphone und jeder Server in Ihrer Umgebung stellt einen weiteren potenziellen Einstiegspunkt für Angreifer dar. Ohne eine EPP sind Sicherheitsteams oft auf isolierte Tools, manuelle Prozesse und einen begrenzten Überblick über die Vorgänge auf ihren Geräten angewiesen.
Das Ergebnis sind höhere Risiken und mehr Arbeitsaufwand. Bedrohungen können unbemerkt bleiben, Software kann veralten, und Sicherheitsteams verbringen wertvolle Zeit damit, zwischen verschiedenen Tools zu wechseln, anstatt auf Probleme zu reagieren.
Eine EPP vereint Prävention, Transparenz und Kontrolle auf einer einzigen Plattform. Das bedeutet, dass Ihre Sicherheitsteams Bedrohungen schneller erkennen, Richtlinien konsequent durchsetzen und Endgeräte schützen können, ohne unnötige Komplexität zu verursachen.
Für viele Unternehmen ist eine EPP zudem ein Schritt in Richtung Unified Endpoint Management (UEM). Anstatt Sicherheit und Geräte getrennt zu verwalten, können Sie die Tool-Flut reduzieren und einen klareren Überblick über Ihre gesamte Endpunktumgebung gewinnen.
So wählen Sie eine EPP aus
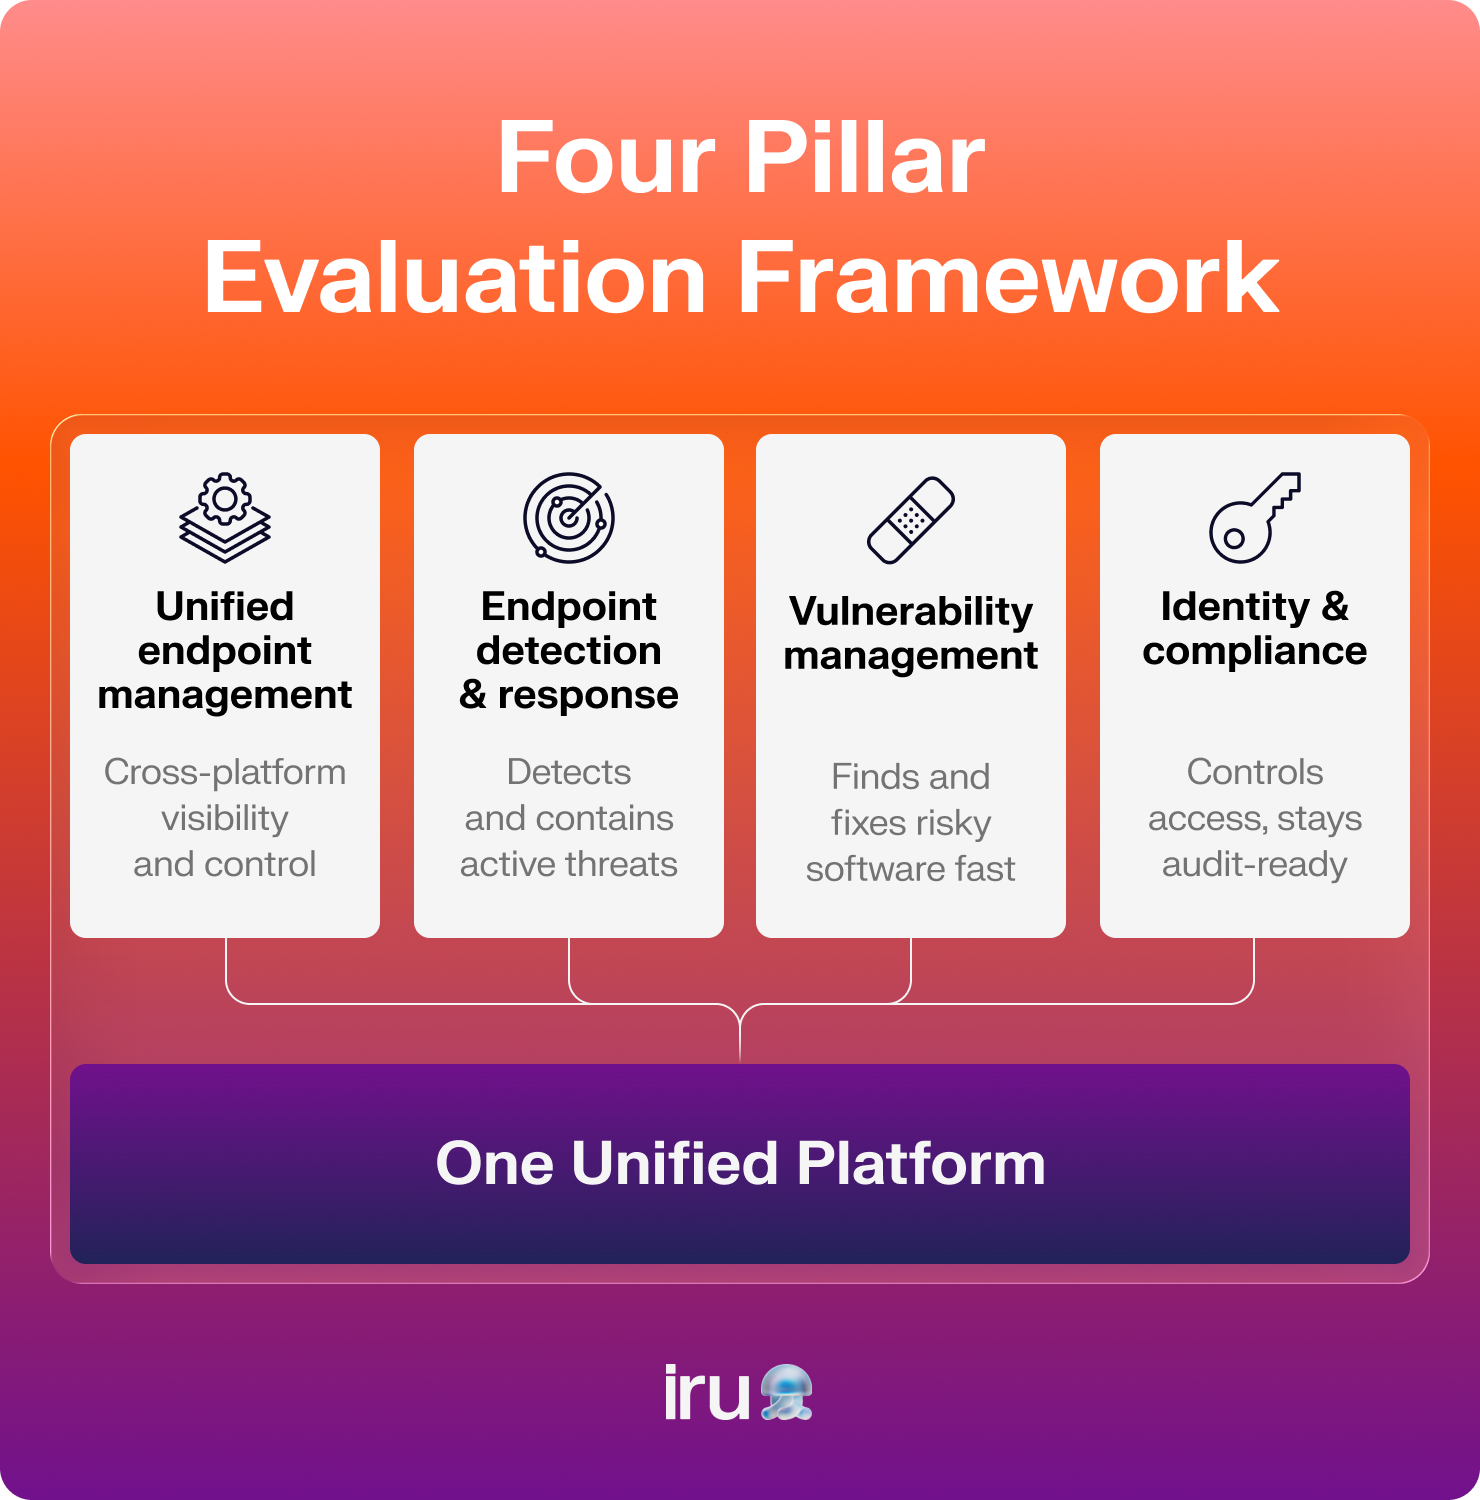
Die besten EPPs leisten mehr als nur das Blockieren von Malware. Sie kombinieren Sicherheit, Geräteverwaltung, Schwachstellenmanagement und Identitätskontrollen, um Ihnen dabei zu helfen, Endgeräte zu schützen und gleichzeitig die Komplexität zu reduzieren.
Unified Endpoint Management
Moderne EPPs umfassen zunehmend UEM-Funktionen, da Sicherheit und Geräteverwaltung am besten zusammenwirken. Eine UEM-Lösung bietet Ihren Teams von einer einzigen Plattform aus Transparenz und Kontrolle über den gesamten Lebenszyklus der Geräte.
Achten Sie bei der Bewertung der UEM-Funktionen einer EPP auf Folgendes:
- Plattformübergreifende Unterstützung: Achten Sie auf Unterstützung für Apple, Windows, Android und andere Betriebssysteme. Die Verwaltung von Geräten über eine einzige Plattform reduziert die Vielzahl an Tools und den Verwaltungsaufwand.
- Zero-Touch-Bereitstellung: Geräte sollten für Benutzer sofort einsatzbereit sein. Die Zero-Touch-Bereitstellung automatisiert die Registrierung, Konfiguration und Anwendung von Richtlinien, ohne dass eine manuelle Einrichtung durch die IT erforderlich ist.
- Zuweisungskarten: Sie wenden automatisch die richtigen Konfigurationen, Anwendungen und Richtlinien basierend auf Geräte- oder Benutzerattributen an. Dies macht manuelle Zuweisungen überflüssig und trägt dazu bei, dass Geräte vom ersten Tag an korrekt konfiguriert sind.
Endpunkt-Erkennung und -Reaktion
Während sich eine EPP auf Prävention konzentriert, hilft EDR dabei, Bedrohungen zu erkennen und darauf zu reagieren, die präventive Kontrollen umgehen. Zusammen bieten sie einen umfassenderen Schutz für Endgeräte.
Zu den wichtigsten EDR-Funktionen gehören:
- Verhaltensbasierte Erkennung: Effektive EDR-Lösungen überwachen die Aktivitäten an Endgeräten und identifizieren verdächtiges Verhalten in Echtzeit. Dies hilft bei der Erkennung neu auftretender Bedrohungen, die möglicherweise nicht mit bekannten Malware-Signaturen übereinstimmen.
- Geräteisolierung: Die Möglichkeit, ein kompromittiertes Gerät automatisch zu isolieren, kann die Ausbreitung von Bedrohungen verhindern, während Sicherheitsteams den Vorfall untersuchen.
- Leichter Agent: Endpunkt-Agenten sollten umfassende Transparenz bieten, ohne die Geräte zu verlangsamen. Leichte Agenten verbessern das Benutzererlebnis und gewährleisten gleichzeitig den Schutz.
Schwachstellenmanagement
Das Schwachstellenmanagement befasst sich mit Sicherheitsrisiken, bevor Angreifer diese ausnutzen können. Es hilft Unternehmen dabei, anfällige Software in ihrer gesamten Endgeräteflotte zu identifizieren, zu priorisieren und zu beheben.
Achten Sie auf folgende Funktionen des Schwachstellenmanagements:
- Automatisierte Patch-Verwaltung: Die automatisierte Patch-Verwaltung sorgt dafür, dass Anwendungen und Betriebssysteme auf dem neuesten Stand bleiben, ohne dass manuelle Eingriffe erforderlich sind.
- Auswirkungsanalyse von Schwachstellen: Nicht jede Schwachstelle birgt das gleiche Risiko. Eine KI-gestützte Priorisierung hilft Teams dabei, sich auf die Schwachstellen zu konzentrieren, die ihre Umgebung am ehesten beeinträchtigen könnten.
- Software-Transparenz: Umfassende Transparenz über installierte Anwendungen, Versionen und Sicherheitslücken hilft Ihnen, Sicherheitslücken zu identifizieren und Ihre Angriffsfläche effektiver zu verringern.
Identität und Compliance
Eine starke Endpunktsicherheit hängt auch davon ab, zu kontrollieren, wer auf Ressourcen zugreifen darf, und sicherzustellen, dass Sicherheitsanforderungen konsequent durchgesetzt werden. Funktionen für Identität und Compliance helfen Ihnen, Risiken durch kompromittierte Anmeldedaten, Insider-Bedrohungen und regulatorische Anforderungen zu reduzieren.
Zu den wesentlichen Funktionen für Identität und Compliance gehören:
- Passwortlose Authentifizierung: Die passwortlose Anmeldung verringert die Abhängigkeit von Passwörtern und schützt vor Phishing und dem Diebstahl von Anmeldedaten.
- Automatisierung der Compliance: Automatisierte Nachweiserfassung, Kontrollzuordnung und Überwachung helfen Unternehmen dabei, stets für Audits gerüstet zu sein und gleichzeitig den manuellen Aufwand zu reduzieren.
- Vertrauensportal: Ein Vertrauensportal bietet einen zentralen Ort, um Zertifizierungen, Berichte und Sicherheitsdokumentation mit Kunden und Stakeholdern zu teilen.
Praxisbeispiel: Bindplane nutzte eine einheitliche Plattform für Endpunktmanagement, EDR und Schwachstellenmanagement, um die Erfassung von Audit-Nachweisen zu vereinfachen und den manuellen Aufwand für die Einhaltung der ISO 27001-Konformität zu reduzieren.
Schützen Sie Ihren Gerätepark mit Iru
Die Verwaltung der Endpunktsicherheit sollte kein Flickwerk aus unzusammenhängenden Tools erfordern. Da sich Bedrohungen weiterentwickeln und Geräteflotten wachsen, benötigen IT- und Sicherheitsteams Transparenz, Automatisierung und Schutz, die nahtlos zusammenwirken.
Die ERD-Software von Iru vereint Endpunktmanagement und Schwachstellenmanagement auf einer einzigen Plattform. Mit Verhaltenserkennung in Echtzeit, autonomer Eindämmung und automatisierten Workflows können Sie Geräte sichern, manuellen Aufwand reduzieren und schneller auf Bedrohungen reagieren.
Buchen Sie eine kostenlose Demo, um zu erfahren, wie Iru Ihre Endgeräte schützen, die Komplexität reduzieren und Ihnen mehr Kontrolle verschaffen kann.