

Gestionar una flota mixta de Macs, portátiles con Windows y dispositivos móviles parece sencillo. Al menos, hasta que se suman los empleados que trabajan a distancia, una auditoría de cumplimiento normativo y un equipo de seguridad que te plantea preguntas para las que tu herramienta de gestión de dispositivos no está preparada.
Tanto si ya utilizas Fleet como si simplemente estás valorando tus opciones, es posible que te des cuenta de que Fleet DM carece de algunas de las funciones de seguridad, gestión de identidades y seguimiento del cumplimiento normativo que podrías necesitar. Esta guía repasa ocho alternativas a Fleet DM y para quién es más adecuada cada una.
¿Qué es Fleet?
Fleet Device Management (Fleet DM) es una plataforma de gestión de dispositivos de código abierto. Gestiona macOS, Windows, Linux, iOS y Android desde una única consola, informando del estado de los dispositivos para que no tengas que esperar a un ciclo de inventario. Puedes ejecutarla en tu propio entorno o utilizar el servicio gestionado en la nube de Fleet.
Fleet se encarga de la inscripción en la gestión de dispositivos móviles (MDM), los perfiles de configuración, el cifrado de discos, las actualizaciones del sistema operativo, los scripts y la aplicación de políticas. También identifica parches que faltan y vulnerabilidades relacionadas con vulnerabilidades y exposiciones comunes (CVE) conocidas. Los equipos de ingeniería pueden almacenar ajustes y políticas en un modelo GitOps, lo que facilita revertir los cambios no aprobados.
La plataforma se centra en la gestión de dispositivos y su estado de seguridad. Las herramientas más avanzadas de detección y respuesta en endpoints (EDR), identidad de los empleados y automatización del cumplimiento normativo deben obtenerse de otras fuentes.
Las mejores alternativas a Fleet DM: de un vistazo
Las ocho plataformas que se muestran a continuación abarcan desde herramientas centradas en Apple hasta herramientas completas de gestión unificada de terminales. La más adecuada dependerá de tu parque de dispositivos, de tu equipo y de qué parte de tu infraestructura tecnológica quieras gestionar desde una única consola. A continuación, te ofrecemos un breve resumen:
| Proveedor | Ideal para | G2 |
|---|---|---|
| Iru | Gestión unificada de terminales y cumplimiento normativo | 4,7/5 |
| NinjaOne | Departamentos de TI de empresas medianas | 4,7/5 |
| JumpCloud | Gestión de identidades y dispositivos | 4,5/5 |
| Microsoft Intune | Entornos centrados en Windows | 4,5/5 |
| Workspace ONE UEM | Gestión de dispositivos resistentes para uso sobre el terreno | 4/5 |
| Gestión de dispositivos Rippling | Automatización del ciclo de vida de los dispositivos de TI mediante datos de RR. HH. | 4,8/5 |
| Hexnode UEM | Gestión de los modos de quiosco | 4,6/5 |
| Jamf Pro | Entornos centrados en Apple | 4,7/5 |
1. Iru
- Valoración en G2: 4,7
- Ideal para: gestiónunificada de terminales y cumplimiento normativo
A diferencia de Fleet, Iru es una plataforma de TI y seguridad para Mac, Windows, iOS y Android. Unifica la gestión de terminales, el EDR, la identidad de los empleados y la automatización del cumplimiento normativo en un único agente ligero.
Mientras que Fleet se centra en la visibilidad de los dispositivos, Iru simplifica el proceso al integrar la seguridad y el cumplimiento normativo. El mismo agente que gestiona tus dispositivos también los protege, manteniéndolos preparados para una auditoría gracias a la automatización del cumplimiento normativo.
Iru se encarga de aplicar los parches a las aplicaciones y los sistemas operativos de forma autónoma, por lo que no tendrás que estar persiguiendo actualizaciones en toda la flota. Refuerza la seguridad de los Mac según los estándares de seguridad reconocidos mediante plantillas de un solo clic, mientras que un editor visual te permite asignar configuraciones a los grupos adecuados de dispositivos sin necesidad de escribir scripts.
Esto es lo que opinó un usuario de G2 sobre el uso de Iru:
«Crear y mantener una biblioteca de aplicaciones con ajustes de seguridad básicos es muy sencillo, y el envío, la configuración y la gestión remota de los dispositivos requieren muy poco esfuerzo continuo».
Para equipos reducidos que gestionan flotas mixtas, la ventaja es clara: menos proliferación de herramientas, menos trabajo manual y una visión unificada de cada usuario, aplicación y dispositivo.
Características principales
- Gestión de dispositivos multiplataforma: implementa configuraciones, aplicaciones y políticas en macOS, Windows, iOS y Android desde una única consola.
- EDR integrado y gestión de vulnerabilidades: detecta amenazas y corrige vulnerabilidades en el mismo agente que gestiona el dispositivo; no se necesita ninguna herramienta de seguridad adicional.
- Identidad de los empleados: vincula el acceso al estado de seguridad del dispositivo, de modo que solo los dispositivos seguros y que cumplan con la normativa puedan acceder a los recursos de la empresa.
- Automatización del cumplimiento normativo: asigne controles a marcos normativos como SOC 2, ISO 27001 e HIPAA de forma continua, con pruebas listas para auditoría que reflejen el estado real de los dispositivos.
- Implementación sin intervención: envía un dispositivo directamente a un empleado y haz que se configure solo al arrancar por primera vez, sin necesidad de configuración manual por parte del departamento de TI.
2. NinjaOne
- Puntuación en G2: 4,7/5
- Ideal para: departamentos de TIde empresas medianas
NinjaOne es una plataforma basada en la nube para la supervisión y la gestión remotas. Combina la gestión de terminales, la aplicación de parches, el acceso remoto y la automatización en una única consola. Destaca por su interfaz sencilla y su rápida curva de aprendizaje.
Con la gestión de parches integrada, NinjaOne funciona en Windows, macOS y Linux, así como con miles de aplicaciones de terceros. La automatización basada en políticas se encarga de las aprobaciones y los reinicios con estos parches, por lo que las actualizaciones siguen su curso sin necesidad de mucha intervención manual.
NinjaOne se centra en las operaciones y la supervisión de TI, lo que significa que no se ocupa de la detección de terminales, la gestión de identidades ni la recopilación de pruebas de cumplimiento normativo. Es una opción ideal para equipos de TI y proveedores de servicios gestionados (MSP) que buscan una implementación rápida y una aplicación de parches fiable.
Características principales
- Gestión unificada de terminales: gestiona , supervisa y automatiza dispositivos en Windows, macOS y Linux desde una única consola en la nube.
- Supervisión y acceso remotos: supervisa el estado de los dispositivos en tiempo real y resuelve problemas de forma remota sin interrumpir a los usuarios.
- Automatización y corrección automática: activaautomáticamente soluciones programadas cuando un dispositivo se desvía de la configuración o se dispara una alerta.
- Implementación de software e inventario: distribuye software y mantén un inventario actualizado de hardware y software en todo el parque de dispositivos.
3. JumpCloud
- Puntuación en G2: 4,5/5
- Ideal para: gestión deidentidades y dispositivos
JumpCloud es una plataforma de directorio en la nube que combina la gestión de identidades y dispositivos en un único lugar. Reúne el inicio de sesión único, la autenticación multifactorial y la gestión de dispositivos multiplataforma, lo que la convierte en un útil proveedor de identidades y una herramienta de gestión de dispositivos móviles (MDM) en un solo producto.
Un agente ligero se conecta periódicamente para aplicar políticas, y los administradores pueden agrupar usuarios y dispositivos para que la configuración y el acceso se apliquen automáticamente en cascada. JumpCloud también incluye gestión de parches, desarrollo de software y acceso remoto. Funciona con Windows, macOS, Linux, iOS y Android.
Sin embargo, es más limitado en cuanto a seguridad, lo que lo hace menos útil si buscas una herramienta que ofrezca detección de terminales y gestión de vulnerabilidades. Tanto eso como la gestión del cumplimiento normativo deberán provenir de una herramienta diferente.
Características principales
- Directorio e identidad en la nube: gestiona usuarios, inicio de sesión único y autenticación multifactorial desde un único directorio.
- Políticas basadas en grupos: asigna políticas y acceso a recursos a grupos de usuarios y dispositivos para que los cambios se apliquen automáticamente en cascada.
- Acceso condicional: vincula el acceso a los recursos al estado y la fiabilidad de los dispositivos, incluidos los gestionados por un MDM de terceros.
- Operaciones básicas de TI: gestiona la aplicación de parches, la implementación de software y el acceso remoto en una misma plataforma.
4. Microsoft Intune
- Puntuación de G2: 4,5/5
- Ideal para: entornosen los que predomina Windows
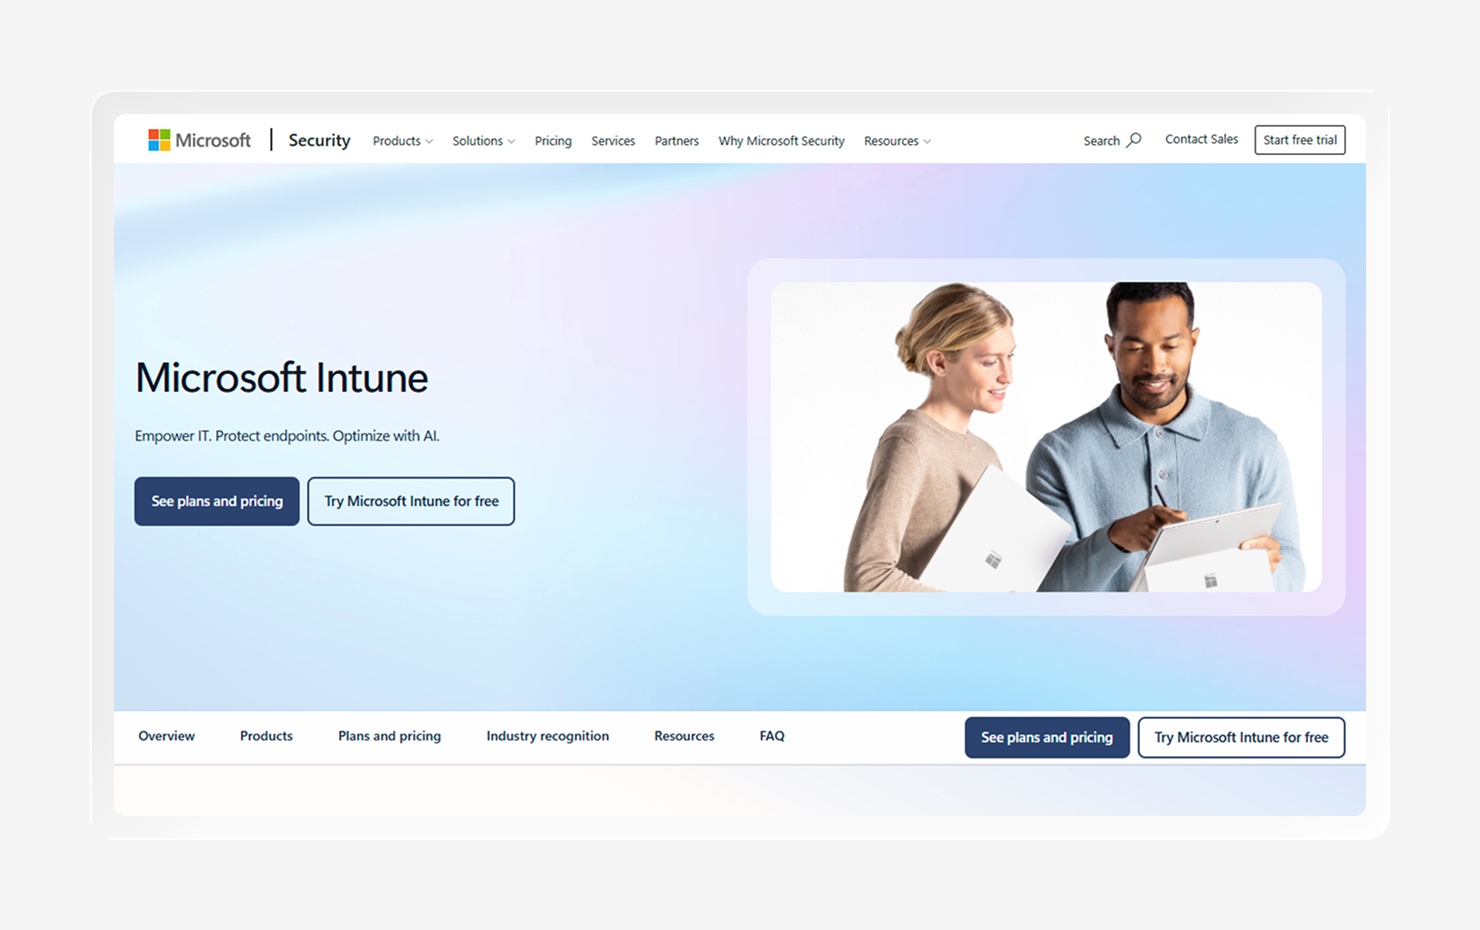
Microsoft Intune es un servicio de gestión de terminales basado en la nube que registra y protege los dispositivos desde un único centro de administración. A pesar de su vinculación con Microsoft, funciona con todos los principales sistemas operativos. Además, se ejecuta en la nube, lo que significa que no se necesita ninguna infraestructura local.
Intune se integra directamente con Microsoft 365, Entra ID y Defender. Esto significa que el acceso condicional, las políticas de cumplimiento normativo y la protección frente a amenazas pueden gestionarse desde una misma herramienta. Para las organizaciones que ya tienen Microsoft 365 implantado, será un paso lógico.
No obstante, los analistas señalan problemas de compatibilidad en Mac y Linux, así como una curva de aprendizaje pronunciada que requiere conocimientos especializados para utilizarlo correctamente. Además, la utilidad de Intune a la hora de recopilar pruebas de cumplimiento normativo depende de herramientas de terceros.
Características principales
- Integración con el ecosistema de Microsoft: se conecta de forma nativa con Microsoft 365, Entra ID y Defender para compartir identidad, acceso y seguridad.
- Acceso condicional: controla el acceso a los recursos en función del estado del dispositivo, el cumplimiento normativo y el riesgo a través de Entra ID.
- Aprovisionamiento sin intervención: configuraautomáticamente los nuevos dispositivos Windows con Windows Autopilot.
- Gestión de aplicaciones: implementa y protege aplicaciones en dispositivos corporativos y de «trae tu propio dispositivo» (BYOD).
5. Workspace ONE UEM
- Puntuación de G2: 4/5
- Ideal para: gestionar dispositivos resistentes de uso sobre el terreno
Omnissa Workspace ONE UEM es una plataforma UEM nativa en la nube ideal para entornos grandes y complejos. Gestiona ordenadores de sobremesa, dispositivos móviles, resistentes e incluso especializados en todas las principales plataformas desde una única consola.
Workspace ONE abarca una gama más amplia de tipos de dispositivos que la mayoría de sus competidores, y ofrece soporte para la automatización a través de Freestyle Orchestrator y acceso condicional basado en el estado del dispositivo. Las empresas pueden utilizarlo para estandarizar los sistemas en una amplia gama de clases de dispositivos.
Además, realiza un seguimiento de la telemetría en todos los dispositivos a través de su herramienta de gestión de la experiencia digital de los empleados. Esta herramienta permite supervisar el estado de los dispositivos, evaluar la experiencia de los empleados y activar soluciones automatizadas antes de que un usuario abra un ticket.
Características principales
- Compatibilidad con Apple y Android Enterprise: inscripción a través de Apple Business Manager y Android Enterprise con API nativas de gestión del sistema operativo.
- Experiencia digital del empleado: realiza un seguimiento del estado de los dispositivos y las aplicaciones, evalúa la experiencia y automatiza la resolución de problemas antes de que estos lleguen al servicio de asistencia.
- Flujos de trabajo automatizados: Crea flujos de trabajo y scripts personalizados con Freestyle Orchestrator tanto en macOS como en Windows.
- Acceso condicional y estado de seguridad: aplica el cumplimiento normativo y comprueba el estado de seguridad de los dispositivos para un acceso de confianza cero.
6. Rippling Device Management
- Puntuación en G2: 4,8/5
- Ideal para: Automatizar el ciclo de vida de los dispositivos de TI utilizando datos de RR. HH.
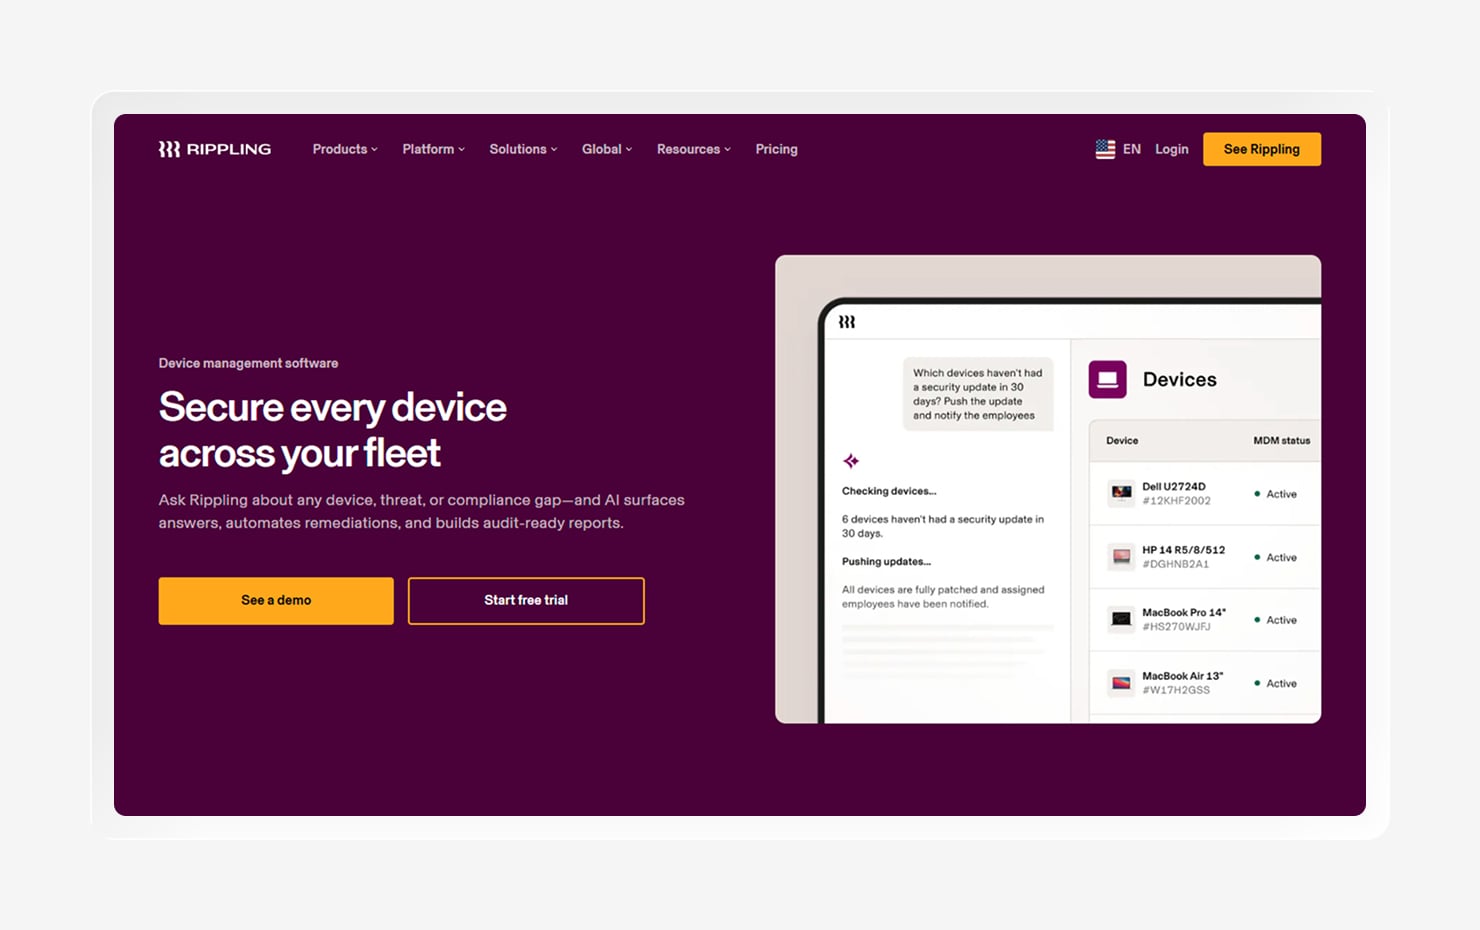
Rippling aborda la gestión de dispositivos como parte de una plataforma más amplia que gestiona RR. HH., nóminas e identidades. Este enfoque combinado vincula la gestión de dispositivos al expediente del empleado y gestiona dispositivos en todos los principales sistemas operativos.
El enfoque de la plataforma, centrado en vincular los dispositivos a los empleados, ayuda a automatizar todo el ciclo de vida de los dispositivos. Esto significa que Rippling puede ayudar a entregar dispositivos preconfigurados cuando se incorpora un nuevo empleado y a recuperarlos al finalizar su contrato, lo que la convierte en una opción ideal para equipos que desean integrar TI y RR. HH. en un mismo lugar.
Rippling es compatible con estándares modernos, como la «Gestión declarativa de dispositivos» de Apple, para mantener las políticas actualizadas con menos esfuerzo manual. Sin embargo, algunos usuarios de G2 consideran que la configuración inicial puede resultar más complicada para equipos sin experiencia interna en TI.
Características principales
- Automatización basada en los empleados: vincula los dispositivos a los expedientes de los empleados para gestionar automáticamente la incorporación, la asignación de políticas y la salida de la empresa.
- Implementación sin intervención: envía dispositivos preconfigurados directamente a los empleados con las aplicaciones y los ajustes ya aplicados.
- Gestión declarativa de dispositivos: utiliza el protocolo DDM de Apple para una aplicación más autónoma de las políticas de Apple.
- Plataforma unificada de TI y RR. HH.: conecta la gestión de dispositivos con la identidad, los recursos humanos y el acceso a las aplicaciones en un único sistema.
7. Hexnode UEM
- Puntuación en G2: 4,6/5
- Ideal para: gestionar modos de quiosco
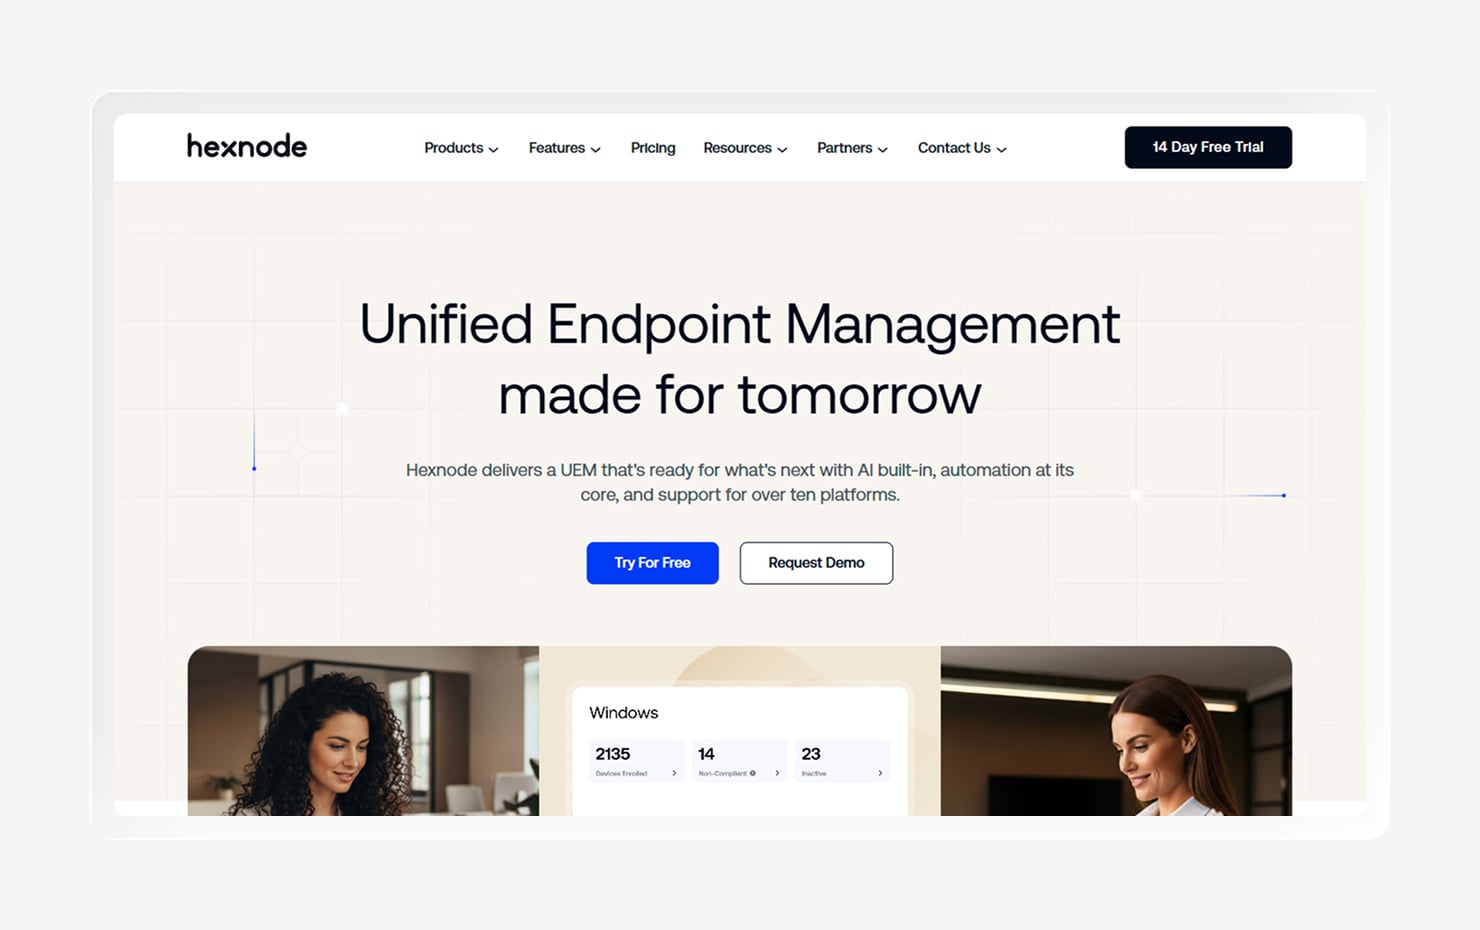
Hexnode es una plataforma de gestión unificada de terminales basada en la nube, dirigida a equipos pequeños y medianos que buscan una amplia cobertura sin disponer de un gran presupuesto. Gestiona dispositivos corporativos y personales (BYOD) desde una única consola web, con una estructura de precios por niveles que parte de un precio bajo y se adapta en función de las características.
La plataforma es compatible con uno de los conjuntos más amplios de sistemas operativos de la lista, incluidos Linux, ChromeOS y tvOS. También admite el modo quiosco con controles de bloqueo, lo que la convierte en la opción ideal para entornos de primera línea y de trabajo sobre el terreno, como tabletas en comercios o dispositivos compartidos.
La plataforma destaca por su interfaz intuitiva y su rápida puesta en marcha, que incluye la inscripción en Apple Business Manager y Android Enterprise. Sin embargo, algunas funciones avanzadas, como los modos quiosco con múltiples aplicaciones, se encuentran en los niveles de precios más altos, por lo que conviene comprobar que esas funciones se ajusten al plan que estás buscando.
Características principales
- Modo quiosco y bloqueo: bloquea los dispositivos en modo de una sola aplicación o de varias aplicaciones para su uso en tiendas, sobre el terreno y en dispositivos compartidos.
- Gestión de aplicaciones: implementa y protege aplicaciones corporativas y de tienda en todas las plataformas compatibles.
- BYOD e inscripción: Incorpora dispositivos corporativos y personales con compatibilidad con Apple Business Manager y Android Enterprise.
- Políticas de seguridad: aplica el cifrado, el bloqueo y el borrado remotos, así como las normas de cumplimiento, en toda la flota.
8. Jamf Pro
- Puntuación en G2: 4,7/5
- Ideal para: entornoscentrados en Apple
Jamf Pro está diseñado exclusivamente para Mac, iPhone, iPad y Apple TV. Destaca por su compatibilidad inmediata con las nuevas versiones del sistema operativo y por ofrecer el control más exhaustivo de las funciones para flotas en las que predomina Apple.
Jamf se basa en los marcos de gestión nativos de Apple para la implementación sin intervención, la configuración granular y la aplicación automática de parches. Sus «Smart Groups» seleccionan dispositivos de forma dinámica según múltiples criterios. Además, amplía sus funciones a la seguridad y la identidad a través de productos complementarios como Jamf Protect y Jamf Connect, que incorporan la detección de amenazas y el inicio de sesión en la nube a la capa de gestión.
Las flotas mixtas que utilicen otros dispositivos necesitarán otra herramienta además de Jamf.
Características principales
- Compatibilidad con el sistema operativo el mismo día: adopta las nuevas funciones del sistema operativo de Apple y aplica las actualizaciones tan pronto como se publiquen
- Grupos inteligentes: selecciona dispositivos de forma dinámica según distintos criterios para una asignación precisa de políticas
- Implementación sin intervención: inscribe y configura dispositivos automáticamente a través de Apple Business Manager.
- Complementos de seguridad: amplía la protección a los terminales y la gestión de identidades con Jamf Protect y Connect.
Cómo elegir la alternativa adecuada a Fleet DM
La mejor opción no depende tanto de una característica concreta como de lo bien que se integre en tu infraestructura tecnológica actual y, al mismo tiempo, satisfaga tus necesidades. A continuación te indicamos algunos criterios que debes tener en cuenta a la hora de comparar:
- Cobertura de plataformas: adapta la herramienta a tu combinación real de macOS, Windows, Linux, iOS y Android.
- Profundidad frente a amplitud: decide si necesitas el control más exhaustivo en una sola plataforma o una gestión equilibrada en varias.
- Seguridad y cumplimiento normativo: comprueba si la detección, la gestión de vulnerabilidades y las pruebas de cumplimiento normativo están integradas o proceden de una herramienta independiente que debes añadir y mantener.
- Automatización: busca la aplicación automática de parches, la aplicación de políticas y la incorporación y baja de usuarios, ya que es ahí donde los equipos reducidos recuperan la mayor parte de su tiempo.
- Facilidad de gestión: sopesa la curva de aprendizaje y la carga administrativa diaria en función del tamaño y la experiencia de tu equipo.
- Modelo de implementación: Valora si prefieres una solución de código abierto y autohospedada, una nube gestionada o una plataforma totalmente alojada, y cuánto te costará el mantenimiento de cada una.
Gestiona la identidad y el cumplimiento normativo de tus dispositivos con Iru
La alternativa adecuada a Fleet es aquella que se adapte a tu parque de dispositivos y a la forma de trabajar de tu equipo. Fleet destaca por su visibilidad multiplataforma y de código abierto; NinjaOne y Rippling son sólidas opciones para las operaciones de TI, mientras que JumpCloud destaca en la gestión de identidades.
Pero, mientras que la mayoría de estas herramientas se limitan a la gestión de dispositivos, Iru va más allá. Reúne la gestión de terminales, el EDR, la gestión de vulnerabilidades, la identidad de los empleados y el cumplimiento normativo en un único agente ligero para Mac y Windows, de modo que la misma plataforma que configura un dispositivo también lo protege y garantiza su cumplimiento normativo. Esto se traduce en menos consolas que sincronizar, menos trabajo manual y una visión clara de todos los dispositivos.
Descubre lo que una única plataforma consolidada puede hacer por tu parque de dispositivos y reserva una demostración hoy mismo.