

Si estás eligiendo una plataforma para gestionar toda tu flota, la diligencia debida implica que querrás conocer todas las opciones disponibles antes de comprometerte. Aunque Iru es conocida por simplificar la pila tecnológica de las empresas que buscan automatizar el cumplimiento normativo y la gestión de dispositivos, es posible que aún tengas dudas antes de decantarte por una única plataforma.
Para ayudarte, aquí tienes un análisis exhaustivo de algunas alternativas a Iru especializadas en la gestión remota o en diferentes sistemas operativos. Tanto si buscas integrar algunas de estas herramientas con Iru en tu infraestructura tecnológica como si ya tienes clara tu elección, este artículo te ofrece un análisis completo.
¿Qué es Iru?
Iru (antes Kandji) es una plataforma basada en inteligencia artificial que combina la identidad de los empleados, la gestión de terminales, la automatización del cumplimiento normativo y la detección y respuesta en terminales (EDR) en un único sistema. Mediante un enfoque unificado, integra datos de múltiples dispositivos, devolviendo tiempo y control a los equipos de TI y de seguridad.
A continuación, te ofrecemos un desglose de todas las funciones que ofrece Iru:
- Identidad de los empleados: una configuración totalmente sin contraseñas que permite un inicio de sesión único y sin complicaciones en las aplicaciones.
- Gestión de terminales: protege y controla dispositivos en todos los principales sistemas operativos con una gestión unificada de terminales.
- Detección y respuesta en terminales: detecta , investiga y corrige automáticamente las amenazas en tiempo real para mantener la seguridad de tus terminales.
- Gestión de vulnerabilidades: detecta y corrige vulnerabilidades desde el mismo agente mediante la corrección autónoma.
- Automatización del cumplimiento normativo: Mantén a tu organización preparada para las auditorías con controles basados en IA y un mapeo adaptativo de pruebas.
- Centro de confianza: Demuestra esa confianza a las personas y organizaciones con las que trabajas proporcionando un portal público que muestra tu estado de cumplimiento normativo.
Para muchas empresas, Iru ofrece una forma sencilla de consolidar múltiples herramientas en una única plataforma. Stephen Lalone, responsable de infraestructura de TI en Built, lo experimentó de primera mano y comentó que Iru permitió a la empresa «sustituir cinco o seis herramientas».
De un vistazo: 8 alternativas a Iru
A continuación, te ofrecemos un breve resumen de ocho competidores diferentes de Iru y sus áreas de especialización:
| Alternativa | Ideal para | Valoración en G2 |
|---|---|---|
| JumpCloud | Gestión de directorios e identidades | 4,5/5 |
| NinjaOne | Supervisión y gestión remotas | 4,7/5 |
| Mosyle | Gestión de dispositivos escolares | 4,7/5 |
| Addigy | Equipos de TI con gran competencia técnica | 4,5/5 |
| Rippling | Sistemas integrados de TI y RR. HH. | 4,8/5 |
| Vanta | Gestión del cumplimiento normativo | 4,5/5 |
| Microsoft Intune | Entornos centrados en Windows | 4,5/5 |
| Jamf | Entornos exclusivamente Apple | 4,7/5 |
1. JumpCloud
- Ideal para: gestión dedirectorios e identidades
- Valoración en G2: 4,5/5
Si buscas una herramienta especializada en la gestión de identidades y accesos (IAM), JumpCloud podría ser tu primera opción. JumpCloud se considera un sustituto moderno de Microsoft Active Directory y LDAP. La plataforma admite el inicio de sesión único (SSO), la autenticación multifactorial (MFA) y la autenticación mediante servidor RADIUS, todos ellos elementos clave.
JumpCloud puede resultar increíblemente útil para las organizaciones que buscan automatizar todo el ciclo de vida de los empleados. La plataforma facilita el cambio de permisos para todo, desde aplicaciones hasta archivos individuales, tanto si el control se ejerce entre diferentes grupos de la organización como entre empleados actuales y antiguos.
Según G2, los usuarios elogian su sencillez y su amplia gama de funciones de gestión de identidades que funcionan en todos los dispositivos. Sin embargo, a los usuarios a los que les gusta el enfoque de Iru en la simplicidad les puede resultar frustrante la curva de aprendizaje más pronunciada de JumpCloud. Algunos usuarios incluso señalan que tienen que recurrir a comandos de PowerShell para acceder a funciones avanzadas.
Sin embargo, algunos señalan su curva de aprendizaje pronunciada, y hay usuarios que incluso tienen que recurrir a comandos de PowerShell para acceder a funciones avanzadas.
Características clave
- IAM basado en agentes: aplica los controles de identidad y acceso de JumpCloud a los agentes de IA, registrando cada agente y vinculándolo a un dispositivo verificado y en buen estado.
- Gestión de dispositivos en distintos sistemas operativos: funciona en macOS, Windows, Linux, iOS y Android en una única vista.
- JumpCloud Go: una credencial respaldada por hardware y resistente al phishing que permite a los usuarios autenticarse sin contraseñas a través de un dispositivo de confianza.
- Gestión unificada de terminales (UEM): Combina la gestión de dispositivos móviles (MDM) y la identidad, de modo que tanto la gestión de dispositivos como la política de acceso se gestionan a través de la misma consola.
- Detección de SaaS y optimización del gasto: utiliza el agente de JumpCloud para realizar un inventario de los dispositivos y aplicaciones instalados, atribuyendo el uso a usuarios específicos.
2. NinjaOne
- Ideal para: supervisión y gestiónremotas
- Puntuación en G2: 4,7/5
NinjaOne es una plataforma de operaciones de TI nativa de la nube que ayuda a los equipos de TI y de seguridad a gestionar dispositivos de forma remota. Anteriormente conocida como NinjaRMM, la plataforma abarca ahora la gestión unificada de terminales y la gestión de activos de TI en todos los principales sistemas operativos.
Las herramientas de gestión de dispositivos de NinjaOne incluyen la gestión del inventario de activos, la aplicación automática de parches y el acceso remoto con un solo clic. También cuenta con automatizaciones que se activan en respuesta a umbrales de rendimiento —como cuando un dispositivo se ralentiza— para solucionar automáticamente los problemas. Los equipos la eligen por sus completas funciones de gestión de dispositivos.
Los usuarios de G2 elogian la plataforma por su interfaz rápida y limpia y por sus potentes herramientas de automatización. Sin embargo, NinjaOne no es una herramienta completa de gestión de servicios de TI, por lo que tendrás que buscar herramientas como Iru si deseas una resolución automatizada de problemas, como la aplicación de parches.
Características principales
- Gestión automatizada de parches: esta plataforma cubre más de 8.000 aplicaciones y señala las actualizaciones de alto riesgo mediante la aplicación de parches basada en IA.
- Modo de fondo: un modo de acceso remoto que permite a los técnicos de TI acceder a la línea de comandos de un dispositivo sin interrumpir la sesión del usuario.
- Seguimiento de activos y inventario de TI: puedes mantener un inventario completo de hardware y software en todos los dispositivos de los usuarios finales, servidores y máquinas virtuales.
- Automatización basada en políticas: los administradores pueden ejecutar scripts y correcciones automáticas cuando un dispositivo cumple determinadas condiciones, con el fin de reducir el trabajo manual de TI.
- Gestión de dispositivos móviles (MDM): Los usuarios pueden gestionar terminales iOS y Android como complemento a las suscripciones estándar.
3. Mosyle
- Ideal para: gestión de dispositivosescolares
- Valoración en G2: 4,7/5
Los entornos educativos que utilizan Mac, iPhone, iPad y Apple TV encontrarán en Mosyle una solución sólida para la gestión de dispositivos. La plataforma ayuda a controlar a qué pueden acceder los alumnos mediante el filtrado web y de DNS. También ofrece funciones de gestión de dispositivos, como la instalación automatizada de aplicaciones y la aplicación de parches, a través de sus ofertas dirigidas a centros educativos y empresas.
A diferencia de un MDM puro, Mosyle incluye herramientas de seguridad específicas para Apple, por lo que puede ofrecer antivirus con detección de malware. También proporciona protección de cuentas a través de su infraestructura de «confianza cero», bloqueando las conexiones que no proceden de dispositivos conocidos. Las funciones de inicio de sesión único (SSO) basadas en el dispositivo lo convierten en una combinación adecuada de gestión de dispositivos e identidades.
Al analizar las reseñas de G2, los usuarios destacan su fácil configuración y las funciones integradas de «Admin on demand» que ayudan a proporcionar y controlar el acceso a las cuentas. Sin embargo, algunos usuarios consideran que la interfaz está desactualizada y que los flujos de trabajo son menos eficaces que los de herramientas como Iru, que cuentan con una interfaz sencilla y moderna.
Características principales
- Mosyle Auth 2: SSO para macOS que vincula los inicios de sesión en Mac al proveedor de identidad de la organización.
- Admin On Demand: gestiónde privilegios que concede a los usuarios derechos de administrador temporales y limitados solo cuando es necesario, registrando el motivo y el contexto.
- Detección y eliminación: incluye un antivirus integrado con Apple MDM para analizar continuamente en busca de malware y aislar dispositivos.
- Embark: una experiencia guiada de configuración del Mac que muestra al usuario final cada tarea que realiza el Mac durante el registro sin intervención.
- Study Sites: una función de gestión del aula que permite a los profesores restringir el acceso de los alumnos a Internet a una lista de sitios web preaprobados.
4. Addigy
- Ideal para: equipos de TI con conocimientostécnicos
- Puntuación en G2: 4,5/5
Al igual que Mosyle, Addigy es una plataforma de gestión de dispositivos exclusiva para Apple. Lo que la diferencia es que combina MDM y RMM en un único producto multitenant, lo que permite a los usuarios gestionar diferentes clientes o departamentos desde un único entorno sin que se crucen los datos.
Addigy es ideal para equipos técnicos. A través de LiveTerminal y LiveDesktop, los técnicos obtienen acceso a la línea de comandos y a la pantalla bajo demanda. Esto les permite supervisar los dispositivos y solucionar problemas en tiempo real, utilizando sus conocimientos técnicos para resolverlos. La plataforma también es compatible con Apple Business Manager, lo que permite implementaciones sin intervención y la aplicación automática de parches.
Los usuarios de G2 consideran que Addigy cuenta con potentes herramientas de acceso remoto en directo para equipos técnicos familiarizados con la programación de scripts. Sin embargo, presenta una curva de aprendizaje pronunciada, lo que dificulta su uso para equipos reducidos sin conocimientos técnicos.
Características principales
- Go Live: el conjunto de herramientas de acceso remoto en tiempo realde Addigy , que incluye LiveTerminal y LiveDesktop, proporciona a los técnicos acceso instantáneo a la línea de comandos y al control remoto.
- Addigy Assist: automatiza y personaliza con la marca de la empresa el proceso de configuración y puesta en marcha de los dispositivos para guiar el aprovisionamiento de los mismos y reducir los pasos manuales del primer día.
- Aplicaciones preconfiguradas: un catálogo que implementa tu conjunto de aplicaciones de forma silenciosa y automática durante el proceso de incorporación.
- Addigy Identity: vincula la ventana de inicio de sesión de Mac a un proveedor de identidades (como Okta o Microsoft Entra ID).
- Amplify: Aporta datos sobre el estado de los dispositivos Apple, informes de cumplimiento normativo y herramientas de generación de informes, al tiempo que se integra con algunos MDM existentes (Jamf, Intune, Mosyle y otros).
5. Rippling
- Ideal para: Sistemasintegrados de TI y RR. HH.
- Valoración en G2: 4,8/5
Rippling combina la gestión de dispositivos y de la plantilla en una única plataforma. Gestiona todo el ciclo de vida de los empleados a través de sus capacidades de gestión de dispositivos, lo que ayuda al personal de RR. HH. a ocuparse de todo, desde la incorporación hasta la salida de la empresa. Y lo hace en todos los principales sistemas operativos, incluidos macOS, Windows, iOS, iPadOS y Linux.
Rippling conecta los datos de acceso y de los empleados a diferentes dispositivos. La plataforma puede encargarse de enviar los dispositivos por ti, gestionando el pedido, el envío y la configuración para que estén listos cuando lo esté el empleado. También se encarga de los controles de seguridad, que incluyen el cifrado de disco mediante FileVault, la aplicación de requisitos de contraseña, la autenticación multifactorial (MFA) y la recopilación de pruebas en segundo plano para el SOC (Centro de Seguridad y Operaciones) 2.
Según G2, los usuarios valoran el modelo unificado de RR. HH. e informática, que ayuda a los equipos a gestionar más fácilmente la logística global de los dispositivos. Sin embargo, algunos consideraron que la configuración inicial era compleja, especialmente para equipos con un departamento de informática reducido. Además, carece de algunas de las funciones de gestión de dispositivos más completas que se encuentran en otras herramientas de esta lista.
Características principales
- Implementación sin intervención: envía Macs, PC y dispositivos móviles propiedad de la empresa preconfigurados con los ajustes y los datos de inicio de sesión de los empleados.
- Almacén «Rippling» y envíos globales: realiza un seguimiento tantode los dispositivos enviados comode los recuperados, con seguimiento de la entrega en tiempo real y reposición de existencias (solo en EE. UU. y Canadá).
- Gestión declarativa de dispositivos (DDM): utiliza el protocolo DDM de Apple para una aplicación de políticas más rápida, autónoma y basada en la identidad.
- Implementación de scripts personalizados: ejecuta scripts de Bash (macOS) y PowerShell (Windows) de forma puntual o periódica para ayudar a gestionar los dispositivos y realizar un seguimiento de los datos.
- Protección de terminales: se integra con SentinelOne para añadir protección de terminales en toda la flota.
6. Vanta
- Ideal para: gestióndel cumplimiento normativo
- Puntuación en G2: 4,5/5
Vanta se diferencia de todas las herramientas de esta lista en que no está diseñada para la gestión de dispositivos. En su lugar, es una plataforma de automatización del cumplimiento normativo y de gobernanza, gestión de riesgos y cumplimiento (GRC) que recopila continuamente pruebas de la nube, tu pila de software y los controles internos para automatizar las auditorías de seguridad.
Vanta es compatible con más de 35 marcos normativos, entre los que se incluyen SOC 2, ISO 27001, HIPAA, el RGPD y FedRAMP. A continuación, utiliza un agente de IA integrado para redactar políticas y sugerir medidas correctivas. Posteriormente, puedes compartir estos resultados a través de un «Trust Center» orientado al cliente, que muestra pruebas en tiempo real del estado de cumplimiento.
En G2, los usuarios destacan su rapidez para alcanzar la certificación SOC 2 en equipos nativos de la nube, sus amplias integraciones y la eficacia de su recopilación de pruebas. Sin embargo, Vanta resulta mucho menos útil en entornos altamente personalizados o cuando se utilizan herramientas locales.
Características principales
- Agente de IA: un asistente de GRC «siempre activo» que ayuda a redactar políticas, sugerir medidas correctivas y mantener el cumplimiento normativo actualizado según su entorno.
- Centro de organizaciones: la plataforma ofrece a los responsables de equipos empresariales visibilidad sobre todas las unidades de negocio, productos y zonas geográficas, con flujos de trabajo de auditoría y definición del alcance impulsados por IA.
- Gráfico de riesgos: convierte los datos de riesgos fragmentados en un mapa conectado en tiempo real que muestra cómo se relacionan y se propagan los riesgos.
- Marco de control de Vanta (VCF): un conjunto de controles estandarizado que mapea y reutiliza controles en múltiples marcos, de modo que las pruebas recopiladas una sola vez satisfacen los requisitos que se solapan.
- Centro de confianza: una página de pruebas dirigida a los clientes que demuestra que se están siguiendo correctamente los marcos de cumplimiento.
7. Microsoft Intune
- Ideal para: entornosen los que prima Windows
- Puntuación en G2: 4,5/5
Intune es el servicio de gestión de terminales basado en la nube de Microsoft. Su característica más destacada es su solidez dentro del ecosistema de Microsoft, con integraciones con Entra ID y Microsoft Defender para la verificación de la identidad y el estado de los dispositivos. Esta combinación funciona a nivel de cuenta, comprobando la seguridad de los dispositivos antes de que estos accedan a archivos o al correo electrónico.
A través de Windows Autopilot, Microsoft Intune configura los nuevos dispositivos Windows nada más sacarlos de la caja. También ofrece un sólido soporte para los programas de «trae tu propio dispositivo» (BYOD), lo que permite a los empleados consultar el estado de cumplimiento normativo al tiempo que se mantiene la privacidad del resto de datos del dispositivo.
Según las reseñas de G2, los usuarios valoran la relación calidad-precio que ofrece la combinación con Microsoft 365. Sin embargo, la plataforma presenta problemas de compatibilidad con macOS y Linux, lo que la convierte en una herramienta de gestión de dispositivos mucho menos flexible.
Características principales
- Windows Autopilot: preconfigura los nuevos dispositivos Windows para que se configuren automáticamente con las aplicaciones y ajustes adecuados.
- Catálogo de ajustes: una lista con función de búsqueda que incluye miles de ajustes del sistema operativo y de las aplicaciones que los administradores pueden configurar en políticas.
- Gestión de privilegios de terminales (EPM): un complemento que concede a los usuarios estándar acceso de administrador temporal, controlado por políticas, para tareas específicas.
- Microsoft Security Copilot: IA integrada en el centro de administración de Intune que resume las políticas, explica los ajustes y ayuda a priorizar y corregir vulnerabilidades.
- Gestión de aplicaciones móviles (MAM): políticas de proteccióna nivel de aplicación que protegen los datos corporativos dentro de las aplicaciones gestionadas, tanto en dispositivos de la empresa como en dispositivos BYOD.
8. Jamf
- Ideal para: entornosexclusivamente de Apple
- Puntuación en G2: 4,7/5
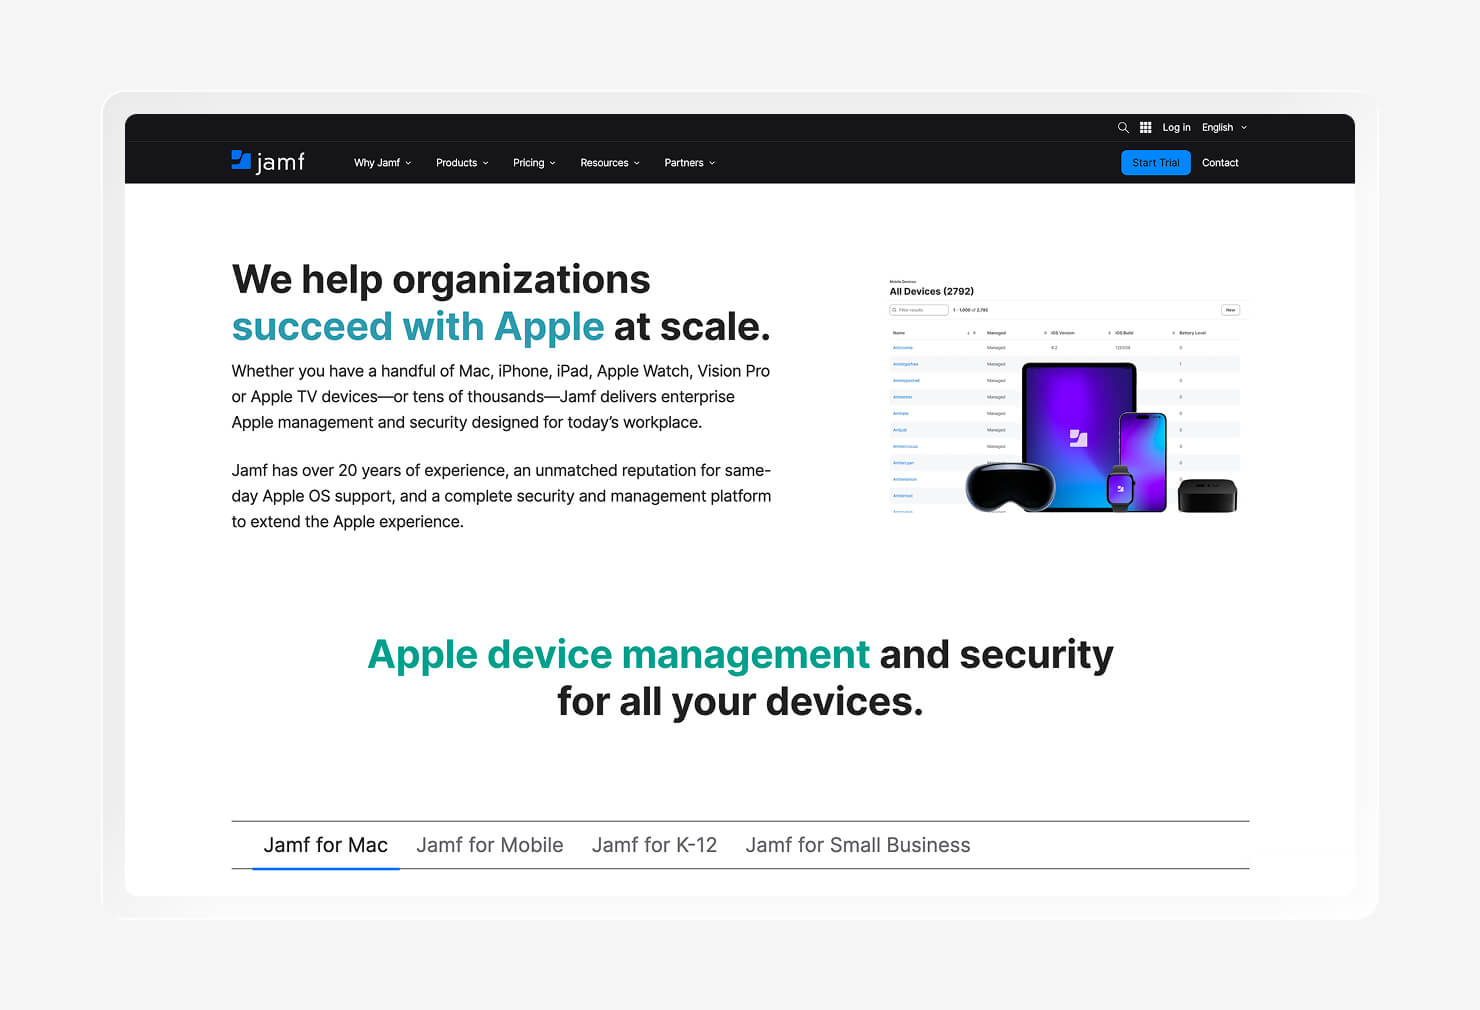
Jamf ofrece una amplia gama de herramientas para el sector educativo, la seguridad de los terminales y los equipos más pequeños. Sin embargo, la plataforma está diseñada exclusivamente para dispositivos Apple y ofrece soporte el mismo día para las nuevas actualizaciones del sistema operativo. Si buscas un mayor control con funciones de TI avanzadas, Jamf Pro te lo ofrece.
Al centrarse en los productos de Apple, Jamf admite la implementación sin intervención a través de Apple Business Manager. Para trabajar en diferentes dispositivos y grupos empresariales, la función «Smart Groups» de Jamf controla qué aplicaciones se pueden instalar. Jamf Protect y Connect son productos complementarios que proporcionan controles de seguridad e identidad para ofrecer una experiencia más personalizable.
Los usuarios de G2 especializados en Apple destacan ventajas como la profunda integración con Apple y la potente automatización. Sin embargo, algunas reseñas señalan que la curva de aprendizaje es pronunciada. La plataforma también resulta menos útil si se utilizan varios tipos de dispositivos en el parque informático.
Características principales
- Smart Groups: aplicaautomáticamente las políticas y configuraciones de dispositivo adecuadas en función de los distintos grupos de usuarios o tipos de dispositivos.
- Blueprints: un flujo de trabajo que agrupa políticas, perfiles de configuración y restricciones de dispositivos utilizando la Gestión Declarativa de Dispositivos de Apple como soporte.
- Self Service+: permite a los empleados instalar aplicaciones aprobadas y resolver problemas por sí mismos sin tener que ponerse en contacto con el departamento de TI para cada solicitud.
- Pautas de cumplimiento: aplica estándares de seguridad reconocidos (como CIS) a los dispositivos para garantizar su estado cuando se encuentran en modo de supervisión o de aplicación.
- Jamf School: un conjunto de herramientas para centros educativos que controla el acceso de los alumnos a aplicaciones y sitios web.
Qué buscar en una alternativa a Iru
A la hora de buscar una alternativa a Iru, es probable que necesites varias herramientas para cubrir todo lo que ofrece la plataforma. A continuación te ofrecemos un desglose de algunos aspectos que podrías tener en cuenta.
Gestión de terminales multiplataforma
Muchas flotas de dispositivos son mixtas, ya que incluso los equipos que utilizan principalmente Mac cuentan con dispositivos Windows y móviles. Una herramienta que solo gestiona bien un sistema operativo te obliga a adquirir una segunda plataforma para gestionar todo lo demás. Además, la gestión multiplataforma mejora la coherencia entre sistemas operativos, lo que te permite aplicar tu política independientemente del tipo de dispositivo.
EDR integrado y gestión de vulnerabilidades
Las funciones de EDR detectan amenazas, mientras que las herramientas de gestión de vulnerabilidades ayudan a corregir las brechas de seguridad a las que se enfrenta habitualmente tu parque de dispositivos. Busca herramientas que se integren o que cuenten con plataformas incorporadas para ayudar a defender tu parque frente a brechas y riesgos conocidos. Sin ellas, podrías dejar tus dispositivos expuestos, lo que te haría responsable de las consecuencias de la pérdida de datos.
Automatización del cumplimiento normativo impulsada por IA
Demostrar el cumplimiento normativo suele implicar adquirir una herramienta de GRC independiente o recopilar pruebas manualmente. Lo ideal es que ahorres tiempo recopilando las pruebas de cumplimiento en la misma herramienta que utilizas para gestionar tus dispositivos. De ese modo, no tendrás que apresurarte a recopilar capturas de pantalla en el momento de la auditoría.
Identidad de los empleados sin contraseñas
Si bien el SSO y la MFA aportan seguridad adicional, las claves de acceso vinculadas al dispositivo añaden una capa extra de seguridad. El antiguo modelo de cuentas con contraseña es más vulnerable a los ataques de phishing. Lo ideal es que la seguridad de las cuentas esté vinculada a la seguridad de los dispositivos, garantizando que solo los dispositivos seguros y que cumplan con la normativa puedan acceder a los recursos de la empresa.
Elige Iru y consolida la gestión de dispositivos con una única herramienta
Cada herramienta de esta lista realiza una tarea muy bien, pero pocas herramientas hacen todo lo que necesitas. Sustituir a Iru suele implicar utilizar varias plataformas diferentes a la vez. Pero si prefieres quedarte con una sola herramienta para múltiples usos, Iru podría ser tu mejor opción.
Iru gestiona terminales de Mac, Windows y Android desde una única consola, aplica parches a las vulnerabilidades conocidas sin necesidad de una herramienta independiente y vincula el acceso a las cuentas con el estado de los dispositivos mediante una identidad de los empleados sin contraseña. Además, automatiza la recopilación de pruebas de cumplimiento normativo en segundo plano, para que tu equipo no tenga que correr de un lado a otro la semana anterior a una auditoría SOC 2.
Reserva una demostración para ver cómo Iru puede ayudar a tu organización a ahorrar tiempo.