

El argumento de venta de Rippling es sencillo: gestionar los recursos humanos, las nóminas y las tecnologías de la información desde un único sistema, de modo que la puesta en marcha no se vea obligada a formar parte de un flujo de trabajo de TI independiente. Sin embargo, a medida que las empresas maduran, la plataforma presenta limitaciones a la hora de aplicar políticas de seguridad, proteger los terminales y mantener la preparación para las auditorías según sea necesario.
Esto puede hacer que los equipos de TI y seguridad tengan que recurrir a herramientas adicionales y procesos manuales para subsanar las deficiencias operativas. Algunas organizaciones abordan estas limitaciones integrando soluciones complementarias. Otras sustituyen Rippling por una plataforma que ofrece capacidades más completas de gestión de terminales, seguridad y cumplimiento normativo.
En esta guía, analizaremos siete alternativas a Rippling para que puedas determinar cuál es la más adecuada para tu enfoque.
¿Qué es Rippling?
Rippling es una plataforma de gestión de personal que integra recursos humanos, nóminas y finanzas. La plataforma se basa en la idea de que los datos de los empleados deben estar centralizados en un único lugar y que los procesos de recursos humanos, como la incorporación y la salida de empleados, deben activar automáticamente el aprovisionamiento de recursos informáticos.
El módulo de TI incluye:
- Gestión de dispositivos móviles (MDM) para macOS, Windows, iOS y iPadOS
- Inicio de sesión único (SSO) para que los empleados puedan acceder de forma segura a las aplicaciones de la empresa con un único conjunto de credenciales
- Autenticación multifactorial (MFA) para añadir una capa adicional de verificación de identidad
- Implementación sin intervención para configurar e inscribir automáticamente los nuevos dispositivos antes de que los empleados los reciban
- Inventario de hardware y logística de dispositivos para realizar un seguimiento de los dispositivos de la empresa y gestionar el envío, el almacenamiento y la sustitución para equipos distribuidos
Donde Rippling se queda corto es en la seguridad de los terminales. Al carecer de detección y respuesta en los terminales (EDR) integrada, gestión de vulnerabilidades o automatización del cumplimiento normativo, es posible que los equipos tengan que incorporar herramientas adicionales o cambiar a una plataforma más completa.
Las 7 mejores alternativas a Rippling
| Herramienta | Ideal para | Características principales frente a Rippling | Valoración en G2 |
|---|---|---|---|
| Iru | Equipos de TI y seguridad en empresas tecnológicas B2B en expansión | Gestión unificada de dispositivos, identidades y cumplimiento normativo en una sola plataforma, con EDR nativo | 4,7/5 |
| Microsoft Intune | Organizaciones que utilizan principalmente Windows o Microsoft 365 | Gestión nativa de dispositivos Windows con una profunda integración con Microsoft 365 y Entra ID | 4,5/5 |
| JumpCloud | Pymes que necesitan gestión de identidades y dispositivos multiplataforma | Directorio en la nube multiplataforma con SSO, MFA y gestión de dispositivos para macOS, Windows y Linux | 4,5/5 |
| NinjaOne | Proveedores de servicios gestionados (MSP) y proveedores de servicios de TI que gestionan flotas con sistemas operativos mixtos | RMM y MDM combinados en una sola plataforma; n.º 1 en gestión de terminales en G2 (primavera de 2026) | 4,7/5 |
| FleetDM | Equipos de DevOps y seguridad que buscan una solución MDM de código abierto con flujos de trabajo de GitOps | MDM de Apple en profundidad en todas las plataformas de Apple con scripts de IA integrados y antivirus de última generación | 5/5 |
| Hexnode | Equipos con un presupuesto ajustado que necesitan una solución UEM multiplataforma sencilla | UEM multiplataforma con gestión de quiosco para implementaciones de dispositivos compartidos y de uso específico | 4,5/5 |
| Jamf | Grandes empresas que gestionan exclusivamente hardware de Apple: macOS, iOS, iPadOS, tvOS y visionOS | Más de 20 años de experiencia en MDM de Apple, respaldados por la comunidad y el ecosistema de Jamf Nation | 4,7/5 |
1. Iru
- Ideal para: equipos de TI y seguridad orientados a Mac en empresas tecnológicas B2B en expansión que necesitan gestión de terminales, identidad y cumplimiento normativo en un único sistema conectado
- Valoración en G2: 4,7/5
La plataforma de Iru, impulsada por IA, integra la gestión de terminales, la identidad de los empleados y la automatización del cumplimiento normativo en un único sistema. Para los equipos que dejan de utilizar Rippling, la diferencia más clara radica en la finalidad para la que está diseñada la capa de TI. Rippling se centra en el aprovisionamiento de usuarios y dispositivos; Iru hace eso y, además, protege, supervisa y gestiona los terminales.
Para los equipos que utilizan Iru, esto significa que las políticas de seguridad pueden adaptarse automáticamente a las condiciones cambiantes de los dispositivos en función de las señales de estado y riesgo.
Cuando un dispositivo deja de cumplir con los requisitos de cumplimiento normativo, Iru puede ajustar el acceso o activar medidas correctivas. La seguridad de los terminales integrada, la gestión de vulnerabilidades y el inventario de dispositivos ofrecen a los equipos una visión unificada de su estado de seguridad. El cumplimiento normativo sigue el mismo enfoque, con controles asistidos por IA y la recopilación automatizada de pruebas que ayudan a los equipos a mantener actualizados los materiales de auditoría.
Iru no sustituye las funcionalidades de RR. HH., nóminas o prestaciones de Rippling. No obstante, puedes utilizar Iru y Rippling conjuntamente si necesitas combinar la gestión de la plantilla con una mayor seguridad de los terminales y la automatización del cumplimiento normativo.
Características:
- Plantillas de Blueprint y enrutamiento: crea plantillas de configuración con lógica condicional que asignen automáticamente los dispositivos a la configuración adecuada durante el registro, a medida que crecen los equipos.
- Aplicaciones preconfiguradas con actualizaciones automáticas: implementa aplicaciones de 550+ en Mac y Windows con un solo clic y manténlas actualizadas sin necesidad de empaquetarlas manualmente ni de intervención administrativa.
- Detección y respuesta ante amenazas basadas en el comportamiento: Detecta e investiga amenazas utilizando la actividad contextual de los dispositivos, con herramientas de aislamiento integradas para contener rápidamente los terminales comprometidos.
- Gestión de vulnerabilidades: analizacontinuamente en busca de vulnerabilidades y aplica automáticamente parches para Mac, al tiempo que amplías la compatibilidad con Windows.
- Automatización del cumplimiento normativo basada en IA: Crea marcos de cumplimiento a medida, realiza un seguimiento de las tareas de corrección, asocia las pruebas a los controles y mantén actualizado un Centro de Confianza para auditores y clientes.
- Identidad de los empleados sin contraseñas: Habilita una autenticación resistente al phishing y controles de acceso que tienen en cuenta el dispositivo mediante credenciales vinculadas al hardware y relacionadas con el estado del dispositivo en tiempo real.
2. Microsoft Intune
- Ideal para: organizaciones con un uso intensivo de Windows o de Microsoft 365 que ya cuentan con una infraestructura de Microsoft
- Valoración de G2: 4,5/5
Microsoft Intune es la plataforma de gestión de terminales incluida en las licencias E3 y E5. Es compatible con Windows, macOS, iOS, iPadOS y Android, y cuenta con integraciones para la identidad de Entra ID y el acceso condicional.
Intune destaca especialmente en entornos Windows, donde funciones como Windows Autopilot, la migración de directivas de grupo y las integraciones con Microsoft Defender ofrecen una experiencia de gestión de dispositivos muy consolidada. El acceso condicional también permite a los equipos evaluar el cumplimiento normativo de los dispositivos, además de la identidad del usuario, antes de conceder acceso a los recursos de la empresa.
La contrapartida es que las capacidades de Intune están menos desarrolladas en otras plataformas. La gestión de macOS, en particular, suele requerir herramientas adicionales para la aplicación de parches a las aplicaciones y la gestión avanzada de Apple. Los portales independientes de Intune, Entra ID y Defender también pueden añadir complejidad a los equipos que gestionan flujos de trabajo más amplios relacionados con la seguridad y los dispositivos.
Características:
- Cumplimiento normativo de los dispositivos mediante el acceso condicional: evalúa el estado del dispositivo, la versión del sistema operativo y el estado de cumplimiento normativo antes de conceder a los usuarios acceso a los recursos de la empresa.
- Aprovisionamiento de Windows sin intervención con Autopilot: configura nuevos dispositivos Windows de forma remota, desde el momento en que el fabricante de equipos originales (OEM) los entrega, según los estándares corporativos, sin que el departamento de TI tenga que gestionar cada dispositivo manualmente.
- Gestión de aplicaciones móviles (MAM): Aplica políticas de protección de datos a nivel de aplicación para escenarios BYOD en los que no es necesario el registro completo del dispositivo.
- Pautas de seguridad: aplica ajustes de seguridad preconfigurados que se ajustan a los requisitos de cumplimiento habituales y utiliza el acceso condicional para restringir el acceso a los dispositivos que no cumplan con los requisitos.
- Seguridad de puntos finales con Microsoft Defender: amplíe Intune con Microsoft Defender para Endpoint para supervisar amenazas e investigar incidentes de seguridad desde una consola conectada.
- Gestión de dispositivos multiplataforma: gestiona dispositivos Windows, macOS, iOS, iPadOS y Android desde una única plataforma, aunque Windows sigue siendo el entorno más maduro.
3. JumpCloud
- Ideal para: pymes que necesitan una gestión de identidades y dispositivos multiplataforma sin la complejidad propia de las grandes empresas
- Puntuación en G2: 4,5/5
JumpCloud es una plataforma de directorio nativa de la nube que combina la gestión de identidades, el inicio de sesión único (SSO), la autenticación multifactorial (MFA) y la gestión de dispositivos en un único sistema. Está diseñada para organizaciones que desean sustituir su Active Directory local por un enfoque basado en la nube para la gestión de usuarios, accesos y dispositivos. La compatibilidad con integraciones LDAP, RADIUS y SCIM (System for Cross-domain Identity Management) también ayuda a los equipos a conectar aplicaciones y servicios sin necesidad de mantener una infraestructura de directorio tradicional.
Donde JumpCloud destaca es en su amplia compatibilidad con plataformas. La plataforma gestiona dispositivos macOS, Windows, Linux y Android desde una única consola, lo que la convierte en una opción práctica para organizaciones con entornos de terminales diversos. Además, se ha expandido al ámbito de la gestión de acceso privilegiado (PAM) mediantela adquisición de VaultOne , lo que añade más controles para gestionar el acceso administrativo.
Las funciones de gestión de dispositivos de JumpCloud abarcan muchos flujos de trabajo fundamentales de TI, pero las organizaciones con requisitos de seguridad de terminales más avanzados pueden necesitar soluciones adicionales para controles específicos de Mac, gestión de aplicaciones, detección de terminales y automatización del cumplimiento normativo.
Características:
- Directorio en la nube con compatibilidad con LDAP, RADIUS y SCIM: centraliza la gestión de usuarios, grupos y accesos sin necesidad de mantener una infraestructura de directorio local.
- Inicio de sesión único (SSO) y autenticación multifactorial (MFA) resistente al phishing: protege el acceso a las aplicaciones con compatibilidad con el Lenguaje de Marcado de Aserción de Seguridad (SAML) y OpenID Connect (OIDC), junto con métodos de autenticación más sólidos que van más allá de los SMS o las contraseñas de un solo uso basadas en el tiempo (TOTP).
- Gestión de dispositivos multiplataforma: gestiona dispositivos macOS, Windows, Linux y Android desde una única plataforma, incluyendo compatibilidad con Linux, de la que carecen muchas herramientas de gestión de dispositivos móviles (MDM).
- Gestión de acceso privilegiado (PAM): gestiona y audita el acceso administrativo a sistemas sensibles mediante las capacidades incorporadas con la adquisición de VaultOne.
- Gestión de dispositivos Linux y aplicación de políticas: aplica políticas, gestiona usuarios y mantén el control sobre los terminales Linux desde la misma plataforma.
- API REST para la automatización: Crea flujos de trabajo personalizados y conecta la gestión de directorios con sistemas de terceros.
4. NinjaOne
- Ideal para: MSP y proveedores de servicios de TI que gestionan entornos mixtos de Windows, Linux y Mac
- Valoración en G2: 4,7/5
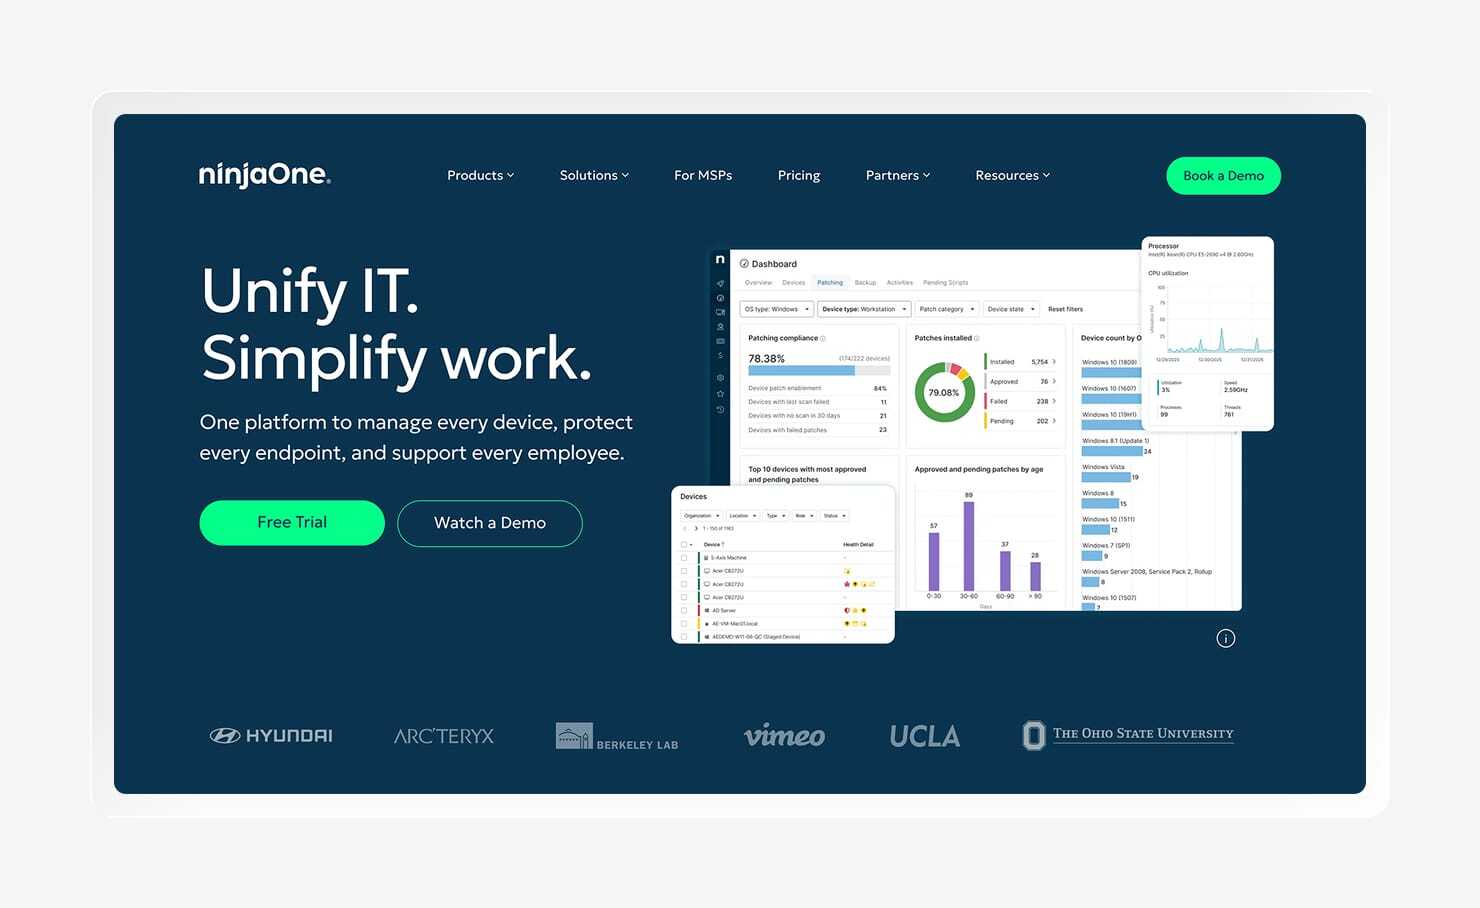
NinjaOne combina la supervisión y gestión remotas (RMM) con la gestión de terminales, lo que proporciona a los equipos de TI visibilidad sobre el estado de los dispositivos, además de herramientas para la configuración y la aplicación de políticas. A diferencia de las plataformas MDM tradicionales, que se centran en la configuración y el control de los dispositivos, NinjaOne supervisa continuamente los terminales, automatiza las alertas y ejecuta scripts de corrección cuando surgen problemas.
Esto lo convierte en una opción ideal para los proveedores de servicios gestionados (MSP) que dan soporte a múltiples entornos de clientes.
La plataforma destaca especialmente en flotas de Windows y Linux, con amplias capacidades de aplicación de parches y herramientas para proveedores de servicios que dan soporte a varias organizaciones a la vez. NinjaOne también es compatible con dispositivos Apple, pero su enfoque sigue centrándose en las operaciones de TI más que en la identidad o el cumplimiento normativo.
No incluye gestión de identidades integrada, automatización del cumplimiento normativo ni flujos de trabajo para el personal, como sí lo hace Rippling. Es posible que los equipos internos de TI consideren que el enfoque de NinjaOne, orientado a los proveedores de servicios, no se ajusta a las necesidades del ciclo de vida de los empleados, mientras que los MSP se benefician de la visibilidad operativa y la automatización que ofrece.
Características:
- Supervisión remota y corrección mediante scripts (RMM): realiza un seguimiento del estado de los dispositivos, identifica problemas a través de alertas y automatiza las correcciones con scripts antes de que los problemas requieran una intervención manual.
- Gestión de parches para sistemas operativos y aplicaciones: aplica parches en dispositivos Windows, macOS y Linux desde una única plataforma, con una compatibilidad más consolidada con aplicaciones de terceros en Windows.
- Inscripción de dispositivos y gestión de políticas: Configura los ajustes de los terminales y supervisa el estado de los dispositivos a través de una plataforma que combina controles de MDM con capacidades de RMM.
- Creación de tickets de asistencia técnica a partir de alertas de dispositivos: convierte automáticamente las alertas de los terminales en tickets de asistencia para vincular los problemas de los dispositivos con los flujos de trabajo de servicio.
- Compatibilidad con múltiples clientes para MSP: Mantén separados los entornos de los clientes, al tiempo que ofreces a los proveedores de servicios un único lugar desde el que supervisar los dispositivos y las solicitudes de asistencia.
- Implementación alojada en la nube: utiliza NinjaOne sin necesidad de mantener servidores ni otra infraestructura local.
5. FleetDM
- Ideal para: equipos de DevOps e ingeniería de seguridad que buscan una solución MDM de código abierto con flujos de trabajo de GitOps y visibilidad de los dispositivos en tiempo real
- Valoración en G2: 5/5
FleetDM es una plataforma de gestión de dispositivos de código abierto basada en osquery, que ofrece a los equipos de seguridad visibilidad directa de los datos de los terminales mediante un enfoque basado en consultas. Las organizaciones pueden auditar el código fuente, alojar la plataforma por su cuenta y personalizar los flujos de trabajo en función de sus propios requisitos de seguridad. FleetDM es compatible con macOS, Windows, Linux, iOS, iPadOS, ChromeOS y Android, lo que la convierte en una opción flexible para equipos con entornos de terminales variados.
El principal factor diferenciador de la plataforma es su estrecha integración con los flujos de trabajo de ingeniería modernos. Las políticas de dispositivos pueden gestionarse mediante control de versiones, someterse a revisión de código e implementarse a través de los procesos de CI/CD existentes, lo que hace que la configuración de los terminales resulte familiar a los equipos que ya gestionan la infraestructura como código. Sus herramientas de gestión de vulnerabilidades también ayudan a los equipos a priorizar las correcciones utilizando indicadores como CISA KEV y EPSS, en lugar de tratar todas las vulnerabilidades y exposiciones comunes (CVE) con la misma urgencia.
Esa flexibilidad viene acompañada de un enfoque más práctico. FleetDM no ofrece la identidad de los empleados, el inicio de sesión único (SSO) ni los flujos de trabajo orientados a RR. HH. que se encuentran en plataformas como Rippling, por lo que las organizaciones suelen combinarlo con otras herramientas para cubrir esas necesidades. Las implementaciones autohospedadas también requieren recursos internos para mantener el entorno, lo que hace que FleetDM sea más adecuado para equipos liderados por ingenieros que para organizaciones que buscan una experiencia de MDM totalmente gestionada.
Características:
- Gestión de políticas de dispositivos basada en GitOps: almacena las configuraciones de los dispositivos en un sistema de control de versiones e implementa los cambios a través de los flujos de trabajo de revisión y automatización existentes.
- Consultas de dispositivos en tiempo real con osquery: ejecuta consultas basadas en SQL en los terminales para investigar incidentes de seguridad, validar configuraciones y supervisar el estado de los dispositivos.
- Priorización de vulnerabilidades basada en el riesgo: utiliza el catálogo de vulnerabilidades explotadas conocidas (KEV) de la CISA y el sistema de puntuación de predicción de exploits (EPSS) para centrar los esfuerzos de corrección en las vulnerabilidades de mayor riesgo.
- Inscripción de dispositivos sin intervención: Compatibilidad con Apple Business Manager, Windows Autopilot y Android Zero-Touch para configurar dispositivos sin necesidad de configuración manual.
- Supervisión de cambios en archivos y directorios: detecta cambios no autorizados en archivos y directorios confidenciales sin necesidad de recurrir a una herramienta de supervisión independiente.
- Implementación en la nube o autohospedada: elija entre el alojamiento gestionado o una implementación mantenida internamente en función de los requisitos de seguridad e infraestructura.
6. Hexnode
- Ideal para: Equipos con un presupuesto limitado que necesitan una solución UEM multiplataforma sencilla, sin requisitos avanzados de seguridad ni de cumplimiento normativo
- Valoración en G2: 4,5/5
Hexnode es una plataforma de gestión unificada de terminales (UEM) compatible con dispositivos macOS, Windows, iOS y Android. Ofrece a los equipos un lugar centralizado para configurar dispositivos, implementar aplicaciones y aplicar políticas sin la complejidad de las plataformas empresariales de mayor envergadura. Para las organizaciones centradas principalmente en la administración de dispositivos, Hexnode proporciona las capacidades básicas necesarias para mantener organizados los terminales distribuidos.
Un ámbito en el que destaca Hexnode es la gestión de quioscos. La plataforma admite el bloqueo de una sola aplicación o de varias aplicaciones para dispositivos compartidos, como sistemas de punto de venta (POS) en comercios, pantallas digitales y equipos de campo. Además, se integra con plataformas de cumplimiento normativo como Drata y Vanta, lo que permite a los equipos compartir información de los dispositivos con los flujos de trabajo de auditoría existentes.
Hexnode se centra en la gestión de dispositivos más que en necesidades más amplias de seguridad e identidad. No incluye detección de terminales integrada, gestión de identidades ni una capa completa de automatización del cumplimiento normativo, por lo que es probable que las organizaciones con requisitos más avanzados necesiten herramientas adicionales. Para equipos con necesidades sencillas de gestión de dispositivos o implementaciones especializadas, Hexnode puede proporcionar el nivel adecuado de control sin añadir una complejidad innecesaria.
Características:
Características
- Modo quiosco con una sola aplicación o con varias aplicaciones: bloquea los dispositivos para que solo se puedan utilizar las aplicaciones autorizadas y evita cambios no deseados en dispositivos compartidos, como sistemas de punto de venta, pantallas digitales y equipos de campo.
- Implementación y actualizaciones remotas de aplicaciones: instala, bloquea y actualiza aplicaciones en todos los dispositivos registrados sin necesidad de acceso físico.
- Integraciones de cumplimiento normativo con Drata y Vanta: comparte datos de cumplimiento de los dispositivos con las plataformas de cumplimiento existentes para facilitar los flujos de trabajo de auditoría y seguridad.
- Bloqueo, borrado y resolución de problemas a distancia: protege los dispositivos y resuelve incidencias de forma remota sin necesidad de acceder al hardware físico.
- Aplicación de políticas basada en la ubicación: aplica reglas a los dispositivos en función de su ubicación mediante geovallas para flotas móviles que operan en distintos entornos.
- Gestión de dispositivos multiplataforma: configura y da soporte a dispositivos macOS, Windows, iOS y Android desde una única consola de administración.
7. Jamf
- Ideal para: Grandes empresas que gestionan exclusivamente hardware de Apple: macOS, iOS, iPadOS, tvOS y visionOS
- Valoración en G2: 4,7/5
Jamf es una de las plataformas de gestión de dispositivos Apple más consolidadas, diseñada específicamente para organizaciones que utilizan hardware de Apple a gran escala. Su ecosistema centrado en Apple incluye una amplia documentación, integraciones y recursos comunitarios que ayudan a los equipos de TI a gestionar entornos complejos de Mac y dispositivos móviles.
El núcleo de la plataforma lo constituye Jamf Pro, que ofrece un control detallado sobre los dispositivos Apple a través de funciones como los «Smart Groups», la implementación sin intervención con Apple Business Manager y campos de inventario personalizados para políticas específicas. Además, es compatible con flujos de trabajo de seguridad y cumplimiento normativo gracias a los parámetros de referencia integrados del Center for Internet Security (CIS) y a las directrices de la Security Technical Implementation Guide (STIG), mientras que su API ofrece a los equipos técnicos flexibilidad para automatizar las tareas administrativas.
Las organizaciones con dispositivos Windows o Linux necesitarán herramientas adicionales para esos terminales, y las capacidades más amplias de identidad y seguridad requieren productos independientes de Jamf, como Jamf Connect y Jamf Protect. La plataforma también ofrece un alto nivel de personalización, lo que la convierte en una herramienta potente para los administradores de Mac con experiencia, aunque su configuración puede requerir más conocimientos especializados que las herramientas de gestión de terminales más sencillas.
Características:
- Agrupación dinámica de dispositivos con Smart Groups: organiza automáticamente los dispositivos según atributos como la versión del sistema operativo, el modelo de hardware, el estado de las aplicaciones o datos de inventario personalizados.
- Implementación de Mac sin intervención manual con Apple Business Manager: configura y aprovisiona nuevos dispositivos Apple automáticamente sin que el departamento de TI tenga que gestionar cada dispositivo antes de su implementación.
- Datos de inventario personalizados con «Extension Attributes»: recopila información adicional sobre los dispositivos, más allá de los datos estándar de Apple, para facilitar la elaboración de informes y la aplicación de políticas específicas.
- Líneas de base de cumplimiento: aplica los parámetros de referencia CIS y las líneas de base STIG directamente en Jamf Pro para cumplir con los requisitos comunes de seguridad y cumplimiento.
- Protección de terminales con Jamf Protect: añade capacidades de detección y respuesta ante amenazas en macOS a través de un producto de seguridad independiente.
- API REST para la automatización: Conecta Jamf con otros sistemas y crea flujos de trabajo personalizados gracias a la amplia compatibilidad con API.
Cuando estés listo para sustituir a Rippling, hazte unas cuantas preguntas para reducir tus opciones.
- ¿En qué medida tu parque informático se basa en Apple? Jamf es ideal para grandes empresas que solo utilizan Apple. Mosyle es adecuado para el sector educativo y para tiendas de Apple que buscan ahorrar costes. Y Iru es una opción muy adecuada para organizaciones que dan prioridad a Apple y desean simplificar su infraestructura.
- ¿Tu entorno está estandarizado en Microsoft 365 y Windows? Si tu entorno funciona con Microsoft 365 y Entra ID, Microsoft Intune es la opción por defecto. Ofrece la integración más estrecha con Windows, rutas de migración de directivas de grupo y acceso condicional que evalúa tanto el estado del usuario como el del dispositivo.
- ¿Necesitas una gestión de identidades y dispositivos multiplataforma sin la complejidad propia de las grandes empresas? Para las pymes que necesitan un directorio en la nube, inicio de sesión único (SSO), autenticación multifactorial (MFA) y gestión básica de dispositivos en macOS, Windows y Linux, JumpCloud es una opción sólida. Los equipos que necesiten una mayor seguridad de los terminales y automatización del cumplimiento normativo, además de la gestión de identidades, pueden preferir el enfoque de Iru, más centrado en la seguridad.
- ¿Eres un MSP o un proveedor de TI que gestiona múltiples entornos de clientes? Si tu equipo gestiona dispositivos para clientes, la plataforma combinada de RMM y MDM de NinjaOne se adapta a los flujos de trabajo de prestación de servicios, supervisión y facturación. Está diseñada para operaciones multitenant, más que para departamentos de TI internos.
- ¿Deseas un control de código abierto, al estilo GitOps, sobre la gestión de dispositivos? Los equipos de ingenieríade seguridad y DevOps que tratan los dispositivos como infraestructura y que desean código auditable, visibilidad basada en SQL y aplicación de parches priorizada según el riesgo quizá quieran considerar FleetDM. Es ideal para equipos que se sienten cómodos con el autohospedaje y los flujos de trabajo de «infraestructura como código».
- ¿Es el presupuesto la principal limitación, con necesidades de UEM sencillas? Para implementaciones con un presupuesto ajustado que aún así requieran una gestión de dispositivos multiplataforma, Hexnode cubre macOS, Windows, iOS y Android, centrándose en los casos de uso básicos de MDM y quioscos, sin los costes adicionales de las plataformas empresariales.
- ¿Utilizas exclusivamente productos de Apple, pero estás evaluando alternativas a Jamf? Las organizacionesque dan prioridad a Apple pueden preferir Mosyle por sus capacidades de MDM centradas en Apple y sus funciones de seguridad, mientras que Iru se adapta mejor a los equipos que desean ampliar la gestión de terminales con la aplicación de medidas de seguridad integradas, controles de identidad y automatización del cumplimiento normativo.
La capa de TI que otras alternativas a Rippling no ofrecen
Elige Iru para continuar donde terminan las capacidades de Rippling. Rippling te ayuda a gestionar usuarios y dispositivos, pero Iru va un paso más allá, protegiendo los terminales, controlando el acceso y ayudándote a estar preparado para las auditorías.
Reserva una demostración hoy mismo para descubrir cómo Iru puede simplificar tu infraestructura a medida que tu organización crece.