


Qu'est-ce que la gestion des terminaux ? La gestion des terminaux consiste à provisionner, configurer, sécuriser, surveiller et entretenir chaque appareil qui se connecte au réseau de votre organisation : ordinateurs portables, ordinateurs de bureau, smartphones, tablettes, serveurs et objets connectés (IoT). Elle couvre l'ensemble du cycle de vie des appareils, de l'inscription initiale jusqu'au retrait, y compris l'application des correctifs, le déploiement des applications et l'application des politiques de sécurité.
Autrefois, la gestion des terminaux était simple : en cas de panne, un collaborateur du bureau pouvait se déplacer pour intervenir. Mais ce n'est plus le type d'environnement dont les responsables informatiques ont désormais la charge. Aujourd'hui, ils gèrent des centaines, voire des milliers d'appareils répartis sur plusieurs systèmes d'exploitation, dans des sites distants et selon différents modèles de propriété.
À elles seules, les politiques de « Bring Your Own Device » (BYOD) ont exposé des milliards de terminaux mobiles situés en dehors des pare-feu traditionnels. Les exigences de conformité des normes SOC 2, HIPAA et ISO 27001 imposent des contrôles documentés pour tous les appareils ; pourtant, une enquête a révélé que 48 % des appareils d’une entreprise sont exposés à des risques, car son service informatique n’est plus en mesure de les détecter. De plus, lorsqu’un collaborateur rejoint ou quitte l’entreprise, la configuration ou l’effacement complet de son appareil est une exigence de sécurité.
La complexité a dépassé les capacités des outils que la plupart des équipes utilisent encore. Le fait de combiner des solutions MDM, des gestionnaires de correctifs, des outils EDR et des plateformes d’identité distincts crée des failles, et c’est là que les violations de sécurité se produisent.
Poursuivez votre lecture : nous vous expliquerons comment fonctionne réellement la gestion des terminaux, à quoi ressemble un bon processus et comment une plateforme unifiée change la donne pour les administrateurs informatiques qui en ont assez de gérer des outils plutôt que des terminaux.
Comment fonctionne la gestion des terminaux (EM) ?
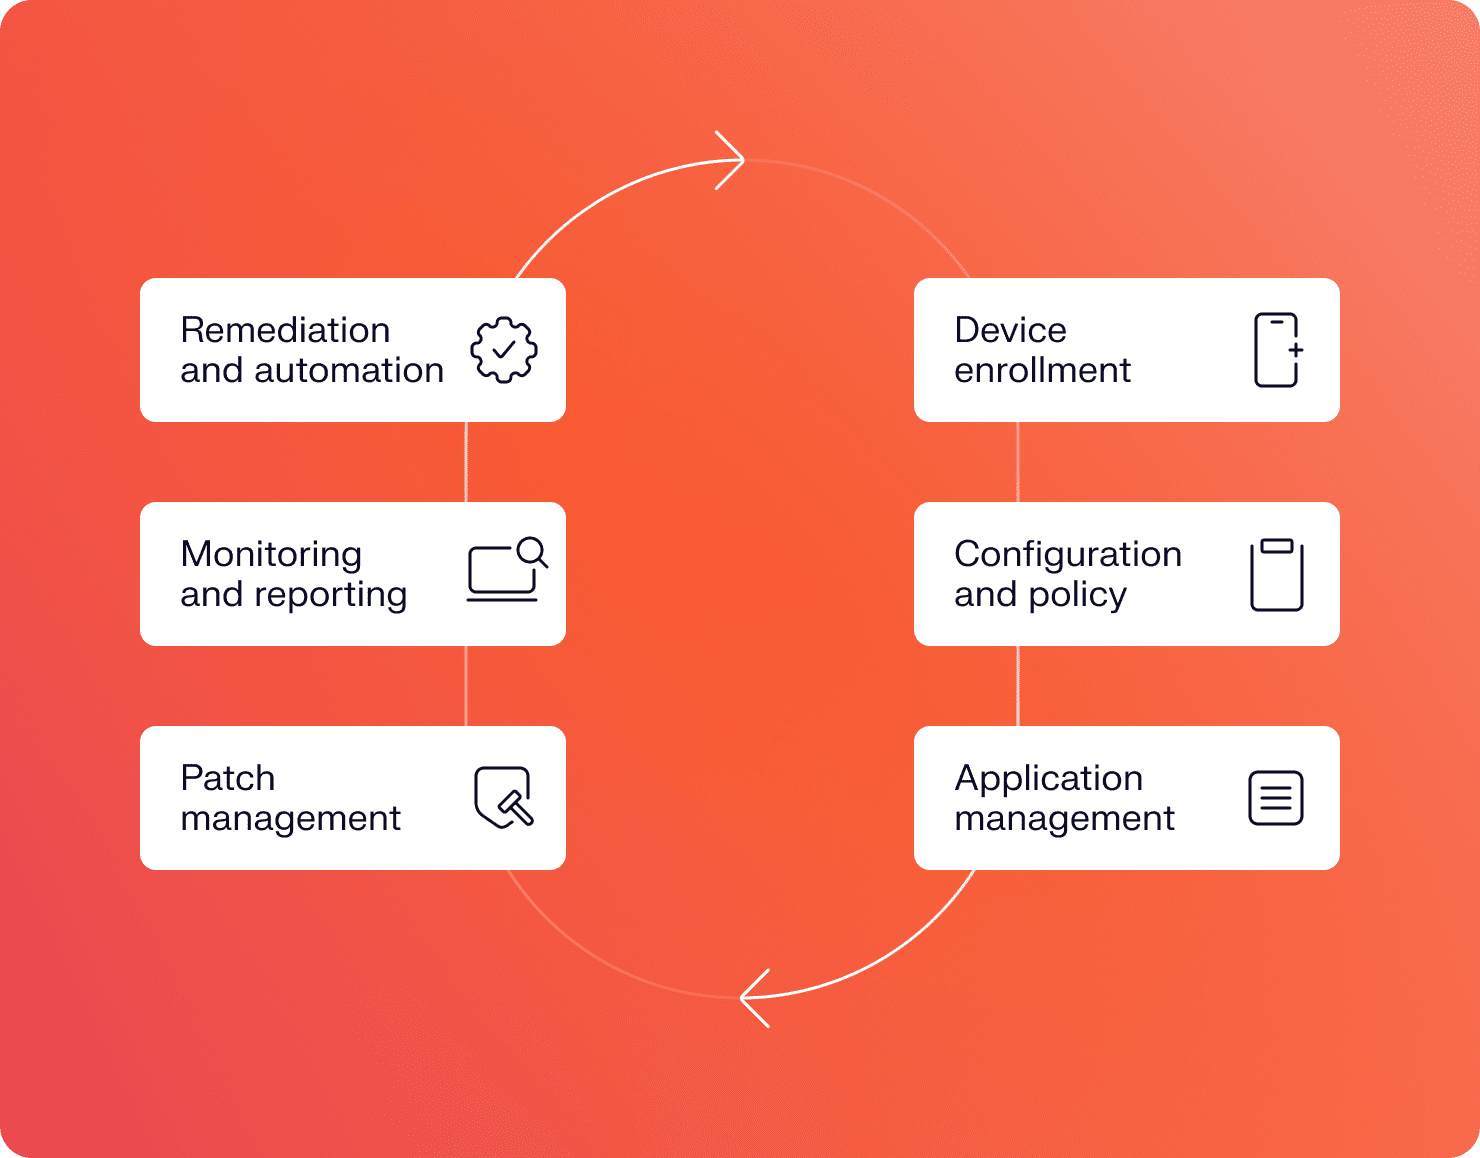
Le processus de gestion des terminaux suit un cycle au cours duquel les terminaux sont enregistrés, configurés, maintenus à jour, surveillés et tout écart est corrigé. La méthode la plus courante pour y parvenir consiste à utiliser un logiciel de gestion des appareils mobiles (MDM), qui interagit avec les terminaux enregistrés pour déployer à distance des configurations, collecter des informations et effectuer des tâches de correction.
Des plateformes telles que la solution de gestion des terminaux informatiques d’Iru vont plus loin, en combinant les fonctions MDM avec des outils de sécurité, la gestion des applications et l’automatisation de la conformité au sein d’un agent unique, plutôt que d’exiger des produits distincts pour chaque couche.
1. Enregistrement des appareils
Avant de pouvoir gérer un appareil, vous devez l’enregistrer afin de réduire au maximum les difficultés pour votre équipe et vos utilisateurs. Les procédures d’enregistrement modernes utilisent un déploiement « zéro intervention » et se configurent automatiquement en fonction de vos politiques, sans intervention du service informatique.
Sur Mac, cela s’effectue via l’inscription automatisée des appareils d’Apple Business Manager. Windows utilise Autopilot, et Android prend en charge l’inscription via un code QR ou un lien par e-mail, le profil professionnel d’Android permettant de séparer les données professionnelles et personnelles sur un même appareil.
Les éléments clés de cette étape sont les suivants :
- Liftoff :le provisionnement « zero-touch » enregistre et configure automatiquement les appareils dès leur premier démarrage, permettant ainsi aux employés de se mettre immédiatement au travail sans intervention du service informatique. Par exemple, Iru a tiré parti du « zero-touch » pour aider Planview à gérer ses multiples acquisitions.
- Libre-service :un portail convivial où les employés peuvent installer des applications approuvées, demander des ressources et résoudre des problèmes courants sans avoir à créer de ticket informatique.
- Détection automatique et inventaire :chaque appareil inscrit est immédiatement répertorié, ce qui permet de maintenir à jour l’inventaire de votre parc. L’agent de gestion se déploie automatiquement, permettant l’application des politiques et la surveillance dès le premier jour.
2. Configuration et application des politiques
Une bonne gestion des terminaux ne se limite pas aux fonctionnalités des profils MDM natifs d’Apple. Une fois inscrit, chaque appareil doit être configuré selon vos normes. Une plateforme comme Iru étend l’application des configurations grâce à son propre agent de gestion des terminaux, en appliquant des dizaines de contrôles de sécurité prédéfinis qui vont au-delà de ce que prennent en charge les profils standard. Lorsqu’un appareil s’écarte de la configuration qui lui a été attribuée, le système le détecte et rétablit automatiquement la configuration de référence.
Composants qui sous-tendent cette étape :
- Configuration basée sur des modèles :des modèles définissent l’état exact dans lequel un appareil doit se trouver, appliqués de manière cohérente à grande échelle
- Modèles de conformité :profils de référence correspondant à des référentiels de sécurité tels que SOC 2 ou les benchmarks CIS
- Gestion du chiffrement :FileVault sur Mac, BitLocker sur Windows, appliqués et vérifiés automatiquement
3. Gestion des applications
Maintenir les applications à jour est l’une des tâches les plus chronophages et les moins rentables de l’informatique, ou du moins elle devrait l’être. La gestion des applications automatise l’ensemble du cycle sans intervenir sur les appareils individuels. Un catalogue d’applications en libre-service permet aux collaborateurs d’installer eux-mêmes les logiciels approuvés, ce qui réduit le nombre de tickets tout en laissant au service informatique le contrôle des applications disponibles. La bibliothèque Auto Apps d’Iru gère l’installation silencieuse et la correction automatique des problèmes pour les applications métier courantes, afin que votre parc reste à jour sans que personne n’ait à planifier de fenêtre de maintenance.
Composants à ce stade :
- Installation et désinstallation à distance :déployez ou retirez n’importe quelle application sur l’ensemble du parc en quelques minutes
- Suivi des licences et autorisation/blocage des applications :contrôlez précisément ce qui est installé et appliquez les politiques logicielles au niveau de chaque appareil
- Applications automatiques avec correction automatique :réinstallez ou mettez à jour automatiquement les applications qui ne sont plus conformes à l’état attendu
4. Gestion des correctifs
Les terminaux non mis à jour constituent l’un des principaux vecteurs d’attaque pour la sécurité des entreprises. Le déploiement des mises à jour de sécurité prend encore en moyenne 97 jours, ce qui laisse les surfaces d’attaque exposées pendant des mois après la divulgation publique des vulnérabilités.
La gestion automatisée des correctifs garantit que les mises à jour des systèmes d’exploitation et des autres applications sont appliquées selon des calendriers tenant compte des horaires de travail ; les utilisateurs peuvent reporter l’application des correctifs, mais ne sont pas autorisés à la retarder indéfiniment. Les rapports de conformité des correctifs indiquent précisément quelles machines ont été mises à jour et lesquelles ne l’ont pas été, ce qui évite toute incertitude lors d’un audit ou d’un incident.
Les éléments clés de cette étape sont les suivants :
- L’analyse des vulnérabilités: identification continue des correctifs manquants et des expositions connues sur l’ensemble du parc informatique
- Applications automatisées avec correction automatique : reliées à la gestion des vulnérabilités, elles permettent de combler automatiquement les failles identifiées, et non pas simplement de les signaler
- Fonctionnalités de restauration : si une mise à jour entraîne des problèmes de performances ou de compatibilité, les administrateurs peuvent rapidement rétablir la version stable précédente sur les appareils
5. Surveillance et rapports
La télémétrie en temps réel au sein du parc permet aux administrateurs informatiques de connaître l’état réel des appareils, et non plus l’état dans lequel ils se trouvaient lors de la dernière vérification programmée.
Le modèle contextuel d’Iru relie la télémétrie des appareils au contexte des utilisateurs et des applications, ce qui facilite la détection et l’analyse des anomalies. Cela permet de détecter et d’analyser facilement les anomalies, car toutes les données pertinentes concernant un appareil présentant une anomalie sont déjà disponibles grâce à des alertes en temps réel et des tableaux de bord couvrant l’ensemble du parc.
Les principaux composants de surveillance sont les suivants :
- EDR : télémétriede sécurité des terminaux intégrée à la plateforme de gestion pour détecter les menaces comportementales
- Analyse des vulnérabilités : continue , et non périodique, afin que votre processus de réponse aux vulnérabilités détecte les nouvelles expositions dès leur apparition, plutôt qu’au moment de la prochaine analyse programmée.
- Journaux d’audit et indicateurs de performance : la piste de preuves exigée par les cadres de conformité, collectée automatiquement
6. Correction et automatisation
Sans réactivité, la détection au niveau des terminaux n’est qu’une simple journalisation inutile. Si un problème survient pendant la phase de contrôle de conformité ou d’alerte comportementale, le système doit réagir immédiatement et, de préférence, sans intervention humaine à chaque étape du processus.
Des workflows automatisés gèrent les cas courants : réapplication d’une configuration de référence, mise en quarantaine d’un appareil pour lui interdire l’accès au réseau, révocation des identifiants ou ouverture d’un ticket d’assistance avec le contexte déjà joint.
Les principaux composants de correction sont les suivants :
- Scripts d’auto-réparation : corrigerautomatiquement les dérives de configuration sans intervention manuelle
- Isolement et mise en quarantaine des appareils : déconnecter à distance un appareil compromis du réseau, sans avoir à le récupérer physiquement
- Effacement et verrouillage à distance : effacementcomplet du périphérique ou verrouillage de l’écran déclenché depuis la console de gestion
Importance de la gestion des terminaux
Les enjeux sont clairs, mais il convient de préciser pourquoi les services de gestion des terminaux sont si importants :
- Sécurité : les terminaux constituent la première surface d’attaque. En effet, 68 % des entreprises ont dû faire face à au moins une attaque réussie contre un terminal ayant entraîné une violation de leurs données ou de leur infrastructure informatique.
- Efficacité : la gestion manuelle des terminaux n’est pas évolutive, en particulier en cas d’acquisitions ou de fusions. La création d’images, le déploiement des mises à jour une par une et le dépannage des problèmes de configuration sur des centaines de terminaux mobilisent des heures de travail informatique qui devraient être consacrées à des tâches à plus forte valeur ajoutée.
- Conformité et préparation aux audits : les normes SOC 2, ISO 27001, HIPAA et PCI DSS exigent toutes des contrôles documentés au niveau des terminaux. Une surveillance de la conformité en temps réel permet de collecter les preuves en continu, plutôt que de les rassembler dans la précipitation la semaine précédant un audit.
- Visibilité: sans services de gestion des terminaux, les appareils « fantômes » passent inaperçus jusqu’à ce qu’un dysfonctionnement survienne. Il est impossible d’appliquer une politique sur un appareil dont on ignore l’existence.
- Le télétravail et le travail hybride ont élargi le périmètre : le réseau d’entreprise ne constitue plus la seule limite. Les appareils se connectent depuis des réseaux domestiques, des cafés et des aéroports. L’administration des terminaux garantit l’application cohérente des politiques, quel que soit l’emplacement de l’appareil, car celles-ci résident sur l’appareil lui-même, et non sur le réseau.
Avantages de la gestion des terminaux
Les appareils non gérés génèrent une charge de travail inutile. Un programme de gestion des terminaux bien mené permet au service informatique de passer d’une approche réactive à une approche proactive, ce qui fait gagner des heures aux équipes chargées de gérer des centaines, voire des milliers d’appareils répartis sur plusieurs systèmes d’exploitation et sites. Bien menée, la gestion des terminaux transforme l’expérience tant pour les équipes informatiques que pour les employés :
- Surface d’attaque réduite : l’application centralisée des correctifs et des configurations permet de maintenir les terminaux à jour et de les sécuriser de manière cohérente.
- Intégration et départ plus rapides : le déploiement sans intervention permet aux nouvelles recrues d’être productives dès le premier jour ; les workflows de départ effacent les données d’entreprise et révoquent les accès avant même la fin de l’entretien de départ.
- Allègement de la charge de travail du support informatique : l’application automatisée des correctifs, les catalogues d’applications en libre-service et la surveillance proactive réduisent considérablement le volume de tickets.
- Conformité continue : la surveillance de la conformité en temps réel remplace les audits ponctuels. La collecte des preuves est automatique, ce qui rend la préparation aux audits fluide plutôt qu’une course effrénée trimestrielle.
- Amélioration de l’expérience des collaborateurs :moins de perturbations, un provisionnement plus rapide et des fonctionnalités en libre-service permettent aux collaborateurs de passer moins de temps à gérer les problèmes informatiques et davantage de temps à exercer leur métier.
- Consolidation des outils et économies : le remplacement de trois à cinq solutions ponctuelles par une plateforme unifiée réduit les coûts de licence, la complexité de l’intégration et les frais généraux liés à la gestion des relations avec plusieurs fournisseurs.
- Couverture d’une main-d’œuvre dispersée :un appareil expédié à un nouvel employé à Berlin peut être enregistré, configuré et sécurisé automatiquement, sans qu’aucune intervention informatique locale ne soit nécessaire. La mise en service «zero-touch» d’Iru gère ce processus sur Mac, Windows et Android à partir d’une plateforme unique : l’appareil est expédié, l’employé l’allume, et il est enregistré, configuré et sécurisé avant même qu’il n’ouvre son premier e-mail.
Gestion unifiée des terminaux (UEM) vs gestion classique des terminaux (EM)
Dans la gestion traditionnelle des terminaux, la solution était généralement adaptée à un type d’appareil particulier, tel que les PC et les ordinateurs portables fonctionnant sous un seul système d’exploitation. Cependant, cela n’est pas possible si vos collaborateurs utilisent des appareils Mac, Windows, iPhone et Android, et que la moitié d’entre eux accèdent au réseau depuis des sites distants.
La gestion unifiée des terminaux (UEM) étend le même cadre de gestion à tous les types d’appareils et à tous les systèmes d’exploitation à partir d’une plateforme unique. Une seule console, un seul moteur de politiques et un seul rapport de conformité couvrant l’ensemble du parc, plutôt que d’utiliser des outils distincts pour la gestion des Mac, des Windows et des appareils mobiles : l’UEM les regroupe, ce qui élimine les lacunes qui apparaissent lorsque ces outils ne partagent pas leurs données.
Cette couverture élargie s’accompagne certes d’une plus grande complexité, mais les plateformes conçues pour l’UEM gèrent cette complexité à la place des équipes informatiques. Iru gère des parcs mixtes Apple, Windows et Android à partir d’une plateforme unique, sans que le service informatique ait à assembler plusieurs intégrations ni à réconcilier des données contradictoires provenant d’outils distincts.
Sécurité des terminaux vs gestion des terminaux
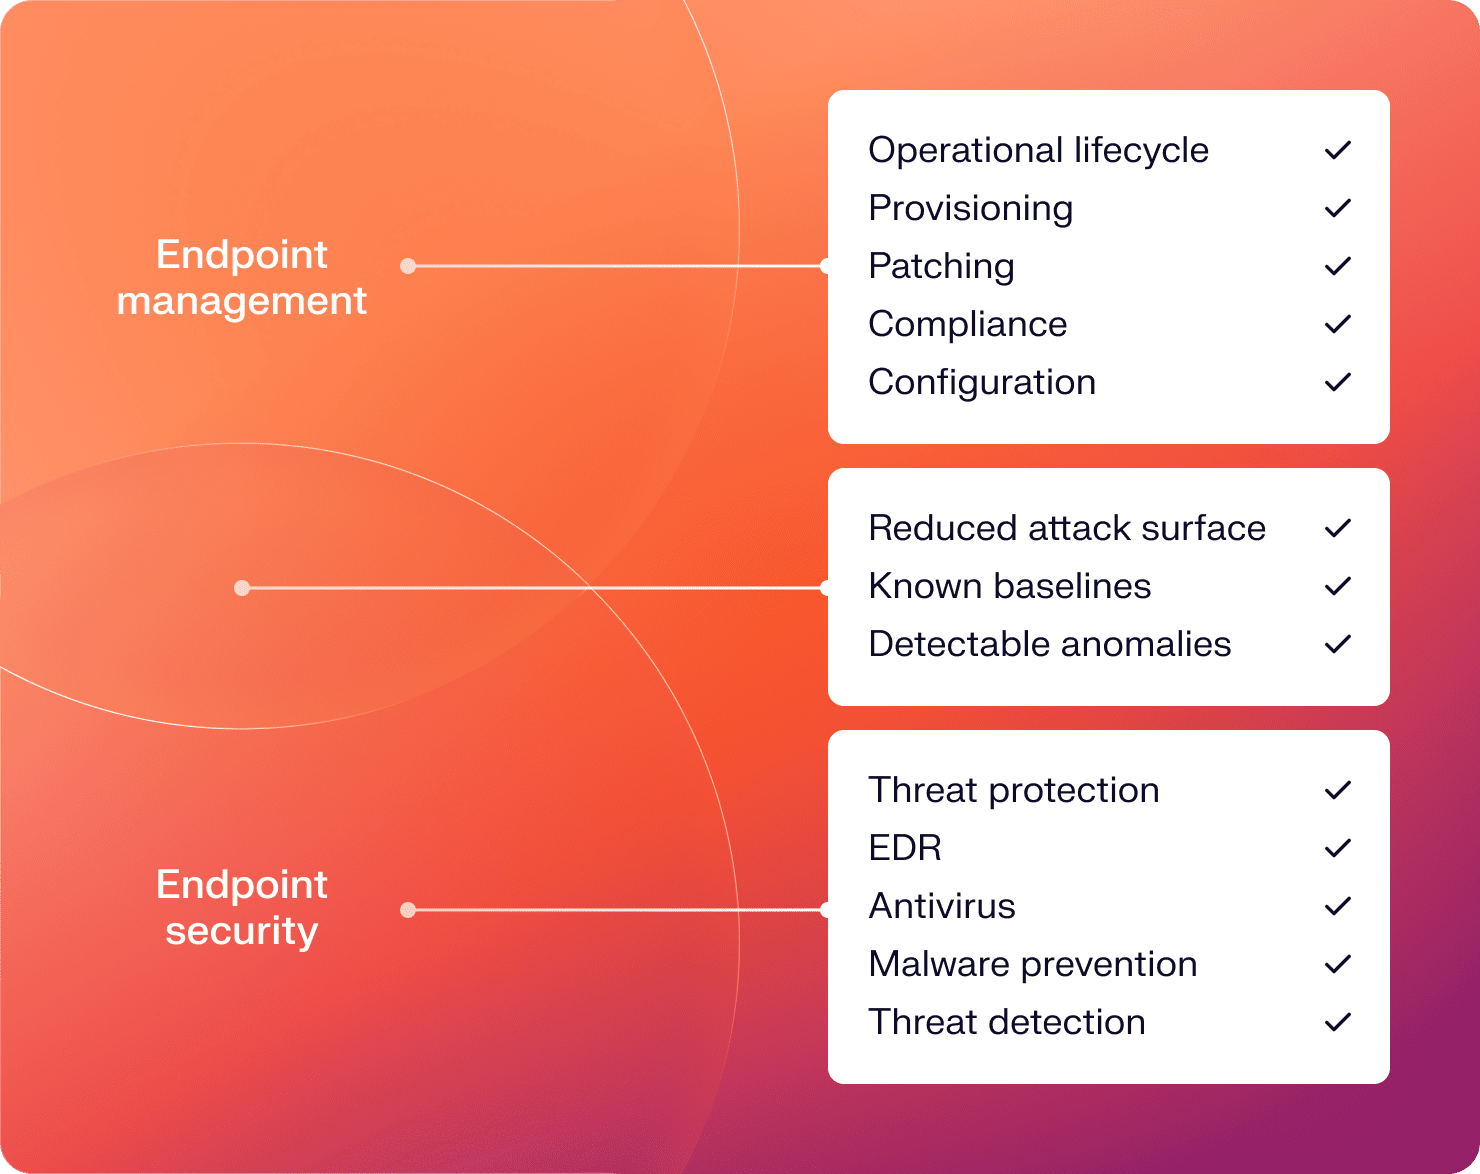
Les termes « sécurité des terminaux » et « gestion des terminaux » sont souvent utilisés de manière interchangeable, ce qui n’est pas justifié. Ensemble, ils constituent ce que de nombreuses organisations désignent sous le nom de « gestion de la sécurité des terminaux », une discipline combinée qui consiste à gérer les appareils tout en les protégeant contre les menaces :
- La gestion des terminaux couvrele cycle de vie opérationnel. Elle garantit que les terminaux sont correctement configurés, maintenus à jour et conformes à la politique de l’entreprise.
- La sécurité des terminaux couvrela protection contre les menaces : détection, prévention et réponse aux logiciels malveillants, aux ransomwares, au phishing et aux attaques ciblant les appareils. Les outils de cette catégorie comprennent les solutions EDR, les antivirus et les plateformes de renseignements sur les menaces.
Ces deux aspects sont complémentaires, et non concurrents. Une bonne gestion crée les conditions d’une bonne sécurité ; un terminal corrigé, correctement configuré et surveillé est une cible bien plus difficile à atteindre qu’un terminal non géré. Et les outils de sécurité des terminaux sont plus efficaces lorsqu’ils fonctionnent sur un parc bien géré, où les valeurs de référence sont connues et où les anomalies sont détectables. Une évaluation des risques de cybersécurité couvre généralement ces deux dimensions, car des lacunes dans l’une ou l’autre d’entre elles créent une vulnérabilité.
Types d’outils utilisés dans la gestion des terminaux
La plupart des organisations en viennent à recourir à des services de gestion des terminaux après avoir accumulé des outils au fur et à mesure que les problèmes apparaissent. Ensemble, tous ces outils entraînent une prolifération des outils, des chevauchements de licences, une maintenance des intégrations et des données qui ne circulent pas entre les systèmes. Les catégories courantes comprennent :
- Les MDM traditionnels ( Jamf, Microsoft Intune) – gestion de l’inscription et de la configuration des appareils, principalement pour des familles de systèmes d’exploitation spécifiques
- EDR ( CrowdStrike, SentinelOne) – détection comportementale des menaces et réponse, généralement indépendants du système d’exploitation mais distincts des MDM
- Fournisseurs d’identité ( Okta, Azure AD) : gestion de l’authentification et des accès, généralement non intégrée aux données d’intégrité des appareils
- Gestionnaires de correctifs ( Automox, ManageEngine) : application des correctifs aux systèmes d’exploitation et aux applications, fonctionnant souvent indépendamment du MDM
- Outils de conformité ( Drata, Vanta) : collecte de preuves et mise en correspondance avec les référentiels, en extrayant des données de multiples sources
Chacun de ces outils remplit sa fonction. Le problème est qu’ils ne communiquent pas entre eux sans intégrations personnalisées, et que ces intégrations peuvent tomber en panne. La plateforme de gestion des terminaux d’Iru regroupe ces fonctions au sein d’un agent unique, de sorte que les données relatives à l’état des appareils, à la télémétrie de sécurité, à l’état des correctifs et à la conformité sont toutes centralisées au même endroit.
Simplifiez la gestion des terminaux avec Iru
La gestion des terminaux s’est avérée être l’un des enjeux les plus complexes auxquels le service informatique est confronté. Ce n’est pas parce que les concepts en eux-mêmes sont difficiles, mais parce que le nombre de types de terminaux augmente, que la main-d’œuvre est de plus en plus dispersée et que les menaces gagnent en gravité.
Il existe également un nouveau défi qui mérite d’être mentionné : les identités non humaines. Les clés API, les comptes de service et les scripts automatisés exécutés par les outils d’IA au sein de votre environnement sont eux aussi des terminaux. Ils doivent être inventoriés, surveillés et gérés avec la même rigueur que l’ordinateur portable posé sur le bureau de votre développeur, et la plupart des frameworks de gestion des terminaux ne les prennent pas encore en compte.
Une approche UEM (Unified Endpoint Management) qui couvre les appareils, applique une politique cohérente sur tous les systèmes d’exploitation et intègre les outils de sécurité et de conformité au sein d’une plateforme unique constitue l’architecture évolutive. Les appareils non gérés créent des difficultés pour les employés et exposent les équipes de sécurité à des risques. Les solutions à ces deux problèmes sont les mêmes.
Iru gère les parcs d’appareils Mac, Windows et Android à partir d’un agent unique, prenant en charge notamment l’inscription, la configuration, l’application des correctifs, la surveillance et la correction des incidents, sans nécessiter une multitude d’outils distincts. Si vous souhaitez découvrir les services de gestion des terminaux d’Iru en action, demandez une démonstration et explorez en détail la plateforme de gestion des terminaux.