


Qu'est-ce qu'une EPP ? Une plateforme de protection des terminaux (EPP) est une solution de sécurité qui aide les organisations à protéger les ordinateurs portables, les ordinateurs de bureau, les serveurs, les smartphones et les autres appareils connectés contre les cybermenaces.
Chaque appareil connecté à votre environnement élargit votre surface d'attaque. Les pirates ciblent de plus en plus les terminaux en recourant à l'ingénierie sociale, à des logiciels compromis et à des logiciels malveillants conçus pour contourner les défenses traditionnelles.
Et le rythme des changements s’accélère. En un seul trimestre, les chercheurs d’Iru ont publié 115 nouvelles règles de détection pour les terminaux afin de contrer les menaces émergentes, notamment les attaques ClickFix, les compromissions de la chaîne logistique logicielle et les campagnes nord-coréennes de faux entretiens ciblant les développeurs. Cela signifie que les équipes de sécurité ont besoin de solutions EPP capables de suivre le rythme.
Comprendre le fonctionnement de ces plateformes est la première étape. Dans ce guide, nous vous expliquerons le rôle des EPP, les outils de sécurité qu’elles intègrent, en quoi elles diffèrent des solutions de détection et de réponse sur les terminaux (EDR), et les éléments à prendre en compte lors de l’évaluation d’une solution.
Comment fonctionne une solution EPP ?
Une solution EPP surveille en permanence vos appareils à la recherche de signes d’activité malveillante. La plupart des logiciels de protection des terminaux combinent plusieurs méthodes de détection pour identifier les menaces à un stade précoce et les bloquer avant qu’elles ne puissent se propager.
Voici comment le processus fonctionne :
- Un agent est installé sur chaque appareil.Un agent logiciel léger s’exécute sur chaque ordinateur portable, ordinateur de bureau, serveur ou appareil mobile protégé. Il agit comme les yeux et les oreilles de l’EPP sur le terminal.
- L’agent surveille l’activité du terminal.Il observe ce qui se passe sur le terminal, notamment les processus en cours d’exécution, les modifications de fichiers, l’activité des applications et les événements système. Cela permet à la plateforme d’identifier les comportements susceptibles d’indiquer une attaque.
- La plateforme analyse l’activité à la recherche de menaces.L’EPP évalue l’activité à l’aide de plusieurs méthodes de détection, telles que :
- La détection basée sur les signatures identifie les logiciels malveillants connus en comparant les fichiers et l’activité à une base de données de modèles de menaces connus.
- L’analyse comportementale recherche les actions suspectes, telles qu’un processus tentant de chiffrer un grand nombre de fichiers ou de télécharger du code malveillant.
- L’apprentissage automatique permet d’identifier les activités inhabituelles et les menaces inédites qui ne correspondent pas nécessairement aux signatures de logiciels malveillants connues.
- Les menaces sont bloquées ou mises en quarantaine.Si la plateforme détecte un comportement malveillant, elle peut bloquer l’activité, isoler le fichier affecté ou mettre la menace en quarantaine avant qu’elle ne cause des dommages.
- L’équipe de sécurité est alertée.L’EPP génère des alertes et consigne les détails de l’événement afin que vos équipes de sécurité et informatiques puissent mener une enquête et prendre des mesures supplémentaires si nécessaire.
En combinant la détection comportementale, l’apprentissage automatique et la détection basée sur les signatures, les EPP modernes peuvent identifier à la fois les menaces connues et émergentes. Cette automatisation réduit la surveillance manuelle, améliore les temps de réponse et aide vos équipes de sécurité et informatiques à gérer plus efficacement la sécurité des terminaux.
EPP traditionnels vs EPP natifs du cloud
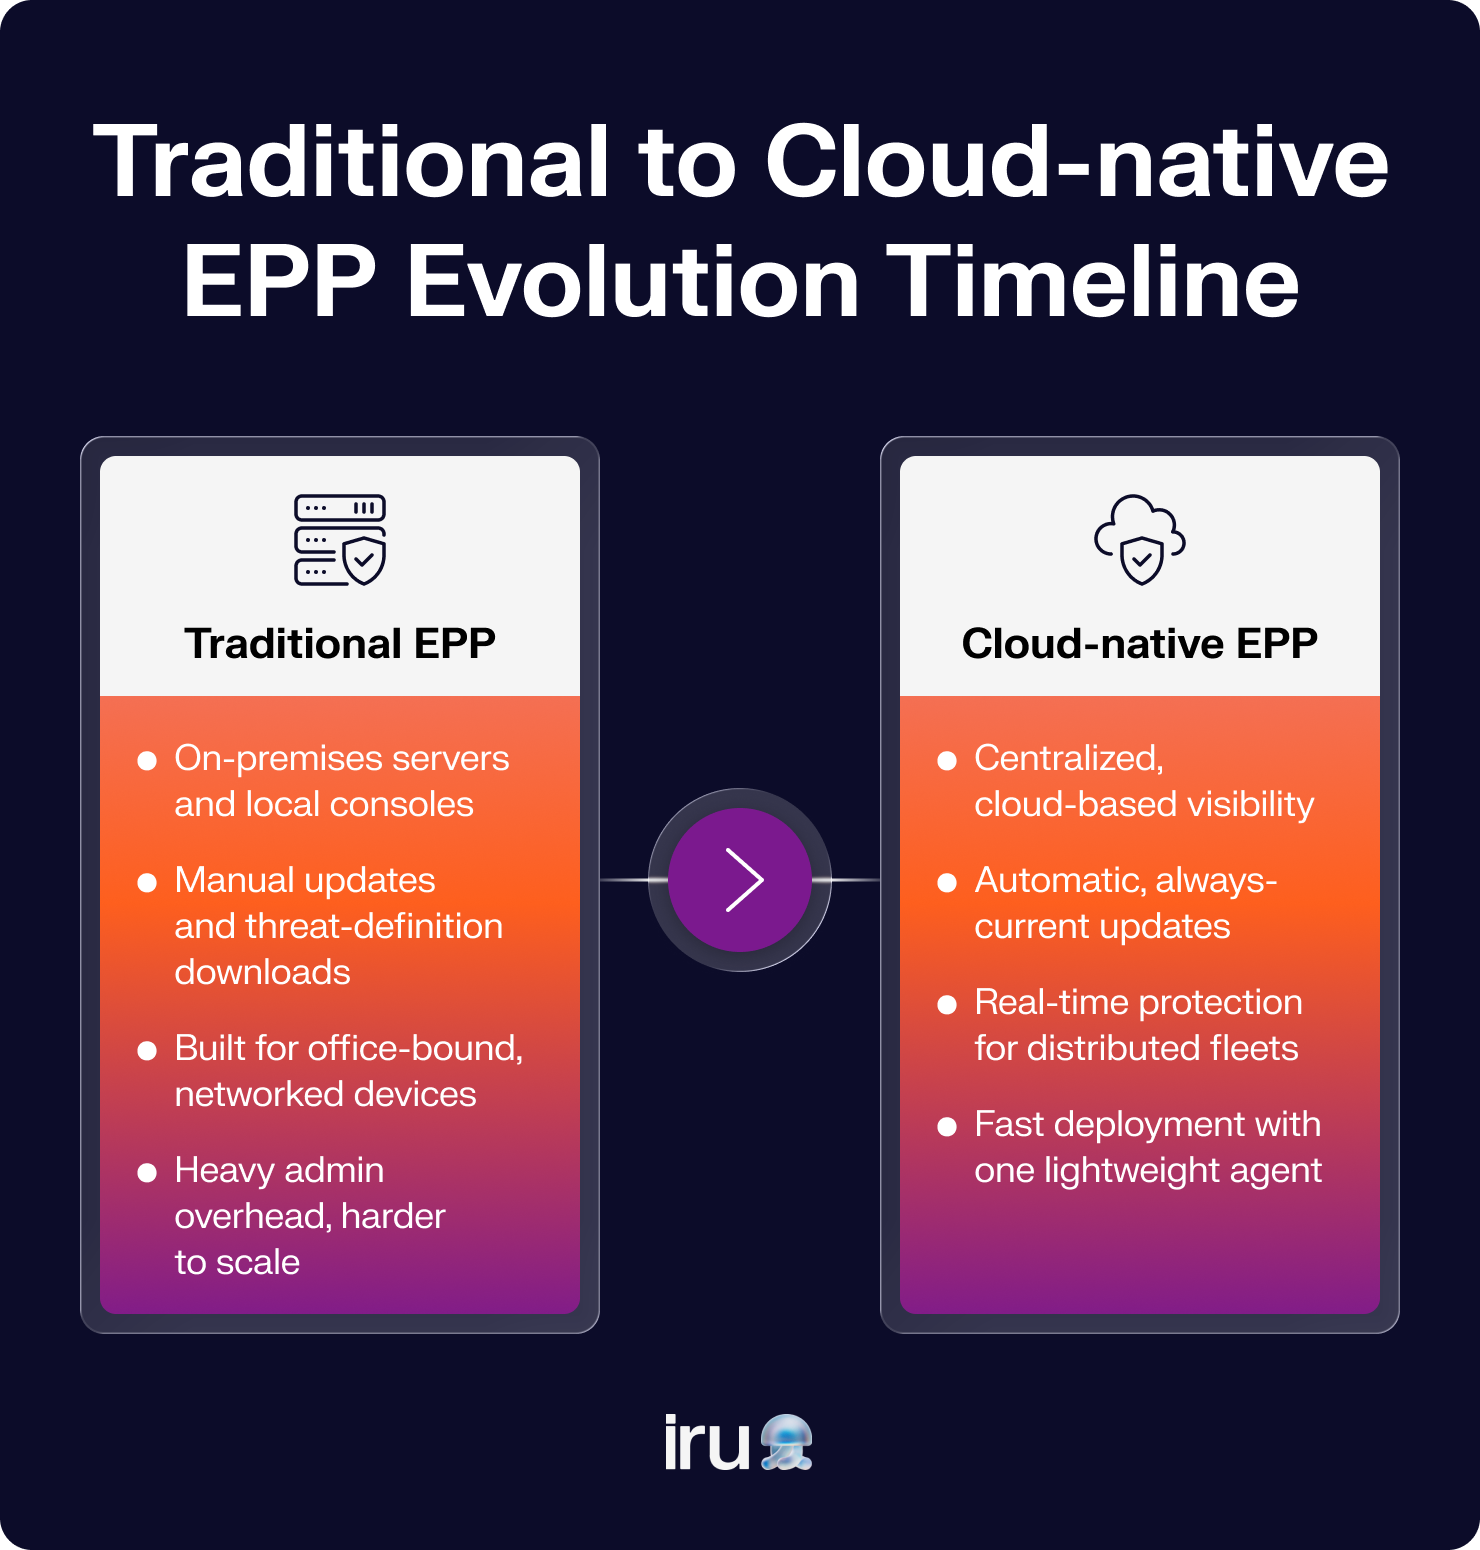
Les EPP traditionnels s’appuient fortement sur une infrastructure sur site, tandis que les EPP natifs du cloud offrent protection, visibilité et gestion via le cloud. À bien des égards, les EPP natifs du cloud constituent l’évolution moderne du modèle traditionnel.
Les EPP traditionnels ont été conçus à une époque où la plupart des utilisateurs travaillaient au bureau et où les appareils restaient connectés aux réseaux d’entreprise. Ils nécessitaient souvent des serveurs sur site, des mises à jour manuelles et une charge administrative importante.
Les environnements de travail modernes sont très différents. Les employés travaillent à distance, utilisent des applications cloud et accèdent aux ressources de l’entreprise depuis plusieurs appareils et emplacements. C’est pourquoi vous avez besoin d’une plateforme de sécurité des terminaux capable de s’adapter tout aussi rapidement.
Les EPP natifs du cloud offrent une visibilité centralisée, un déploiement plus rapide, des mises à jour automatiques et une protection en temps réel dans les environnements distribués.
Par exemple, la plateforme de paiement Opn a utilisé Iru pour automatiser la gestion des appareils et renforcer la sécurité au sein de son personnel international. En remplaçant les processus manuels par des flux de travail centralisés, l’équipe a acquis un meilleur contrôle sur les terminaux tout en réduisant la charge opérationnelle pesant sur le service informatique.
Fonctionnalités d’une plateforme de protection des terminaux
Les plateformes modernes de protection des terminaux combinent des capacités de sécurité et de gestion des appareils pour vous aider à protéger vos terminaux, à appliquer des politiques et à maintenir une visibilité sur l’ensemble de vos environnements grâce à des fonctionnalités telles que :
- Antivirus : détecte et bloque les logiciels malveillants connus à l’aide de signatures de menaces. Dans une plateforme EPP, l’antivirus est généralement intégré à d’autres contrôles de sécurité pour une protection plus étendue et une réponse plus rapide.
- Analyse comportementale : identifie les activités suspectes en fonction du comportement des applications et des processus. Cela permet de détecter les menaces nouvelles et émergentes qui ne correspondent pas nécessairement aux modèles de logiciels malveillants connus.
- Pare-feu et prévention des intrusions sur l’hôte : contrôle le trafic réseau et bloque les activités potentiellement malveillantes sur le terminal, réduisant ainsi les possibilités d’accès pour les attaquants.
- Chiffrement des données : protège les données sensibles en les rendant illisibles sans les identifiants appropriés. Cela permet de réduire l’impact de la perte, du vol ou de la compromission des appareils.
- Prévention des pertes de données (DLP) : empêche que des informations sensibles ne soient copiées, partagées ou transférées en dehors des canaux autorisés.
- Gestion des appareils : permet aux équipes informatiques de déployer des logiciels, de configurer les paramètres, de gérer les mises à jour et de sécuriser les appareils à distance. Des solutions telles que l’outil UEM d’Iru combinent la gestion des terminaux et la sécurité au sein d’une seule et même plateforme.
- Gestion des politiques : automatise l’application des exigences de sécurité et de conformité sur tous les terminaux gérés, aidant ainsi vos équipes à maintenir la cohérence à grande échelle.
De nombreuses plateformes modernes associent également ces fonctionnalités à la sécurité des terminaux et aux workflows de gestion. C’est l’une des raisons pour lesquelles elles sont souvent considérées comme faisant partie des meilleurs logiciels de gestion des terminaux pour les entreprises cherchant à réduire la prolifération des outils tout en renforçant la sécurité de leurs terminaux et leur protection multiplateforme.
EPP, EDR et XDR
L’EPP prévient les menaces, la détection et la réponse au niveau des terminaux (EDR) détecte et répond aux menaces qui contournent les contrôles préventifs, tandis que la détection et la réponse étendues (XDR) relie les données provenant de plusieurs outils de sécurité pour offrir une visibilité plus large et des enquêtes plus rapides.
Une façon d’envisager les choses :
- L’EPP répond : « Pouvons-nous arrêter cette attaque ? »
- L’EDR répond : « Que s’est-il passé ? »
- Le XDR répond : « Jusqu’où cela s’est-il propagé ? »
Chacune s’appuie sur la précédente, aidant ainsi les équipes de sécurité à répondre à différentes questions lors d’un incident.
Pour mieux comprendre le contexte, un EPP se concentre sur la prévention grâce à un antivirus, à l’analyse comportementale, à l’application des politiques et au contrôle des appareils. Les outils de sécurité EPP modernes peuvent également vous aider à réduire les risques en identifiant les logiciels vulnérables et en prenant en charge des activités telles que la détection de vulnérabilités dans les paquets Apple.
L’EDR vous aide à enquêter sur les menaces actives sur les terminaux et à les contenir. Le XDR étend cette visibilité au-delà des terminaux pour inclure les identités, les services cloud, la messagerie électronique et d’autres outils de sécurité.
Voici une comparaison rapide entre l’EPP, l’EDR et le XDR :
| Catégorie | EPP | EDR | XDR |
|---|---|---|---|
| Objectif principal | Prévenir les menaces avant qu’elles ne se concrétisent | Détecter et contenir les menaces actives | Relier et analyser les menaces sur plusieurs systèmes |
| Axe principal | Protection des terminaux | Analyse et réponse au niveau des terminaux | Visibilité inter-environnements |
| Utilisateur type | Équipes informatiques et de sécurité | Analystes de sécurité et équipes d'intervention en cas d'incident | Équipes des opérations de sécurité |
| Source des données | Activité des terminaux | Activité des terminaux et télémétrie | Terminaux, identités, applications cloud, messagerie électronique, réseaux, etc. |
| Exemple de question à laquelle elle répond | Peut-on bloquer ce logiciel malveillant ? | Que s'est-il passé sur cet appareil ? | Quelle est l'ampleur de cette attaque ? |
| Portée de la réponse | Bloque ou met en quarantaine les menaces | Analyse et contient les menaces | Coordonne la réponse sur plusieurs systèmes |
| Idéal pour | Réduire les risques et prévenir les infections | Réponse aux incidents et recherche de menaces | Environnements complexes dotés de multiples outils de sécurité |
Certaines entreprises ont également recours à des services de détection et de réponse gérés (MDR). Le MDR associe la technologie EDR à une surveillance et une intervention 24 h/24 et 7 j/7 assurées par des experts en sécurité, ce qui en fait une option très prisée par les entreprises à la recherche des meilleures solutions EDR.
Pourquoi devriez-vous adopter une solution EPP ?
Chaque ordinateur portable, ordinateur de bureau, smartphone et serveur de votre environnement constitue un point d’entrée potentiel supplémentaire pour les attaquants. Sans EPP, les équipes de sécurité s’appuient souvent sur des outils isolés, des processus manuels et une visibilité limitée sur ce qui se passe sur leurs appareils.
Il en résulte davantage de risques et une charge de travail accrue. Les menaces peuvent passer inaperçues, les logiciels peuvent devenir obsolètes et les équipes de sécurité perdent un temps précieux à basculer d’un outil à l’autre au lieu de résoudre les problèmes.
Une solution EPP rassemble prévention, visibilité et contrôle au sein d’une plateforme unique. Vos équipes de sécurité peuvent ainsi détecter les menaces plus rapidement, appliquer les politiques de manière cohérente et protéger les terminaux sans ajouter de complexité inutile.
Pour de nombreuses entreprises, une solution EPP constitue également une étape vers la gestion unifiée des terminaux (UEM). Au lieu de gérer séparément la sécurité et les appareils, vous pouvez réduire la prolifération des outils et bénéficier d’une vue d’ensemble plus claire de l’ensemble de votre environnement de terminaux.
Comment choisir une solution EPP
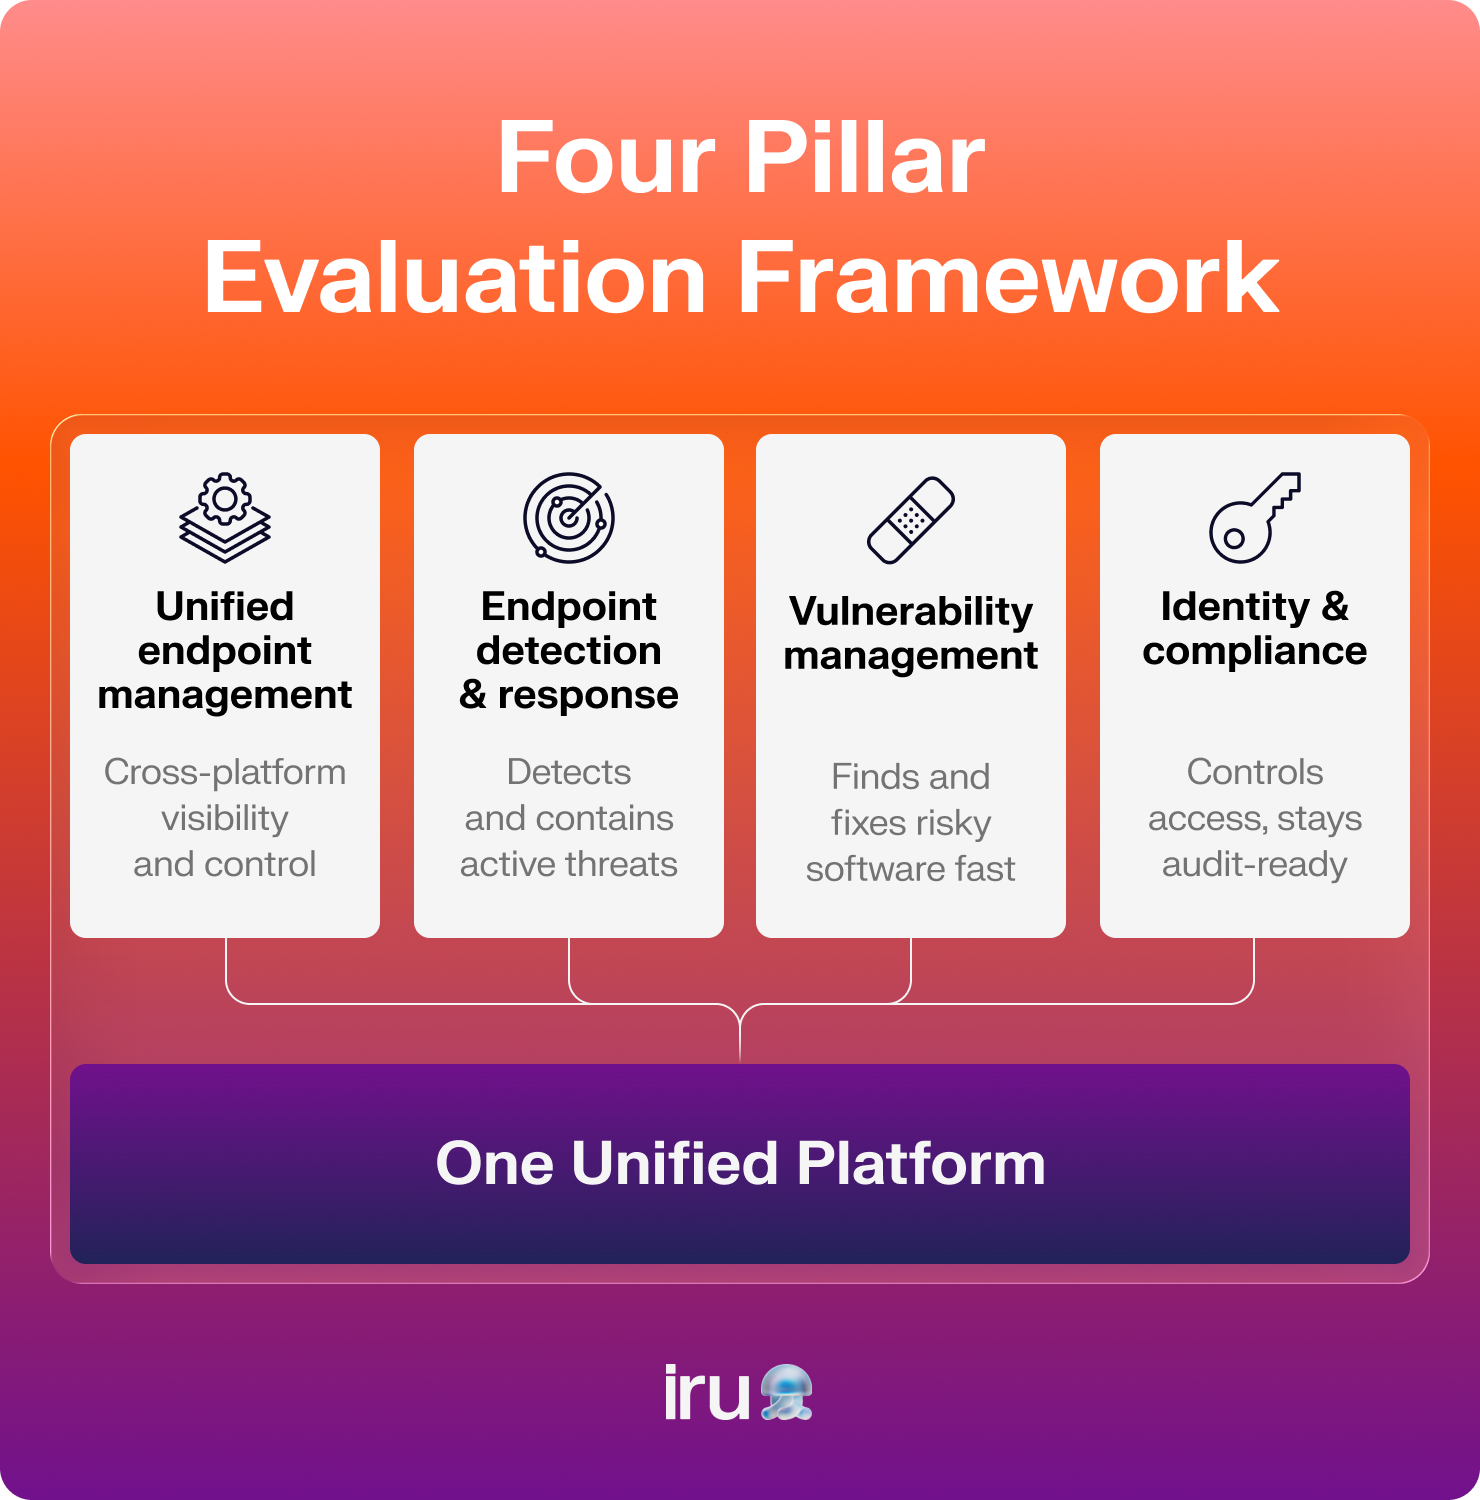
Les meilleures solutions EPP ne se contentent pas de bloquer les logiciels malveillants. Elles combinent sécurité, gestion des appareils, gestion des vulnérabilités et contrôles d’identité pour vous aider à protéger vos terminaux tout en réduisant la complexité.
Gestion unifiée des terminaux
Les EPP modernes intègrent de plus en plus souvent des fonctionnalités UEM, car la sécurité et la gestion des appareils fonctionnent mieux ensemble. Une solution UEM offre à vos équipes une visibilité et un contrôle sur l’ensemble du cycle de vie des appareils à partir d’une plateforme unique.
Lorsque vous évaluez les fonctionnalités UEM d’une solution EPP, recherchez :
- Prise en charge multiplateforme : assurez-vous que la solution prend en charge Apple, Windows, Android et d’autres systèmes d’exploitation. La gestion des appareils via une plateforme unique réduit la prolifération des outils et la charge administrative.
- Déploiement « zero-touch » : les appareils doivent être prêts à l’emploi dès leur sortie de l’emballage. Le déploiement « zero-touch » automatise l’inscription, la configuration et l’application des politiques sans nécessiter d’intervention manuelle de la part du service informatique.
- Cartes d’affectation: elles appliquent automatiquement les configurations, applications et politiques appropriées en fonction des attributs de l’appareil ou de l’utilisateur. Cela élimine les affectations manuelles et contribue à garantir que les appareils sont correctement configurés dès le premier jour.
Détection et réponse au niveau des terminaux
Alors qu’une solution EPP se concentre sur la prévention, l’EDR aide à détecter et à répondre aux menaces qui contournent les contrôles préventifs. Ensemble, elles offrent une couverture de sécurité des terminaux plus solide.
Les principales fonctionnalités de l’EDR comprennent :
- Détections comportementales : les solutions EDR efficaces surveillent l’activité des terminaux et identifient les comportements suspects au moment où ils se produisent. Cela permet de détecter les menaces émergentes qui ne correspondent pas nécessairement aux signatures de logiciels malveillants connues.
- Isolement des appareils : la capacité à isoler automatiquement un appareil compromis permet d’empêcher la propagation des menaces pendant que les équipes de sécurité enquêtent sur l’incident.
- Agent léger : les agents de terminaux doivent offrir une visibilité optimale sans ralentir les appareils. Les agents légers améliorent l’expérience utilisateur tout en garantissant une protection optimale.
Gestion des vulnérabilités
La gestion des vulnérabilités permet de traiter les risques de sécurité avant que les attaquants ne puissent les exploiter. Elle aide les entreprises à identifier, hiérarchiser et corriger les logiciels vulnérables sur l’ensemble de leur parc de terminaux.
Recherchez des fonctionnalités de gestion des vulnérabilités telles que :
- Application automatisée des correctifs : la gestion automatisée des correctifs permet de maintenir les applications et les systèmes d’exploitation à jour sans recourir à une intervention manuelle.
- Analyse d’impact des vulnérabilités : toutes les vulnérabilités ne présentent pas le même niveau de risque. La hiérarchisation basée sur l’IA aide les équipes à se concentrer sur les vulnérabilités les plus susceptibles d’avoir un impact sur leur environnement.
- Visibilité sur les logiciels : une visibilité complète sur les applications installées, leurs versions et leurs expositions vous aide à identifier les failles de sécurité et à réduire plus efficacement votre surface d’attaque.
Identité et conformité
Une sécurité solide des terminaux repose également sur le contrôle des accès aux ressources et sur l’application cohérente des exigences de sécurité. Les fonctionnalités d’identité et de conformité vous aident à réduire les risques liés aux identifiants compromis, aux menaces internes et aux exigences réglementaires.
Les fonctionnalités essentielles en matière d’identité et de conformité comprennent :
- Authentification sans mot de passe: la connexion sans mot de passe réduit la dépendance aux mots de passe et contribue à la protection contre le phishing et le vol d’identifiants.
- Automatisation de la conformité : la collecte automatisée des preuves, la cartographie des contrôles et la surveillance aident les organisations à se tenir prêtes pour les audits tout en réduisant le travail manuel.
- Portail de confiance : un portail de confiance offre un emplacement centralisé pour partager les certifications, les rapports et la documentation de sécurité avec les clients et les parties prenantes.
Exemple concret : Bindplane a utilisé une plateforme unifiée pour la gestion des terminaux, l’EDR et la gestion des vulnérabilités afin de simplifier la collecte des preuves d’audit et de réduire l’effort manuel nécessaire au maintien de la conformité à la norme ISO 27001.
Protégez votre parc d’appareils avec Iru
La gestion de la sécurité des terminaux ne devrait pas nécessiter un ensemble disparate d’outils déconnectés les uns des autres. À mesure que les menaces évoluent et que le parc d’appareils s’agrandit, les équipes informatiques et de sécurité ont besoin de visibilité, d’automatisation et de protection qui fonctionnent de concert.
Le logiciel ERD d’Iru réunit la gestion des terminaux et la gestion des vulnérabilités au sein d’une plateforme unique. Grâce à la détection comportementale en temps réel, au confinement autonome et aux workflows automatisés, vous pouvez sécuriser vos appareils, réduire les tâches manuelles et réagir plus rapidement aux menaces.
Réservez une démonstration gratuite pour découvrir comment Iru peut protéger vos terminaux, réduire la complexité et vous offrir davantage de contrôle.