

Mac、Windowsノートパソコン、モバイル端末が混在する端末環境の管理は、一見簡単そうに見えます。しかし、リモート勤務者の増加やコンプライアンス監査、さらには、現在使用している端末管理ツールでは対応できないような質問をセキュリティチームから投げかけられるようになると、話は別です。
現在「Fleet」を利用している場合でも、導入を検討している場合でも、「Fleet DM」には、必要となるセキュリティ、ID管理、コンプライアンス追跡機能の一部が欠けていると感じるかもしれません。このガイドでは、Fleet DMの代替となる8つのソリューションと、それぞれがどのようなユーザーに適しているかを解説します。
Fleetとは?
Fleet Device Management(Fleet DM)は、オープンソースのデバイス管理プラットフォームです。1つのコンソールからmacOS、Windows、Linux、iOS、Androidを管理し、デバイスの状態をリアルタイムで報告するため、インベントリサイクルを待つ必要がありません。自社環境で運用することも、Fleetのマネージドクラウドサービスを利用することも可能です。
Fleetは、モバイルデバイス管理(MDM)の登録、構成プロファイル、ディスク暗号化、OSアップデート、スクリプト、およびポリシーの適用を処理します。また、既知の一般的な脆弱性および露出(CVE)に関連する未適用パッチや脆弱性を特定します。エンジニアリングチームは、GitOpsモデルで設定やポリシーを保存できるため、承認されていない変更を簡単にロールバックできます。
このプラットフォームは、デバイス管理とセキュリティ状態の把握に重点を置いています。より高度なエンドポイント検出・対応(EDR)、従業員のID管理、コンプライアンス自動化ツールについては、別途導入する必要があります。
Fleet DMの最適な代替ソリューション:一目でわかる比較
以下の8つのプラットフォームは、Apple優先型から完全な統合エンドポイント管理ツールまで多岐にわたります。どのプラットフォームが適しているかは、管理対象のデバイス群、チーム構成、そして単一のコンソールで管理したい技術スタックの範囲によって異なります。以下に概要をまとめます:
| プロバイダー | 最適用途 | G2 |
|---|---|---|
| Iru | 統合エンドポイント管理およびコンプライアンス | 4.7/5 |
| NinjaOne | 中堅企業のIT部門 | 4.7/5 |
| JumpCloud | IDおよびデバイス管理 | 4.5/5 |
| Microsoft Intune | Windowsを主軸とした環境 | 4.5/5 |
| Workspace ONE UEM | 堅牢なフィールド用デバイスの管理 | 4/5 |
| Rippling デバイス管理 | 人事データを活用したITデバイスのライフサイクル管理の自動化 | 4.8/5 |
| Hexnode UEM | キオスクモードの管理 | 4.6/5 |
| Jamf Pro | Apple優先の環境 | 4.7/5 |
1.Iru
- G2評価: 4.7
- 最適用途:統合 エンドポイント管理およびコンプライアンス
Fleetとは異なり、IruはMac、Windows、iOS、Android向けのITおよびセキュリティプラットフォームです。エンドポイント管理、EDR、従業員ID管理、コンプライアンス自動化を、単一の軽量エージェントに統合しています。
Fleetがデバイスの可視性に重点を置いているのに対し、Iruはセキュリティとコンプライアンスを統合することでスタックを簡素化しています。デバイスを管理するエージェントが同時にデバイスを保護し、コンプライアンスの自動化によって監査対応可能な状態を維持します。
IruはアプリやOSのパッチ適用を自動的に行うため、全デバイスにわたって更新を追いかける必要がありません。ワンクリックのテンプレートでMacを既定のセキュリティ基準に準拠した状態に強化できるほか、ビジュアルエディタを使用すれば、スクリプトを記述することなく、適切なデバイスグループに設定を割り当てることができます。
G2のレビューアの一人が、Iruの使用について次のように述べています:
「セキュリティのベースライン設定が施されたアプリライブラリの構築と維持は簡単で、デバイスのリモートでの配布、設定、管理にかかる継続的な労力はごくわずかです。」
多様なデバイスを混在させて運用する小規模チームにとって、そのメリットは明白です。ツールの乱立が減り、手作業が軽減され、すべてのユーザー、アプリ、デバイスを一元的に把握できます。
主な機能
- クロスプラットフォームのデバイス管理: 1つのコンソールから、macOS、Windows、iOS、Androidに設定、アプリ、ポリシーを展開できます 。
- 組み込みのEDRおよび脆弱性管理: デバイスを管理する同じエージェント上で脅威を検知し 、脆弱性を修正できます。別途セキュリティツールを導入する必要はありません。
- 従業員のアイデンティティ管理: デバイス状態とアクセス権を紐付け 、セキュリティ対策が施され、コンプライアンスに準拠したデバイスのみが社内のリソースにアクセスできるようにします。
- コンプライアンスの自動化: SOC 2、ISO 27001、HIPAA などのフレームワークに制御項目を継続的にマッピングし 、デバイスの実際の状態を反映した監査対応可能な証拠を提供します。
- ゼロタッチ展開: デバイスを従業員に直接配送し 、初回起動時に自動的に設定されるため、IT担当者による手動設定は不要です。
2.NinjaOne
- G2評価: 4.7/5
- 最適対象:中堅企業の IT部門
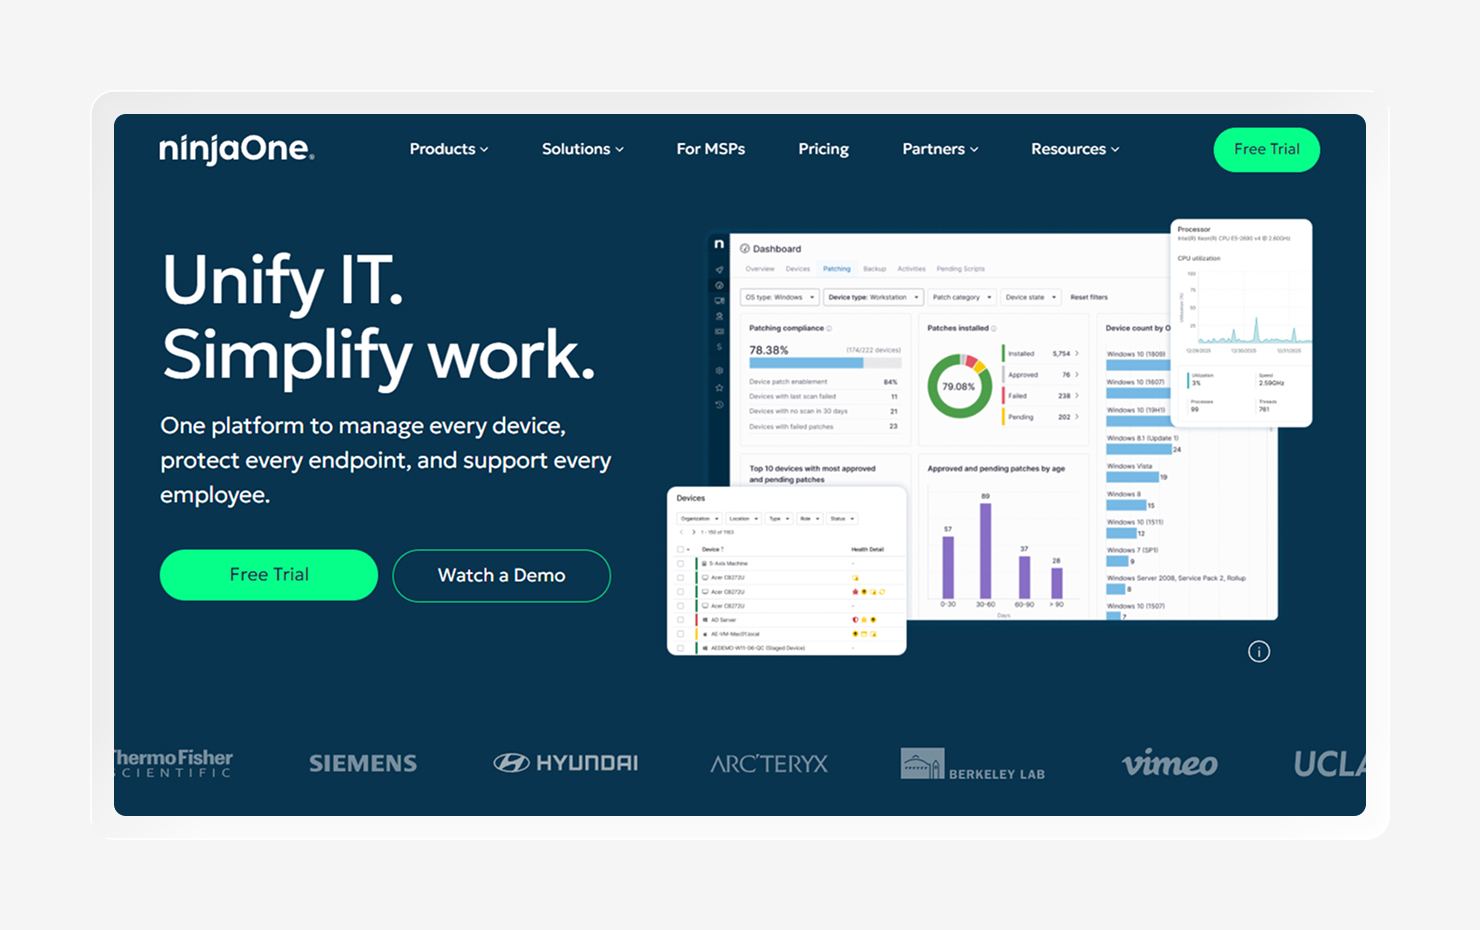
NinjaOneは、リモート監視および管理のためのクラウドベースのプラットフォームです。エンドポイント管理、パッチ適用、リモートアクセス、自動化を1つのコンソールに統合しています。シンプルなインターフェースと習得のしやすさで知られています。
組み込みのパッチ管理機能を備えたNinjaOneは、Windows、macOS、Linuxに加え、数千ものサードパーティ製アプリに対応しています。ポリシーベースの自動化により、パッチ適用に伴う承認や再起動が処理されるため、手作業をほとんど必要とせずに更新作業を継続できます。
NinjaOneはIT運用と監視を主軸に構築されているため、エンドポイントの検知、ID管理、コンプライアンス証拠の収集は扱いません。迅速な導入と信頼性の高いパッチ適用を求めるITチームやMSPに最適です。
主な機能
- 統合エンドポイント管理: 1つのクラウドコンソールから、Windows、macOS、Linuxのデバイスを管理 、監視、自動化します。
- リモート監視とアクセス: デバイスの状態をリアルタイムで監視し 、ユーザーの作業を中断させることなくリモートでトラブルシューティングを行います。
- 自動化と自動修復: デバイスの状態が基準から外れたり、アラートが発生したりした場合に、スクリプトによる修正を自動的に 実行します。
- ソフトウェアの展開とインベントリ: ソフトウェアを配信し 、全デバイスにわたるハードウェアおよびソフトウェアのインベントリを常に最新の状態に維持します。
3.JumpCloud
- G2評価: 4.5/5
- 最適用途:ID およびデバイス管理
JumpCloudは、ID管理とデバイス管理を1つのプラットフォームに統合したクラウドディレクトリプラットフォームです。シングルサインオン、多要素認証、クロスプラットフォームのデバイス管理を統合しており、1つの製品でIDプロバイダーとMDMツールとしての役割を果たします。
軽量なエージェントが定期的にチェックインしてポリシーを適用し、管理者はユーザーやデバイスをグループ化することで、設定やアクセス権限を自動的に反映させることができます。JumpCloudには、パッチ管理、ソフトウェア開発、リモートアクセス機能も含まれています。Windows、macOS、Linux、iOS、Androidに対応しています。
ただし、セキュリティ面での機能は比較的軽めであるため、エンドポイント検知や脆弱性管理機能を備えたツールを探している場合には、あまり適していません。これらの機能やコンプライアンス管理については、別のツールを活用する必要があります。
主な機能
- クラウドディレクトリおよびID管理: 1つのディレクトリから、ユーザー、シングルサインオン、多要素認証を管理します 。
- グループベースのポリシー: ユーザーおよびデバイスグループにポリシーとリソースへのアクセス権を割り当てる ことで、変更が自動的に反映されます。
- 条件付きアクセス: サードパーティ製MDMで管理されているデバイスを含め、リソースへのアクセスをデバイスの状態や信頼度と連動させます 。
- 中核的なIT運用: パッチ管理、ソフトウェアの展開、リモートアクセスを同一プラットフォーム上でカバーします 。
4.Microsoft Intune
- G2評価: 4.5/5
- 最適用途:Windowsを主とする 環境
Microsoft Intuneは、単一の管理センターからデバイスの登録とセキュリティ保護を行うクラウドベースのエンドポイント管理サービスです。Microsoftとの連携があるものの、すべての主要なオペレーティングシステムで動作します。また、クラウド上で動作するため、オンプレミスのインフラストラクチャは一切必要ありません。
IntuneはMicrosoft 365、Entra ID、Defenderと直接連携します。これにより、条件付きアクセス、コンプライアンス ポリシー、脅威対策を一つのツールで管理できます。すでにMicrosoft 365を導入している組織にとっては、自然な次のステップとなるでしょう。
とはいえ、レビューアからは、MacやLinuxでの互換性の問題や、効果的に活用するには専門的な知識が必要なため習得に時間がかかる点が指摘されています。さらに、コンプライアンスの証拠を収集する上でのIntuneの有用性は、サードパーティ製ツールに依存しています。
主な機能
- Microsoft エコシステムとの統合: Microsoft 365、Entra ID、Defender とネイティブに連携し 、ID、アクセス、セキュリティを統合します。
- 条件付きアクセス: Entra IDを通じて、デバイスの状態、コンプライアンス、リスクに基づいてリソースへのアクセスを制御します 。
- ゼロタッチプロビジョニング: Windows Autopilot を使用して、新しい Windows デバイスを自動的に 構成します。
- アプリ管理: 社有デバイスおよびBYOD(Bring Your Own Device)デバイスへのアプリの展開と 保護を行います 。
5.Workspace ONE UEM
- G2 評価: 4/5
- 最適用途: 堅牢なフィールド用デバイスの管理
Omnissa Workspace ONE UEMは、大規模で複雑な環境に最適なクラウドネイティブのUEMプラットフォームです。1つのコンソールから、すべての主要プラットフォームにわたるデスクトップ、モバイル、堅牢型、さらには特殊なデバイスまでを管理します。
Workspace ONEは、競合他社の多くよりも幅広い種類のデバイスをカバーしており、Freestyle Orchestratorによる自動化サポートや、デバイスの状態に基づく条件付きアクセスを提供します。企業はこれを利用して、幅広いデバイスカテゴリにわたってシステムを標準化できます。
また、Digital Employee Experience Managementツールを通じて、デバイス全体のテレメトリデータを追跡します。これにより、デバイスの健全性を監視し、従業員体験を評価し、ユーザーがチケットを発行する前に自動修復を実行することができます。
主な機能
- AppleおよびAndroid Enterpriseのサポート: Apple Business ManagerおよびAndroid Enterpriseを通じて、ネイティブOS管理APIを使用して登録を行います 。
- デジタル従業員体験: デバイスおよびアプリの健全性を追跡し 、体験を評価し、問題がヘルプデスクに届く前に修復を自動化します。
- 自動化されたワークフロー: macOSおよびWindows環境で、Freestyle Orchestratorを使用してカスタムワークフローやスクリプトを構築できます 。
- 条件付きアクセスとデバイス状態: ゼロトラストアクセスを実現するため、コンプライアンスおよびデバイス状態のチェックを強制します 。
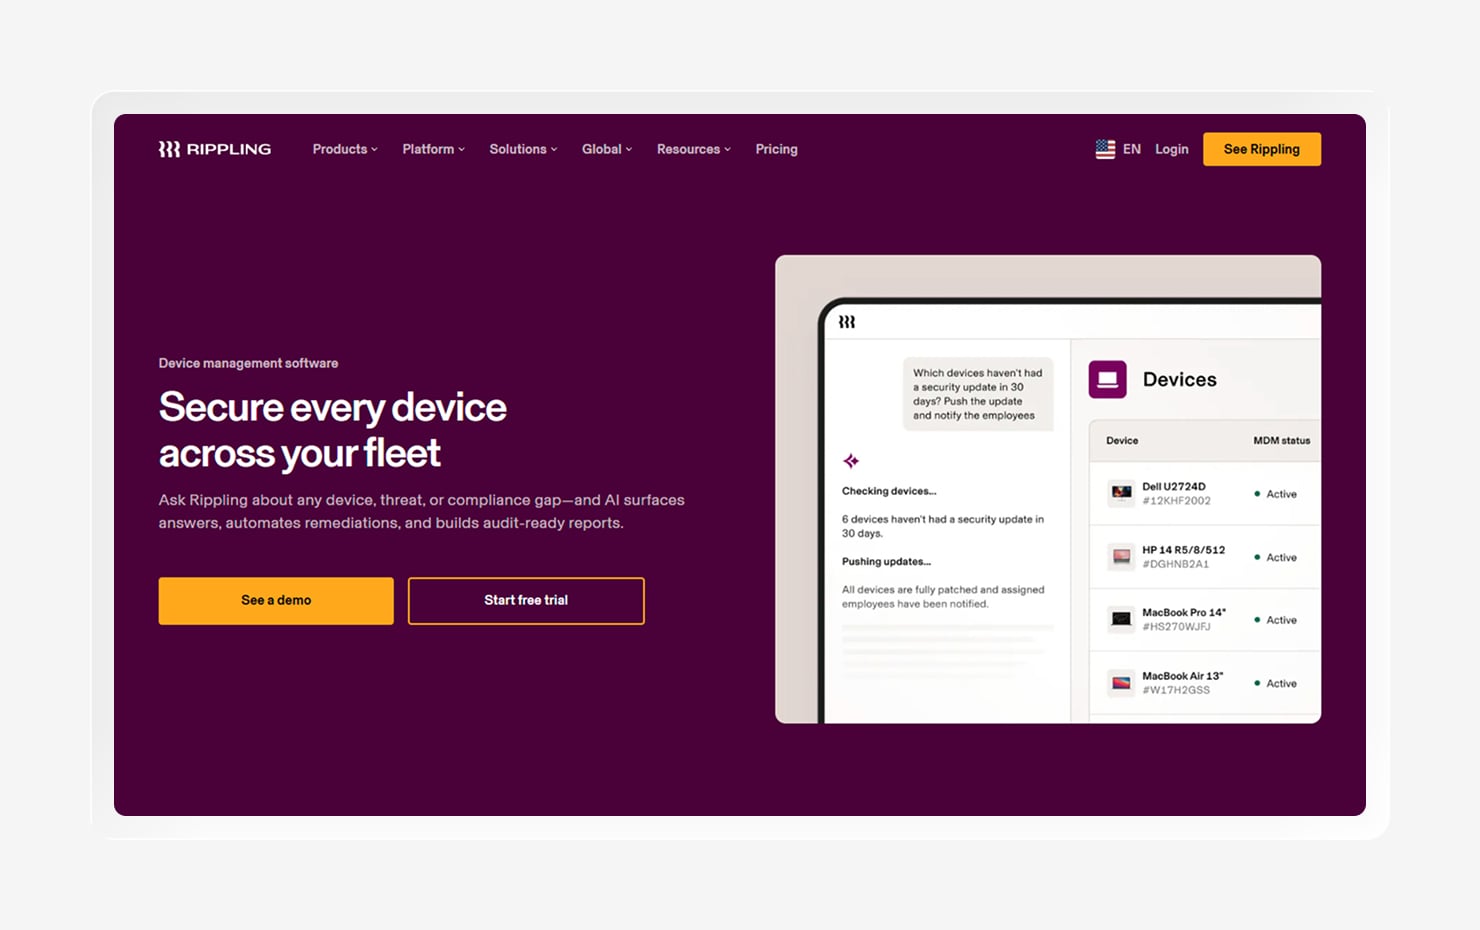
6.Rippling Device Management
- G2評価: 4.8/5
- 最適用途: 人事データを活用したITデバイスのライフサイクル管理の自動化
Ripplingは、人事、給与、ID管理を統合した広範なプラットフォームの一部として、デバイス管理に取り組んでいます。この統合的なアプローチにより、デバイス管理が従業員記録と連携し、主要なすべてのオペレーティングシステムにわたるデバイスを管理します。
このプラットフォームは、従業員とデバイスを紐付けることに重点を置いており、デバイスのライフサイクル全体を自動化するのに役立ちます。つまり、Rippling を利用すれば、新入社員の入社時に事前設定済みのデバイスを配布し、退職時には回収することが可能になるため、IT と人事を一元管理したいチームに最適です。
Ripplingは、Appleの「Declarative Device Management」などの最新標準をサポートしており、手作業を最小限に抑えながらポリシーを最新の状態に保つことができます。しかし、G2のレビューアの中には、社内にITの経験がないチームにとっては初期設定がやや複雑に感じられるという意見もあります。
主な機能
- 従業員ベースの自動化: デバイスを従業員の記録と紐付けることで 、オンボーディング、ポリシーの割り当て、およびオフボーディングを自動的に推進します。
- ゼロタッチ展開: アプリや設定がすでに適用された状態で、事前設定済みのデバイスを従業員に直接配送します 。
- 宣言型デバイス管理 (DDM): AppleのDDMプロトコルを活用し 、Appleポリシーのより自律的な適用を実現します。
- ITと人事の統合プラットフォーム: デバイス管理とID管理、人事、アプリへのアクセス権限を単一のシステムで連携させます 。
7.Hexnode UEM
- G2評価: 4.6/5
- 最適用途: キオスクモードの管理
Hexnodeは、多額の予算を割くことなく幅広いカバー範囲を求める中小規模のチーム向けの、クラウドベースの統合エンドポイント管理プラットフォームです。単一のWebコンソールから企業所有デバイスと個人所有デバイス(BYOD)を管理でき、低価格から始まり機能に応じてスケールする段階的な価格設定を採用しています。
このプラットフォームは、Linux、ChromeOS、tvOSなど、本リストの中で最も幅広いOSセットに対応しています。また、ロックダウン制御機能を備えたキオスクモードもサポートしており、小売店のタブレットや共有デバイスなど、現場や外勤のシナリオに最適です。
このプラットフォームは、親しみやすいインターフェースと、Apple Business ManagerやAndroid Enterpriseへの登録を含む迅速な導入で知られています。ただし、マルチアプリキオスクモードなどの一部の高度な機能は上位の料金プランでのみ利用可能であるため、希望するプランとそれらの機能を照らし合わせて検討することをお勧めします。
主な機能
- キオスクモードとロックダウン: 小売、現場、共有デバイスの利用向けに、デバイスを単一アプリまたはマルチアプリモードにロックします 。
- アプリ管理: サポート対象のすべてのプラットフォームで、企業向けアプリや店舗向けアプリを展開し 、セキュリティを確保します。
- BYODおよび登録: Apple Business ManagerおよびAndroid Enterpriseのサポートにより、業務用および個人用デバイスをオンボーディングします 。
- セキュリティポリシー: 全デバイスに対して、暗号化、リモートロックおよびデータ消去、コンプライアンスルールを適用します 。
8.Jamf Pro
- G2評価: 4.7/5
- 最適用途:Appleを主軸とした 環境
JamfProは、Mac、iPhone、iPad、Apple TV専用に開発されています。新しいOSのリリースに対する即日サポートと、Appleを主軸とするデバイス群に対する最も詳細な機能制御で知られています。
Jamfは、ゼロタッチ展開、きめ細かな設定、自動パッチ適用を実現するために、Appleのネイティブ管理フレームワークを活用しています。その「スマートグループ」機能は、複数の基準に基づいてデバイスを動的に対象指定します。また、Jamf ProtectやJamf Connectといった関連製品を通じてセキュリティとID管理の領域にも展開しており、管理レイヤーの上に脅威検知やクラウドサインイン機能を重ねています。
他のデバイスを混在させる環境では、Jamfに加えて別のツールが必要になります。
主な機能
- OSのリリース当日からのサポート: Appleの新しいOS機能をすぐに導入し 、リリースと同時にアップデートを適用
- スマートグループ: 複数の基準に基づいてデバイスを動的に特定し 、ポリシーを正確に割り当て
- ゼロタッチ展開: Apple Business Managerを通じて、デバイスの登録 と設定を自動的に行います 。
- セキュリティアドオン: Jamf ProtectおよびConnectを活用して、エンドポイント保護とID管理を拡張します 。
適切なFleet DMの代替ソリューションの選び方
最適な選択肢は、個々の機能そのものよりも、ニーズを満たしつつ現在の技術スタックにどれだけうまく適合するかにかかっています。比較する際に検討すべき基準をいくつかご紹介します:
- プラットフォームの対応範囲: macOS、Windows、Linux、iOS、Androidの実際の構成に合わせてツールを選択します 。
- 深さ対広さ:1つのプラットフォームで最も詳細な制御が必要か、それとも複数のプラットフォームにわたるバランスの取れた管理が必要かを判断します。
- セキュリティとコンプライアンス:検知、脆弱性管理、コンプライアンスの証拠が組み込まれているか、それとも追加・維持管理が必要な別のツールから提供されるかを確認してください。
- 自動化:パッチ適用、ポリシーの適用、およびオンボーディング・オフボーディングの自動化機能があるか確認してください。これらは、人員が限られたチームが時間を大幅に節約できる重要な要素です。
- 管理の容易さ:学習曲線や日々の管理負荷を、チームの規模や経験と照らし合わせて検討してください。
- 導入モデル:オープンソースでセルフホスト型、マネージドクラウド、または完全ホスト型プラットフォームのどれを採用するか、またそれぞれの維持コストがどの程度になるかを検討してください。
IruでデバイスのIDとコンプライアンスを管理
最適なFleetの代替ソリューションとは、自社のデバイス環境とチームの働き方に合致するものです。Fleetはオープンソースによるクロスプラットフォームの可視性に優れ、NinjaOneとRipplingはIT運用において堅実であり、JumpCloudはID管理のサポートに優れています。
しかし、これらのツールの多くはデバイス管理にとどまるのに対し、Iruはさらに一歩進んでいます。 エンドポイント管理、EDR、脆弱性管理、従業員のID管理、コンプライアンスを、MacおよびWindows向けの軽量な単一エージェントに統合しているため、デバイスの設定を行うのと同じプラットフォームで、セキュリティ確保とコンプライアンス維持も実現します。これにより、管理コンソールの統合が進み、手作業が削減され、すべてのデバイスを一元的に把握できるようになります。
単一の統合プラットフォームがお客様のデバイス群にどのようなメリットをもたらすか、ぜひご確認ください。今すぐデモをご予約ください。