 ワークフォース・アイデンティティ
 エンドポイント管理
 エンドポイント検知・対応
 脆弱性管理
 コンプライアンス自動化
 トラスト・センタ
全社的なデバイス管理を行うプラットフォームを選定する場合、適切な検討を行うためには、決定を下す前に市場全体を把握しておくことが重要です。Iruは、コンプライアンスやデバイス管理の自動化を目指す企業向けにシステム構成を簡素化することで知られていますが、単一のプラットフォームを選択する前に、まだ疑問点が残っているかもしれません。
そこで、リモート管理やさまざまなオペレーティングシステムに特化した、Iruの代替となるいくつかのツールについて、包括的なレビューをご紹介します。これらのツールの一部をIruと統合して技術スタックを構築したい場合でも、すでに最適な選択肢が決まっている場合でも、この記事の包括的なレビューが参考になるはずです。
Iruとは?
Iru(旧Kandji)は、従業員のID管理、エンドポイント管理、コンプライアンスの自動化、エンドポイント検出・対応(EDR)を単一のシステムに統合した、AIを活用したプラットフォームです。統一されたアプローチを通じて、複数のデバイスからのデータを統合し、ITチームやセキュリティチームに時間と管理権限を取り戻します。
Iruで利用できるすべての機能の概要は以下の通りです:
- 従業員ID管理:完全にパスワードレスな設定により、アプリへのシームレスなシングルサインオンを実現します。
- エンドポイント管理:統合エンドポイント管理により、主要なすべてのオペレーティングシステムにわたるデバイスを保護・制御します。
- エンドポイント検出・対応(EDR): 脅威をリアルタイムで検知 、調査し、自動的に是正することで、エンドポイントのセキュリティを維持します。
- 脆弱性管理:自律的な修復機能を活用し、同一のエージェントから脆弱性を検出してパッチを適用します。
- コンプライアンス自動化: AIを活用した制御機能と適応型エビデンスマッピングにより、組織を常に監査対応可能な状態に保ちます 。
- トラストセンター: コンプライアンス体制を可視化する公開ポータルを提供することで、協力先の人々や組織に対して信頼性を示します 。
多くの企業にとって、Iruは複数のツールを単一のプラットフォームに統合する簡単な手段を提供します。Built社のITインフラストラクチャマネージャーであるStephen Lalone氏は、これを身をもって体験し、Iruによって同社が「5~6つのツールを置き換えることができた」と語っています。
一目でわかる:Iruの代替ツール8選
ここでは、Iruの競合となる8つのツールと、それぞれの専門分野を簡単に紹介します:
| 代替製品 | 適している用途 | G2評価 |
|---|---|---|
| JumpCloud | ディレクトリおよびID管理 | 4.5/5 |
| NinjaOne | リモート監視および管理 | 4.7/5 |
| Mosyle | 学校向け端末管理 | 4.7/5 |
| Addigy | 技術力の高いITチーム | 4.5/5 |
| Rippling | ITと人事システムの統合 | 4.8/5 |
| Vanta | コンプライアンス管理 | 4.5/5 |
| Microsoft Intune | Windows優先環境 | 4.5/5 |
| Jamf | Apple専用環境 | 4.7/5 |
1. JumpCloud
- 最適用途:ディレクトリ およびID管理
- G2評価: 4.5/5
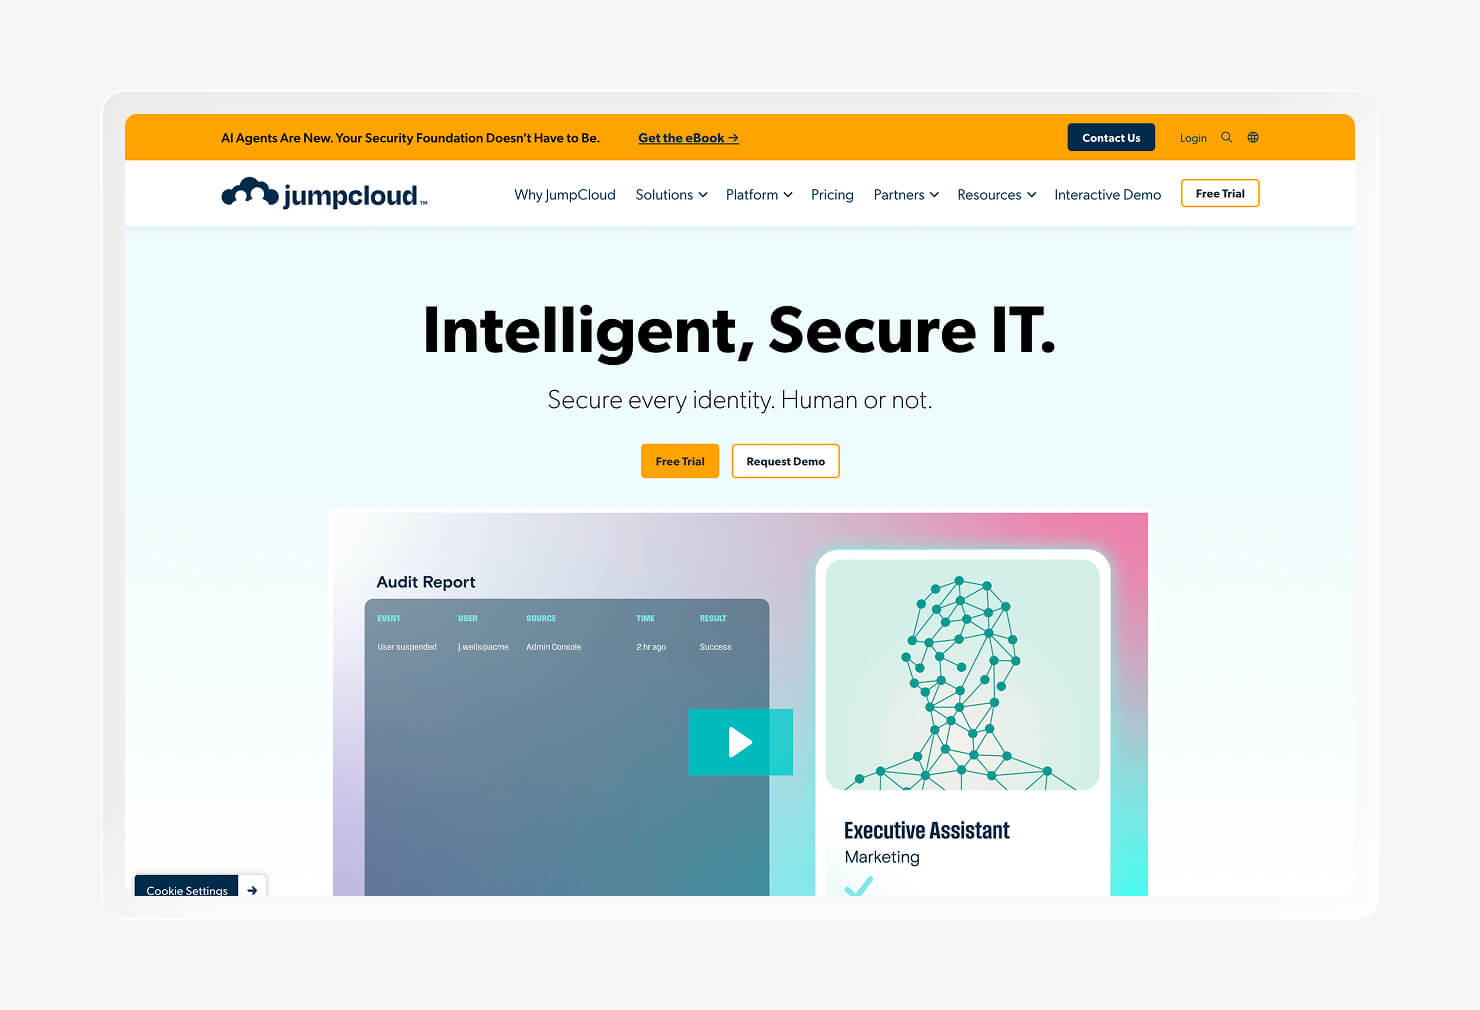
IDおよびアクセス管理(IAM)に特化したツールをお探しなら、JumpCloudが最初の候補となるでしょう。 JumpCloudは、Microsoft Active DirectoryやLDAPに代わる最新のソリューションとして位置づけられています。このプラットフォームは、シングルサインオン(SSO)、多要素認証(MFA)、RADIUSサーバー認証など、主要な機能をすべてサポートしています。
JumpCloudは、従業員のライフサイクル全体を自動化したい組織にとって非常に便利なツールです。このプラットフォームを使えば、組織内の異なるグループ間や、現従業員と元従業員の間を問わず、アプリから個々のファイルに至るまで、あらゆる権限の変更を簡単に行うことができます。
G2のレビューを見ると、ユーザーはそのシンプルさと、デバイスを問わず機能する幅広いID管理機能を高く評価しています。しかし、Iruのシンプルさを重視するユーザーにとっては、JumpCloudの学習曲線が急であることに不満を感じるかもしれません。一部のユーザーからは、高度な機能を利用するためにPowerShellコマンドに頼らざるを得ないという声さえ上がっています。
しかし、学習曲線が急である点を指摘する声もあり、一部のユーザーは高度な機能を利用するためにPowerShellコマンドに頼らざるを得ない状況にあるようです。
主な機能
- エージェント型IAM:JumpCloudのIDおよびアクセス制御をAIエージェントに適用し、各エージェントを登録して、検証済みで正常に動作しているデバイスに紐付けます。
- クロスOSデバイス管理:macOS、Windows、Linux、iOS、Androidを単一の画面で一元管理します。
- JumpCloud Go:ハードウェアで保護され、フィッシング攻撃に耐性のある認証情報であり、ユーザーは信頼できるデバイスを介してパスワードなしで認証を行うことができます。
- 統合エンドポイント管理(UEM):モバイルデバイス管理(MDM)とID管理を統合し、デバイス管理とアクセスポリシーを同一のコンソールから管理できるようにします。
- SaaSの検出と支出最適化:JumpCloudエージェントを使用して、インストール済みのデバイスやアプリを棚卸しし、その利用状況を特定ユーザーに紐付けます。
2.NinjaOne
- 最適用途:リモート 監視および管理
- G2評価: 4.7/5
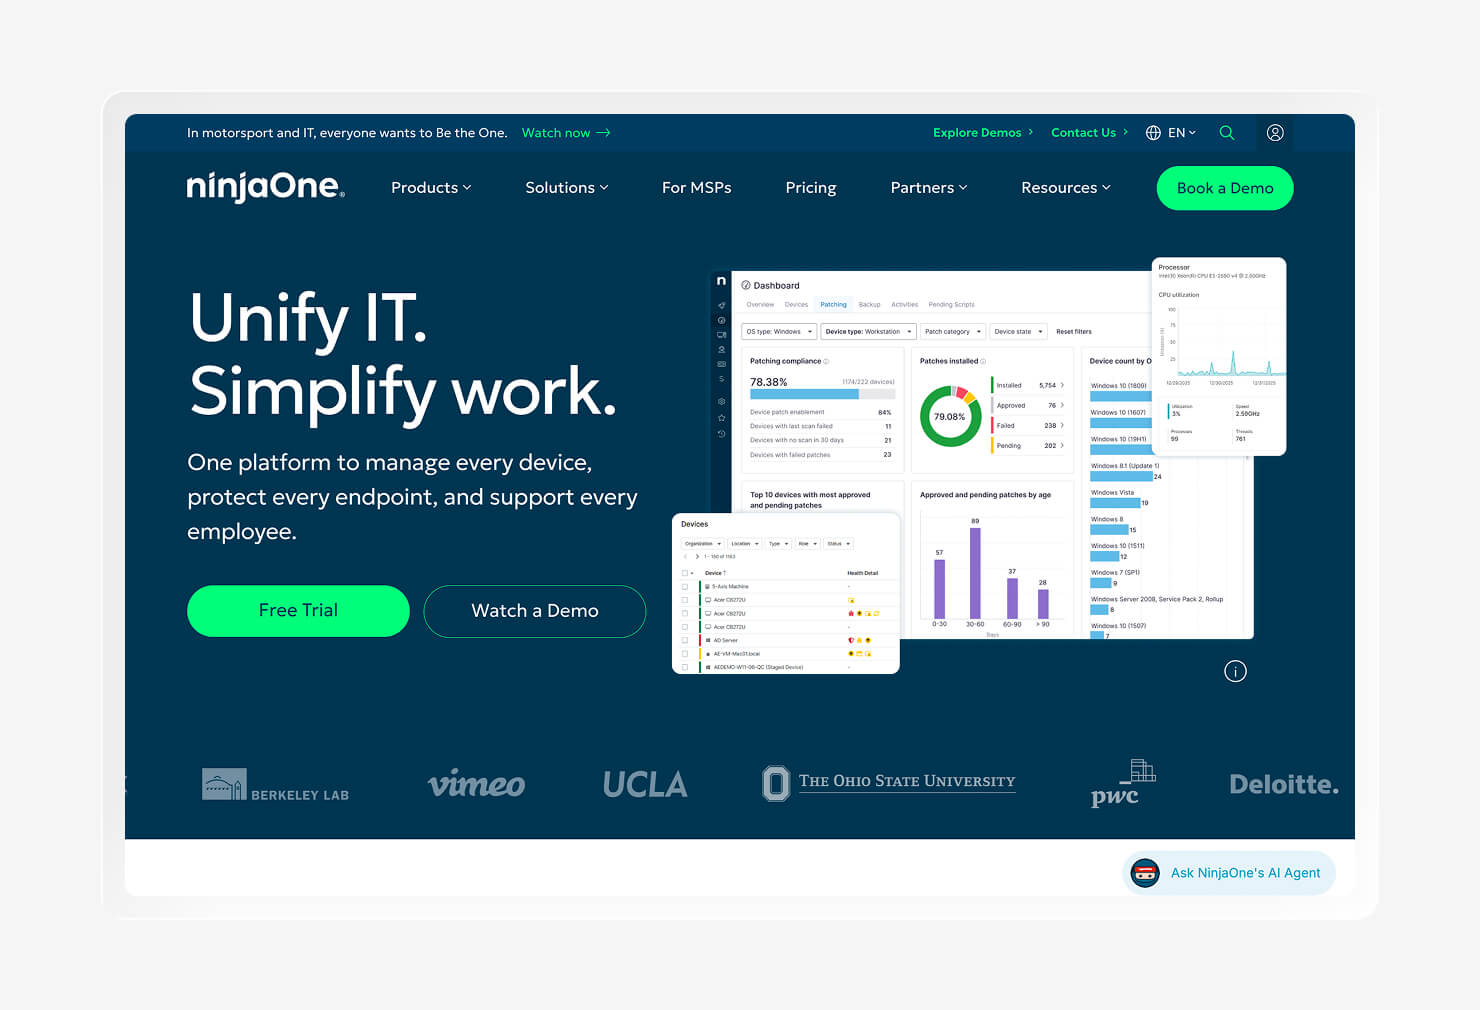
NinjaOneは、ITおよびセキュリティチームがデバイスをリモートで管理できるよう支援する、クラウドネイティブなIT運用プラットフォームです。以前はNinjaRMMとして知られていましたが、現在ではすべての主要なオペレーティングシステムにわたる統合エンドポイント管理およびIT資産管理をカバーしています。
NinjaOneのデバイス管理ツールには、資産インベントリ管理、自動パッチ適用、ワンクリックでのリモートアクセスが含まれます。また、デバイスの動作が遅くなるなどのパフォーマンス閾値に応じて作動し、問題を自動的に是正する自動化機能も備えています。チームは、その包括的なデバイス管理機能を評価してこのプラットフォームを選んでいます。
G2のユーザーからは、高速で洗練されたインターフェースと強力な自動化ツールが評価されています。ただし、NinjaOneは完全なITサービス管理ツールではないため、パッチ適用などの自動修復機能が必要な場合は、Iruのようなツールを検討する必要があります。
主な機能
- 自動化されたパッチ管理:この プラットフォームは 8,000以上のアプリケーションをカバーし、AIを活用したパッチ適用機能により、リスクの高い更新プログラムを特定します。
- バックグラウンドモード: ユーザーのセッションを中断することなく、IT技術者がデバイスのコマンドラインにアクセスできるリモートアクセスモードです 。
- IT資産およびインベントリの追跡: すべてのエンドユーザーデバイス、サーバー、仮想マシンにわたるハードウェアおよびソフトウェアの完全なインベントリを管理できます 。
- ポリシーベースの自動化: デバイスが特定の条件を満たした際に、管理者が スクリプトを実行したり自動修正を行ったりすることで、手動による IT 作業を削減できます。
- モバイルデバイス管理(MDM):ユーザーは 、標準サブスクリプションのアドオンとして、iOSおよびAndroidエンドポイントを管理できます。
3.Mosyle
- 最適用途:学校における デバイス管理
- G2評価: 4.7/5
Mac、iPhone、iPad、Apple TVを多用する教育環境において、Mosyleはデバイス管理に最適なソリューションです。このプラットフォームは、WebフィルタリングやDNSフィルタリングを通じて、生徒がアクセスできるコンテンツを制御するのに役立ちます。また、学校や企業向けのサービスを通じて、アプリの自動インストールやパッチ適用などのデバイス管理機能も提供しています。
純粋なMDMとは異なり、MosyleはApple専用のセキュリティツールを統合しているため、マルウェア検出機能を備えたウイルス対策を提供できます。また、ゼロトラストインフラストラクチャを通じてアカウント保護を行い、既知のデバイスからではない接続をブロックします。デバイスベースのSSO機能により、デバイス管理とID管理を適切に組み合わせたソリューションとなっています。
G2のレビューを見ると、ユーザーはセットアップの容易さや、アカウントへのアクセス権限の付与・制御に役立つ組み込みの「オンデマンド管理」機能を評価しています。しかし、一部のレビュアーからは、インターフェースが時代遅れであることや、シンプルでモダンなインターフェースを特徴とするIruなどのツールに比べ、ワークフローが劣っているとの指摘もあります。
主な機能
- Mosyle Auth 2: Macのログインを組織のIDプロバイダーに紐付ける、macOS向けSSO 。
- Admin On Demand: 必要な場合にのみ、ユーザーに一時的かつ範囲限定の管理者権限を付与し、その理由と状況を記録する権限 管理機能。
- 検出と削除: Apple MDMと統合されたアンチウイルス機能を備え 、マルウェアを継続的にスキャンし、デバイスを隔離します。
- Embark: ゼロタッチ登録中にMacが実行する各タスクをエンドユーザーに表示する、ガイド付きのMacセットアップ機能 。
- Study Sites: 教師が生徒のウェブアクセスを事前に承認されたサイトのリストに限定できる、教室管理機能 。
4.Addigy
- 最適対象:技術力 の高いITチーム
- G2評価: 4.5/5
Mosyleと同様に、AddigyはAppleデバイス専用のデバイス管理プラットフォームです。その特徴は、MDMとRMMを単一のマルチテナント製品に統合している点にあり、ユーザーはデータが混在することなく、単一の環境から異なるクライアントや部門を管理できます。
Addigyは技術チームに最適です。「LiveTerminal」と「LiveDesktop」を通じて、技術者はオンデマンドでコマンドラインおよび画面へのアクセス権を取得できます。これにより、デバイスを監視し、問題をリアルタイムで是正し、技術的な専門知識を活かして解決することが可能になります。また、このプラットフォームはApple Business Managerとも連携し、ゼロタッチ展開や自動パッチ適用をサポートしています。
G2のレビューアによると、Addigyはスクリプト操作に慣れた技術チームにとって強力なライブリモートツールを備えているとのことです。しかし、習得の難易度が高いため、技術的な専門知識を持たない小規模なチームにとっては扱いが難しいという指摘もあります。
主な機能
- Go Live: LiveTerminalやLiveDesktopを含むAddigyの ライブリモートツールセットにより、技術者は即座にコマンドラインおよびリモートコントロールへのアクセスが可能になります。
- Addigy Assist: デバイスのセットアップとオンボーディングフローを自動化 ・ブランド化することで、デバイスのプロビジョニングをガイドし、導入初日の手動作業を削減します。
- Prebuilt Apps: オンボーディングプロセス中に、アプリセットをバックグラウンドで自動的に展開するカタログです 。
- Addigy Identity: Macのログインウィンドウを、OktaやMicrosoft Entra IDなどのIDプロバイダーと連携させます 。
- Amplify: Appleデバイスの状態やコンプライアンスレポートに関するデータを追加し 、レポートツールを提供するとともに、一部の既存のMDM(Jamf、Intune、Mosyleなど)と統合します。
5.Rippling
- 最適用途: ITシステムと人事システムの統合
- G2評価: 4.8/5
Ripplingは、デバイス管理と人材管理を単一のプラットフォームに統合しています。デバイス管理機能を通じて従業員のライフサイクル全体を管理し、人事担当者が入社手続きから退職手続きに至るまでのあらゆる業務を処理できるよう支援します。また、macOS、Windows、iOS、iPadOS、Linuxを含むすべての主要なオペレーティングシステムに対応しています。
Ripplingは、アクセス権限や従業員データをさまざまなデバイスに連携させます。 このプラットフォームは、デバイスの発送を代行し、発注、配送、設定を処理することで、従業員が勤務を開始する時点でデバイスがすぐに使用可能な状態にします。また、FileVaultによるディスク暗号化、パスワード要件の適用、多要素認証(MFA)、SOC(セキュリティ・オペレーション・センター)2準拠のためのバックグラウンドでの証拠収集など、セキュリティ制御も担当します。
G2のレビューを見ると、レビューアたちは、チームがグローバルなデバイス管理をより容易に行えるようにする、HRとITを統合したモデルを高く評価しています。しかし、特にITチームが小規模なチームにとっては、初期設定が複雑だと感じるユーザーもいました。また、このリストに掲載されている他のツールに見られるような、より包括的なデバイス管理機能の一部が欠けています。
主な機能
- ゼロタッチ展開: 設定と従業員のログイン情報が事前に構成された、会社所有のMac、PC、モバイル端末を発送します 。
- Ripplingストアおよびグローバル配送: リアルタイムの配送追跡と在庫補充機能により、出荷済みおよび回収済みのデバイスを追跡します (米国およびカナダのみ)。
- 宣言型デバイス管理(DDM): AppleのDDMプロトコルを活用し 、より高速で自律的な、IDを認識したポリシー適用を実現します。
- カスタムスクリプトの展開: Bash(macOS)およびPowerShell(Windows)スクリプトを、1回限りまたは定期的なスケジュールで実行し 、デバイスの管理やデータの追跡を支援します。
- エンドポイント保護: SentinelOneと統合し 、全デバイスにエンドポイント保護を追加します。
6.Vanta
- 最適用途:コンプライアンス 管理
- G2評価: 4.5/5
Vantaは、デバイス管理を目的として構築されていない点で、このリストに掲載されている他のすべてのツールとは異なります。その代わりに、クラウド、ソフトウェアスタック、および内部統制から継続的に証拠を収集し、セキュリティ監査を自動化する、コンプライアンス自動化およびガバナンス・リスク管理・コンプライアンス(GRC)プラットフォームです。
Vantaは、SOC 2、ISO 27001、HIPAA、GDPR、FedRAMPを含む35以上のフレームワークに対応しています。その後、組み込みのAIエージェントを使用してポリシー案を作成し、是正措置を提案します。これらの結果を顧客向けの「Trust Center」で共有することで、コンプライアンス状況のリアルタイムな証拠を表示できます。
G2のレビューでは、クラウドネイティブチームにおけるSOC 2準拠までの迅速な対応、幅広い連携機能、そして強力な証拠収集能力が評価されています。ただし、高度にカスタマイズされた環境やオンプレミスツールを使用している場合には、Vantaの有用性は大幅に低下します。
主な機能
- AIエージェント: 「常時稼働」の GRCアシスタントであり 、ポリシーの草案作成、是正措置の提案、および環境に応じたコンプライアンス状況の最新維持を支援します。
- Organizations Center: AIを活用したスコープ設定と監査ワークフローにより、プラットフォームは 企業のチームリーダーに、事業部門、製品、地域を横断した可視性を提供します。
- リスクグラフ: 断片化されたリスクデータを、リスクの関連性や広がりを示すリアルタイムの連携マップに変換します 。
- Vanta Control Framework (VCF): 複数のフレームワークにまたがる統制をマッピングし再利用するための標準化された統制セットであり 、一度収集した証拠で重複する要件を満たすことができます。
- Trust Center: コンプライアンス・フレームワークを適切に遵守していることを示す、顧客向けの証拠ページです 。
7.Microsoft Intune
- 最適用途:Windowsを主軸とする 環境
- G2評価: 4.5/5
Intuneは、Microsoftが提供するクラウドベースのエンドポイント管理サービスです。その最大の特徴は、Microsoftエコシステム内での強みであり、Entra IDやMicrosoft Defenderとの連携により、IDおよびデバイスの健全性を検証します。この組み合わせはアカウントレベルで機能し、デバイスがファイルや電子メールにアクセスする前に、デバイスのセキュリティをチェックします。
Microsoft Intuneは、Windows Autopilotを通じて、新しいWindowsデバイスを箱から出したままの状態ですぐに設定します。また、BYOD(Bring Your Own Device)プログラムを強力にサポートしており、従業員は他のデバイスデータを非公開に保ちつつ、コンプライアンス状況を確認することができます。
G2のレビューを見ると、レビューアたちはMicrosoft 365とのバンドルによるコストパフォーマンスの高さを評価しています。しかし、このプラットフォームにはmacOSやLinuxとの互換性の問題があり、デバイス管理ツールとしての柔軟性はかなり制限されています。
主な機能
- Windows Autopilot: 新しい Windows デバイスを事前に構成し 、適切なアプリと設定が自動的に適用されるようにします。
- 設定カタログ: 管理者がポリシーとして設定できる、数千もの OS およびアプリ設定の検索可能なリスト。
- エンドポイント特権管理(EPM): 一般ユーザーに対し、特定のタスクについて、ポリシーによって制御された一時的な管理者アクセス権を付与するアドオンです 。
- Microsoft Security Copilot: Intune 管理センターに組み込まれたAI で、ポリシーの要約、設定の説明、脆弱性の優先順位付けと是正を支援します。
- モバイルアプリケーション管理(MAM): 企業所有デバイスおよびBYODデバイスの両方で、管理対象アプリ内の企業データを保護するアプリレベルの保護 ポリシー。
8.Jamf
- 最適用途:Apple のみの 環境
- G2評価: 4.7/5
Jamfは、教育機関、エンドポイントセキュリティ、小規模チーム向けに幅広いツールを提供しています。ただし、このプラットフォームはAppleデバイス専用に構築されており、新しいOSアップデートに対して即日サポートを提供します。高度なIT管理によるより詳細な制御をお求めの場合は、Jamf Proが対応します。
Apple製品に特化したJamfは、Apple Business Managerを通じたゼロタッチ展開をサポートしています。異なるデバイスやビジネスグループをまたぐ業務においては、Jamfの「Smart Groups」機能により、インストール可能なアプリを制御できます。Jamf ProtectとConnectは、セキュリティとID管理機能を提供し、よりカスタマイズ性の高い体験を実現する関連製品です。
Appleに特化したG2のレビューでは、Appleとの深い統合や強力な自動化といった長所が挙げられています。しかし、一部のレビューでは、習得に時間がかかるという課題も指摘されています。また、導入環境全体で複数のデバイスタイプを運用している場合、このプラットフォームの有用性は低くなります。
主な機能
- Smart Groups: ユーザーグループやデバイスタイプに応じて、適切なポリシーやデバイス設定を自動的に 適用します。
- Blueprints: Appleの「宣言型デバイス管理」を活用し、ポリシー、設定プロファイル、デバイス制限をバンドルしたワークフローです 。
- Self Service+: 従業員が承認済みのアプリをインストールしたり、リクエストのたびにIT部門に連絡することなく、自分でトラブルシューティングを行ったりできるようにします 。
- コンプライアンス・ベンチマーク: CISなどの公認されたセキュリティ基準をデバイスに適用し 、監視モードまたは強制モード時にデバイスの状態を確実に維持します。
- Jamf School: 生徒のアプリやサイトへのアクセスを管理する、学校向けのツールセットです 。
Iruの代替ツールに求めるべき点
Iruの代替ソリューションを探す場合、そのプラットフォームが提供するすべての機能をカバーするには、複数のツールが必要になる可能性が高いです。以下に、検討すべきポイントのいくつかをまとめました。
クロスプラットフォームのエンドポイント管理
Macを主体とするチームであってもWindowsやモバイルデバイスを保有している場合があり、多くのデバイス環境は混在しています。1つのOSのみを適切に管理できるツールでは、その他すべてを管理するために別のプラットフォームを導入せざるを得なくなります。さらに、OSを横断した管理によりプラットフォーム間の一貫性が向上し、デバイスの種類に関係なくポリシーを適用できるようになります。
統合されたEDRと脆弱性管理
EDR機能は脅威を検知し、脆弱性管理ツールはデバイス群が日常的に直面する脆弱性へのパッチ適用を支援します。既知の脆弱性やリスクからデバイス群を守るために、統合された、あるいは組み込みのプラットフォームを備えたツールを探してください。これらがなければ、デバイスが危険にさらされ、データ損失の結果に対する責任を負うことになりかねません。
AIを活用したコンプライアンスの自動化
コンプライアンスの証明には、通常、別途GRCツールを購入するか、手動で証拠を収集する必要があります。理想的には、デバイス管理に使用するのと同じツールでコンプライアンスの証拠を収集することで、時間を節約できます。そうすれば、監査時にスクリーンショットを慌てて収集する事態を回避できます。
パスワードレスな従業員認証
SSO(シングルサインオン)やMFA(多要素認証)はセキュリティを強化しますが、デバイスに紐付いたパスキーはさらに一層のセキュリティを追加します。パスワードを使用する従来のアカウントモデルは、フィッシング攻撃に対してより脆弱です。理想的には、アカウントのセキュリティをデバイスのセキュリティと連動させ、安全でコンプライアンスに準拠したデバイスのみが社内のリソースにアクセスできるようにすべきです。
Iruを選択し、単一のツールでデバイス管理を統合
このリストにある各ツールは、それぞれの役割を非常にうまく果たしますが、必要な機能をすべて網羅しているツールはほとんどありません。Iruを他のツールに置き換える場合、通常は複数の異なるプラットフォームを同時に運用することになります。しかし、1つのツールで多目的に利用したいとお考えなら、Iruが最適な選択肢となるでしょう。
Iruは、単一のコンソールからMac、Windows、Androidのエンドポイントを管理し、別途ツールを必要とせずに既知の脆弱性に対するパッチを適用するとともに、パスワードレスな従業員ID管理を通じて、アカウントへのアクセス権限とデバイスの健全性を連動させます。また、バックグラウンドでコンプライアンス証拠の収集を自動化するため、SOC 2監査の1週間前にチームが慌てふためくような事態を防ぎます。
デモをご予約いただき、Iruが貴社の業務効率化にどのように貢献できるかをご確認ください。