

Ripplingの売り込みポイントはシンプルです。人事、給与、ITを一つのシステムで管理することで、プロビジョニング作業を別のITワークストリームに分離する必要がなくなるというものです。しかし、企業が成長するにつれて、セキュリティポリシーの適用、エンドポイントの保護、必要に応じた監査対応体制の維持といった点において、このプラットフォームには限界が見られます。
その結果、ITチームやセキュリティチームは、運用上のギャップを埋めるために、追加のツールや手作業によるプロセスに頼らざるを得なくなる場合があります。こうした制限に対処するため、補完的なソリューションを統合する組織もあれば、より包括的なエンドポイント管理、セキュリティ、コンプライアンス機能を提供するプラットフォームにRipplingを置き換える組織もあります。
本ガイドでは、Ripplingに代わる7つの代替ソリューションを詳しく解説しますので、自社のアプローチに最適な選択肢を見極める参考にしてください。
Ripplingとは?
Ripplingは、人事、給与、財務を連携させるワークフォース管理プラットフォームです。このプラットフォームは、従業員データを一元管理し、入社や退社といった人事イベントが発生すると、自動的にIT環境の整備が開始されるべきであるという考え方を中核としています。
ITモジュールでは、以下の機能をカバーしています:
- macOS、Windows、iOS、iPadOS向けのモバイルデバイス管理(MDM)
- シングルサインオン(SSO):従業員が1組の認証情報でビジネスアプリケーションに安全にアクセスできるようにする
- 本人確認のセキュリティを強化するための多要素認証(MFA)
- ゼロタッチ展開: 従業員がデバイスを受け取る前に、新しいデバイスを自動的に設定・登録する機能
- ハードウェアの在庫管理およびデバイス物流:社有デバイスの追跡、ならびに分散型チーム向けの配送、保管、交換を管理
Ripplingの弱点はエンドポイントセキュリティです。エンドポイント検出・対応(EDR)、脆弱性管理、コンプライアンス自動化の機能が組み込まれていないため、チームは追加のツールを導入するか、より包括的なプラットフォームへの切り替えが必要になる可能性があります。
Ripplingに代わる7つのベストな代替ツール
| ツール | 適している用途 | Ripplingとの主な機能比較 | G2評価 |
|---|---|---|---|
| Iru | 成長中のB2Bテクノロジー企業のITおよびセキュリティチーム | ネイティブEDRを搭載した、単一のプラットフォームによる統合デバイス管理、ID管理、コンプライアンス | 4.7/5 |
| Microsoft Intune | Windowsを多用する組織やMicrosoft 365を導入している組織 | Microsoft 365およびEntra IDとの深い連携を備えた、ネイティブなWindowsデバイス管理機能 | 4.5/5 |
| JumpCloud | クロスプラットフォームのID管理とデバイス管理を必要とする中小企業 | macOS、Windows、Linux向けのSSO、MFA、デバイス管理機能を備えたクロスプラットフォームのクラウドディレクトリ | 4.5/5 |
| NinjaOne | 混在OS環境を管理するMSPおよびITサービスプロバイダー | RMMとMDMを1つのプラットフォームに統合。G2のエンドポイント管理部門で第1位(2026年春) | 4.7/5 |
| FleetDM | GitOpsワークフローを備えたオープンソースMDMを求めるDevOpsおよびセキュリティチーム | AIスクリプト機能と次世代アンチウイルスを内蔵し、すべてのAppleプラットフォームを網羅する高度なApple向けMDM | 5/5 |
| Hexnode | コスト効率を重視し、シンプルなクロスプラットフォームUEMを必要とするチーム | 共有デバイスおよび専用デバイスの展開に対応した、キオスク管理機能を備えたクロスプラットフォームUEM | 4.5/5 |
| Jamf | Apple製ハードウェア(macOS、iOS、iPadOS、tvOS、visionOS)のみを管理する大企業 | Jamf Nationコミュニティとエコシステムに支えられた、20年以上にわたるApple MDMの深い知見 | 4.7/5 |
1.Iru
- 最適用途:エンドポイント管理、ID管理、コンプライアンスを1つの連携したシステムで統合する必要がある、成長中のB2Bテクノロジー企業のMacを主体とするITおよびセキュリティチーム
- G2評価: 4.7/5
IruのAI搭載プラットフォームは、エンドポイント管理、従業員ID管理、コンプライアンス自動化を1つの統合システムに集約します。Ripplingからの移行を検討しているチームにとって、最も明確な違いは、ITレイヤーの設計目的にあります。 Ripplingはユーザーとデバイスのプロビジョニングに重点を置いていますが、Iruはそれに加え、エンドポイントのセキュリティ保護、監視、管理も行います。
Iruを導入しているチームにとって、これはセキュリティポリシーが、ヘルス状態やリスクのシグナルに基づいて、変化するデバイスの状況に自動的に適応できることを意味します。
デバイスがコンプライアンス要件を満たさなくなった場合、Iruはアクセス権限を調整したり、是正措置を講じたりすることができます。組み込みのエンドポイントセキュリティ、脆弱性管理、デバイスインベントリ機能により、チームは自社のセキュリティ態勢を統一的に把握できます。コンプライアンスについても同様のアプローチが採用されており、AIを活用した制御と自動化された証拠収集により、チームは監査資料を常に最新の状態に保つことができます。
Iruは、Ripplingの人事、給与、福利厚生機能を置き換えるものではありません。ただし、ワークフォース管理と、より強力なエンドポイントセキュリティおよびコンプライアンスの自動化を組み合わせる必要がある場合は、IruとRipplingを併用することができます。
機能:
- ブループリントテンプレートとルーティング: 条件分岐ロジックを備えた設定テンプレートを作成し 、チームの拡大に伴い、登録時にデバイスを適切な設定に自動的に割り当てることができます。
- 自動更新機能付きプリパッケージアプリ: ワンクリックで 550+ アプリケーションをMacおよびWindowsに展開し 、手動でのパッケージ作成や管理者の介入なしに常に最新の状態に保つことができます。
- 行動ベースの脅威検知と対応: デバイスのコンテキストに応じたアクティビティを活用して脅威を検知 ・調査し、組み込みの隔離ツールにより、侵害されたエンドポイントを迅速に封じ込めます。
- 脆弱性管理: 脆弱性を継続的に スキャンし、Mac用パッチを自動的に適用するとともに、Windowsのサポートを拡大します。
- AIネイティブのコンプライアンス自動化: カスタマイズされたコンプライアンスフレームワークを構築し 、是正タスクを追跡し、証拠を管理項目に紐付け、監査人や顧客向けに最新のトラストセンターを維持します。
- パスワードレスな従業員ID管理:リアルタイムのデバイス健全性に関連付けられたハードウェア固有の認証情報を使用し、フィッシング攻撃に強い認証とデバイス認識型のアクセス制御を実現します。
2.Microsoft Intune
- 最適な利用シーン:既存のMicrosoftインフラストラクチャを持つ、Windowsを多用する組織やMicrosoft 365を導入している組織
- G2評価: 4.5/5
Microsoft Intuneは、E3およびE5ライセンスに付属するエンドポイント管理プラットフォームです。Windows、macOS、iOS、iPadOS、Androidに対応しており、Entra IDによるID管理や条件付きアクセスとの連携が可能です。
IntuneはWindows環境において最もその真価を発揮し、Windows Autopilot、グループポリシーの移行、Microsoft Defenderとの連携といった機能により、成熟したデバイス管理体験を提供します。また、条件付きアクセス機能により、チームはユーザーIDに加え、デバイスのコンプライアンス状況も評価した上で、社内のリソースへのアクセスを許可することができます。
その反面、Intuneの機能はプラットフォームを横断して見ると、まだ十分に成熟していないという課題があります。特にmacOSの管理においては、アプリのパッチ適用や高度なAppleデバイス管理のために、追加のツールが必要になることがよくあります。また、Intune、Entra ID、Defenderごとにポータルが分かれているため、広範なセキュリティやデバイス関連のワークフローを管理するチームにとっては、複雑さが増す可能性があります。
機能:
- 条件付きアクセスによるデバイスのコンプライアンス:ユーザーに社内リソースへのアクセスを許可する前に、デバイスの健全性、オペレーティングシステムのバージョン、およびコンプライアンス状態を評価します。
- Autopilot によるゼロタッチ Windows プロビジョニング:IT 部門が各デバイスを手動で処理する必要なく、OEM からの納入直後から新しい Windows デバイスをリモートで企業の基準に合わせて構成します。
- モバイルアプリケーション管理(MAM):デバイスの完全な登録が不要なBYODシナリオにおいて、アプリケーションレベルでデータ保護ポリシーを適用します。
- セキュリティベースライン:一般的なコンプライアンス要件に準拠した事前設定済みのセキュリティ設定を適用し、条件付きアクセスを使用してコンプライアンスに準拠していないデバイスを制限します。
- Microsoft Defender によるエンドポイントセキュリティ:Intune を Microsoft Defender for Endpoint で拡張し、接続されたコンソールから脅威を監視し、セキュリティイベントを調査します。
- クロスプラットフォームのデバイス管理:Windows、macOS、iOS、iPadOS、Android デバイスを 1 つのプラットフォームから管理できますが、Windows が依然として最も成熟した環境です。
3.JumpCloud
- 最適用途: エンタープライズ規模の複雑さを伴わずに、クロスプラットフォームのIDおよびデバイス管理を必要とする中小企業
- G2評価: 4.5/5
JumpCloudは、ID管理、SSO、MFA、デバイス管理を1つのシステムに統合した、クラウドネイティブなディレクトリプラットフォームです。 これは、オンプレミスのActive Directoryを、ユーザー、アクセス、およびデバイス管理のためのクラウドベースのアプローチに置き換えようとする組織向けに設計されています。また、LDAP、RADIUS、およびSCIM(System for Cross-domain Identity Management)との連携をサポートしているため、チームは従来のディレクトリインフラを維持することなく、アプリケーションやサービスを連携させることができます。
JumpCloudが特に際立っている点は、幅広いプラットフォームへの対応です。このプラットフォームは、1つのコンソールからmacOS、Windows、Linux、Androidデバイスを管理できるため、多様なエンドポイント環境を持つ組織にとって実用的な選択肢となっています。また、VaultOne の買収を通じて特権アクセス管理(PAM)分野にも進出しており、管理者アクセスを管理するための制御機能をさらに強化しています。
JumpCloudのデバイス管理機能は、多くの主要なITワークフローを網羅していますが、より高度なエンドポイントセキュリティ要件を持つ組織では、Mac固有の制御、アプリケーション管理、エンドポイント検知、コンプライアンスの自動化のために、追加のソリューションが必要になる場合があります。
機能:
- LDAP、RADIUS、SCIMに対応したクラウドディレクトリ:オンプレミスのディレクトリインフラを維持することなく、ユーザー、グループ、およびアクセス管理を一元化します。
- シングルサインオン(SSO)およびフィッシング対策機能を備えた多要素認証(MFA):SMSや時間ベースのワンタイムパスワード(TOTP)を超える強力な認証方法に加え、Security Assertion Markup Language(SAML)およびOpenID Connect(OIDC)のサポートにより、アプリケーションへのアクセスを保護します。
- クロスプラットフォームのデバイス管理:macOS、Windows、Linux、Androidデバイスを単一のプラットフォームから管理可能。多くのMDMツールに欠けているLinuxのサポートも含まれます。
- 特権アクセス管理(PAM):VaultOneの買収により追加された機能を通じて、機密性の高いシステムへの管理者アクセスを管理および監査します。
- Linux デバイスの管理とポリシーの適用:同一のプラットフォームから、Linux エンドポイントへのポリシー適用、ユーザー管理、および制御の維持を行います。
- 自動化のためのREST API:カスタムワークフローを作成し、ディレクトリ管理をサードパーティ製システムと連携させることができます。
4.NinjaOne
- 最適用途:Windows、Linux、Macが混在する環境を管理するMSPおよびITサービスプロバイダー
- G2評価: 4.7/5
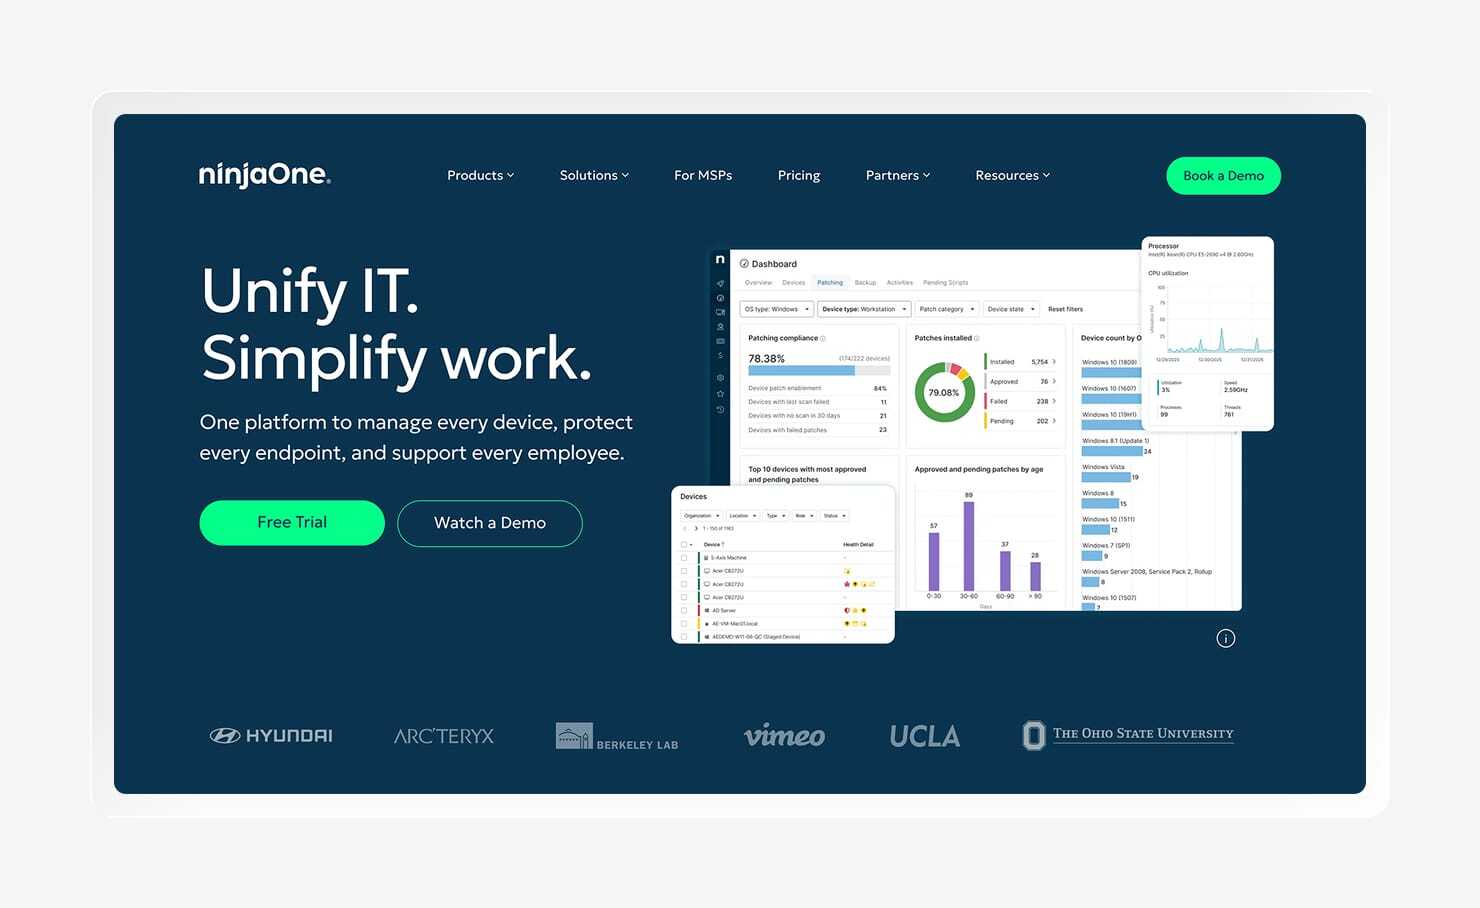
NinjaOneは、リモート監視・管理(RMM)とエンドポイント管理を統合しており、ITチームにデバイスの状態を可視化する機能に加え、設定やポリシー適用を行うツールを提供します。デバイスのセットアップや制御に重点を置く従来のMDMプラットフォームとは異なり、NinjaOneはエンドポイントを継続的に監視し、アラートを自動化するとともに、問題が発生した際には修復スクリプトを実行します。
このため、複数の顧客環境をサポートするマネージドサービスプロバイダー(MSP)にとって、最適なソリューションとなっています。
このプラットフォームは、WindowsおよびLinuxのデバイス群において特に強みを発揮し、幅広いパッチ適用機能や、複数の組織を同時にサポートするサービスプロバイダー向けのツールを備えています。NinjaOneはAppleデバイスもサポートしていますが、その焦点はID管理やコンプライアンスではなく、IT運用にあります。
Ripplingのように、組み込みのID管理、コンプライアンスの自動化、または従業員向けワークフローは含まれていません。社内のITチームにとっては、NinjaOneのサービスプロバイダー志向のアプローチが従業員のライフサイクル管理のニーズと合致しないと感じるかもしれませんが、MSPにとっては、同プラットフォームが提供する運用可視性と自動化が大きなメリットとなります。
機能:
- リモート監視およびスクリプトによる修復(RMM):デバイスの状態を追跡し、アラートを通じて問題を特定し、手動での介入が必要になる前にスクリプトを用いて修復を自動化します。
- OSおよびアプリケーションのパッチ管理:1つのプラットフォームからWindows、macOS、Linuxデバイス全体にパッチを適用でき、Windowsではサードパーティ製アプリケーションのサポートがより充実しています。
- デバイスの登録とポリシー管理:MDM制御とRMM機能を統合したプラットフォームを通じて、エンドポイントの設定を構成し、デバイスの状態を監視します。
- デバイスアラートからのヘルプデスクチケット作成:エンドポイントのアラートを自動的にサポートチケットに変換し、デバイスの問題をサービスワークフローに連携させます。
- MSP向けのマルチクライアント対応:顧客環境を分離したまま、サービスプロバイダーがデバイスとサポートリクエストを一元的に管理できるようにします。
- クラウドホスト型導入:サーバーやその他のオンプレミスインフラを管理することなく、NinjaOneを利用できます。
5.FleetDM
- 最適用途:GitOpsワークフローとリアルタイムのデバイス可視性を備えたオープンソースMDMを求めるDevOpsおよびセキュリティエンジニアリングチーム
- G2評価: 5/5
FleetDMは、osqueryを基盤としたオープンソースのデバイス管理プラットフォームであり、クエリベースのアプローチを通じてセキュリティチームにエンドポイントデータの直接的な可視性を提供します。 組織はコードベースを監査し、プラットフォームを自社でホストし、独自のセキュリティ要件に合わせてワークフローをカスタマイズできます。FleetDMはmacOS、Windows、Linux、iOS、iPadOS、ChromeOS、Androidに対応しており、多様なエンドポイント環境を持つチームにとって柔軟な選択肢となります。
このプラットフォームの最大の特長は、現代のエンジニアリングワークフローと密接に連携している点です。デバイスポリシーはバージョン管理下に置き、コードレビューを経て、既存のCI/CDプロセスを通じてデプロイできるため、「インフラストラクチャ・アズ・コード」をすでに管理しているチームにとっては、エンドポイントの設定作業が馴染み深いものとなります。 また、その脆弱性管理ツールは、すべてのCVE(Common Vulnerabilities and Exposures)を同等の緊急度で扱うのではなく、CISA KEVやEPSSなどの指標を活用して、修正の優先順位付けを支援します。
その柔軟性には、より実践的なアプローチが伴います。FleetDMは、Ripplingのようなプラットフォームに見られる従業員ID管理、SSO、または人事主導のワークフローを提供しないため、組織は通常、それらのニーズを満たすために他のツールと組み合わせて使用します。 また、自社ホスト型の導入では、環境の維持管理に社内リソースが必要となるため、FleetDMは、フルマネージド型のMDM環境を求める組織よりも、エンジニア主導のチームに適しています。
機能:
- GitOpsベースのデバイスポリシー管理:デバイス設定をバージョン管理システムに保存し、既存のレビューおよび自動化ワークフローを通じて変更をデプロイします。
- osquery によるリアルタイムのデバイスクエリ:エンドポイント全体で SQL ベースのクエリを実行し、セキュリティイベントの調査、設定の検証、デバイス状態の監視を行います。
- リスクベースの脆弱性優先順位付け:CISAの「既知の悪用済み脆弱性(KEV)」カタログおよび「エクスプロイト予測スコアリングシステム(EPSS)」を活用し、リスクが最も高い脆弱性の是正に注力します。
- ゼロタッチデバイス登録:Apple Business Manager、Windows Autopilot、Android Zero-Touchをサポートし、手動設定なしでデバイスを構成します。
- ファイルおよびディレクトリの変更監視:別途の監視ツールに依存することなく、機密ファイルやディレクトリに対する不正な変更を検出します。
- クラウドまたは自社ホスト型展開:セキュリティおよびインフラストラクチャの要件に基づき、マネージドホスティングまたは社内管理型の展開のいずれかを選択できます。
6.Hexnode
- 最適用途:高度なセキュリティやコンプライアンス要件を必要とせず、シンプルなクロスプラットフォームUEMを求めるコスト重視のチーム
- G2評価: 4.5/5
Hexnodeは、macOS、Windows、iOS、Androidデバイスをサポートする統合エンドポイント管理(UEM)プラットフォームです。大規模なエンタープライズプラットフォームのような複雑さを伴わずに、デバイスの設定、アプリケーションの展開、ポリシーの適用を一元的に行うことができます。主にデバイス管理に重点を置く組織にとって、Hexnodeは分散したエンドポイントを適切に管理するために必要な中核的な機能を提供します。
Hexnodeが特に優れている分野の一つが、キオスク管理です。このプラットフォームは、小売店のPOSシステム、デジタルディスプレイ、現場用機器などの共有デバイスに対し、単一アプリおよび複数アプリのロックダウン機能をサポートしています。また、DrataやVantaなどのコンプライアンスプラットフォームと連携し、チームがデバイス情報を既存の監査ワークフローと共有できるようにします。
Hexnodeは、広範なセキュリティやID管理のニーズというよりは、デバイス管理に重点を置いています。エンドポイント検出機能、ID管理機能、あるいは完全なコンプライアンス自動化レイヤーは組み込まれていないため、より高度な要件を持つ組織では、追加のツールが必要になる可能性があります。単純なデバイス管理ニーズや特殊な導入環境を持つチームにとって、Hexnodeは不必要な複雑さを加えることなく、適切なレベルの制御を提供できます。
機能:
機能
- シングルアプリおよびマルチアプリのキオスクモード:POSシステム、デジタルディスプレイ、現場用機器などの共有デバイスにおいて、承認されたアプリケーションのみが利用できるようにロックし、意図しない変更を防止します。
- リモートでのアプリ展開と更新:物理的なアクセスを必要とせずに、登録済みのデバイス全体でアプリケーションのインストール、ブロック、更新を行います。
- DrataおよびVantaとのコンプライアンス連携:既存のコンプライアンスプラットフォームとデバイスのコンプライアンスデータを共有し、監査およびセキュリティワークフローを支援します。
- リモートでのロック、データ消去、トラブルシューティング:物理的なハードウェアへのアクセスを必要とせずに、デバイスを保護し、問題をリモートで解決します。
- 位置情報に基づくポリシーの適用:さまざまな環境で運用されるモバイル端末群に対し、ジオフェンシングを活用して位置情報に基づいたデバイスルールを適用します。
- クロスプラットフォームのデバイス管理:1つの管理コンソールから、macOS、Windows、iOS、Androidデバイスの設定とサポートを行います。
7.Jamf
- 最適用途:Apple製ハードウェア(macOS、iOS、iPadOS、tvOS、visionOS)のみを管理する大企業
- G2評価: 4.7/5
Jamfは、Appleハードウェアを大規模に運用する組織向けに特別に構築された、最も長い歴史を持つAppleデバイス管理プラットフォームの一つです。Appleに特化したそのエコシステムには、ITチームが複雑なMacおよびモバイル環境を管理するのに役立つ、充実したドキュメント、統合機能、コミュニティリソースが含まれています。
このプラットフォームの中核をなすのが「Jamf Pro」であり、スマートグループ、Apple Business Manager によるゼロタッチ展開、ターゲットを絞ったポリシー設定のためのカスタムインベントリフィールドなどの機能を通じて、Apple デバイスを詳細に制御できます。 また、組み込みのCenter for Internet Security(CIS)ベンチマークやSecurity Technical Implementation Guide(STIG)ベースラインにより、セキュリティおよびコンプライアンスのワークフローをサポートするほか、そのAPIにより、技術チームは管理タスクを柔軟に自動化することができます。
WindowsやLinuxデバイスを導入している組織では、それらのエンドポイント用に追加のツールが必要となります。また、より広範なID管理およびセキュリティ機能を利用するには、「Jamf Connect」や「Jamf Protect」といった別のJamf製品が必要となります。このプラットフォームは高度なカスタマイズ性も備えており、経験豊富なMac管理者にとっては強力なツールとなりますが、よりシンプルなエンドポイント管理ツールに比べ、設定にはより高度な専門知識が必要となる場合があります。
機能:
- Smart Groups による動的なデバイスグループ化:オペレーティングシステムのバージョン、ハードウェアモデル、アプリケーションの状態、またはカスタムインベントリデータなどの属性に基づいて、デバイスを自動的に整理します。
- Apple Business Manager によるゼロタッチ Mac 展開:展開前に IT 部門が各デバイスを個別に処理する必要なく、新しい Apple デバイスを自動的に設定およびプロビジョニングします。
- 拡張属性によるカスタムインベントリデータ:標準的なAppleのデータポイントに加え、追加のデバイス情報を収集し、レポート作成や対象を絞ったポリシーの適用を支援します。
- コンプライアンス・ベースライン:Jamf Pro内で直接CISベンチマークやSTIGベースラインを適用し、一般的なセキュリティおよびコンプライアンス要件に対応します。
- Jamf Protectによるエンドポイント保護:別のセキュリティ製品を通じて、macOS向けの脅威検知および対応機能を追加します。
- 自動化のためのREST API: 幅広いAPIサポートを通じて、Jamfを他のシステムと連携させ、カスタムワークフローを作成できます。
Ripplingの代替を検討する際は、選択肢を絞り込むためにいくつかの質問を自問してみてください。
- 御社のデバイス環境はどの程度Apple中心ですか? Jamfは 、Apple製品のみを導入している大規模な企業に適しています。Mosyleは、教育機関やコスト重視のAppleユーザーに適しています。また、Iruは、スタックの簡素化を目指す「Appleファースト」の組織に最適です。
- Microsoft 365とWindowsを標準環境として採用していますか? 環境がMicrosoft 365とEntra IDで稼働している場合 、Microsoft Intuneがデフォルトの選択肢となります。Windowsとの最も緊密な統合、グループポリシーの移行パス、およびユーザーとデバイスの状態の両方を評価する条件付きアクセスを提供します。
- 企業の複雑さを伴わずに、クロスプラットフォームのIDおよびデバイス管理が必要ですか? macOS、Windows、Linuxにわたるクラウドディレクトリ、SSO、MFA、および基本的なデバイス管理を必要とする中小企業には 、JumpCloudが最適な選択肢です。ID管理に加え、より強力なエンドポイントセキュリティとコンプライアンスの自動化を必要とするチームには、セキュリティに重点を置いたIruのアプローチが適しているでしょう。
- 複数のクライアント環境を管理するMSPやITプロバイダーですか? チームがクライアントのデバイスを管理している場合 、NinjaOneのRMMとMDMを統合したプラットフォームは、サービス提供、監視、および請求のワークフローに最適です。このプラットフォームは、社内IT部門向けではなく、マルチテナント運用向けに構築されています。
- デバイス管理において、オープンソースかつGitOpsスタイルの制御をお求めですか? デバイスをインフラストラクチャと同様に扱い、監査可能なコード、SQLベースの可視性、リスク優先のパッチ適用を求めるセキュリティエンジニアリング チームやDevOpsチームには、FleetDMの検討をお勧めします。これは、セルフホスティングやインフラストラクチャ・アズ・コード(IaC)のワークフローに慣れているチームに適しています。
- 予算が主な制約であり、シンプルなUEMニーズをお持ちですか? コストを重視しつつもクロスプラットフォームのデバイス管理が必要な導入には 、Hexnodeが適しています。Hexnodeは、エンタープライズプラットフォームのオーバーヘッドなしに、macOS、Windows、iOS、Androidに対応し、コアなMDMおよびキオスク利用ケースに重点を置いています。
- Apple製品のみを使用しているが、Jamfの代替案を検討していますか?Appleを主軸とする 組織には、Appleに特化したMDM機能とセキュリティ機能を備えたMosyleが適しているでしょう。一方、組み込みのセキュリティ強制、ID管理、コンプライアンス自動化によってエンドポイント管理を拡張したいチームには、Iruの方が適しています。
他のRippling代替ツールに見られないITレイヤー
Ripplingの機能ではカバーしきれない部分を補うには、Iruをお選びください。Ripplingはユーザーやデバイスのプロビジョニングを支援しますが、Iruはさらに一歩進んで、エンドポイントのセキュリティ確保、アクセス制御、監査対応の準備を支援します。
今すぐデモをご予約いただき、組織の成長に合わせてIruがどのようにシステム構成を簡素化できるかをご確認ください。