

Die Verwaltung einer gemischten Flotte aus Macs, Windows-Laptops und Mobilgeräten klingt einfach. Zumindest solange, bis Remote-Mitarbeiter hinzukommen, ein Compliance-Audit ansteht und ein Sicherheitsteam Fragen stellt, auf die Ihr Gerätemanagement-Tool keine Antwort parat hat.
Ganz gleich, ob Sie Fleet bereits einsetzen oder gerade Ihre Optionen abwägen – möglicherweise stellen Sie fest, dass Fleet DM einige der Funktionen für Sicherheit, Identitätsmanagement und Compliance-Nachverfolgung nicht bietet, die Sie benötigen. Dieser Leitfaden stellt acht Alternativen zu Fleet DM vor und erläutert, für wen sich die jeweilige Lösung am besten eignet.
Was ist Fleet?
Fleet Device Management (Fleet DM) ist eine Open-Source-Plattform zur Geräteverwaltung. Sie verwaltet macOS, Windows, Linux, iOS und Android über eine einzige Konsole und meldet den Gerätestatus, sodass Sie nicht auf einen Inventurzyklus warten müssen. Sie können die Plattform in Ihrer eigenen Umgebung betreiben oder den verwalteten Cloud-Dienst von Fleet nutzen.
Fleet übernimmt die Registrierung im Rahmen des Mobile Device Management (MDM), Konfigurationsprofile, Festplattenverschlüsselung, Betriebssystem-Updates, Skripte und die Durchsetzung von Richtlinien. Außerdem identifiziert es fehlende Patches und Schwachstellen im Zusammenhang mit bekannten Common Vulnerabilities and Exposures (CVEs). Entwicklerteams können Einstellungen und Richtlinien in einem GitOps-Modell speichern, wodurch sich nicht genehmigte Änderungen leicht rückgängig machen lassen.
Der Schwerpunkt der Plattform liegt auf der Geräteverwaltung und dem Sicherheitsstatus. Fortgeschrittenere Tools für Endpoint Detection and Response (EDR), Mitarbeiteridentität und Compliance-Automatisierung müssen von anderen Anbietern bezogen werden.
Die besten Alternativen zu Fleet DM: Auf einen Blick
Die acht unten aufgeführten Plattformen reichen von Apple-orientierten Lösungen bis hin zu umfassenden Tools für das einheitliche Endpunktmanagement. Die richtige Wahl hängt von Ihrer Geräteflotte, Ihrem Team und davon ab, wie viel Ihres Tech-Stacks Sie über eine einzige Konsole verwalten möchten. Hier eine kurze Übersicht:
| Anbieter | Am besten geeignet für | G2 |
|---|---|---|
| Iru | Einheitliches Endpunktmanagement und Compliance | 4,7/5 |
| NinjaOne | IT-Abteilungen mittelständischer Unternehmen | 4,7/5 |
| JumpCloud | Identitäts- und Gerätemanagement | 4,5/5 |
| Microsoft Intune | Windows-orientierte Umgebungen | 4,5/5 |
| Workspace ONE UEM | Verwaltung robuster Außendienstgeräte | 4/5 |
| Rippling-Geräteverwaltung | Automatisierung des IT-Geräte-Lebenszyklus mithilfe von HR-Daten | 4,8/5 |
| Hexnode UEM | Verwaltung von Kiosk-Modi | 4,6/5 |
| Jamf Pro | Apple-First-Umgebungen | 4,7/5 |
1. Iru
- G2-Bewertung: 4,7
- Am besten geeignet für: Einheitliches Endpunktmanagement und Compliance
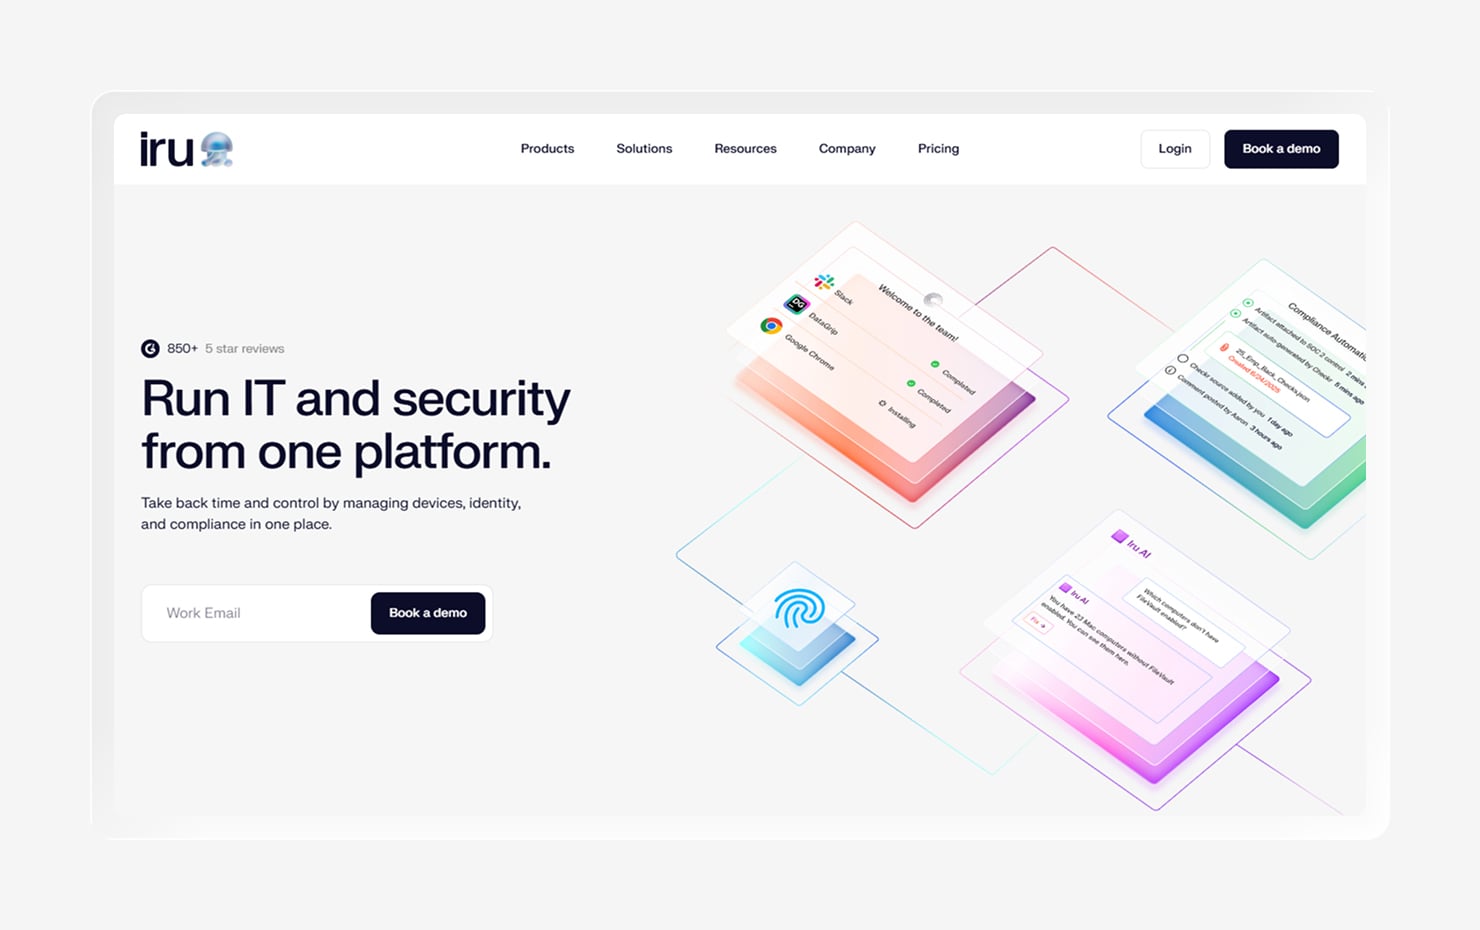
Im Gegensatz zu Fleet ist Iru eine IT- und Sicherheitsplattform für Mac, Windows, iOS und Android. Sie vereint Endpunktmanagement, EDR, Mitarbeiteridentität und Compliance-Automatisierung in einem einzigen schlanken Agenten.
Während sich Fleet auf die Gerätetransparenz konzentriert, vereinfacht Iru den Stack durch die Integration von Sicherheit und Compliance. Derselbe Agent, der Ihre Geräte verwaltet, schützt sie auch und sorgt durch Compliance-Automatisierung dafür, dass sie jederzeit für Audits bereit sind.
Iru hält Apps und Betriebssysteme selbstständig auf dem neuesten Stand, sodass Sie nicht mehr hinter Updates für den gesamten Gerätepark herjagen müssen. Es sichert Macs mit Ein-Klick-Vorlagen gemäß anerkannten Sicherheitsstandards ab, während Sie mit einem visuellen Editor Einstellungen den richtigen Gerätegruppen zuweisen können, ohne Skripte schreiben zu müssen.
Hier ist, was ein G2-Rezensent über die Nutzung von Iru zu sagen hatte:
„Das Erstellen und Pflegen einer App-Bibliothek mit grundlegenden Sicherheitseinstellungen ist unkompliziert, und die Bereitstellung, Konfiguration und Verwaltung von Geräten aus der Ferne erfordert nur sehr wenig laufenden Aufwand.“
Für kleine Teams, die gemischte Geräteflotten betreiben, liegt der Vorteil auf der Hand: weniger Tool-Wildwuchs, weniger manuelle Arbeit und eine zentrale Übersicht über alle Nutzer, Apps und Geräte.
Wichtigste Funktionen
- Plattformübergreifende Geräteverwaltung: Stellen Sie Konfigurationen, Apps und Richtlinien über eine einzige Konsole hinweg auf macOS, Windows, iOS und Androidbereit .
- Integriertes EDR und Schwachstellenmanagement: Erkennen Sie Bedrohungen und beheben Sie Schwachstellen über denselben Agenten, der das Gerät verwaltet; es ist kein separates Sicherheitstool erforderlich.
- Mitarbeiteridentität: Verknüpfen Sie den Zugriff mit dem Gerätestatus, sodass nur sichere, konforme Geräte auf Unternehmensressourcen zugreifen können.
- Automatisierung der Compliance: Ordnen Sie Kontrollen kontinuierlich Rahmenwerken wie SOC 2, ISO 27001 und HIPAA zu – mit auditfähigen Nachweisen, die den tatsächlichen Zustand der Geräte widerspiegeln.
- Zero-Touch-Bereitstellung: Senden Sie ein Gerät direkt an einen Mitarbeiter, und es konfiguriert sich beim ersten Start selbst, ohne dass eine manuelle IT-Einrichtung erforderlich ist.
2. NinjaOne
- G2-Bewertung: 4,7/5
- Am besten geeignet für: IT-Abteilungenmittelständischer Unternehmen
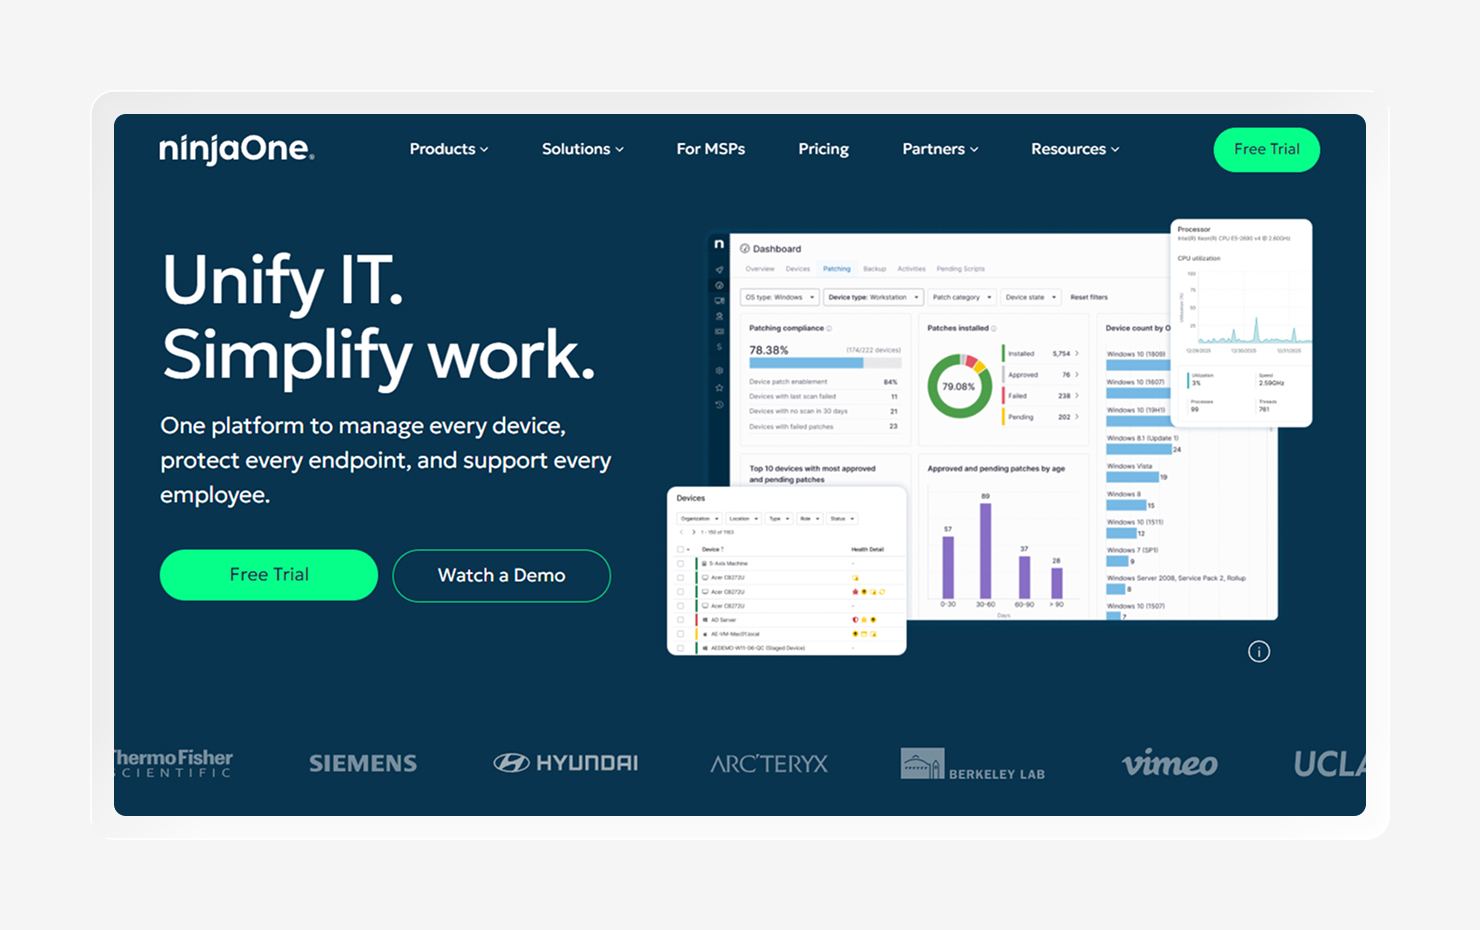
NinjaOne ist eine cloudbasierte Plattform für die Fernüberwachung und -verwaltung. Sie vereint Endpunktmanagement, Patching, Fernzugriff und Automatisierung in einer einzigen Konsole. Die Lösung ist bekannt für ihre übersichtliche Benutzeroberfläche und die kurze Einarbeitungszeit.
Mit integriertem Patch-Management funktioniert NinjaOne unter Windows, macOS und Linux sowie mit Tausenden von Anwendungen von Drittanbietern. Die richtlinienbasierte Automatisierung übernimmt Genehmigungen und Neustarts im Zusammenhang mit diesen Patches, sodass Updates ohne großen manuellen Aufwand fortlaufend durchgeführt werden.
NinjaOne ist auf IT-Betrieb und -Überwachung ausgerichtet, d. h., es übernimmt keine Endpunkt-Erkennung, Identitätsmanagement und das Sammeln von Compliance-Nachweisen. Es eignet sich hervorragend für IT-Teams und MSPs, die eine schnelle Bereitstellung und zuverlässiges Patching wünschen.
Wichtigste Funktionen
- Zentralisiertes Endpunktmanagement: Verwalten , überwachen und automatisieren Sie Geräte unter Windows, macOS und Linux über eine einzige Cloud-Konsole.
- Fernüberwachung und -zugriff: Überwachen Sie den Gerätestatus in Echtzeit und beheben Sie Probleme aus der Ferne, ohne die Benutzer zu stören.
- Automatisierung und automatische Fehlerbehebung: Automatisches Auslösen von Skript-basierten Korrekturen, wenn ein Gerät vom Normalzustand abweicht oder ein Alarm ausgelöst wird.
- Softwarebereitstellung und Bestandsverwaltung: Stellen Sie Softwarebereit und führen Sie ein aktuelles Hardware- und Software-Inventar für den gesamten Gerätepark.
3. JumpCloud
- G2-Bewertung: 4,5/5
- Am besten geeignet für: Identitäts- und Gerätemanagement
JumpCloud ist eine Cloud-Verzeichnisplattform, die Identitäts- und Gerätemanagement an einem Ort vereint. Sie kombiniert Single Sign-On, Multi-Faktor-Authentifizierung und plattformübergreifendes Gerätemanagement und ist damit ein nützlicher Identitätsanbieter und ein MDM-Tool in einem Produkt.
Ein ressourcenschonender Agent meldet sich regelmäßig an, um Richtlinien anzuwenden, und Administratoren können Benutzer und Geräte gruppieren, sodass Einstellungen und Zugriffsrechte automatisch weitergegeben werden. JumpCloud umfasst außerdem Patch-Management, Softwareentwicklung und Fernzugriff. Die Lösung funktioniert unter Windows, macOS, Linux, iOS und Android.
Allerdings ist die Sicherheitsausstattung eher bescheiden, was die Lösung weniger geeignet macht, wenn Sie nach einem Tool suchen, das Endpunktüberwachung und Schwachstellenmanagement bietet. Diese Funktionen sowie das Compliance-Management müssen über ein anderes Tool abgedeckt werden.
Wichtigste Funktionen
- Cloud-Verzeichnis und Identitätsmanagement: Verwalten Sie Benutzer, Single Sign-On und Multi-Faktor-Authentifizierung über ein einziges Verzeichnis.
- Gruppenbasierte Richtlinien: Weisen Sie Richtlinien und Ressourcenzugriff Benutzer- und Gerätegruppen zu, sodass Änderungen automatisch weitervermittelt werden.
- Bedingter Zugriff: Binden Sie den Zugriff auf Ressourcen an den Zustand und die Vertrauenswürdigkeit von Geräten, einschließlich solcher, die von einem MDM-System eines Drittanbieters verwaltet werden.
- Kernfunktionen des IT-Betriebs: Patch-Management, Softwarebereitstellung und Fernzugriff auf derselben Plattform.
4. Microsoft Intune
- G2-Bewertung: 4,5/5
- Am besten geeignet für: Windows-orientierte Umgebungen
Microsoft Intune ist ein cloudbasierter Endpunktverwaltungsdienst, der Geräte über ein einziges Admin-Center registriert und schützt. Trotz der Verbindung zu Microsoft funktioniert er auf allen gängigen Betriebssystemen. Da er in der Cloud läuft, benötigen Sie keine lokale Infrastruktur.
Intune ist direkt mit Microsoft 365, Entra ID und Defender verknüpft. Dadurch können bedingter Zugriff, Compliance-Richtlinien und Schutz vor Bedrohungen über ein und dasselbe Tool abgewickelt werden. Für Unternehmen, die bereits auf Microsoft 365 umgestellt haben, ist dies ein naheliegender nächster Schritt.
Allerdings weisen Rezensenten auf Kompatibilitätsprobleme unter Mac und Linux hin sowie auf eine steile Lernkurve, die echtes Fachwissen erfordert, um das Tool gut nutzen zu können. Zudem ist Intune bei der Erfassung von Compliance-Nachweisen auf Tools von Drittanbietern angewiesen.
Wichtigste Funktionen
- Integration in das Microsoft-Ökosystem: NativeAnbindung an Microsoft 365, Entra ID und Defender für gemeinsame Identitäts-, Zugriffs- und Sicherheitsverwaltung.
- Bedingter Zugriff: Steuerung des Zugriffs auf Ressourcen anhand von Gerätestatus, Compliance und Risiko über Entra ID.
- Zero-Touch-Bereitstellung: Automatische Konfiguration neuer Windows-Geräte mit Windows Autopilot.
- Anwendungsverwaltung: Bereitstellung und Schutz von Anwendungen auf Unternehmensgeräten undBYOD-Geräten (Bring Your Own Device).
5. Workspace ONE UEM
- G2-Bewertung: 4/5
- Am besten geeignet für: Verwaltung robuster Außendienstgeräte
Omnissa Workspace ONE UEM ist eine cloudnative UEM-Plattform, die sich ideal für große, komplexe Umgebungen eignet. Sie verwaltet Desktops, Mobilgeräte, robuste Geräte und sogar Spezialgeräte aller gängigen Plattformen über eine einzige Konsole.
Workspace ONE deckt ein breiteres Spektrum an Gerätetypen ab als die meisten Mitbewerber und bietet Automatisierungsunterstützung über den Freestyle Orchestrator sowie bedingten Zugriff basierend auf dem Gerätestatus. Unternehmen können damit Systeme über eine Vielzahl von Geräteklassen hinweg standardisieren.
Darüber hinaus erfasst die Lösung mithilfe ihres „Digital Employee Experience Management“-Tools Telemetriedaten geräteübergreifend. So lassen sich der Gerätestatus überwachen, die Mitarbeitererfahrung bewerten und automatisierte Korrekturen auslösen, noch bevor ein Benutzer ein Ticket einreicht.
Wichtigste Funktionen
- Unterstützung für Apple und Android Enterprise: Registrierung über Apple Business Manager und Android Enterprise mit nativen Betriebssystem-Verwaltungs-APIs.
- Digitale Mitarbeitererfahrung: Verfolgen Sie den Zustand von Geräten und Apps, bewerten Sie die Benutzererfahrung und automatisieren Sie die Fehlerbehebung, bevor Probleme den Helpdesk erreichen.
- Automatisierte Workflows: Erstellen Sie mit dem „Freestyle Orchestrator“ benutzerdefinierte Workflows und Skripte für macOS und Windows.
- Bedingter Zugriff und Gerätestatus: Durchsetzung von Compliance- und Gerätestatusprüfungen für Zero-Trust-Zugriff.
6. Rippling Device Management
- G2-Bewertung: 4,8/5
- Am besten geeignet für: Automatisierung des IT-Geräte-Lebenszyklus unter Verwendung von HR-Daten
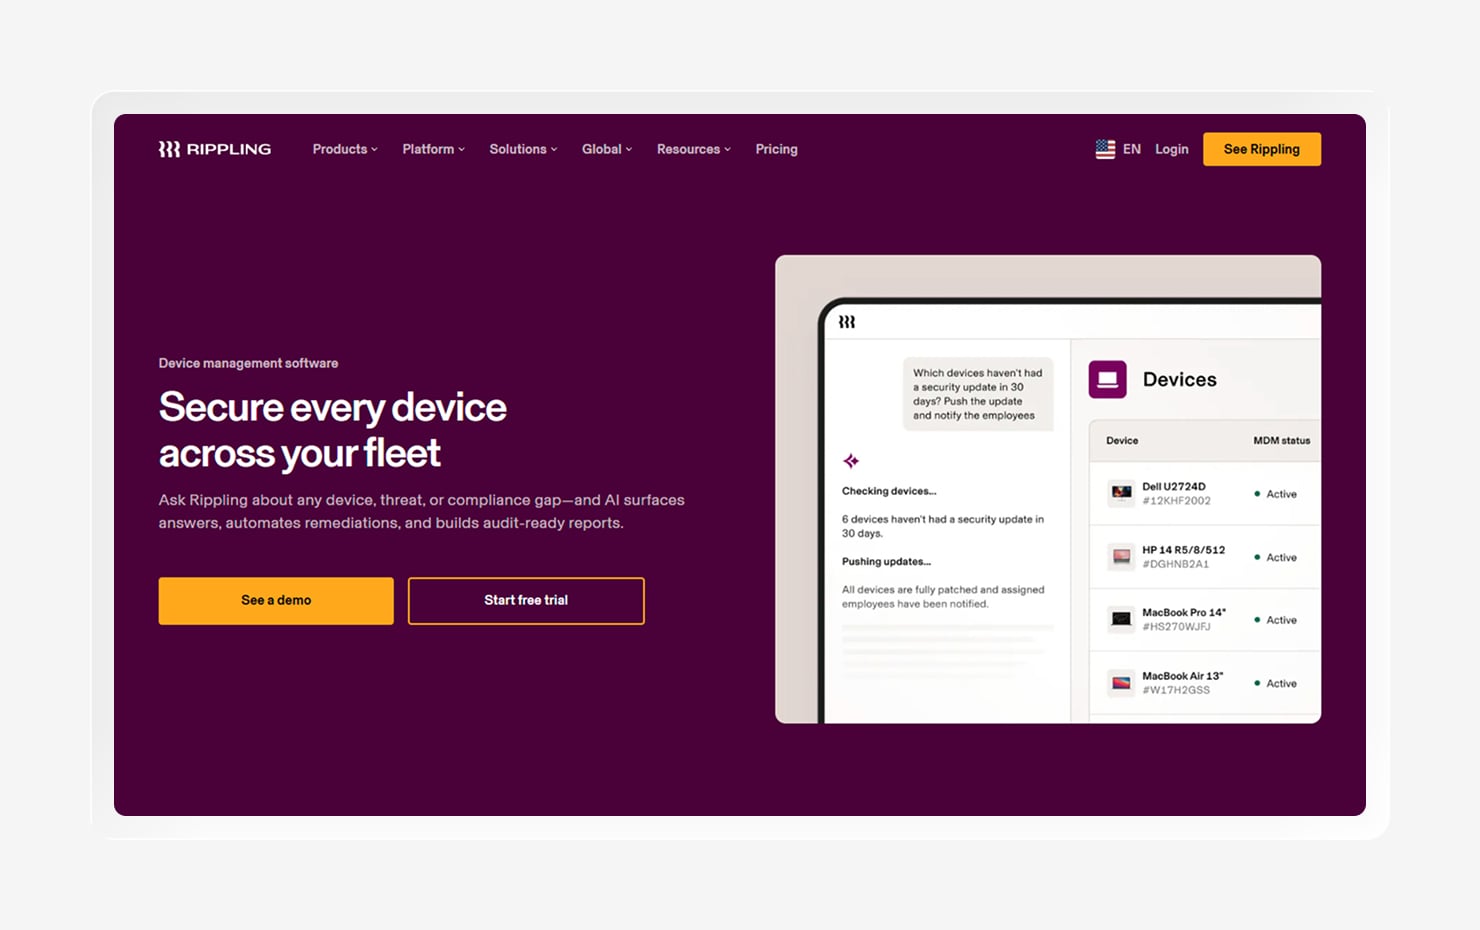
Rippling betrachtet das Gerätemanagement als Teil einer umfassenderen Plattform, die Personalwesen, Gehaltsabrechnung und Identitätsmanagement abdeckt. Dieser kombinierte Ansatz bindet das Gerätemanagement in die Mitarbeiterdaten ein und verwaltet Geräte auf allen gängigen Betriebssystemen.
Der Fokus der Plattform auf mit Mitarbeitern verknüpfte Geräte trägt zur Automatisierung des gesamten Geräte-Lebenszyklus bei. Das bedeutet, dass Rippling dabei helfen kann, vorkonfigurierte Geräte bei Eintritt neuer Mitarbeiter bereitzustellen und diese beim Ausscheiden wieder einzuziehen – wodurch sich die Lösung besonders für Teams eignet, die IT und Personalwesen an einem Ort bündeln möchten.
Rippling unterstützt moderne Standards wie Apples „Declarative Device Management“, um Richtlinien mit geringem manuellem Aufwand auf dem neuesten Stand zu halten. Einige G2-Rezensenten sind jedoch der Meinung, dass die Ersteinrichtung für Teams ohne interne IT-Erfahrung etwas komplizierter sein kann.
Wichtigste Funktionen
- Mitarbeiterbasierte Automatisierung: Verknüpfen Sie Geräte mit Mitarbeiterdaten, um Onboarding, die Zuweisung von Richtlinien und das Ausscheiden automatisch zu steuern.
- Zero-Touch-Bereitstellung: Versenden Sie vorkonfigurierte Geräte direkt an die Mitarbeiter, wobei Apps und Einstellungen bereits vorinstalliert sind.
- Deklaratives Gerätemanagement: Nutzen Sie das DDM-Protokoll von Apple für eine autonomere Durchsetzung von Apple-Richtlinien.
- Einheitliche IT- und HR-Plattform: Verbinden Sie Gerätemanagement mit Identitätsmanagement, Personalwesen und App-Zugriff in einem einzigen System.
7. Hexnode UEM
- G2-Bewertung: 4,6/5
- Am besten geeignet für: Verwaltung von Kiosk-Modi
Hexnode ist eine cloudbasierte Unified-Endpoint-Management-Plattform für kleine und mittelgroße Teams, die eine umfassende Abdeckung ohne großes Budget suchen. Sie verwaltet Unternehmens- und Privatgeräte (BYOD) über eine einzige Webkonsole und bietet eine gestaffelte Preisgestaltung, die niedrig beginnt und je nach Funktionen skaliert wird.
Die Plattform unterstützt eine der umfangreichsten Auswahlen an Betriebssystemen in dieser Liste, darunter Linux, ChromeOS und tvOS. Sie unterstützt zudem den Kiosk-Modus mit Sperrfunktionen, wodurch sie sich ideal für den Einsatz an der Kundenfront und im Außendienst eignet, beispielsweise für Tablets im Einzelhandel oder gemeinsam genutzte Geräte.
Die Plattform ist bekannt für ihre benutzerfreundliche Oberfläche und die schnelle Einbindung, einschließlich der Registrierung über Apple Business Manager und Android Enterprise. Einige erweiterte Funktionen, wie beispielsweise Kiosk-Modi mit mehreren Apps, sind jedoch in höheren Preisstufen enthalten, daher ist es ratsam, diese Funktionen mit dem von Ihnen gewünschten Tarif abzugleichen.
Wichtigste Funktionen
- Kiosk- und Sperrmodus: Sperren Sie Geräte im Einzel- oder Multi-App-Modus für den Einsatz im Einzelhandel, im Außendienst und bei gemeinsam genutzten Geräten.
- App-Verwaltung: Stellen Sie Unternehmens- und Filial-Apps auf allen unterstützten Plattformenbereit und sichern Sie diese.
- BYOD und Registrierung: Integrieren Sie Unternehmens- und Privatgeräte mit Unterstützung für Apple Business Manager und Android Enterprise.
- Sicherheitsrichtlinien: Setzen Sie Verschlüsselung, Fernsperrung und -löschung sowie Compliance-Regeln für den gesamten Gerätebestanddurch .
8. Jamf Pro
- G2-Bewertung: 4,7/5
- Am besten geeignet für: Apple-First -Umgebungen
Jamf Pro wurde ausschließlich für Mac, iPhone, iPad und Apple TV entwickelt. Es ist bekannt für die Unterstützung neuer Betriebssystemversionen noch am selben Tag und die umfassendste Funktionssteuerung für Apple-First-Geräteflotten.
Jamf nutzt Apples native Verwaltungs-Frameworks für Zero-Touch-Bereitstellung, detaillierte Konfiguration und automatisierte Patches. Seine „Smart Groups“ sprechen Geräte dynamisch anhand verschiedener Kriterien an. Durch Begleitprodukte wie Jamf Protect und Jamf Connect, die Bedrohungserkennung und Cloud-Anmeldung in die Verwaltungsebene integrieren, erstreckt sich die Lösung zudem auf die Bereiche Sicherheit und Identitätsmanagement.
Gemischte Geräteflotten, in denen auch andere Geräte zum Einsatz kommen, benötigen neben Jamf ein weiteres Tool.
Wichtigste Funktionen
- Betriebssystem-Support am selben Tag: Neue Apple-Betriebssystemfunktionenübernehmen und Updates sofort nach ihrer Veröffentlichung durchsetzen
- Smart Groups: DynamischeAnsprache von Geräten anhand verschiedener Kriterien für eine präzise Zuweisung von Richtlinien
- Zero-Touch-Bereitstellung: AutomatischeRegistrierung und Konfiguration von Geräten über den Apple Business Manager.
- Sicherheits-Add-ons: Erweitern Sie den Schutz auf Endgeräte und Identitäten mit Jamf Protect und Connect.
So wählen Sie die richtige Alternative zu Fleet DM aus
Die beste Lösung hängt weniger von einer einzelnen Funktion ab, sondern vielmehr davon, wie gut sie sich in Ihre aktuelle Technologieumgebung einfügt und gleichzeitig Ihre Anforderungen erfüllt. Hier sind einige Kriterien, die Sie beim Vergleich berücksichtigen sollten:
- Plattformabdeckung: Passen Sie das Tool an Ihre tatsächliche Mischung aus macOS, Windows, Linux, iOS und Androidan .
- Tiefe versus Breite: Entscheiden Sie, ob Sie tiefgreifende Kontrolle über eine Plattform oder eine ausgewogene Verwaltung über mehrere Plattformen hinweg benötigen.
- Sicherheit und Compliance: Prüfen Sie, ob Erkennung, Schwachstellenmanagement und Compliance-Nachweise integriert sind oder von einem separaten Tool stammen, das Sie hinzufügen und pflegen müssen.
- Automatisierung: Achten Sie auf automatisierte Patches, die Durchsetzung von Richtlinien sowie Onboarding und Offboarding, denn genau hier gewinnen schlanke Teams den größten Teil ihrer Zeit zurück.
- Einfache Verwaltung: Wägen Sie die Einarbeitungszeit und den täglichen Verwaltungsaufwand gegen die Größe und Erfahrung Ihres Teams ab.
- Bereitstellungsmodell: Überlegen Sie, ob Sie eine Open-Source-Lösung mit eigenem Hosting, eine verwaltete Cloud oder eine vollständig gehostete Plattform wünschen und welche Wartungskosten jeweils anfallen.
Verwalten Sie die Identität und Compliance Ihrer Geräte mit Iru
Die richtige „Fleet“-Alternative ist diejenige, die zu Ihrer Geräteflotte und der Arbeitsweise Ihres Teams passt. „Fleet“ überzeugt durch Open-Source-Lösungen und plattformübergreifende Transparenz; „NinjaOne“ und „Rippling“ sind solide Lösungen für den IT-Betrieb, während „JumpCloud“ sich durch hervorragende Identitätsverwaltung auszeichnet.
Doch während sich die meisten dieser Tools auf die Geräteverwaltung beschränken, geht Iru noch einen Schritt weiter. Es vereint Endpunktmanagement, EDR, Schwachstellenmanagement, Mitarbeiteridentität und Compliance in einem schlanken Agenten für Mac und Windows, sodass dieselbe Plattform, die ein Gerät konfiguriert, es auch schützt und für die Einhaltung von Vorschriften sorgt. Das bedeutet weniger Konsolen, die abgeglichen werden müssen, weniger manuellen Aufwand und einen klaren Überblick über jedes Gerät.
Erfahren Sie, was eine einzige konsolidierte Plattform für Ihren Gerätepark leisten kann, und vereinbaren Sie noch heute eine Demo.