

Los equipos de TI y de seguridad buscan cosas diferentes en la misma infraestructura. El equipo de TI busca una automatización que reduzca el trabajo manual. El equipo de seguridad busca una protección más sólida y un control más estricto. El resultado suele ser una acumulación de herramientas superpuestas unas sobre otras, lo que genera una mayor complejidad.
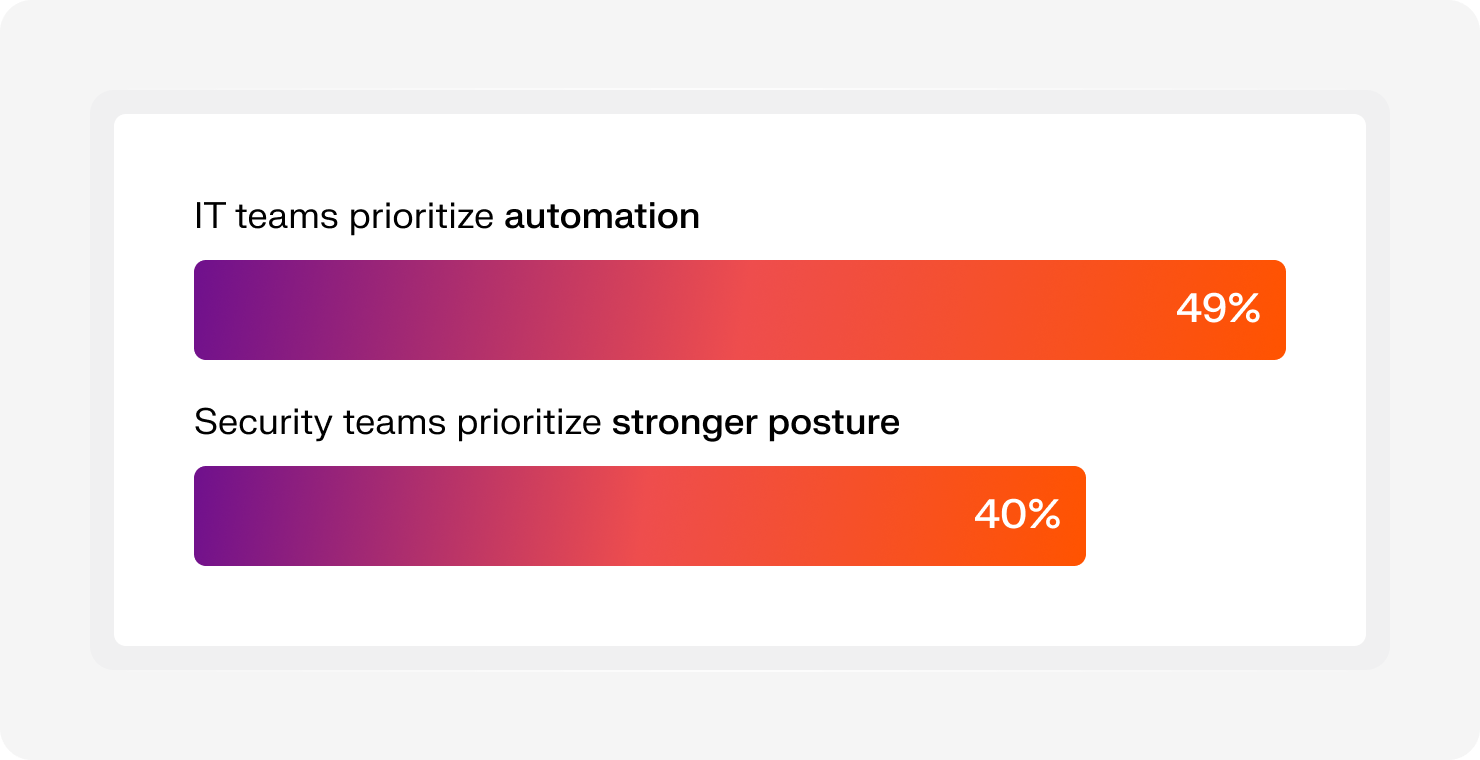
El informe «Sprawl Report» (2026) de Iru cuantifica esa tensión. Basándose en las respuestas de más de 1.000 profesionales de TI y seguridad, el informe revela que el 49 % de los equipos de TI consideran la automatización como algo imprescindible, mientras que el 40 % de los equipos de seguridad dan prioridad a una postura de seguridad más sólida. Esa división es una de las razones por las que tantos equipos acaban ahogados entre pestañas, alertas y flujos de trabajo inconexos.
El software de seguridad para terminales se sitúa en el centro de todo esto. Protege los dispositivos de los que depende tu equipo a diario, mantiene a raya las amenazas y te ofrece visibilidad cuando algo se cuela. Pero la protección por sí sola no resuelve la proliferación. La mayoría de los equipos siguen teniendo que hacer malabarismos con múltiples herramientas para cubrir todo lo demás.
En esta guía, analizaremos ocho herramientas de seguridad para terminales, lo que ofrecen y dónde encaja cada una, para que puedas encontrar el enfoque adecuado para tu entorno sin añadir más complejidad.
¿Qué es el software de seguridad para terminales?
El software de seguridad para terminales protege todos los dispositivos conectados a los sistemas de tu empresa, incluidos ordenadores portátiles, teléfonos y servidores. Para los equipos de TI y de seguridad, aquí es donde comienza la visibilidad y donde aparecen la mayoría de las amenazas.
El problema es cómo han cambiado esas amenazas. El software antivirus tradicional busca firmas conocidas, pero los ataques modernos no siguen esas reglas. Por ejemplo, el malware sin archivo reside en la memoria. Las vulnerabilidades de día cero atacan antes de que nadie sepa qué bloquear. Y para cuando tu software antivirus reacciona, el daño ya está en marcha.
Ese cambio es la razón por la que las herramientas modernas se basan en la detección y respuesta en puntos finales (EDR) y en sistemas automatizados de seguridad de puntos finales. En lugar de buscar amenazas conocidas, analizan el comportamiento, relacionan las señales entre dispositivos y responden en tiempo real.
Para los equipos que gestionan el trabajo a distancia e híbrido, esto lo cambia todo. Los dispositivos ya no se encuentran dentro de una única red. Están por todas partes. El software de seguridad de terminales adecuado te ofrece visibilidad sobre todos ellos y la capacidad de actuar sin tener que ir persiguiendo los problemas dispositivo por dispositivo.
Las 8 mejores soluciones de software de seguridad para terminales
La elección adecuada depende de tu entorno, de tu equipo y del nivel de complejidad que puedas gestionar. A continuación te ofrecemos un resumen comparativo de las principales plataformas y de para qué sirve cada una:
| Plataforma | Ideal para | Características principales | Carga operativa |
|---|---|---|---|
| Iru | Empresas en expansión con equipos de TI reducidos | Plataforma de agente único (MDM + EDR + identidad + cumplimiento normativo), modelo contextual para respuestas inteligentes, y rápida implementación y automatización | Bajo |
| CrowdStrike Falcon | Grandes empresas con entornos complejos y un SOC de gran tamaño | Antivirus basado en IA, supervisión continua y análisis forense, y un agente ligero nativo de la nube | Medio |
| SentinelOne Singularity | Grandes empresas consolidadas con cargas de trabajo predominantemente en la nube | Respuesta autónoma impulsada por IA, seguimiento de ataques «Storyline» y reversión de ransomware con un solo clic | Bajo a medio |
| Microsoft Defender | Organizaciones empresariales con una fuerte inversión en entornos de Microsoft Windows | Profunda integración con Windows, investigación automatizada y estrecha integración con Intune y Entra ID | Alta |
| Bitdefender GravityZone | Empresas del mercado medio que requieren índices de detección de malware de primer nivel | Defensa multicapa contra amenazas, protección contra ataques de red y análisis de riesgos | Baja |
| Trellix | Centros de operaciones de seguridad consolidados que necesitan capacidades amplias y extendidas de detección y respuesta (XDR) | XDR en terminales, correo electrónico y red, herramientas de investigación forense y arquitectura de seguridad adaptativa | Alto |
| Symantec Endpoint Security | Grandes organizaciones con arquitecturas locales o híbridas extensas | Control granular de políticas, tecnología de engaño y amplia compatibilidad con sistemas operativos heredados | De medio a alto |
| Sophos Endpoint | Equipos más pequeños o proveedores de servicios gestionados (MSP) que externalizan la búsqueda gestionada de amenazas | Protección contra el ransomware CryptoGuard, servicios gestionados de detección y respuesta (MDR) y seguridad sincronizada con cortafuegos | Bajo a medio |
1. Iru: la mejor seguridad para terminales para empresas en expansión con equipos de TI reducidos
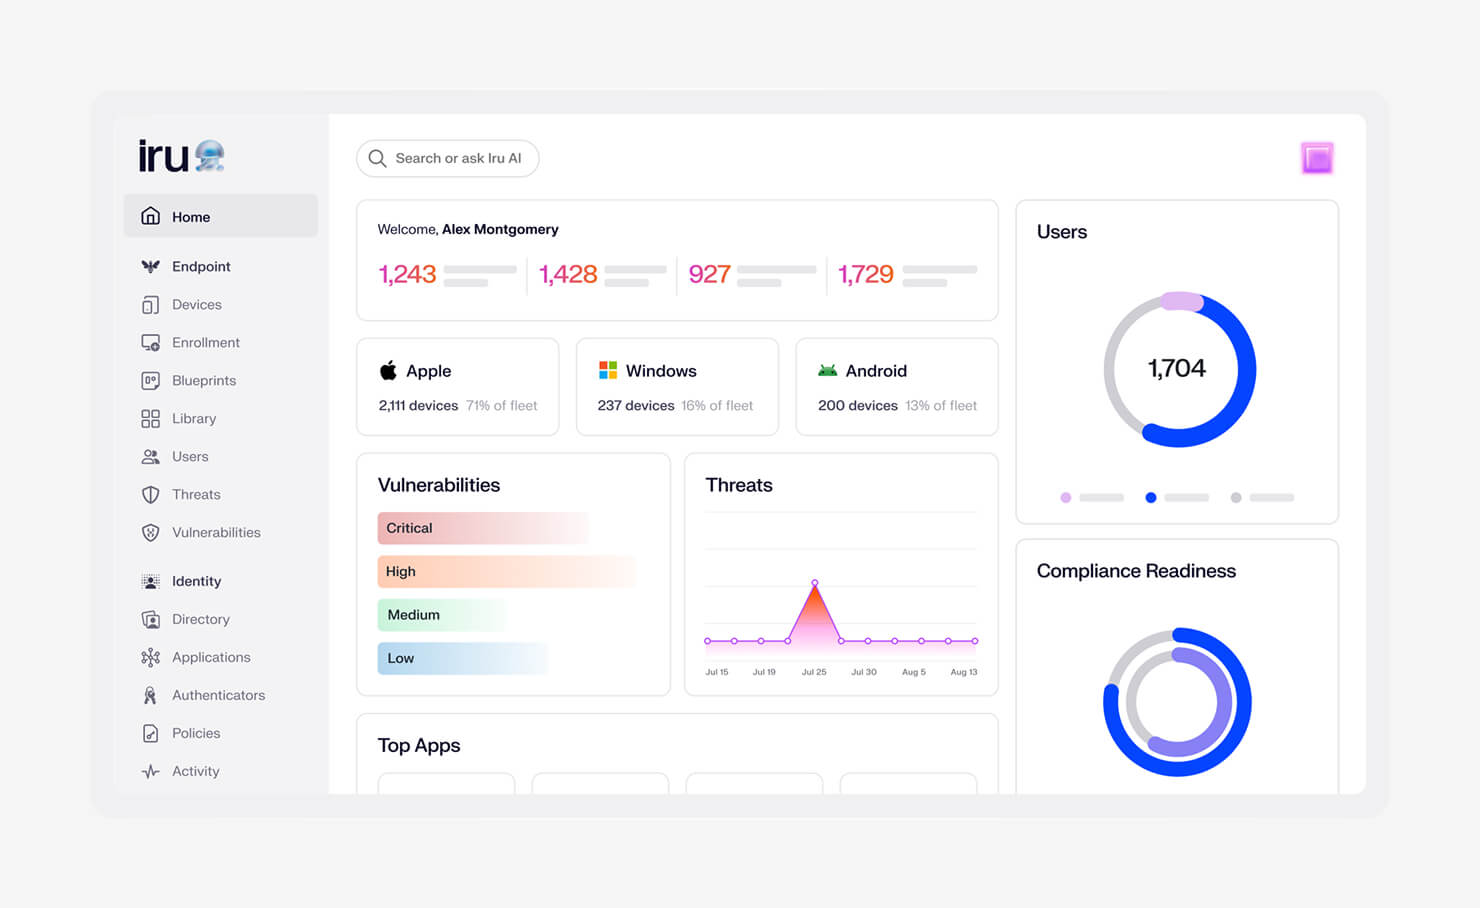
Las empresas en rápido crecimiento se topan con un obstáculo a la hora de gestionar las herramientas de seguridad. Una para los terminales. Otra para la gestión de dispositivos. Otra más para la identidad. Y luego, otra para el cumplimiento normativo. La pila de herramientas crece, y con ella los costes generales. Hemos creado Iru para reducir esa pila a una única plataforma que aúna la seguridad de los terminales, la identidad y el acceso, la gestión de dispositivos y el cumplimiento normativo.
Esa convergencia se refleja en el funcionamiento de Iru. Un solo agente en lugar de cuatro. Menor impacto en el rendimiento. Menos lagunas entre herramientas. Esto significa que no tienes que ir reconstruyendo el contexto a partir de distintos paneles de control. Trabajas desde un único lugar que ya entiende cómo se relacionan tus usuarios, dispositivos y políticas.
El Modelo de Contexto de Iru es lo que lo hace posible. Crea un mapa dinámico de tu entorno utilizando telemetría en tiempo real de usuarios, dispositivos, aplicaciones y políticas. La IA de Iru utiliza ese contexto para actuar. Si un dispositivo empieza a comportarse como una amenaza, puede aislarlo. Si un acceso parece arriesgado, puede revocarlo. La respuesta se adapta a la situación sin esperar a que se realicen pasos manuales.
El cumplimiento normativo se integra en el mismo flujo. Iru traduce marcos como CIS y NIST en controles reales que puedes aplicar. Asigna las pruebas automáticamente a medida que los sistemas funcionan, para que no tengas que apresurarte antes de una auditoría. Estás preparado sin tener que asumir más trabajo.
Características principales:
- Detección y respuesta en terminales (EDR): un único agente ligero utiliza la tecnología EDR para detectar y contener amenazas avanzadas sin ralentizar los dispositivos, lo que ofrece la mejor protección de su clase para Mac y Windows
- Gestión de vulnerabilidades: identifica el software de riesgo y utiliza la corrección autónoma para solucionar los problemas rápidamente, sin necesidad de intervenciones manuales
- Aplicación de controles de seguridad: aplica y mantiene las políticas de seguridad en todos los dispositivos a través de la capa de gestión de terminales
- Gestión de terminales:utiliza detecciones basadas en el aprendizaje automático para detener amenazas desconocidas y aislar los dispositivos antes de que se propaguen
- Actualización de aplicaciones: Mantiene las aplicaciones actualizadas automáticamente, reduciendo la exposición derivada del software obsoleto
- Modelo contextual de Iru AI: crea un mapa unificado y en tiempo real de usuarios, dispositivos, aplicaciones y políticas para que cada acción tenga en cuenta el contexto
- Inteligencia sobre amenazas: analiza continuamente la telemetría en tiempo real de dispositivos, usuarios y actividades para identificar tempranamente las amenazas emergentes y reforzar las detecciones sin necesidad de actualizaciones manuales
| Ventajas | Contras |
|---|---|
|
|
Opiniones de los usuarios de Iru:
«Me encanta lo fácil que es configurar y gestionar Iru… Con Iru, cualquier administrador novato podría aprender a utilizarlo con solo una hora de formación». (Thomas C. en G2)
«Lo que más me gusta de Iru es la función de seguimiento. Ofrece una visión clara y en tiempo real de las actividades y el progreso, lo que facilita mucho la supervisión de las tareas y los flujos de trabajo.» (Marwan S. en G2)
«Me gusta mucho cómo evoluciona Iru, incorporando numerosas aplicaciones con amplias categorías disponibles. Ofrece una plataforma muy fácil de usar, sencilla de configurar, inteligente y ágil.» (Ronny V. en G2)
Hemos compartido aquí algunos aspectos destacados, pero hay más. Echa un vistazo al «Wall of Love» de Iru para ver cómo describen los equipos la plataforma con sus propias palabras, desde una configuración más rápida hasta el ahorro de tiempo al no tener que alternar entre varias herramientas. Algunos también hablan de cómo se compara Iru con otras herramientas que han utilizado anteriormente y qué les llevó a cambiarse.
2. CrowdStrike Falcon: la mejor seguridad para terminales de grandes empresas con entornos complejos y un SOC de gran tamaño
Fuente de la imagen: Crowd Protection Works
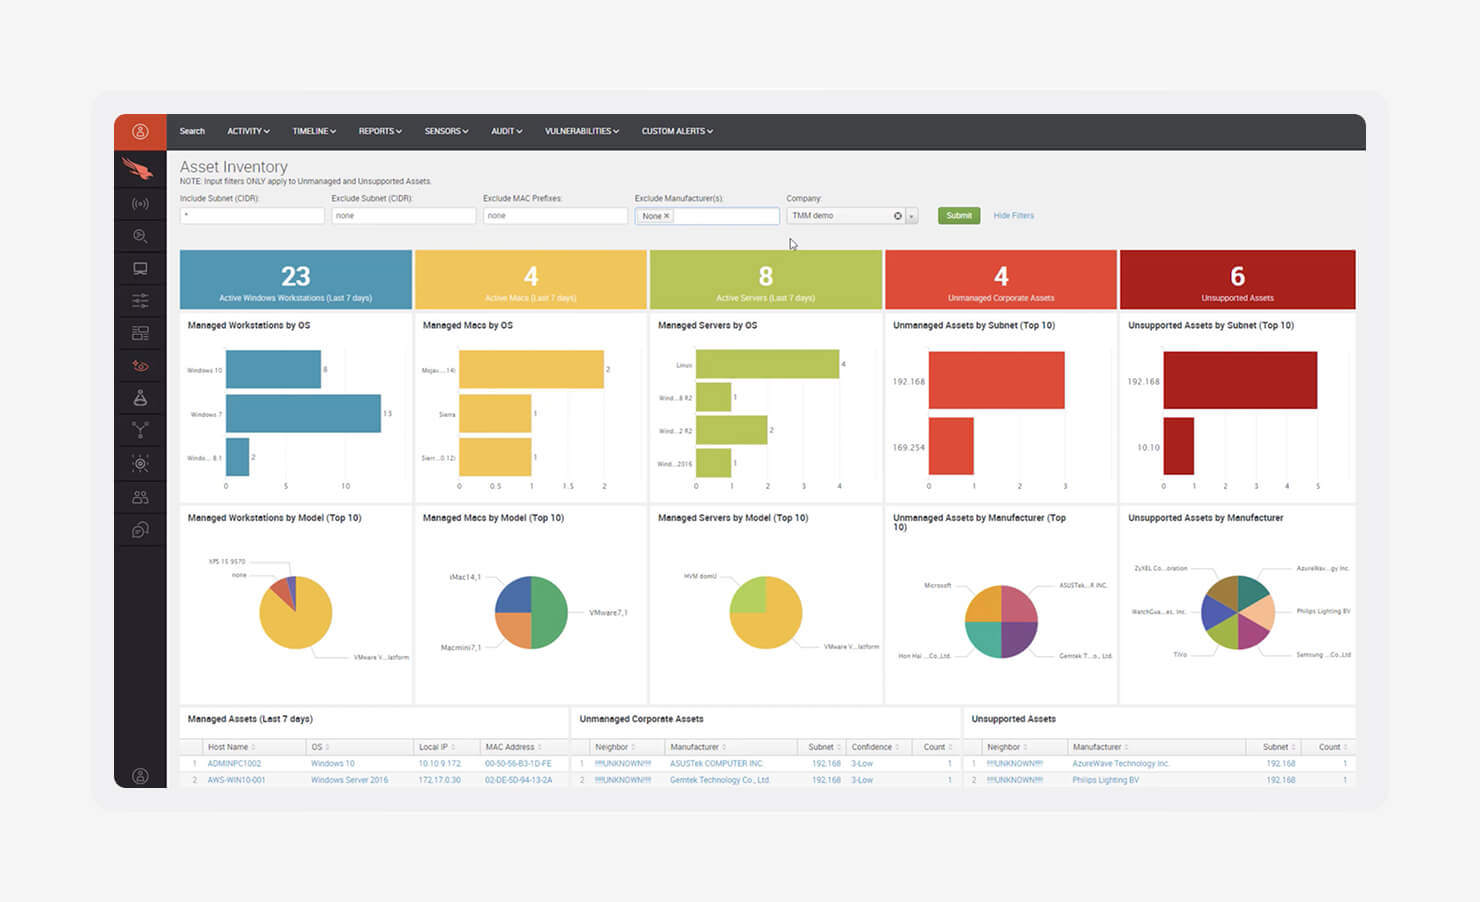
CrowdStrike Falcon está diseñado para organizaciones que gestionan entornos grandes y complejos y cuentan con un equipo de seguridad especializado a la altura. Destaca por su amplia visibilidad de las amenazas y sus potentes capacidades de detección, especialmente a la hora de hacer frente a ataques avanzados. Si dispones de un SOC completo, Falcon te ofrece el nivel de detalle y control que necesitas para operar a gran escala.
La plataforma funciona con una arquitectura nativa de la nube, lo que significa que las implementaciones son rápidas y las actualizaciones se producen de forma continua sin necesidad de reiniciar los terminales. Esto es importante en entornos de gran tamaño, donde el tiempo de inactividad se acumula rápidamente. Su agente ligero minimiza el impacto en el rendimiento, al tiempo que sigue alimentando de datos el «Threat Graph» de Falcon, un enorme conjunto de datos que se utiliza para detectar y detener amenazas sofisticadas.
Falcon suele formar parte de una pila más amplia que incluye herramientas como la gestión de dispositivos móviles (MDM) y los proveedores de identidad, ya que se centra principalmente en la seguridad de los terminales alojados, más que en la gestión de dispositivos o el cumplimiento normativo. Ese enfoque es también la razón por la que se confía en él para detener brechas complejas, pero conlleva una sobrecarga adicional a la hora de integrar una pila de seguridad completa.
Características principales:
- Antivirus de nueva generación (NGAV) basado en IA: utiliza el aprendizaje automático para detectar y bloquear amenazas de día cero y sin archivos sin depender de las firmas tradicionales
- Supervisión continua: registra la actividad de los terminales a lo largo del tiempo, lo que proporciona a los equipos de seguridad una visibilidad profunda para la investigación y el análisis forense
- Control de dispositivos: permite a los administradores gestionar el acceso a dispositivos USB y periféricos en todos los dispositivos para reducir los riesgos de filtración de datos
| Ventajas | Contras |
|---|---|
|
|
Opiniones de los usuarios de CrowdStrike Falcon:
«Lo que más me gusta es el agente ligero y las potentes capacidades de detección de amenazas en tiempo real. La plataforma funciona a la perfección… ofrece una protección excelente contra amenazas avanzadas, incluidos el ransomware y los ataques de día cero». (Emmanuel Joseph D. en G2)
«El principal inconveniente es la funcionalidad limitada disponible sin conexión, lo que deja a los agentes de los terminales con pocas opciones en situaciones como el teletrabajo o durante los viajes en avión». (Shamir A. en G2)
3. SentinelOne Singularity: la mejor opción para empresas grandes y consolidadas con cargas de trabajo predominantemente en la nube
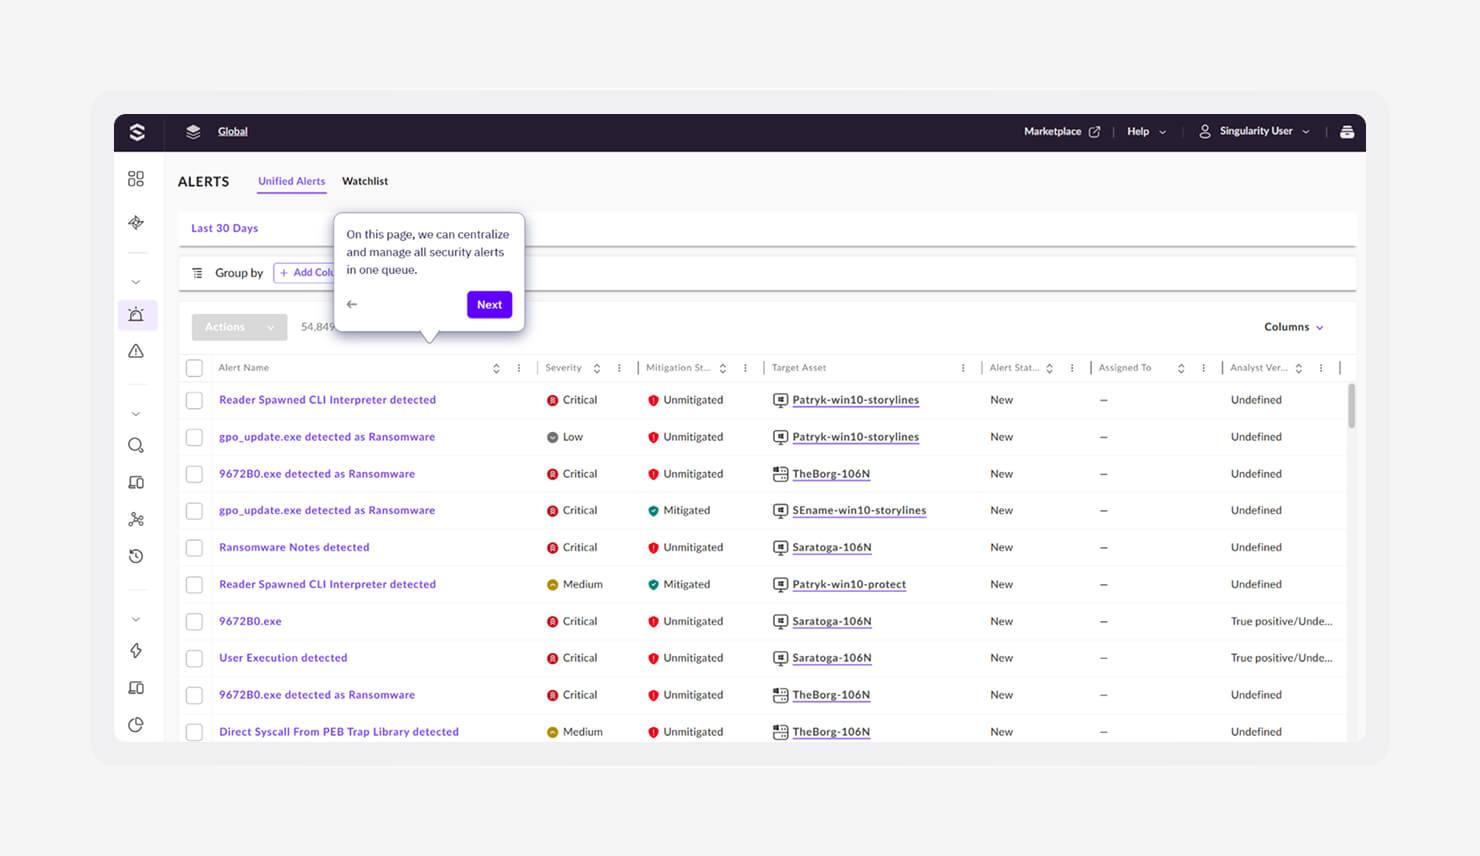
Fuente de la imagen: SentinelOne
SentinelOne Singularity está diseñado para organizaciones que desean que la seguridad actúe con rapidez, sin tener que esperar a la intervención humana. Se basa en gran medida en la automatización y utiliza la inteligencia artificial para detectar y responder a las amenazas en tiempo real. Para los equipos grandes que gestionan entornos con un uso intensivo de la nube, esa rapidez marca una diferencia significativa.
Lo que lo distingue es el alcance de su respuesta. La mayoría de las herramientas se limitan a la detección. SentinelOne va más allá al contener las amenazas y revertir los daños, especialmente en casos de ransomware. Si los archivos están cifrados, puede restaurarlos a un estado seguro. Esto reduce el tiempo de inactividad y minimiza el impacto de un ataque.
Al igual que otras herramientas avanzadas para terminales, se centra principalmente en la protección y la respuesta. Sigue siendo necesario contar con herramientas independientes para áreas como la gestión unificada de terminales (UEM), la identidad y el cumplimiento normativo. Esto supone una sólida cobertura de seguridad, pero también más elementos que gestionar en toda la pila.
Características principales:
- Tecnología Storyline: vincula automáticamente los eventos relacionados en una línea temporal clara, para que tus equipos puedan ver cómo se inició y se propagó un ataque sin necesidad de investigar manualmente
- Restauración con un solo clic: restaura los dispositivos a su estado anterior a la infección, lo que te ayuda a recuperarte rápidamente de un ataque de ransomware o de cambios en el sistema
- IA basada en el comportamiento: toma decisiones directamente en el dispositivo, incluso cuando está desconectado, de modo que la protección no depende de una conectividad constante a la nube
| Ventajas | Contras |
|---|---|
|
|
Opiniones de los usuarios de SentinelOne Singularity:
«Lo mejor es la rapidez con la que detecta y bloquea las amenazas sin necesidad de intervención manual; el agente es muy ligero y no ralentiza el sistema, y cuenta con una supervisión de amenazas en tiempo real muy fiable». (Harshul S. en G2)
«La interfaz de usuario de SentinelOne es bastante complicada y no muy intuitiva. Además, el agente suele provocar problemas de rendimiento apreciables en los terminales y tiende a generar un gran número de falsos positivos.» (Joevanne V. en G2)
4. Microsoft Defender: la mejor plataforma para organizaciones empresariales que han realizado una importante inversión en entornos de Microsoft Windows
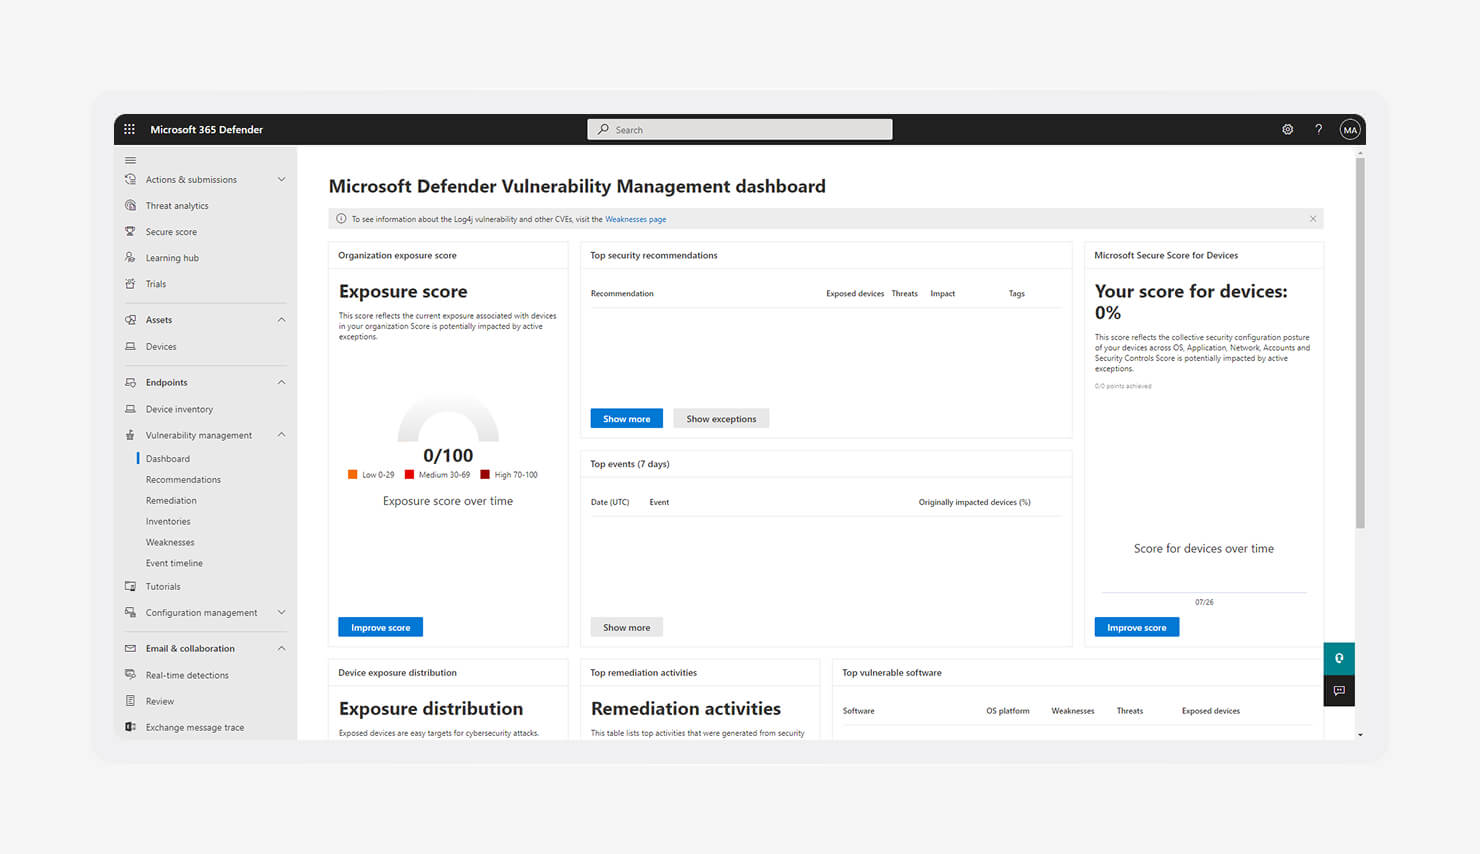
Fuente de la imagen: Microsoft
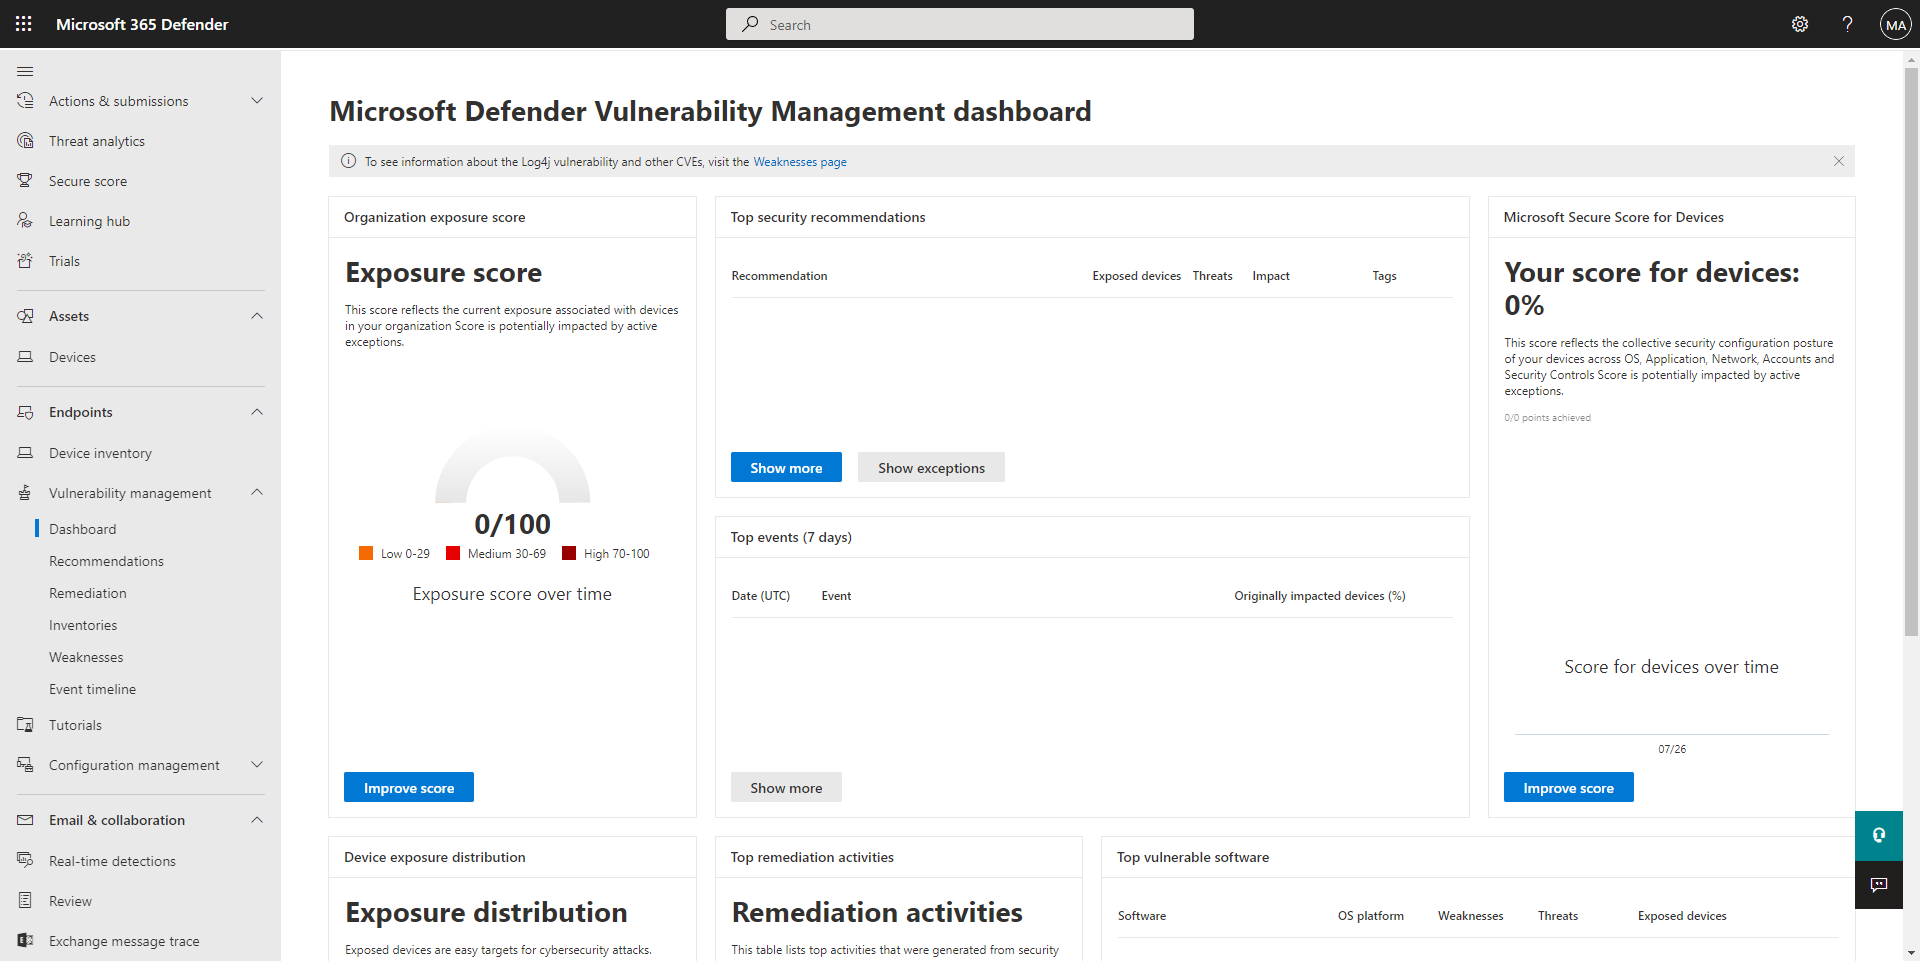
Microsoft Defender resulta la opción más acertada cuando ya se está profundamente integrado en el ecosistema de Microsoft. Si se utilizan licencias E5, gran parte de la funcionalidad ya está incluida. Esto reduce las dificultades. Además, significa que la seguridad puede integrarse en las herramientas que tu equipo ya utiliza a diario.
Defender ha evolucionado mucho desde sus orígenes como antivirus. Ahora ofrece capacidades completas de EDR, con visibilidad sobre dispositivos, usuarios y actividad. Se integra estrechamente con Microsoft Intune y Microsoft Entra ID, lo que ayuda a ampliar la cobertura a la gestión de identidades y de la movilidad empresarial sin necesidad de recurrir a proveedores externos.
Esa estrecha integración es la verdadera ventaja. Las políticas, las alertas y las acciones fluyen a lo largo de toda la pila de Microsoft. Pero eso también significa que te estás comprometiendo más profundamente con un único ecosistema. Para algunos equipos, eso resulta eficiente. Para otros, limita la flexibilidad en comparación con la combinación de las mejores herramientas de cada categoría.
Características principales:
- Profunda integración con el sistema operativo: está integrado directamente en Windows, lo que reduce la sobrecarga de rendimiento y elimina la necesidad de agentes independientes en muchos casos
- Gestión de vulnerabilidades: analiza continuamente en busca de parches que faltan y software de riesgo en los terminales, lo que te ayuda a priorizar las correcciones
- Investigación automatizada: utiliza guiones integrados para analizar las alertas y resolver amenazas comunes sin intervención manual
| Ventajas | Contras |
|---|---|
|
|
Opiniones de los usuarios de Microsoft Defender:
«Nos gusta que Microsoft Defender for Endpoint esté estrechamente integrado con Microsoft 365, Azure y Defender XDR… ofrece telemetría detallada, admite la respuesta automatizada y permite una experiencia de investigación más unificada en todo el entorno». (Muhammad A. en G2)
«Demasiadas notificaciones, lo que lo hace poco agradable; además, si utilizas cualquier sistema basado en Linux, no podrás configurarlo con total compatibilidad.» (Waqas F. en G2)
5. Bitdefender GravityZone: la mejor plataforma para empresas del mercado medio que requieren altas tasas de detección
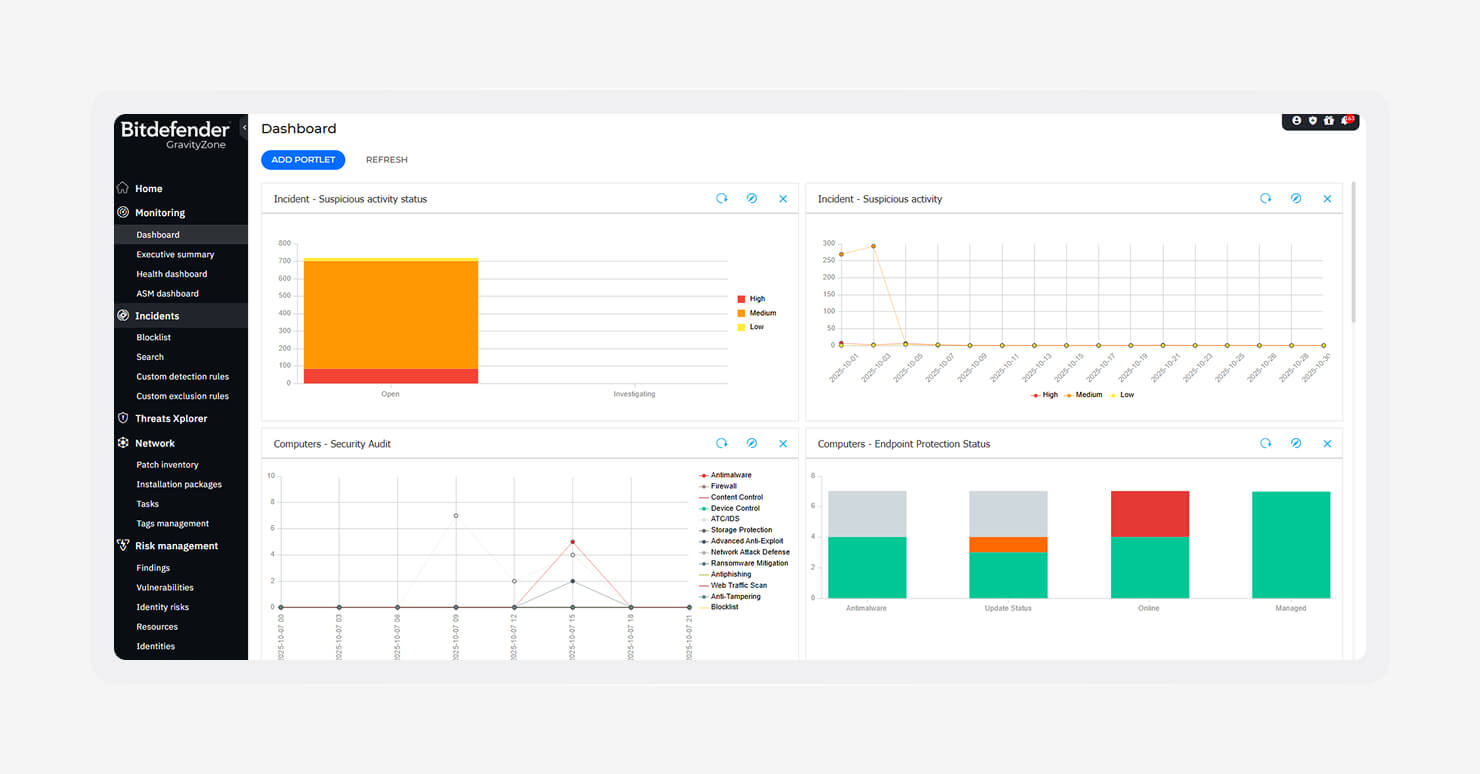
Fuente de la imagen: Bitdefender
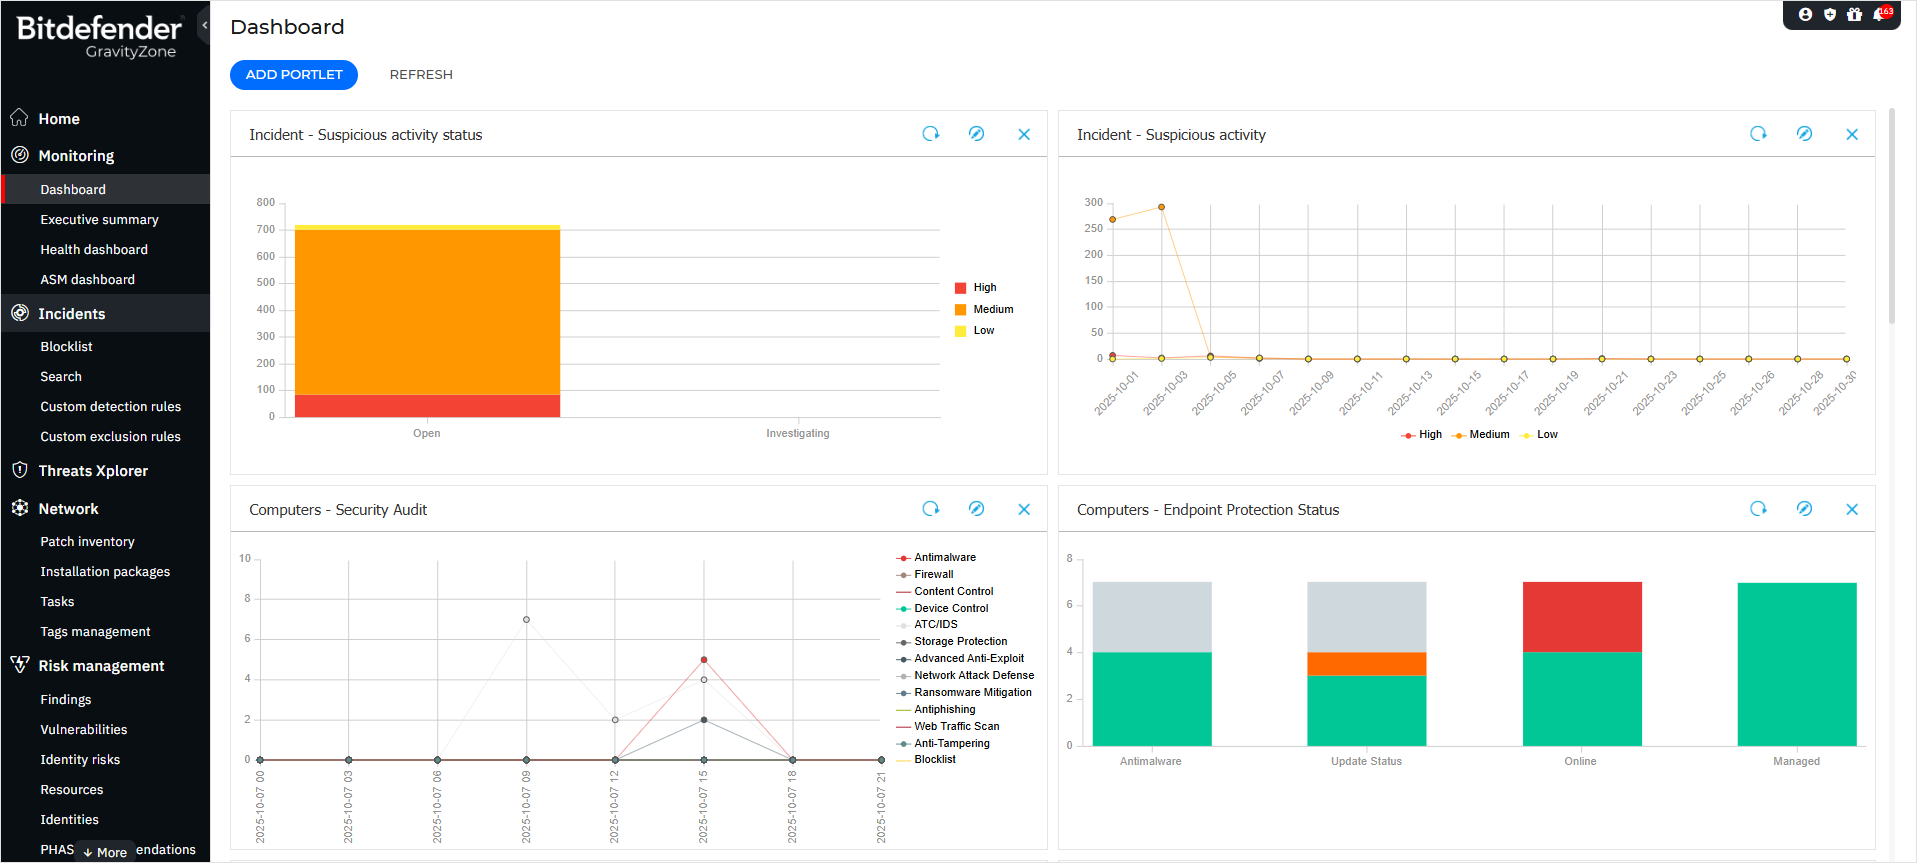
Bitdefender GravityZone es una opción ideal para las empresas medianas que buscan una protección fiable sin una carga excesiva. Se sitúa sistemáticamente entre los primeros puestos en pruebas de laboratorios independientes como AV-TEST y AV-Comparatives, especialmente en lo que respecta a la detección de malware y al rendimiento. Ese equilibrio es fundamental cuando se necesita una cobertura sólida sin ralentizar los terminales.
Su enfoque se centra en la prevención. GravityZone utiliza defensas por capas para detener las amenazas antes de que se ejecuten, incluidas muchas de las principales amenazas cibernéticas actuales, como el ransomware y los ataques sin archivos. Para los equipos que no cuentan con un centro de operaciones de seguridad (SOC) de gran tamaño, este enfoque proactivo reduce la necesidad de realizar investigaciones manuales constantes.
Al igual que la mayoría de las herramientas centradas en los terminales, se complementa con soluciones más amplias de gestión de dispositivos , como MDM, EMM y UEM, en lugar de sustituirlas. Esto significa que se obtiene una protección sólida, pero se seguirá dependiendo de otras herramientas para el control de los dispositivos, la identidad y el cumplimiento normativo.
Características principales:
- Defensa multicapa: combina firmas, heurística e inteligencia artificial para detectar amenazas tanto conocidas como desconocidas en los terminales
- Defensa contra ataques a la red: bloquea los intentos de explotación dirigidos a vulnerabilidades de la red antes de que puedan comprometer los dispositivos
- Análisis de riesgos: evalúa continuamente el riesgo de los usuarios y los dispositivos para identificar los puntos débiles y orientar las decisiones de seguridad
| Ventajas | Contras |
|---|---|
|
|
Opiniones de los usuarios de Bitdefender GravityZone:
«La interfaz gráfica de usuario es clara y fácil de entender. También me gusta la flexibilidad de las reglas para los clientes (Richtlinien). El servicio MDR responde con bastante rapidez y actúa con agilidad cuando surge algún problema.» (Michael H. en G2)
Hay bastantes falsos positivos; hay que mejorar el análisis y la gestión de incidentes; hay que aumentar la integración con plataformas de terceros. (Marco A. en G2)
6. Trellix: la mejor plataforma para centros de operaciones de seguridad consolidados que necesitan amplias capacidades de XDR
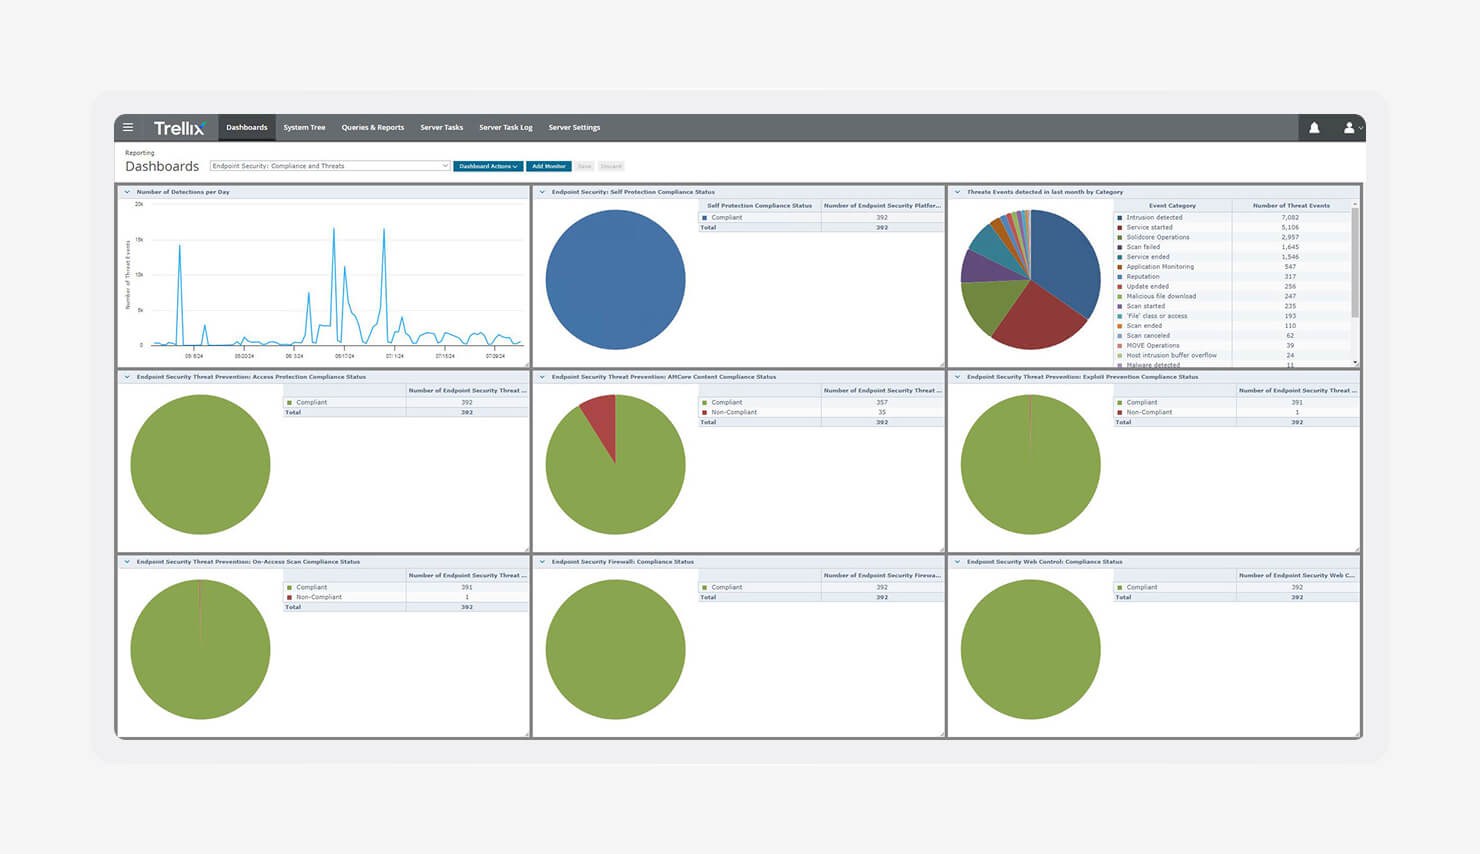
Fuente de la imagen: Trellix
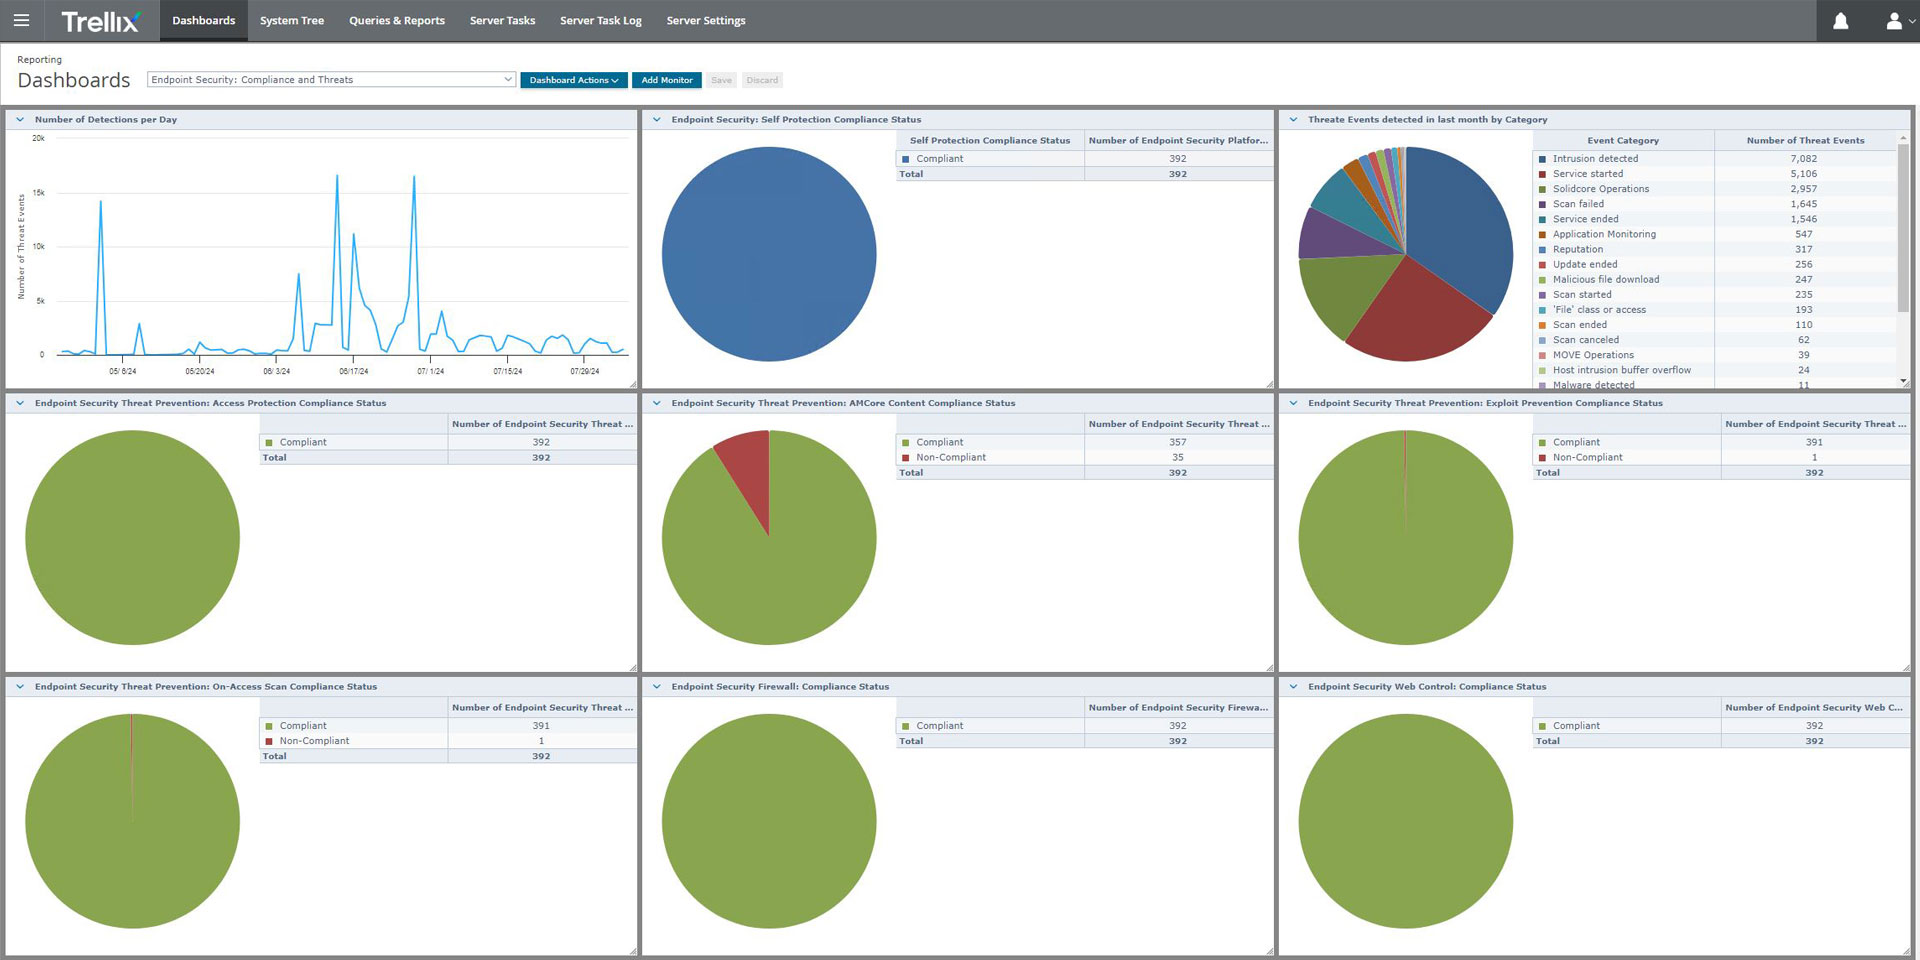
Trellix surgió de la fusión entre McAfee Enterprise y FireEye. El resultado es una plataforma diseñada para equipos de seguridad consolidados que necesitan una visibilidad profunda de múltiples superficies de ataque. No se centra únicamente en los terminales. Recopila datos de telemetría de los terminales, el correo electrónico y las redes en un único lugar.
Ese enfoque de «panel único» es lo que distingue a Trellix. Los equipos de seguridad pueden correlacionar señales entre sistemas en lugar de perseguir alertas de forma aislada. Está diseñada para entornos SOC en los que los analistas necesitan contexto rápidamente y la capacidad de investigar ataques complejos y de varias fases sin tener que cambiar de herramienta.
Trellix también apuesta por el XDR para conectar la detección con la respuesta. Te ayuda a gestionar todo, desde la búsqueda de amenazas hasta la gestión de parches, al tiempo que trabaja para solucionar los problemas habituales relacionados con la aplicación de parches de software que a menudo dejan brechas abiertas. La contrapartida es la complejidad. Se trata de una plataforma diseñada para equipos con experiencia, no para configuraciones sencillas.
Características principales:
- Arquitectura de seguridad dinámica: se adapta continuamente a la nueva información sobre amenazas, actualizando las defensas a medida que evolucionan los patrones de ataque
- Herramientas de análisis forense: proporcionan capacidades de investigación en profundidad para que los equipos de respuesta a incidentes puedan analizar y comprender los ataques con detalle
- Protección multivectorial: correlaciona los datos de los terminales, el correo electrónico y la red para detectar amenazas que se desplazan a través de diferentes capas
| Ventajas | Inconvenientes |
|---|---|
|
|
Opiniones de los usuarios de Trellix:
«La orquestación, la visibilidad y la corrección de incidencias son algunas de las características clave que Trellix Endpoint Security ha aportado a mi organización a lo largo de los años». (José M. en G2)
«Cuando la suscripción premium estaba a punto de caducar, generaba demasiadas notificaciones, y cuando caducó, aparecieron muchas más, así que tuve que desinstalar el programa porque resultaba muy molesto». (Ramiro T. en G2)
7. Symantec Endpoint Security: la mejor plataforma para grandes organizaciones con arquitecturas locales o híbridas extensas
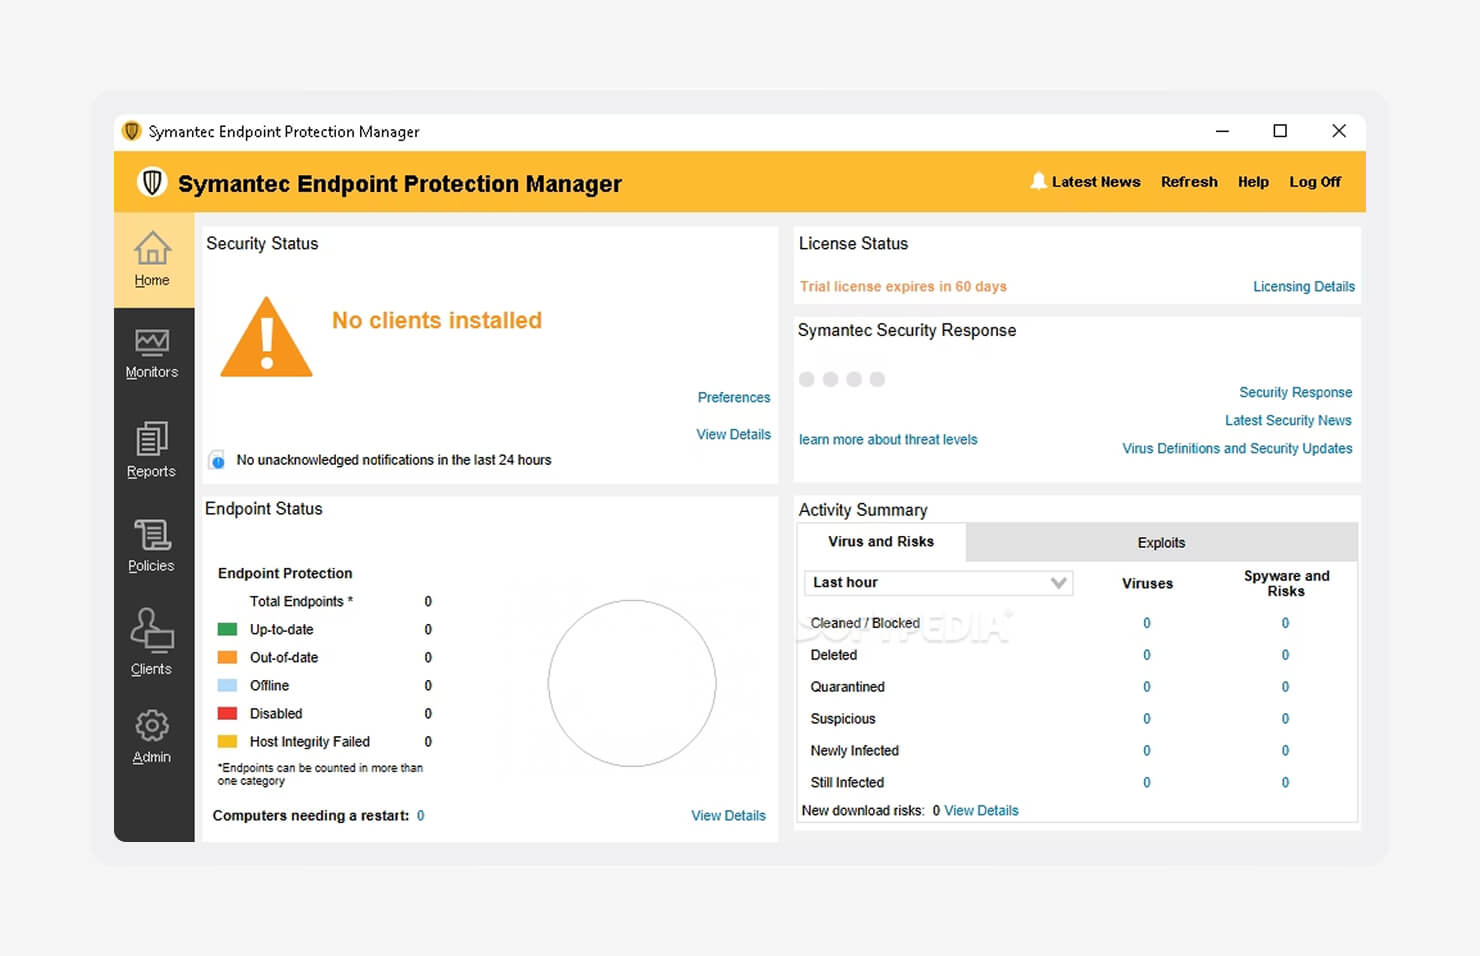
Fuente de la imagen: Capterra
Symantec Endpoint Security, ahora propiedad de Broadcom, está diseñado para grandes organizaciones que gestionan entornos complejos, a menudo híbridos. Lleva mucho tiempo en el mercado, y esa madurez se nota. Los equipos con requisitos de cumplimiento normativo estrictos o con sistemas heredados suelen recurrir a él, ya que es compatible con una amplia gama de sistemas operativos que las herramientas más recientes suelen dejar de lado.
Gran parte de su fortaleza radica en el control. Symantec ofrece a los administradores una gestión detallada de las políticas en todos los terminales, y es compatible tanto con modelos de seguridad basados en el usuario como en el dispositivo. Esa flexibilidad es importante en entornos donde las normas de acceso varían según el rol, el tipo de dispositivo o la ubicación. Está diseñado para organizaciones que necesitan precisión, no solo una protección general.
La contrapartida es que resulta más pesado que las plataformas más recientes. La configuración, el ajuste y la gestión diaria requieren cierto esfuerzo. Pero para los equipos que necesitan un control exhaustivo tanto en sistemas antiguos como modernos, sigue siendo una opción fiable.
Características principales:
- Aislamiento de comportamiento: permite que las aplicaciones se ejecuten al tiempo que restringe las acciones de riesgo, lo que reduce las amenazas sin bloquear por completo los flujos de trabajo
- Capacidades de engaño: utiliza archivos y credenciales falsos para detectar a los atacantes de forma temprana, atrayéndolos hacia trampas controladas
- Control exhaustivo de los dispositivos: ofrece políticas granulares para gestionar dispositivos USB, Bluetooth y otros soportes extraíbles
| Ventajas | Contras |
|---|---|
|
|
Opiniones de los usuarios de Symantec Endpoint Security:
«Ofrece una protección sólida y en varias capas… proporciona una defensa fiable contra el malware y las amenazas de día cero, al tiempo que permite una gestión centralizada». (Adesh R. en G2)
«El coste es demasiado elevado en comparación con las herramientas antivirus de Trend Micro y CrowdStrike». (Vijay G. en G2)
8. Sophos Endpoint: la mejor plataforma para equipos pequeños o proveedores de servicios gestionados (MSP) que externalizan la búsqueda gestionada de amenazas
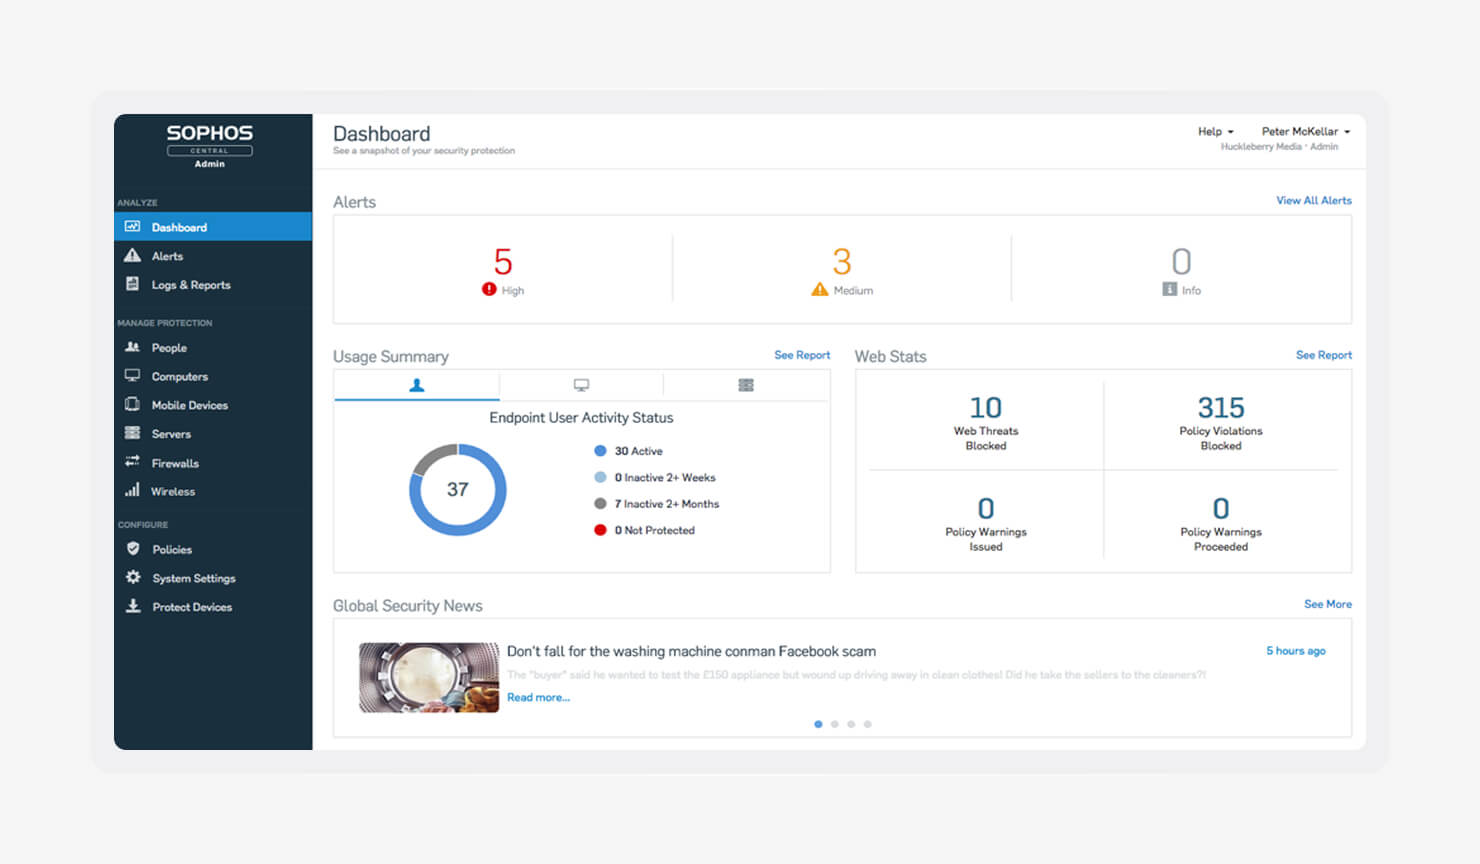
Fuente de la imagen: Sophos
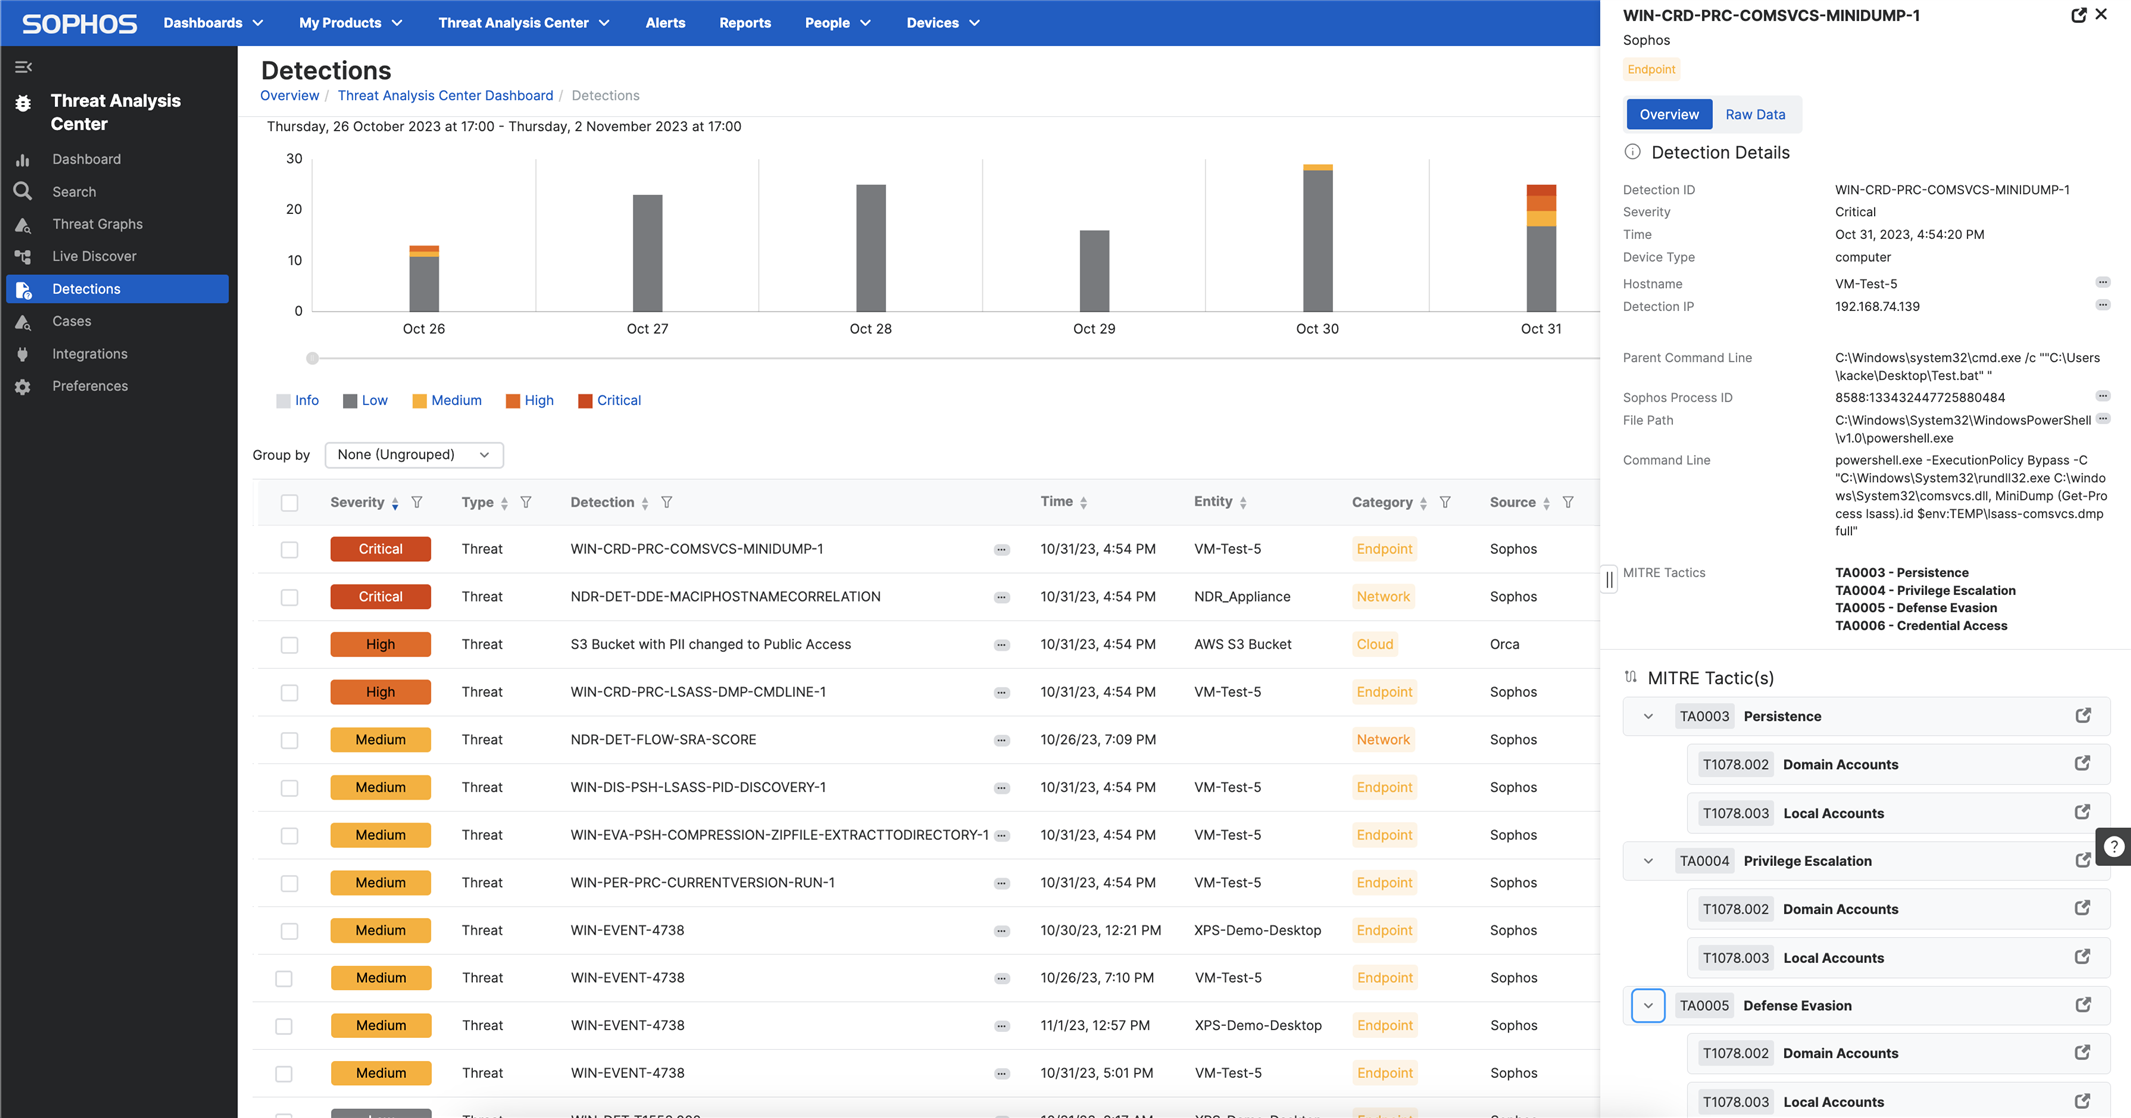
Sophos Endpoint está diseñado para equipos que desean una protección sólida sin tener que pasar todo el día delante de una consola de seguridad. Se centra en detener los ataques antes de que se ejecuten, en lugar de abrumarte con alertas a posteriori. Esto lo convierte en una opción ideal para equipos de TI más pequeños, MSP y organizaciones que no cuentan con un SOC dedicado.
Gran parte de ese atractivo reside en Sophos MDR. En lugar de crear su propio centro de operaciones de seguridad que funcione las 24 horas del día, los 7 días de la semana, puede delegar la supervisión, la investigación y la respuesta a los expertos de Sophos. El servicio combina la detección basada en inteligencia artificial con la supervisión humana, lo que proporciona a los equipos más pequeños una cobertura más amplia sin necesidad de aumentar la plantilla.
Sophos también apuesta firmemente por la automatización y la visibilidad compartida. Su modelo de seguridad sincronizado conecta los terminales, los cortafuegos, el correo electrónico y otros sistemas para que puedan responder de forma conjunta en tiempo real. Esto te ayuda a detectar los riesgos relacionados con la «TI en la sombra» y a aislar los dispositivos comprometidos antes de que las amenazas se propaguen por todo el entorno.
Características principales:
- Tecnología CryptoGuard: detecta el comportamiento del ransomware y revierte automáticamente el cifrado malicioso para reducir los daños
- IA de aprendizaje profundo: utiliza modelos predictivos de IA para bloquear el malware, tanto conocido como desconocido, antes de su ejecución
- Seguridad sincronizada: comparte información sobre amenazas entre los productos de Sophos para aislar los dispositivos comprometidos y detener automáticamente el movimiento lateral
| Ventajas | Contras |
|---|---|
|
|
Opiniones de los usuarios de Sophos Endpoint:
«Me gusta mucho la protección avanzada contra amenazas y cómo utiliza la inteligencia artificial y el aprendizaje profundo para detectar nuevo malware. La función de reversión de ransomware es un salvavidas, y el análisis de la causa raíz facilita las investigaciones». (Himanshu V. en G2)
«Al principio, algunas funciones me resultaron un poco complicadas de entender cuando empecé a utilizarlo… pero, con el tiempo, me familiaricé mucho más con ellas y con cómo se integran». (Saravya J. en G2)
Cómo elegir un proveedor de seguridad para terminales
Elegir la aplicación de seguridad para terminales adecuada va más allá de las funciones. Se trata de que se adapte a tus necesidades: tu entorno, el tamaño de tu equipo y el nivel de complejidad que realmente puedes gestionar en el día a día. La mejor herramienta sobre el papel puede fracasar si supone más trabajo del que tu equipo puede asumir. El objetivo es una protección en la que puedas confiar sin tener que estar pendiente constantemente.
Para elegir el mejor proveedor de seguridad para terminales:
- Evalúa tu entorno de sistemas operativos: si la mayoría de tus dispositivos funcionan con Mac, una herramienta diseñada principalmente para Windows dejará lagunas. Busca proveedores que ofrezcan seguridad para terminales Mac con el mismo nivel de profundidad, y no como una solución de segunda mano. Plataformas como Iru se han diseñado teniendo en cuenta los marcos de trabajo de Apple, al tiempo que son compatibles con entornos más amplios.
- Evalúa la carga de gestión: algunas herramientas dan por hecho que dispones de un SOC completo, pero muchos equipos no lo tienen. Si tu equipo de TI es reducido, debes dar prioridad a plataformas con automatización integrada, como agentes de autorreparación y plantillas de cumplimiento listas para usar, en lugar de herramientas que requieran un ajuste constante.
- Fíjate en las capacidades de corrección: la detección es solo la mitad del trabajo; los buenos proveedores también actúan con rapidez. Proveedores como Iru ofrecen funciones como la respuesta automatizada y el aislamiento de dispositivos que ayudan a detener las amenazas antes de que se propaguen, incluso si tu equipo no está conectado para intervenir.
- Ten en cuenta la integración con tu infraestructura actual: muchas herramientas para terminales dependen de proveedores de identidad, herramientas de gestión de dispositivos móviles (MDM) y software de cumplimiento normativo. Puedes gestionar esas integraciones o elegir una plataforma que las combine en un único sistema para reducir los gastos generales.
- Comprende la estructura de precios: los costes pueden acumularse rápidamente. Algunos proveedores cobran por el agente básico y luego restringen el acceso a funciones esenciales, como el EDR o la retención de datos, a los planes de mayor nivel. Busca una estructura de precios transparente y escalable que crezca al ritmo de tus necesidades sin sorpresas.
Refuerza la seguridad de tus terminales con Iru
La seguridad de los terminales se complica rápidamente cuando cada función se encuentra en una herramienta diferente. Iru lo integra todo a través de su software de gestión de terminales. Esto significa que la seguridad de los terminales, la gestión de dispositivos, la identidad y el cumplimiento normativo se gestionan en una única plataforma con un único agente ligero. Todo comparte contexto, lo que te ayuda a actuar con mayor rapidez.
Iru conecta la telemetría entre usuarios, dispositivos y aplicaciones, para que tus respuestas no se basen en conjeturas. Aplica parches a las aplicaciones, impone controles, aísla las amenazas y mantente preparado para las auditorías sin que se acumule el trabajo manual. Dedicarás menos tiempo a gestionar herramientas y más a adelantarte a los problemas.
Reserva una demostración gratuita para ver cómo Iru puede ayudarte a simplificar tu infraestructura y tomar el control de la seguridad de los terminales.