

Los equipos de seguridad se enfrentan a un número cada vez mayor de problemas de seguridad que deben detectar y solucionar. Cisco Talos informó de 48 196 vulnerabilidades y exposiciones comunes (CVE) en 2025, lo que supone una media de 132 al día. Una herramienta de análisis de vulnerabilidades puede ayudar a tu equipo a identificar y solucionar problemas. Comprueba tus dispositivos, software y sistemas en busca de fallos de seguridad conocidos, lo que te ofrece una visión más clara de dónde pueden estar ocultos los problemas.
Pero no todos los entornos necesitan el mismo tipo de visibilidad. Un equipo centrado en la red puede necesitar visibilidad de su infraestructura, mientras que un entorno en la nube o un parque de terminales podría necesitar un análisis de vulnerabilidades de los terminales. Algunas herramientas van aún más allá, ayudándole a priorizar los problemas que requieren atención inmediata o facilitándole la corrección de las CVE.
Compararemos 10 herramientas de estas categorías y veremos en qué casos resulta útil cada una.
Las mejores herramientas de análisis de vulnerabilidades de un vistazo
Las mejores herramientas de análisis de vulnerabilidades varían en función de los sistemas que necesites proteger, desde los terminales de los empleados y las redes internas hasta las cargas de trabajo en la nube y las aplicaciones web. A continuación, te mostramos una comparación de las principales herramientas de evaluación de vulnerabilidades:
| Proveedor | Ideal para | Valoración de G2 | Característica principal |
|---|---|---|---|
| Iru | Análisis de terminales (Mac + Windows) con corrección integrada | 4,7 | Detección de CVE basada en agente + corrección automática |
| CrowdStrike Falcon | Análisis basado en agente e integrado con EDR | 4,6 | Gestión de exposiciones en el agente Falcon |
| Microsoft Defender VM | Entornos con prioridad en Windows | 4,4 | Integración nativa con M365/Defender |
| Tenable Nessus | Análisis exhaustivo de redes e infraestructuras | 4,5 | Basado en complementos, amplia cobertura |
| Qualys VMDR | VM empresarial basada en la nube a gran escala | 4,4 | Detección de activos + cumplimiento normativo |
| Rapid7 Exposure Command | Priorización basada en el riesgo + flujos de trabajo de corrección | 4,4 | Puntuación de riesgos en tiempo real |
| OpenVAS (Greenbone) | Escaneo de red gratuito y de código abierto | 4.4 | De código abierto, amplia variedad de protocolos |
| Wiz | Prioridad en la nube (plataforma de protección de aplicaciones nativas en la nube sin agentes (CNAPP)) | 4,7 | Cobertura en la nube sin agentes |
| Invicti (antes Acunetix) | Análisis de aplicaciones web (DAST) | 4,1 | Detección de SQLi/XSS en aplicaciones web |
| Intruder | Equipos reducidos / análisis externo continuo | 4,8 | Sencillo, continuo, con alertas |
Los mejores escáneres de vulnerabilidades basados en agentes y en puntos finales
Los escáneres de vulnerabilidades basados en agentes instalan software en cada terminal, lo que les permite recopilar datos detallados sobre los dispositivos y las aplicaciones e identificar vulnerabilidades conocidas. Un escáner eficaz debe ofrecerte una visibilidad precisa del software afectado y facilitar la toma de medidas en función de los resultados. A continuación te presentamos algunas opciones que puedes tener en cuenta.
1. Iru
- Ideal para: análisisde terminales (Mac y Windows) con corrección integrada
- Puntuación en G2: 4,7
Iru es una plataforma de TI y seguridad impulsada por IA que combina la seguridad y la gestión de terminales, la gestión de identidades y accesos, y la automatización del cumplimiento normativo. Como escáner de vulnerabilidades de terminales, Iru obtiene un inventario completo de aplicaciones de los dispositivos gestionados, identifica el software vulnerable y vincula la detección con la corrección a través del mismo agente de terminal.
La función«Auto Apps» también distingue a Iru. Incluye casi 500 aplicaciones empresariales habituales para Mac y Windows que se pueden implementar y actualizar automáticamente, lo que reduce el esfuerzo manual necesario para mantener el software al día.
Sprinter Health, un cliente de Iru, muestra lo que esto puede suponer para un equipo de TI reducido. La empresa utilizó Iru para gestionar su creciente parque de dispositivos y redujo la gestión de los mismos a menos del 10 % de la carga de trabajo mensual de su equipo de TI, lo que permitió al equipo centrarse en otras prioridades.
Los usuarios destacan su facilidad de uso y sus capacidades de gestión de dispositivos. A los usuarios les resulta muy sencillo configurar Iru y empezar a utilizarlo, y cuentan con un servicio de atención al cliente activo para resolver cualquier problema que pueda surgir. A la gente le gusta especialmente Iru por sus capacidades de gestión de dispositivos Apple. Dicho esto, algunos mencionan que hay margen de mejora en áreas como la generación de informes.
Características principales
- Inventario completo de software y detección de CVE basada en agentes: crea un inventario completo de software y señala las vulnerabilidades conocidas en los terminales gestionados
- Priorización de CVE: prioriza las vulnerabilidades según su gravedad y añade contexto gracias a la IA de Iru
- Respuesta ante vulnerabilidades: corrige automáticamente el software vulnerable para acelerar la aplicación de parches
- Cobertura multiplataforma: analiza terminales tanto en Mac como en Windows
- EDR en el mismo agente ligero: combina la detección y respuesta en terminales (EDR) con la gestión de vulnerabilidades en un único agente
2. CrowdStrike Falcon
- Ideal para: análisisbasado en agente e integrado con EDR
- Puntuación en G2: 4,6
CrowdStrike Falcon ofrece análisis y evaluación de vulnerabilidades a través del sensor Falcon. El mismo agente ligero que se utiliza para EDR también recopila datos de vulnerabilidades, lo que te proporciona una visión global de las exposiciones y la actividad de los terminales. Esta configuración hace que Falcon sea la opción ideal para los equipos que ya utilizan CrowdStrike.
Los datos de vulnerabilidades se presentan junto con el contexto de detección y respuesta, mientras que Falcon Exposure Management añade inteligencia sobre amenazas en tiempo real para ayudarte a centrarte en las vulnerabilidades que los atacantes explotan activamente. Además, la estructura de precios y de productos de CrowdStrike está orientada a organizaciones más grandes con presupuestos de seguridad más elevados.
A los usuarios de G2 les gusta el agente ligero de Falcon, su sólida detección de amenazas y su enfoque centralizado de la seguridad de los terminales. Las quejas más habituales se centran en los costes más elevados, una interfaz compleja y una curva de aprendizaje en torno a las funciones avanzadas, especialmente para los equipos más pequeños.
Características principales
- Análisis a través del agente de Falcon: utiliza el sensor de Falcon para evaluar los terminales en busca de vulnerabilidades conocidas
- Datos de exposición en tiempo real: actualiza continuamente la información sobre vulnerabilidades a medida que cambian las condiciones de los terminales
- EDR + contexto de vulnerabilidades combinados: relaciona los hallazgos de vulnerabilidades con los datos de detección y respuesta de los terminales
- Enriquecimiento de la inteligencia sobre amenazas: añade inteligencia sobre amenazas en tiempo real para ayudar a identificar vulnerabilidades que están siendo explotadas activamente
3. Gestión de vulnerabilidades de Microsoft Defender
- Ideal para: entornosen los que predomina Windows
- Puntuación en G2: 4,4
Microsoft Defender Vulnerability Management es la opción ideal para las organizaciones que ya utilizan las herramientas de seguridad de Microsoft. Proporciona visibilidad de las vulnerabilidades basada en agentes a través del ecosistema de Microsoft Defender y se integra estrechamente con Microsoft Entra ID, lo que ofrece a los equipos centrados en Windows un entorno familiar para evaluar los puntos débiles del software y gestionar la corrección de vulnerabilidades.
La plataforma funciona mejor cuando la mayor parte de tu entorno ya se encuentra dentro de Microsoft. La cobertura de Windows es uno de sus puntos fuertes, mientras que las organizaciones con una combinación más amplia de sistemas operativos pueden necesitar otra herramienta para cubrir las lagunas de cobertura y obtener una visión completa del entorno.
En G2, los usuarios suelen elogiar la integración de la plataforma con otros productos de seguridad de Microsoft y su interfaz familiar para los equipos que ya utilizan el ecosistema. Sin embargo, algunos usuarios mencionan una configuración compleja para las funciones avanzadas y una menor flexibilidad a la hora de gestionar dispositivos fuera del entorno de Microsoft.
Características principales
- Integración nativa con Defender y Entra: conecta los datos de vulnerabilidades con Microsoft Defender y Microsoft Entra ID
- Cobertura centrada en Windows: ofrece una gran visibilidad de las vulnerabilidades en los dispositivos Windows
- Inventario de dispositivos integrado: realiza un seguimiento de los dispositivos y del software instalado para identificar posibles vulnerabilidades
- Orientación basada en la puntuación de seguridad: utiliza recomendaciones de seguridad y puntuaciones para ayudar a priorizar las medidas correctivas
Los mejores escáneres de vulnerabilidades de red e infraestructura
Los escáneres de vulnerabilidades de red e infraestructura examinan los sistemas que tu organización expone en toda su red, desde servidores y hosts hasta aplicaciones conectadas. A continuación te presentamos algunas herramientas que pueden ayudarte a detectar debilidades conocidas en ese entorno antes de que una pila cada vez mayor de hallazgos se convierta en una búsqueda del tesoro a tiempo completo.
4. Tenable Nessus
- Ideal para: análisisexhaustivo de redes e infraestructuras
- Puntuación en G2: 4,5
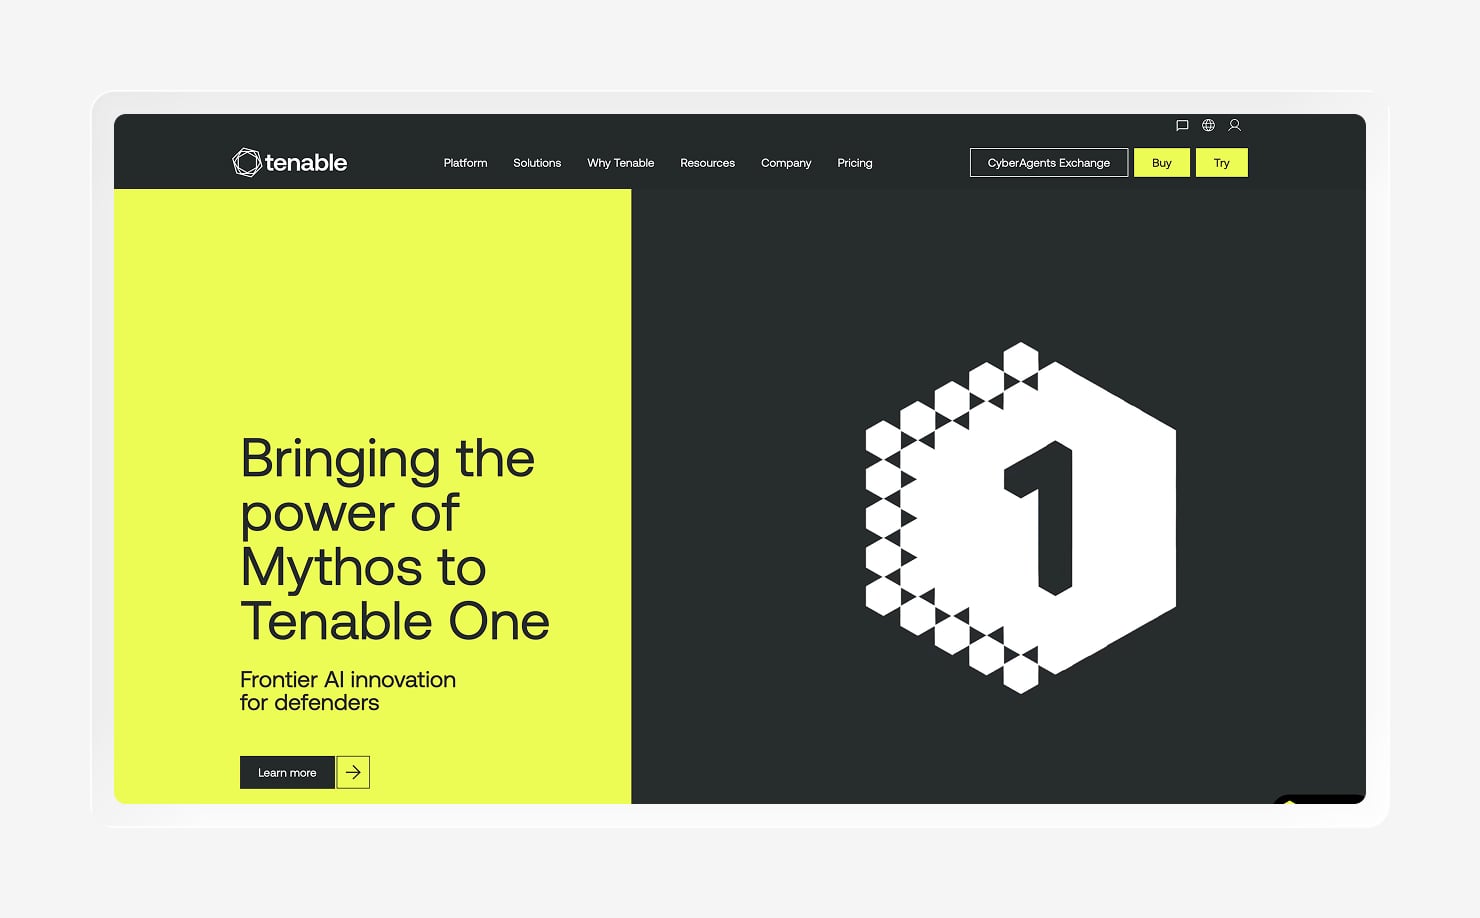
Nessus lleva años ganándose un lugar como nombre de referencia en el análisis de vulnerabilidades. Su enfoque basado en complementos ofrece una amplia cobertura de redes y hosts, con plantillas de análisis para la detección de vulnerabilidades, el descubrimiento de activos y las comprobaciones de cumplimiento normativo. Tenable también actualiza sus complementos periódicamente a medida que surgen nuevas vulnerabilidades.
La herramienta te ofrece un amplio control sobre cómo se ejecutan los análisis, desde la selección de objetivos y métodos de descubrimiento hasta el ajuste de la configuración de la evaluación. Esa flexibilidad puede resultar valiosa cuando tu entorno presenta algunos rincones complicados, aunque configurar los análisis puede requerir tiempo y experiencia.
Sin embargo, los usuarios de G2 tienen opiniones encontradas sobre Nessus. Lo valoran por la precisión de sus resultados y la amplitud de su biblioteca de complementos. Pero esa misma flexibilidad que aprecian los equipos con experiencia puede suponer una configuración y una curva de aprendizaje más pronunciadas, sobre todo si eres nuevo en el análisis de vulnerabilidades.
Características principales
- Detección basada en complementos: utiliza complementos configurables para detectar vulnerabilidades conocidas en todo el entorno
- Escaneo de redes y hosts: analiza los hosts conectados a la red en busca de servicios expuestos y debilidades de seguridad
- Auditoríasde configuración y cumplimiento: comprueba la configuración del sistema frente a los criterios de seguridad y los requisitos de cumplimiento
- Informes exhaustivos: permite adaptar los informes de análisis a las necesidades de tu organización
5. Qualys VMDR
- Ideal para: empresas y máquinas virtuales en la nube a gran escala
- Puntuación en G2: 4,4
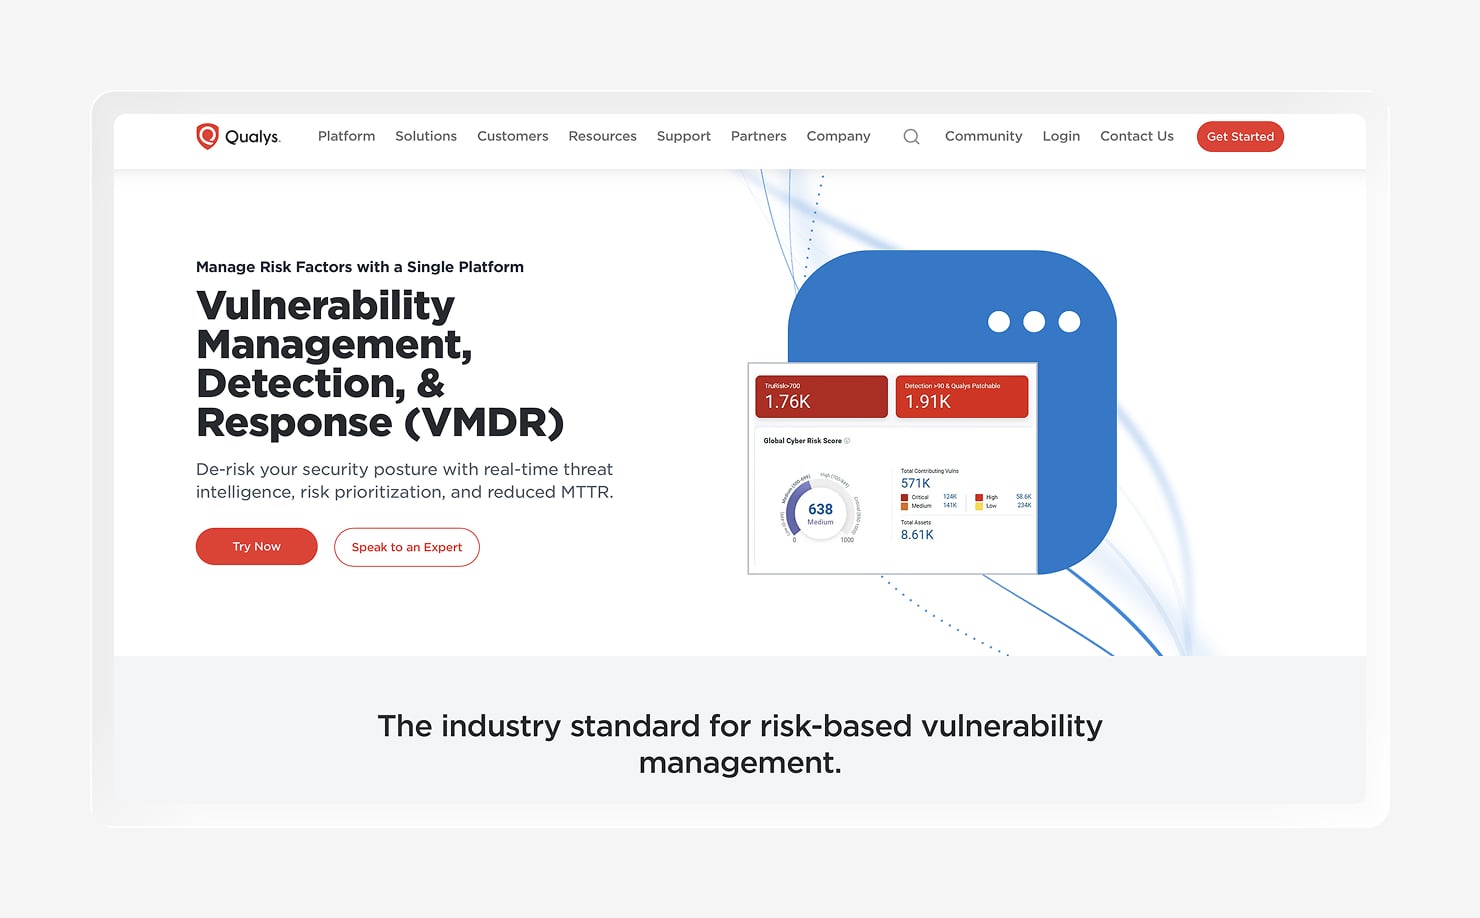
Qualys VMDR es una plataforma de gestión de vulnerabilidades basada en la nube, diseñada para ofrecer visibilidad continua en entornos de gran tamaño. Reúne en una única plataforma la identificación de activos, la detección de vulnerabilidades, la priorización de amenazas y las comprobaciones de cumplimiento normativo, lo que la convierte más en un centro neurálgico para gestionar la exposición que en un escáner que se ejecuta una vez y del que luego te olvidas.
Este enfoque más amplio puede funcionar bien para organizaciones que gestionan terminales itinerantes, cargas de trabajo en la nube o entornos en contenedores a gran escala. Qualys admite tanto el escaneo con agente como sin agente, lo que te ofrece diferentes formas de recopilar datos en todos los sistemas.
Las opiniones en G2 ofrecen una imagen generalmente positiva de la facilidad de uso de la plataforma una vez que está en funcionamiento. Los usuarios suelen valorar la visibilidad que ofrece Qualys y la amplitud de sus capacidades. Por otro lado, algunos usuarios mencionan una configuración compleja y una interfaz confusa cuya navegación puede llevar bastante tiempo.
Características principales
- Detección de activos: identifica los activos de todo su entorno para ayudarle a realizar un seguimiento de lo que necesita protección
- Priorización de amenazas: clasifica las vulnerabilidades en función del riesgo y el contexto de la amenaza para orientar la corrección
- Comprobaciones de cumplimiento: evalúa los sistemas en función de los requisitos de configuración y cumplimiento pertinentes
- Análisis con y sin agente: admite ambos métodos de implementación para analizar diferentes tipos de entornos
6. Rapid7 Exposure Command
- Ideal para: Priorizaciónbasada en el riesgo + flujos de trabajo de corrección
- Puntuación en G2: 4,4
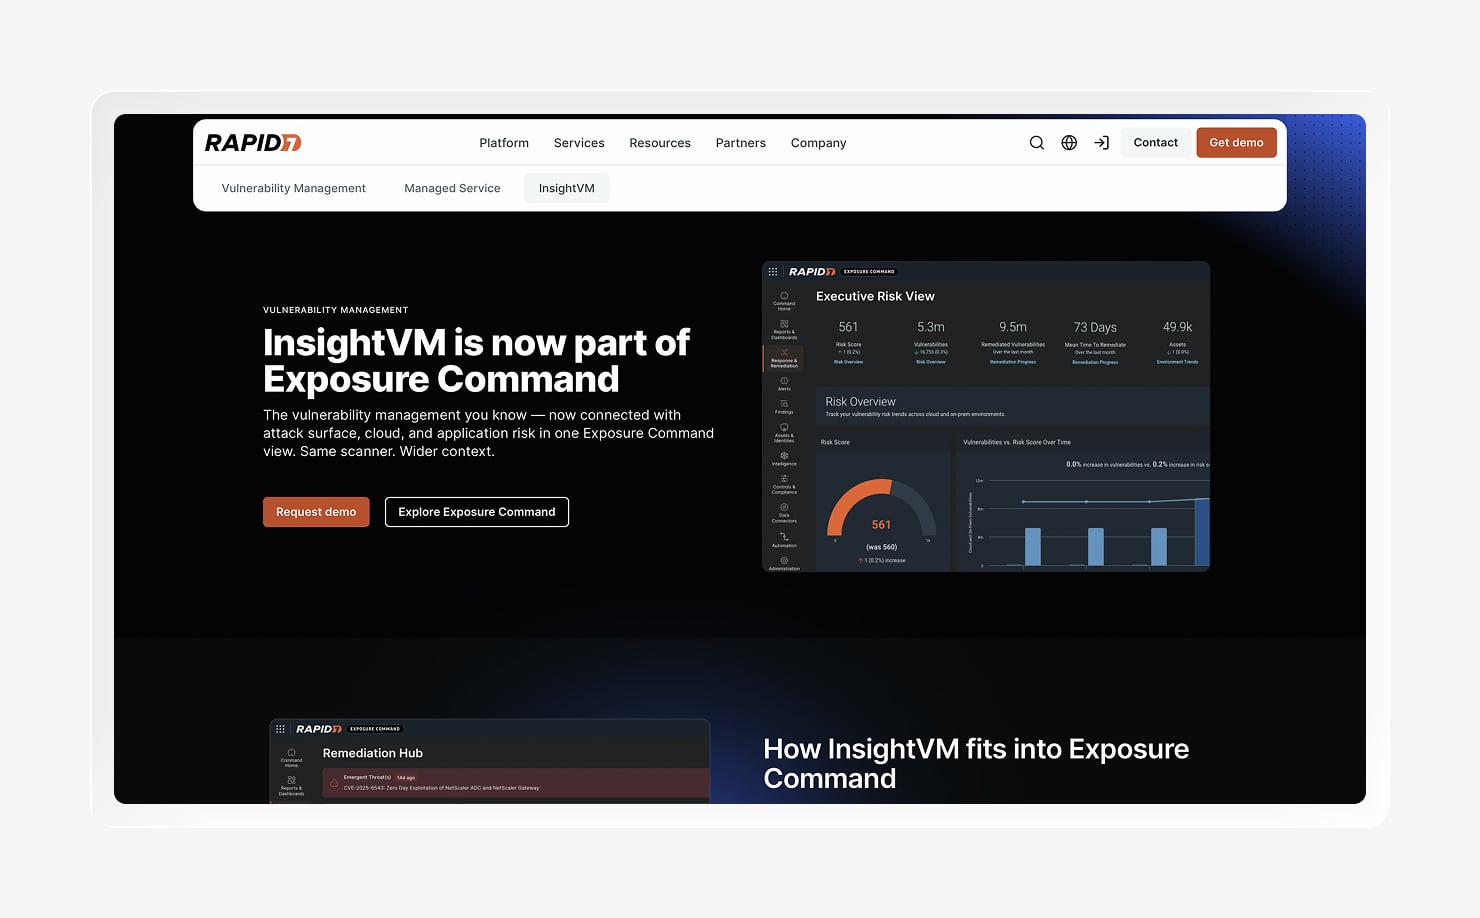
Rapid7 Exposure Command se basa en InsightVM —que proporciona su tecnología de gestión de vulnerabilidades— y le añade un contexto de exposición más amplio. La plataforma utiliza una puntuación de riesgo que tiene en cuenta las amenazas para ayudarte a centrarte en las vulnerabilidades en función de factores como la probabilidad de explotación, la accesibilidad, la gravedad y el contexto empresarial.
Rapid7 también vincula los hallazgos a flujos de trabajo de corrección, incluyendo la automatización y la gestión de incidencias, de modo que la gestión de vulnerabilidades de terminales (EVM) pueda mantenerse conectada con los equipos responsables de solucionar los problemas. Le ofrece una cobertura flexible en entornos locales, infraestructura en la nube y otras partes de su superficie de ataque, con visibilidad continua de los agentes.
Los usuarios valoran la puntuación de riesgos orientada a la acción, los paneles de control en tiempo real, el seguimiento de la corrección y las integraciones con herramientas como los sistemas de gestión de incidencias. Sin embargo, hay quien señala que la configuración inicial puede resultar compleja, mientras que los análisis más exhaustivos y los informes personalizados pueden requerir un ajuste adicional. Potente, sí. ¿Una experiencia del tipo «conéctalo y olvídate»? No siempre.
Características principales
- Puntuación de riesgos basada en amenazas: prioriza las vulnerabilidades utilizando la gravedad técnica, la inteligencia sobre amenazas y el contexto de los activos
- Análisis continuo de vulnerabilidades: ofrece visibilidad constante de las vulnerabilidades en todos los entornos compatibles
- Flujos de trabajo de corrección: vincula los hallazgos con orientación, automatización y flujos de trabajo en equipo para impulsar la corrección
- Cuadros de mando de riesgos en tiempo real: realiza un seguimiento de la exposición y del progreso de la corrección a través de cuadros de mando personalizables
7. OpenVAS (Greenbone)
- Ideal para: escaneo de redesgratuito y de código abierto
- Puntuación en G2: 4,4
OpenVAS es un escáner de vulnerabilidades de código abierto mantenido por Greenbone. Analiza redes a través de una amplia gama de protocolos y utiliza una gran base de datos de pruebas de vulnerabilidades para identificar problemas de seguridad conocidos.
El gran atractivo es sencillo: no hay ningún coste de licencia tradicional. Sin embargo, sí que hay que encargarse del alojamiento, la actualización y el ajuste del escáner, lo que puede exigir más esfuerzo práctico que una plataforma comercial. Esa compensación puede merecer la pena para equipos que desean un mayor control sin añadir otro gasto en software.
Los comentarios de la comunidad y de G2 nos indican que a los usuarios les gusta OpenVAS por su amplia cobertura y su relación calidad-precio. Las quejas más habituales se centran en la configuración, el rendimiento, la interfaz de usuario y el esfuerzo técnico necesario para que todo funcione sin problemas. En definitiva, es una buena opción para equipos que valoran la visibilidad y el control de los terminales y que cuentan con los recursos técnicos para gestionar la plataforma.
Características principales
- Código abierto, sin coste de licencia: te permite realizar análisis de vulnerabilidades sin necesidad de una licencia de software tradicional
- Amplia cobertura de red: analiza los servicios de red en una amplia gama de protocolos
- Fuente de pruebas de la comunidad: utiliza pruebas de vulnerabilidad actualizadas periódicamente para identificar problemas de seguridad conocidos
- Control autohospedado: te permite gestionar el escáner y su configuración dentro de tu propio entorno
Los mejores escáneres de vulnerabilidades para aplicaciones web y en la nube
Los escáneres de vulnerabilidades de aplicaciones web y en la nube buscan puntos débiles de seguridad en los recursos en la nube, las cargas de trabajo, las aplicaciones y sus configuraciones. Te ayudan a identificar riesgos que van más allá del propio dispositivo, especialmente ahora que los entornos en la nube son cada vez más difíciles de supervisar.
8. Wiz
- Ideal para: Enfoque «cloud-first» (CNAPP sin agentes)
- Puntuación en G2: 4,7
Wiz es una plataforma de seguridad nativa de la nube y sin agentes que analiza entornos en la nube sin necesidad de implementar un agente en cada carga de trabajo. Evalúa los recursos en la nube, los contenedores y las configuraciones, y luego relaciona esos hallazgos para mostrar cómo un atacante podría moverse potencialmente por un entorno.
Ese contexto de la ruta de ataque es una parte fundamental del enfoque de Wiz. En lugar de ofrecerte una larga lista ordenada únicamente por gravedad, Wiz destaca las vulnerabilidades en función de su ruta potencial hacia los activos sensibles.
Wiz se centra en los entornos de nube, por lo que resulta más útil cuando gran parte de tu riesgo de seguridad reside en entornos de nube pública. Es menos adecuado para gestionar flotas de dispositivos o analizar redes locales tradicionales, aunque puede ayudar a detectar riesgos en la nube causados por la desviación de los puntos finales.
A los usuarios de G2 les gusta Wiz por su amplia visibilidad de la nube y su capacidad para priorizar hallazgos complejos. Algunos usuarios mencionan una curva de aprendizaje, especialmente a la hora de configurar políticas o trabajar con el gran volumen de datos de la plataforma.
Características principales
- Análisis de la nube sin agentes: analiza los entornos de nube compatibles sin necesidad de instalar un agente en cada carga de trabajo
- Priorización de rutas de ataque: establece relaciones entre los hallazgos para resaltar las vulnerabilidades con una ruta más clara hacia los activos sensibles
- Cobertura de contenedores e «infraestructura como código» (IaC ): analiza contenedores e «infraestructura como código» (IaC) en busca de riesgos de seguridad
- Visibilidad multicloud: ofrece una vista centralizada de todos los entornos en la nube compatibles
9. Invicti (antes Acunetix)
- Ideal para: Análisis de aplicacionesweb (DAST)
- Valoración en G2: 4,1
Invicti se centra en las vulnerabilidades de las aplicaciones web y las API. Utiliza pruebas dinámicas de seguridad de aplicaciones (DAST) para analizar aplicaciones en ejecución en busca de problemas como la inyección SQL y el cross-site scripting (XSS), y también ofrece algunas funciones de pruebas interactivas de seguridad de aplicaciones (IAST).
Esto hace que Invicti sea una buena opción cuando las aplicaciones web y las API constituyen una parte importante de tu superficie de ataque. Un escáner dedicado a aplicaciones web puede funcionar junto con escáneres de red y de terminales, que cubren diferentes partes de tu entorno. También puede respaldar una estrategia más amplia de seguridad de terminales de «confianza cero» (Zero-Trust), ayudando a proteger las aplicaciones a las que acceden tus usuarios.
En G2, los usuarios consideran que Invicti es una buena opción porque ofrece una detección precisa de vulnerabilidades y resultados detallados. Algunos usuarios mencionan que la gestión de los análisis y la configuración puede llevar mucho tiempo, y que la interfaz y los informes pueden parecer un poco complejos.
Características principales
- Escaneo DAST de aplicaciones web: comprueba si las aplicaciones web en ejecución presentan vulnerabilidades de seguridad conocidas
- Detección de SQLi/XSS: detecta vulnerabilidades de inyección SQL y de scripts entre sitios
- Análisis de API: analiza las API compatibles en busca de posibles debilidades de seguridad
- Informes adaptados a los desarrolladores: proporciona resultados detallados que los desarrolladores pueden utilizar durante la corrección de los problemas
10. Intruder
- Ideal para: equiposreducidos / análisis externos continuos
- Valoración de G2: 4,8
Intruder es un escáner de vulnerabilidades continuo diseñado para equipos que quizá no cuenten con un especialista dedicado a la gestión de vulnerabilidades. Analiza la superficie de ataque externa y el entorno en la nube, comprueba las aplicaciones web y envía alertas cuando detecta nuevos riesgos.
La plataforma hace especial hincapié en la facilidad de uso, lo que la convierte en una buena opción para equipos más pequeños y entornos orientados a la nube. Sacrifica parte de la amplitud que ofrecen las plataformas empresariales más grandes a cambio de una experiencia más sencilla, lo que también puede ayudar a los equipos a evitar añadir más complejidad a su proliferación de herramientas.
Las opiniones en G2 reflejan ese enfoque. Los usuarios valoran la interfaz sencilla de Intruder, la claridad de sus resultados y el valor que aporta a los equipos más pequeños, mientras que algunos señalan limitaciones en cuanto a personalización, generación de informes y cobertura para entornos más complejos.
Características principales
- Análisis externo continuo: analiza de forma continua su entorno externo en busca de nuevas vulnerabilidades
- Supervisión de la superficie de ataque: supervisa los activos expuestos a Internet e identifica cambios que puedan generar nuevos riesgos
- Comprobaciones de aplicaciones web: comprueba las aplicaciones web en busca de vulnerabilidades de seguridad comunes
- Alertas proactivas: envía alertas cuando surgen nuevas vulnerabilidades o problemas de seguridad que requieren su atención
Cómo elegir una herramienta de análisis de vulnerabilidades
Las mejores herramientas de detección de vulnerabilidades dependen de dónde se encuentren los riesgos y de cómo los gestione su equipo una vez que un análisis detecte un problema. La mayoría de las organizaciones combinan herramientas de las categorías mencionadas anteriormente, como el análisis de vulnerabilidades de terminales junto con el análisis de redes, infraestructuras, la nube o aplicaciones web. A continuación, le ofrecemos algunos consejos para elegir la herramienta adecuada.
Empieza por lo que necesitas analizar
Elige la parte de tu entorno que necesitas proteger. Los escáneres de terminales funcionan mejor para dispositivos y software instalado; los escáneres de red e infraestructura cubren los sistemas y servicios conectados. Los escáneres de la nube y de aplicaciones web se centran en los recursos en la nube, las cargas de trabajo, las aplicaciones y las API.
Es posible que algunos equipos busquen herramientas de cracking para complementar sus pruebas de seguridad. Sin embargo, estas herramientas pueden acarrear sus propios riesgos, como malware y vulnerabilidades que aumentan la superficie de ataque. Las herramientas de análisis de vulnerabilidades tienen un propósito diferente: te ayudan a identificar los puntos débiles conocidos en los sistemas que posees y gestionas.
Priorización, no solo detección
Una larga lista de vulnerabilidades puede convertirse rápidamente en ruido de fondo. Busque una herramienta que priorice los hallazgos en función del riesgo real, teniendo en cuenta factores como la explotabilidad, la exposición y la importancia del activo afectado, en lugar de basarse únicamente en una puntuación bruta del Sistema Común de Puntuación de Vulnerabilidades (CVSS).
Flujo de trabajo desde el análisis hasta la corrección
Detectar una vulnerabilidad es solo el principio del trabajo. La vía más rápida para reducir el riesgo es un escáner que conecte directamente con el siguiente paso, ya sea mediante correcciones integradas o integraciones con tus herramientas de aplicación de parches, gestión de incidencias o automatización de TI. Esa conexión ofrece a tu equipo una ruta más clara desde «lo hemos encontrado» hasta «ya está solucionado».
Cobertura multiplataforma y facilidad de uso
Tu escáner también debe adaptarse al entorno y al equipo que lo utiliza. Fíjate en la cobertura en distintos sistemas operativos, como Mac y Windows, y ten en cuenta detalles prácticos como el espacio que ocupa el agente, la tasa de falsos positivos y el esfuerzo de configuración.
Una herramienta puede tener muchas funciones, pero la verdadera prueba es si tu equipo puede seguir utilizándola sin necesidad de un mapa y un tupper para encontrar lo que realmente importa.
Analiza y corrige los problemas en un solo lugar con Iru
Detectar vulnerabilidades es solo la mitad del camino. También necesitas una forma clara de solucionarlas antes de que la próxima alerta de seguridad llegue a tu escritorio. Iru integra la detección y la corrección de vulnerabilidades en un mismo flujo de trabajo, para que tu equipo dedique menos tiempo a cambiar de una herramienta a otra y se centre en reducir el riesgo.
Con Iru Vulnerability Management, puedes realizar un seguimiento del software vulnerable tanto en Mac como en Windows, priorizar los problemas con el contexto adicional que aporta la IA de Iru y aplicar parches automáticamente a las aplicaciones compatibles a través del mismo agente ligero. De este modo, todo el proceso, desde la detección de una vulnerabilidad hasta su corrección, se lleva a cabo en un solo lugar, sin necesidad de añadir otra herramienta a tu conjunto de soluciones de seguridad.
Reserva una demostración gratuita para ver cómo funciona con tu entorno de terminales.