

Gérer un parc informatique hétérogène composé de Mac, d’ordinateurs portables Windows et d’appareils mobiles semble simple. Du moins, jusqu’à ce que vous deviez gérer des collaborateurs à distance, un audit de conformité et une équipe de sécurité qui vous pose des questions auxquelles votre outil de gestion des appareils n’est pas conçu pour répondre.
Que vous utilisiez déjà Fleet ou que vous soyez simplement en train d’étudier vos options, vous constaterez peut-être que Fleet DM ne dispose pas de certaines fonctionnalités de sécurité, de gestion des identités et de suivi de la conformité dont vous pourriez avoir besoin. Ce guide présente huit alternatives à Fleet DM et indique à qui chacune d’entre elles convient le mieux.
Qu'est-ce que Fleet ?
Fleet Device Management (Fleet DM) est une plateforme open source de gestion des appareils. Elle gère macOS, Windows, Linux, iOS et Android à partir d’une seule console, et fournit des rapports sur l’état des appareils afin que vous n’ayez pas à attendre un cycle d’inventaire. Vous pouvez l’exécuter dans votre propre environnement ou utiliser le service cloud géré de Fleet.
Fleet prend en charge l’inscription à la gestion des appareils mobiles (MDM), les profils de configuration, le chiffrement des disques, les mises à jour du système d’exploitation, les scripts et l’application des politiques. Elle identifie également les correctifs manquants et les vulnérabilités liées aux vulnérabilités et expositions communes (CVE) connues. Les équipes d’ingénierie peuvent stocker les paramètres et les politiques selon un modèle GitOps, ce qui facilite la restauration des modifications non approuvées.
La plateforme se concentre sur la gestion des appareils et leur état de sécurité. Les outils plus avancés de détection et de réponse au niveau des terminaux (EDR), de gestion des identités des collaborateurs et d’automatisation de la conformité doivent provenir d’autres sources.
Les meilleures alternatives à Fleet DM : en un coup d’œil
Les huit plateformes ci-dessous vont des solutions axées sur Apple aux outils complets de gestion unifiée des terminaux. Le choix de la plateforme la plus adaptée dépend de votre parc, de votre équipe et de la part de votre infrastructure technologique que vous souhaitez gérer depuis une seule console. En voici un bref aperçu :
| Fournisseur | Idéal pour | G2 |
|---|---|---|
| Iru | Gestion unifiée des terminaux et conformité | 4,7/5 |
| NinjaOne | Services informatiques des entreprises de taille moyenne | 4,7/5 |
| JumpCloud | Gestion des identités et des appareils | 4,5/5 |
| Microsoft Intune | Environnements axés sur Windows | 4,5/5 |
| Workspace ONE UEM | Gestion des appareils robustes destinés au terrain | 4/5 |
| Gestion des appareils Rippling | Automatisation du cycle de vie des appareils informatiques à l'aide des données RH | 4,8/5 |
| Hexnode UEM | Gestion des modes kiosque | 4,6/5 |
| Jamf Pro | Environnements « Apple-first » | 4,7/5 |
1. Iru
- Note G2 : 4,7
- Idéal pour : la gestionunifiée des terminaux et la conformité
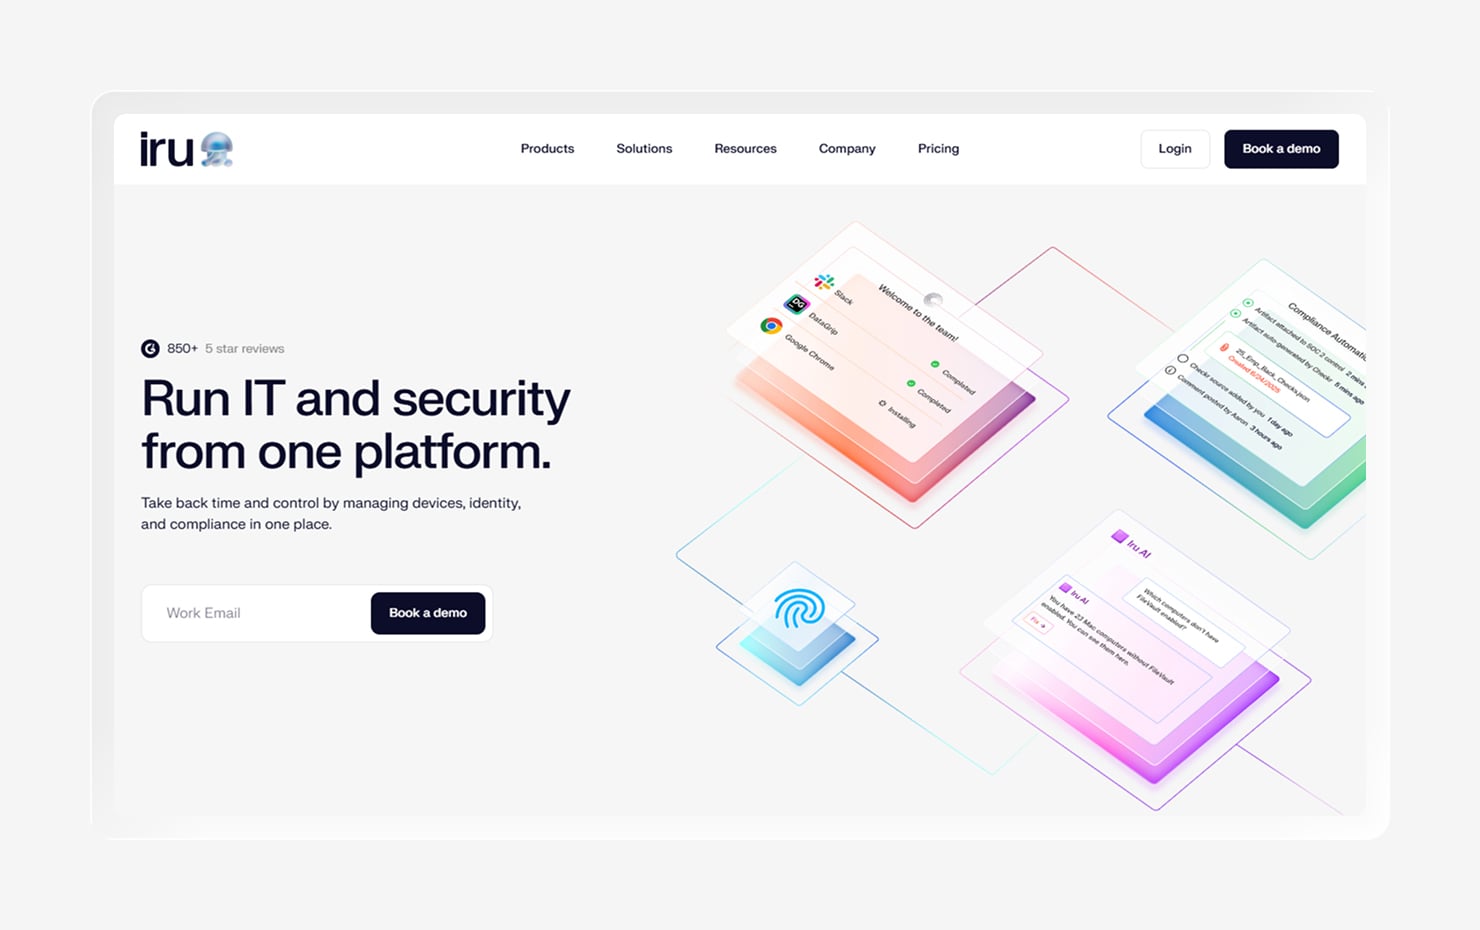
Contrairement à Fleet, Iru est une plateforme informatique et de sécurité pour Mac, Windows, iOS et Android. Elle unifie la gestion des terminaux, l’EDR, l’identité des collaborateurs et l’automatisation de la conformité au sein d’un seul agent léger.
Alors que Fleet se concentre sur la visibilité des appareils, Iru simplifie la pile en intégrant la sécurité et la conformité. Le même agent qui gère vos appareils les protège également, en les maintenant prêts pour les audits grâce à l’automatisation de la conformité.
Iru applique automatiquement les correctifs aux applications et aux systèmes d’exploitation, vous évitant ainsi de devoir rechercher les mises à jour sur l’ensemble de votre parc. Il renforce la sécurité des Mac selon des normes reconnues grâce à des modèles accessibles en un clic, tandis qu’un éditeur visuel vous permet d’attribuer des paramètres aux bons groupes d’appareils sans avoir à écrire de scripts.
Voici ce qu’un contributeur de G2 avait à dire sur l’utilisation d’Iru :
« La création et la maintenance d’une bibliothèque d’applications avec des paramètres de sécurité de base sont très simples, et la livraison, la configuration et la gestion des appareils à distance ne demandent que très peu d’efforts au quotidien. »
Pour les équipes réduites gérant des parcs hétérogènes, les avantages sont évidents : moins d’outils disparates, moins de tâches manuelles et une vue d’ensemble de chaque utilisateur, application et appareil.
Fonctionnalités clés
- Gestion multiplateforme des appareils : déployez des configurations, des applications et des politiques sur macOS, Windows, iOS et Android à partir d’une seule console.
- EDR et gestion des vulnérabilités intégrés : détectez les menaces et corrigez les vulnérabilités via le même agent qui gère l’appareil ; aucun outil de sécurité distinct n’est nécessaire.
- Identité des collaborateurs : liez l’accès à l’état de sécurité des appareils afin que seuls les appareils sécurisés et conformes puissent accéder aux ressources de l’entreprise.
- Automatisation de la conformité : associez en continu les contrôles à des référentiels tels que SOC 2, ISO 27001 et HIPAA, avec des preuves prêtes pour un audit qui reflètent l’état réel des appareils.
- Déploiement «zero-touch» : envoyez un appareil directement à un collaborateur et laissez-le se configurer automatiquement au premier démarrage, sans aucune intervention manuelle du service informatique.
2. NinjaOne
- Note G2 : 4,7/5
- Idéal pour : les services informatiquesdes moyennes entreprises
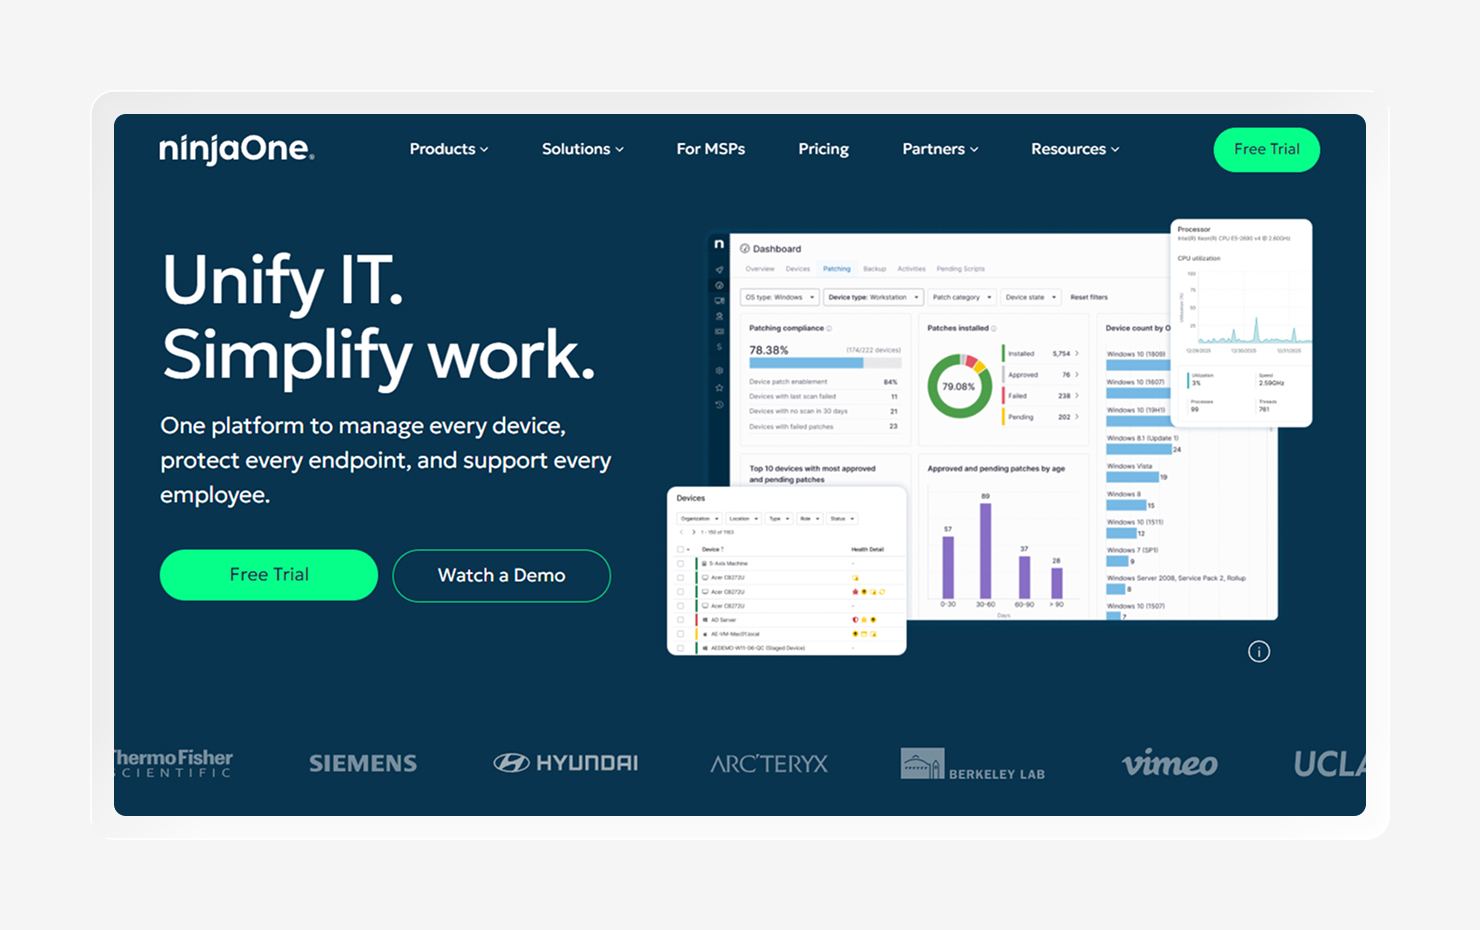
NinjaOne est une plateforme cloud dédiée à la surveillance et à la gestion à distance. Elle combine la gestion des terminaux, l’application des correctifs, l’accès à distance et l’automatisation au sein d’une seule console. Elle est réputée pour son interface épurée et sa prise en main rapide.
Grâce à sa fonctionnalité intégrée de gestion des correctifs, NinjaOne fonctionne sous Windows, macOS et Linux, ainsi qu’avec des milliers d’applications tierces. L’automatisation basée sur des règles gère les validations et les redémarrages liés à ces correctifs, ce qui permet aux mises à jour de se dérouler sans intervention manuelle.
NinjaOne est axé sur les opérations informatiques et la surveillance ; il ne prend donc pas en charge la détection des terminaux, la gestion des identités ni la collecte de preuves de conformité. Il convient parfaitement aux équipes informatiques et aux MSP qui recherchent un déploiement rapide et une gestion fiable des correctifs.
Fonctionnalités clés
- Gestion unifiée des terminaux : gérez , surveillez et automatisez les appareils sous Windows, macOS et Linux à partir d’une seule console cloud.
- Surveillance et accès à distance : surveillez l’état des appareils en temps réel et effectuez des dépannages à distance sans perturber les utilisateurs.
- Automatisation et correction automatique : déclenchezautomatiquement des correctifs scriptés lorsqu’un appareil s’écarte de la norme ou qu’une alerte se déclenche.
- Déploiement de logiciels et inventaire : déployez des logiciels et maintenez un inventaire en temps réel du matériel et des logiciels sur l’ensemble du parc.
3. JumpCloud
- Note G2 : 4,5/5
- Idéal pour : la gestiondes identités et des appareils
JumpCloud est une plateforme d’annuaire cloud qui combine la gestion des identités et des appareils en un seul endroit. Elle réunit l’authentification unique, l’authentification multifactorielle et la gestion des appareils multiplateforme, ce qui en fait à la fois un fournisseur d’identité et un outil MDM très utile.
Un agent léger se connecte régulièrement pour appliquer les politiques, et les administrateurs peuvent regrouper les utilisateurs et les appareils afin que les paramètres et les droits d’accès s’appliquent automatiquement à l’ensemble du groupe. JumpCloud inclut également la gestion des correctifs, le développement logiciel et l’accès à distance. Il fonctionne sous Windows, macOS, Linux, iOS et Android.
Il est toutefois moins complet en matière de sécurité, ce qui le rend moins adapté si vous recherchez un outil offrant la détection des terminaux et la gestion des vulnérabilités. Ces fonctionnalités, ainsi que la gestion de la conformité, devront être assurées par un autre outil.
Fonctionnalités clés
- Annuaire et identités dans le cloud : gérez les utilisateurs, l’authentification unique et l’authentification multifactorielle à partir d’un seul annuaire.
- Politiques basées sur les groupes : attribuez des politiques et des droits d’accès aux ressources à des groupes d’utilisateurs et d’appareils afin que les modifications se répercutent automatiquement.
- Accès conditionnel : liez l’accès aux ressources à l’état de sécurité et à la fiabilité des appareils, y compris ceux gérés par une solution MDM tierce.
- Opérations informatiques de base : gérez la gestion des correctifs, le déploiement de logiciels et l’accès à distance sur une même plateforme.
4. Microsoft Intune
- Note G2 : 4,5/5
- Idéal pour : les environnementsprincipalement Windows
Microsoft Intune est un service de gestion des terminaux basé sur le cloud qui permet d’enregistrer et de sécuriser les appareils à partir d’un centre d’administration unique. Malgré son lien avec Microsoft, il fonctionne sur tous les principaux systèmes d’exploitation. Il s’exécute également dans le cloud, ce qui signifie que vous n’avez besoin d’aucune infrastructure sur site.
Intune s’intègre directement à Microsoft 365, Entra ID et Defender. Cela signifie que l’accès conditionnel, les politiques de conformité et la protection contre les menaces peuvent être gérés au sein d’un même outil. Pour les organisations déjà équipées de Microsoft 365, il s’agit d’une évolution naturelle.
Toutefois, les testeurs signalent des problèmes de compatibilité sur Mac et Linux, ainsi qu’une courbe d’apprentissage abrupte qui nécessite une réelle expertise pour une utilisation optimale. De plus, l’efficacité d’Intune pour la collecte de preuves de conformité repose sur des outils tiers.
Fonctionnalités clés
- Intégration à l’écosystème Microsoft : connexion native à Microsoft 365, Entra ID et Defender pour une gestion partagée des identités, des accès et de la sécurité.
- Accès conditionnel : contrôlez l’accès aux ressources en fonction de l’état de l’appareil, de la conformité et des risques via Entra ID.
- Provisionnement sans intervention : configurezautomatiquement les nouveaux appareils Windows avec Windows Autopilot.
- Gestion des applications : déployez et protégez les applications sur les appareils d’entreprise et les appareils personnels (BYOD).
5. Workspace ONE UEM
- Note G2 : 4/5
- Idéal pour : la gestion des appareils robustes utilisés sur le terrain
Omnissa Workspace ONE UEM est une plateforme UEM native du cloud, idéale pour les environnements vastes et complexes. Elle permet de gérer depuis une seule console les ordinateurs de bureau, les appareils mobiles, les appareils robustes et même les appareils spécialisés, sur toutes les principales plateformes.
Workspace ONE couvre une gamme de types d’appareils plus large que la plupart de ses concurrents, offrant une prise en charge de l’automatisation via Freestyle Orchestrator et un accès conditionnel basé sur l’état de l’appareil. Les entreprises peuvent l’utiliser pour standardiser leurs systèmes sur un large éventail de catégories d’appareils.
Elle assure également le suivi des données télémétriques sur l’ensemble des appareils grâce à son outil de gestion de l’expérience numérique des collaborateurs. Celui-ci permet de surveiller l’état de santé des appareils, d’évaluer l’expérience des collaborateurs et de déclencher des corrections automatisées avant même qu’un utilisateur ne crée un ticket.
Fonctionnalités clés
- Prise en charge d’Apple et d’Android Enterprise : inscription via Apple Business Manager et Android Enterprise grâce à des API natives de gestion du système d’exploitation.
- Expérience numérique des employés : suivez l’état des appareils et des applications, évaluez l’expérience et automatisez les corrections avant que les problèmes n’atteignent le service d’assistance.
- Workflows automatisés : créez des workflows et des scripts personnalisés avec Freestyle Orchestrator sur macOS et Windows.
- Accès conditionnel et état de conformité : appliquez les contrôles de conformité et d’état des appareils pour un accès « zero trust ».
6. Rippling Device Management
- Note G2 : 4,8/5
- Idéal pour : automatiser le cycle de vie des appareils informatiques à l’aide des données RH
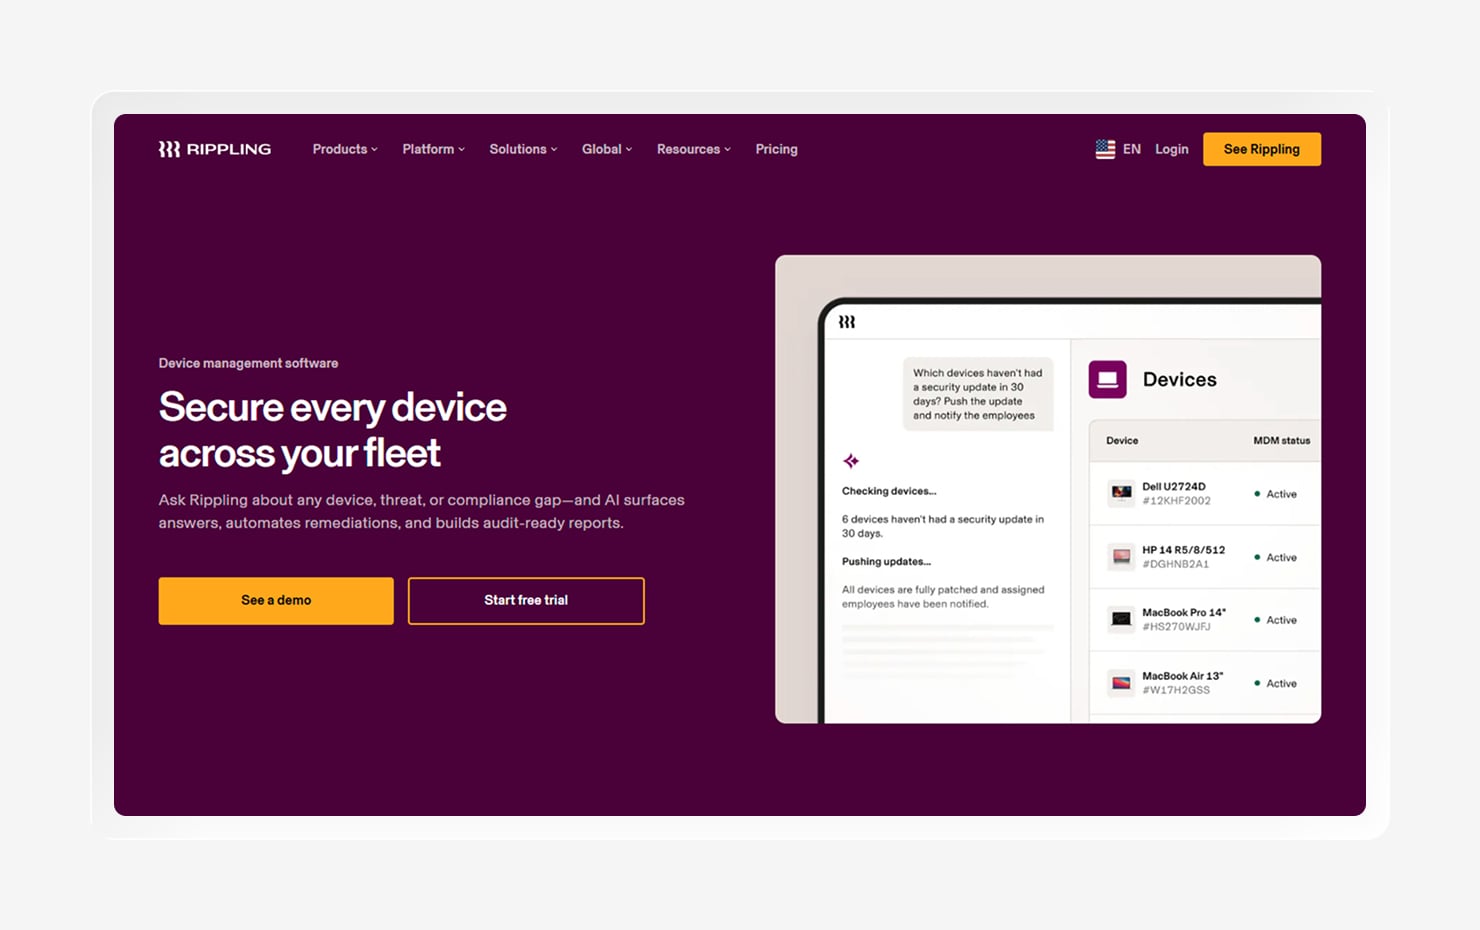
Rippling aborde la gestion des appareils comme faisant partie d’une plateforme plus large qui gère les ressources humaines, la paie et l’identité. Cette approche combinée intègre la gestion des appareils au dossier des employés et gère les appareils sur tous les principaux systèmes d’exploitation.
L’accent mis par la plateforme sur le lien entre les employés et leurs appareils permet d’automatiser l’intégralité du cycle de vie des appareils. Cela signifie que Rippling peut faciliter la remise d’appareils préconfigurés lors de l’arrivée d’un nouveau collaborateur et leur récupération lors de son départ, ce qui en fait une solution idéale pour les équipes souhaitant regrouper les services informatiques et RH au sein d’un même environnement.
Rippling prend en charge les normes modernes telles que la gestion déclarative des appareils d’Apple afin de maintenir les politiques à jour avec un minimum d’intervention manuelle. Cependant, certains évaluateurs de G2 estiment que la configuration initiale peut s’avérer plus compliquée pour les équipes ne disposant pas d’une expertise informatique en interne.
Fonctionnalités clés
- Automatisation basée sur les employés : associez les appareils aux dossiers des employés pour automatiser l’intégration, l’attribution des politiques et le départ.
- Déploiement sans intervention : envoyez directement aux employés des appareils préconfigurés, avec les applications et les réglages déjà installés.
- Gestion déclarative des appareils : utilisez le protocole DDM d’Apple pour une application plus autonome des politiques Apple.
- Plateforme unifiée pour l’informatique et les RH : reliez la gestion des appareils à la gestion des identités, aux ressources humaines et à l’accès aux applications au sein d’un système unique.
7. Hexnode UEM
- Note G2 : 4,6/5
- Idéal pour : la gestion des modes kiosque
Hexnode est une plateforme cloud de gestion unifiée des terminaux destinée aux petites et moyennes équipes qui recherchent une large couverture sans disposer d’un budget important. Elle gère les appareils d’entreprise et personnels (BYOD) à partir d’une console web unique, avec une tarification par paliers qui commence à un niveau bas et évolue en fonction des fonctionnalités.
La plateforme prend en charge l’un des plus larges éventails de systèmes d’exploitation de la liste, notamment Linux, ChromeOS et tvOS. Elle prend également en charge le mode kiosque avec des contrôles de verrouillage, ce qui en fait un choix naturel pour les scénarios de première ligne et sur le terrain, tels que les tablettes en magasin ou les appareils partagés.
La plateforme est réputée pour son interface conviviale et sa mise en service rapide, notamment grâce à l’intégration d’Apple Business Manager et d’Android Enterprise. Cependant, certaines fonctionnalités avancées, comme les modes kiosque multi-applications, ne sont disponibles que dans les formules tarifaires supérieures ; il est donc utile de vérifier que ces fonctionnalités correspondent bien au forfait que vous recherchez.
Fonctionnalités clés
- Mode kiosque et verrouillage : verrouillez les appareils en mode mono-application ou multi-applications pour une utilisation en magasin, sur le terrain et sur des appareils partagés.
- Gestion des applications : déployez et sécurisez les applications d’entreprise et de magasin sur toutes les plateformes prises en charge.
- BYOD et inscription : intégrez les appareils d’entreprise et personnels grâce à la prise en charge d’Apple Business Manager et d’Android Enterprise.
- Politiques de sécurité : appliquez le chiffrement, le verrouillage et l’effacement à distance, ainsi que les règles de conformité à l’ensemble du parc.
8. Jamf Pro
- Note G2 : 4,7/5
- Idéal pour : les environnements «Apple-first »
Jamf Pro est conçu exclusivement pour Mac, iPhone, iPad et Apple TV. Il est réputé pour sa prise en charge le jour même des nouvelles versions de système d’exploitation et pour offrir le contrôle le plus poussé des fonctionnalités pour les parcs privilégiant Apple.
Jamf s'appuie sur les frameworks de gestion natifs d'Apple pour un déploiement sans intervention, une configuration granulaire et l'application automatisée des correctifs. Ses « Smart Groups » ciblent dynamiquement les appareils selon plusieurs critères. La solution s'étend également à la sécurité et à la gestion des identités grâce à des produits complémentaires tels que Jamf Protect et Jamf Connect, qui intègrent la détection des menaces et la connexion via le cloud à la couche de gestion.
Les parcs mixtes comprenant d’autres appareils nécessiteront un outil complémentaire à Jamf.
Fonctionnalités clés
- Prise en charge des systèmes d’exploitation le jour même : adoptez les nouvelles fonctionnalités des systèmes d’exploitation Apple et appliquez les mises à jour dès leur sortie
- « Smart Groups » : ciblez dynamiquement les appareils selon différents critères pour une attribution précise des politiques
- Déploiement sans intervention : inscrivez et configurez automatiquement les appareils via Apple Business Manager.
- Modules complémentaires de sécurité : étendez la protection aux terminaux et à l’identité avec Jamf Protect et Connect.
Comment choisir la bonne alternative à Fleet DM
Le choix de la solution la mieux adaptée dépend moins d’une fonctionnalité en particulier que de sa capacité à s’intégrer à votre infrastructure technologique actuelle tout en répondant à vos besoins. Voici quelques critères à prendre en compte lors de votre comparaison :
- Couverture des plateformes : assurez-vous que l’outilprend en charge votre environnement actuel, composé de macOS, Windows, Linux, iOS et Android.
- Profondeur ou étendue : déterminez si vous avez besoin d’un contrôle approfondi sur une seule plateforme ou d’une gestion équilibrée sur plusieurs.
- Sécurité et conformité : vérifiez si la détection, la gestion des vulnérabilités et les preuves de conformité sont intégrées ou proviennent d’un outil distinct que vous devez ajouter et maintenir.
- Automatisation : privilégiez l’automatisation des correctifs, de l’application des politiques, ainsi que des procédures d’intégration et de désaffiliation, car c’est là que les équipes réduites gagnent le plus de temps.
- Facilité de gestion : évaluez la courbe d’apprentissage et la charge administrative quotidienne par rapport à la taille et à l’expérience de votre équipe.
- Modèle de déploiement : déterminez si vous préférez une solution open source et auto-hébergée, un cloud géré ou une plateforme entièrement hébergée, et évaluez les coûts de maintenance associés à chaque option.
Gérez l’identité et la conformité de vos appareils avec Iru
La meilleure alternative à Fleet est celle qui correspond à votre parc et au mode de fonctionnement de votre équipe. Fleet excelle dans la visibilité open source et multiplateforme ; NinjaOne et Rippling sont performants pour les opérations informatiques, tandis que JumpCloud se distingue par la prise en charge des identités.
Mais alors que la plupart de ces outils se limitent à la gestion des appareils, Iru va plus loin. Il regroupe la gestion des terminaux, l’EDR, la gestion des vulnérabilités, la gestion des identités des collaborateurs et la conformité au sein d’un seul agent léger pour Mac et Windows. Ainsi, la même plateforme qui configure un appareil le sécurise et garantit sa conformité. Cela se traduit par moins de consoles à synchroniser, moins de tâches manuelles et une vue d’ensemble claire de chaque appareil.
Découvrez ce qu’une plateforme unique et consolidée peut apporter à votre parc d’appareils et réservez une démonstration dès aujourd’hui.