

ITチームとセキュリティチームは、同じシステムスタックに対して異なるものを求めています。ITチームは、手作業を削減する自動化を望んでいます。一方、セキュリティチームは、より強力な保護とより厳格な管理を求めています。その結果、通常はツールがいくつも重ねて導入されることになり、複雑さが増すことになります。
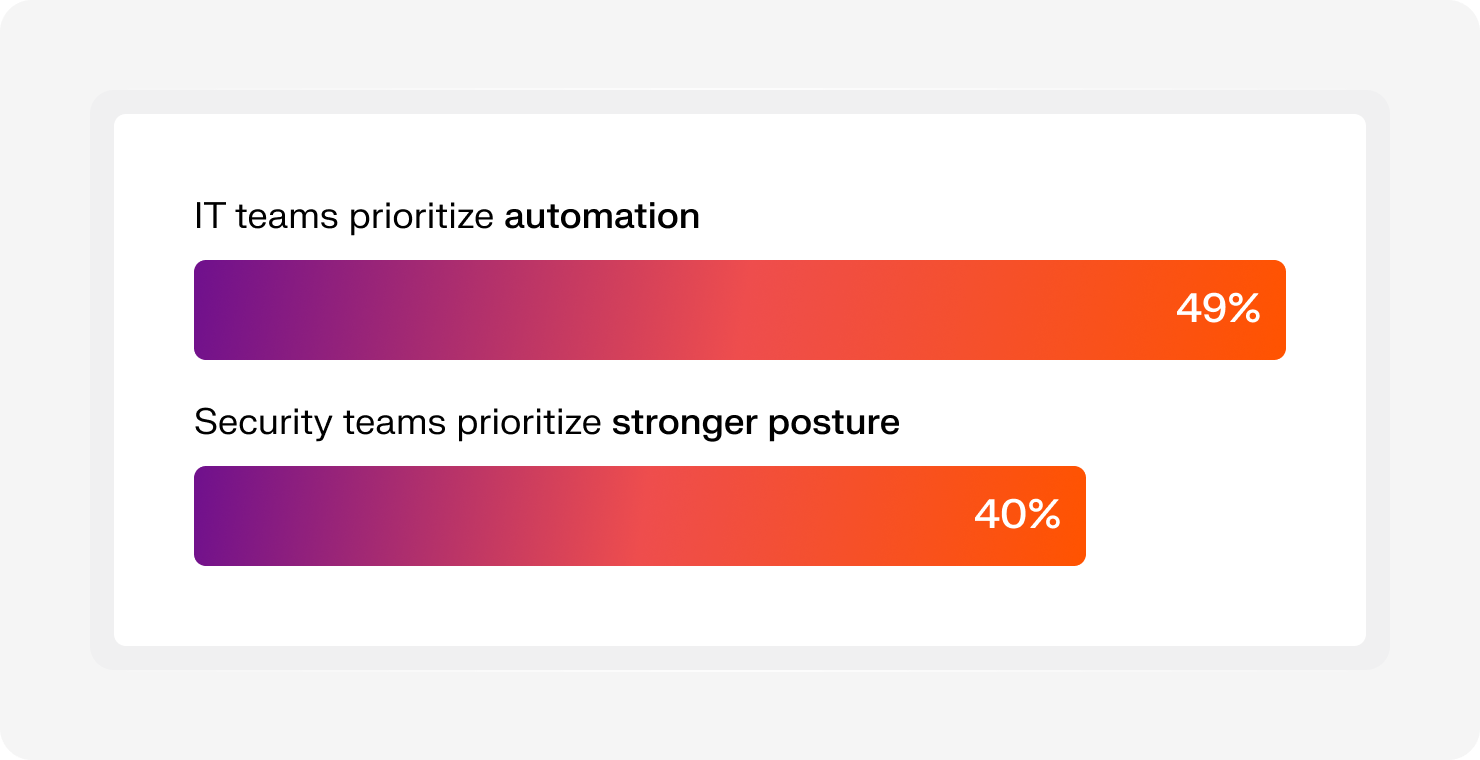
Iruの「Sprawl Report(2026)」は、この対立関係を数値で明らかにしている。 1,000人以上のITおよびセキュリティ専門家の回答に基づくこのレポートによると、ITチームの49%が自動化を「必須」と見なしているのに対し、セキュリティチームの40%はより強固なセキュリティ体制を優先していることが明らかになりました。この意見の相違こそが、多くのチームがタブやアラート、連携の取れていないワークフローに溺れてしまう一因となっています。
その中心にあるのがエンドポイントセキュリティソフトウェアです。これは、チームが日々依存しているデバイスを保護し、脅威を遮断し、万が一脅威が侵入した際にも可視性を提供します。しかし、保護機能だけではこの「スプロール」の問題は解決しません。ほとんどのチームは、その他のすべてをカバーするために、依然として複数のツールを駆使せざるを得ない状況にあります。
このガイドでは、8つのエンドポイントセキュリティツールとその機能、それぞれの適した用途について解説します。これにより、複雑さを増すことなく、ご自身の環境に適したアプローチを見つけることができるでしょう。
エンドポイントセキュリティソフトウェアとは?
エンドポイントセキュリティソフトウェアは、ノートパソコン、スマートフォン、サーバーなど、企業のシステムに接続されているすべてのデバイスを保護します。ITチームやセキュリティチームにとって、ここが可視化の起点であり、ほとんどの脅威が検出される場所でもあります。
問題は、こうした脅威がどのように変化したかという点です。従来のウイルス対策ソフトウェアは既知のシグネチャを検知しますが、現代の攻撃はそうしたルールに従いません。例えば、ファイルレスマルウェアはメモリ上に潜伏します。ゼロデイ攻撃は、何をブロックすべきか誰にも分からないうちに襲いかかります。そして、ウイルス対策ソフトウェアが反応する頃には、被害はすでに進行しているのです。
こうした変化こそが、現代のツールがエンドポイント検出・対応 (EDR)や自動化されたエンドポイントセキュリティシステムに依存する理由です。既知の脅威をスキャンする代わりに、これらのツールは動作を追跡し、デバイス間のシグナルを関連付け、リアルタイムで対応します。
リモートワークやハイブリッドワークを管理するチームにとって、これはすべてを変えるものです。デバイスはもはや単一のネットワーク内に留まっていません。どこにでもあります。適切なエンドポイントセキュリティソフトウェアがあれば、すべてのデバイスを可視化し、デバイスごとに問題を追いかけることなく対応することができます。
おすすめのエンドポイントセキュリティソフトウェア8選
最適な選択は、環境やチーム、そしてどの程度の複雑さに対応できるかによって異なります。ここでは、主要なプラットフォームの比較と、それぞれがどのような場面に適しているかを簡単に紹介します:
| プラットフォーム | 最適な用途 | 主な機能 | 運用負荷 |
|---|---|---|---|
| Iru | ITチームが小規模な成長企業 | シングルエージェント型プラットフォーム(MDM + EDR + アイデンティティ + コンプライアンス)、インテリジェントな対応を実現するコンテキストモデル、迅速な導入と自動化 | 低 |
| CrowdStrike Falcon | 複雑な環境と大規模なSOCを持つ大企業 | AIを活用したアンチウイルス、継続的な監視とフォレンジック、軽量なクラウドネイティブエージェント | 中 |
| SentinelOne Singularity | クラウド中心のワークロードを持つ大規模で成熟した企業 | 自律的なAI駆動型対応、Storylineによる攻撃追跡、ワンクリックでのランサムウェア復旧機能 | 低~中 |
| Microsoft Defender | Microsoft Windows環境に多額の投資を行っている大企業 | Windowsとの深い連携、自動化された調査、およびIntuneやEntra IDとの緊密な連携 | 高 |
| Bitdefender GravityZone | 最高レベルのマルウェア検出率を必要とする中堅企業 | 多層的な脅威防御、ネットワーク攻撃対策、およびリスク分析 | 低 |
| Trellix | 広範かつ拡張された検出・対応(XDR)機能が必要な、成熟したセキュリティオペレーションセンター | エンドポイント、メール、ネットワークを横断するXDR、フォレンジック調査ツール、および適応型セキュリティアーキテクチャ | 高 |
| Symantec Endpoint Security | オンプレミスまたはハイブリッドアーキテクチャを大規模に展開している組織 | きめ細かなポリシー制御、デセプション技術、および幅広いレガシーOSのサポート | 中~高 |
| ソフォス・エンドポイント | 小規模なチーム、またはマネージド・スレット・ハンティングを外部委託しているマネージド・サービス・プロバイダー(MSP) | CryptoGuardによるランサムウェア対策、マネージド検出・対応(MDR)サービス、およびファイアウォールとの連携によるセキュリティ | 低~中 |
1.Iru:ITチームが小規模な成長企業に最適なエンドポイントセキュリティ
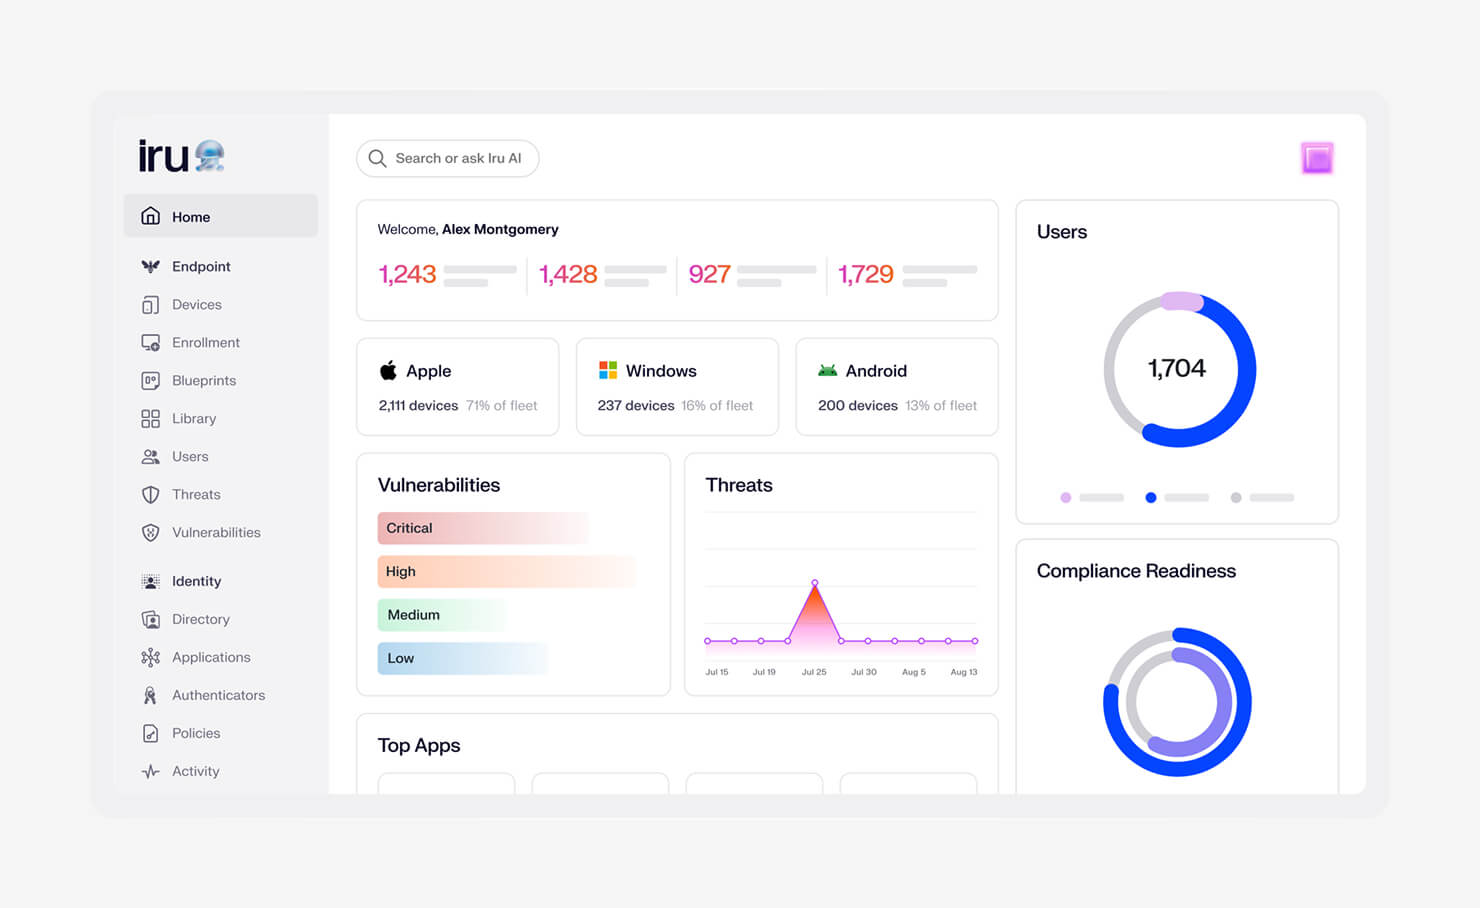
急成長中の企業は、セキュリティツールの多さに頭を抱えています。エンドポイント用、デバイス管理用、ID管理用、そしてコンプライアンス対応用と、それぞれ別のツールが必要です。ツールの数が増えるにつれ、管理負担も増大します。そこで私たちは、エンドポイントセキュリティ、ID・アクセス管理、デバイス管理、コンプライアンス対応を1つのプラットフォームに統合し、その負担を軽減するために「Iru」を開発しました。
この統合は、Iruの動作にも表れています。エージェントは4つではなく1つだけ。パフォーマンスへの負荷が軽減され、ツール間の連携のギャップも減少します。つまり、ダッシュボード間でコンテキストをつなぎ合わせる必要はありません。ユーザー、デバイス、ポリシーがどのように関連しているかをすでに把握している単一のプラットフォームから作業を進めることができるのです。
これを可能にするのが「Iruコンテキストモデル」です。このモデルは、ユーザー、デバイス、アプリ、ポリシーにわたるリアルタイムのテレメトリデータを用いて、環境の動的なマップを構築します。Iru AIはこのコンテキストを活用してアクションを実行します。 デバイスが脅威のような挙動を示し始めた場合、そのデバイスを隔離します。アクセスにリスクが見られる場合は、そのアクセス権を無効にします。手動での操作を待つことなく、状況に応じた適切な対応が行われます。
コンプライアンスも同様のフローに組み込まれています。Iruは、CISやNISTなどのフレームワークを、実際に適用可能な制御策に変換します。システムの稼働中に証拠を自動的にマッピングするため、監査前に慌てる必要はありません。追加の作業を一切増やすことなく、常に準備万端の状態を維持できます。
主な機能:
- エンドポイント検出・対応(EDR):1つの軽量エージェントがEDRを活用し、デバイスの動作を遅らせることなく高度な脅威を検知・封じ込め、MacおよびWindows向けに業界最高水準の保護を提供します
- 脆弱性管理:リスクのあるソフトウェアを特定し、自律的な修復機能を用いて、手動での追跡作業を必要とせずに問題を迅速に修正します
- セキュリティ制御の適用:エンドポイント管理レイヤーを通じて、デバイス全体にセキュリティポリシーを適用・維持します
- エンドポイント管理:機械学習を活用した検知機能により、未知の脅威を阻止し、拡散する前にデバイスを隔離します
- アプリケーションのパッチ適用:アプリケーションを自動的に最新の状態に保ち、古いソフトウェアによるリスクを低減します
- Iru AIコンテキストモデル:ユーザー、デバイス、アプリ、ポリシーを統合したリアルタイムのマップを構築し、あらゆるアクションがコンテキストを認識できるようにします
- 脅威インテリジェンス: デバイス、ユーザー、アクティビティにわたるリアルタイムのテレメトリを継続的に 分析し、新たな脅威を早期に特定するとともに、手動での更新を必要とせずに検知機能を強化します
| メリット | デメリット |
|---|---|
|
|
Iruユーザーの声:
「Iruの設定や管理がとても簡単なところが気に入っています……Iruなら、経験の浅い管理者でもたった1時間のトレーニングで使いこなせるようになります。」(G2のThomas C.)
「Iruで最も気に入っているのは追跡機能です。活動状況や進捗状況をリアルタイムで明確に把握できるため、タスクやワークフローの監視が格段に楽になります。」(G2のMarwan S.)
「Iruは絶えず進化し、幅広いカテゴリのアプリケーションが次々と追加されている点が本当に気に入っています。設定が簡単で、スマートかつ機動性の高い、非常に使いやすいプラットフォームを提供してくれています。」(G2のRonny V.)
ここではいくつかの注目点を紹介しましたが、他にもたくさんあります。Iruの「Wall of Love」をチェックして、セットアップの迅速化からツールの切り替えに費やす時間の削減まで、各チームが自らの言葉でこのプラットフォームをどのように評価しているかをご覧ください。また、Iruを以前使用していた他のツールと比較した感想や、乗り換えた理由について語っている声もあります。
2.CrowdStrike Falcon:複雑な環境と大規模なSOCを持つ大企業に最適なエンドポイントセキュリティ
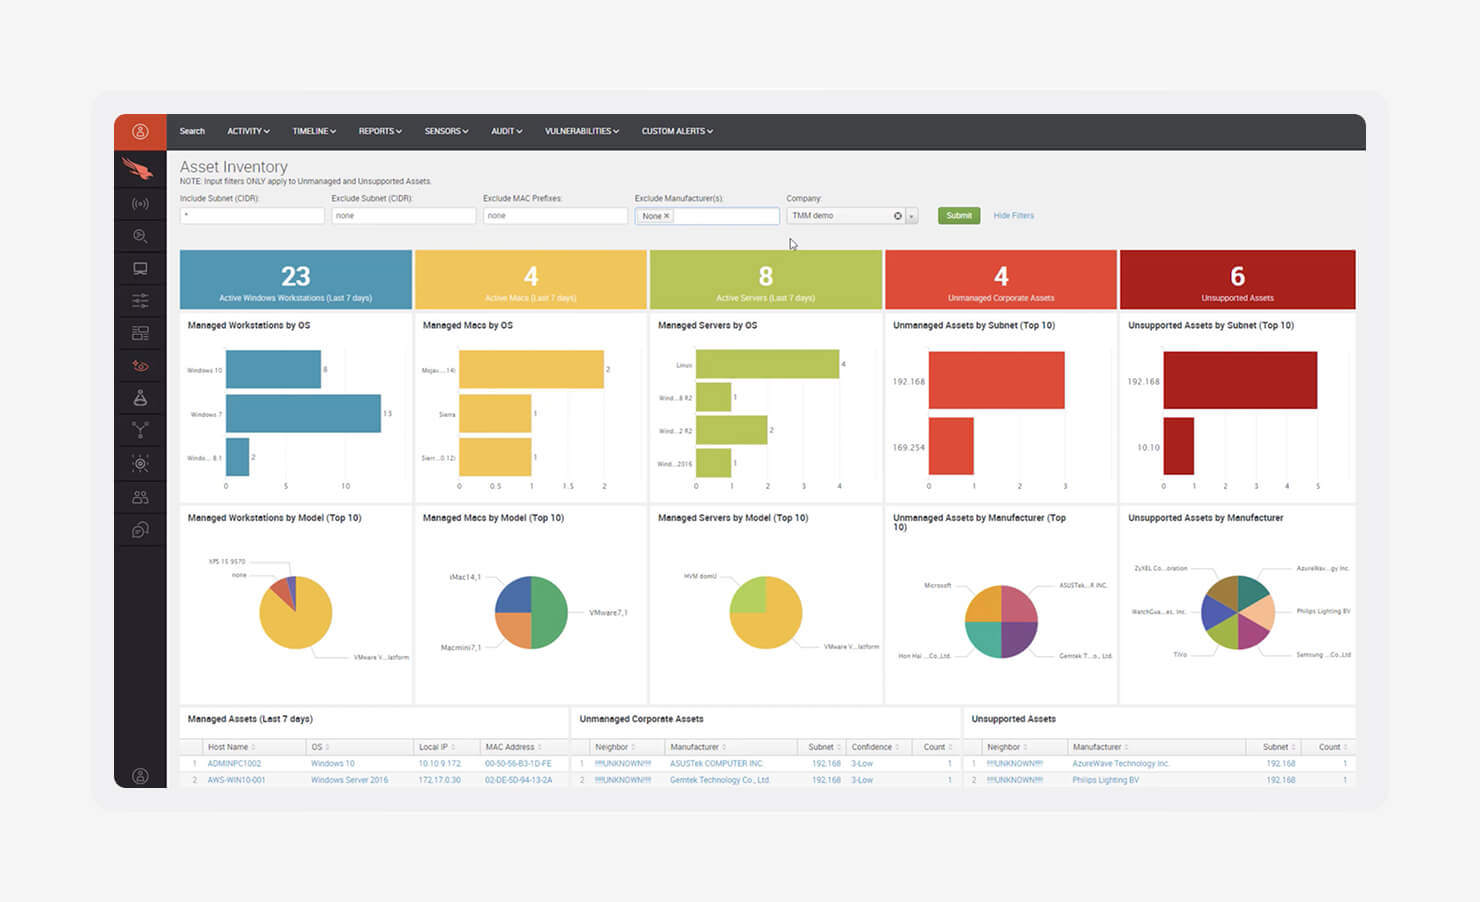
CrowdStrikeFalconは、大規模かつ複雑な環境を運用し、それにふさわしい専任のセキュリティチームを擁する組織向けに設計されています。特に高度な攻撃への対応において、脅威に対する深い可視性と強力な検知能力で知られています。完全なSOCを整備している場合、Falconは、大規模な運用に必要な詳細な情報と制御機能を提供します。
このプラットフォームはクラウドネイティブアーキテクチャ上で動作するため、導入が迅速であり、エンドポイントの再起動を必要とせずに継続的に更新が行われます。これは、ダウンタイムがすぐに累積してしまう大規模な環境において重要なポイントです。軽量なエージェントにより、パフォーマンスへの影響を最小限に抑えつつ、洗練された脅威を検知・阻止するために使用される大規模なデータセットである「FalconのThreat Graph」へデータを継続的に提供します。
Falconは、デバイス管理やコンプライアンスよりもホスト型エンドポイントセキュリティに重点を置いているため、モバイルデバイス管理(MDM)やIDプロバイダーなどのツールを含む、より広範なセキュリティスタックの一部として導入されることがよくあります。この重点的なアプローチこそが、複雑な侵害を阻止する上で信頼されている理由ですが、完全なセキュリティスタックを構築する際には、追加のオーバーヘッドが生じるという側面もあります。
主な機能:
- AIを活用した次世代アンチウイルス(NGAV):機械学習を活用し、従来のシグネチャに依存することなく、ゼロデイ攻撃やファイルレス型脅威を検知・ブロックします
- 継続的な監視:エンドポイントのアクティビティを長期にわたり記録し、セキュリティチームに調査やフォレンジック分析のための詳細な可視性を提供します
- デバイス制御:管理者がデバイス全体のUSBや周辺機器へのアクセスを管理し、データ流出のリスクを低減できます
| メリット | デメリット |
|---|---|
|
|
CrowdStrike Falconユーザーの声:
「最も気に入っている点は、軽量なエージェントと強力なリアルタイム脅威検知機能です。プラットフォームはスムーズに動作し……ランサムウェアやゼロデイ攻撃を含む高度な脅威に対して優れた保護を提供してくれます。」(G2のエマニュエル・ジョセフ・D.)
「主な欠点は、オフライン時の機能が限られていることです。そのため、リモートワーク先や飛行機での移動中など、エンドポイントエージェントが利用できる選択肢が少なくなってしまいます。」(G2のシャミール・A.)
3.SentinelOne Singularity:クラウド中心のワークロードを持つ、大規模で成熟した企業に最適な選択肢
画像出典:SentinelOne
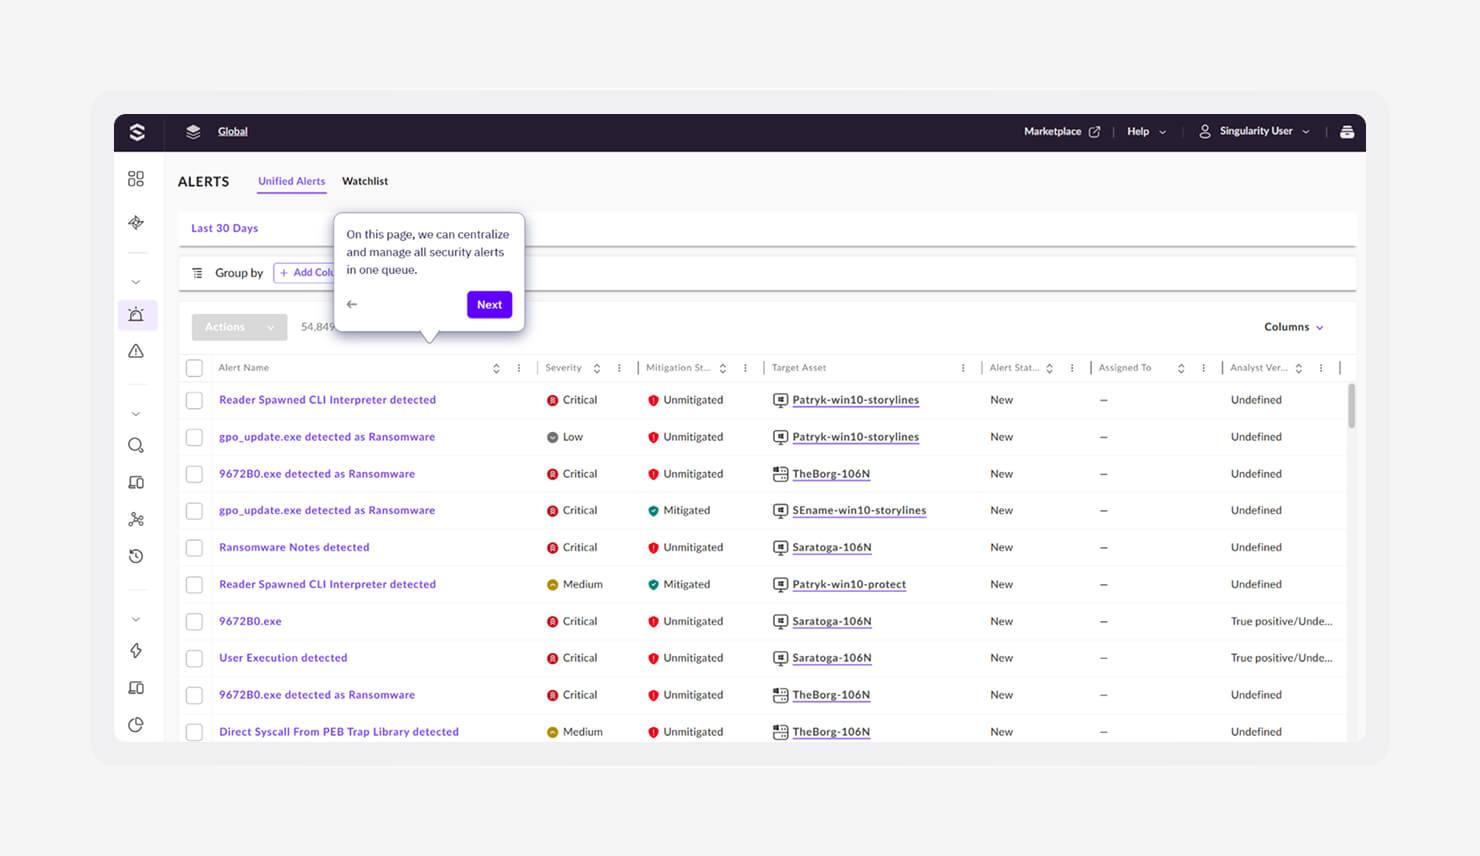
SentinelOneSingularityは、人間の対応を待たずにセキュリティが迅速に動作することを求める組織向けに設計されています。自動化を徹底的に活用し、AIを用いて脅威をリアルタイムで検知・対応します。クラウド中心の環境を管理する大規模なチームにとって、そのスピードは大きな違いをもたらします。
このソリューションの最大の特徴は、その対応範囲の広さです。多くのツールは検知だけで終わってしまいますが、SentinelOneはさらに一歩進んで、特にランサムウェアのケースにおいて、脅威を封じ込め、被害を元に戻します。ファイルが暗号化されていても、安全な状態へとロールバックすることが可能です。これにより、ダウンタイムを短縮し、攻撃による影響を最小限に抑えることができます。
他の高度なエンドポイントツールと同様、本製品は保護と対応に重点を置いています。統合エンドポイント管理(UEM)、アイデンティティ、コンプライアンスなどの分野については、依然として別途ツールを用意する必要があります。これは強力なセキュリティカバレッジを意味する一方で、スタック全体で管理すべき要素が増えることも意味します。
主な機能:
- ストーリーライン技術:関連するイベントを自動的に明確なタイムラインに結びつけるため、チームは手作業で調査することなく、攻撃がどのように発生し、拡散したかを把握できます
- ワンクリックロールバック:デバイスを感染前の状態に復元し、ランサムウェアやシステム変更からの迅速な復旧を支援します
- 行動分析型AI:デバイスがオフラインの場合でもデバイス上で直接判断を行うため、保護機能がクラウドへの常時接続に依存することはありません
| メリット | デメリット |
|---|---|
|
|
SentinelOne Singularityユーザーの声:
「最大の魅力は、手作業を一切必要とせずに脅威を迅速に検知・ブロックできる点です。エージェントは非常に軽量でシステムの動作を遅くせず、信頼性の高いリアルタイムの脅威監視機能も備えています。」(G2のHarshul S.氏)
「SentinelOneのユーザーインターフェースはかなり複雑で、あまり直感的ではありません。さらに、エージェントによってエンドポイントのパフォーマンスに顕著な問題が生じることが多く、誤検知も多発する傾向があります。」(G2のJoevanne V.)
4.Microsoft Defender:Microsoft Windows環境に多大な投資を行っている企業組織に最適なプラットフォーム
画像出典:Microsoft
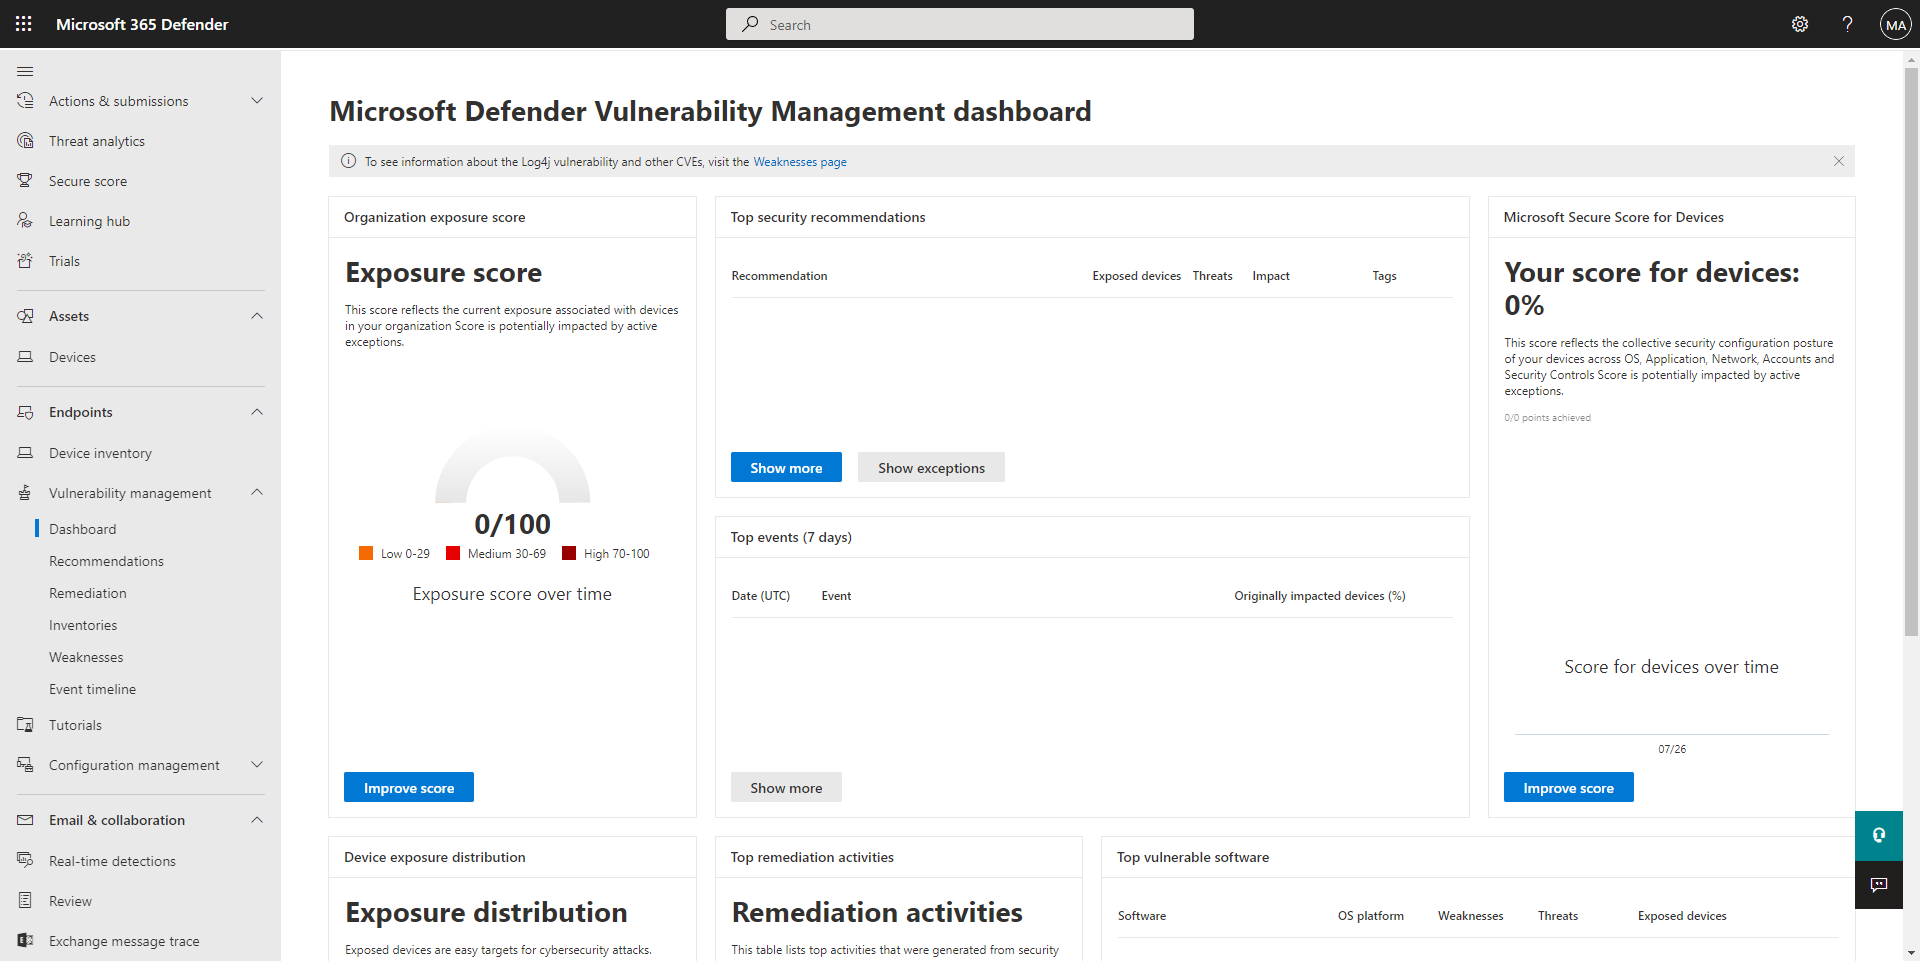
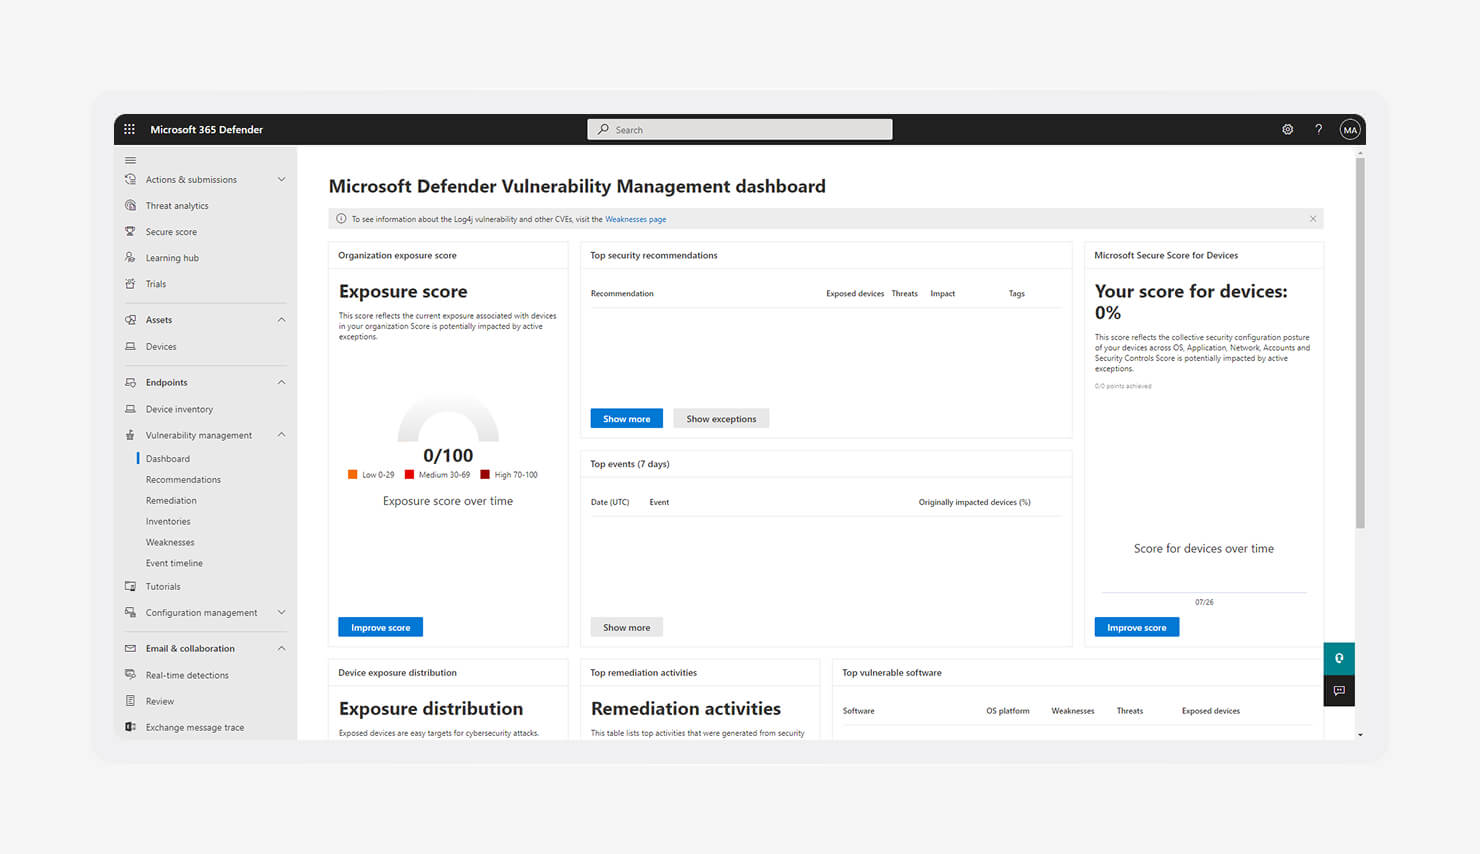
Microsoft Defenderは、すでにMicrosoftのエコシステムに深く組み込まれている場合に最も適しています。E5ライセンスを利用している場合、その機能の多くはすでに利用可能です。これにより導入のハードルが低くなります。また、セキュリティ対策を、チームが日常的に使用しているツールにシームレスに統合できるという意味でもあります。
Defenderは、初期のウイルス対策ソフトというルーツから大きく進化しました。現在では、デバイス、ユーザー、アクティビティ全体を可視化する完全なEDR機能を提供しています。Microsoft IntuneやMicrosoft Entra IDと緊密に連携するため、別途ベンダーを追加することなく、ID管理やエンタープライズモビリティ管理の範囲を拡大することができます。
この緊密な統合こそが真の利点です。ポリシー、アラート、アクションがMicrosoftのスタック全体でシームレスに連携します。しかし、それは同時に、1つのエコシステムへの依存度が高まることを意味します。チームによっては、これが効率的である場合もあります。一方で、ベスト・オブ・ブリードのツールを組み合わせる場合と比較して、柔軟性が制限されるという側面もあります。
主な機能:
- OSとの深い統合:Windowsに直接組み込まれているため、パフォーマンスへのオーバーヘッドが軽減され、多くの場合、個別のエージェントが不要になります
- 脆弱性管理:エンドポイント全体で未適用パッチやリスクのあるソフトウェアを継続的にスキャンし、修正の優先順位付けを支援します
- 自動調査:組み込みのプレイブックを使用してアラートを分析し、手動による介入なしに一般的な脅威を解決します
| メリット | デメリット |
|---|---|
|
|
Microsoft Defender ユーザーの声:
「Microsoft Defender for EndpointがMicrosoft 365、Azure、Defender XDRと緊密に統合されている点が気に入っています……詳細なテレメトリを提供し、自動対応をサポートし、環境全体でより統一された調査体験を実現してくれます。」(G2のMuhammad A.氏)
「通知が多すぎて使いづらいです。また、Linuxベースのシステムを使用している場合、完全なサポートを得て設定を行うことはできません。」(G2のWaqas F.)
5.Bitdefender GravityZone:高い検知率を必要とする中堅企業に最適なプラットフォーム
画像出典:Bitdefender
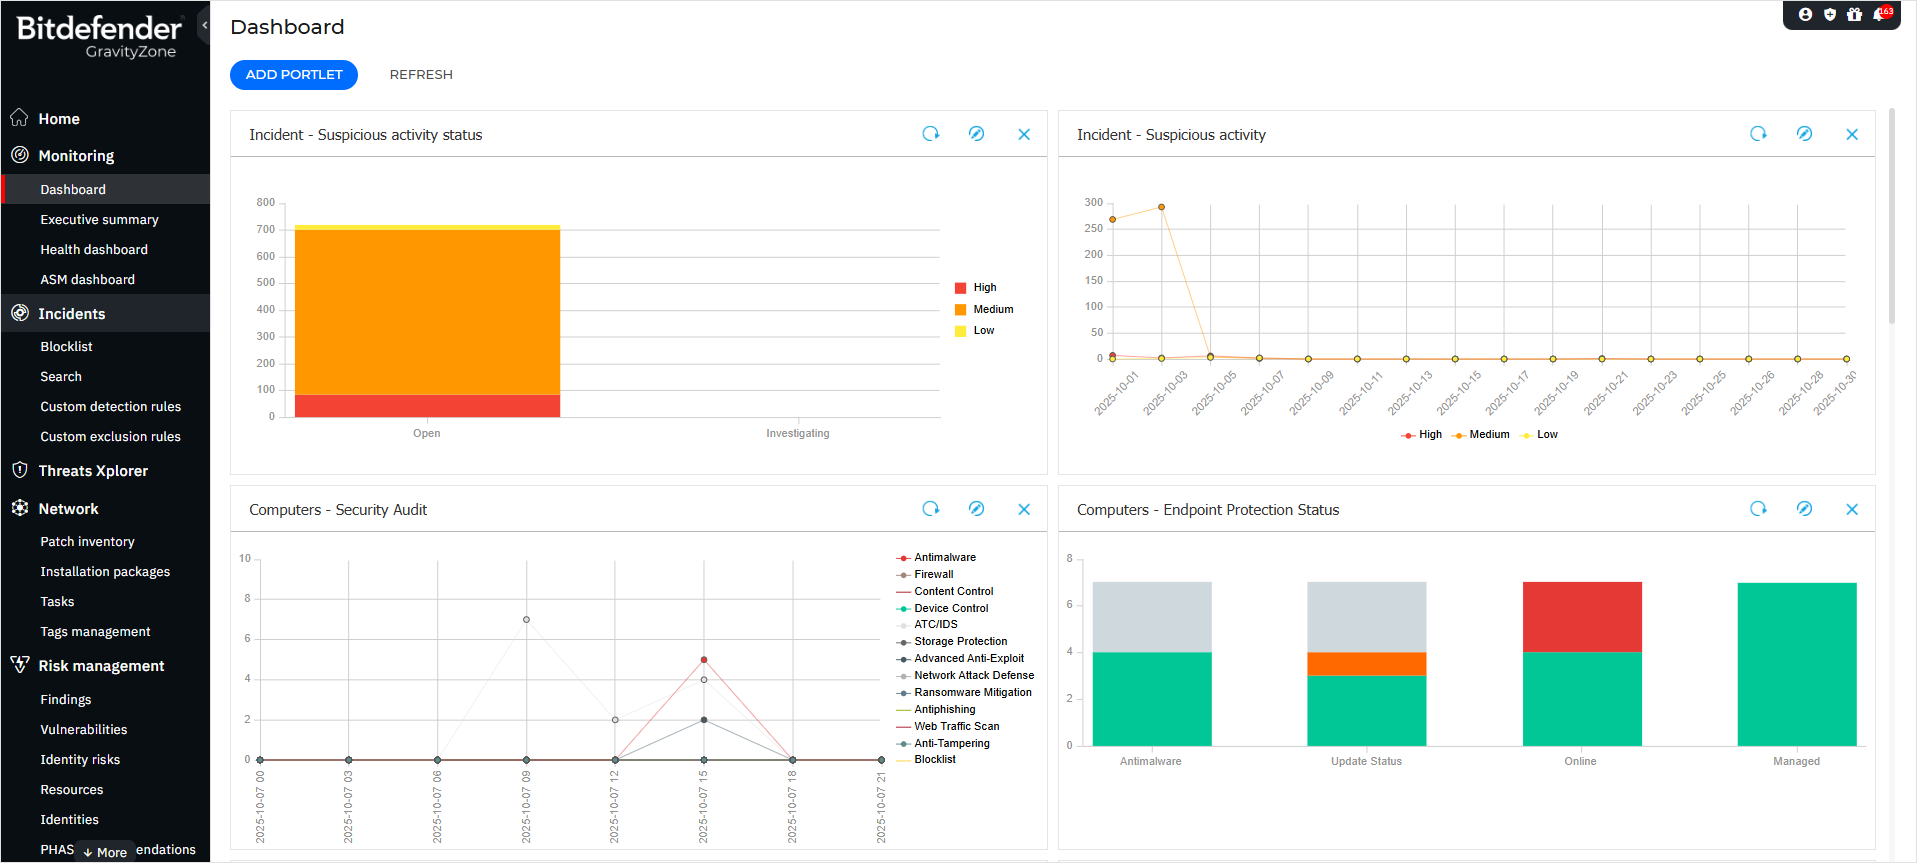
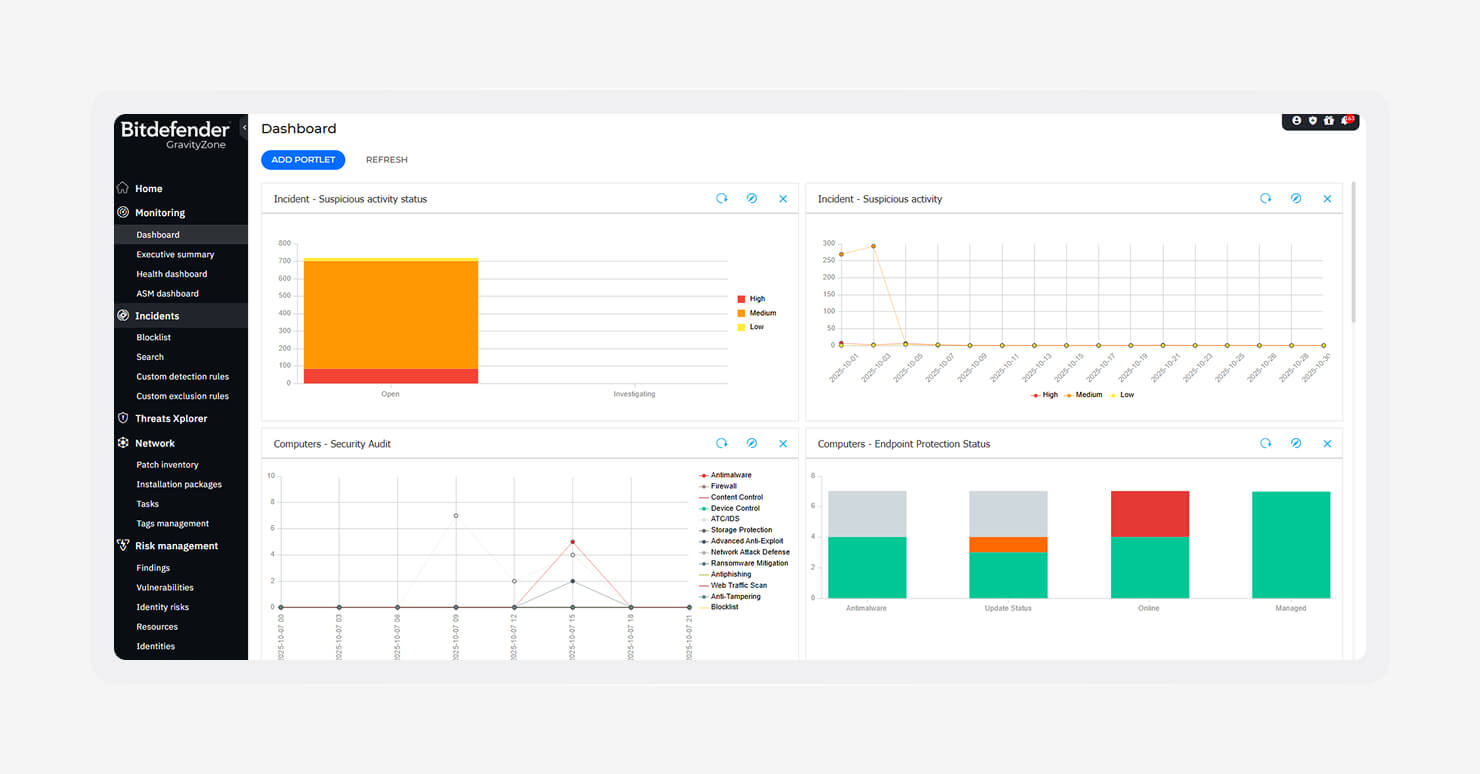
Bitdefender GravityZoneは、過度な負荷をかけずに信頼性の高い保護を求める中堅企業に最適です。AV-TESTやAV-Comparativesなどの独立系テスト機関による評価において、特にマルウェア検知率とパフォーマンスの面で常に上位にランクインしています。エンドポイントの動作を遅らせることなく確実な保護を実現するには、このバランスが重要です。
その焦点は「予防」にあります。GravityZoneは多層防御を採用し、ランサムウェアやファイルレス攻撃など、現代の主要なサイバー脅威の多くを含め、脅威が実行される前に阻止します。大規模なSOCを持たないチームにとって、この予防的なアプローチにより、絶え間ない手動による調査の必要性が軽減されます。
ほとんどのエンドポイント向けツールと同様に、この製品はMDM、EMM、UEMといった広範なデバイス管理ソリューションに取って代わるものではなく、それらと併用されます。つまり、強力な保護を得られる一方で、デバイスの制御、ID管理、コンプライアンスに関しては、引き続き他のツールに依存することになります。
主な機能:
- 多層防御:シグネチャ、ヒューリスティック、AIを組み合わせて、エンドポイント全体にわたる既知および未知の脅威を検出します
- ネットワーク攻撃防御:ネットワークの脆弱性を標的としたエクスプロイトの試みを、デバイスが侵害される前にブロックします
- リスク分析:ユーザーおよびデバイスのリスクを継続的に評価し、弱点を特定してセキュリティ上の意思決定を支援します
| メリット | デメリット |
|---|---|
|
|
Bitdefender GravityZoneユーザーの声:
「GUIは明確で分かりやすいです。また、顧客向けのルール(Richtlinien)の柔軟性も気に入っています。MDRサービスは応答が非常に速く、問題が発生した際には迅速に対応してくれます。」(G2のMichael H.)
誤検知がかなり多い。インシデントの分析と管理の改善が必要。サードパーティ製プラットフォームとの連携を強化すべき。(G2のMarco A.)
6. Trellix:幅広いXDR機能を求める、成熟したセキュリティオペレーションセンターに最適なプラットフォーム
画像出典:Trellix
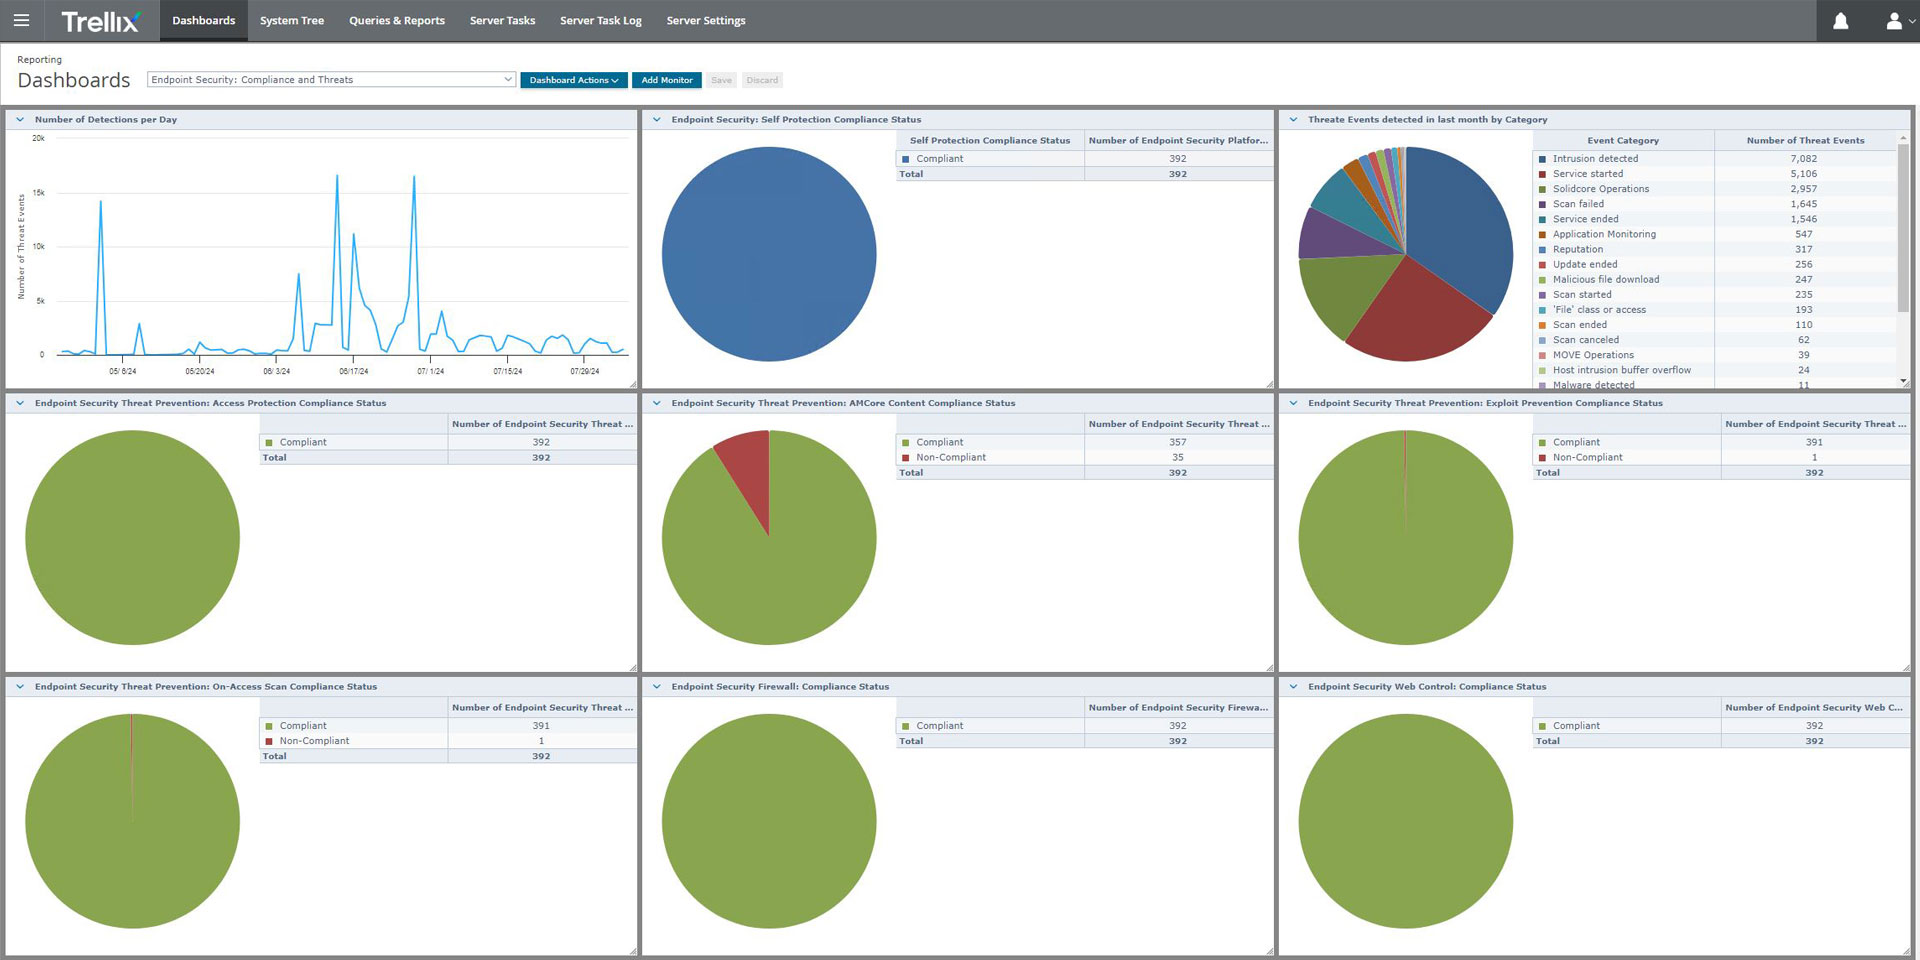
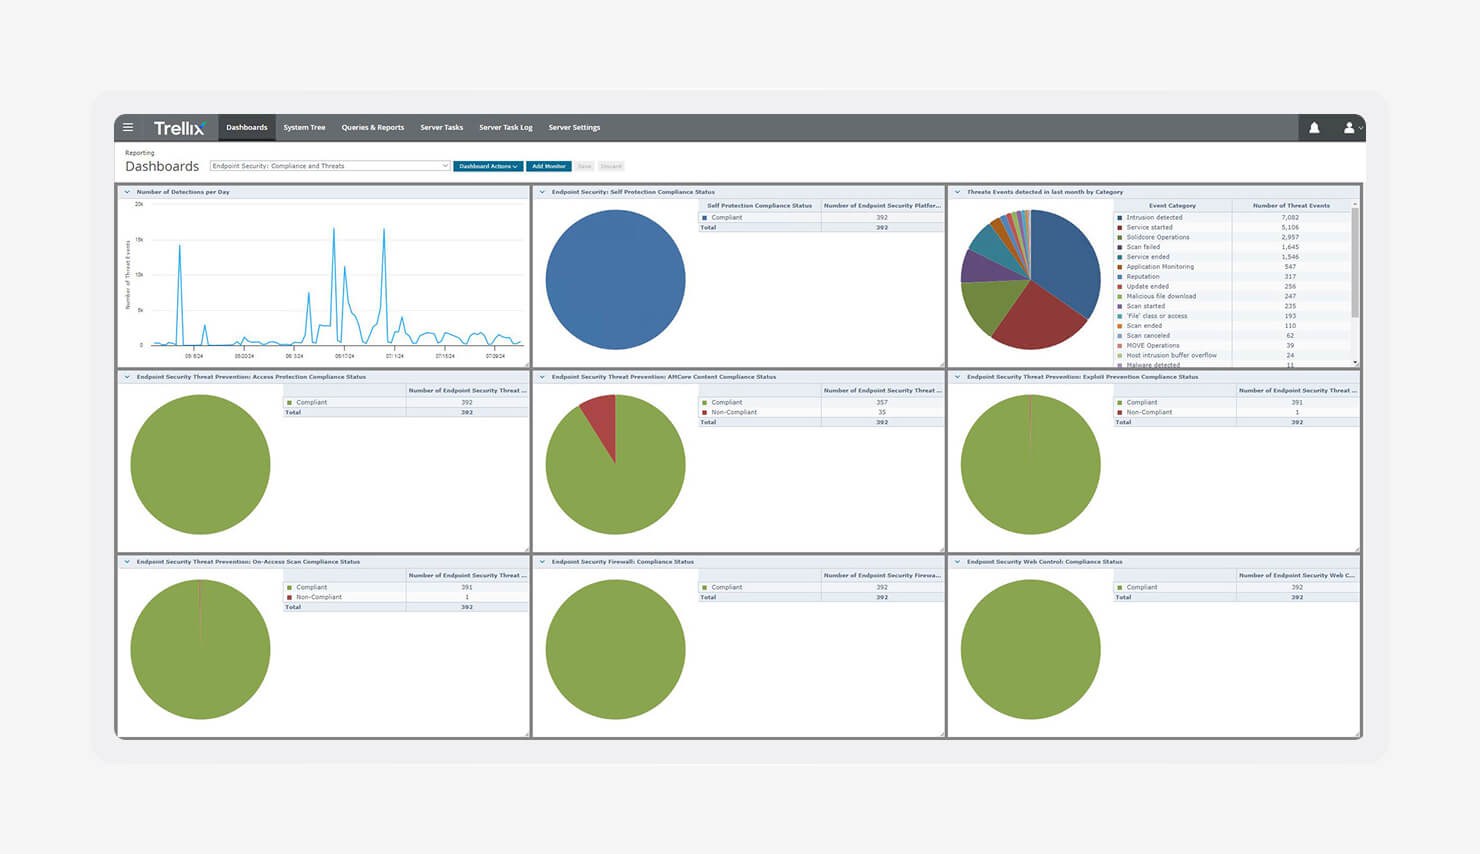
Trellixは、McAfee EnterpriseとFireEyeの合併から誕生しました。その結果、複数の攻撃対象領域にわたる詳細な可視性を必要とする、成熟したセキュリティチーム向けに構築されたプラットフォームが実現しました。これは単にエンドポイントに焦点を当てたものではありません。エンドポイント、電子メール、ネットワークからのテレメトリデータを一元的に集約します。
この「シングル・ペイン・オブ・グラス」というアプローチこそが、Trellixの最大の特徴です。セキュリティチームは、アラートを個別に追跡するのではなく、システムを横断してシグナルを相関分析することができます。このプラットフォームは、アナリストが迅速にコンテキストを把握し、ツールを切り替えることなく複雑で多段階にわたる攻撃を調査できる必要があるSOC環境向けに設計されています。
また、TrellixはXDRを活用して検知と対応を連携させています。脅威ハンティングからパッチ管理に至るまであらゆる業務を支援すると同時に、しばしばセキュリティの隙間を残してしまう一般的なソフトウェアパッチ適用上の問題の解決にも取り組んでいます。その代償として、複雑さという課題があります。これは、軽量な環境ではなく、経験豊富なチーム向けに構築されたプラットフォームです。
主な機能:
- 「リビング・セキュリティ・アーキテクチャ」:新たな脅威インテリジェンスに継続的に適応し、攻撃パターンの変化に応じて防御体制を更新します
- フォレンジック分析ツール:インシデント対応チームが攻撃を詳細に分析・把握できるよう、徹底的な調査機能を提供
- マルチベクトル保護:エンドポイント、電子メール、ネットワークのデータを相互に関連付け、異なるレイヤーを横断して移動する脅威を検知します
| メリット | デメリット |
|---|---|
|
|
Trellixユーザーの声:
「オーケストレーション、可視性、および修復機能は、Trellix Endpoint Securityが長年にわたり私の組織に提供してきた主要な機能の一部です。」(G2のJose M.)
「プレミアムサブスクリプションの有効期限が近づくと、通知があまりにも多く表示され、期限が切れた後はさらに多くの通知が表示されたため、業務の妨げになったのでプログラムをアンインストールせざるを得ませんでした。」(G2のRamiro T.)
7.Symantec Endpoint Security:大規模なオンプレミスまたはハイブリッドアーキテクチャを持つ大企業に最適なプラットフォーム
画像出典:Capterra
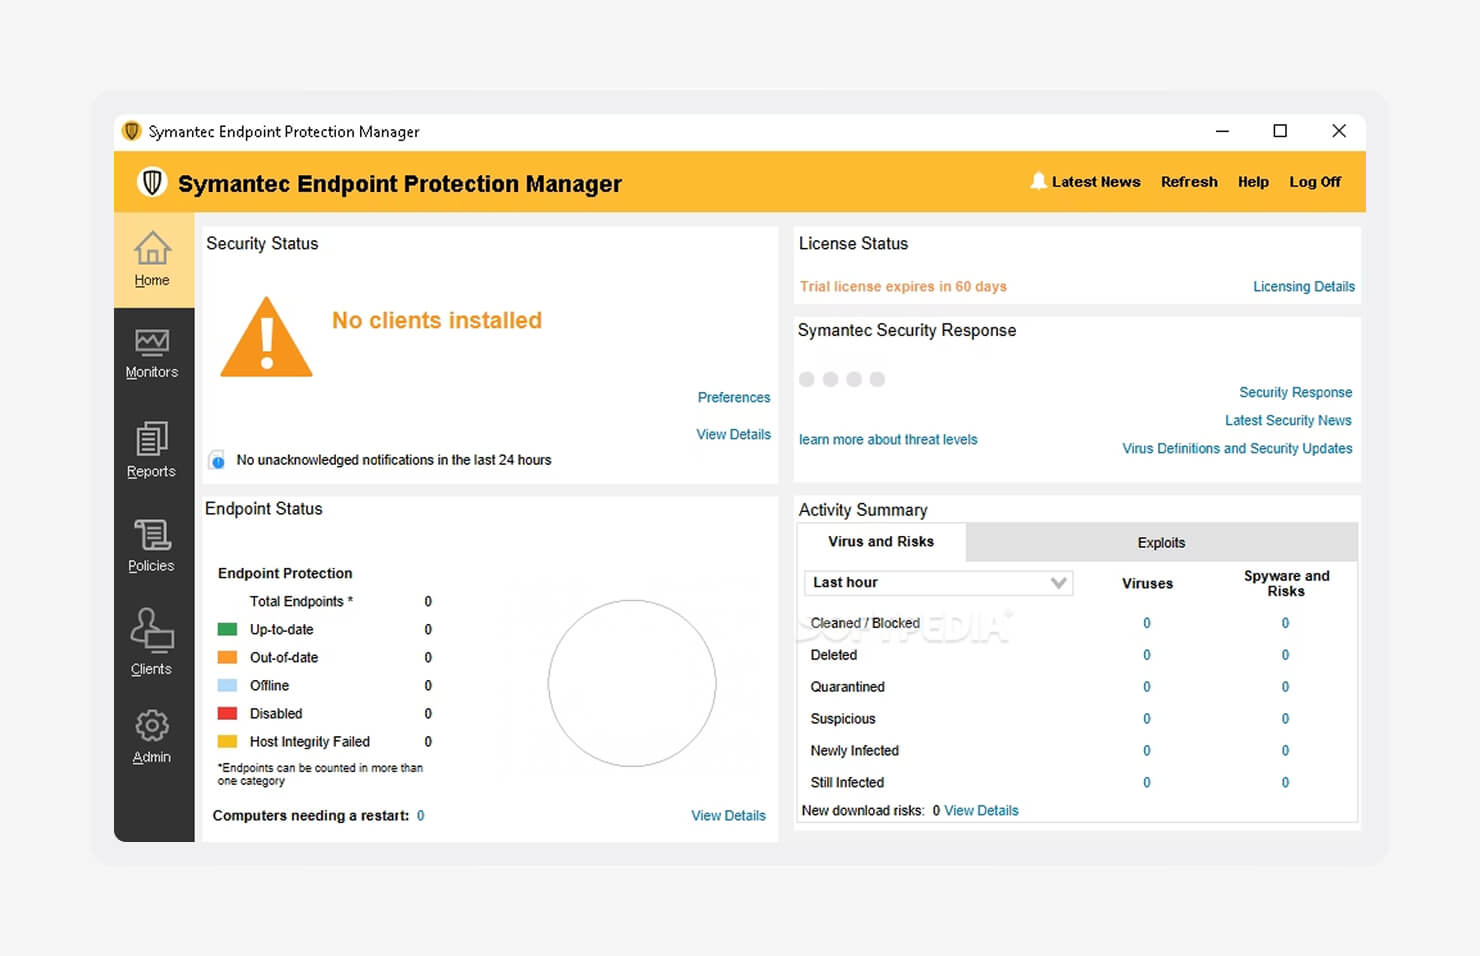
現在ブロードコム傘下にある「Symantec Endpoint Security」は、複雑で、多くの場合ハイブリッド環境を運用する大規模組織向けに設計されています。長年にわたり提供されており、その成熟度がうかがえます。厳格なコンプライアンス要件やレガシーシステムを抱えるチームは、新しいツールでは対応が不十分な幅広いオペレーティングシステムをカバーしているため、この製品を頼りにする傾向があります。
この製品の強みの大きな部分は、制御機能にあります。シマンテックは、エンドポイント全体にわたる詳細なポリシー管理機能を管理者に提供し、ユーザーベースおよびデバイスベースの両方のセキュリティモデルをサポートしています。この柔軟性は、役割、デバイスの種類、または場所によってアクセスルールが異なる環境において重要です。この製品は、単なる広範な保護だけでなく、精度を必要とする組織向けに設計されています。
その代償として、新しいプラットフォームに比べて重く感じられる点があります。セットアップ、チューニング、日常的な管理には手間がかかります。しかし、旧式システムと最新システムの両方にわたるきめ細かな制御を必要とするチームにとっては、依然として信頼できる選択肢です。
主な機能:
- 動作の隔離:リスクの高いアクションを制限しつつアプリケーションを実行できるため、ワークフローを完全に遮断することなく脅威を低減します
- デセプション機能:おとりファイルや認証情報を使用して、攻撃者を制御された罠に誘い込み、早期に検知します
- 徹底的なデバイス制御:USBデバイス、Bluetooth、その他のリムーバブルメディアを管理するためのきめ細かなポリシーを提供します
| メリット | デメリット |
|---|---|
|
|
シマンテック・エンドポイント・セキュリティのユーザーの声:
「堅牢で多層的な保護機能を備えており……マルウェアやゼロデイ脅威に対して信頼性の高い防御を提供しつつ、一元管理も可能にしています。」(G2のAdesh R.氏)
「トレンドマイクロやCrowdStrikeのアンチウイルスツールと比べると、コストが高すぎる。」(G2のVijay G.)
8.ソフォス・エンドポイント:小規模チームや、マネージド・スレット・ハンティングを外部委託しているMSPに最適なプラットフォーム
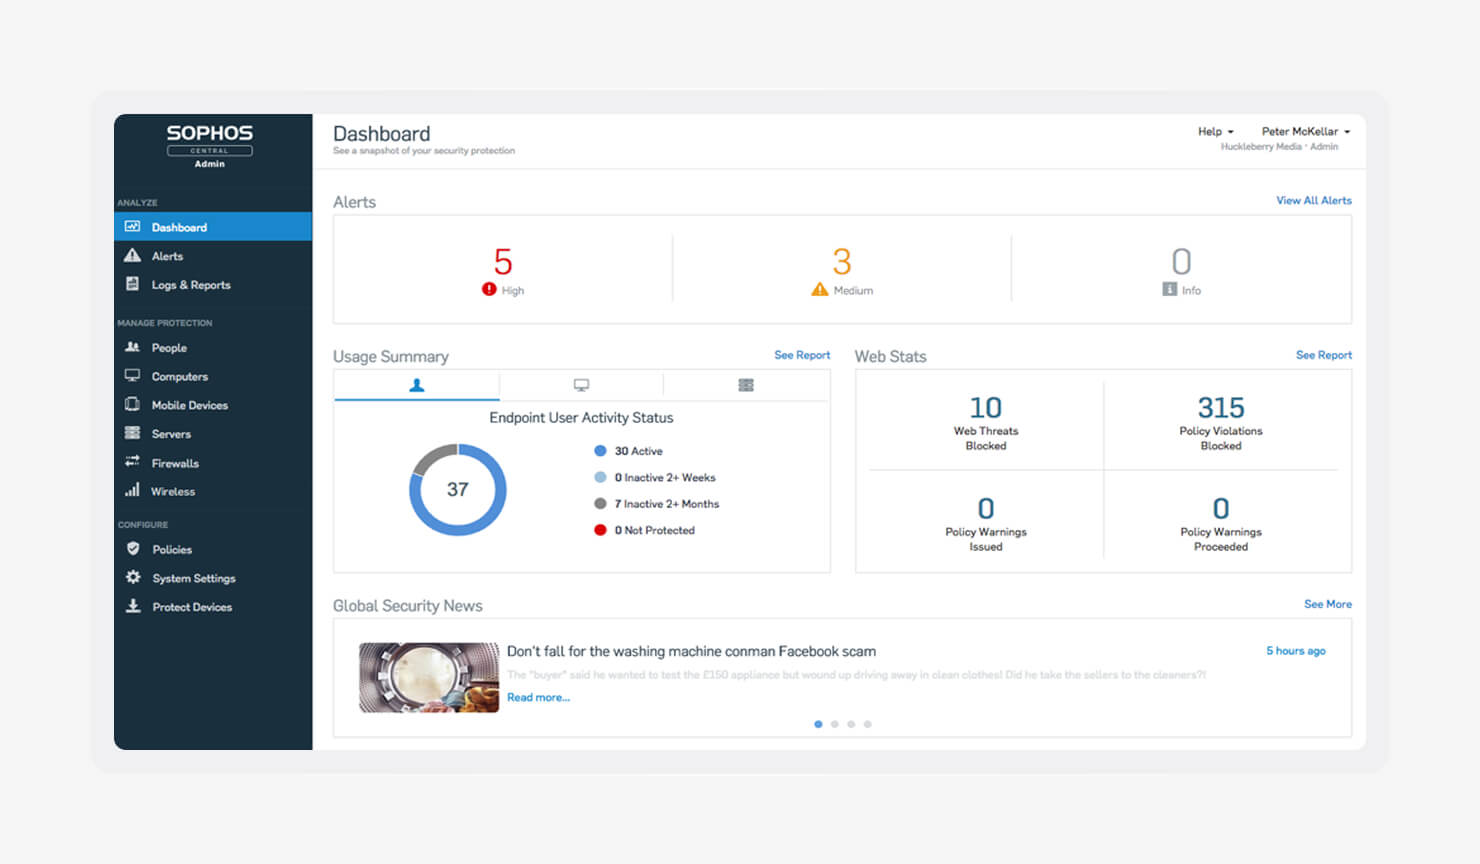
画像出典: Sophos
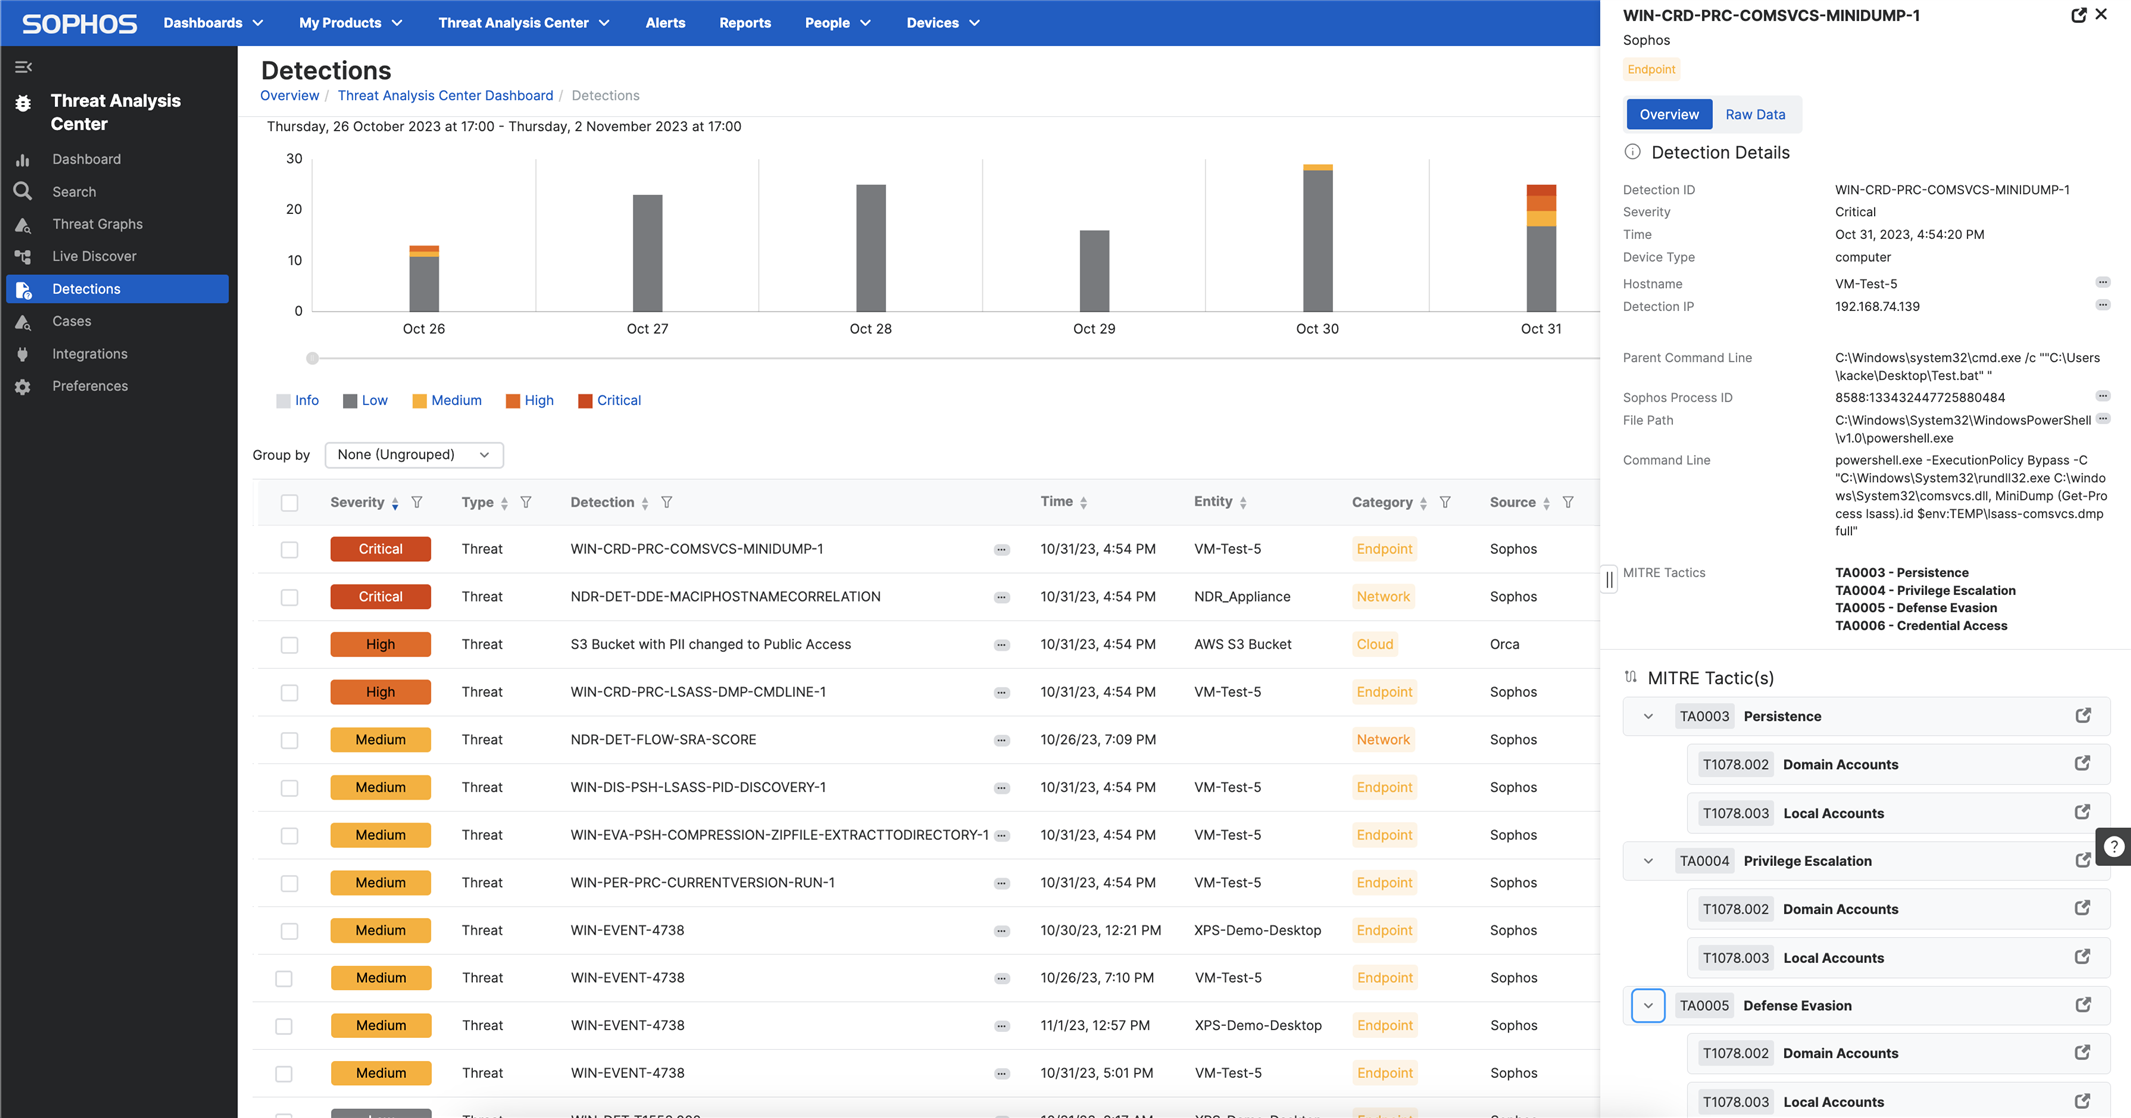
Sophos Endpointは、セキュリティコンソールに一日中張り付くことなく、強力な保護を求めるチーム向けに設計されています。事後のアラートでユーザーを圧倒するのではなく、攻撃が実行される前に阻止することに重点を置いています。そのため、小規模なITチーム、MSP、および専任のSOCを持たない組織に最適です。
その魅力の大きな部分を占めるのが、Sophos MDRです。自社で24時間365日のセキュリティ運用体制を構築する代わりに、監視、調査、対応をソフォスの専門家チームに委託することができます。このサービスは、AIによる検知と人間の監視を組み合わせているため、小規模なチームでも人員を増やすことなく、より広範なカバー範囲を実現できます。
また、Sophosは自動化と共有可視性を強力に推進しています。その同期化されたセキュリティモデルは、エンドポイント、ファイアウォール、メール、その他のシステムを連携させ、リアルタイムで一体となって対応できるようにします。これにより、シャドーITに関連するリスクを可視化し、脅威が環境全体に拡散する前に侵害されたデバイスを隔離することが可能になります。
主な機能:
- CryptoGuardテクノロジー:ランサムウェアの挙動を検知し、悪意のある暗号化を自動的に元に戻して被害を軽減します
- ディープラーニングAI:予測AIモデルを活用し、既知および未知のマルウェアを実行前にブロックします
- 同期化されたセキュリティ:Sophos製品間で脅威情報を共有し、侵害されたデバイスを隔離するとともに、横方向の移動を自動的に阻止します
| メリット | デメリット |
|---|---|
|
|
Sophos Endpointユーザーの声:
「高度な脅威対策機能と、AIやディープラーニングを活用して新しいマルウェアを検知する仕組みが本当に気に入っています。ランサムウェアのロールバック機能はまさに命の恩人ですし、根本原因分析機能のおかげで調査がスムーズに進みます。」(G2のHimanshu V.氏)
「最初は、一部の機能が少し複雑で理解しづらいと感じましたが……使い続けるうちに、機能やそれらの連携方法にすっかり慣れることができました。」(G2のSaravya J.)
エンドポイントセキュリティベンダーの選び方
適切なエンドポイントセキュリティアプリを選ぶには、機能だけを見るだけでは不十分です。重要なのは「適合性」です。自社の環境、チームの規模、そして日常業務で実際にどれだけの複雑さに対応できるかといった点が鍵となります。紙面上では最高のツールであっても、チームが処理しきれないほどの作業負荷を課すようでは、失敗に終わってしまいます。目標は、常に目を光らせる必要がなく、信頼できる保護範囲を確保することです。
最適なエンドポイントセキュリティプロバイダーを選ぶには:
- OS環境を評価する:デバイスの大部分がMacで動作している場合、Windows優先のツールではセキュリティの死角が生じます。Mac向けエンドポイントセキュリティを、後付けではなく同等の深度でサポートしているベンダーを探しましょう。Iruのようなプラットフォームは、Appleのフレームワークを念頭に置いて構築されつつ、より幅広い環境にも対応しています。
- 管理上のオーバーヘッドを評価する:一部のツールは、完全なSOC(セキュリティオペレーションセンター)が整備されていることを前提としていますが、多くのチームにはそれがありません。ITチームの人員が限られている場合は、絶えず調整が必要なツールではなく、自己修復型エージェントやすぐに使えるコンプライアンステンプレートなど、自動化機能が組み込まれたプラットフォームを優先すべきです。
- 是正措置の機能を確認する:検知は作業の半分に過ぎません。優れたベンダーは迅速な対応も行います。Iruのようなベンダーは、自動対応やデバイスの隔離といった機能を提供しており、チームがオンラインで介入できない場合でも、脅威が拡散する前に阻止するのに役立ちます。
- 現在のシステム環境との統合を検討してください:多くのエンドポイントツールは、IDプロバイダー、MDMツール、コンプライアンスソフトウェアに依存しています。これらの統合を個別に管理するか、あるいはそれらを1つのシステムに統合したプラットフォームを選択して、管理負担を軽減することができます。
- 料金体系を把握する:コストはあっという間に膨れ上がる可能性があります。一部のベンダーは基本エージェントに料金を課す一方で、EDRやデータ保持といった中核機能を上位プランに限定しています。予期せぬ出費がなく、ニーズに合わせて柔軟に拡張できる、透明性の高い料金体系を探しましょう。
Iruでエンドポイントセキュリティを強化しましょう
各機能が別々のツールに分散していると、エンドポイントセキュリティの管理はすぐに複雑になってしまいます。Iruは、エンドポイント管理ソフトウェアを通じてこれらすべてを統合します。つまり、エンドポイントセキュリティ、デバイス管理、ID管理、コンプライアンスが、単一の軽量エージェントを備えた1つのプラットフォーム上で動作します。すべての機能がコンテキストを共有するため、より迅速な対応が可能になります。
Iruはユーザー、デバイス、アプリにわたるテレメトリを連携させるため、対応が当て推量になることはありません。手作業の負担を増やすことなく、アプリのパッチ適用、制御の実施、脅威の隔離、監査対応の準備を整えることができます。ツールの管理に費やす時間を減らし、問題の先手を打つことに注力できるようになります。
無料デモをご予約 いただき、Iruがどのようにしてシステム構成を簡素化し、エンドポイントセキュリティを確実に管理できるよう支援するかをご確認ください。