

セキュリティチームは、発見・修正すべきセキュリティ問題の増加に直面しています。シスコ・タロス(Cisco Talos)の報告によると、2025年には48,196件の共通脆弱性情報(CVE)が報告され、1日あたり平均132件に上りました。 脆弱性スキャンツールを活用すれば、チームは問題を特定し、修正することができます。このツールは、デバイス、ソフトウェア、システムに既知のセキュリティ上の欠陥がないかをチェックし、問題が潜んでいる可能性のある箇所をより明確に把握できるようにします。
しかし、すべての環境が同じレベルの可視性を必要とするわけではありません。ネットワークを専門とするチームにはインフラストラクチャの可視化が必要である一方、クラウド環境やエンドポイント群では、エンドポイントの脆弱性スキャンが必要となる場合があります。一部のツールはさらに一歩進んで、優先的に対処すべき問題の優先順位付けを支援したり、CVEの修正に向けたプロセスを促進したりします。
ここでは、これらのカテゴリーにわたる10のツールを比較し、それぞれがどのような場面で役立つかを確認していきます。
おすすめの脆弱性スキャンツール一覧
最適な脆弱性スキャンツールは、保護対象となるシステム(従業員のエンドポイントや内部ネットワークから、クラウドワークロードやWebアプリケーションまで)によって異なります。以下に、主要な脆弱性評価ツールの比較を示します:
| プロバイダー | 最適用途 | G2評価 | 主な機能 |
|---|---|---|---|
| Iru | 組み込みの修復機能を備えたエンドポイント(Mac + Windows)スキャン | 4.7 | エージェントベースのCVE検出+自動修復機能 |
| CrowdStrike Falcon | エージェントベース、EDR統合型スキャン | 4.6 | Falconエージェントにおけるエクスポージャー管理 |
| Microsoft Defender VM | Windows優先環境 | 4.4 | M365/Defenderとのネイティブ統合 |
| Tenable Nessus | 広範なネットワーク/インフラストラクチャのスキャン | 4.5 | プラグインベースで広範囲をカバー |
| Qualys VMDR | 大規模なエンタープライズ向けクラウドベースのVM | 4.4 | 資産の検出+コンプライアンス |
| Rapid7 Exposure Command | リスクベースの優先順位付け+是正ワークフロー | 4.4 | リアルタイムのリスクスコアリング |
| OpenVAS (Greenbone) | 無料のオープンソース・ネットワークスキャンツール | 4.4 | オープンソース、幅広いプロトコルに対応 |
| Wiz | クラウドファースト(エージェントレスなクラウドネイティブアプリケーション保護プラットフォーム(CNAPP)) | 4.7 | エージェントレスなクラウド対応範囲 |
| Invicti(旧Acunetix) | Webアプリケーション(DAST)スキャン | 4.1 | SQLi/XSS Webアプリケーション検知 |
| Intruder | 小規模チーム/継続的な外部スキャン | 4.8 | シンプル、継続的、アラート機能付き |
最高のエンドポイントおよびエージェント型脆弱性スキャナー
エージェント型脆弱性スキャナーは、各エンドポイントにソフトウェアをインストールすることで、詳細なデバイスおよびアプリケーションデータを収集し、既知の脆弱性を特定します。効果的なスキャナーは、影響を受けるソフトウェアを正確に可視化し、検出結果に基づいた対応を容易にするものです。以下に、検討すべきいくつかの選択肢を紹介します。
1.Iru
- 最適用途: 修復機能が組み込まれたエンドポイント (Mac + Windows)スキャン
- G2評価: 4.7
Iruは、エンドポイントセキュリティと管理、IDおよびアクセス管理、コンプライアンスの自動化を統合した、AIを活用したITおよびセキュリティプラットフォームです。エンドポイント脆弱性スキャナーとして、Iruは管理対象デバイスからアプリケーションの完全なインベントリを取得し、脆弱性のあるソフトウェアを特定するとともに、同じエンドポイントエージェントを通じて検出と修正を連携させます。
「Auto Apps」機能もIruの大きな特徴です。MacおよびWindows向けの一般的なビジネスアプリケーション約500種に対応しており、自動で展開やパッチ適用を行うことができるため、ソフトウェアを最新の状態に保つために必要な手作業を削減できます。
Iruの顧客であるSprinter Healthは、これが小規模なITチームにとってどのような意味を持つかを示しています。同社はIruを活用して増え続けるデバイス群を管理し、デバイス管理にかかる作業をITチームの月間作業負荷の10%未満にまで削減することで、チームが他の優先事項に集中できる余地を生み出しました。
レビューでは、その使いやすさとデバイス管理機能が評価されています。ユーザーからは、Iruの設定と導入が非常に簡単であるとの声が上がっており、問題が発生した際には、迅速なカスタマーサポートが対応してくれます。特に、Appleデバイスの管理機能が高く評価されています。一方で、レポート機能などについては改善の余地があるという指摘もあります。
主な機能
- 包括的なソフトウェアインベントリおよびエージェントベースのCVE検出:完全なソフトウェアインベントリを構築し、管理対象のエンドポイント上で既知の脆弱性を特定します
- CVEの優先順位付け:深刻度に基づいて脆弱性の優先順位を付け、Iru AIによるコンテキスト情報を追加します
- 脆弱性への対応:脆弱なソフトウェアを自動的に修正し、パッチ適用を迅速化します
- クロスプラットフォーム対応:MacおよびWindowsのエンドポイントをスキャンします
- 同一の軽量エージェントによるEDR: エンドポイント検出・対応(EDR)と脆弱性管理を1つのエージェントに統合
2.CrowdStrike Falcon
- 最適用途:エージェントベースで 、EDRが統合されたスキャン
- G2評価: 4.6
CrowdStrikeFalconは、Falconセンサーを通じて脆弱性スキャンと評価を提供します。EDRに使用されるのと同じ軽量エージェントが脆弱性データも収集するため、脆弱性とエンドポイントのアクティビティを統合したビューで把握できます。この構成により、FalconはすでにCrowdStrikeを利用しているチームにとって最適な選択肢となります。
脆弱性データは検出および対応のコンテキストと併せて表示され、Falcon Exposure Managementはリアルタイムの脅威インテリジェンスを追加することで、攻撃者が積極的に悪用している脆弱性に焦点を当てられるよう支援します。また、CrowdStrikeの価格設定と製品構成は、セキュリティ予算が豊富な大規模組織向けに設計されています。
G2のレビューアは、Falconの軽量エージェント、強力な脅威検知機能、およびエンドポイントセキュリティに対する一元的なアプローチを高く評価しています。一方、特に小規模なチームからは、コストの高さ、インターフェースの複雑さ、高度な機能の習得に時間がかかる点などが、共通した不満として挙げられています。
主な機能
- Falconエージェントによるスキャン:Falconセンサーを使用して、エンドポイントの既知の脆弱性を評価します
- リアルタイムのエクスポージャーデータ:エンドポイントの状況変化に応じて、脆弱性情報を継続的に更新します
- EDRと脆弱性コンテキストの統合:脆弱性の検出結果をエンドポイント検出・対応(EDR)データと関連付けます
- 脅威インテリジェンスの強化:リアルタイムの脅威インテリジェンスを追加し、現在悪用されている脆弱性の特定を支援
3.Microsoft Defender 脆弱性管理
- 最適な環境:Windowsを主とする 環境
- G2評価: 4.4
Microsoft Defender 脆弱性管理は、すでに Microsoft のセキュリティツールを運用している組織に最適です。Microsoft Defender エコシステムを通じてエージェントベースの脆弱性可視化を提供し、Microsoft Entra ID と緊密に連携することで、Windows を中心とするチームに、ソフトウェアの脆弱性を評価し、脆弱性の是正を管理するための使い慣れた環境を提供します。
このプラットフォームは、環境の大部分がすでにMicrosoft内に存在している場合に最も効果を発揮します。Windowsのカバー範囲は特に強みですが、より多様なオペレーティングシステムを混在させている組織では、カバー範囲のギャップを埋め、環境全体を可視化するために別のツールが必要になる場合があります。
G2では、このプラットフォームが他のMicrosoftセキュリティ製品と統合されている点や、すでにエコシステムを利用しているチームにとって馴染み深いインターフェースがしばしば高く評価されています。しかし、一部のユーザーからは、高度な機能の設定が複雑であることや、Microsoft環境外のデバイスを管理する際の柔軟性に欠ける点が指摘されています。
主な機能
- Microsoft DefenderおよびEntraとのネイティブ統合:脆弱性データをMicrosoft DefenderおよびMicrosoft Entra IDと連携
- Windowsを優先した対応範囲:Windowsデバイスに対する強力な脆弱性可視化機能を提供
- 組み込みのデバイスインベントリ:デバイスとインストール済みソフトウェアを追跡し、潜在的な脆弱性を特定
- セキュリティスコアのガイダンス:セキュリティに関する推奨事項とスコアを活用し、是正措置の優先順位付けを支援
ネットワークおよびインフラストラクチャ向けのおすすめ脆弱性スキャナー
ネットワークおよびインフラストラクチャの脆弱性スキャナーは、サーバーやホストから接続されたアプリケーションに至るまで、組織がネットワーク上で公開しているシステムを調査します。以下に、発見事項が山積みになってフルタイムの「宝探し」状態になる前に、その環境全体にわたる既知の弱点を発見するのに役立つツールをいくつか紹介します。
4.Tenable Nessus
- 最適用途:広範囲な ネットワーク/インフラストラクチャのスキャン
- G2評価: 4.5
Nessusは、長年にわたり脆弱性スキャン分野で確固たる地位を築いてきました。プラグインベースのアプローチにより、ネットワークやホスト全体を幅広くカバーし、脆弱性検出、資産発見、コンプライアンスチェックのためのスキャンテンプレートが用意されています。また、Tenableは新たな脆弱性が発見されるたびに、プラグインを定期的に更新しています。
このツールでは、対象の選択や検出方法の選定から評価設定の調整に至るまで、スキャンの実行方法を細かく制御できます。この柔軟性は、環境内に特殊な箇所がいくつかある場合に役立ちますが、スキャンの設定には時間と経験が必要になる場合があります。
しかし、G2のユーザーの間では、Nessusに対する評価は賛否両論です。正確な結果や充実したプラグインライブラリについては高く評価されています。しかし、経験豊富なチームが評価するその柔軟性こそが、特に脆弱性スキャンに不慣れなユーザーにとっては、セットアップや習得のハードルを高くしてしまう要因にもなり得ます。
主な機能
- プラグインベースの検出:設定可能なプラグインを使用して、環境全体の既知の脆弱性を検出します
- ネットワークおよびホストスキャン:ネットワークに接続されたホストをスキャンし、公開されているサービスやセキュリティ上の弱点を検出します
- 構成および コンプライアンス監査:セキュリティベースラインやコンプライアンス要件に照らしてシステム設定を検証します
- 充実したレポート機能:組織のニーズに合わせてスキャンレポートを調整可能
5.Qualys VMDR
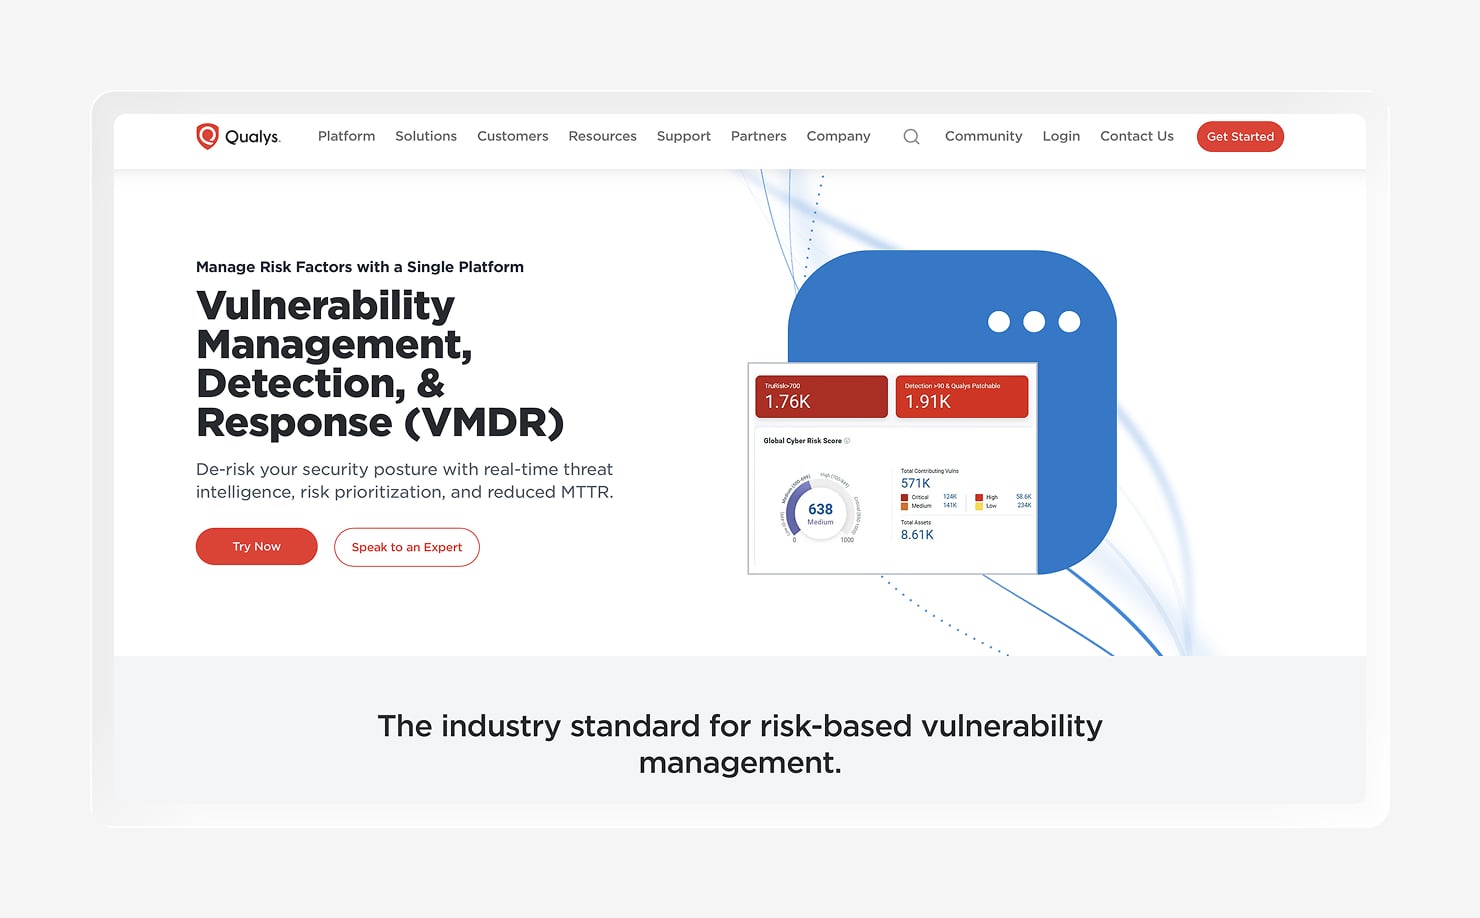
- 最適用途: 大規模なエンタープライズ環境 、クラウドベースのVM
- G2評価: 4.4
Qualys VMDRは、大規模な環境全体にわたる継続的な可視性を実現するために構築された、クラウドベースの脆弱性管理プラットフォームです。資産の検出、脆弱性の検知、脅威の優先順位付け、コンプライアンスチェックを1つのプラットフォームに統合しており、一度実行してそのまま放置するスキャナーというよりは、リスクを管理するための中央ハブのような役割を果たします。
この包括的なアプローチは、ローミングエンドポイント、クラウドワークロード、またはコンテナ化された環境を大規模に管理する組織にとって有効です。Qualysはエージェントベースとエージェントレスの両方のスキャンに対応しており、システム全体からデータを収集するためのさまざまな方法を提供します。
G2上のフィードバックを見ると、一度稼働し始めれば、このプラットフォームの使いやすさについては概ね肯定的な評価が寄せられています。ユーザーは、Qualysが提供する可視性と機能の幅広さを高く評価しているケースが多く見られます。一方で、一部のレビューでは、セットアップが複雑であることや、インターフェースが分かりにくく、操作に時間がかかるという指摘もあります。
主な機能
- アセット検出:環境全体のアセットを特定し、保護が必要な対象の追跡を支援します
- 脅威の優先順位付け:リスクと脅威のコンテキストに基づいて脆弱性をランク付けし、是正措置の指針を提供します
- コンプライアンスチェック:関連する構成およびコンプライアンス要件に照らしてシステムを評価します
- エージェント方式およびエージェントレス方式のスキャン:さまざまなタイプの環境をスキャンするために、両方の展開方式をサポート
6.Rapid7 Exposure Command
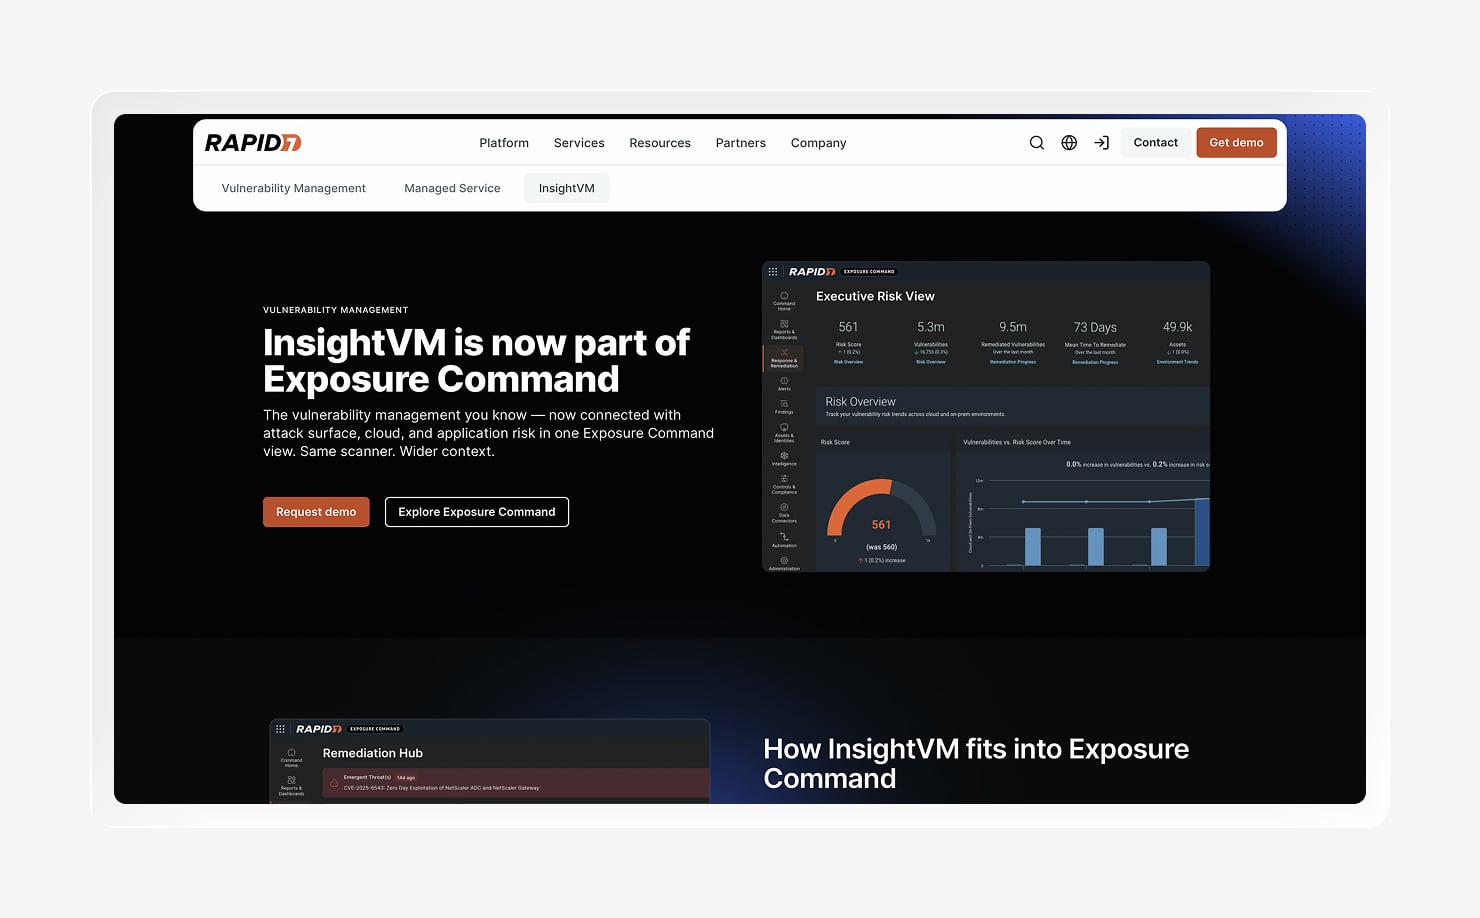
- 最適用途:リスクベースの 優先順位付け+是正ワークフロー
- G2評価: 4.4
Rapid7 Exposure Commandは、脆弱性管理技術を提供するInsightVMを基盤とし、さらに広範なエクスポージャーのコンテキストを追加しています。このプラットフォームは、脅威を考慮したリスクスコアリングを採用しており、エクスプロイトの可能性、到達可能性、深刻度、ビジネスコンテキストなどの要因に基づいて、脆弱性への対応に注力できるよう支援します。
また、Rapid7は検出結果を自動化やチケット発行を含む是正ワークフローに連携させるため、エンドポイント脆弱性管理(EVM)と問題の修正を担当するチームとの連携を維持できます。オンプレミス環境、クラウドインフラストラクチャ、および攻撃対象領域のその他の部分にわたって柔軟なカバレッジを提供し、エージェントによる継続的な可視性を実現します。
ユーザーからは、実用的なリスクスコアリング、リアルタイムのダッシュボード、是正措置の追跡、およびチケット管理システムなどのツールとの連携が評価されています。しかし、初期設定が複雑であるという声もあり、高負荷のスキャンやカスタムレポートには追加の調整が必要になる場合もあります。高性能であることは間違いありません。しかし、「接続して後は放っておける」ような体験かといえば、必ずしもそうとは限りません。
主な機能
- 脅威を考慮したリスクスコアリング:技術的な深刻度、脅威インテリジェンス、および資産のコンテキストに基づいて脆弱性の優先順位を決定
- 継続的な脆弱性スキャン:サポート対象環境全体の脆弱性について、継続的な可視性を提供
- 是正ワークフロー:検出結果をガイダンス、自動化、チームワークフローと連携させ、是正を推進
- リアルタイムのリスクダッシュボード:カスタマイズ可能なダッシュボードを通じて、リスクの露出状況と是正の進捗状況を追跡
7.OpenVAS (Greenbone)
- 最適用途:無料の オープンソースネットワークスキャン
- G2評価: 4.4
OpenVASは、Greenboneがメンテナンスを行うオープンソースの脆弱性スキャナーです。幅広いプロトコルにわたってネットワークをスキャンし、膨大な脆弱性テストのフィードを活用して既知のセキュリティ問題を特定します。
最大の魅力は単純明快です。従来のライセンス費用がかからないことです。ただし、スキャナーのホスティング、更新、チューニングはユーザー自身で行う必要があり、商用プラットフォームよりも手作業による労力が必要になる場合があります。追加のソフトウェア費用をかけずに、より高い制御性を求めるチームにとっては、このトレードオフは価値があるかもしれません。
コミュニティやG2のフィードバックによると、OpenVASはカバー範囲の広さとコストパフォーマンスの高さが評価されています。主な不満点は、セットアップ、パフォーマンス、UI、そしてシステムを円滑に稼働させ続けるために必要な技術的な労力に集中しています。総じて、エンドポイントの可視性と制御を重視し、プラットフォームを管理するための技術リソースを保有しているチームにとっては、優れた選択肢と言えます。
主な機能
- オープンソース、ライセンス費用なし:従来のソフトウェアライセンスを必要とせずに脆弱性スキャンが可能
- 広範なネットワークカバレッジ:幅広いプロトコルにわたるネットワークサービスをスキャン
- コミュニティによるテストフィード:定期的に更新される脆弱性テストを活用し、既知のセキュリティ問題を特定します
- セルフホスト型管理:自社環境内でスキャナーとその設定を管理可能
優れたクラウドおよびWebアプリケーション脆弱性スキャナー
クラウドおよびWebアプリケーションの脆弱性スキャナーは、クラウドリソース、ワークロード、アプリケーション、およびそれらの設定におけるセキュリティ上の弱点を探します。特にクラウド環境の追跡が難しくなる中、デバイス自体を超えたリスクを特定するのに役立ちます。
8.Wiz
- 最適用途:クラウドファースト (エージェントレス CNAPP)
- G2評価: 4.7
Wizは、すべてのワークロードにエージェントを展開することなくクラウド環境をスキャンする、エージェントレスなクラウドネイティブのセキュリティプラットフォームです。クラウドリソース、コンテナ、および設定を評価し、その結果を関連付けて、攻撃者が環境内をどのように移動し得るかを可視化します。
この攻撃経路の文脈こそが、Wizのアプローチの重要な部分です。Wizは、深刻度だけで並べ替えられた長いリストを提示するのではなく、機密資産への潜在的な経路に基づいて脆弱性を強調表示します。
Wizはクラウド環境に重点を置いているため、セキュリティリスクの多くがパブリッククラウド環境に存在する場合に最も効果を発揮します。デバイス群の管理や従来のオンプレミスネットワークのスキャンにはあまり適していませんが、エンドポイントのドリフトによって引き起こされるクラウドリスクを明らかにする助けにはなります。
G2のレビューアは、Wizの広範なクラウド可視性と、複雑な調査結果を優先順位付けする能力を高く評価しています。一部のユーザーからは、特にポリシーの設定やプラットフォームの膨大なデータを取り扱う際に、習熟に時間がかかるという指摘もあります。
主な機能
- エージェントレスなクラウドスキャン:すべてのワークロードにエージェントをインストールすることなく、サポート対象のクラウド環境をスキャンします
- 攻撃経路の優先順位付け:検出結果間の関連性をマッピングし、機密資産への経路が明確な脆弱性を強調表示
- コンテナおよびIaCの対応:コンテナやインフラストラクチャ・アズ・コード(IaC)をスキャンし、セキュリティリスクを検出
- マルチクラウド可視化:サポート対象のクラウド環境全体を一元的に把握できる
9.Invicti(旧Acunetix)
- 最適用途:Webアプリケーション (DAST)スキャン
- G2評価: 4.1
Invictiは、WebアプリケーションおよびAPI内部の脆弱性に焦点を当てています。動的アプリケーションセキュリティテスト(DAST)を用いて、実行中のアプリケーションに対してSQLインジェクションやクロスサイトスクリプティング(XSS)などの問題を検査し、インタラクティブアプリケーションセキュリティテスト(IAST)機能も一部利用可能です。
そのため、WebアプリケーションやAPIが攻撃対象領域の大部分を占める場合、Invictiは最適な選択肢となります。専用のWebアプリケーションスキャナーは、環境の異なる部分をカバーするネットワークスキャナーやエンドポイントスキャナーと併用可能です。また、ユーザーがアクセスするアプリケーションのセキュリティ確保を支援することで、より広範なゼロトラスト型エンドポイントセキュリティ戦略をサポートすることもできます。
G2では、Invictiが正確な脆弱性検出と詳細な調査結果を提供することから、ユーザーからは優れた選択肢として評価されています。一部のレビューでは、スキャンや設定の管理に時間がかかることや、インターフェースやレポートがやや複雑に感じられる可能性があることが指摘されています。
主な機能
- DAST(動的アプリケーションセキュリティテスト)によるWebアプリスキャン:稼働中のWebアプリケーションに対して、既知のセキュリティ脆弱性をテストします
- SQLi/XSS検出:SQLインジェクションおよびクロスサイトスクリプティングの脆弱性を検出します
- APIスキャン:サポートされているAPIをスキャンし、潜在的なセキュリティ上の弱点を検出します
- 開発者に優しいレポート機能:開発者が修正作業の際に活用できる詳細な調査結果を提供します
10.Intruder
- 最適用途:小規模 チーム/継続的な外部スキャン
- G2評価: 4.8
Intruderは、専任の脆弱性管理担当者がいないチーム向けに開発された、継続的な脆弱性スキャナーです。外部の攻撃対象領域やクラウド環境をスキャンし、Webアプリケーションをチェックして、新たなリスクを発見した際にアラートを送信します。
このプラットフォームは使いやすさに重点を置いており、小規模なチームやクラウド主導の環境に適しています。大規模なエンタープライズ向けプラットフォームに見られる広範な機能の一部を犠牲にすることで、よりシンプルな操作性を実現しており、これによりチームはツールの乱立による複雑化を回避することもできます。
G2のフィードバックにも、その重点が反映されています。ユーザーは、Intruderのシンプルなインターフェース、明確な調査結果、小規模チームにとっての価値を高く評価している一方で、カスタマイズやレポート機能、より複雑な環境に対するカバー範囲には限界があるとの指摘もあります。
主な機能
- 継続的な外部スキャン:外部環境を継続的にスキャンし、新たな脆弱性を検出します
- 攻撃対象領域の監視:インターネットに公開されている資産を監視し、新たなリスクを生み出す可能性のある変更を特定します
- Webアプリケーションのチェック:Webアプリケーションに一般的なセキュリティ脆弱性がないかチェックします
- 予防的なアラート通知:新たな脆弱性やセキュリティ上の問題が発生し、対応が必要な場合にアラートを送信します
脆弱性スキャンツールの選び方
最適な脆弱性スキャンツールは、リスクがどこに存在するか、およびスキャンで問題が発見された際にチームがどのように対処するかによって異なります。多くの組織では、エンドポイントの脆弱性スキャンに加え、ネットワーク、インフラストラクチャ、クラウド、またはWebアプリケーションのスキャンなど、上記のカテゴリにまたがるツールを組み合わせて使用しています。適切なツールを選ぶためのヒントをいくつかご紹介します。
まず、スキャン対象を明確にすることから始めましょう
保護が必要な環境の領域を選びましょう。エンドポイントスキャナはデバイスやインストール済みのソフトウェアに最適です。ネットワークおよびインフラストラクチャスキャナは、接続されたシステムやサービスをカバーします。クラウドおよびWebアプリケーションスキャナは、クラウドリソース、ワークロード、アプリケーション、APIに焦点を当てています。
セキュリティテストを補完するために、クラッキングツールを検討するチームもあるかもしれません。しかし、こうしたツールは、マルウェアや脆弱性など、攻撃対象領域を拡大させるリスクをもたらす可能性があります。脆弱性スキャンツールは、それとは異なる目的を果たします。つまり、自社が所有・管理するシステム全体にわたる既知の弱点を特定するのに役立つのです。
単なる検出ではなく、優先順位付け
膨大な数の脆弱性リストは、すぐに雑音と化してしまいます。生のCVSS(Common Vulnerability Scoring System)スコアだけに頼るのではなく、悪用可能性、露出度、影響を受ける資産の重要性といった要素を考慮し、現実的なリスクに基づいて検出結果を優先順位付けできるツールを探しましょう。
スキャンから修正までのワークフロー
脆弱性の発見は、作業の始まりに過ぎません。リスクを低減するための最速の道は、組み込みの修正機能や、パッチ適用、チケット管理、IT自動化ツールとの連携を通じて、次のステップに直接つながるスキャナーを利用することです。その連携により、チームは「発見」から「修正完了」までの道筋をより明確に把握できるようになります。
クロスプラットフォーム対応と使いやすさ
また、スキャナーは運用環境や担当チームに適したものである必要があります。Macや Windowsなどのオペレーティングシステムにわたる対応範囲を確認した上で、エージェントのフットプリント、誤検知率、セットアップの手間といった実用的な詳細についても検討してください。
ツールには多くの機能が備わっていても、真の試金石となるのは、重要な機能を見つけるために地図や弁当を持ち歩く必要なく、チームが継続して使い続けられるかどうかです。
Iruなら、スキャンと是正措置を1か所で実行できます
脆弱性を見つけることは、戦いの半分に過ぎません。次のセキュリティアラートがデスクに届く前に、それらを修正するための明確な方法も必要です。Iruは脆弱性の検出と修正を同じワークフローに統合するため、チームはツール間を行き来する時間を削減し、リスクの低減に集中できます。
Iruの脆弱性 管理機能を使えば、MacとWindowsの両方で脆弱性のあるソフトウェアを追跡し、Iru AIによる追加のコンテキスト情報をもとに課題の優先順位を付け、同じ軽量エージェントを通じてサポート対象のアプリに自動的にパッチを適用できます。これにより、セキュリティスタックに新たなツールを追加することなく、脆弱性の発見から修正までのプロセスを1か所で完結させることができます。
無料デモをご予約いただき 、お客様のエンドポイント環境での動作をご確認ください。