

IT- und Sicherheitsteams haben unterschiedliche Erwartungen an denselben Stack. Die IT wünscht sich Automatisierung, um den manuellen Aufwand zu reduzieren. Die Sicherheitsabteilung wünscht sich einen stärkeren Schutz und strengere Kontrollen. Das Ergebnis sind in der Regel immer mehr Tools, die übereinander geschichtet werden, was zu zusätzlicher Komplexität führt.
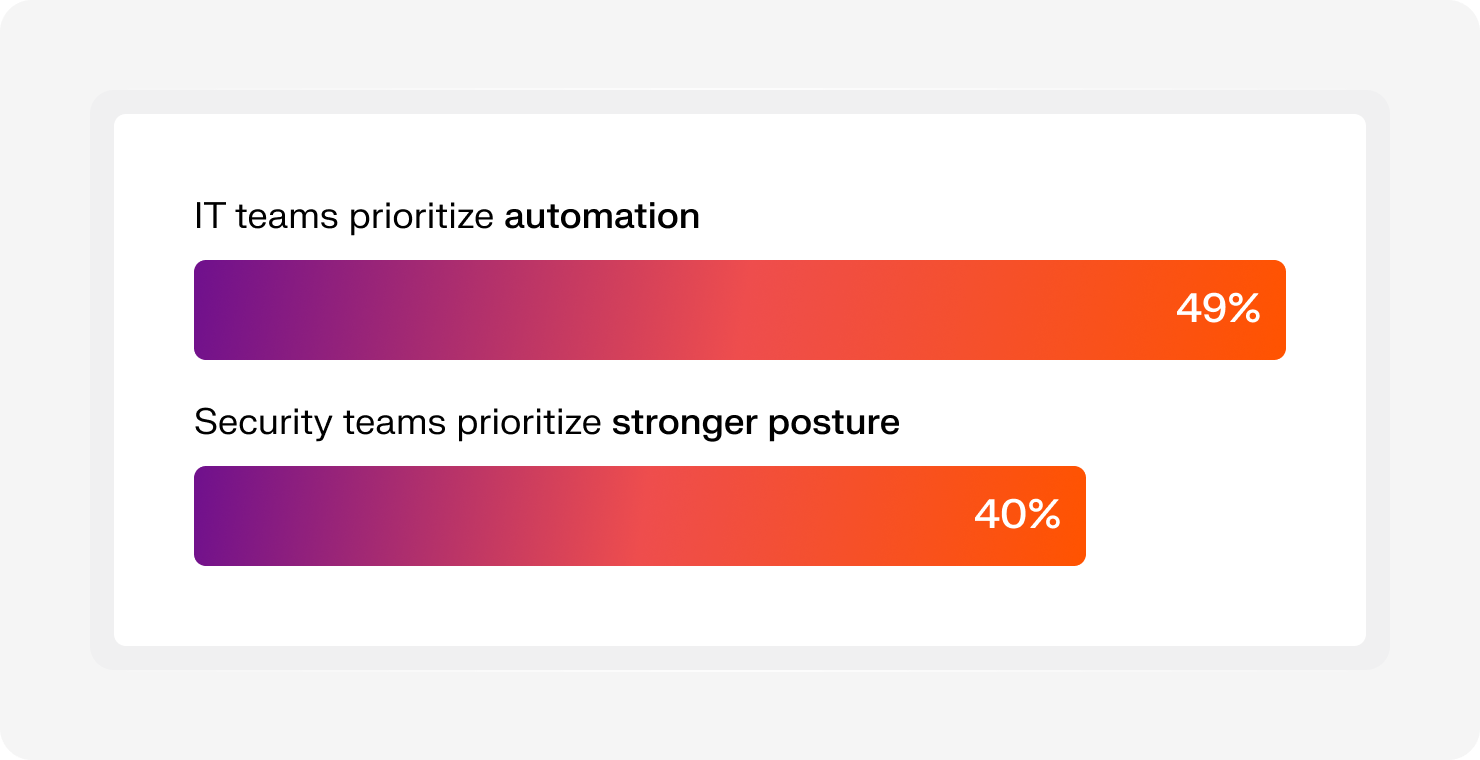
Der „Sprawl Report“ (2026) von Iru untermauert diese Spannungen mit Zahlen. Basierend auf den Antworten von über 1.000 IT- und Sicherheitsexperten ergab der Bericht, dass 49 % der IT-Teams Automatisierung als unverzichtbar ansehen, während 40 % der Sicherheitsteams einer stärkeren Sicherheitslage Priorität einräumen. Diese Kluft ist ein Grund dafür, dass so viele Teams letztendlich in Tabs, Warnmeldungen und unzusammenhängenden Arbeitsabläufen versinken.
Endpoint-Sicherheitssoftware steht im Mittelpunkt all dessen. Sie schützt die Geräte, auf die sich Ihr Team täglich verlässt, hält Bedrohungen fern und verschafft Ihnen Transparenz, wenn doch einmal etwas durchrutscht. Doch Schutz allein löst das Problem der Unübersichtlichkeit nicht. Die meisten Teams müssen nach wie vor mehrere Tools jonglieren, um alle anderen Bereiche abzudecken.
In diesem Leitfaden stellen wir Ihnen acht Endpoint-Security-Tools vor, erläutern deren Funktionen und zeigen auf, wo sie jeweils zum Einsatz kommen, damit Sie den richtigen Ansatz für Ihre Umgebung finden, ohne die Komplexität zu erhöhen.
Was ist Endpoint-Sicherheitssoftware?
Endpoint-Sicherheitssoftware schützt jedes Gerät, das mit den Systemen Ihres Unternehmens verbunden ist, darunter Laptops, Smartphones und Server. Für IT- und Sicherheitsteams beginnt hier die Transparenz, und hier treten die meisten Bedrohungen auf.
Das Problem ist, wie sich diese Bedrohungen verändert haben. Herkömmliche Antivirensoftware sucht nach bekannten Signaturen, doch moderne Angriffe halten sich nicht an diese Regeln. Beispielsweise befindet sich dateilose Malware im Arbeitsspeicher. Zero-Day-Exploits schlagen zu, bevor jemand weiß, was blockiert werden muss. Und bis Ihre Antivirensoftware reagiert, ist der Schaden bereits im Gange.
Aufgrund dieser Veränderung setzen moderne Tools auf Endpoint Detection and Response (EDR) und automatisierte Endpoint-Sicherheitssysteme. Anstatt nach bekannten Bedrohungen zu suchen, verfolgen sie das Verhalten, verknüpfen Signale geräteübergreifend und reagieren in Echtzeit.
Für Teams, die Remote- und Hybridarbeit verwalten, verändert dies alles. Geräte befinden sich nicht mehr innerhalb eines einzigen Netzwerks. Sie sind überall. Die richtige Endpunkt-Sicherheitssoftware verschafft Ihnen Transparenz über alle Geräte hinweg und die Möglichkeit, zu handeln, ohne Probleme Gerät für Gerät nachverfolgen zu müssen.
Die 8 besten Endpunkt-Sicherheitslösungen
Die richtige Wahl hängt von Ihrer Umgebung, Ihrem Team und davon ab, wie viel Komplexität Sie bewältigen können. Hier ein kurzer Überblick darüber, wie die führenden Plattformen im Vergleich abschneiden und wo die jeweilige Lösung am besten passt:
| Plattform | Am besten geeignet für | Wichtigste Funktionen | Betriebsaufwand |
|---|---|---|---|
| Iru | Wachsende Unternehmen mit schlanken IT-Teams | Plattform mit einem einzigen Agenten (MDM + EDR + Identitätsmanagement + Compliance), Kontextmodell für intelligente Reaktionen sowie schnelle Bereitstellung und Automatisierung | Niedrig |
| CrowdStrike Falcon | Große Unternehmen mit komplexen Umgebungen und einem umfangreichen SOC | KI-gestütztes Antivirenprogramm, kontinuierliche Überwachung und Forensik sowie ein schlanker, cloud-nativer Agent | Mittel |
| SentinelOne Singularity | Große, etablierte Unternehmen mit überwiegend cloudbasierten Workloads | Autonome, KI-gesteuerte Reaktion, Storyline-Angriffsverfolgung und Ransomware-Rollback mit einem Klick | Niedrig bis mittel |
| Microsoft Defender | Großunternehmen, die stark in Microsoft Windows-Umgebungen investiert haben | Tiefe Windows-Integration, automatisierte Untersuchung und enge Integration mit Intune und Entra ID | Hoch |
| Bitdefender GravityZone | Mittelständische Unternehmen, die erstklassige Malware-Erkennungsraten benötigen | Mehrschichtiger Schutz vor Bedrohungen, Schutz vor Netzwerkangriffen und Risikoanalyse | Niedrig |
| Trellix | Etablierte Security Operations Center, die umfassende XDR-Fähigkeiten (Extended Detection and Response) benötigen | XDR für Endgeräte, E-Mail und Netzwerk, forensische Untersuchungstools und adaptive Sicherheitsarchitektur | Hoch |
| Symantec Endpoint Security | Große Unternehmen mit umfangreichen lokalen oder hybriden Architekturen | Detaillierte Richtliniensteuerung, Täuschungstechnologie und umfassende Unterstützung für ältere Betriebssysteme | Mittel bis hoch |
| Sophos Endpoint | Kleinere Teams oder Managed Service Provider (MSPs), die die Managed Threat Hunting auslagern | CryptoGuard-Ransomware-Schutz, Managed Detection and Response (MDR)-Dienste sowie synchronisierte Sicherheit mit Firewalls | Niedrig bis mittel |
1. Iru: Beste Endpoint-Sicherheit für wachsende Unternehmen mit schlanken IT-Teams
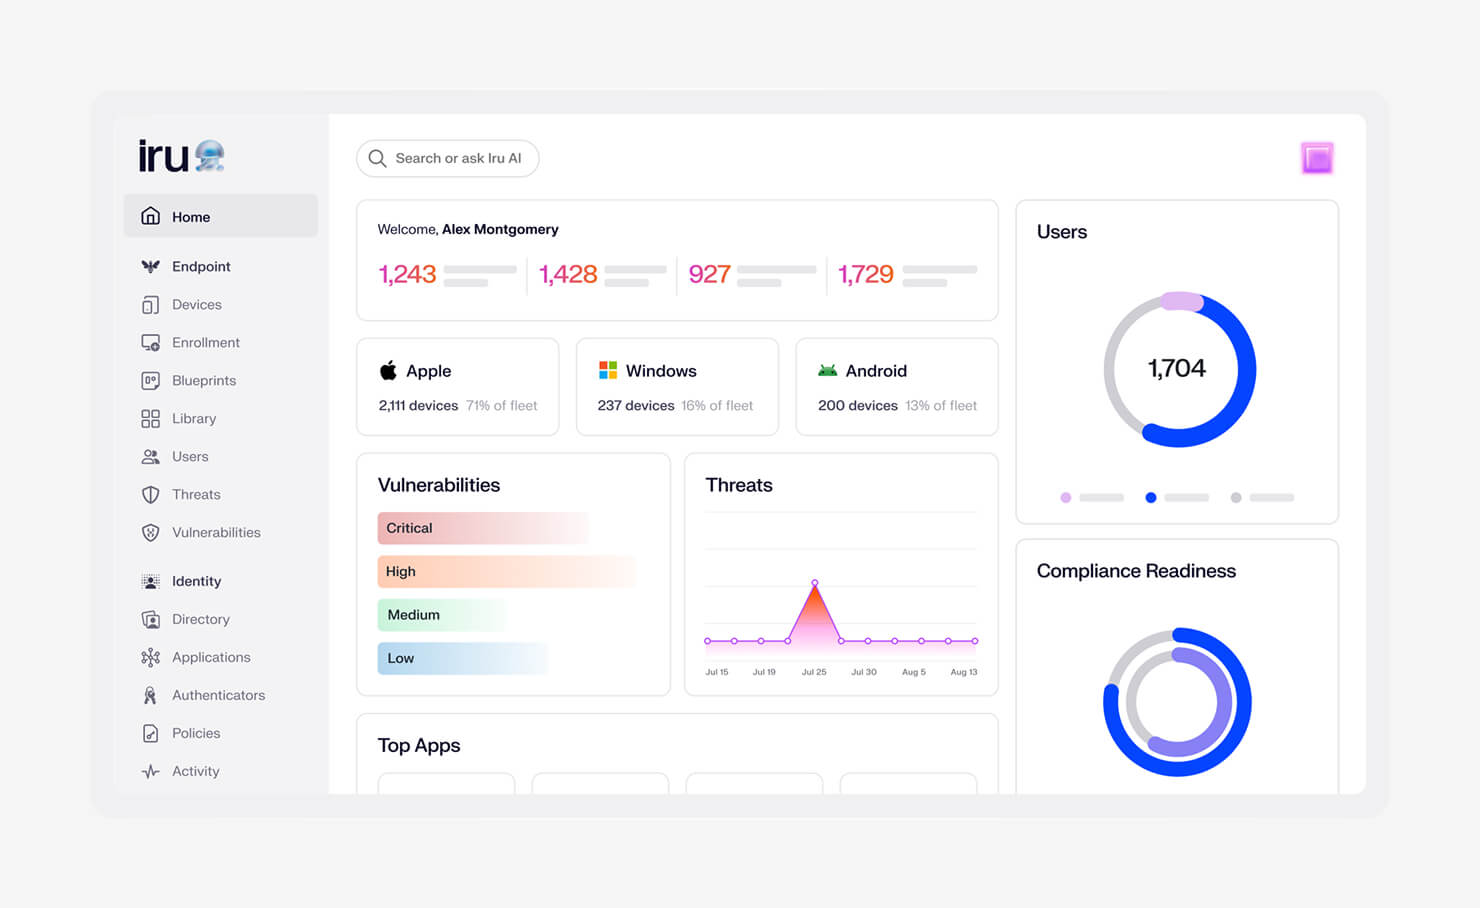
Schnell wachsende Unternehmen stoßen bei Sicherheitstools an ihre Grenzen. Ein Tool für Endgeräte. Eines für die Geräteverwaltung. Ein weiteres für die Identitätsverwaltung. Und dann noch etwas für die Compliance. Der Stack wächst, und mit ihm der Aufwand. Wir haben Iru entwickelt, um diesen Stack auf eine einzige Plattform zu reduzieren, die Endpunktsicherheit, Identitäts- und Zugriffsmanagement, Geräteverwaltung und Compliance vereint.
Diese Konvergenz zeigt sich in der Funktionsweise von Iru. Ein Agent statt vier. Weniger Leistungseinbußen. Weniger Lücken zwischen den Tools. Das bedeutet, dass Sie keine Zusammenhänge über verschiedene Dashboards hinweg zusammenfügen müssen. Sie arbeiten von einem einzigen Ort aus, der bereits versteht, wie Ihre Benutzer, Geräte und Richtlinien miteinander verbunden sind.
Das Iru-Kontextmodell macht dies möglich. Es erstellt anhand von Echtzeit-Telemetriedaten über Benutzer, Geräte, Anwendungen und Richtlinien hinweg eine dynamische Übersicht Ihrer Umgebung. Die Iru-KI nutzt diesen Kontext, um Maßnahmen zu ergreifen. Wenn sich ein Gerät bedrohlich verhält, kann es isoliert werden. Wenn ein Zugriff riskant erscheint, kann er widerrufen werden. Die Reaktion passt sich der Situation an, ohne dass manuelle Schritte abgewartet werden müssen.
Auchdie Compliance fügt sich nahtlos in diesen Ablauf ein. Iru setzt Rahmenwerke wie CIS und NIST in konkrete Kontrollmaßnahmen um, die Sie durchsetzen können. Es ordnet Nachweise automatisch zu, während die Systeme laufen, sodass Sie vor einem Audit nicht in Hektik geraten. Sie sind jederzeit bereit, ohne zusätzlichen Aufwand.
Wichtigste Funktionen:
- Endpoint Detection & Response (EDR): Ein schlanker Agent nutzt EDR, um komplexe Bedrohungen zu erkennen und einzudämmen, ohne die Geräte zu verlangsamen, und bietet erstklassigen Schutz für Mac und Windows
- Schwachstellenmanagement: Erkennt risikobehaftete Software und nutzt autonome Korrekturmaßnahmen, um Probleme schnell zu beheben, ohne dass manuelle Nachverfolgung erforderlich ist
- Durchsetzung von Sicherheitskontrollen: Wendet Sicherheitsrichtlinien geräteübergreifend über die Endpunktmanagement-Ebene an und sorgt für deren Einhaltung
- Endpunktmanagement:Nutzt maschinell lernbasierte Erkennungsmechanismen, um unbekannte Bedrohungen zu stoppen und Geräte zu isolieren, bevor sie sich ausbreiten
- Anwendungs-Patching: Hält Anwendungen automatisch auf dem neuesten Stand und reduziert so das Risiko durch veraltete Software
- Iru AI-Kontextmodell: Erstellt eine einheitliche Echtzeit-Übersicht über Benutzer, Geräte, Apps und Richtlinien, sodass jede Aktion kontextbezogen erfolgt
- Bedrohungsintelligenz: Analysiert kontinuierlich Echtzeit-Telemetriedaten über Geräte, Benutzer und Aktivitäten hinweg, um aufkommende Bedrohungen frühzeitig zu erkennen und die Erkennung ohne manuelle Aktualisierungen zu verbessern
| Vorteile | Nachteile |
|---|---|
|
|
Was Iru-Nutzer sagen:
„Ich finde es toll, wie einfach sich Iru einrichten und verwalten lässt … Mit Iru könnte jeder unerfahrene Administrator nach nur einer Stunde Schulung damit umgehen.“ (Thomas C. auf G2)
„Was mir an Iru am besten gefällt, ist die Tracking-Funktion. Sie bietet einen klaren Echtzeit-Überblick über Aktivitäten und Fortschritte, was die Überwachung von Aufgaben und Arbeitsabläufen erheblich erleichtert.“ (Marwan S. auf G2)
„Mir gefällt besonders, wie sich Iru ständig weiterentwickelt und viele neue Anwendungen aus großen Kategorien hinzufügt. Es bietet eine sehr benutzerfreundliche Plattform, die einfach zu konfigurieren, intelligent und agil ist.“ (Ronny V. auf G2)
Wir haben hier einige Highlights vorgestellt, aber es gibt noch mehr. Schauen Sie sich die „Wall of Love“ von Iru an, um zu sehen, wie Teams die Plattform mit ihren eigenen Worten beschreiben – von der schnelleren Einrichtung bis hin zum geringeren Zeitaufwand beim Wechsel zwischen verschiedenen Tools. Einige sprechen auch darüber, wie Iru im Vergleich zu anderen Tools abschneidet, die sie zuvor genutzt haben, und was sie zum Wechsel bewogen hat.
2. CrowdStrike Falcon: Beste Endpoint-Sicherheit für große Unternehmen mit komplexen Umgebungen und einem umfangreichen SOC
Bildquelle: Crowd Protection Works
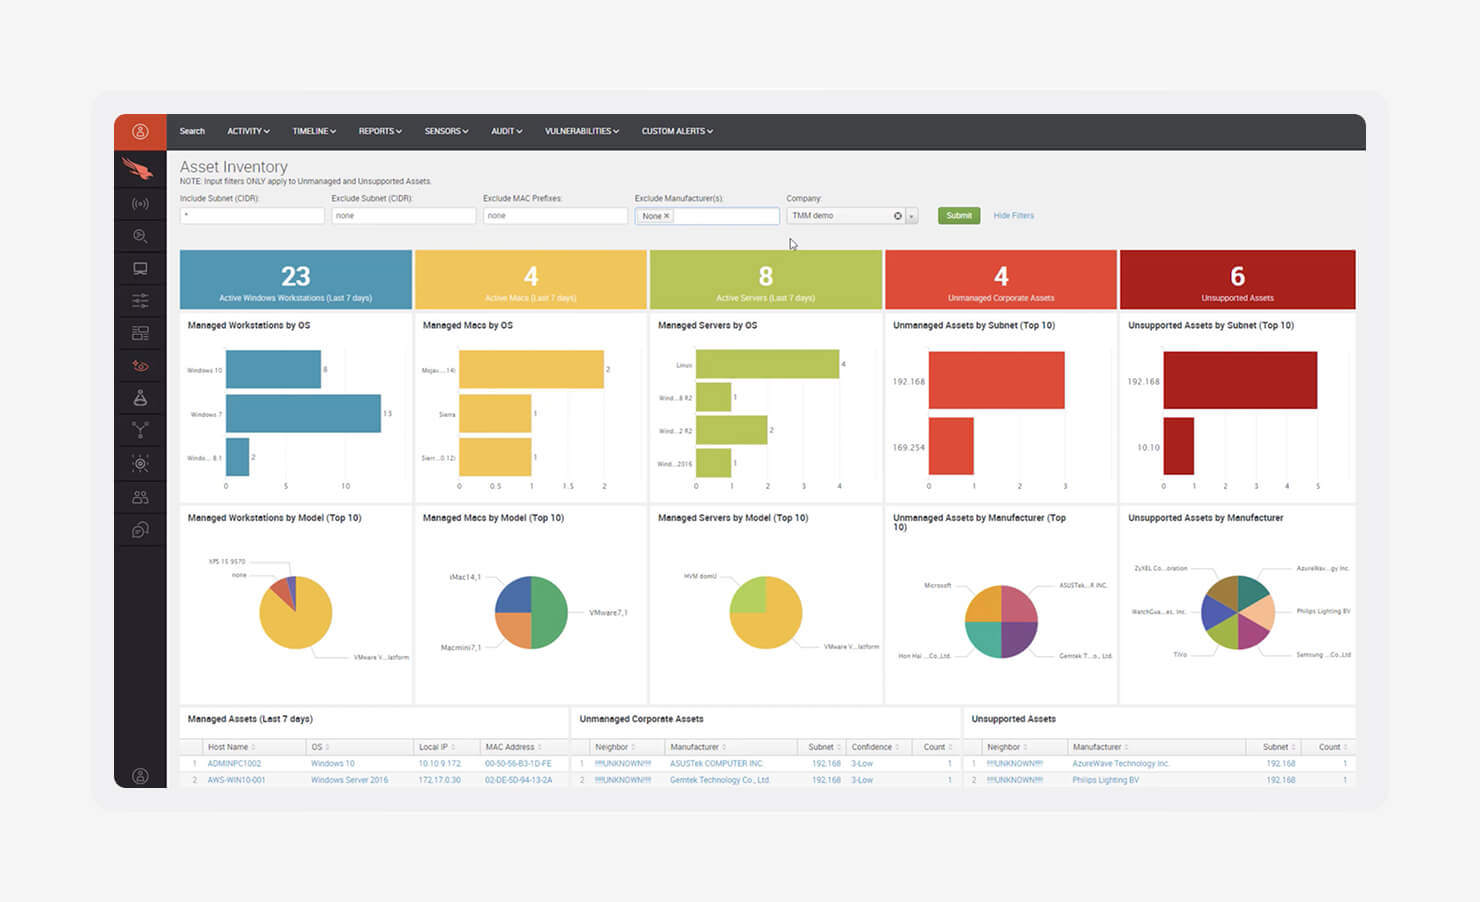
CrowdStrike Falcon wurde für Unternehmen entwickelt, die große, komplexe Umgebungen betreiben und über ein entsprechendes dediziertes Sicherheitsteam verfügen. Die Lösung ist bekannt für ihre umfassende Transparenz bei Bedrohungen und ihre starken Erkennungsfähigkeiten, insbesondere im Umgang mit raffinierten Angriffen. Wenn Sie über ein voll ausgestattetes SOC verfügen, bietet Ihnen Falcon den Grad an Detailgenauigkeit und Kontrolle, den Sie für den Betrieb in großem Maßstab benötigen.
Die Plattform basiert auf einer cloud-nativen Architektur, was bedeutet, dass die Bereitstellung schnell erfolgt und Updates kontinuierlich durchgeführt werden, ohne dass Endgeräte neu gestartet werden müssen. Das ist in großen Umgebungen wichtig, in denen sich Ausfallzeiten schnell summieren. Der ressourcenschonende Agent sorgt für geringe Auswirkungen auf die Leistung und speist gleichzeitig Daten in den „Threat Graph“ von Falcon ein – einen umfangreichen Datensatz, der zur Erkennung und Abwehr komplexer Bedrohungen genutzt wird.
Falcon ist oft Teil eines umfassenderen Stacks, der Tools wie Mobile Device Management (MDM) und Identitätsanbieter umfasst, da der Schwerpunkt stark auf gehosteter Endpunktsicherheit liegt und weniger auf Gerätemanagement oder Compliance. Dieser Fokus ist auch der Grund, warum Falcon bei der Abwehr komplexer Sicherheitsverletzungen geschätzt wird, bringt jedoch zusätzlichen Aufwand mit sich, wenn ein vollständiger Sicherheitsstack zusammengestellt werden soll.
Wichtigste Funktionen:
- KI-gestütztes Antivirenprogramm der nächsten Generation (NGAV): Nutzt maschinelles Lernen, um Zero-Day- und dateilose Bedrohungen zu erkennen und zu blockieren, ohne auf herkömmliche Signaturen angewiesen zu sein
- Kontinuierliche Überwachung: Zeichnet Endpunktaktivitäten über einen längeren Zeitraum auf und bietet Ihren Sicherheitsteams umfassende Transparenz für Untersuchungen und forensische Analysen
- Gerätekontrolle: Ermöglicht Administratoren die Verwaltung des Zugriffs auf USB-Geräte und Peripheriegeräte geräteübergreifend, um das Risiko von Datenexfiltration zu verringern
| Vorteile | Nachteile |
|---|---|
|
|
Das sagen CrowdStrike Falcon-Anwender:
„Am besten gefallen mir der ressourcenschonende Agent und die leistungsstarken Funktionen zur Echtzeit-Bedrohungserkennung. Die Plattform läuft reibungslos … hervorragender Schutz vor komplexen Bedrohungen, einschließlich Ransomware und Zero-Day-Angriffen.“ (Emmanuel Joseph D. auf G2)
„Der größte Nachteil ist die eingeschränkte Funktionalität im Offline-Modus, wodurch Endpunkt-Agenten in Situationen wie bei der Arbeit an entfernten Standorten oder auf Flugreisen nur wenige Optionen haben.“ (Shamir A. auf G2)
3. SentinelOne Singularity: Die beste Wahl für große, etablierte Unternehmen mit überwiegend cloudbasierten Workloads
Bildquelle: SentinelOne
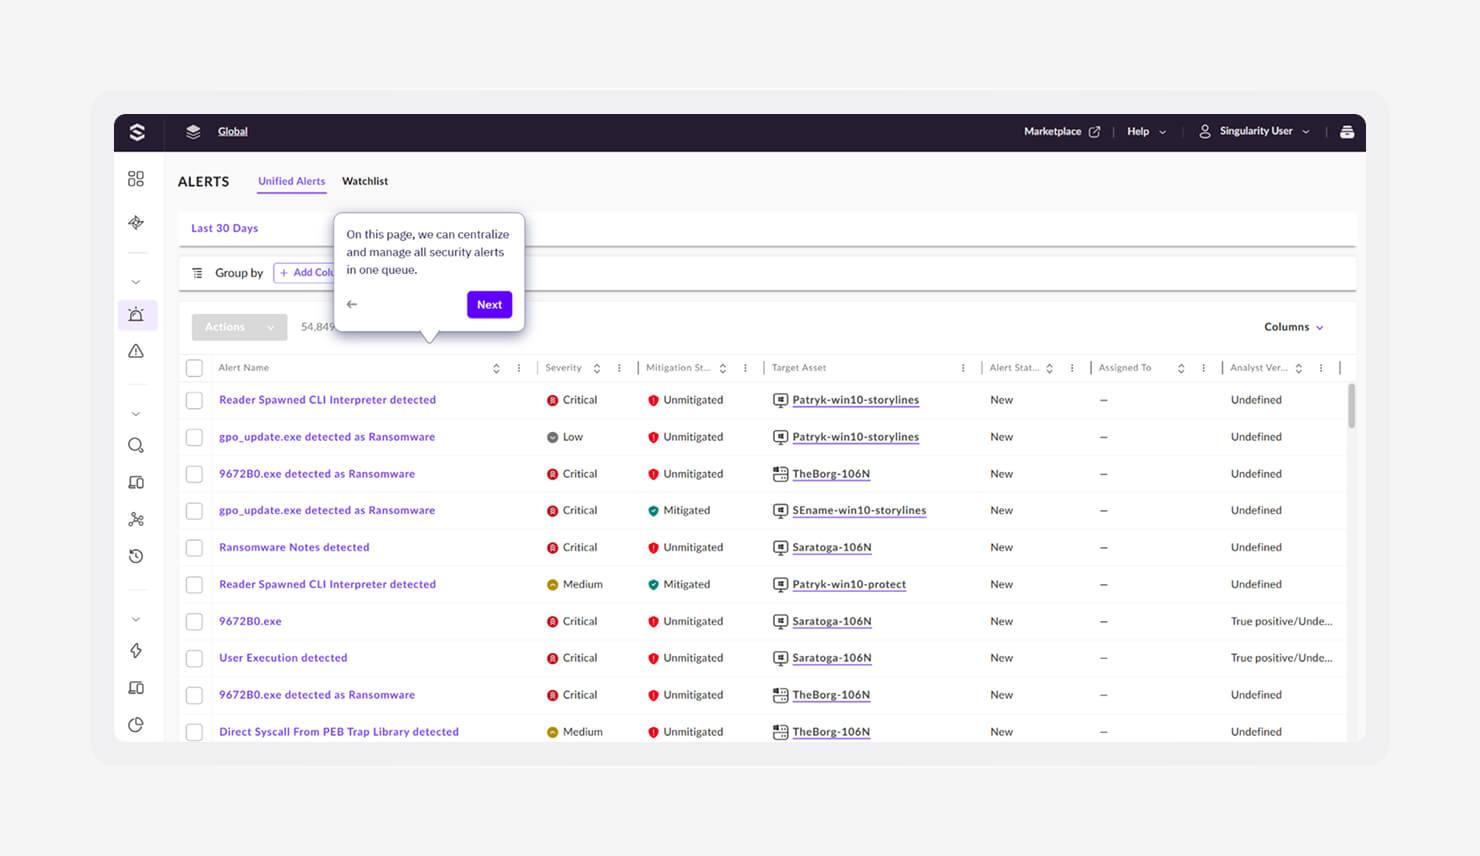
SentinelOne Singularity wurde für Unternehmen entwickelt, die sich eine schnelle Sicherheitsreaktion wünschen, ohne auf menschliches Eingreifen warten zu müssen. Die Lösung setzt stark auf Automatisierung und nutzt KI, um Bedrohungen in Echtzeit zu erkennen und darauf zu reagieren. Für große Teams, die stark cloudbasierte Umgebungen verwalten, macht diese Geschwindigkeit einen entscheidenden Unterschied.
Was die Lösung auszeichnet, ist der Umfang der Reaktion. Die meisten Tools beschränken sich auf die Erkennung. SentinelOne geht einen Schritt weiter, indem es Bedrohungen eindämmt und Schäden rückgängig macht, insbesondere bei Ransomware-Angriffen. Wenn Dateien verschlüsselt wurden, kann die Lösung sie in einen sicheren Zustand zurücksetzen. Das reduziert Ausfallzeiten und mindert die Auswirkungen eines Angriffs.
Wie andere fortschrittliche Endpunkt-Tools konzentriert es sich stark auf Schutz und Reaktion. Für Bereiche wie Unified Endpoint Management (UEM), Identitätsmanagement und Compliance benötigen Sie weiterhin separate Tools. Das bedeutet zwar eine umfassende Sicherheitsabdeckung, aber auch mehr Komponenten, die über den gesamten Stack hinweg verwaltet werden müssen.
Wichtigste Funktionen:
- Storyline-Technologie: Verknüpft verwandte Ereignisse automatisch zu einer übersichtlichen Zeitleiste, sodass Ihre Teams ohne manuelles Nachforschen erkennen können, wie ein Angriff begann und sich ausbreitete
- Rollback mit einem Klick: Setzt Geräte in den Zustand vor der Infektion zurück und hilft Ihnen so, sich schnell von Ransomware oder Systemänderungen zu erholen
- Verhaltensbasierte KI: Trifft Entscheidungen direkt auf dem Gerät, selbst wenn dieses offline ist, sodass der Schutz nicht von einer ständigen Cloud-Verbindung abhängt
| Vorteile | Nachteile |
|---|---|
|
|
Das sagen Nutzer von SentinelOne Singularity:
„Das Beste daran ist, wie schnell es Bedrohungen ohne jeglichen manuellen Aufwand erkennt und blockiert. Der Agent ist sehr ressourcenschonend und verlangsamt das System nicht, und die Echtzeit-Bedrohungsüberwachung ist äußerst zuverlässig.“ (Harshul S. auf G2)
„Die Benutzeroberfläche von SentinelOne ist recht kompliziert und nicht sehr intuitiv. Außerdem führt der Agent häufig zu spürbaren Leistungsproblemen auf den Endgeräten und neigt dazu, eine große Anzahl von Fehlalarmen zu erzeugen.“ (Joevanne V. auf G2)
4. Microsoft Defender: Die beste Plattform für Unternehmen, die stark auf Microsoft-Windows-Umgebungen setzen
Bildquelle: Microsoft
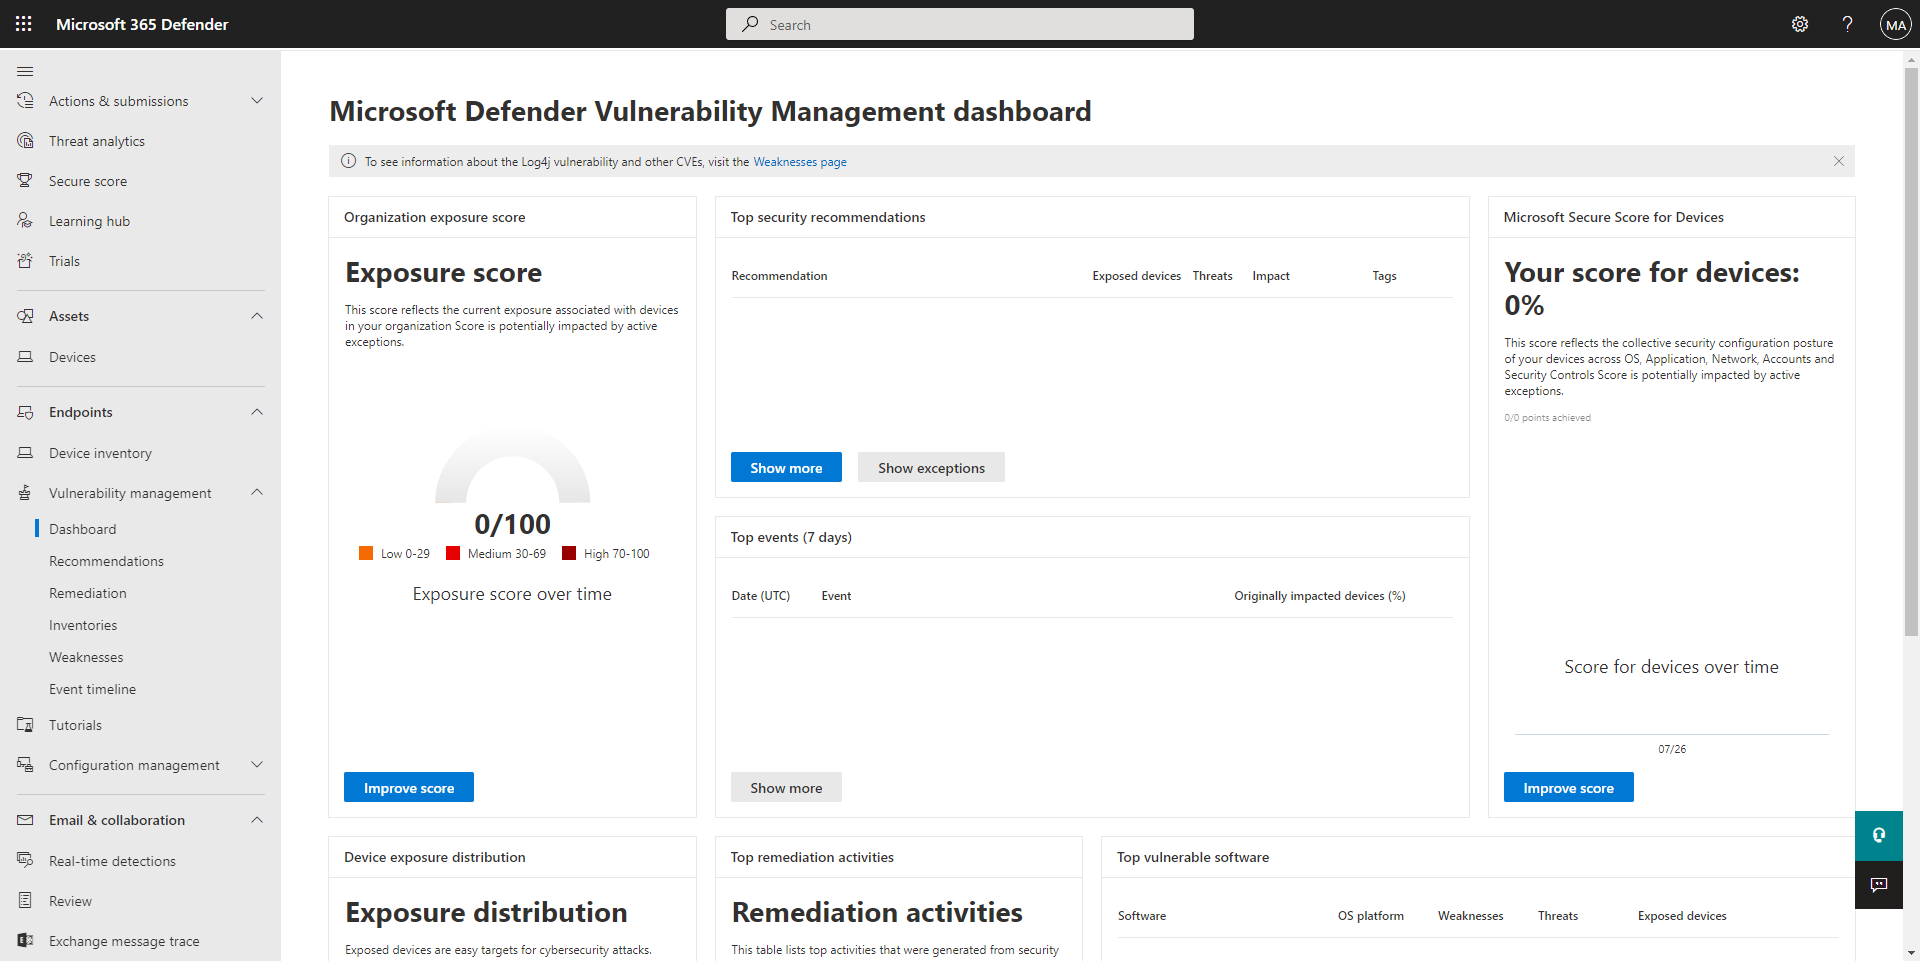
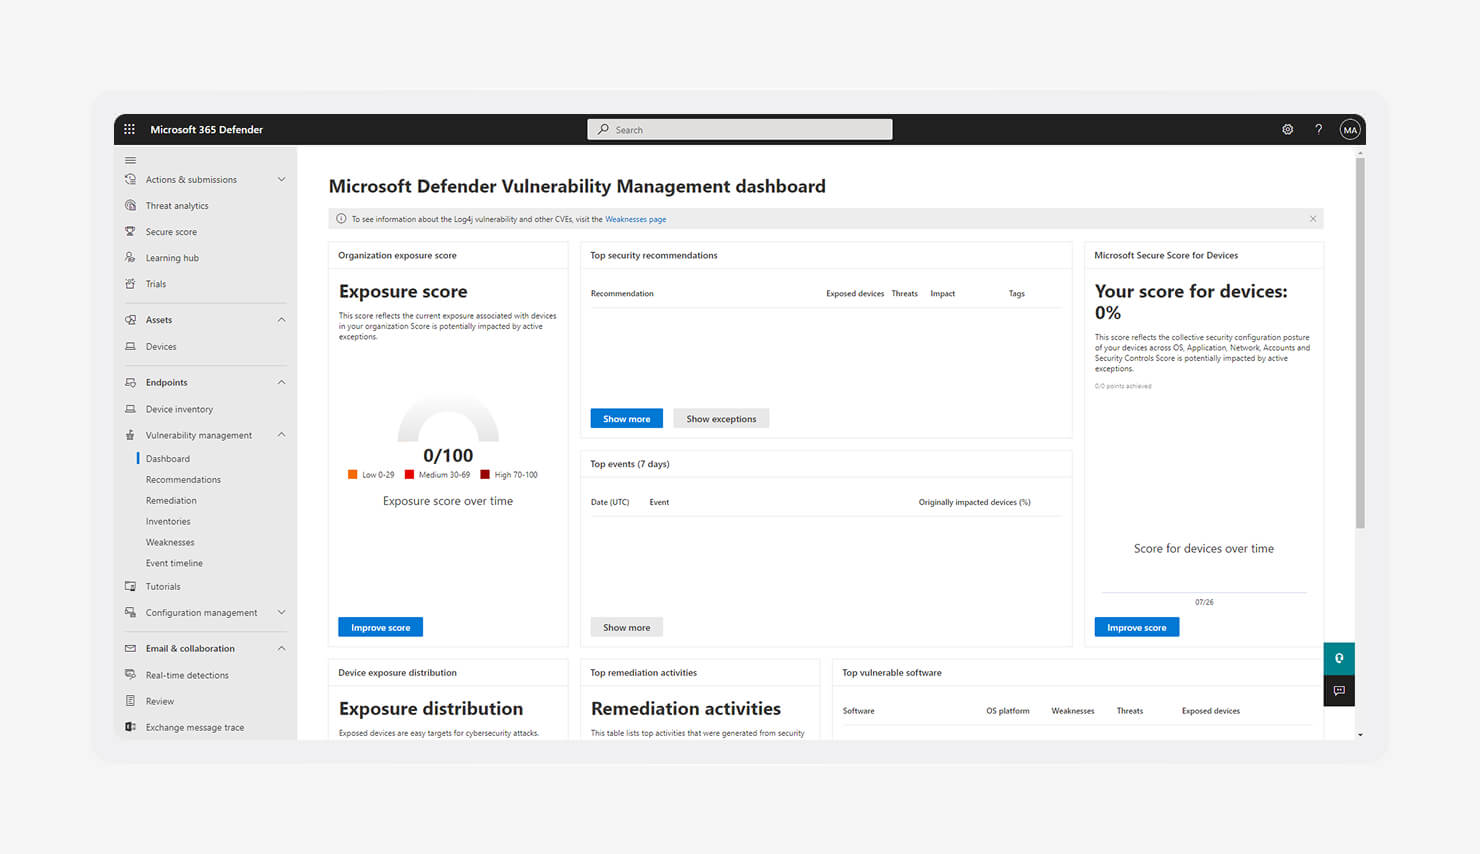
Microsoft Defender ist besonders sinnvoll, wenn Sie bereits tief in das Microsoft-Ökosystem eingebunden sind. Wenn Sie E5-Lizenzen nutzen, stehen Ihnen viele der Funktionen bereits zur Verfügung. Das verringert den Aufwand. Außerdem bedeutet dies, dass sich die Sicherheitsfunktionen nahtlos in die Tools integrieren lassen, die Ihr Team ohnehin schon täglich nutzt.
Defender hat sich seit seinen Anfängen als Antivirenprogramm stark weiterentwickelt. Es bietet nun umfassende EDR-Funktionen mit Transparenz über Geräte, Benutzer und Aktivitäten hinweg. Es ist eng mit Microsoft Intune und Microsoft Entra ID verzahnt, wodurch sich der Schutzbereich auf Identitäts- und Mobilitätsmanagement im Unternehmen ausweiten lässt, ohne dass separate Anbieter hinzugezogen werden müssen.
Diese enge Integration ist der eigentliche Vorteil. Richtlinien, Warnmeldungen und Maßnahmen fließen durch den gesamten Microsoft-Stack. Das bedeutet aber auch, dass Sie sich stärker an ein einziges Ökosystem binden. Für manche Teams ist das effizient. Für andere schränkt es die Flexibilität im Vergleich zur Kombination von Best-of-Breed-Tools ein.
Wichtigste Funktionen:
- Tiefe Betriebssystemintegration: Direkt in Windows integriert, was den Leistungsaufwand reduziert und in vielen Fällen separate Agenten überflüssig macht
- Schwachstellenmanagement: Scannt Endgeräte kontinuierlich auf fehlende Patches und risikobehaftete Software und hilft Ihnen dabei, Korrekturen zu priorisieren
- Automatisierte Untersuchung: Nutzt integrierte Playbooks, um Warnmeldungen zu analysieren und häufige Bedrohungen ohne manuellen Eingriff zu beheben
| Vorteile | Nachteile |
|---|---|
|
|
Das sagen Microsoft Defender-Nutzer:
„Uns gefällt, dass Microsoft Defender for Endpoint eng in Microsoft 365, Azure und Defender XDR integriert ist … detaillierte Telemetriedaten liefert, automatisierte Reaktionen unterstützt und eine einheitlichere Untersuchungserfahrung in der gesamten Umgebung ermöglicht.“ (Muhammad A. auf G2)
„Zu viele Benachrichtigungen, was das Programm unbeliebt macht, und außerdem kann man es bei Verwendung eines Linux-basierten Systems nicht mit voller Unterstützung konfigurieren.“ (Waqas F. auf G2)
5. Bitdefender GravityZone: Die beste Plattform für mittelständische Unternehmen, die hohe Erkennungsraten benötigen
Bildquelle: Bitdefender
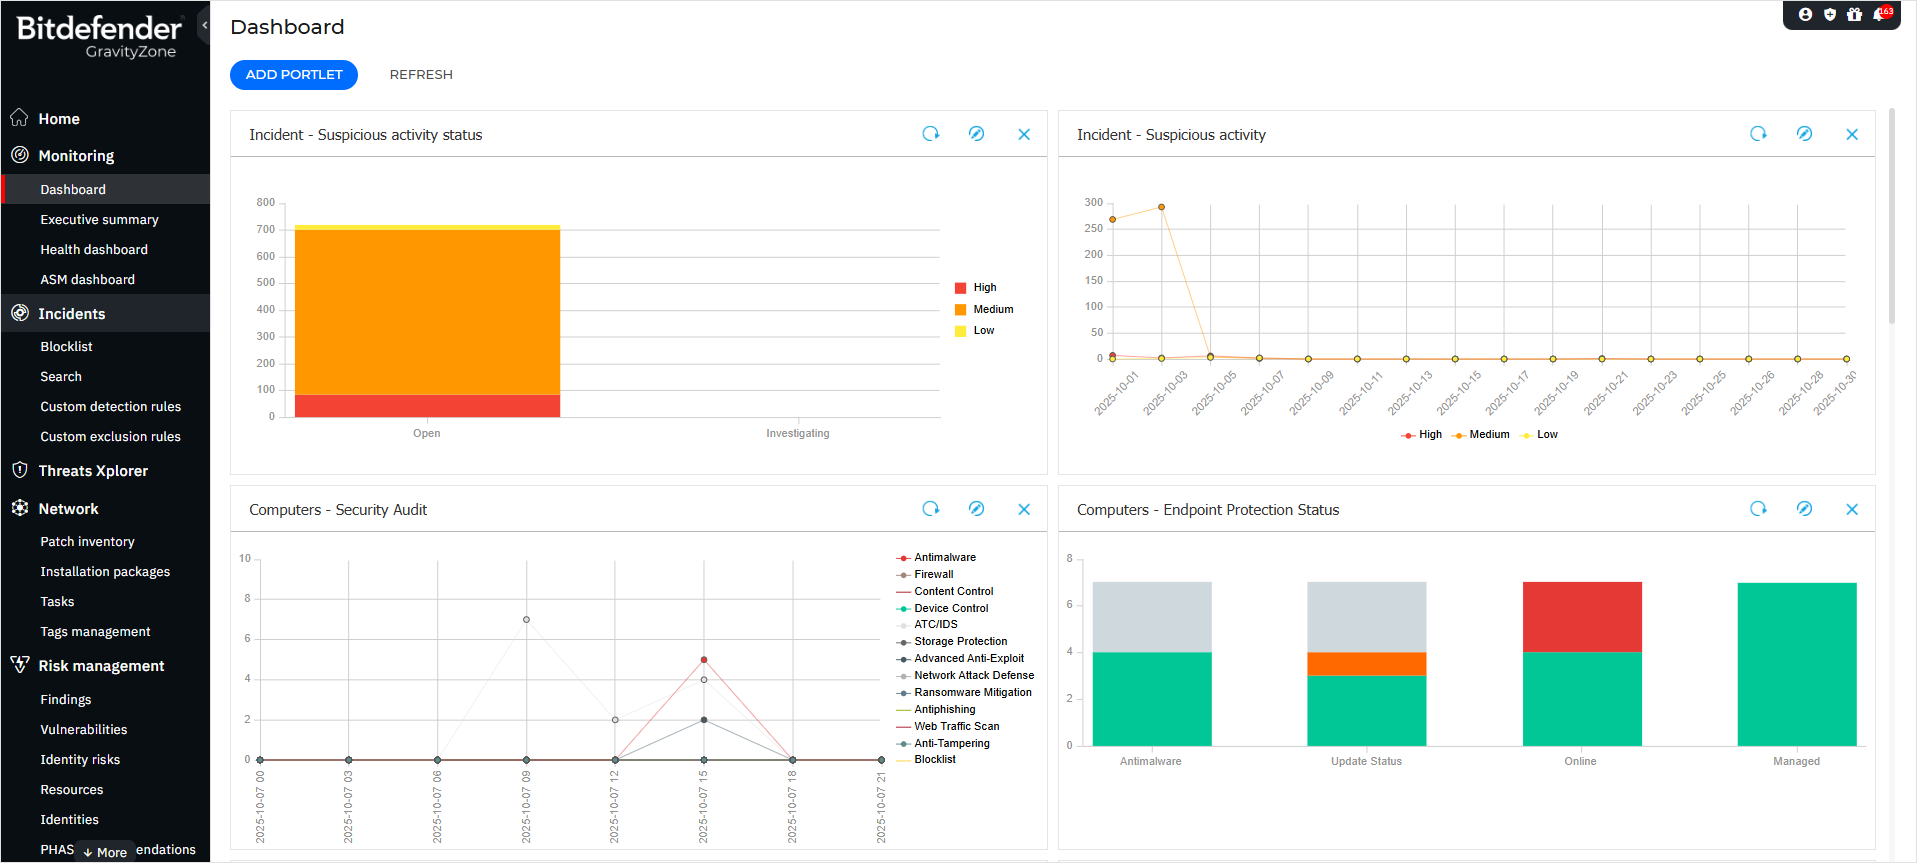
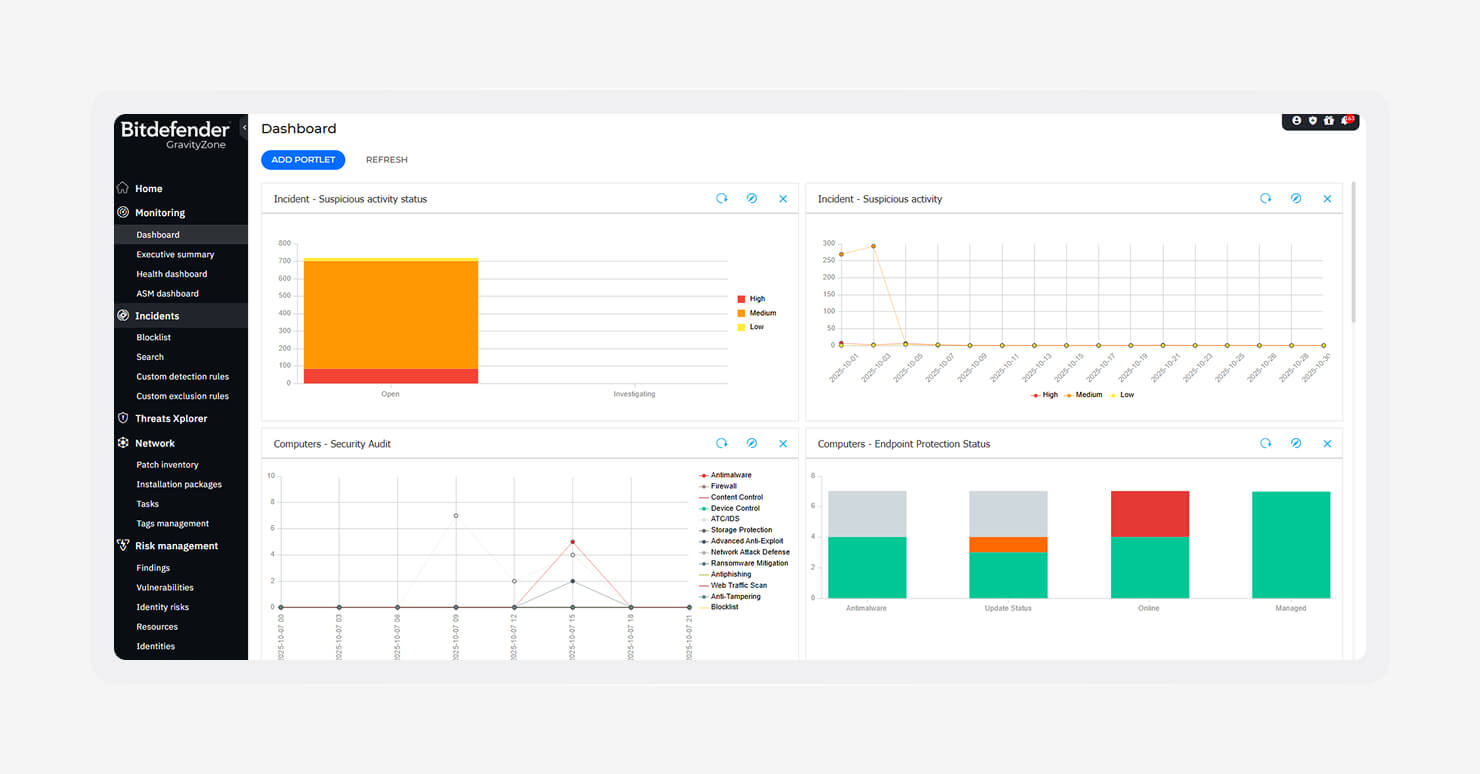
Bitdefender GravityZone eignet sich hervorragend für mittelständische Unternehmen, die zuverlässigen Schutz ohne hohen Aufwand suchen. In unabhängigen Labortests wie AV-TEST und AV-Comparatives belegt es durchweg Spitzenplätze, insbesondere bei der Malware-Erkennung und der Leistung. Diese Ausgewogenheit ist entscheidend, wenn Sie einen soliden Schutz benötigen, ohne dass die Endgeräte dabei verlangsamt werden.
Der Schwerpunkt liegt auf Prävention. GravityZone nutzt mehrschichtige Abwehrmechanismen, um Bedrohungen zu stoppen, bevor sie ausgeführt werden – darunter viele der aktuellen Top-Cyberbedrohungen wie Ransomware und dateilose Angriffe. Für Teams ohne großes SOC reduziert dieser proaktive Ansatz den Bedarf an ständigen manuellen Untersuchungen.
Wie die meisten auf Endgeräte ausgerichteten Tools ergänzt es umfassendere Gerätemanagement-Lösungen wie MDM, EMM und UEM, anstatt diese zu ersetzen. Das bedeutet, dass Sie zwar starken Schutz erhalten, für Gerätesteuerung, Identitätsmanagement und Compliance jedoch weiterhin auf andere Tools angewiesen sind.
Wichtigste Funktionen:
- Mehrschichtige Verteidigung: Kombiniert Signaturen, Heuristiken und KI, um sowohl bekannte als auch unbekannte Bedrohungen auf Endgeräten zu erkennen
- Schutz vor Netzwerkangriffen: Blockiert Exploit-Versuche, die auf Schwachstellen im Netzwerk abzielen, bevor sie Geräte kompromittieren können
- Risikoanalyse: Bewertet kontinuierlich Benutzer- und Geräterisiken, um Schwachstellen aufzudecken und Sicherheitsentscheidungen zu unterstützen
| Vorteile | Nachteile |
|---|---|
|
|
Das sagen Nutzer von Bitdefender GravityZone:
„Die Benutzeroberfläche ist übersichtlich und leicht verständlich. Mir gefällt auch die Flexibilität bei den Richtlinien für Kunden. Der MDR-Service reagiert recht schnell und handelt umgehend, wenn etwas auftritt.“ (Michael H. auf G2)
Ziemlich viele Fehlalarme; Analyse und Management von Vorfällen sind verbesserungswürdig; die Integration mit Plattformen von Drittanbietern sollte ausgebaut werden. (Marco A. auf G2)
6. Trellix: Die beste Plattform für ausgereifte Security Operations Center, die umfassende XDR-Funktionen benötigen
Bildquelle: Trellix
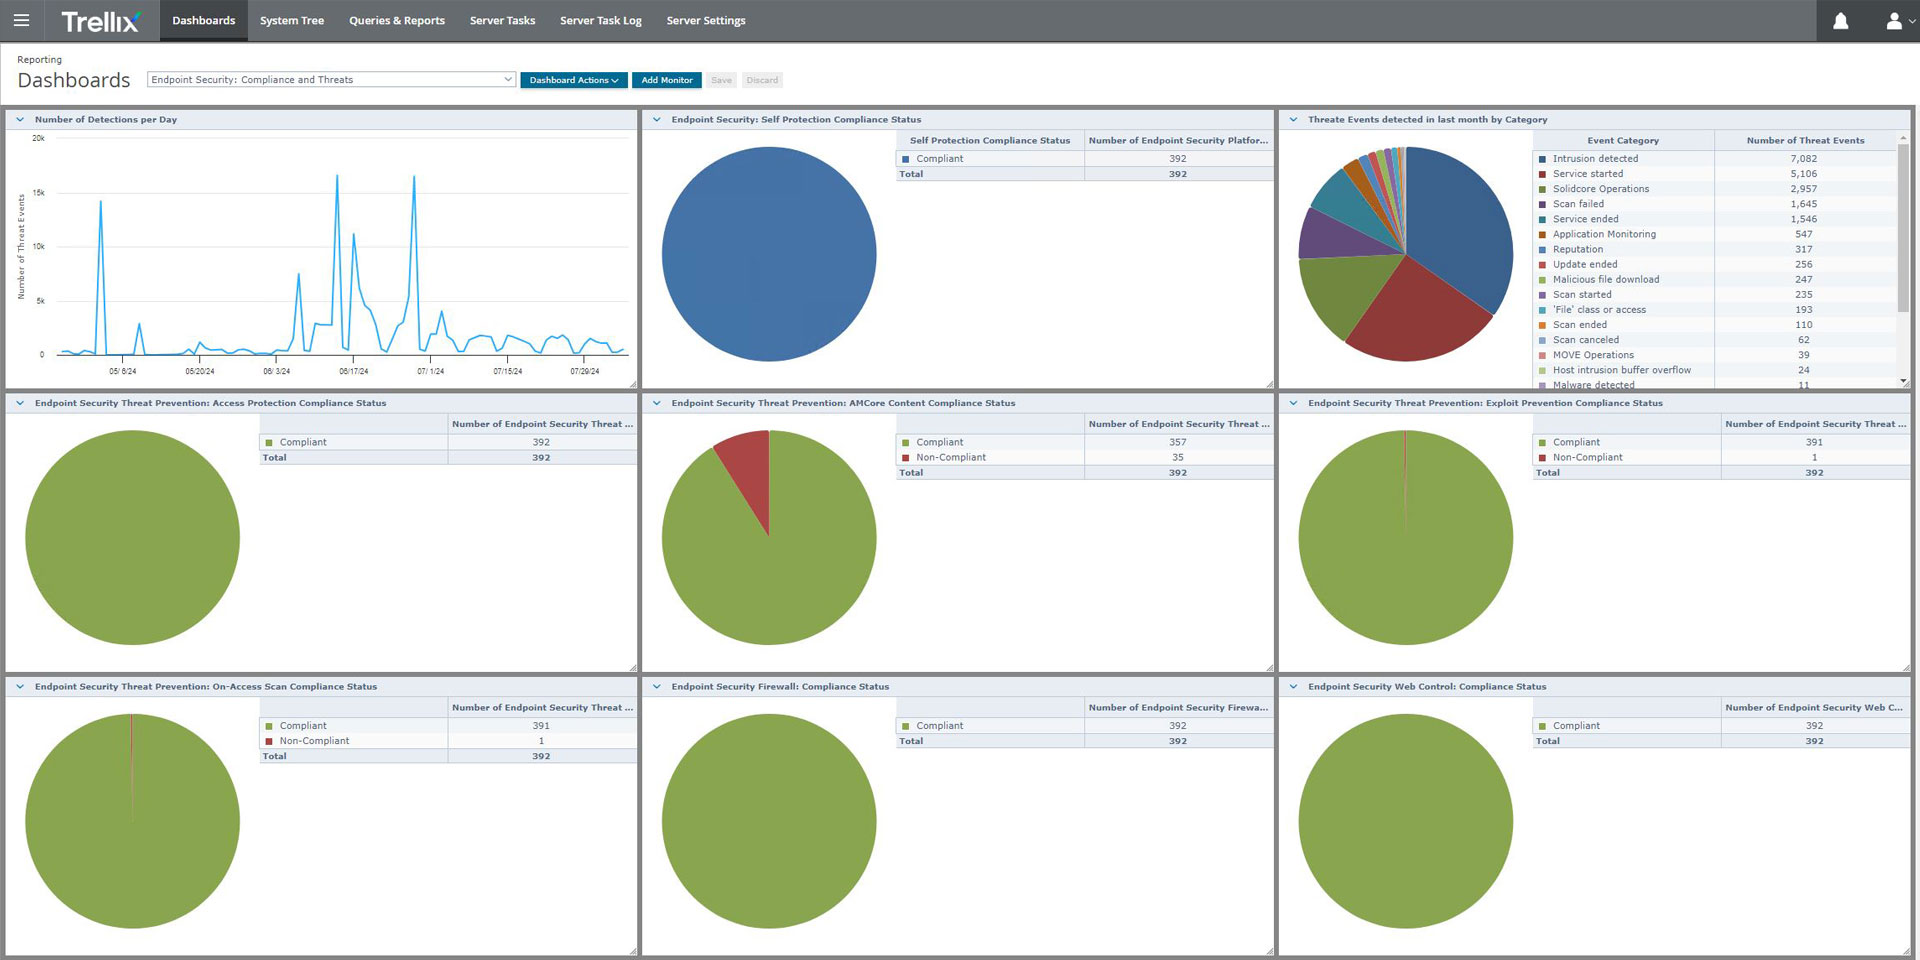
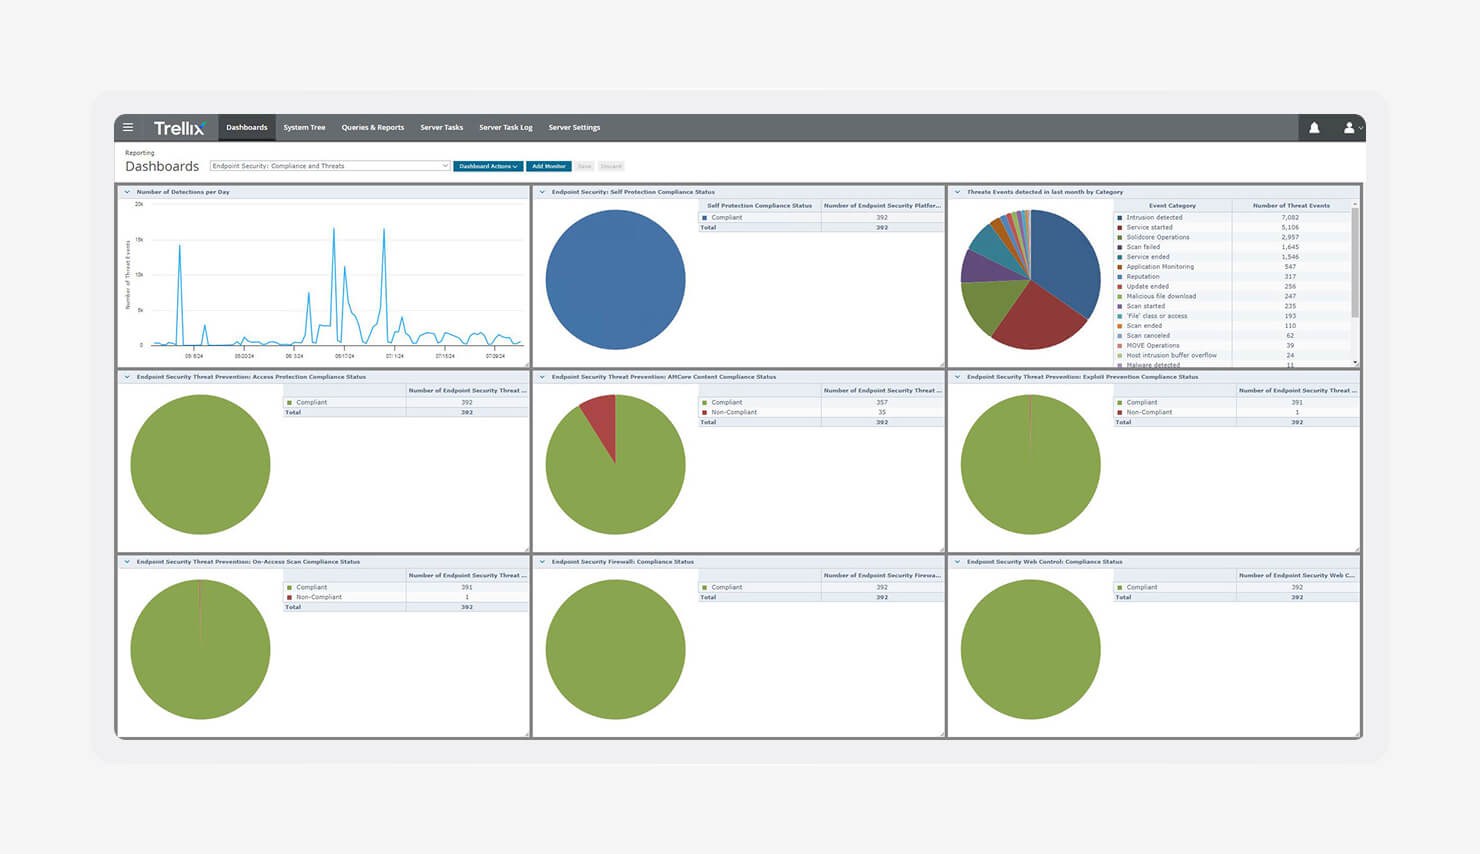
Trellix entstand aus der Fusion von McAfee Enterprise und FireEye. Das Ergebnis ist eine Plattform, die für etablierte Sicherheitsteams entwickelt wurde, die einen umfassenden Überblick über mehrere Angriffsflächen benötigen. Sie konzentriert sich nicht nur auf Endgeräte, sondern bündelt Telemetriedaten von Endgeräten, E-Mails und Netzwerken an einem Ort.
Genau durch diesen „Single-Pane-of-Glass“-Ansatz hebt sich Trellix von anderen Lösungen ab. Sicherheitsteams können Signale systemübergreifend korrelieren, anstatt Warnmeldungen isoliert nachzugehen. Die Lösung ist für SOC-Umgebungen konzipiert, in denen Analysten schnell Kontextinformationen benötigen und komplexe, mehrstufige Angriffe untersuchen können, ohne zwischen verschiedenen Tools wechseln zu müssen.
Trellix setzt zudem auf XDR, um Erkennung und Reaktion miteinander zu verknüpfen. Die Lösung unterstützt Sie bei allen Aufgaben, von der Bedrohungssuche bis zum Patch-Management, und arbeitet gleichzeitig daran, häufige Probleme bei der Software-Patch-Verwaltung zu beheben, die oft Sicherheitslücken offenlassen. Der Nachteil ist die Komplexität. Diese Plattform wurde für erfahrene Teams entwickelt, nicht für einfache Setups.
Wichtigste Funktionen:
- Dynamische Sicherheitsarchitektur: Passt sich kontinuierlich an neue Bedrohungsinformationen an und aktualisiert die Abwehrmaßnahmen entsprechend der Entwicklung von Angriffsmustern
- Forensische Analyse-Tools: Bieten umfassende Untersuchungsmöglichkeiten, damit Incident-Response-Teams Angriffe detailliert analysieren und nachvollziehen können
- Multivektorieller Schutz: Korreliert Endpunkt-, E-Mail- und Netzwerkdaten, um Bedrohungen zu erkennen, die sich über verschiedene Ebenen hinweg ausbreiten
| Vorteile | Nachteile |
|---|---|
|
|
Das sagen Trellix-Anwender:
„Orchestrierung, Transparenz und Fehlerbehebung gehören zu den wichtigsten Funktionen, die Trellix Endpoint Security meinem Unternehmen im Laufe der Jahre geboten hat.“ (Jose M. auf G2)
„Als das Premium-Abonnement bald ablief, wurden zu viele Benachrichtigungen angezeigt, und nach Ablauf des Abonnements waren es noch viel mehr, sodass ich das Programm deinstallieren musste, weil es sehr störend war.“ (Ramiro T. auf G2)
7. Symantec Endpoint Security: Die beste Plattform für große Unternehmen mit umfangreichen lokalen oder hybriden Architekturen
Bildquelle: Capterra
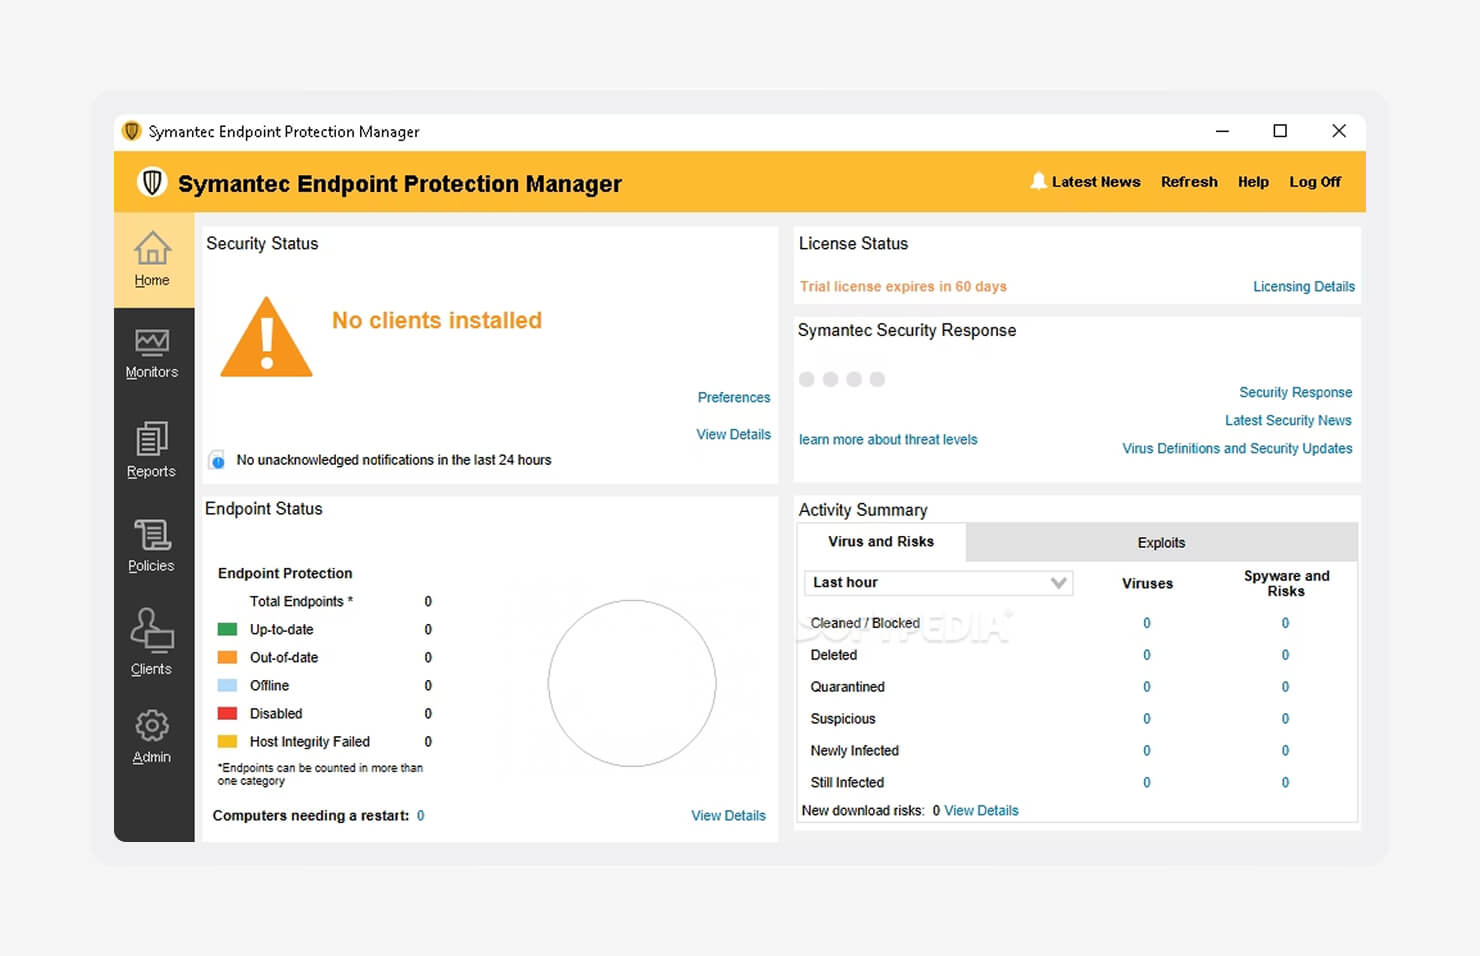
Symantec Endpoint Security, das mittlerweile zu Broadcom gehört, wurde für große Unternehmen entwickelt, die komplexe, oft hybride Umgebungen betreiben. Es gibt die Lösung schon seit langer Zeit, und diese Reife macht sich bemerkbar. Teams mit strengen Compliance-Anforderungen oder Altsystemen greifen häufig darauf zurück, da es eine breite Palette von Betriebssystemen abdeckt, die von neueren Tools oft außer Acht gelassen werden.
Ein wesentlicher Teil seiner Stärke liegt in der Kontrolle. Symantec bietet Administratoren eine detaillierte Richtlinienverwaltung über alle Endgeräte hinweg und unterstützt dabei sowohl benutzerbasierte als auch gerätebasierte Sicherheitsmodelle. Diese Flexibilität ist in Umgebungen wichtig, in denen die Zugriffsregeln je nach Rolle, Gerätetyp oder Standort variieren. Die Lösung ist für Unternehmen konzipiert, die Präzision benötigen und nicht nur einen umfassenden Schutz.
Der Nachteil ist, dass es sich schwerfälliger anfühlt als neuere Plattformen. Einrichtung, Feinabstimmung und die tägliche Verwaltung erfordern einigen Aufwand. Für Teams, die umfassende Kontrolle über ältere und moderne Systeme benötigen, bleibt es jedoch eine zuverlässige Option.
Wichtigste Funktionen:
- Verhaltensbasierte Isolierung: Ermöglicht die Ausführung von Anwendungen bei gleichzeitiger Einschränkung riskanter Aktionen, wodurch Bedrohungen reduziert werden, ohne Arbeitsabläufe vollständig zu blockieren
- Täuschungsfunktionen: Nutzt Köderdateien und -zugangsdaten, um Angreifer frühzeitig zu erkennen, indem sie in kontrollierte Fallen gelockt werden
- Umfassende Gerätesteuerung: Bietet detaillierte Richtlinien zur Verwaltung von USB-Geräten, Bluetooth und anderen Wechseldatenträgern
| Vorteile | Nachteile |
|---|---|
|
|
Das sagen Nutzer von Symantec Endpoint Security:
„Es bietet robusten, mehrschichtigen Schutz … sorgt für zuverlässigen Schutz vor Malware und Zero-Day-Bedrohungen und ermöglicht gleichzeitig eine zentralisierte Verwaltung.“ (Adesh R. auf G2)
„Die Kosten sind im Vergleich zu den Antiviren-Tools von Trend Micro und CrowdStrike zu hoch.“ (Vijay G. auf G2)
8. Sophos Endpoint: Die beste Plattform für kleinere Teams oder MSPs, die die Managed Threat Hunting auslagern
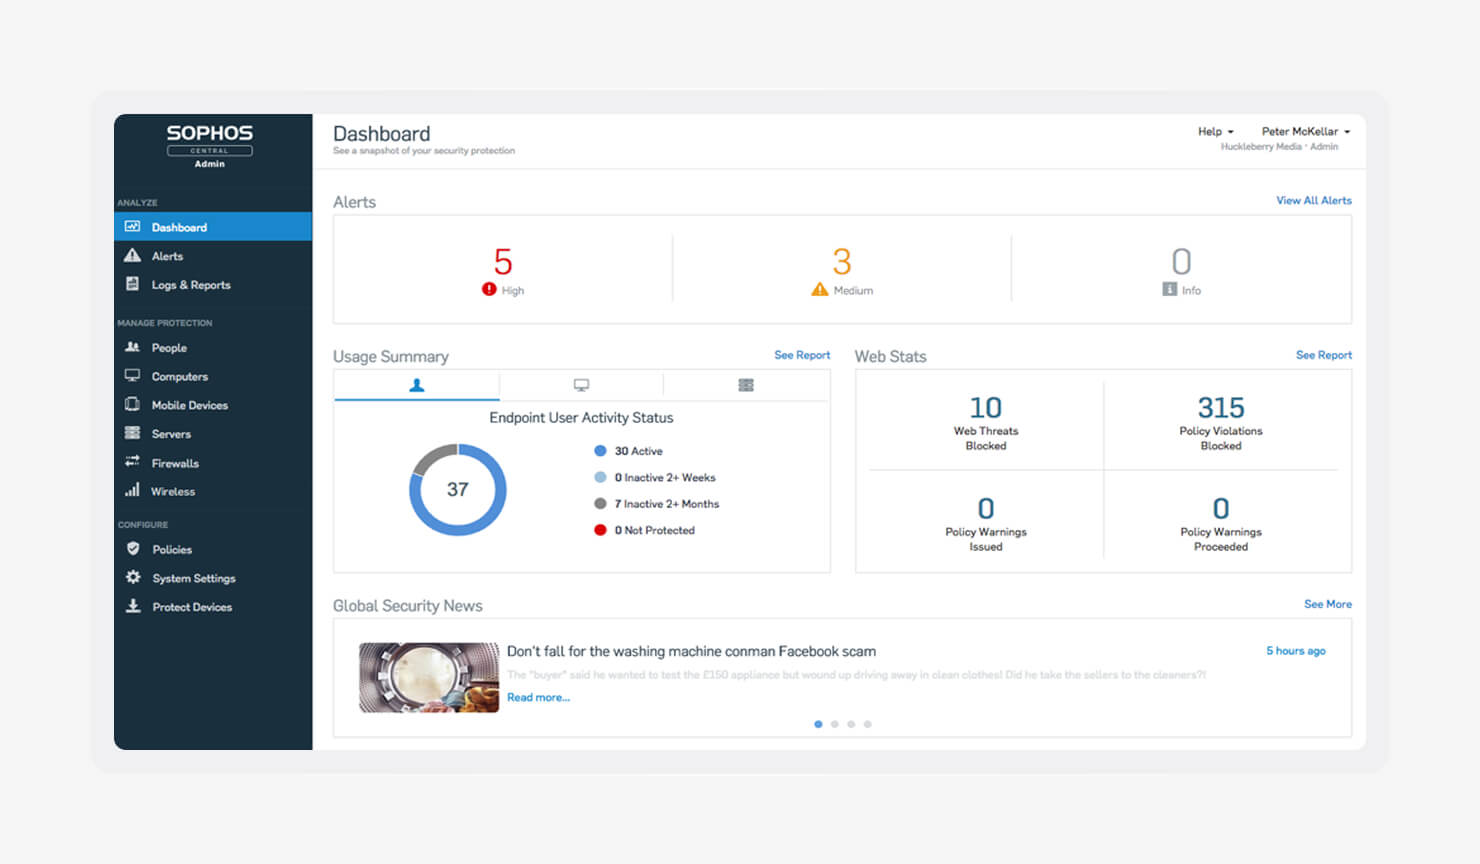
Bildquelle: Sophos
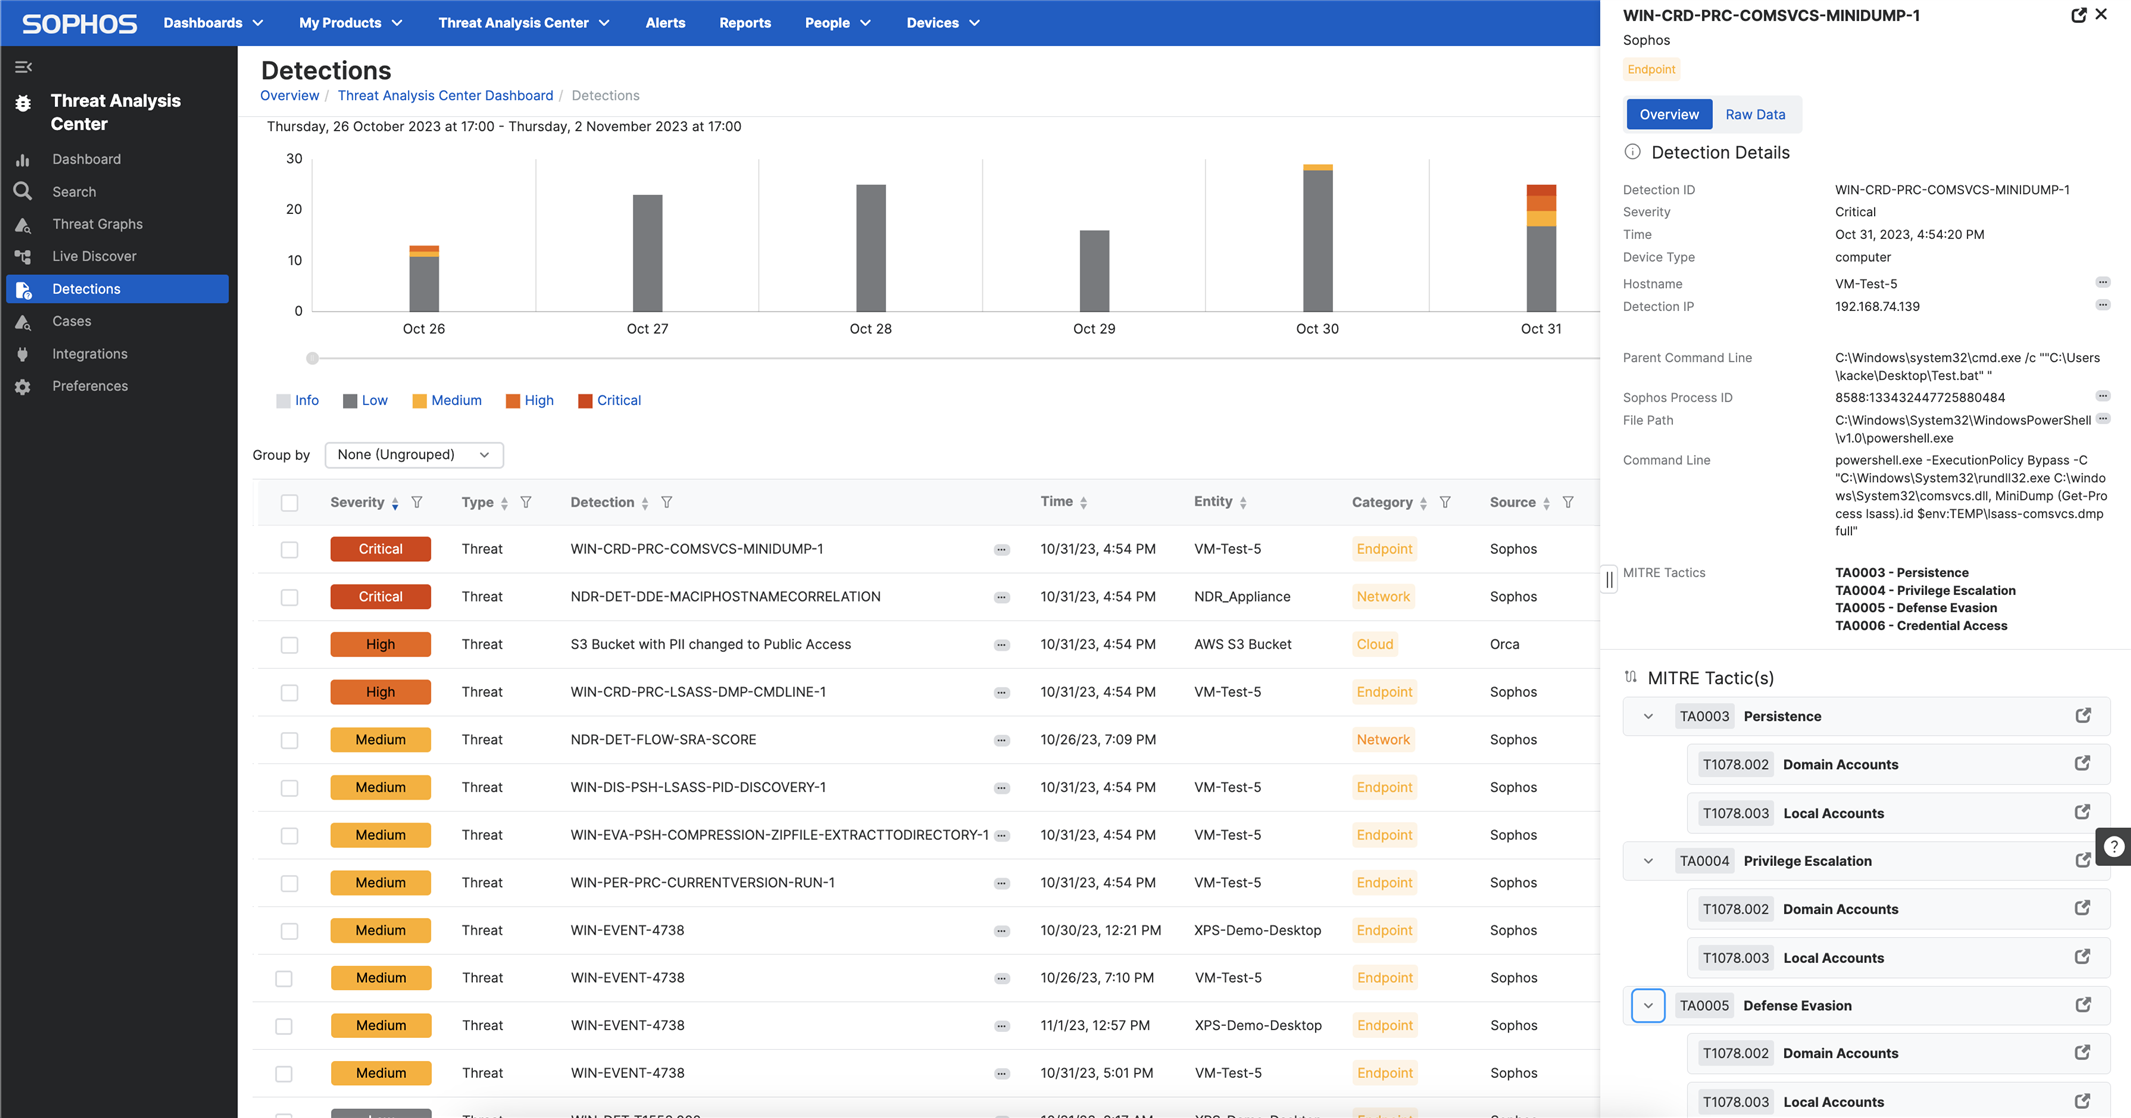
Sophos Endpoint wurde für Teams entwickelt, die einen starken Schutz wünschen, ohne den ganzen Tag vor einer Sicherheitskonsole verbringen zu müssen. Der Schwerpunkt liegt darauf, Angriffe zu stoppen, bevor sie ausgeführt werden, anstatt Sie im Nachhinein mit Warnmeldungen zu überhäufen. Damit eignet es sich besonders gut für kleinere IT-Teams, MSPs und Unternehmen ohne eigenes SOC.
Ein wesentlicher Teil dieser Attraktivität ist Sophos MDR. Anstatt einen eigenen Sicherheitsbetrieb rund um die Uhr aufzubauen, können Sie die Überwachung, Untersuchung und Reaktion an die Experten von Sophos übertragen. Der Dienst kombiniert KI-gestützte Erkennung mit menschlicher Aufsicht, wodurch kleinere Teams eine umfassendere Abdeckung erhalten, ohne zusätzliches Personal einstellen zu müssen.
Sophos setzt zudem stark auf Automatisierung und gemeinsame Transparenz. Sein synchronisiertes Sicherheitsmodell verbindet Endgeräte, Firewalls, E-Mail-Systeme und andere Systeme miteinander, sodass diese gemeinsam in Echtzeit reagieren können. Das hilft Ihnen, Risiken im Zusammenhang mit Schatten-IT aufzudecken und kompromittierte Geräte zu isolieren, bevor sich Bedrohungen in der gesamten Umgebung ausbreiten.
Wichtigste Funktionen:
- CryptoGuard-Technologie: Erkennt Ransomware-Verhalten und macht böswillige Verschlüsselungen automatisch rückgängig, um Schäden zu minimieren
- Deep-Learning-KI: Nutzt prädiktive KI-Modelle, um sowohl bekannte als auch unbekannte Malware vor der Ausführung zu blockieren
- Synchronisierte Sicherheit: Tauscht Bedrohungsinformationen zwischen Sophos-Produkten aus, um kompromittierte Geräte zu isolieren und laterale Bewegungen automatisch zu unterbinden
| Vorteile | Nachteile |
|---|---|
|
|
Das sagen Nutzer von Sophos Endpoint:
„Mir gefällt der erweiterte Schutz vor Bedrohungen sehr gut und wie dabei KI und Deep Learning eingesetzt werden, um neue Malware zu erkennen. Die Ransomware-Rollback-Funktion ist ein echter Lebensretter, und die Ursachenanalyse erleichtert die Untersuchungen.“ (Himanshu V. auf G2)
„Anfangs fand ich einige Funktionen bei der ersten Nutzung etwas schwer verständlich … mit der Zeit habe ich mich jedoch viel besser mit den Funktionen und deren Zusammenspiel vertraut gemacht.“ (Saravya J. auf G2)
So wählen Sie einen Anbieter für Endpoint-Sicherheit aus
Bei der Auswahl der richtigen Endpoint-Security-Anwendung geht es um mehr als nur um Funktionen. Es kommt auf die Passgenauigkeit an. Ihre Umgebung, Ihre Teamgröße und wie viel Komplexität Sie im Alltag tatsächlich bewältigen können. Selbst das auf dem Papier beste Tool kann scheitern, wenn es mehr Arbeit verursacht, als Ihr Team bewältigen kann. Das Ziel ist ein Schutz, auf den Sie sich verlassen können, ohne ihn ständig im Auge behalten zu müssen.
So wählen Sie den besten Anbieter für Endgerätesicherheit aus:
- Bewerten Sie Ihre Betriebssystemumgebung: Wenn die meisten Ihrer Geräte auf Mac laufen, wird ein vorrangig auf Windows ausgerichtetes Tool Lücken hinterlassen. Suchen Sie nach Anbietern, die Mac-Endgerätesicherheit ebenso umfassend unterstützen und dies nicht nur als Nebensache betrachten. Plattformen wie Iru wurden unter Berücksichtigung der Apple-Frameworks entwickelt und unterstützen dennoch breitere Umgebungen.
- Bewerten Sie den Verwaltungsaufwand: Manche Tools setzen ein voll ausgestattetes SOC voraus, doch viele Teams verfügen nicht darüber. Wenn Sie ein schlankes IT-Team haben, sollten Sie Plattformen mit integrierter Automatisierung priorisieren, wie selbstheilende Agenten und gebrauchsfertige Compliance-Vorlagen, anstatt Tools, die ständige Feinabstimmung erfordern.
- Achten Sie auf Abhilfemaßnahmen: Die Erkennung ist nur die halbe Miete; starke Anbieter handeln auch schnell. Anbieter wie Iru bieten Funktionen wie automatisierte Reaktion und Geräteisolierung, die helfen, Bedrohungen zu stoppen, bevor sie sich ausbreiten – selbst wenn Ihr Team gerade nicht online ist, um einzugreifen.
- Berücksichtigen Sie die Integration in Ihre bestehende Infrastruktur: Viele Endpunkt-Tools sind auf Identitätsanbieter, MDM-Tools und Compliance-Software angewiesen. Sie können diese Integrationen entweder selbst verwalten oder eine Plattform wählen, die sie in einem System vereint, um den Aufwand zu reduzieren.
- Machen Sie sich mit der Preisstruktur vertraut: Die Kosten können sich schnell summieren. Einige Anbieter berechnen Gebühren für den Basis-Agenten und sperren dann Kernfunktionen wie EDR oder Datenaufbewahrung hinter höheren Tarifen. Achten Sie auf eine transparente, skalierbare Preisgestaltung, die ohne Überraschungen mit Ihren Anforderungen mitwächst.
Stärken Sie Ihre Endpunktsicherheit mit Iru
Die Endpunktsicherheit wird schnell unübersichtlich, wenn jede Funktion in einem anderen Tool untergebracht ist. Iru vereint alles über seine Endpunktmanagement-Software. Das bedeutet, dass Endpunktsicherheit, Gerätemanagement, Identitätsmanagement und Compliance auf einer einzigen Plattform mit einem einzigen schlanken Agenten laufen. Alle Komponenten teilen sich den Kontext, sodass Sie schneller Maßnahmen ergreifen können.
Iru verknüpft Telemetriedaten über Benutzer, Geräte und Apps hinweg, sodass Ihre Reaktionen nicht auf Vermutungen beruhen. Patchen Sie Apps, setzen Sie Kontrollen durch, isolieren Sie Bedrohungen und seien Sie jederzeit auditbereit, ohne dass sich manueller Aufwand anhäuft. Sie verbringen weniger Zeit mit der Verwaltung von Tools und mehr Zeit damit, Problemen einen Schritt voraus zu sein.
Buchen Sie eine kostenlose Demo, um zu erfahren, wie Iru Ihnen helfen kann, Ihre Infrastruktur zu vereinfachen und die Kontrolle über die Endpunktsicherheit zu übernehmen.