

Sicherheitsteams sehen sich mit einer wachsenden Zahl von Sicherheitsproblemen konfrontiert, die es zu erkennen und zu beheben gilt. Cisco Talos meldete im Jahr 2025 insgesamt 48.196 Common Vulnerabilities and Exposures (CVEs), was einem Durchschnitt von 132 pro Tag entspricht. Ein Tool zum Scannen nach Schwachstellen kann Ihrem Team dabei helfen, Probleme zu identifizieren und zu beheben. Es überprüft Ihre Geräte, Software und Systeme auf bekannte Sicherheitslücken und verschafft Ihnen so einen besseren Überblick darüber, wo sich mögliche Probleme verbergen könnten.
Allerdings benötigt nicht jede Umgebung dieselbe Art von Transparenz. Ein auf das Netzwerk fokussiertes Team benötigt möglicherweise Einblick in seine Infrastruktur, während eine Cloud-Umgebung oder eine Endgeräteflotte möglicherweise ein Tool zum Scannen von Endgeräte-Schwachstellen benötigt. Einige Tools gehen sogar noch einen Schritt weiter, indem sie Ihnen helfen, die Probleme zu priorisieren, die zuerst Aufmerksamkeit erfordern, oder indem sie Sie der Behebung von CVEs näherbringen.
Wir werden 10 Tools aus diesen Kategorien vergleichen und untersuchen, wo sich das jeweilige Tool besonders gut eignet.
Die besten Tools zum Scannen von Schwachstellen auf einen Blick
Die besten Tools für Schwachstellenscans variieren je nach den Systemen, die Sie schützen müssen – von Endgeräten der Mitarbeiter und internen Netzwerken bis hin zu Cloud-Workloads und Webanwendungen. Hier sehen Sie einen Vergleich der führenden Tools zur Schwachstellenanalyse:
| Anbieter | Am besten geeignet für | G2-Bewertung | Wichtigste Funktion |
|---|---|---|---|
| Iru | Endpunkt-Scan (Mac + Windows) mit integrierter Fehlerbehebung | 4,7 | Agentenbasierte CVE-Erkennung + automatische Behebung |
| CrowdStrike Falcon | Agentenbasierte, in EDR integrierte Überprüfung | 4,6 | Risikomanagement im Falcon-Agenten |
| Microsoft Defender VM | Windows-orientierte Umgebungen | 4,4 | Native M365-/Defender-Integration |
| Tenable Nessus | Umfassende Netzwerk-/Infrastruktur-Scans | 4.5 | Plugin-basiert, umfassende Abdeckung |
| Qualys VMDR | Unternehmensweite, cloudbasierte VM in großem Maßstab | 4,4 | Asset-Erkennung + Compliance |
| Rapid7 Exposure Command | Risikobasierte Priorisierung + Workflows zur Behebung von Schwachstellen | 4,4 | Risikobewertung in Echtzeit |
| OpenVAS (Greenbone) | Kostenloses Open-Source-Netzwerkscanning | 4.4 | Open-Source, umfassende Protokollunterstützung |
| Wiz | Cloud-First (agentenlose, cloud-native Anwendungsschutzplattform (CNAPP)) | 4,7 | Agentenlose Cloud-Abdeckung |
| Invicti (ehemals Acunetix) | Scannen von Webanwendungen (DAST) | 4,1 | Erkennung von SQLi/XSS in Webanwendungen |
| Intruder | Schlanke Teams / kontinuierliches externes Scannen | 4,8 | Einfach, kontinuierlich, mit Benachrichtigungen |
Die besten Endpunkt- und agentenbasierten Schwachstellenscanner
Agentenbasierte Schwachstellenscanner installieren Software auf jedem Endpunkt, wodurch sie detaillierte Geräte- und Anwendungsdaten erfassen und bekannte Schwachstellen identifizieren können. Ein effektiver Scanner sollte Ihnen einen genauen Überblick über betroffene Software verschaffen und es Ihnen erleichtern, auf die Ergebnisse zu reagieren. Hier sind einige Optionen, die Sie in Betracht ziehen können.
1. Iru
- Am besten geeignet für: Endpunkt- Scans (Mac + Windows) mit integrierter Behebung
- G2-Bewertung: 4,7
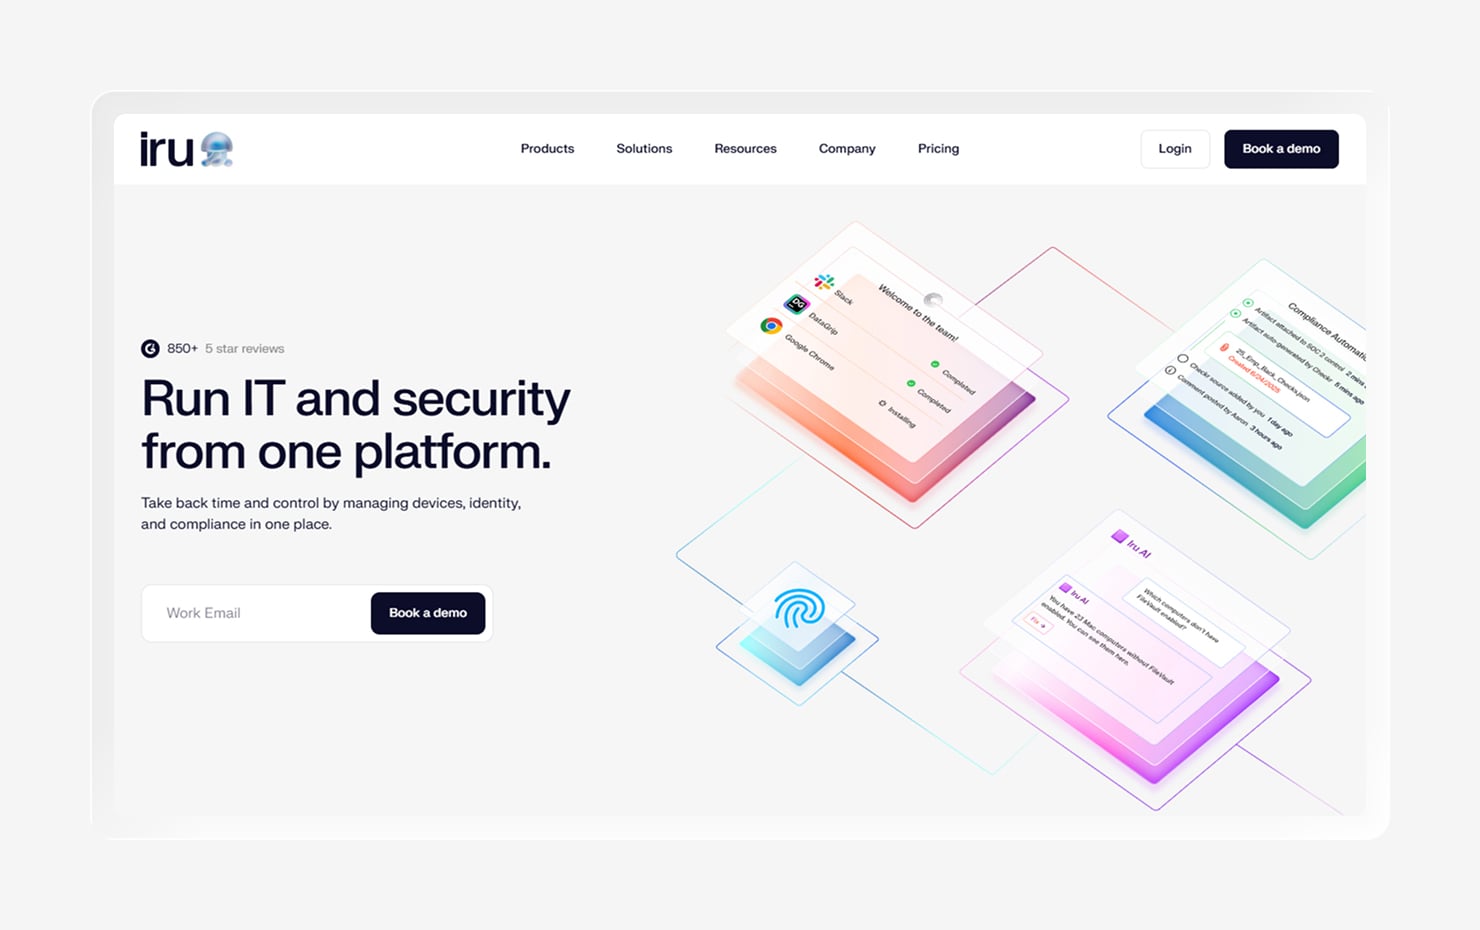
Iru ist eine KI-gestützte IT- und Sicherheitsplattform, die Endpunktsicherheit und -verwaltung, Identitäts- und Zugriffsmanagement sowie Compliance-Automatisierung vereint. Als Endpunkt-Schwachstellenscanner erstellt Iru ein vollständiges Anwendungsinventar der verwalteten Geräte, identifiziert anfällige Software und verbindet die Erkennung mit der Behebung über denselben Endpunkt-Agenten.
Auch„Auto Apps“ hebt Iru von anderen Lösungen ab. Die Funktion umfasst fast 500 gängige Geschäftsanwendungen für Mac und Windows, die Sie automatisch bereitstellen und patchen können, wodurch sich der manuelle Aufwand für die Aktualisierung der Software reduziert.
Sprinter Health, ein Kunde von Iru, zeigt, was das für ein schlankes IT-Team bedeuten kann. Das Unternehmen nutzte Iru zur Verwaltung seines wachsenden Gerätebestands und reduzierte den Aufwand für die Geräteverwaltung auf weniger als 10 % der monatlichen Arbeitslast seines IT-Teams, wodurch das Team Zeit gewann, sich auf andere Prioritäten zu konzentrieren.
Rezensenten heben die Benutzerfreundlichkeit und die Funktionen zur Geräteverwaltung hervor. Nutzer empfinden die Einrichtung und den Einstieg in Iru als äußerst einfach, wobei ein aktiver Kundensupport bei der Lösung etwaiger Probleme zur Seite steht. Besonders geschätzt werden die Funktionen von Iru zur Verwaltung von Apple-Geräten. Allerdings erwähnen einige Nutzer auch Verbesserungsbedarf in Bereichen wie der Berichterstellung.
Wichtigste Funktionen
- Vollständige Software-Bestandsaufnahme und agentenbasierte CVE-Erkennung: Erstellt eine vollständige Software-Bestandsaufnahme und kennzeichnet bekannte Schwachstellen auf verwalteten Endgeräten
- CVE-Priorisierung: Priorisiert Schwachstellen nach Schweregrad und ergänzt diese um Kontextinformationen aus der Iru-KI
- Reaktion auf Schwachstellen: Behebt Schwachstellen in der Software automatisch, um das Patchen zu beschleunigen
- Plattformübergreifende Abdeckung: Scannt Endgeräte unter Mac und Windows
- EDR im selben schlanken Agenten: Kombiniert Endpoint Detection and Response (EDR) mit Schwachstellenmanagement in einem Agenten
2. CrowdStrike Falcon
- Am besten geeignet für: Agent-basiertes , EDR-integriertes Scannen
- G2-Bewertung: 4,6
CrowdStrike Falcon bietet Schwachstellenscans und -bewertungen über den Falcon-Sensor. Derselbe ressourcenschonende Agent, der auch für EDR verwendet wird, sammelt zudem Schwachstellendaten und bietet Ihnen so einen gemeinsamen Überblick über Sicherheitslücken und Endpunktaktivitäten. Durch diese Konfiguration eignet sich Falcon ideal für Teams, die bereits CrowdStrike einsetzen.
Schwachstellendaten werden zusammen mit dem Kontext zu Erkennung und Reaktion angezeigt, während Falcon Exposure Management Echtzeit-Bedrohungsinformationen bereitstellt, damit Sie sich auf Schwachstellen konzentrieren können, die Angreifer aktiv ausnutzen. Zudem sind die Preisgestaltung und die Produktstruktur von CrowdStrike auf größere Unternehmen mit höheren Sicherheitsbudgets ausgerichtet.
G2-Rezensenten schätzen den schlanken Agenten von Falcon, die starke Bedrohungserkennung und den zentralisierten Ansatz für die Endpunktsicherheit. Die häufigsten Kritikpunkte betreffen höhere Kosten, eine komplexe Benutzeroberfläche und eine gewisse Einarbeitungszeit für fortgeschrittene Funktionen, insbesondere für kleinere Teams.
Wichtigste Funktionen
- Scannen über den Falcon-Agenten: Nutzt den Falcon-Sensor, um Endgeräte auf bekannte Schwachstellen zu überprüfen
- Echtzeit-Risikodaten: Aktualisiert Schwachstelleninformationen kontinuierlich, sobald sich der Zustand der Endgeräte ändert
- EDR und Schwachstellenkontext in einem: Verknüpft Schwachstellenbefunde mit Daten zur Endpunkt-Erkennung und -Reaktion
- Anreicherung durch Bedrohungsinformationen: Fügt Echtzeit-Bedrohungsinformationen hinzu, um Schwachstellen zu identifizieren, die gerade aktiv ausgenutzt werden
3. Microsoft Defender Vulnerability Management
- Am besten geeignet für: Windows-dominierte Umgebungen
- G2-Bewertung: 4,4
Microsoft Defender Vulnerability Management eignet sich ideal für Unternehmen, die bereits Microsoft-Sicherheitstools einsetzen. Es bietet agentenbasierte Transparenz zu Schwachstellen über das Microsoft Defender-Ökosystem und ist eng mit Microsoft Entra ID verknüpft, sodass Windows-orientierte Teams eine vertraute Umgebung vorfinden, um Software-Schwachstellen zu bewerten und deren Behebung zu verwalten.
Die Plattform funktioniert am besten, wenn der Großteil Ihrer Umgebung bereits innerhalb von Microsoft angesiedelt ist. Die Abdeckung von Windows ist eine besondere Stärke, während Unternehmen mit einer breiteren Mischung aus Betriebssystemen möglicherweise ein weiteres Tool benötigen, um Lücken in der Abdeckung zu schließen und die gesamte Umgebung im Blick zu behalten.
Auf G2 loben Nutzer häufig die Integration der Plattform mit anderen Microsoft-Sicherheitsprodukten sowie die vertraute Benutzeroberfläche für Teams, die das Ökosystem bereits nutzen. Einige Nutzer erwähnen jedoch eine komplexe Einrichtung für erweiterte Funktionen und eine geringere Flexibilität bei der Verwaltung von Geräten außerhalb der Microsoft-Umgebung.
Wichtigste Funktionen
- Native Integration mit Defender und Entra: Verknüpft Schwachstellendaten mit Microsoft Defender und Microsoft Entra ID
- Windows-orientierter Schutzumfang: Bietet umfassende Transparenz hinsichtlich Schwachstellen bei Windows-Geräten
- Integrierte Gerätebestandsaufnahme: Erfasst Geräte und installierte Software, um potenzielle Schwachstellen zu identifizieren
- Leitfaden anhand von Sicherheitsbewertungen: Nutzt Sicherheitsempfehlungen und Bewertungen, um Prioritäten bei der Behebung von Schwachstellen zu setzen
Die besten Scanner für Netzwerk- und Infrastruktur-Schwachstellen
Scanner für Netzwerk- und Infrastruktur-Schwachstellen untersuchen die Systeme, die Ihr Unternehmen im gesamten Netzwerk offenlegt – von Servern und Hosts bis hin zu verbundenen Anwendungen. Hier sind einige Tools, mit denen Sie bekannte Schwachstellen in dieser Umgebung aufspüren können, bevor sich aus einer wachsenden Flut von Befunden eine vollzeitige Schnitzeljagd entwickelt.
4. Tenable Nessus
- Am besten geeignet für: Umfassende Netzwerk-/Infrastruktur-Scans
- G2-Bewertung: 4,5
Nessus hat sich über Jahre hinweg einen Namen als etablierter Anbieter im Bereich der Schwachstellenscans gemacht. Sein pluginbasierter Ansatz ermöglicht eine umfassende Abdeckung von Netzwerken und Hosts und bietet Scanvorlagen für die Schwachstellenerkennung, die Erfassung von Systemressourcen und Compliance-Prüfungen. Tenable aktualisiert seine Plugins zudem regelmäßig, sobald neue Schwachstellen bekannt werden.
Das Tool bietet Ihnen umfassende Kontrolle über die Durchführung von Scans – von der Auswahl der Ziele und Erkennungsmethoden bis hin zur Anpassung der Bewertungseinstellungen. Diese Flexibilität kann wertvoll sein, wenn Ihre Umgebung einige ungewöhnliche Ecken und Kanten aufweist, auch wenn die Konfiguration der Scans Zeit und Erfahrung erfordern kann.
Die Nutzer auf G2 haben jedoch gemischte Meinungen zu Nessus. Sie schätzen das Tool für seine präzisen Ergebnisse und die umfangreiche Plugin-Bibliothek. Doch genau diese Flexibilität, die erfahrene Teams schätzen, kann zu einer steileren Einarbeitungs- und Lernkurve führen, insbesondere wenn Sie noch keine Erfahrung mit Schwachstellenscans haben.
Wichtigste Funktionen
- Plugin-basierte Erkennung: Nutzt konfigurierbare Plugins, um bekannte Schwachstellen in Ihrer gesamten Umgebung zu erkennen
- Netzwerk- und Host-Scans: Scannt mit dem Netzwerk verbundene Hosts auf exponierte Dienste und Sicherheitslücken
- Konfigurations- und Compliance-Audits: Überprüft Systemeinstellungen anhand von Sicherheitsrichtlinien und Compliance-Anforderungen
- Umfassende Berichterstellung: Ermöglicht es Ihnen, Scan-Berichte an die Anforderungen Ihres Unternehmens anzupassen
5. Qualys VMDR
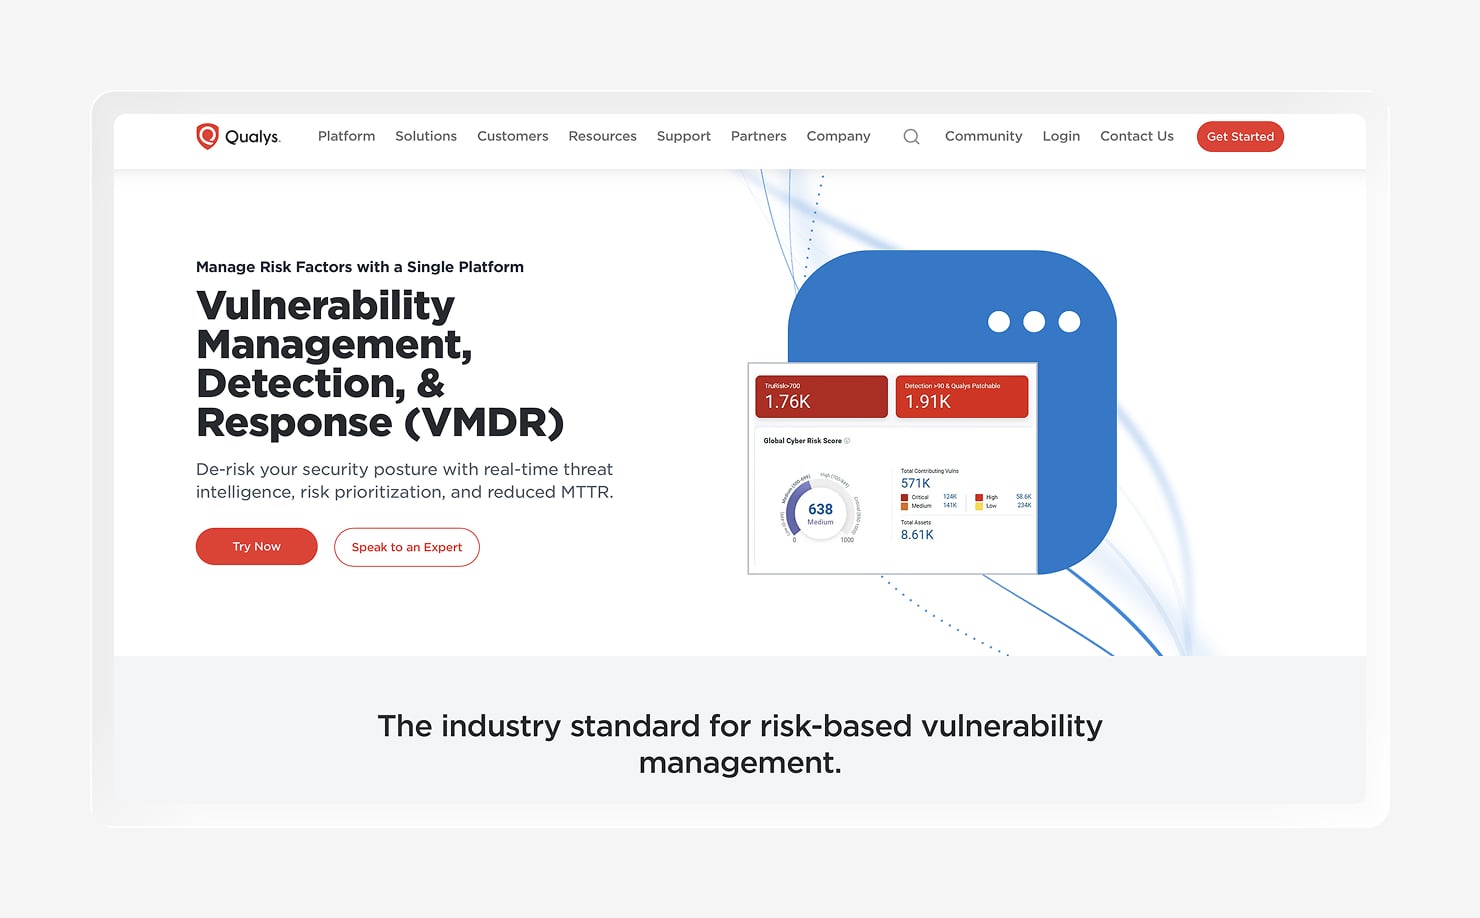
- Am besten geeignet für: Unternehmen , cloudbasierte VMs in großem Maßstab
- G2-Bewertung: 4,4
Qualys VMDR ist eine cloudbasierte Plattform für das Schwachstellenmanagement, die für kontinuierliche Transparenz in einer großen Umgebung entwickelt wurde. Sie vereint die Erfassung von Assets, die Erkennung von Schwachstellen, die Priorisierung von Bedrohungen und Compliance-Prüfungen in einer einzigen Plattform und wirkt dadurch eher wie eine zentrale Schaltstelle für das Management von Sicherheitsrisiken als wie ein Scanner, den man einmal ausführt und dann vergisst.
Dieser umfassendere Ansatz eignet sich gut für Unternehmen, die Roaming-Endpunkte, Cloud-Workloads oder containerisierte Umgebungen in großem Maßstab verwalten. Qualys unterstützt sowohl agentenbasierte als auch agentenlose Scans und bietet Ihnen so verschiedene Möglichkeiten, Daten systemübergreifend zu erfassen.
Das Feedback auf G2 zeichnet ein insgesamt positives Bild von der Benutzerfreundlichkeit der Plattform, sobald sie einmal eingerichtet ist und läuft. Nutzer schätzen häufig die von Qualys gebotene Transparenz und die Bandbreite der Funktionen. Auf der anderen Seite erwähnen einige Rezensenten eine komplexe Einrichtung und eine verwirrende Benutzeroberfläche, deren Navigation zeitaufwändig sein kann.
Wichtigste Funktionen
- Asset-Erkennung: Identifiziert Assets in Ihrer gesamten Umgebung, damit Sie nachverfolgen können, was geschützt werden muss
- Priorisierung von Bedrohungen: Stuft Schwachstellen anhand von Risiko- und Bedrohungskontext ein, um die Behebung zu leiten
- Compliance-Prüfungen: Bewertet Systeme anhand relevanter Konfigurations- und Compliance-Anforderungen
- Agentenbasiertes und agentenloses Scannen: Unterstützt beide Bereitstellungsmethoden, um verschiedene Arten von Umgebungen zu scannen
6. Rapid7 Exposure Command
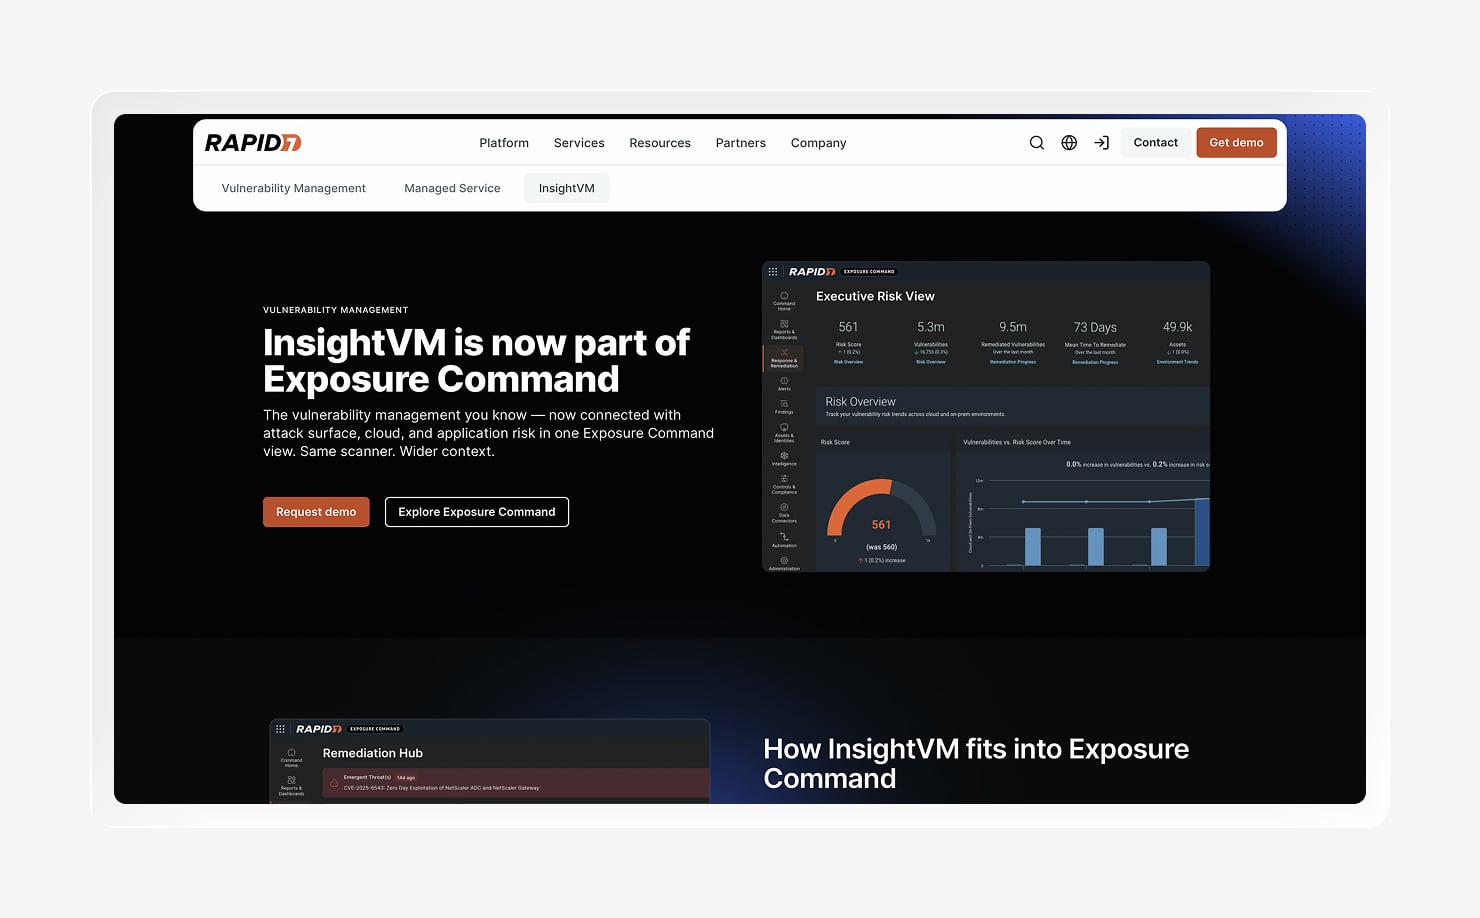
- Am besten geeignet für: Risikobasierte Priorisierung + Workflows zur Behebung
- G2-Bewertung: 4,4
Rapid7 Exposure Command baut auf InsightVM auf, das die Technologie für das Schwachstellenmanagement bereitstellt, und erweitert diese um einen umfassenderen Kontext zur Sicherheitslückenanalyse. Die Plattform nutzt eine bedrohungsorientierte Risikobewertung, damit Sie sich auf Schwachstellen konzentrieren können, die anhand von Faktoren wie Ausnutzungswahrscheinlichkeit, Erreichbarkeit, Schweregrad und geschäftlichem Kontext ermittelt werden.
Rapid7 verknüpft die Ergebnisse zudem mit Behebungsworkflows, einschließlich Automatisierung und Ticketverwaltung, sodass das Endpunkt-Schwachstellenmanagement (EVM) stets mit den für die Behebung von Problemen zuständigen Teams verbunden bleibt. Die Lösung bietet Ihnen eine flexible Abdeckung von lokalen Umgebungen, Cloud-Infrastrukturen und anderen Teilen Ihrer Angriffsfläche bei kontinuierlicher Transparenz der Agenten.
Anwender schätzen die umsetzbare Risikobewertung, die Live-Dashboards, die Nachverfolgung von Behebungsmaßnahmen sowie die Integrationen mit Tools wie Ticketingsystemen. Einige bemängeln jedoch, dass die Ersteinrichtung komplex sein kann, während umfangreichere Scans und benutzerdefinierte Berichte möglicherweise zusätzliche Feinabstimmungen erfordern. Leistungsstark, ja. Ein „Plug-it-in-and-forget-it“-Erlebnis? Nicht immer.
Wichtigste Funktionen
- Bedrohungsorientierte Risikobewertung: Priorisiert Schwachstellen anhand des technischen Schweregrads, von Bedrohungsinformationen und des Asset-Kontexts
- Kontinuierliches Schwachstellenscanning: Bietet fortlaufenden Überblick über Schwachstellen in allen unterstützten Umgebungen
- Workflows zur Behebung: Verknüpft Befunde mit Anleitungen, Automatisierung und Team-Workflows, um die Behebung voranzutreiben
- Live-Risiko-Dashboards: Verfolgen das Risiko und den Fortschritt der Behebung über anpassbare Dashboards
7. OpenVAS (Greenbone)
- Am besten geeignet für: Kostenloses Open-Source-Netzwerkscanning
- G2-Bewertung: 4,4
OpenVAS ist ein von Greenbone gepflegter Open-Source-Schwachstellenscanner. Er scannt Netzwerke über eine Vielzahl von Protokollen hinweg und nutzt eine umfangreiche Datenbank mit Schwachstellentests, um bekannte Sicherheitsprobleme zu identifizieren.
Der große Vorteil liegt auf der Hand: Es fallen keine herkömmlichen Lizenzkosten an. Allerdings müssen Sie sich selbst um das Hosting, die Aktualisierung und die Optimierung des Scanners kümmern, was mehr praktischen Aufwand erfordern kann als bei einer kommerziellen Plattform. Dieser Kompromiss kann sich für Teams lohnen, die mehr Kontrolle wünschen, ohne zusätzliche Softwarekosten zu verursachen.
Feedback aus der Community und von G2 zeigt, dass OpenVAS wegen seiner breiten Abdeckung und seines Preis-Leistungs-Verhältnisses geschätzt wird. Die üblichen Kritikpunkte betreffen die Einrichtung, die Leistung, die Benutzeroberfläche und den technischen Aufwand, der erforderlich ist, um einen reibungslosen Betrieb zu gewährleisten. Insgesamt ist es eine gute Option für Teams, die Wert auf Transparenz und Kontrolle über Endgeräte legen und über die technischen Ressourcen zur Verwaltung der Plattform verfügen.
Wichtigste Funktionen
- Open Source, keine Lizenzkosten: Bietet Schwachstellenscans ohne herkömmliche Softwarelizenz
- Umfassende Netzwerkabdeckung: Scannt Netzwerkdienste über eine Vielzahl von Protokollen hinweg
- Test-Feed der Community: Nutzt regelmäßig aktualisierte Schwachstellentests, um bekannte Sicherheitsprobleme zu identifizieren
- Selbst gehostete Steuerung: Ermöglicht Ihnen die Verwaltung des Scanners und seiner Konfiguration in Ihrer eigenen Umgebung
Die besten Schwachstellenscanner für Cloud- und Webanwendungen
Schwachstellenscanner für Cloud- und Webanwendungen suchen nach Sicherheitslücken in Cloud-Ressourcen, Workloads, Anwendungen und deren Konfigurationen. Sie helfen Ihnen dabei, Risiken zu identifizieren, die über das Gerät selbst hinausgehen – insbesondere da Cloud-Umgebungen immer schwieriger zu überwachen sind.
8. Wiz
- Am besten geeignet für: Cloud-First (agentenloses CNAPP)
- G2-Bewertung: 4,7
Wiz ist eine agentenlose, cloudnative Sicherheitsplattform, die Cloud-Umgebungen scannt, ohne auf jeder Workload einen Agenten zu installieren. Sie bewertet Cloud-Ressourcen, Container und Konfigurationen und verknüpft diese Ergebnisse anschließend, um aufzuzeigen, wie sich ein Angreifer potenziell durch eine Umgebung bewegen könnte.
Dieser Kontext der Angriffspfade ist ein wesentlicher Bestandteil des Ansatzes von Wiz. Anstatt Ihnen eine lange Liste zu präsentieren, die lediglich nach Schweregrad sortiert ist, hebt Wiz Schwachstellen anhand ihres potenziellen Pfades zu sensiblen Ressourcen hervor.
Wiz konzentriert sich auf Cloud-Umgebungen und ist daher besonders sinnvoll, wenn ein Großteil Ihrer Sicherheitsrisiken in öffentlichen Cloud-Umgebungen liegt. Für die Verwaltung von Geräteflotten oder das Scannen traditioneller lokaler Netzwerke ist die Lösung weniger geeignet, kann jedoch dabei helfen, Cloud-Risiken aufzudecken, die durch Abweichungen bei Endgeräten verursacht werden.
G2-Rezensenten schätzen Wiz wegen seiner umfassenden Cloud-Transparenz und seiner Fähigkeit, komplexe Befunde zu priorisieren. Einige Nutzer erwähnen eine gewisse Einarbeitungszeit, insbesondere bei der Konfiguration von Richtlinien oder beim Umgang mit der großen Datenmenge der Plattform.
Wichtigste Funktionen
- Agentenloses Cloud-Scanning: Scannt unterstützte Cloud-Umgebungen, ohne dass auf jeder Workload ein Agent installiert sein muss
- Priorisierung von Angriffspfaden: Stellt Zusammenhänge zwischen Befunden dar, um Schwachstellen mit einem klareren Weg zu sensiblen Ressourcen hervorzuheben
- Abdeckung von Containern und IaC: Scannt Container und „Infrastructure as Code“ (IaC) auf Sicherheitsrisiken
- Multi-Cloud-Transparenz: Bietet eine zentralisierte Übersicht über alle unterstützten Cloud-Umgebungen
9. Invicti (ehemals Acunetix)
- Am besten geeignet für: Scannen vonWebanwendungen (DAST)
- G2-Bewertung: 4,1
Invicti konzentriert sich auf Schwachstellen in Webanwendungen und APIs. Das Tool nutzt dynamische Anwendungssicherheitstests (DAST), um laufende Anwendungen auf Probleme wie SQL-Injection und Cross-Site-Scripting (XSS) zu prüfen, und bietet darüber hinaus einige Funktionen für interaktive Anwendungssicherheitstests (IAST).
Damit eignet sich Invicti besonders gut, wenn Webanwendungen und APIs einen wesentlichen Teil Ihrer Angriffsfläche ausmachen. Ein spezieller Webanwendungs-Scanner kann parallel zu Netzwerk- und Endpunkt-Scannern eingesetzt werden, die verschiedene Bereiche Ihrer Umgebung abdecken. Außerdem kann er eine umfassendere Zero-Trust-Endpunktsicherheitsstrategie unterstützen, indem er zur Absicherung der Anwendungen beiträgt, auf die Ihre Benutzer zugreifen.
Auf G2 schätzen Nutzer Invicti als gute Option ein, da es eine genaue Erkennung von Schwachstellen und detaillierte Ergebnisse bietet. Einige Rezensenten erwähnen, dass die Verwaltung von Scans und Konfigurationen zeitaufwändig sein kann und dass die Benutzeroberfläche sowie die Berichterstellung etwas komplex wirken könnten.
Wichtigste Funktionen
- DAST-Scans für Webanwendungen: Testet laufende Webanwendungen auf bekannte Sicherheitslücken
- SQLi/XSS-Erkennung: Erkennt SQL-Injection- und Cross-Site-Scripting-Schwachstellen
- API-Scan: Scannt unterstützte APIs auf potenzielle Sicherheitslücken
- Entwicklerfreundliche Berichterstellung: Liefert detaillierte Ergebnisse, die Entwickler bei der Behebung nutzen können
10. Intruder
- Am besten geeignet für: Schlanke Teams / kontinuierliche externe Scans
- G2-Bewertung: 4,8
Intruder ist ein kontinuierlicher Schwachstellenscanner, der für Teams entwickelt wurde, die möglicherweise keinen dedizierten Spezialisten für Schwachstellenmanagement haben. Er scannt Ihre externe Angriffsfläche und Ihre Cloud-Umgebung, überprüft Webanwendungen und sendet Warnmeldungen, wenn er neue Risiken entdeckt.
Die Plattform legt großen Wert auf Benutzerfreundlichkeit und eignet sich daher besonders für kleinere Teams und cloudorientierte Umgebungen. Sie tauscht einen Teil der Funktionsvielfalt größerer Unternehmensplattformen gegen eine einfachere Bedienung ein, was Teams zudem dabei helfen kann, eine weitere Komplexität in ihrem Tool-Dschungel zu vermeiden.
Das Feedback auf G2 spiegelt diesen Fokus wider. Nutzer schätzen die einfache Benutzeroberfläche, die klaren Ergebnisse und den Nutzen von Intruder für kleinere Teams, während einige Einschränkungen bei der Anpassbarkeit, der Berichterstellung und der Abdeckung komplexerer Umgebungen anmerken.
Wichtigste Funktionen
- Kontinuierliches externes Scannen: Scannt Ihre externe Umgebung kontinuierlich auf neue Schwachstellen
- Überwachung der Angriffsfläche: Überwacht mit dem Internet verbundene Ressourcen und identifiziert Änderungen, die neue Risiken verursachen könnten
- Prüfung von Webanwendungen: Überprüft Webanwendungen auf häufige Sicherheitslücken
- Proaktive Benachrichtigung: Versendet Benachrichtigungen, wenn neue Schwachstellen oder Sicherheitsprobleme Ihre Aufmerksamkeit erfordern
So wählen Sie ein Tool zum Scannen von Schwachstellen aus
Die besten Schwachstellen-Tools hängen davon ab, wo Ihre Risiken liegen und wie Ihr Team damit umgeht, sobald ein Scan ein Problem entdeckt. Die meisten Unternehmen kombinieren Tools aus den oben genannten Kategorien, beispielsweise Endpunkt-Schwachstellenscans zusammen mit Netzwerk-, Infrastruktur-, Cloud- oder Webanwendungs-Scans. Hier sind einige Tipps zur Auswahl des richtigen Tools.
Beginnen Sie mit dem, was Sie scannen müssen
Wählen Sie den Teil Ihrer Umgebung aus, den Sie schützen müssen. Endpunkt-Scanner eignen sich am besten für Geräte und installierte Software; Netzwerk- und Infrastruktur-Scanner decken verbundene Systeme und Dienste ab. Cloud- und Webanwendungs-Scanner konzentrieren sich auf Cloud-Ressourcen, Workloads, Anwendungen und APIs.
Manche Teams suchen möglicherweise nach Cracking-Tools, um ihre Sicherheitstests zu ergänzen. Diese Tools können jedoch eigene Risiken mit sich bringen, darunter Malware und Schwachstellen, die Ihre Angriffsfläche vergrößern. Schwachstellenscanner dienen einem anderen Zweck: Sie helfen Ihnen dabei, bekannte Schwachstellen in den Systemen zu identifizieren, die Sie besitzen und verwalten.
Priorisierung statt bloßer Erkennung
Eine lange Liste von Schwachstellen kann schnell zur Hintergrundgeräuschkulisse werden. Suchen Sie nach einem Tool, das die Ergebnisse anhand des tatsächlichen Risikos priorisiert und dabei Faktoren wie Ausnutzbarkeit, Gefährdung und die Bedeutung der betroffenen Ressource berücksichtigt, anstatt sich ausschließlich auf einen rohen CVSS-Wert (Common Vulnerability Scoring System) zu stützen.
Workflow vom Scan bis zur Behebung
Das Aufspüren einer Sicherheitslücke ist erst der Anfang. Der schnellste Weg zur Risikominderung ist ein Scanner, der durch integrierte Behebungsfunktionen oder Anbindungen an Ihre Patching-, Ticketing- oder IT-Automatisierungstools direkt den nächsten Schritt einleitet. Diese Anbindung bietet Ihrem Team einen klareren Weg von „Wir haben es gefunden“ bis hin zu „Es ist behoben“.
Plattformübergreifende Abdeckung und Benutzerfreundlichkeit
Ihr Scanner muss außerdem zur Umgebung und zum Team passen, das dahinter steht. Achten Sie auf die Abdeckung verschiedener Betriebssysteme wie Mac und Windows und berücksichtigen Sie dann praktische Details wie den Platzbedarf des Agenten, die Falsch-Positiv-Rate und den Einrichtungsaufwand.
Ein Tool kann zwar zahlreiche Funktionen bieten, doch der eigentliche Test besteht darin, ob Ihr Team es weiterhin nutzen kann, ohne eine Wegbeschreibung und ein Lunchpaket zu benötigen, um die wichtigen Informationen zu finden.
Scannen und Beheben an einem Ort mit Iru
Das Aufspüren von Schwachstellen ist nur die halbe Miete. Sie benötigen außerdem einen klaren Weg, diese zu beheben, bevor die nächste Sicherheitswarnung auf Ihrem Schreibtisch landet. Iru vereint die Erkennung und Behebung von Schwachstellen in einem einzigen Workflow, sodass Ihr Team weniger Zeit damit verbringen muss, zwischen verschiedenen Tools hin und her zu wechseln, und sich stattdessen auf die Risikominderung konzentrieren kann.
Mit Iru Vulnerability Management können Sie anfällige Software auf Mac- und Windows-Systemen nachverfolgen, Probleme mithilfe zusätzlicher Kontextinformationen von Iru AI priorisieren und unterstützte Apps automatisch über denselben schlanken Agenten patchen. So bleibt der Weg vom Auffinden einer Schwachstelle bis zu ihrer Behebung an einem Ort, ohne dass Sie Ihr Sicherheits-Stack um ein weiteres Tool erweitern müssen.
Buchen Sie eine kostenlose Demo, um zu sehen, wie es in Ihrer Endpunktumgebung funktioniert.