

Les équipes informatiques et de sécurité attendent des choses différentes d’une même infrastructure. Les équipes informatiques souhaitent une automatisation qui réduise le travail manuel. Les équipes de sécurité souhaitent une protection renforcée et un contrôle plus strict. Il en résulte généralement une multiplication des outils superposés les uns aux autres, ce qui accroît la complexité.
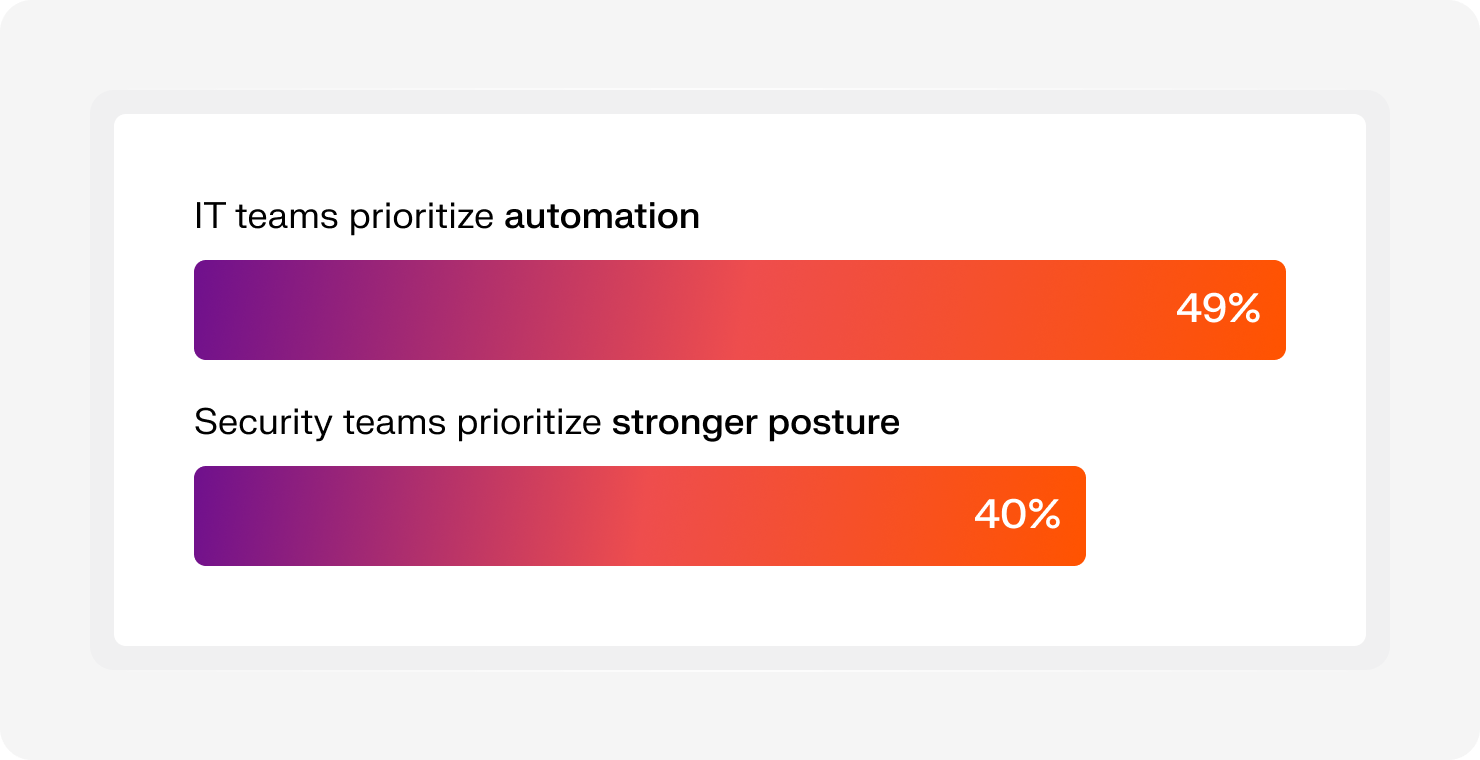
Le rapport « Sprawl Report » (2026) d’Iru chiffre cette tension. S'appuyant sur les réponses de plus de 1 000 professionnels de l'informatique et de la sécurité, ce rapport révèle que 49 % des équipes informatiques considèrent l'automatisation comme indispensable, tandis que 40 % des équipes de sécurité donnent la priorité à un renforcement de la sécurité. Ce clivage explique en partie pourquoi tant d'équipes finissent par se noyer sous les onglets, les alertes et les flux de travail disparates.
Les logiciels de sécurité des terminaux sont au cœur de tout cela. Ils protègent les appareils sur lesquels votre équipe compte au quotidien, bloquent les menaces et vous offrent une visibilité lorsqu’une faille se produit. Mais la protection à elle seule ne résout pas le problème de la prolifération. La plupart des équipes finissent encore par jongler entre plusieurs outils pour couvrir tous les autres aspects.
Dans ce guide, nous passerons en revue huit outils de sécurité des terminaux, ce qu’ils offrent et où chacun d’entre eux trouve sa place, afin que vous puissiez trouver l’approche adaptée à votre environnement sans ajouter de complexité supplémentaire.
Qu’est-ce qu’un logiciel de sécurité des terminaux ?
Un logiciel de sécurité des terminaux protège tous les appareils connectés aux systèmes de votre entreprise, notamment les ordinateurs portables, les téléphones et les serveurs. Pour les équipes informatiques et de sécurité, c’est là que commence la visibilité et que se manifestent la plupart des menaces.
Le problème réside dans l’évolution de ces menaces. Les logiciels antivirus traditionnels recherchent des signatures connues, mais les attaques modernes ne respectent pas ces règles. Par exemple, les logiciels malveillants sans fichier résident en mémoire. Les exploits « zero-day » frappent avant même que l’on sache quoi bloquer. Et le temps que votre logiciel antivirus réagisse, les dégâts sont déjà en cours.
C’est cette évolution qui explique pourquoi les outils modernes s’appuient sur la détection et la réponse au niveau des terminaux (EDR) et sur des systèmes automatisés de sécurité des terminaux. Au lieu de rechercher des menaces connues, ils surveillent les comportements, établissent des liens entre les signaux provenant de différents appareils et réagissent en temps réel.
Pour les équipes chargées de gérer le travail à distance et hybride, cela change la donne. Les appareils ne se trouvent plus au sein d’un seul et même réseau. Ils sont partout. Un logiciel de sécurité des terminaux adapté vous offre une visibilité sur l’ensemble de ces appareils et vous permet d’agir sans avoir à traiter les problèmes un appareil à la fois.
Les 8 meilleures solutions logicielles de sécurité des terminaux
Le choix approprié dépend de votre environnement, de votre équipe et du niveau de complexité que vous êtes en mesure de gérer. Voici un aperçu comparatif des principales plateformes et de leurs domaines d’application respectifs :
| Plateforme | Idéale pour | Principales fonctionnalités | Charge opérationnelle |
|---|---|---|---|
| Iru | Entreprises en pleine croissance disposant d’équipes informatiques réduites | Plateforme à agent unique (MDM + EDR + gestion des identités + conformité), modèle contextuel pour des réponses intelligentes, déploiement rapide et automatisation | Faible |
| CrowdStrike Falcon | Grandes entreprises disposant d’environnements complexes et d’un SOC de grande envergure | Antivirus basé sur l’IA, surveillance continue et analyse forensic, ainsi qu’un agent léger natif du cloud | Moyen |
| SentinelOne Singularity | Grandes entreprises matures dont les charges de travail sont principalement dans le cloud | Réponse autonome pilotée par l’IA, suivi des attaques « Storyline » et restauration en un clic après une attaque par ransomware | Faible à moyen |
| Microsoft Defender | Grandes entreprises ayant massivement investi dans des environnements Microsoft Windows | Intégration poussée à Windows, analyse automatisée et intégration étroite avec Intune et Entra ID | Élevé |
| Bitdefender GravityZone | Entreprises de taille moyenne nécessitant des taux de détection des logiciels malveillants de premier ordre | Défense multicouche contre les menaces, protection contre les attaques réseau et analyse des risques | Faible |
| Trellix | Centres d’opérations de sécurité matures nécessitant des capacités étendues de détection et de réponse (XDR) | XDR couvrant les terminaux, la messagerie électronique et le réseau, outils d’investigation numérique et architecture de sécurité adaptative | Élevé |
| Symantec Endpoint Security | Grandes entreprises disposant d’architectures sur site ou hybrides étendues | Contrôle granulaire des politiques, technologie de leurre et prise en charge étendue des systèmes d’exploitation hérités | Moyen à élevé |
| Sophos Endpoint | Petites équipes ou fournisseurs de services gérés (MSP) externalisant la recherche active de menaces | Protection contre les ransomwares CryptoGuard, services de détection et de réponse gérés (MDR) et sécurité synchronisée avec les pare-feu | Faible à moyen |
1. Iru: la meilleure sécurité des terminaux pour les entreprises en pleine croissance disposant d’équipes informatiques réduites
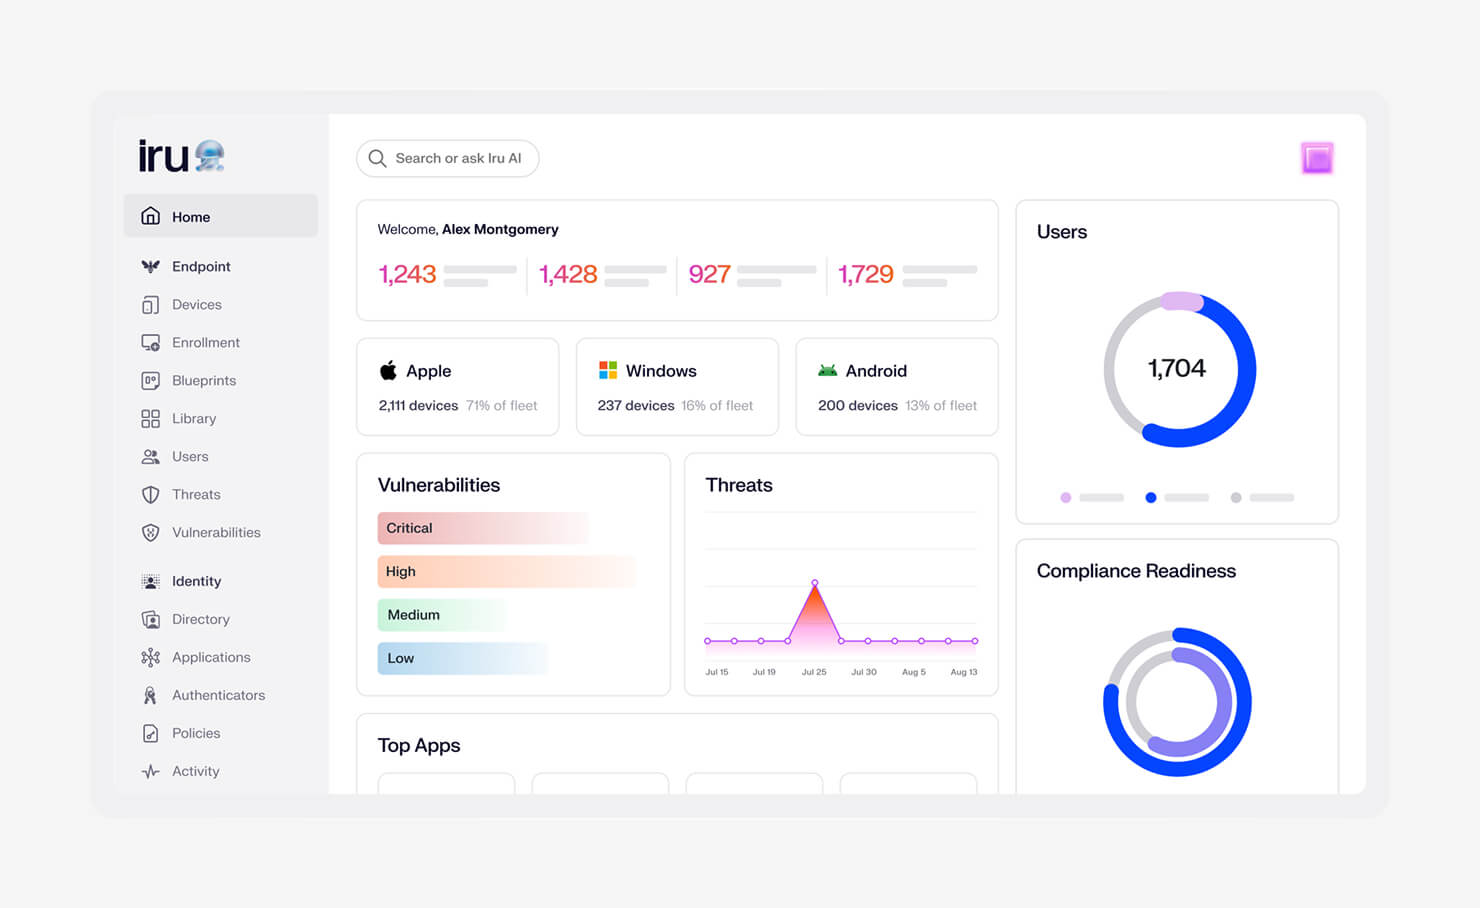
Les entreprises en forte croissance se heurtent à un mur avec les outils de sécurité. Un pour les terminaux. Un pour la gestion des appareils. Un autre pour l’identité. Puis un autre encore pour la conformité. La pile s’épaissit, tout comme les coûts associés. Nous avons conçu Iru pour regrouper cette pile en une seule plateforme qui rassemble la sécurité des terminaux, la gestion des identités et des accès, la gestion des appareils et la conformité.
Cette convergence se reflète dans le fonctionnement d’Iru. Un seul agent au lieu de quatre. Moins d’impact sur les performances. Moins de lacunes entre les outils. Cela signifie que vous n’avez plus à recouper les informations entre différents tableaux de bord. Vous travaillez à partir d’un seul et même endroit qui comprend déjà comment vos utilisateurs, vos appareils et vos politiques s’articulent entre eux.
C’est le modèle contextuel d’Iru qui rend cela possible. Il construit une carte dynamique de votre environnement à l’aide de données télémétriques en temps réel couvrant les utilisateurs, les appareils, les applications et les politiques. L’IA d’Iru utilise ce contexte pour agir. Si un appareil commence à se comporter comme une menace, elle peut l’isoler. Si un accès semble risqué, elle peut le révoquer. La réponse est adaptée à la situation, sans attendre d’intervention manuelle.
La conformité s’inscrit dans ce même flux. Iru traduit les référentiels tels que CIS et NIST en contrôles concrets que vous pouvez appliquer. Il cartographie automatiquement les preuves au fur et à mesure que les systèmes fonctionnent, ce qui vous évite de devoir vous démener à l’approche d’un audit. Vous restez prêt sans charge de travail supplémentaire.
Fonctionnalités clés :
- Détection et réponse sur les terminaux (EDR) : un agent léger utilise la technologie EDR pour détecter et contenir les menaces avancées sans ralentir les appareils, offrant ainsi la meilleure protection de sa catégorie pour Mac et Windows
- Gestion des vulnérabilités : identifie les logiciels à risque et utilise des mesures correctives autonomes pour corriger rapidement les problèmes, sans intervention manuelle
- Application des contrôles de sécurité : applique et maintient les politiques de sécurité sur l’ensemble des appareils via la couche de gestion des terminaux
- Gestion des terminaux:utilise des détections basées sur l’apprentissage automatique pour bloquer les menaces inconnues et isoler les appareils avant qu’elles ne se propagent
- Mises à jour des applications : maintient automatiquement les applications à jour, réduisant ainsi l’exposition liée aux logiciels obsolètes
- Modèle contextuel Iru AI : élabore une cartographie unifiée et en temps réel des utilisateurs, des appareils, des applications et des politiques afin que chaque action tienne compte du contexte
- Renseignements sur les menaces: analyse en continu les données télémétriques en temps réel issues des terminaux, des utilisateurs et des activités afin d’identifier précocement les menaces émergentes et de renforcer les détections sans intervention manuelle
| Avantages | Inconvénients |
|---|---|
|
|
Ce qu’en disent les utilisateurs d’Iru :
« J'adore la facilité de configuration et de gestion d'Iru… Avec Iru, n'importe quel administrateur débutant pourrait se familiariser avec l'outil en seulement une heure de formation. » (Thomas C. sur G2)
« Ce que j’apprécie le plus chez Iru, c’est la fonctionnalité de suivi. Elle offre une visibilité claire et en temps réel sur les activités et les progrès, ce qui facilite grandement le suivi des tâches et des flux de travail. » (Marwan S. sur G2)
« J’apprécie vraiment la façon dont Iru évolue constamment, en ajoutant de nombreuses applications réparties en grandes catégories. C’est une plateforme très intuitive, facile à configurer, intelligente et agile. » (Ronny V. sur G2)
Nous avons partagé ici quelques points forts, mais ce n’est pas tout. Découvrez le « Wall of Love » d’Iru pour voir comment les équipes décrivent la plateforme avec leurs propres mots, qu’il s’agisse d’une mise en place plus rapide ou d’un gain de temps dans la gestion des différents outils. Certains évoquent également la manière dont Iru se compare aux autres outils qu’ils ont utilisés auparavant et ce qui les a poussés à changer.
2. CrowdStrike Falcon: la meilleure solution de sécurité des terminaux pour les grandes entreprises disposant d’environnements complexes et d’un SOC de grande envergure
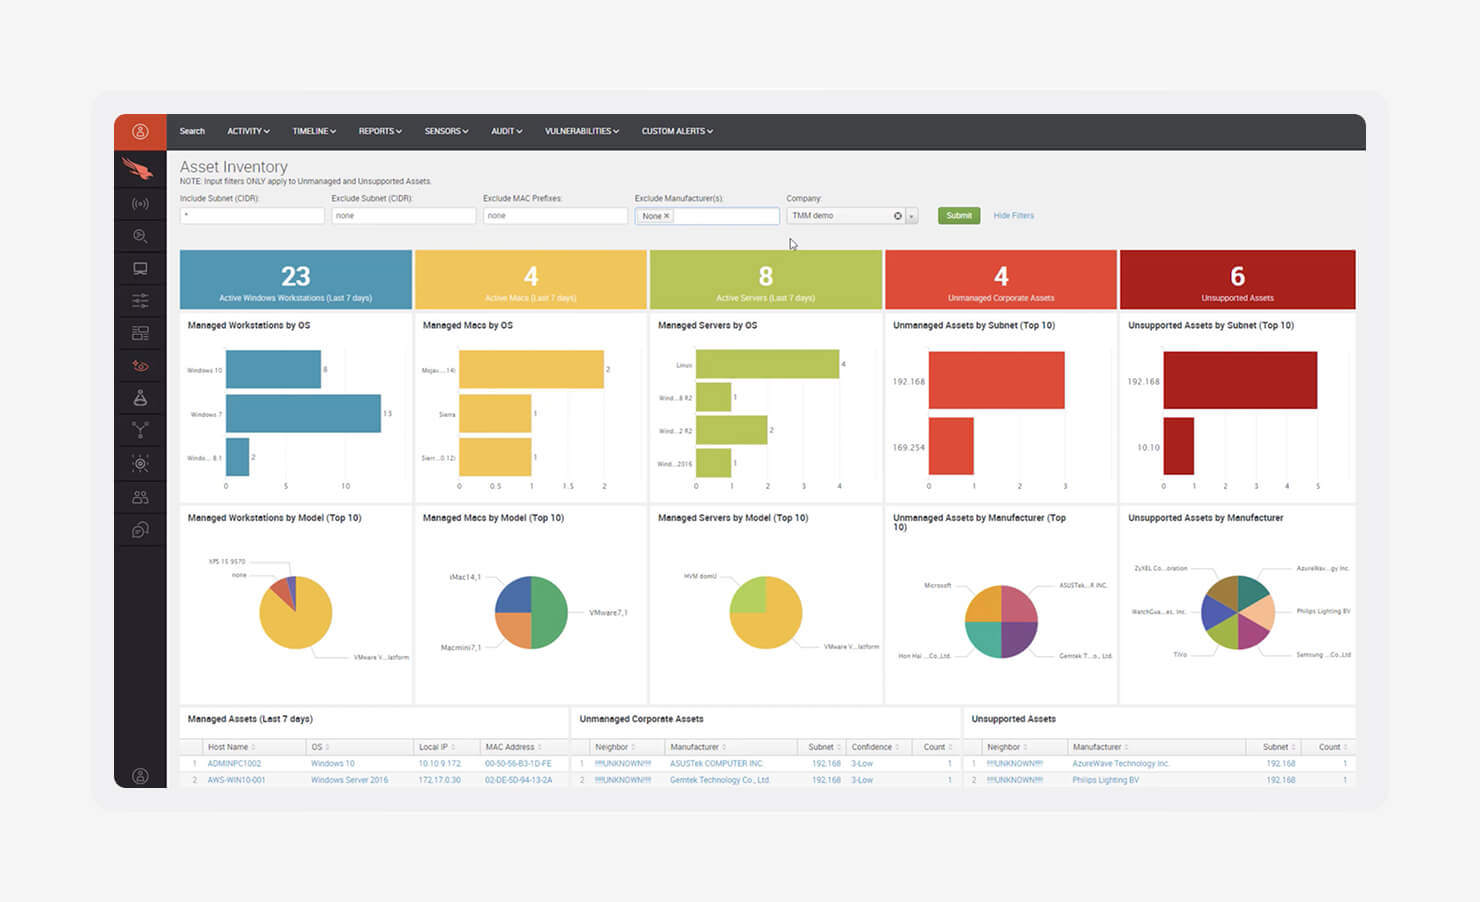
Source de l’image : Crowd Protection Works
CrowdStrike Falcon est conçu pour les organisations qui gèrent des environnements vastes et complexes et disposent d’une équipe de sécurité dédiée à la hauteur de la tâche. Il est réputé pour sa visibilité approfondie sur les menaces et ses solides capacités de détection, en particulier face aux attaques avancées. Si vous disposez d’un SOC complet, Falcon vous offre le niveau de détail et de contrôle dont vous avez besoin pour opérer à grande échelle.
La plateforme repose sur une architecture native du cloud, ce qui signifie que les déploiements sont rapides et que les mises à jour s’effectuent en continu sans nécessiter de redémarrage des terminaux. C’est un atout majeur dans les grands environnements où les temps d’arrêt s’accumulent rapidement. Son agent léger minimise l’impact sur les performances tout en alimentant le « Threat Graph » de Falcon, un immense ensemble de données utilisé pour détecter et bloquer les menaces sophistiquées.
Falcon s’intègre souvent dans une pile plus large comprenant des outils tels que la gestion des appareils mobiles (MDM) et des fournisseurs d’identité, car il se concentre principalement sur la sécurité hébergée des terminaux plutôt que sur la gestion des appareils ou la conformité. C’est également cette spécialisation qui explique pourquoi on lui fait confiance pour bloquer les violations complexes, mais cela implique une charge supplémentaire lors de la mise en place d’une pile de sécurité complète.
Principales fonctionnalités :
- Antivirus de nouvelle génération (NGAV) basé sur l’IA : utilise l’apprentissage automatique pour détecter et bloquer les menaces « zero-day » et sans fichier sans s’appuyer sur les signatures traditionnelles
- Surveillance continue : enregistre l’activité des terminaux au fil du temps, offrant à vos équipes de sécurité une visibilité approfondie pour les enquêtes et les analyses forensiques
- Contrôle des périphériques : permet aux administrateurs de gérer l'accès aux clés USB et aux périphériques sur l'ensemble des appareils afin de réduire les risques d'exfiltration de données
| Avantages | Inconvénients |
|---|---|
|
|
Ce qu’en disent les utilisateurs de CrowdStrike Falcon :
« Ce que j’apprécie le plus, c’est l’agent léger et les puissantes capacités de détection des menaces en temps réel. La plateforme fonctionne sans accroc… Elle offre une excellente protection contre les menaces avancées, notamment les ransomwares et les attaques « zero-day ». » (Emmanuel Joseph D. sur G2)
« Le principal inconvénient réside dans les fonctionnalités limitées disponibles hors ligne, ce qui laisse peu d’options aux agents des terminaux dans des situations telles que le télétravail ou les déplacements en avion. » (Shamir A. sur G2)
3. SentinelOne Singularity: le meilleur choix pour les grandes entreprises matures dont les charges de travail sont principalement dans le cloud
Source de l’image : SentinelOne
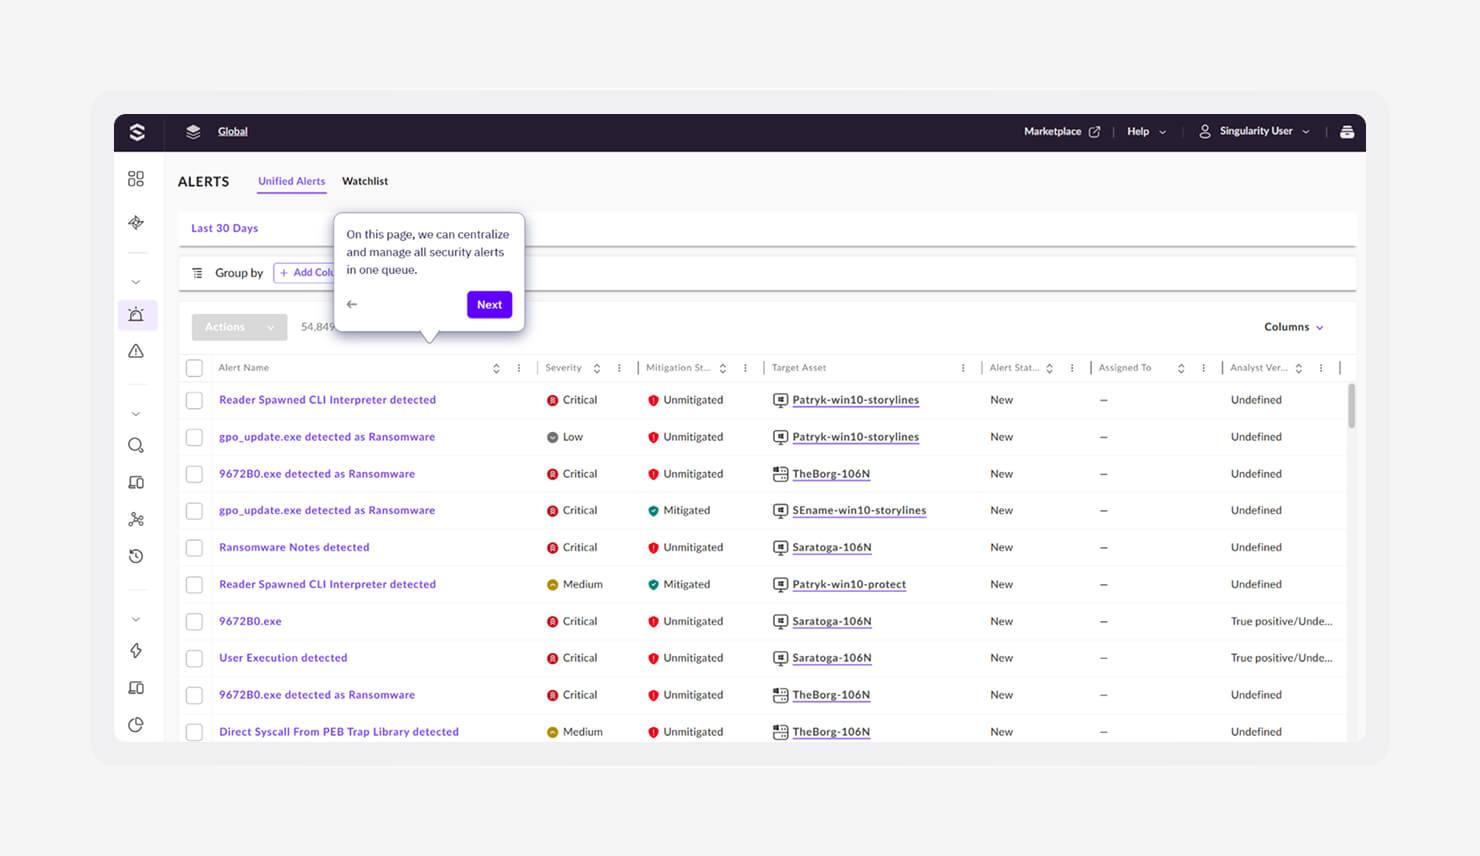
SentinelOne Singularity est conçu pour les organisations qui souhaitent que la sécurité agisse rapidement, sans attendre l'intervention humaine. Il s'appuie fortement sur l'automatisation et utilise l'IA pour détecter les menaces et y répondre en temps réel. Pour les grandes équipes gérant des environnements fortement axés sur le cloud, cette rapidité fait toute la différence.
Ce qui le distingue, c’est l’étendue de sa réponse. La plupart des outils se limitent à la détection. SentinelOne va plus loin en contenant les menaces et en réparant les dégâts, notamment dans les cas de ransomware. Si des fichiers sont chiffrés, il peut les restaurer à un état sûr. Cela réduit les temps d’arrêt et atténue l’impact d’une attaque.
À l’instar d’autres outils avancés dédiés aux terminaux, il se concentre principalement sur la protection et la réponse. Vous aurez toutefois besoin d’outils distincts pour des domaines tels que la gestion unifiée des terminaux (UEM), la gestion des identités et la conformité. Cela garantit une couverture de sécurité solide, mais implique également davantage d’éléments à gérer à tous les niveaux de la pile.
Principales fonctionnalités :
- Technologie Storyline : relie automatiquement les événements liés entre eux dans une chronologie claire, afin que vos équipes puissent voir comment une attaque a débuté et s’est propagée sans avoir à fouiller manuellement
- Restauration en un clic : rétablit l’état des appareils tel qu’il était avant l’infection, ce qui vous aide à vous remettre rapidement d’une attaque par ransomware ou de modifications du système
- IA comportementale : prend des décisions directement sur l’appareil, même lorsqu’il est hors ligne, afin que la protection ne dépende pas d’une connectivité permanente au cloud
| Avantages | Inconvénients |
|---|---|
|
|
Ce qu’en disent les utilisateurs de SentinelOne Singularity :
« Ce qu’il y a de mieux, c’est la rapidité avec laquelle il détecte et bloque les menaces sans aucune intervention manuelle ; l’agent est très léger et ne ralentit pas le système, et il offre une surveillance des menaces en temps réel très fiable. » (Harshul S. sur G2)
« L’interface utilisateur de SentinelOne est assez compliquée et peu intuitive. De plus, l’agent entraîne souvent des problèmes de performances notables sur les terminaux et a tendance à générer un grand nombre de faux positifs. » (Joevanne V. sur G2)
4. Microsoft Defender: la meilleure plateforme pour les entreprises ayant fortement investi dans des environnements Microsoft Windows
Source de l'image : Microsoft
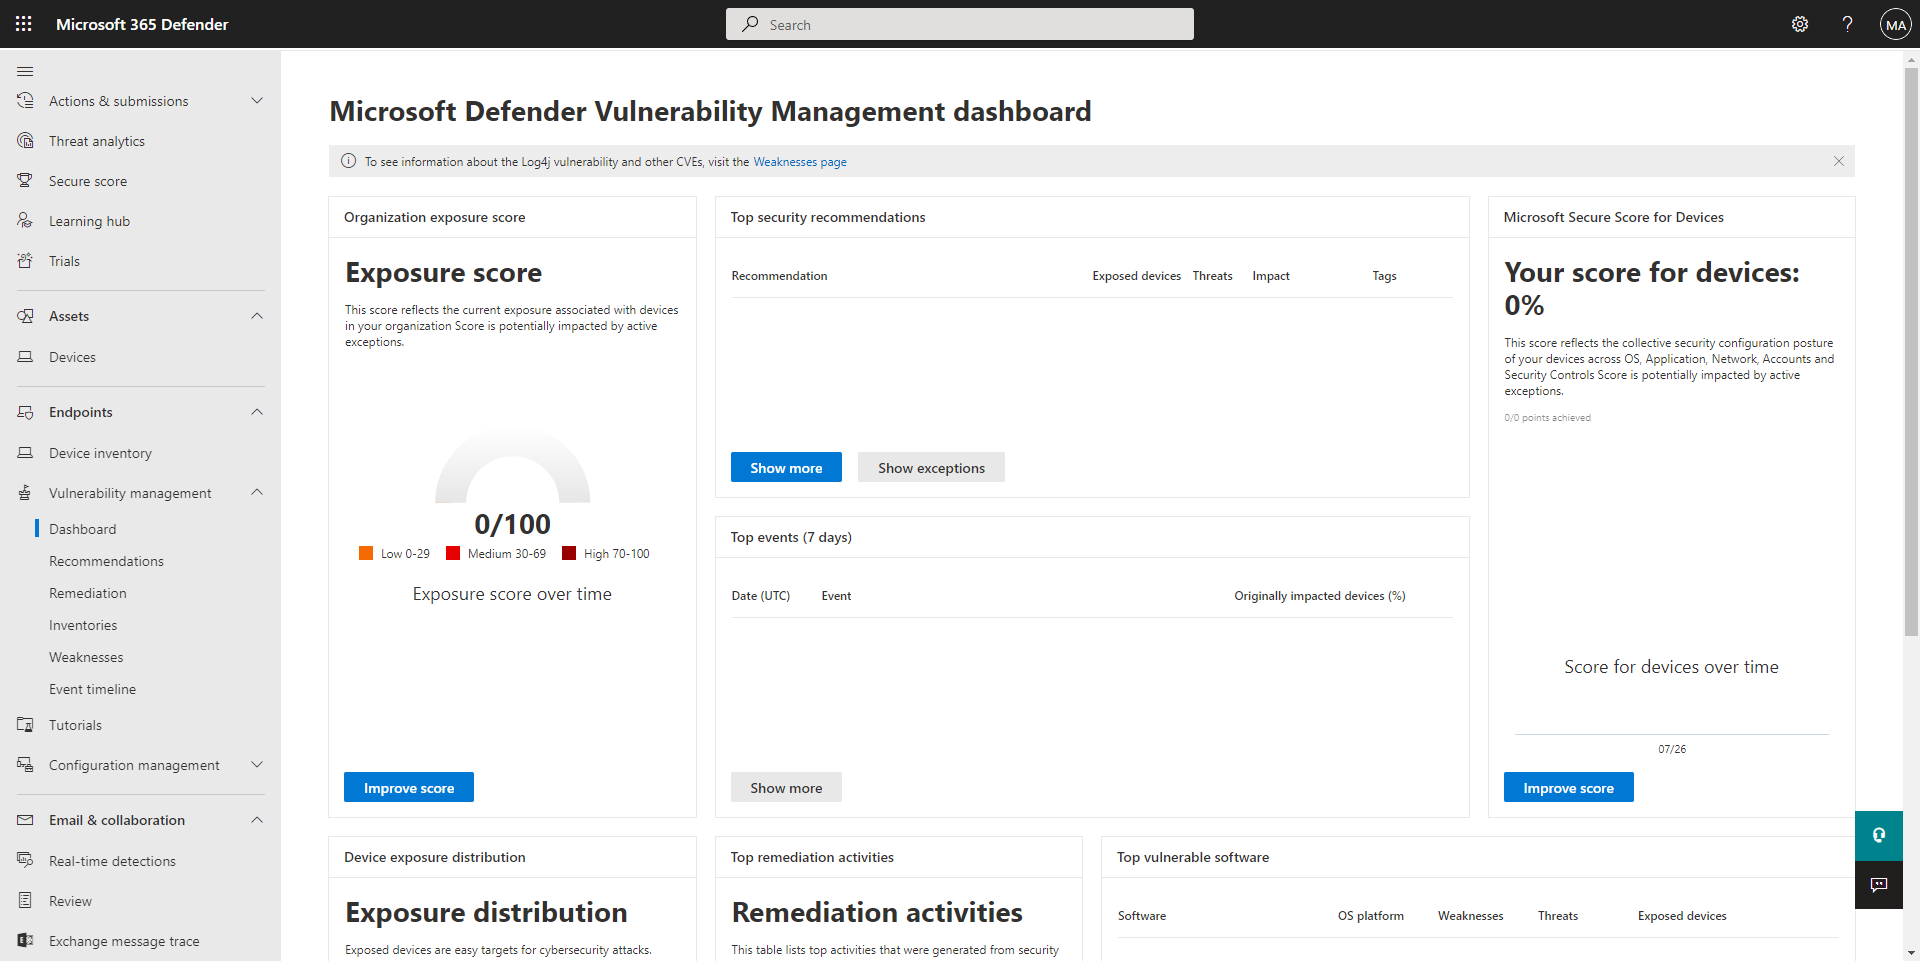
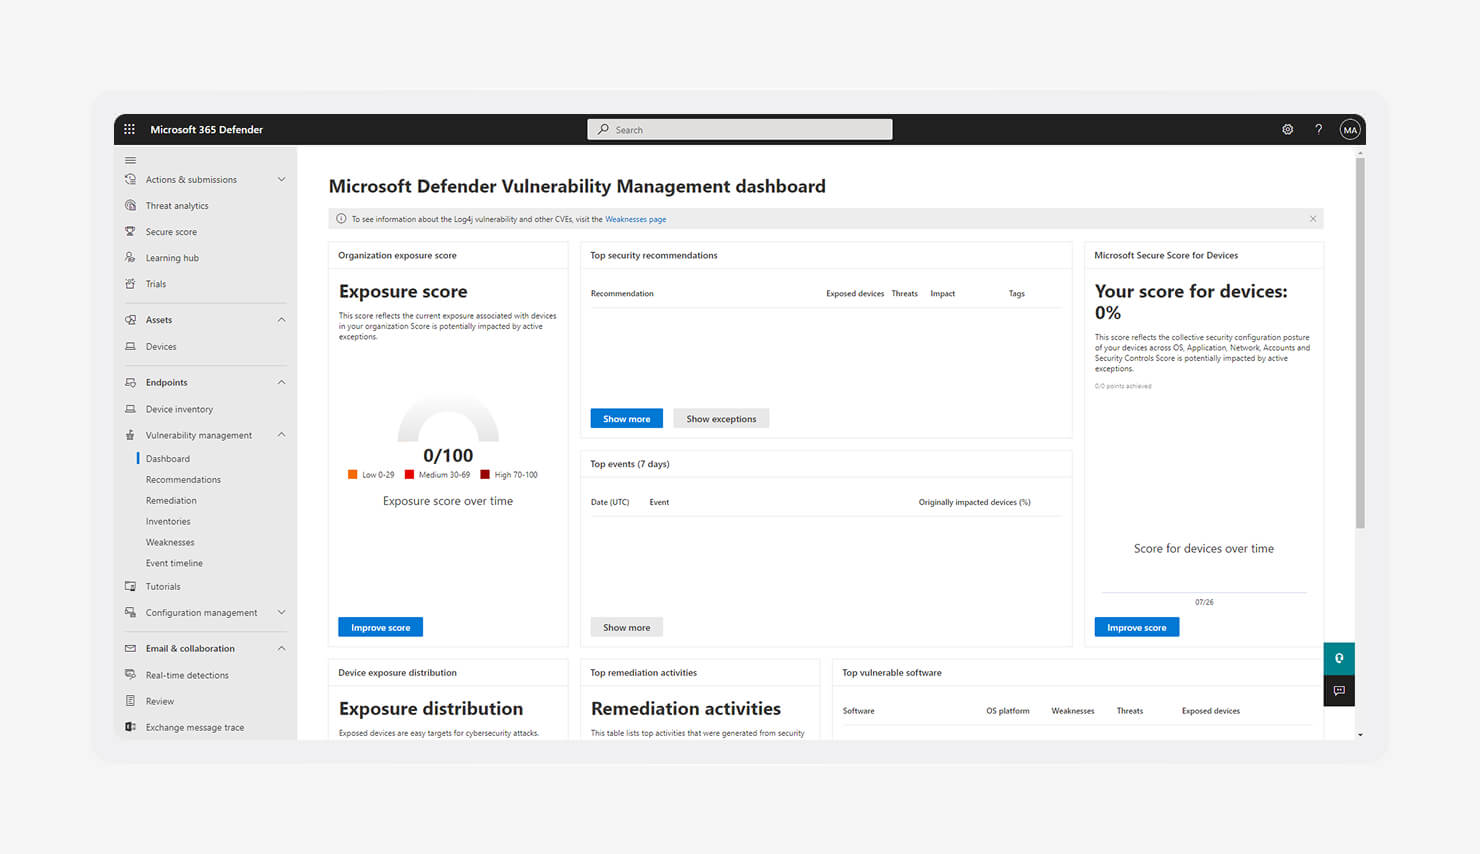
Microsoft Defender est la solution la plus pertinente lorsque vous êtes déjà profondément ancré dans l’écosystème Microsoft. Si vous disposez de licences E5, la plupart des fonctionnalités sont déjà incluses. Cela facilite grandement les choses. Cela signifie également que la sécurité peut s’intégrer aux outils que votre équipe utilise déjà au quotidien.
Defender a beaucoup évolué depuis ses débuts en tant qu’antivirus. Il offre désormais des fonctionnalités EDR complètes, avec une visibilité sur les appareils, les utilisateurs et l’activité. Il s’intègre étroitement à Microsoft Intune et Microsoft Entra ID, ce qui permet d’étendre la couverture à la gestion des identités et de la mobilité d’entreprise sans avoir à faire appel à des fournisseurs tiers.
Cette intégration étroite constitue le véritable avantage. Les politiques, les alertes et les actions circulent à travers l’ensemble de la pile Microsoft. Mais cela signifie également que vous vous engagez davantage dans un écosystème unique. Pour certaines équipes, c’est une source d’efficacité. Pour d’autres, cela limite la flexibilité par rapport à une combinaison d’outils de pointe issus de différents fournisseurs.
Principales fonctionnalités :
- Intégration profonde au système d’exploitation : directement intégrée à Windows, ce qui réduit l’impact sur les performances et élimine dans de nombreux cas le recours à des agents distincts
- Gestion des vulnérabilités : analyse en continu la présence de correctifs manquants et de logiciels à risque sur les terminaux, ce qui vous aide à hiérarchiser les correctifs
- Analyse automatisée : utilise des scénarios intégrés pour analyser les alertes et résoudre les menaces courantes sans intervention manuelle
| Avantages | Inconvénients |
|---|---|
|
|
Ce qu’en disent les utilisateurs de Microsoft Defender :
« Nous apprécions le fait que Microsoft Defender for Endpoint soit étroitement intégré à Microsoft 365, Azure et Defender XDR… qu’il fournisse des données télémétriques détaillées, prenne en charge les réponses automatisées et offre une expérience d’investigation plus unifiée à l’échelle de l’environnement. » (Muhammad A. sur G2)
« Il y a trop de notifications, ce qui rend l’outil peu agréable à utiliser. De plus, si vous utilisez un système basé sur Linux, vous ne pourrez pas le configurer avec une prise en charge complète. » (Waqas F. sur G2)
5. Bitdefender GravityZone: la meilleure plateforme pour les entreprises de taille moyenne nécessitant des taux de détection élevés
Source de l'image : Bitdefender
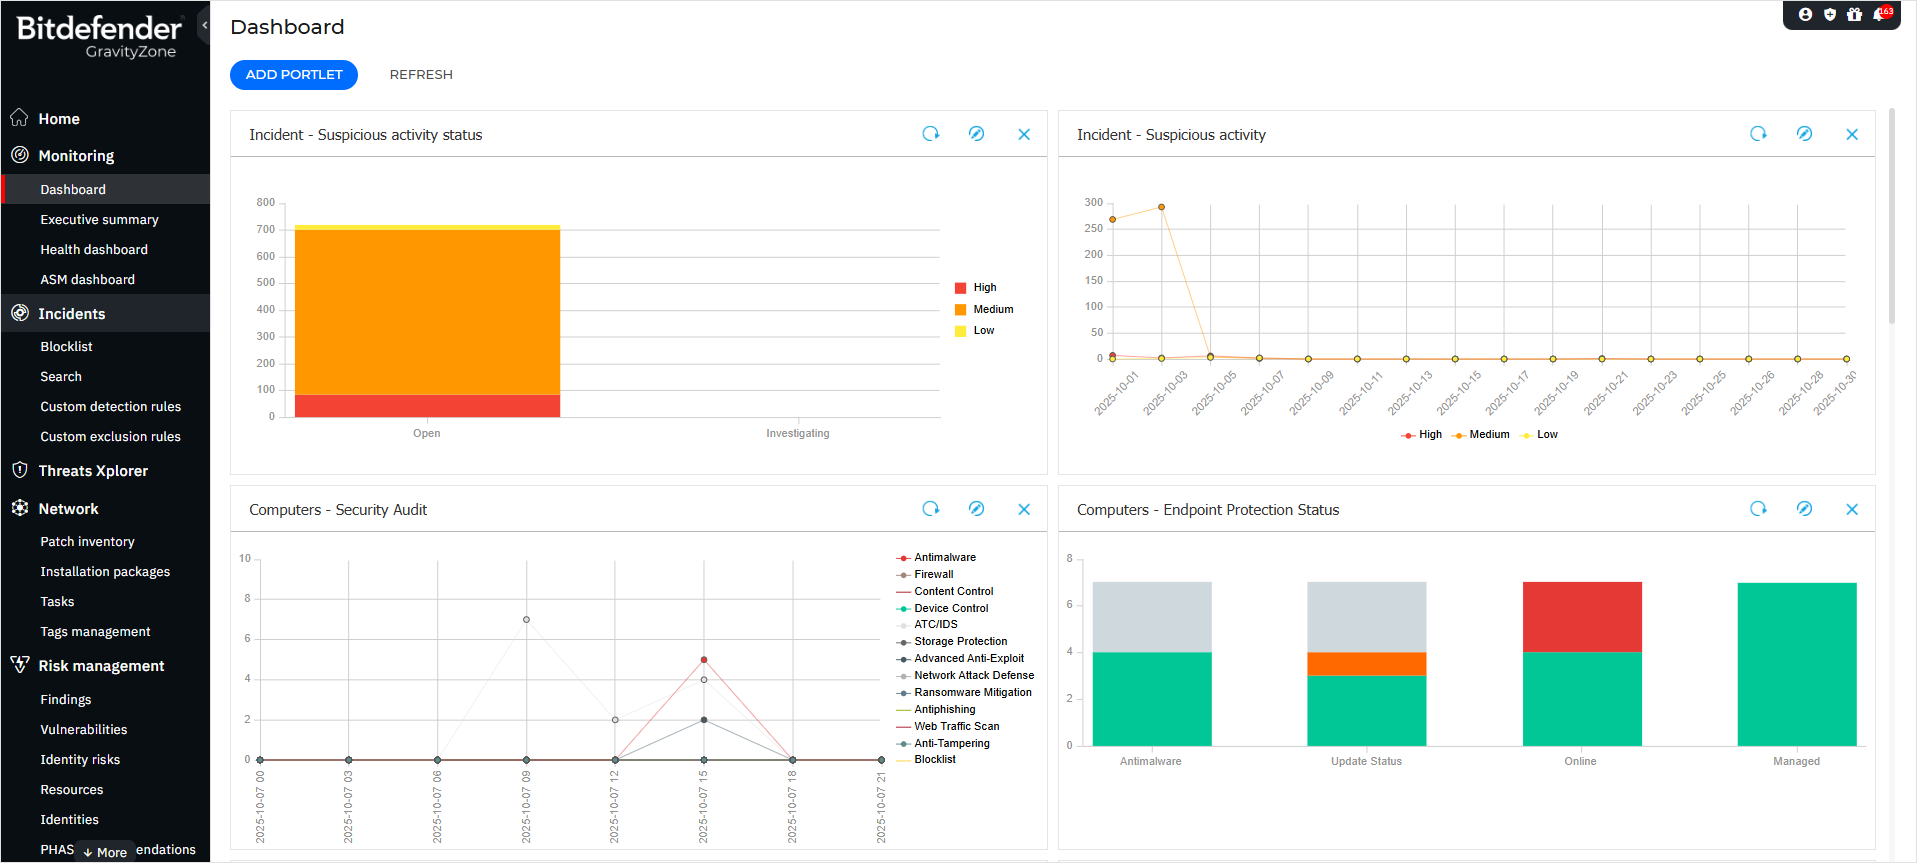
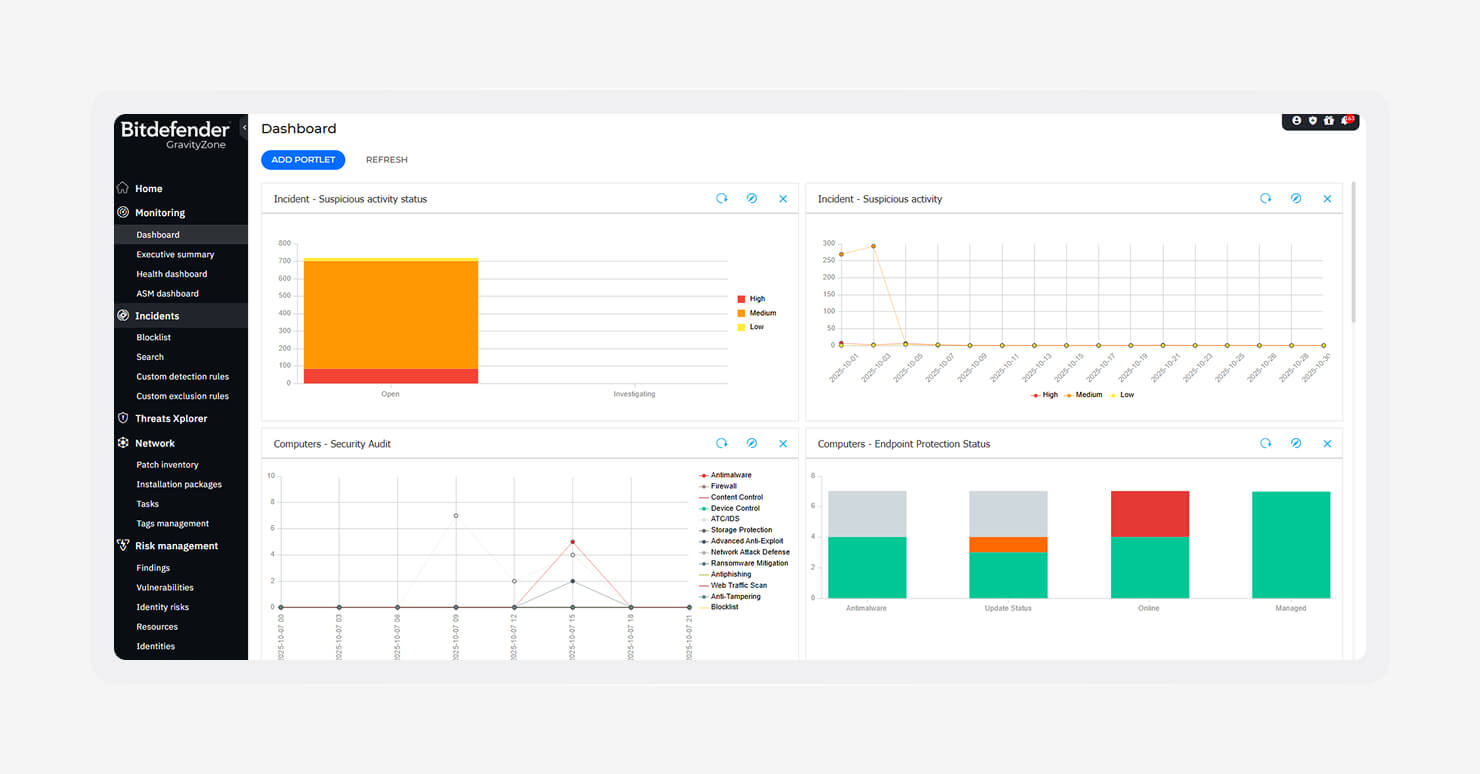
Bitdefender GravityZone convient parfaitement aux entreprises de taille moyenne qui recherchent une protection fiable sans surcoût important. Il se classe régulièrement parmi les meilleurs lors de tests effectués par des laboratoires indépendants tels qu'AV-TEST et AV-Comparatives, notamment en matière de détection des logiciels malveillants et de performances. Cet équilibre est essentiel lorsque vous avez besoin d'une couverture solide sans ralentir les terminaux.
L'accent est mis sur la prévention. GravityZone utilise des défenses multicouches pour bloquer les menaces avant qu'elles ne s'exécutent, y compris bon nombre des principales cybermenaces actuelles, telles que les ransomwares et les attaques sans fichier. Pour les équipes ne disposant pas d'un centre d'opérations de sécurité (SOC) de grande envergure, cette approche proactive réduit le besoin d'enquêtes manuelles constantes.
Comme la plupart des outils axés sur les terminaux, il vient compléter des solutions plus larges de gestion des appareils telles que le MDM, l’EMM et l’UEM, plutôt que de les remplacer. Cela signifie que vous bénéficiez d’une protection solide, mais que vous continuerez à vous appuyer sur d’autres outils pour le contrôle des appareils, la gestion des identités et la conformité.
Principales fonctionnalités :
- Défense multicouche : combine signatures, heuristiques et IA pour détecter les menaces connues et inconnues sur les terminaux
- Protection contre les attaques réseau : bloque les tentatives d’exploitation ciblant les vulnérabilités du réseau avant qu’elles ne compromettent les appareils
- Analyse des risques : évalue en permanence les risques liés aux utilisateurs et aux appareils afin de mettre en évidence les points faibles et d'orienter les décisions en matière de sécurité
| Avantages | Inconvénients |
|---|---|
|
|
Ce qu’en disent les utilisateurs de Bitdefender GravityZone :
« L’interface graphique est claire et facile à comprendre. J’apprécie également la flexibilité des règles pour les clients (Richtlinien). Le service MDR répond assez rapidement et se montre réactif en cas de problème. » (Michael H. sur G2)
Beaucoup de faux positifs ; l’analyse et la gestion des incidents doivent être améliorées ; l’intégration avec les plateformes tierces doit être renforcée. (Marco A. sur G2)
6. Trellix: la meilleure plateforme pour les centres d'opérations de sécurité bien établis ayant besoin de capacités XDR étendues
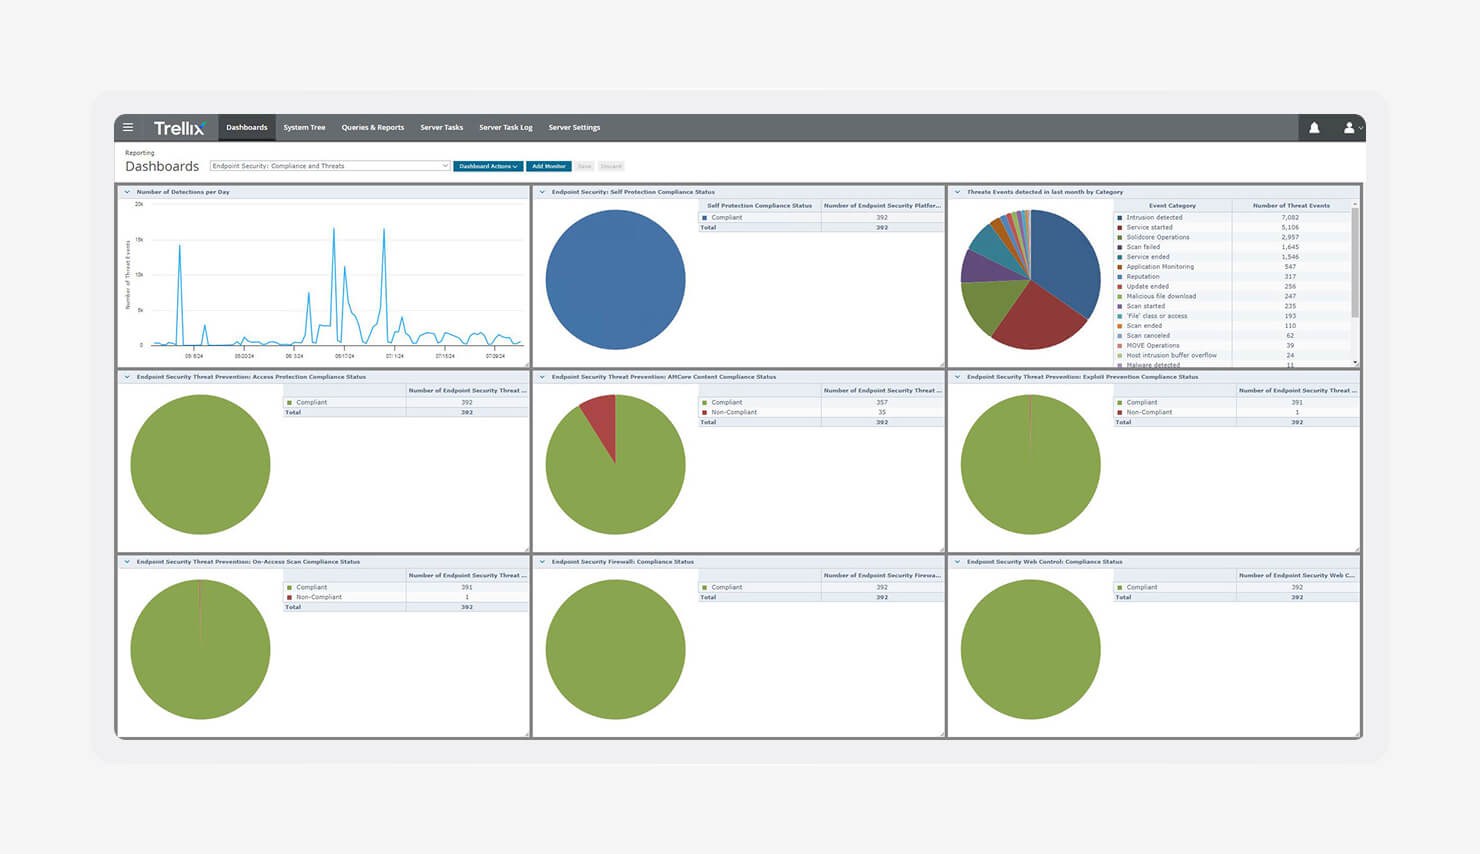
Source de l'image : Trellix
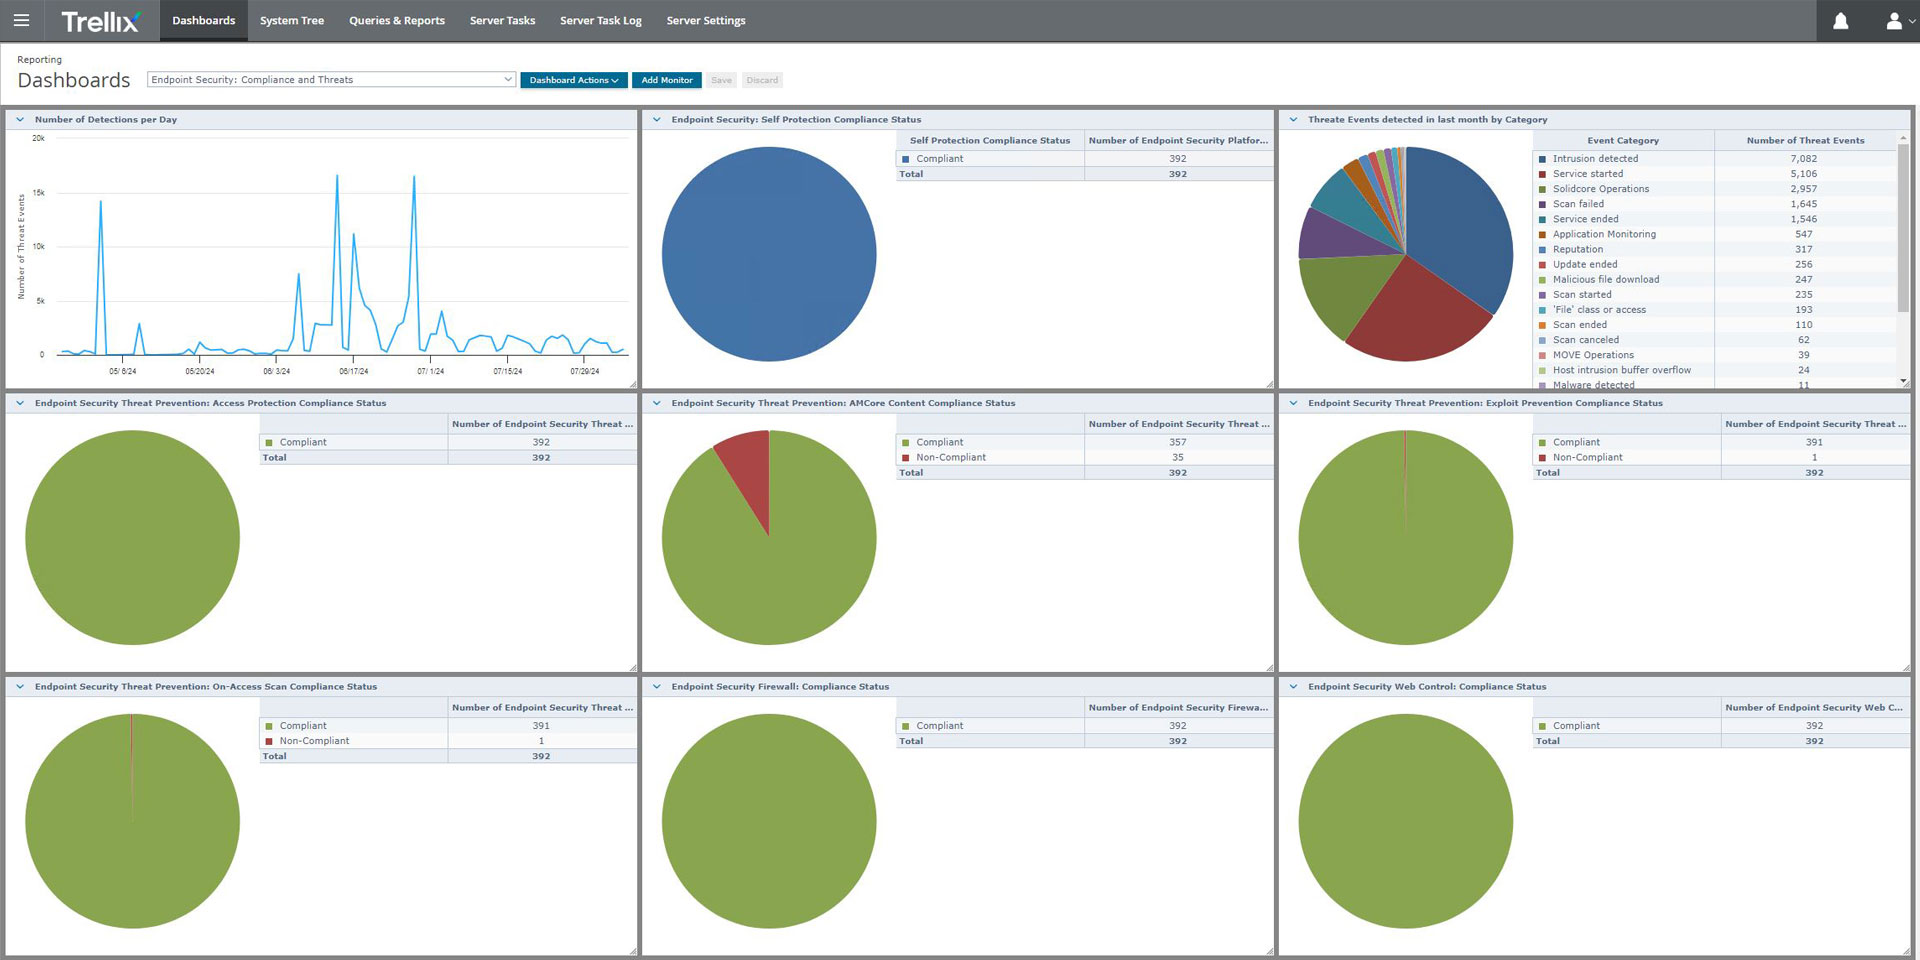
Trellix est issue de la fusion entre McAfee Enterprise et FireEye. Le résultat est une plateforme conçue pour les équipes de sécurité expérimentées qui ont besoin d’une visibilité approfondie sur plusieurs surfaces d’attaque. Elle ne se concentre pas uniquement sur les terminaux. Elle rassemble en un seul endroit les données télémétriques provenant des terminaux, des e-mails et des réseaux.
C’est cette approche de « tableau de bord unique » qui distingue Trellix. Les équipes de sécurité peuvent ainsi corréler les signaux entre les différents systèmes au lieu de traiter les alertes de manière isolée. La solution est conçue pour les environnements SOC où les analystes ont besoin d’un contexte rapide et de la capacité d’enquêter sur des attaques complexes en plusieurs étapes sans avoir à changer d’outil.
Trellix s’appuie également sur le XDR pour relier la détection à la réponse. Elle vous aide à gérer tous les aspects, de la recherche active de menaces à la gestion des correctifs, tout en s’efforçant de résoudre les problèmes courants liés à l’application des correctifs logiciels qui laissent souvent des failles ouvertes. Le revers de la médaille est la complexité. Il s’agit d’une plateforme conçue pour des équipes expérimentées, et non pour des configurations allégées.
Principales fonctionnalités :
- Architecture de sécurité évolutive : s’adapte en permanence aux nouvelles informations sur les menaces, en mettant à jour les défenses à mesure que les modes d’attaque évoluent
- Outils d’analyse forensic : offrent des capacités d’investigation approfondies afin que les équipes de réponse aux incidents puissent analyser et comprendre les attaques en détail
- Protection multivectorielle : met en corrélation les données des terminaux, des e-mails et du réseau pour détecter les menaces qui se déplacent à travers différentes couches
| Avantages | Inconvénients |
|---|---|
|
|
Ce qu’en disent les utilisateurs de Trellix :
« L’orchestration, la visibilité et la correction font partie des fonctionnalités clés que Trellix Endpoint Security a apportées à mon entreprise au fil des ans. » (Jose M. sur G2)
« À l’approche de la fin de l’abonnement Premium, le logiciel générait trop de notifications, et une fois l’abonnement arrivé à terme, il y en avait encore davantage. J’ai donc dû désinstaller le programme, car cela devenait vraiment gênant. » (Ramiro T. sur G2)
7. Symantec Endpoint Security: la meilleure plateforme pour les grandes entreprises disposant d’architectures sur site ou hybrides étendues
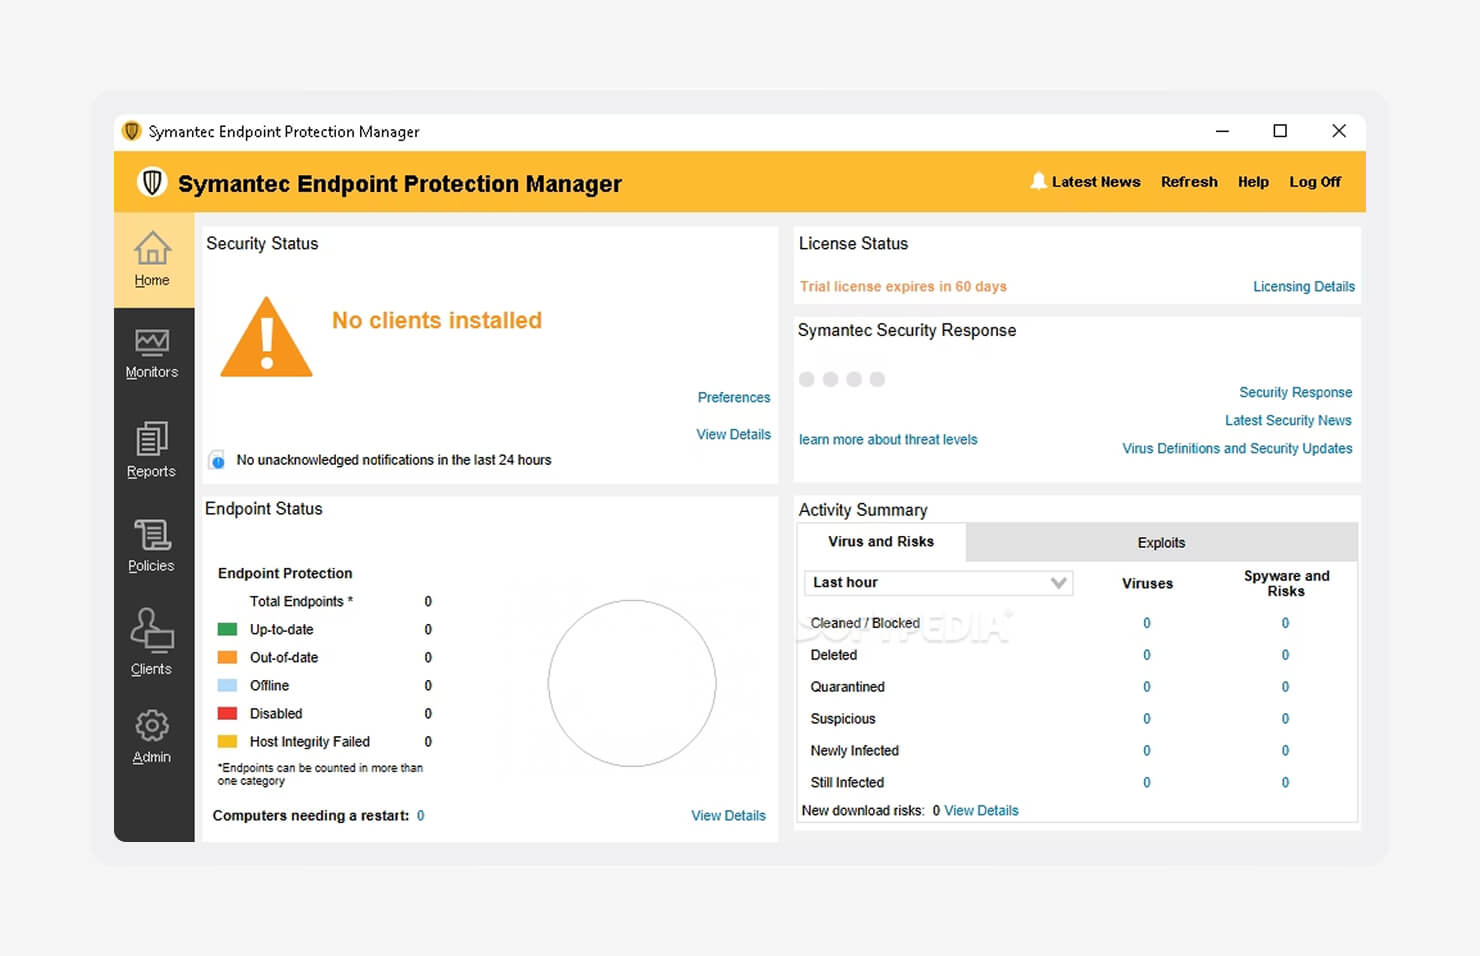
Source de l'image : Capterra
Symantec Endpoint Security, qui appartient désormais à Broadcom, est conçu pour les grandes entreprises exploitant des environnements complexes, souvent hybrides. Ce produit existe depuis longtemps, et cette maturité se ressent. Les équipes soumises à des exigences de conformité strictes ou disposant de systèmes hérités ont tendance à s'y fier, car il prend en charge un large éventail de systèmes d'exploitation que les outils plus récents négligent souvent.
Une grande partie de sa force réside dans le contrôle. Symantec offre aux administrateurs une gestion détaillée des politiques sur l’ensemble des terminaux, prenant en charge à la fois les modèles de sécurité basés sur les utilisateurs et ceux basés sur les appareils. Cette flexibilité est essentielle dans les environnements où les règles d’accès varient en fonction du rôle, du type d’appareil ou de l’emplacement. Il est conçu pour les entreprises qui ont besoin de précision, et pas seulement d’une protection globale.
En contrepartie, il semble plus lourd que les plateformes plus récentes. La configuration, le réglage et la gestion quotidienne demandent des efforts. Mais pour les équipes qui ont besoin d’un contrôle approfondi sur des systèmes anciens et modernes, il reste une option fiable.
Principales fonctionnalités :
- Isolement comportemental : permet aux applications de s’exécuter tout en limitant les actions à risque, réduisant ainsi les menaces sans bloquer complètement les flux de travail
- Fonctionnalités de leurre : utilise des fichiers et des identifiants factices pour détecter précocement les attaquants en les attirant dans des pièges contrôlés
- Contrôle approfondi des périphériques : propose des politiques granulaires pour la gestion des périphériques USB, du Bluetooth et d’autres supports amovibles
| Avantages | Inconvénients |
|---|---|
|
|
Ce qu’en disent les utilisateurs de Symantec Endpoint Security :
« Il offre une protection robuste à plusieurs niveaux… assure une défense fiable contre les logiciels malveillants et les menaces de type "zero-day", tout en permettant une gestion centralisée. » (Adesh R. sur G2)
« Le coût est trop élevé par rapport aux outils antivirus de Trend Micro et CrowdStrike. » (Vijay G. sur G2)
8. Sophos Endpoint: la meilleure plateforme pour les petites équipes ou les MSP externalisant la recherche de menaces gérée
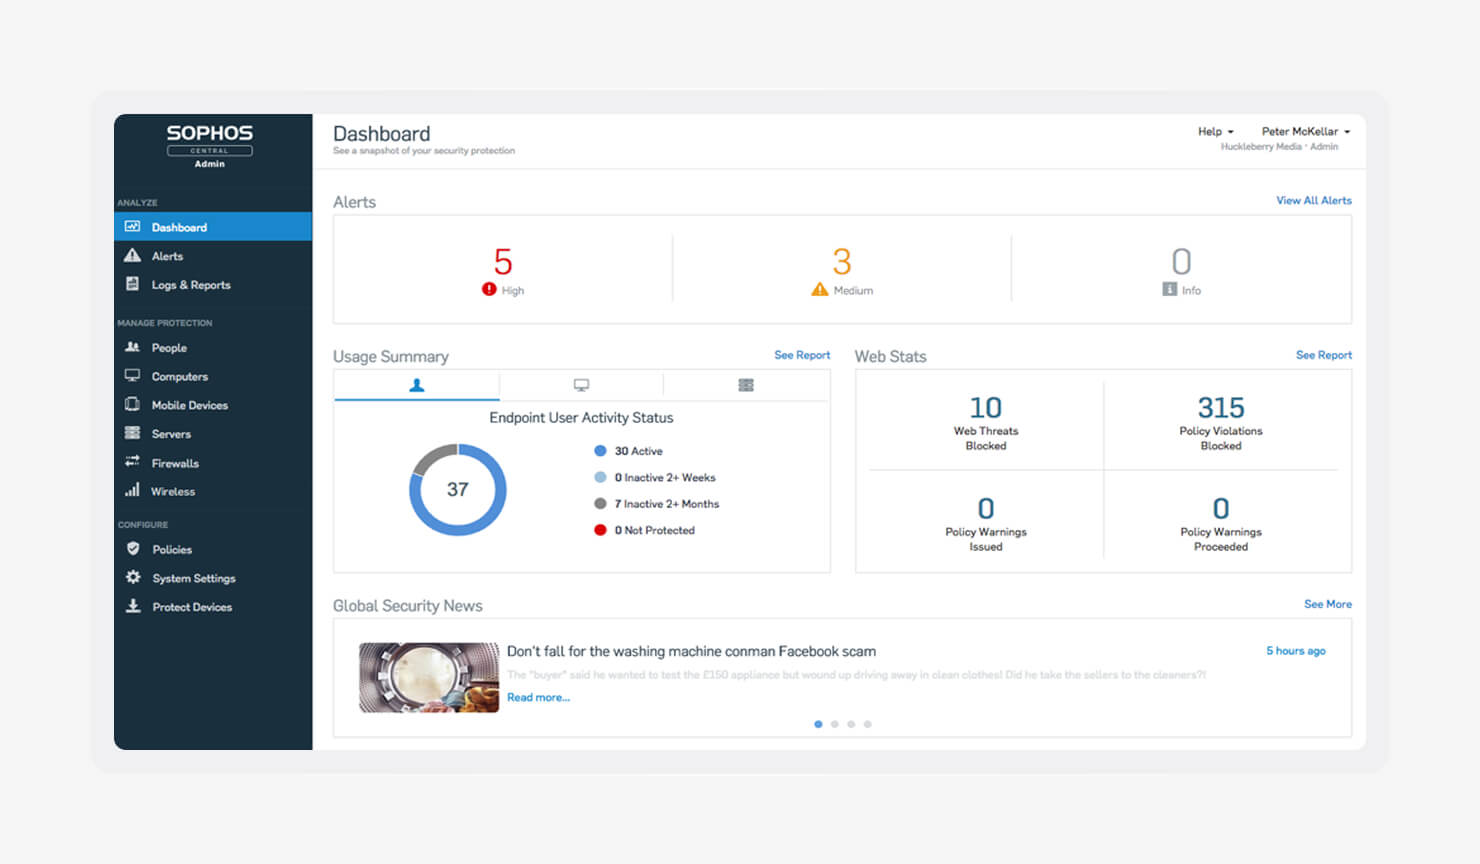
Source de l'image : Sophos
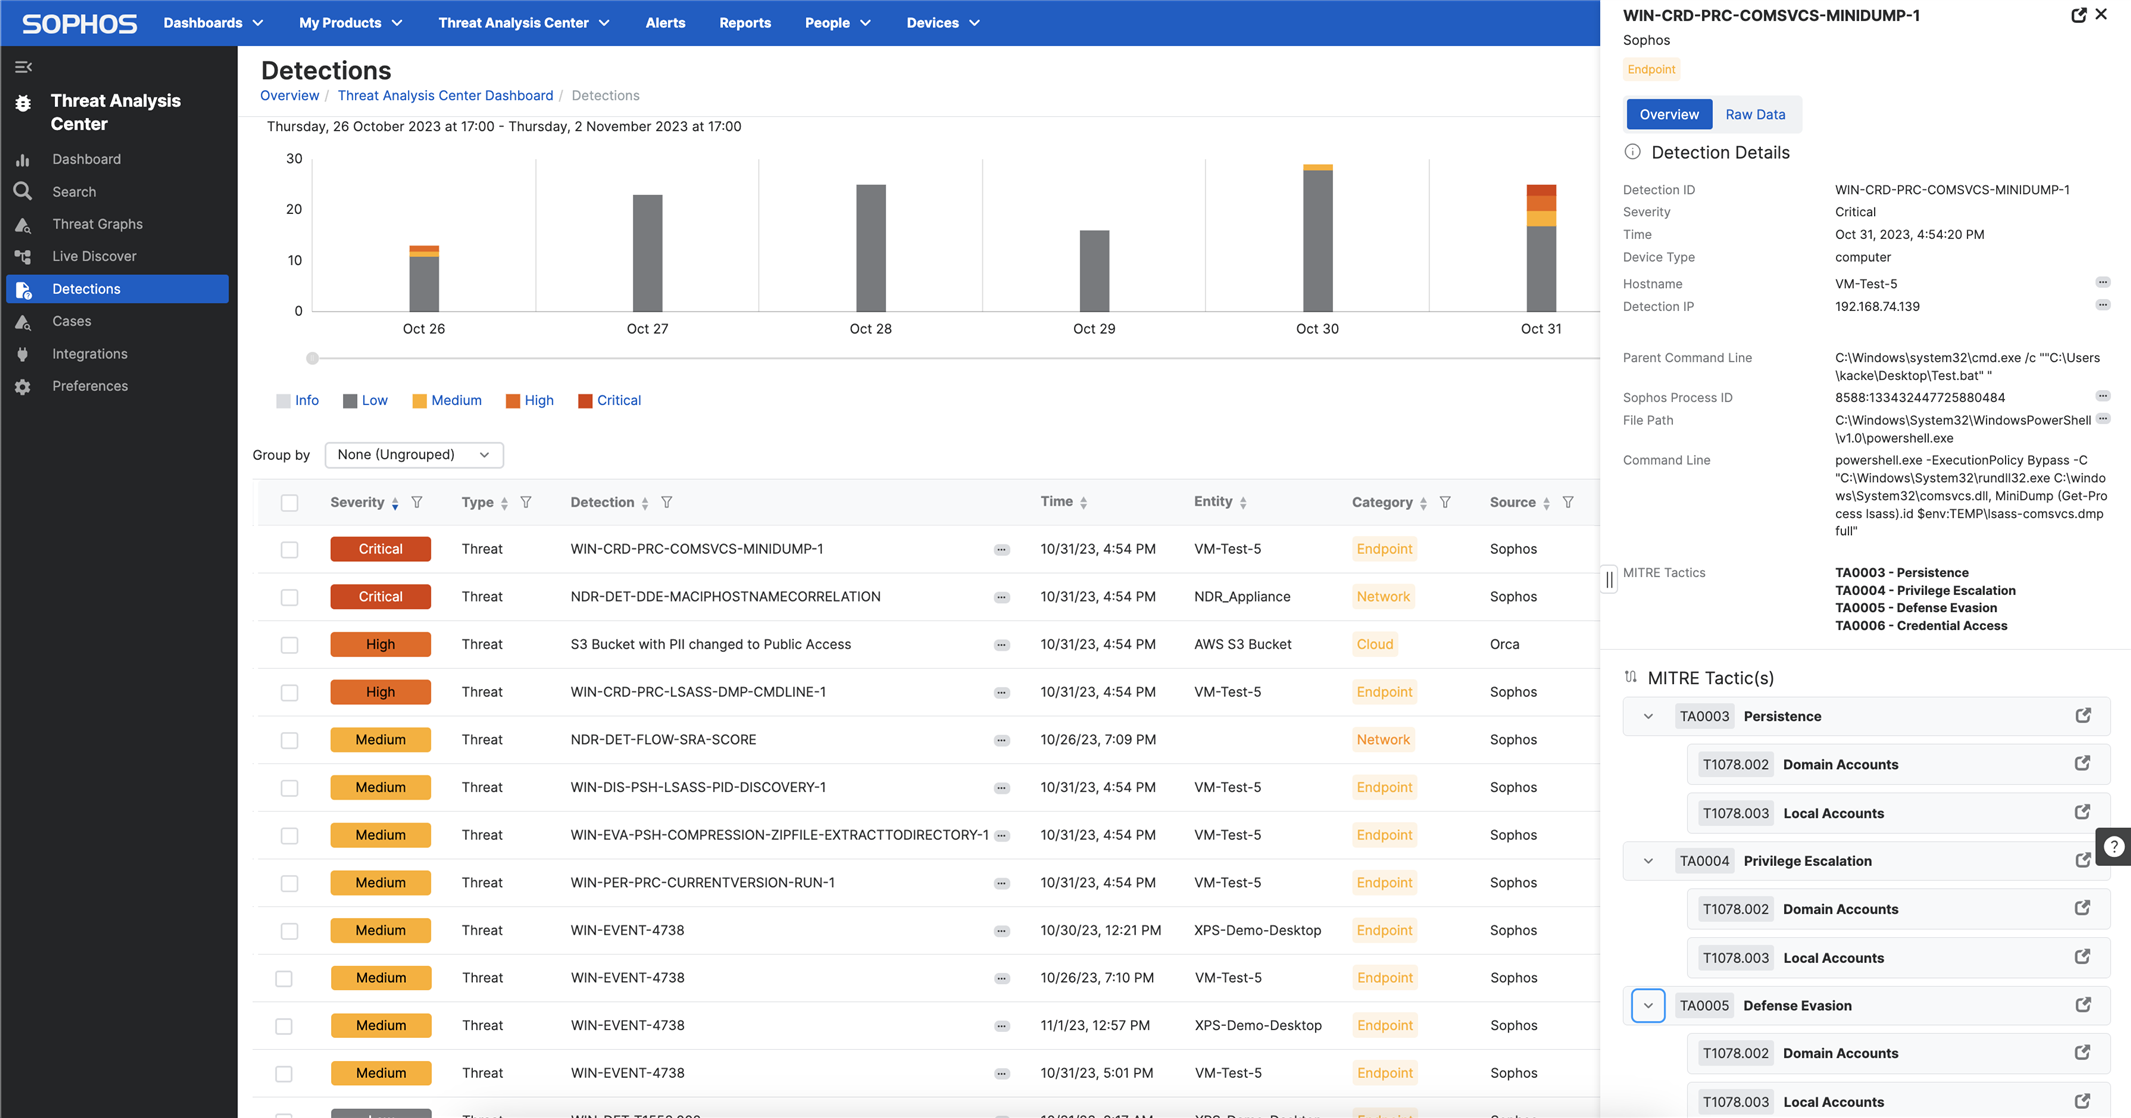
Sophos Endpoint est conçu pour les équipes qui souhaitent bénéficier d’une protection solide sans passer toute leur journée devant une console de sécurité. Il vise à bloquer les attaques avant qu’elles ne se concrétisent, plutôt que de vous submerger d’alertes après coup. Il convient donc parfaitement aux petites équipes informatiques, aux MSP et aux organisations ne disposant pas d’un SOC dédié.
Une grande partie de cet attrait tient à Sophos MDR. Au lieu de mettre en place votre propre centre d’opérations de sécurité fonctionnant 24 h/24 et 7 j/7, vous pouvez confier la surveillance, les investigations et les interventions aux experts de Sophos. Ce service combine une détection basée sur l’IA et une supervision humaine, ce qui offre aux petites équipes une couverture plus étendue sans augmenter leurs effectifs.
Sophos mise également fortement sur l’automatisation et la visibilité partagée. Son modèle de sécurité synchronisé relie les terminaux, les pare-feu, la messagerie électronique et d’autres systèmes afin qu’ils puissent réagir de concert en temps réel. Cela vous aide à mettre en évidence les risques liés au « shadow IT » et à isoler les appareils compromis avant que les menaces ne se propagent dans l’environnement.
Principales fonctionnalités :
- Technologie CryptoGuard : détecte les comportements des ransomwares et annule automatiquement le chiffrement malveillant afin de limiter les dégâts
- IA basée sur l’apprentissage profond : utilise des modèles d’IA prédictifs pour bloquer les logiciels malveillants connus et inconnus avant leur exécution
- Sécurité synchronisée : partage les informations sur les menaces entre les produits Sophos afin d’isoler automatiquement les appareils compromis et d’empêcher toute propagation latérale
| Avantages | Inconvénients |
|---|---|
|
|
Ce qu’en disent les utilisateurs de Sophos Endpoint :
« J’apprécie particulièrement la protection avancée contre les menaces et la façon dont elle utilise l’IA et l’apprentissage profond pour détecter les nouveaux logiciels malveillants. La fonctionnalité de restauration après un ransomware est une véritable bouée de sauvetage, et l’analyse des causes profondes facilite les investigations. » (Himanshu V. sur G2)
« Au début, j’ai trouvé certaines fonctionnalités un peu complexes à comprendre lors de ma première utilisation… mais avec le temps, je me suis beaucoup mieux familiarisé avec ces fonctionnalités et la manière dont elles s’intègrent. » (Saravya J. sur G2)
Comment choisir un fournisseur de sécurité des terminaux
Le choix de la bonne solution de sécurité des terminaux ne se résume pas à une simple question de fonctionnalités. Il s’agit avant tout de trouver la solution la mieux adaptée. Votre environnement, la taille de votre équipe et le niveau de complexité que vous êtes réellement en mesure de gérer au quotidien sont des facteurs déterminants. Même l’outil le plus performant sur le papier peut s’avérer un échec s’il génère une charge de travail supérieure à ce que votre équipe est capable d’assumer. L’objectif est d’obtenir une protection fiable sans avoir à la surveiller en permanence.
Pour choisir le meilleur fournisseur de sécurité des terminaux :
- Évaluez votre environnement de systèmes d’exploitation : si la plupart de vos appareils fonctionnent sous Mac, un outil conçu en priorité pour Windows laissera des failles. Recherchez des fournisseurs qui prennent en charge la sécurité des terminaux Mac avec le même niveau de détail, et non comme une solution de second choix. Des plateformes telles qu’Iru sont conçues en tenant compte des frameworks Apple tout en prenant en charge des environnements plus larges.
- Évaluez la charge de gestion : certains outils partent du principe que vous disposez d’un SOC complet, ce qui n’est pas le cas de nombreuses équipes. Si votre équipe informatique est réduite, privilégiez les plateformes dotées de fonctionnalités d’automatisation intégrées, telles que des agents à réparation automatique et des modèles de conformité prêts à l’emploi, plutôt que des outils nécessitant un réglage constant.
- Examinez les capacités de remédiation : la détection ne représente que la moitié du travail ; les bons fournisseurs agissent également rapidement. Des fournisseurs comme Iru proposent des fonctionnalités telles que la réponse automatisée et l’isolation des appareils, qui permettent de stopper les menaces avant qu’elles ne se propagent, même si votre équipe n’est pas en ligne pour intervenir.
- Pensez à l’intégration avec votre infrastructure actuelle : de nombreux outils de protection des terminaux dépendent de fournisseurs d’identité, d’outils MDM et de logiciels de conformité. Vous pouvez soit gérer ces intégrations vous-même, soit choisir une plateforme qui les regroupe en un seul système afin de réduire les coûts d’exploitation.
- Comprenez la structure tarifaire : les coûts peuvent s’accumuler rapidement. Certains fournisseurs facturent l’agent de base, puis réservent des fonctionnalités essentielles telles que l’EDR ou la conservation des données à des niveaux d’abonnement supérieurs. Recherchez une tarification transparente et évolutive qui s’adapte à vos besoins sans surprise.
Renforcez la sécurité de vos terminaux avec Iru
La sécurité des terminaux devient vite compliquée lorsque chaque fonctionnalité est gérée par un outil différent. Iru regroupe le tout grâce à son logiciel de gestion des terminaux. Ainsi, la sécurité des terminaux, la gestion des appareils, la gestion des identités et la conformité s’exécutent sur une seule et même plateforme, à l’aide d’un agent léger unique. Tous les éléments partagent le même contexte, ce qui vous aide à agir plus rapidement.
Iru relie les données télémétriques entre les utilisateurs, les appareils et les applications, afin que vos interventions ne reposent pas sur des suppositions. Appliquez des correctifs aux applications, mettez en œuvre des contrôles, isolez les menaces et soyez toujours prêt pour un audit sans que les tâches manuelles ne s’accumulent. Vous passez moins de temps à gérer des outils et plus de temps à anticiper les problèmes.
Réservez une démonstration gratuite pour découvrir comment Iru peut vous aider à simplifier votre infrastructure et à prendre le contrôle de la sécurité des terminaux.