

Les équipes de sécurité doivent faire face à un nombre croissant de problèmes de sécurité à détecter et à résoudre. Cisco Talos a recensé 48 196 vulnérabilités et expositions communes (CVE) en 2025, soit une moyenne de 132 par jour. Un outil d’analyse des vulnérabilités peut aider votre équipe à identifier et à corriger ces problèmes. Il analyse vos appareils, vos logiciels et vos systèmes à la recherche de failles de sécurité connues, vous offrant ainsi une vision plus claire des sources potentielles de problèmes.
Mais tous les environnements ne nécessitent pas le même type de visibilité. Une équipe chargée du réseau peut avoir besoin d’une visibilité sur son infrastructure, tandis qu’un environnement cloud ou un parc de terminaux peut nécessiter un scan des vulnérabilités des terminaux. Certains outils vont même plus loin en vous aidant à hiérarchiser les problèmes à traiter en priorité ou en vous accompagnant dans la correction des CVE.
Nous allons comparer 10 outils dans ces différentes catégories et voir dans quels cas chacun d’entre eux s’avère utile.
Aperçu des meilleurs outils d’analyse des vulnérabilités
Les meilleurs outils d’analyse des vulnérabilités varient en fonction des systèmes que vous devez protéger, qu’il s’agisse des terminaux des employés, des réseaux internes, des charges de travail dans le cloud ou des applications web. Voici un comparatif des meilleurs outils d’évaluation des vulnérabilités:
| Fournisseur | Idéal pour | Note G2 | Fonctionnalité clé |
|---|---|---|---|
| Iru | Analyse des terminaux (Mac + Windows) avec correction intégrée | 4,7 | Détection des CVE via un agent + correction automatique |
| CrowdStrike Falcon | Analyse basée sur un agent et intégrée à une solution EDR | 4,6 | Gestion des expositions dans l’agent Falcon |
| Microsoft Defender VM | Environnements « Windows-first » | 4,4 | Intégration native de M365/Defender |
| Tenable Nessus | Analyse étendue du réseau et de l'infrastructure | 4.5 | Couverture approfondie basée sur des plugins |
| Qualys VMDR | VM d'entreprise à grande échelle basée sur le cloud | 4,4 | Inventaire des actifs + conformité |
| Rapid7 Exposure Command | Hiérarchisation en fonction des risques + workflows de correction | 4,4 | Évaluation des risques en temps réel |
| OpenVAS (Greenbone) | Analyse de réseau gratuite et open source | 4.4 | Open source, large éventail de protocoles |
| Wiz | Priorité au cloud (plateforme de protection des applications natives du cloud (CNAPP) sans agent) | 4,7 | Couverture cloud sans agent |
| Invicti (anciennement Acunetix) | Analyse des applications web (DAST) | 4,1 | Détection des failles SQLi/XSS dans les applications web |
| Intruder | Équipes allégées / analyse externe continue | 4,8 | Simple, continu, avec alertes |
Les meilleurs scanners de vulnérabilités basés sur les terminaux et les agents
Les scanners de vulnérabilités basés sur des agents installent un logiciel sur chaque terminal, ce qui leur permet de collecter des données détaillées sur les appareils et les applications et d’identifier les vulnérabilités connues. Un scanner efficace doit vous offrir une visibilité précise sur les logiciels affectés et vous permettre d’agir plus facilement sur la base des résultats. Voici quelques options que vous pouvez envisager.
1. Iru
- Idéal pour : l’analysedes terminaux (Mac + Windows) avec correction intégrée
- Note G2 : 4,7
Iru est une plateforme informatique et de sécurité alimentée par l’IA qui combine la sécurité et la gestion des terminaux, la gestion des identités et des accès, ainsi que l’automatisation de la conformité. En tant que scanner de vulnérabilités des terminaux, Iru établit un inventaire complet des applications présentes sur les appareils gérés, identifie les logiciels vulnérables et relie la détection à la correction via le même agent de terminal.
La fonctionnalité« Auto Apps » distingue également Iru. Elle regroupe près de 500 applications professionnelles courantes pour Mac et Windows que vous pouvez déployer et mettre à jour automatiquement, réduisant ainsi l’effort manuel nécessaire pour maintenir les logiciels à jour.
Sprinter Health, un client d’Iru, illustre ce que cela peut signifier pour une équipe informatique réduite. L’entreprise a utilisé Iru pour gérer son parc d’appareils en pleine expansion et a réduit la gestion des appareils à moins de 10 % de la charge de travail mensuelle de son équipe informatique, ce qui a permis à celle-ci de se concentrer sur d’autres priorités.
Les avis soulignent sa facilité d’utilisation et ses capacités de gestion des appareils. Les utilisateurs trouvent que la configuration et la prise en main d’Iru sont extrêmement simples, avec un service client réactif pour résoudre tout problème éventuel. Les utilisateurs apprécient particulièrement Iru pour ses capacités de gestion des appareils Apple. Cela dit, certains mentionnent des possibilités d’amélioration dans des domaines tels que le reporting.
Fonctionnalités clés
- Inventaire logiciel complet et détection des CVE basée sur des agents : établit un inventaire logiciel complet et signale les vulnérabilités connues sur les terminaux gérés
- Hiérarchisation des CVE : hiérarchise les vulnérabilités en fonction de leur gravité et ajoute du contexte grâce à l’IA d’Iru
- Réponse aux vulnérabilités : corrige automatiquement les logiciels vulnérables pour accélérer l’application des correctifs
- Couverture multiplateforme : analyse les terminaux sous Mac et Windows
- EDR intégré au même agent léger : combine la détection et la réponse au niveau des terminaux (EDR) avec la gestion des vulnérabilités au sein d’un seul agent
2. CrowdStrike Falcon
- Idéal pour : analysebasée sur un agent , avec EDR intégré
- Note G2 : 4,6
CrowdStrike Falcon assure l’analyse et l’évaluation des vulnérabilités via le capteur Falcon. Le même agent léger utilisé pour l’EDR collecte également les données de vulnérabilité, vous offrant ainsi une vue d’ensemble des expositions et de l’activité des terminaux. Cette configuration fait de Falcon un choix naturel pour les équipes utilisant déjà CrowdStrike.
Les données de vulnérabilité s’intègrent au contexte de détection et de réponse, tandis que Falcon Exposure Management ajoute des informations sur les menaces en temps réel pour vous aider à vous concentrer sur les vulnérabilités que les attaquants exploitent activement. Par ailleurs, la tarification et la structure des produits de CrowdStrike s’adressent aux grandes entreprises disposant de budgets de sécurité plus importants.
Les évaluateurs de G2 apprécient l’agent léger de Falcon, sa détection efficace des menaces et son approche centralisée de la sécurité des terminaux. Les critiques les plus courantes portent sur les coûts élevés, la complexité de l’interface et la courbe d’apprentissage liée aux fonctionnalités avancées, en particulier pour les petites équipes.
Fonctionnalités clés
- Analyse via l’agent Falcon : utilise le capteur Falcon pour évaluer les terminaux à la recherche de vulnérabilités connues
- Données d’exposition en temps réel : met à jour en continu les informations sur les vulnérabilités à mesure que l’état des terminaux évolue
- Combinaison EDR et contexte des vulnérabilités : relie les résultats de détection des vulnérabilités aux données de détection et de réponse au niveau des terminaux
- Enrichissement des renseignements sur les menaces : ajoute des renseignements en temps réel sur les menaces pour aider à identifier les vulnérabilités actuellement exploitées
3. Gestion des vulnérabilités Microsoft Defender
- Idéal pour : les environnementsprincipalement Windows
- Note G2 : 4,4
Microsoft Defender Vulnerability Management est la solution idéale pour les organisations qui utilisent déjà les outils de sécurité de Microsoft. Il offre une visibilité sur les vulnérabilités via un agent au sein de l’écosystème Microsoft Defender et s’intègre étroitement à Microsoft Entra ID, offrant ainsi aux équipes axées sur Windows un environnement familier pour évaluer les failles logicielles et gérer leur correction.
La plateforme est particulièrement efficace lorsque la majeure partie de votre environnement repose déjà sur Microsoft. La couverture de Windows constitue un atout majeur, tandis que les organisations disposant d’un mélange plus large de systèmes d’exploitation peuvent avoir besoin d’un autre outil pour combler les lacunes de couverture et obtenir une vue d’ensemble de l’environnement.
Sur G2, les utilisateurs saluent souvent l’intégration de la plateforme avec d’autres produits de sécurité Microsoft ainsi que son interface familière pour les équipes qui utilisent déjà cet écosystème. Cependant, certains utilisateurs mentionnent une configuration complexe pour les fonctionnalités avancées et un manque de flexibilité lors de la gestion des appareils en dehors de l’environnement Microsoft.
Fonctionnalités clés
- Intégration native avec Defender et Entra : relie les données sur les vulnérabilités à Microsoft Defender et Microsoft Entra ID
- Couverture axée sur Windows : offre une excellente visibilité sur les vulnérabilités des appareils Windows
- Inventaire des appareils intégré : suit les appareils et les logiciels installés pour identifier les vulnérabilités potentielles
- Conseils basés sur le score de sécurité : utilise des recommandations de sécurité et un système de notation pour aider à hiérarchiser les mesures correctives
Les meilleurs scanners de vulnérabilités réseau et d’infrastructure
Les scanners de vulnérabilités réseau et d’infrastructure examinent les systèmes que votre organisation expose sur son réseau, des serveurs et hôtes aux applications connectées. Voici quelques outils qui peuvent vous aider à repérer les faiblesses connues dans cet environnement avant qu’une pile grandissante de résultats ne se transforme en une chasse au trésor à plein temps.
4. Tenable Nessus
- Idéal pour : l’analyseapprofondie du réseau et de l’infrastructure
- Note G2 : 4,5
Nessus s’est forgé au fil des années une solide réputation dans le domaine de l’analyse des vulnérabilités. Son approche basée sur des plugins offre une large couverture des réseaux et des hôtes, avec des modèles d’analyse pour la détection des vulnérabilités, l’inventaire des actifs et les contrôles de conformité. Tenable met également régulièrement à jour ses plugins à mesure que de nouvelles vulnérabilités apparaissent.
L’outil vous offre un contrôle étendu sur le déroulement des analyses, depuis la sélection des cibles et des méthodes de découverte jusqu’à l’ajustement des paramètres d’évaluation. Cette flexibilité peut s’avérer précieuse lorsque votre environnement comporte quelques recoins particuliers, même si la configuration des analyses peut demander du temps et de l’expérience.
Les utilisateurs de G2 ont toutefois des avis mitigés sur Nessus. Ils l’apprécient pour la précision de ses résultats et la richesse de sa bibliothèque de plugins. Mais cette même flexibilité, tant appréciée par les équipes expérimentées, peut se traduire par une mise en place et une courbe d’apprentissage plus difficiles, en particulier si vous débutez dans le domaine de l’analyse des vulnérabilités.
Fonctionnalités clés
- Détection basée sur des plugins : utilise des plugins configurables pour détecter les vulnérabilités connues dans l’ensemble de votre environnement
- Analyse du réseau et des hôtes : analyse les hôtes connectés au réseau à la recherche de services exposés et de failles de sécurité
- Auditsde configuration et de conformité: vérifie les paramètres système par rapport aux normes de sécurité et aux exigences de conformité
- Rapports détaillés : vous permet d’adapter les rapports d’analyse aux besoins de votre organisation
5. Qualys VMDR
- Idéal pour : les entreprises , les machines virtuelles dans le cloud à grande échelle
- Note G2 : 4,4
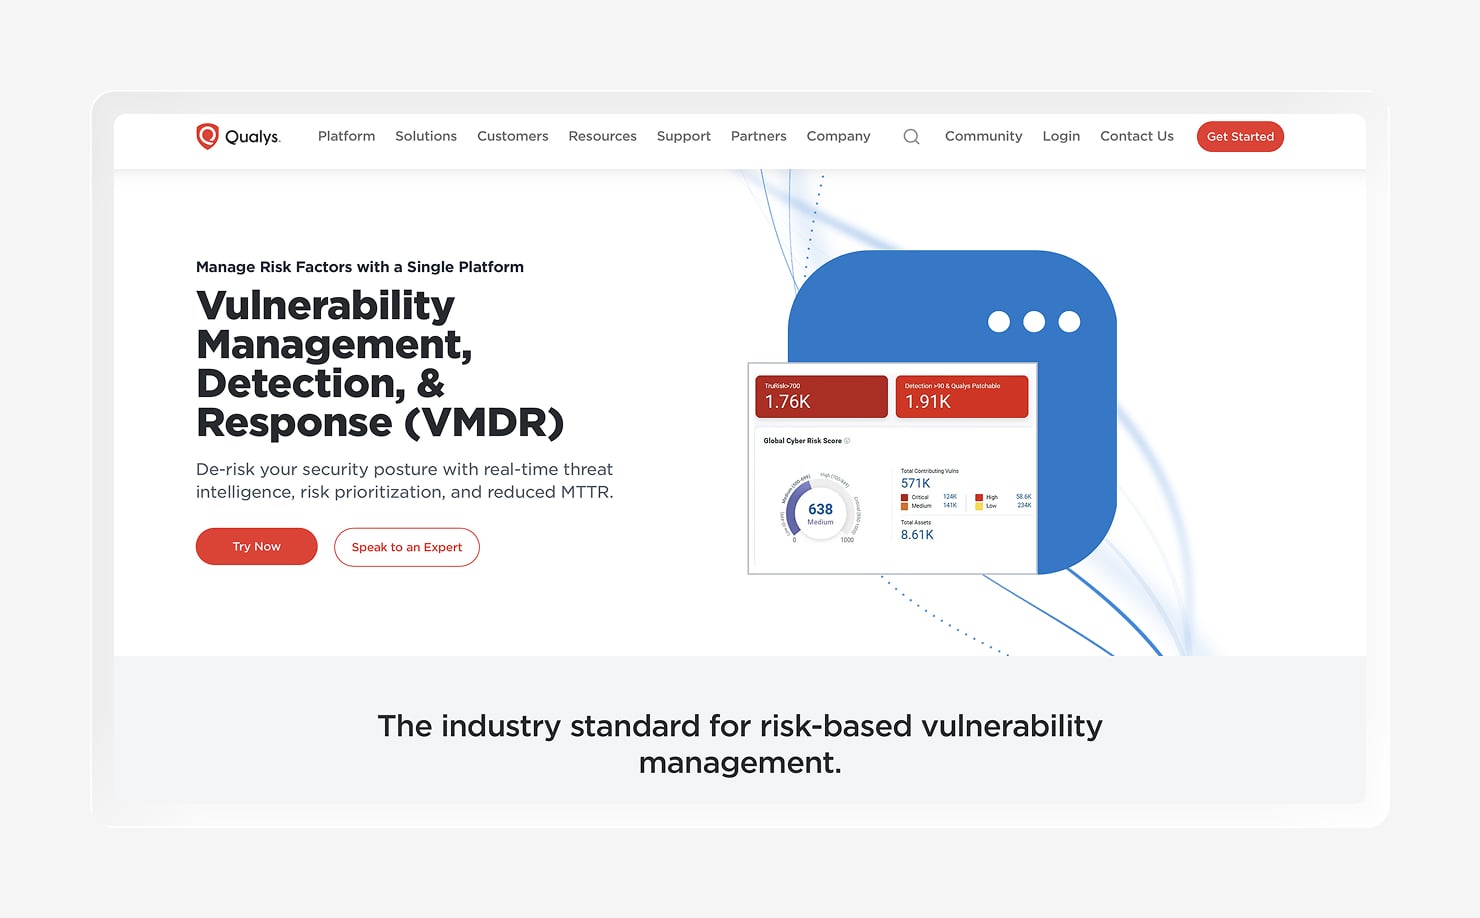
Qualys VMDR est une plateforme de gestion des vulnérabilités basée sur le cloud, conçue pour offrir une visibilité continue sur un environnement de grande envergure. Elle regroupe la découverte des actifs, la détection des vulnérabilités, la hiérarchisation des menaces et les contrôles de conformité au sein d’une seule et même plateforme, ce qui en fait davantage une plaque tournante centrale pour la gestion des risques qu’un simple scanner que l’on lance une fois pour toutes.
Cette approche plus globale peut s’avérer particulièrement efficace pour les organisations gérant à grande échelle des terminaux itinérants, des charges de travail dans le cloud ou des environnements conteneurisés. Qualys prend en charge à la fois les analyses avec et sans agent, vous offrant ainsi différentes méthodes de collecte de données sur l’ensemble des systèmes.
Les avis sur G2 dressent un tableau globalement positif de la facilité d’utilisation de la plateforme une fois qu’elle est opérationnelle. Les utilisateurs apprécient souvent la visibilité offerte par Qualys et l’étendue de ses fonctionnalités. En revanche, certains avis mentionnent une configuration complexe et une interface déroutante dont la navigation peut s’avérer chronophage.
Fonctionnalités clés
- Détection des actifs : identifie les actifs dans l’ensemble de votre environnement pour vous aider à recenser ceux qui doivent être protégés
- Hiérarchisation des menaces : classe les vulnérabilités en fonction du risque et du contexte de la menace afin de guider la mise en œuvre des mesures correctives
- Contrôles de conformité : évalue les systèmes par rapport aux exigences de configuration et de conformité applicables
- Analyse avec et sans agent : prend en charge les deux méthodes de déploiement pour analyser différents types d’environnements
6. Rapid7 Exposure Command
- Idéal pour : la hiérarchisationbasée sur les risques et les workflows de correction
- Note G2 : 4,4
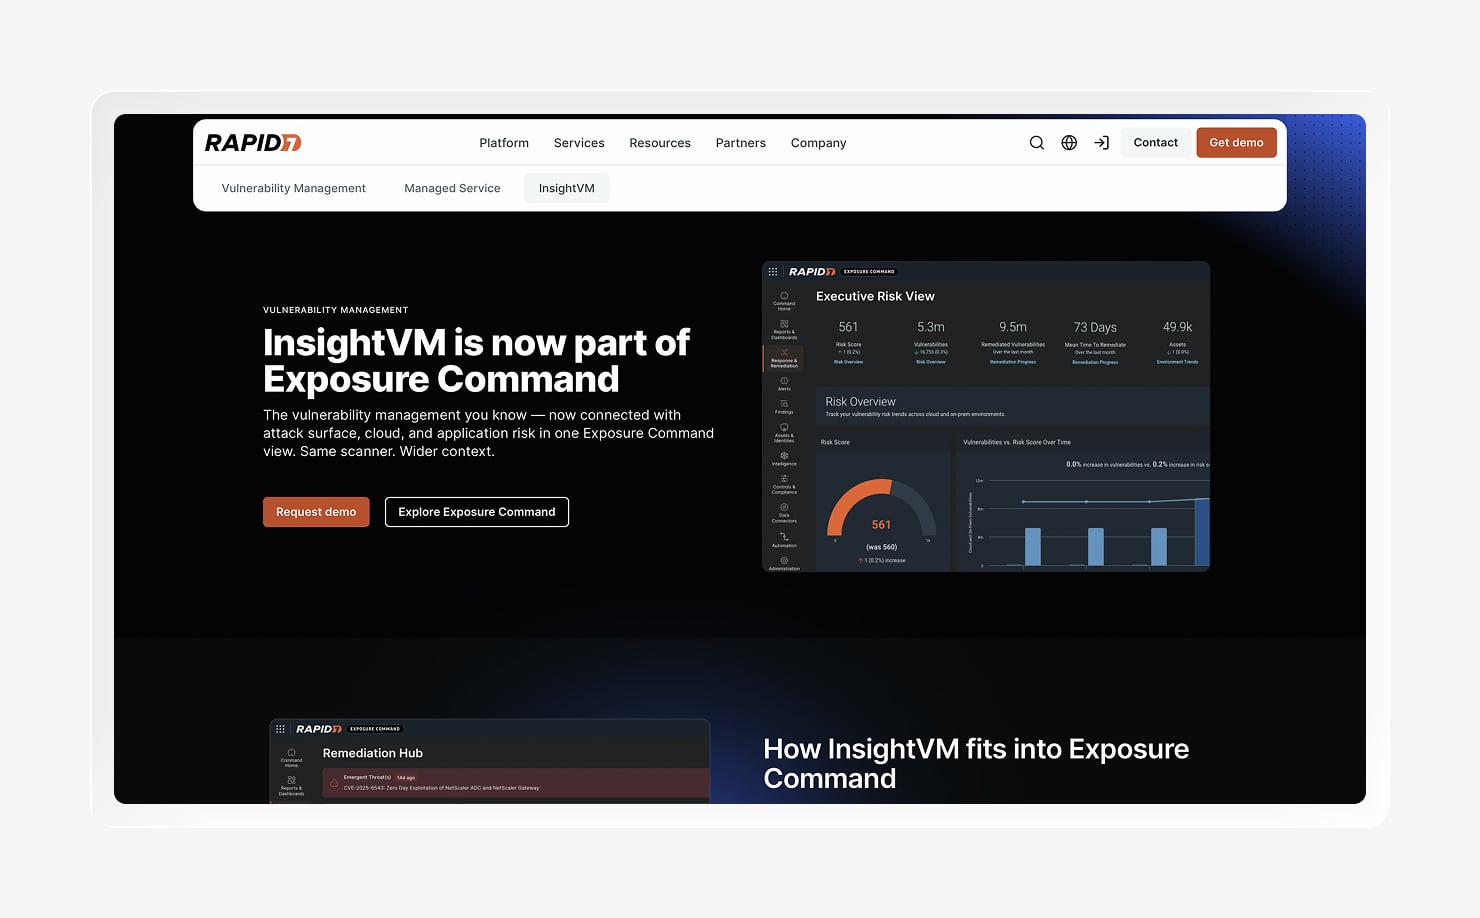
Rapid7 Exposure Command s’appuie sur InsightVM, qui fournit sa technologie de gestion des vulnérabilités, tout en y ajoutant un contexte d’exposition plus large. La plateforme utilise une notation des risques tenant compte des menaces pour vous aider à vous concentrer sur les vulnérabilités en fonction de facteurs tels que la probabilité d’exploitation, l’accessibilité, la gravité et le contexte métier.
Rapid7 relie également les résultats aux workflows de correction, notamment l’automatisation et la gestion des tickets, afin que la gestion des vulnérabilités des terminaux (EVM) reste en lien avec les équipes chargées de résoudre les problèmes. Elle vous offre une couverture flexible sur les environnements sur site, l’infrastructure cloud et d’autres parties de votre surface d’attaque, avec une visibilité continue sur les agents.
Les utilisateurs apprécient la notation des risques exploitable, les tableaux de bord en temps réel, le suivi des mesures correctives et les intégrations avec des outils tels que les systèmes de gestion des tickets. Mais certains estiment que la configuration initiale peut s’avérer complexe, tandis que les analyses plus poussées et les rapports personnalisés peuvent nécessiter un réglage supplémentaire. Puissant, oui. Une expérience du type « branchez-le et oubliez-le » ? Pas toujours.
Fonctionnalités clés
- Évaluation des risques tenant compte des menaces : hiérarchise les vulnérabilités en fonction de la gravité technique, des renseignements sur les menaces et du contexte des actifs
- Analyse continue des vulnérabilités : offre une visibilité permanente sur les vulnérabilités dans tous les environnements pris en charge
- Workflows de correction : relie les résultats aux recommandations, à l’automatisation et aux workflows des équipes pour faire avancer la correction
- Tableaux de bord des risques en temps réel : suit l’exposition aux risques et la progression des mesures correctives via des tableaux de bord personnalisables
7. OpenVAS (Greenbone)
- Idéal pour : analyse réseaugratuite et open source
- Note G2 : 4,4
OpenVAS est un scanner de vulnérabilités open source maintenu par Greenbone. Il analyse les réseaux à l’aide d’un large éventail de protocoles et utilise une vaste base de tests de vulnérabilité pour identifier les failles de sécurité connues.
Son principal atout est simple : il n’y a pas de coût de licence traditionnel. Vous devez toutefois vous charger de l’hébergement, des mises à jour et du réglage du scanner, ce qui peut demander plus d’efforts pratiques qu’une plateforme commerciale. Ce compromis peut valoir la peine pour les équipes qui souhaitent un contrôle accru sans alourdir leur facture logicielle.
Les retours de la communauté et de G2 indiquent que les utilisateurs apprécient OpenVAS pour sa large couverture et son rapport qualité-prix. Les critiques les plus fréquentes portent sur la configuration, les performances, l’interface utilisateur et l’effort technique nécessaire pour assurer un fonctionnement fluide. Dans l’ensemble, c’est une bonne option pour les équipes qui accordent de l’importance à la visibilité et au contrôle des terminaux et qui disposent des ressources techniques pour gérer la plateforme.
Principales fonctionnalités
- Open source, sans coût de licence : permet d’effectuer des analyses de vulnérabilité sans licence logicielle traditionnelle
- Large couverture réseau : analyse les services réseau sur un large éventail de protocoles
- Flux de tests communautaire : utilise des tests de vulnérabilité régulièrement mis à jour pour identifier les failles de sécurité connues
- Contrôle en auto-hébergement : vous permet de gérer le scanner et sa configuration au sein de votre propre environnement
Les meilleurs scanners de vulnérabilités pour le cloud et les applications web
Les scanners de vulnérabilités des applications cloud et web recherchent les failles de sécurité dans les ressources cloud, les charges de travail, les applications et leurs configurations. Ils vous aident à identifier les risques qui dépassent le cadre du périphérique lui-même, d’autant plus que les environnements cloud deviennent de plus en plus difficiles à suivre.
8. Wiz
- Idéal pour : une approche « cloud-first » (CNAPP sans agent)
- Note G2 : 4,7
Wiz est une plateforme de sécurité native du cloud et sans agent qui analyse les environnements cloud sans déployer d’agent sur chaque charge de travail. Elle évalue les ressources cloud, les conteneurs et les configurations, puis relie ces résultats pour montrer comment un attaquant pourrait potentiellement se déplacer au sein d’un environnement.
Ce contexte des chemins d’attaque constitue un élément majeur de l’approche de Wiz. Plutôt que de vous présenter une longue liste triée uniquement par gravité, Wiz met en évidence les vulnérabilités en fonction de leur chemin potentiel vers les actifs sensibles.
Wiz se concentre sur les environnements cloud ; sa solution est donc particulièrement pertinente lorsque la majeure partie de vos risques de sécurité réside dans des environnements de cloud public. Elle est moins adaptée à la gestion de parcs d’appareils ou à l’analyse de réseaux sur site traditionnels, même si elle peut aider à mettre en évidence les risques liés au cloud causés par la dérive des terminaux.
Les évaluateurs de G2 apprécient Wiz pour sa large visibilité sur le cloud et sa capacité à hiérarchiser les résultats complexes. Certains utilisateurs mentionnent une courbe d’apprentissage, notamment lors de la configuration des politiques ou de l’exploitation du volume important de données de la plateforme.
Fonctionnalités clés
- Analyse du cloud sans agent : analyse les environnements cloud pris en charge sans nécessiter d’agent sur chaque charge de travail
- Hiérarchisation des chemins d’attaque : cartographie les relations entre les résultats pour mettre en évidence les vulnérabilités offrant un accès plus direct aux ressources sensibles
- Couverture des conteneurs et de l’infrastructure en tant quecode (IaC) : analyse les conteneurs et l’infrastructure en tant que code (IaC) à la recherche de risques de sécurité
- Visibilité multicloud : offre une vue centralisée sur l’ensemble des environnements cloud pris en charge
9. Invicti (anciennement Acunetix)
- Idéal pour : analyse des applicationsWeb (DAST)
- Note G2 : 4,1
Invicti se concentre sur les vulnérabilités au sein des applications Web et des API. Il utilise les tests dynamiques de sécurité des applications (DAST) pour analyser les applications en cours d'exécution à la recherche de problèmes tels que l'injection SQL et le cross-site scripting (XSS), tout en proposant également certaines fonctionnalités de tests interactifs de sécurité des applications (IAST).
Invicti constitue donc un choix judicieux lorsque les applications Web et les API représentent une part importante de votre surface d’attaque. Un scanner dédié aux applications Web peut fonctionner en complément de scanners de réseau et de terminaux, qui couvrent différentes parties de votre environnement. Il peut également soutenir une stratégie plus large de sécurité des terminaux « Zero-Trust » en contribuant à sécuriser les applications auxquelles vos utilisateurs accèdent.
Sur G2, les utilisateurs considèrent Invicti comme une bonne option car il offre une détection précise des vulnérabilités et des résultats détaillés. Certains évaluateurs mentionnent que la gestion des analyses et de la configuration peut prendre du temps, et que l’interface et les rapports peuvent sembler un peu complexes.
Principales fonctionnalités
- Analyse DAST des applications web : teste les applications web en cours d'exécution à la recherche de failles de sécurité connues
- Détection des attaques SQLi/XSS : détecte les vulnérabilités liées aux injections SQL et aux scripts intersites
- Analyse des API : analyse les API prises en charge à la recherche de failles de sécurité potentielles
- Rapports adaptés aux développeurs : fournit des résultats détaillés que les développeurs peuvent utiliser lors de la correction des failles
10. Intrus
- Idéal pour : les équipesréduites / l'analyse externe continue
- Note G2 : 4,8
Intruder est un outil de scan continu des vulnérabilités conçu pour les équipes qui ne disposent pas nécessairement d’un spécialiste dédié à la gestion des vulnérabilités. Il analyse votre surface d’attaque externe et votre environnement cloud, vérifie vos applications web et envoie des alertes lorsqu’il détecte de nouveaux risques.
La plateforme met fortement l’accent sur la facilité d’utilisation, ce qui en fait un choix idéal pour les petites équipes et les environnements axés sur le cloud. Elle sacrifie une partie de l’étendue des fonctionnalités que l’on trouve dans les plateformes destinées aux grandes entreprises au profit d’une expérience plus simple, ce qui peut également aider les équipes à éviter d’ajouter davantage de complexité à leur multitude d’outils.
Les avis sur G2 reflètent cette orientation. Les utilisateurs apprécient l’interface simple d’Intruder, la clarté de ses résultats et la valeur ajoutée qu’il apporte aux petites équipes, tandis que certains soulignent des limites en matière de personnalisation, de rapports et de couverture pour les environnements plus complexes.
Fonctionnalités clés
- Analyse externe continue : analyse en permanence votre environnement externe à la recherche de nouvelles vulnérabilités
- Surveillance de la surface d’attaque : surveille les ressources exposées à Internet et identifie les changements susceptibles de créer de nouveaux risques
- Vérification des applications web : vérifie les applications web à la recherche de failles de sécurité courantes
- Alertes proactives : envoie des alertes lorsque de nouvelles vulnérabilités ou des problèmes de sécurité nécessitent votre attention
Comment choisir un outil d'analyse des vulnérabilités
Le choix des meilleurs outils de détection des vulnérabilités dépend de la nature de vos risques et de la manière dont votre équipe les gère lorsqu’un scan détecte un problème. La plupart des entreprises combinent des outils issus des différentes catégories évoquées ci-dessus, comme le scan des vulnérabilités des terminaux associé au scan du réseau, de l’infrastructure, du cloud ou des applications web. Voici quelques conseils pour choisir l’outil adapté.
Commencez par déterminer ce que vous devez analyser
Choisissez la partie de votre environnement que vous devez protéger. Les scanners de terminaux sont les plus adaptés aux appareils et aux logiciels installés ; les scanners de réseau et d’infrastructure couvrent les systèmes et services connectés. Les scanners de cloud et d’applications web se concentrent sur les ressources cloud, les charges de travail, les applications et les API.
Certaines équipes peuvent rechercher des outils de piratage pour compléter leurs tests de sécurité. Mais ces outils peuvent présenter leurs propres risques, notamment des logiciels malveillants et des vulnérabilités qui augmentent votre surface d’attaque. Les outils d’analyse des vulnérabilités ont un objectif différent : ils vous aident à identifier les failles connues sur l’ensemble des systèmes que vous possédez et gérez.
La hiérarchisation, pas seulement la détection
Une longue liste de vulnérabilités peut rapidement passer inaperçue. Recherchez un outil qui hiérarchise les résultats en fonction du risque réel, en tenant compte de facteurs tels que l’exploitabilité, l’exposition et l’importance de l’actif concerné, plutôt que de se fier uniquement à un score brut du Common Vulnerability Scoring System (CVSS).
Workflow de l'analyse à la correction
La détection d’une vulnérabilité n’est que le point de départ. Le moyen le plus rapide de réduire les risques consiste à utiliser un scanner qui enchaîne directement sur l’étape suivante, grâce à des fonctionnalités de correction intégrées ou à des intégrations avec vos outils de correction, de gestion des tickets ou d’automatisation informatique. Cette connexion offre à votre équipe un parcours plus clair, de « nous l’avons détectée » à « elle est corrigée ».
Couverture multiplateforme et facilité d’utilisation
Votre scanner doit également être adapté à l’environnement et à l’équipe qui l’utilise. Examinez la couverture sur différents systèmes d’exploitation, tels que Mac et Windows, puis tenez compte de détails pratiques comme l’empreinte de l’agent, le taux de faux positifs et l’effort de configuration.
Un outil peut offrir de nombreuses fonctionnalités, mais le véritable test consiste à savoir si votre équipe peut continuer à l’utiliser sans avoir besoin d’une carte et d’un panier-repas pour trouver ce qui compte vraiment.
Analysez et corrigez les vulnérabilités en un seul et même endroit avec Iru
Détecter les vulnérabilités n’est que la moitié du chemin. Vous devez également disposer d’un moyen clair de les corriger avant que la prochaine alerte de sécurité n’atterrisse sur votre bureau. Iru réunit la détection et la correction des vulnérabilités au sein d’un même flux de travail, afin que votre équipe passe moins de temps à passer d’un outil à l’autre et puisse se concentrer sur la réduction des risques.
Avec Iru Vulnerability Management, vous pouvez suivre les logiciels vulnérables sur Mac et Windows, hiérarchiser les problèmes grâce au contexte fourni par l’IA d’Iru, et appliquer automatiquement des correctifs aux applications prises en charge via le même agent léger. Cela permet de regrouper en un seul et même endroit le processus allant de la découverte d’une vulnérabilité à sa correction, sans ajouter d’outil supplémentaire à votre infrastructure de sécurité.
Réservez une démonstration gratuite pour découvrir comment cela fonctionne avec votre environnement de terminaux.