

Los equipos de TI eligen los dispositivos de Apple por su rendimiento, seguridad y una mejor experiencia de usuario, pero también deben asumir la realidad que ello conlleva: gestionar dispositivos de Apple no es lo mismo que gestionar cualquier otro tipo de dispositivo. Si estás buscando la mejor solución MDM para Apple, ya estás notando esa diferencia.
La gestión de dispositivos Apple sigue sus propias reglas. Por citar algunas, tenemos las notificaciones push de Apple (APN), FileVault y el registro automático de dispositivos (ADE). Cuando esas piezas no encajan, el sistema falla o se atasca. Los dispositivos no se registran correctamente. Las políticas no se aplican. Acabas dedicando tu tiempo a resolver casos excepcionales en lugar de avanzar.
Un software MDM eficiente para dispositivos Apple puede simplificar las cosas al gestionar la configuración, la seguridad y las actualizaciones desde un único lugar. Descubre 10 herramientas que te ayudan a hacerlo, cada una diseñada para un tipo diferente de equipo y configuración.
Las 9 mejores soluciones MDM de Apple de un vistazo
Es un tópico, pero no hay una única solución ideal para todos los equipos. La elección adecuada depende de tu configuración, tus necesidades de seguridad y el nivel de complejidad que estés dispuesto a gestionar.
Aquí tienes las 10 mejores opciones para que puedas reducir tu lista:
| Plataforma | Ideal para | Características principales | G2 |
|---|---|---|---|
| Iru | Automatización y seguridad integrada | Plantillas de cumplimiento normativo, seguridad de terminales integrada y mapas de asignación | 4,7/5 |
| Mosyle | Centros educativos y organizaciones con presupuesto limitado | Herramientas para el aula, gestión multitenant y escalabilidad rentable | 4,7/5 |
| Addigy | Proveedores de servicios gestionados (MSP) | Arquitectura multitenant, Live Terminal e integraciones con sistemas de automatización de servicios profesionales (PSA) | 4,5/5 |
| JumpCloud | Identidad unificada y funciones básicas de MDM | Identidad unificada, políticas multisistema operativo y SSO | 4,5/5 |
| SimpleMDM de PDQ | Implementación de aplicaciones personalizadas y scripts | Munki alojado, automatización basada en API y enfoque centrado en los dispositivos nativos de Apple | 4,7/5 |
| Rippling IT | Sinergia entre RR. HH. y TI | Incorporación automatizada, aprovisionamiento basado en roles y baja con un solo clic | 4,8/5 |
| Jamf Pro | Equipos y presupuestos a gran escala | Motor de políticas avanzado, ecosistema sólido y escalabilidad empresarial | 4,7/5 |
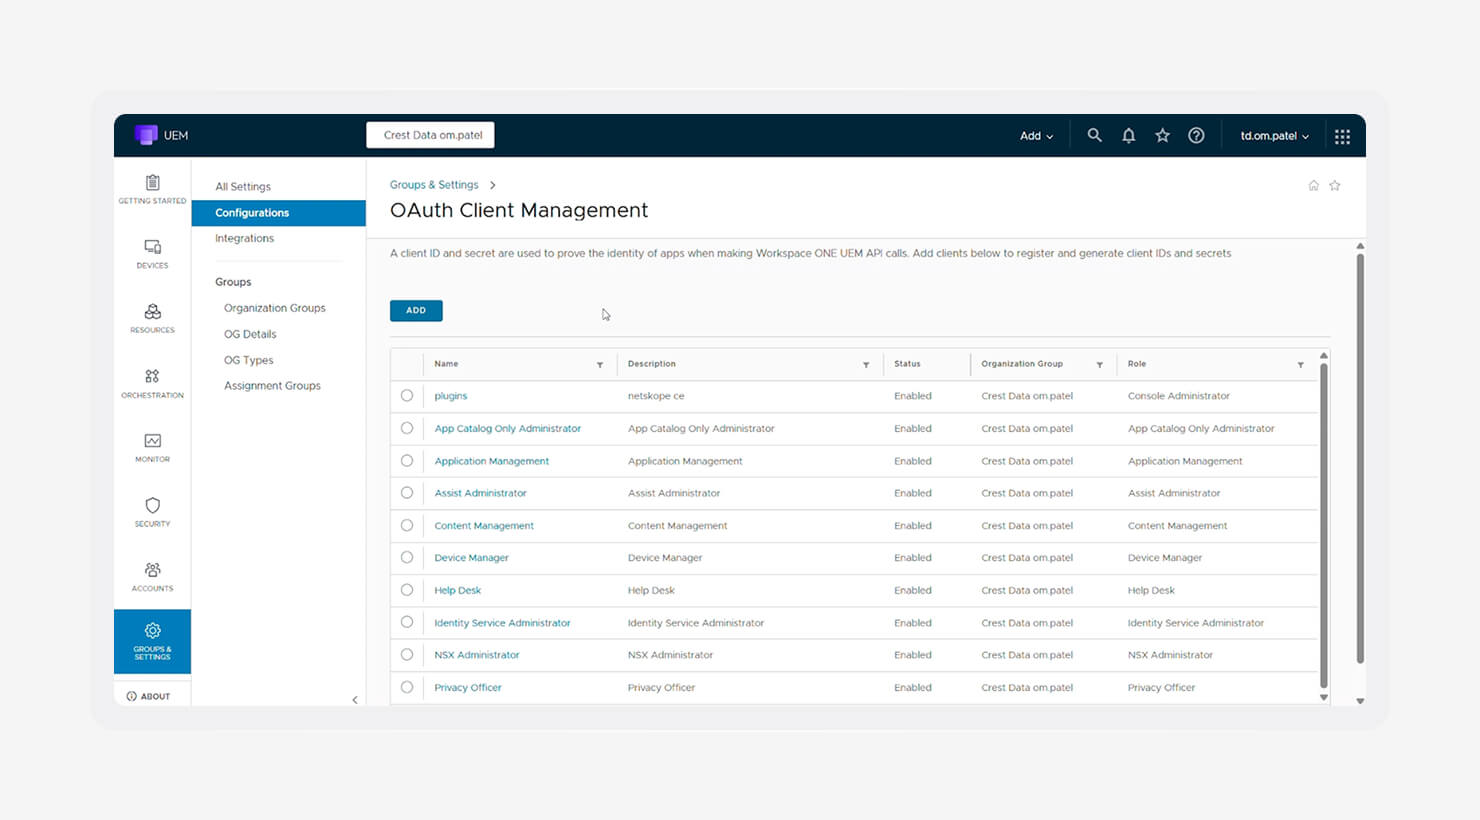
| Omnissa Workspace ONE | Seguridad «Zero Trust» | Acceso «Zero Trust», integración con infraestructura de escritorios virtuales (VDI) y defensa avanzada contra amenazas | 4/5 |
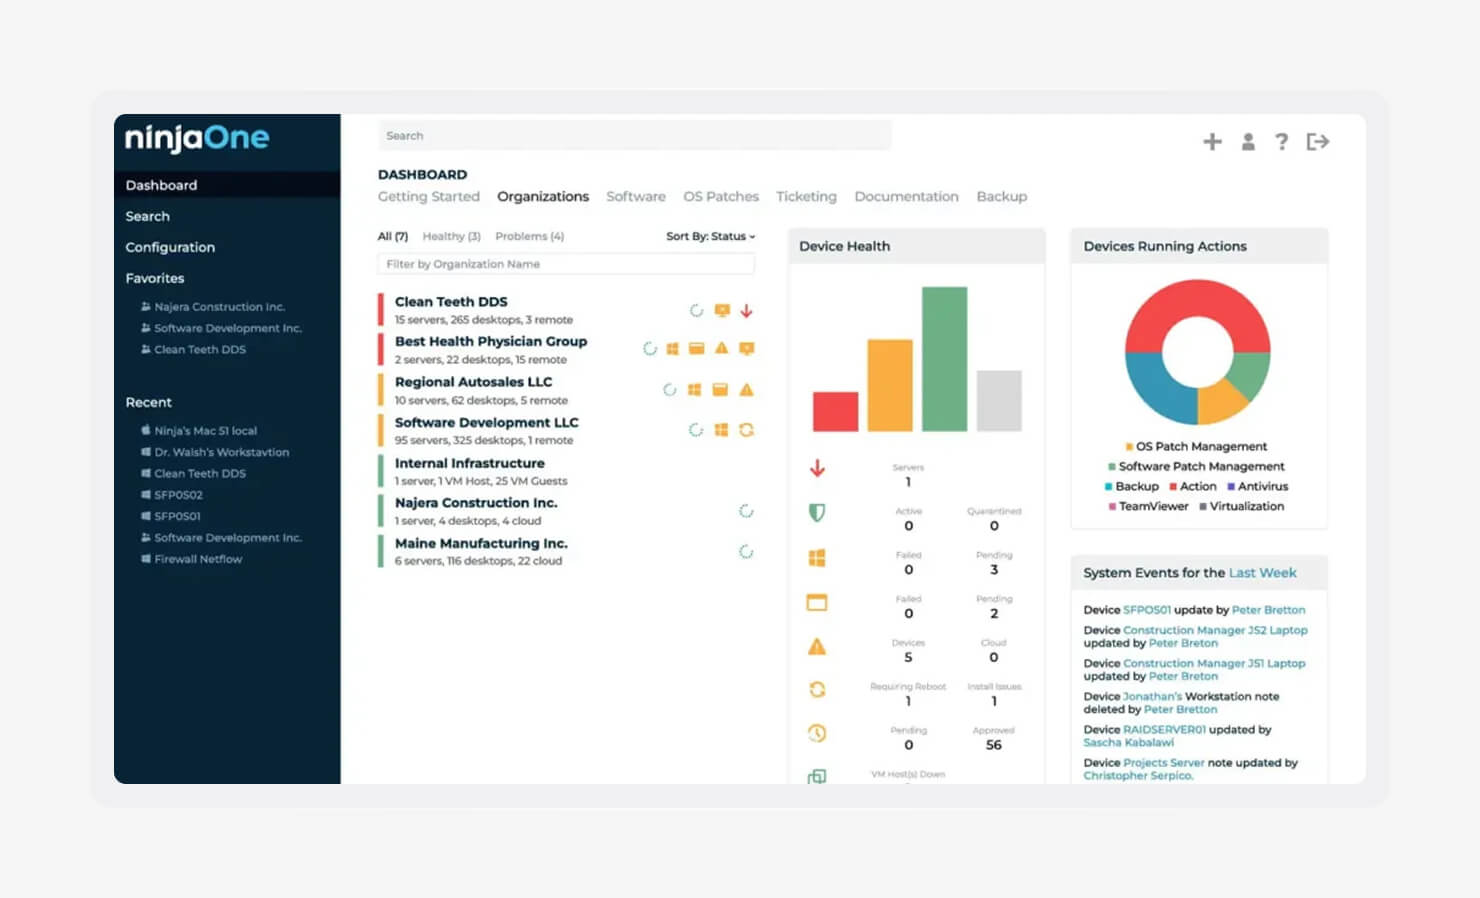
| NinjaOne | Supervisión y gestión remotas (RMM) y soporte informático | Aplicación automática de parches, corrección en segundo plano y sistema integrado de tickets | 4,7/5 |
1. Iru
- Valoración en G2: 4,7
- Ideal para: Automatización y seguridad integrada
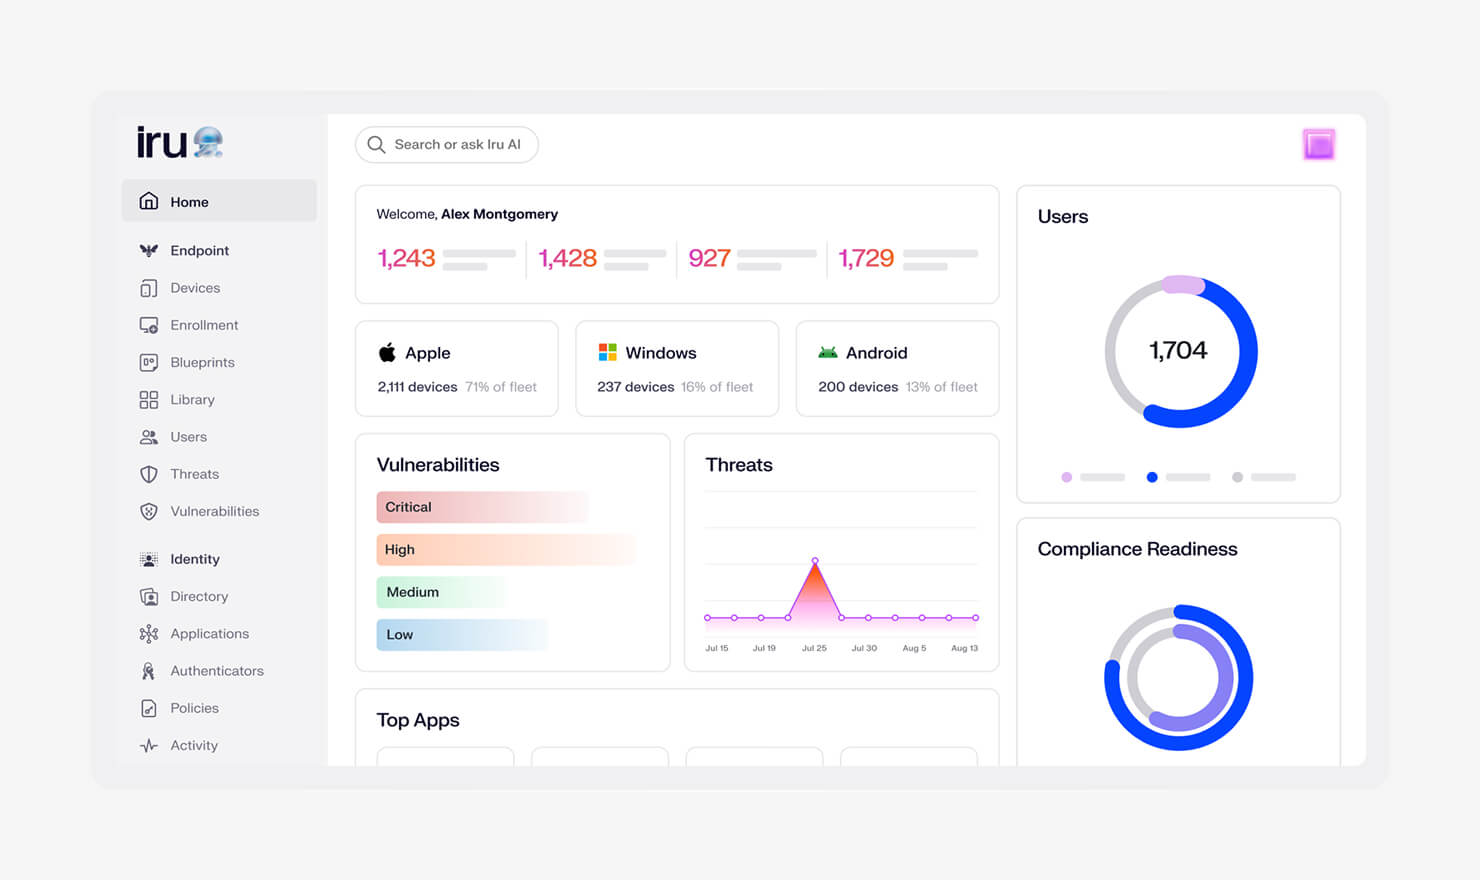
Hay que dar de alta una docena de nuevos MacBook, hay dos alertas de seguridad sin confirmar y faltan tres semanas para una auditoría SOC 2. En la mayoría de las plataformas, eso supondría utilizar tres herramientas y diferentes inicios de sesión antes incluso de tomarte el café. Iru lo reduce todo a uno solo.
Iru es una popular solución MDM de Apple para equipos que quieren tener el control sin tener que gestionar la implementación, la seguridad y el cumplimiento normativo desde un único lugar. Sin cambiar de pestaña. Sin apaños. Iru funciona de forma nativa, tanto si cuentas con un amplio equipo de Apple como si tienes un equipo pequeño que necesita que todo funcione correctamente.
La configuración es rápida y la interfaz es sencilla. Puedes empezar a a configurar los ajustes del Mac y a implementar políticas en cuestión de horas. Además, el sistema funciona de forma estable, por lo que no tendrás que estar persiguiendo dispositivos ni cuestionándote la cobertura.
Esto es lo que un usuario opinó sobre su experiencia con Iru:
«Lo que más me gusta de Iru es la combinación de su funcionalidad de plantillas y su facilidad de uso general. La plataforma es muy intuitiva, lo que hace que la gestión de los dispositivos Apple sea accesible incluso sin un equipo de TI especializado».
Como uno de los mejores MDM para Mac, Iru destaca por su cobertura integral. Tus dispositivos se registran, se configuran, mantienen el cumplimiento normativo y se dan de baja sin necesidad de intervención manual. Esto significa que dedicas menos tiempo a solucionar problemas y más a avanzar.
| Ventajas | Contras |
|---|---|
| Una única plataforma para la gestión, la seguridad y el cumplimiento normativo | Plataforma más moderna en comparación con los MDM heredados de Apple |
| Configuración rápida con flujos de trabajo claros | Requiere abandonar las herramientas puntuales |
| Sólido soporte de cumplimiento normativo desde el primer momento | Puede llevar tiempo explorar a fondo las funciones avanzadas |
Características principales
- Cumplimiento normativo simplificado: aplica marcos alineados con CIS o NIST con un solo clic. Obtienes rápidamente una base de referencia operativa y, dado que los controles de CIS y NIST se corresponden con muchos requisitos de SOC 2, esto ofrece una ventaja inicial a los equipos que se preparan para una auditoría.
- Gestión y seguridad de terminales integradas: no es necesario añadir otra herramienta. La detección, la contención y la respuesta se ejecutan dentro de la plataforma, por lo que las amenazas se gestionan sin lagunas de contexto.
- Identidad de los empleados sin contraseñas: los usuarios inician sesión con claves de acceso vinculadas a dispositivos de confianza. Menos contraseñas, menos restablecimientos y un control de acceso más sólido desde el primer día.
- Aplicaciones automáticas: las aplicaciones más comunes (más de 230) se implementan y actualizan por sí solas. Sin empaquetado, sin tener que estar al día con los parches y sin retrasos.
- Sistema operativo gestionado: las actualizaciones del sistema operativo se mantienen coherentes en todos los dispositivos. Tú controlas el momento de la actualización sin dejar los sistemas expuestos.
2. Mosyle
Fuente de la imagen: Mosyle
- Valoración en G2: 4,7/5
- Ideal para: Centros educativos y empresas con un presupuesto limitado
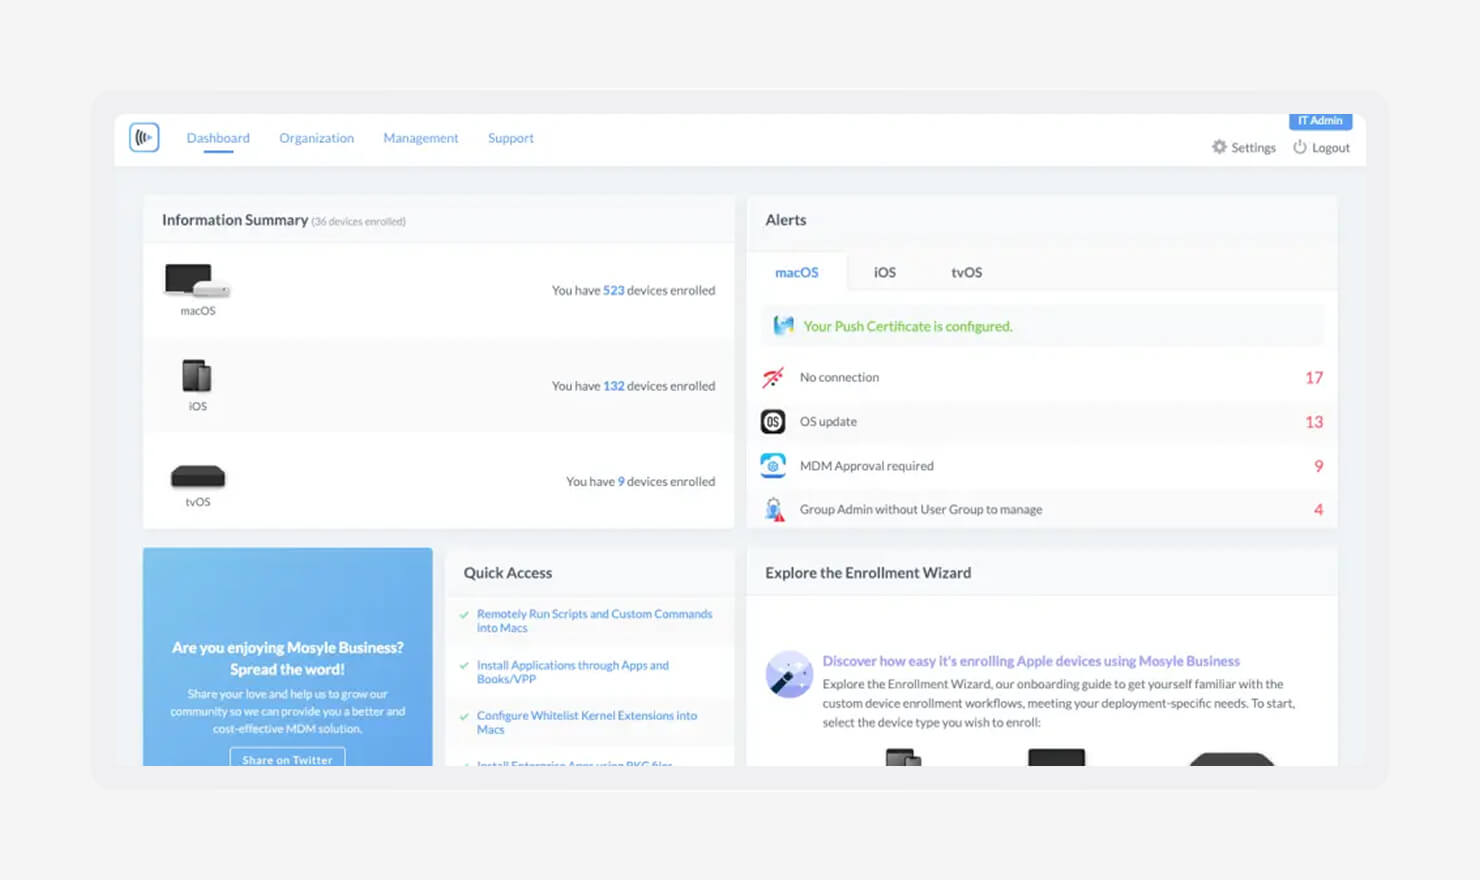
Mosyle es una plataforma MDM práctica para centros educativos y equipos pequeños que necesitan ponerse en marcha sin un gran presupuesto. Cubre lo esencial y mantiene los costes predecibles, lo cual es importante cuando se gestionan muchos dispositivos con recursos limitados. En el ámbito educativo, se adapta bien al uso real que se hace de los dispositivos en el día a día.
Su estructura de precios por niveles facilita empezar poco a poco e ir creciendo con el tiempo. Puedes comenzar con la gestión básica de dispositivos y, a medida que tus necesidades aumenten, ir añadiendo más controles. Mosyle también se centra en los casos de uso educativos, con herramientas diseñadas para las aulas, los dispositivos compartidos y la privacidad de los alumnos.
Funciona a la perfección con las herramientas de Apple Business, incluyendo la inscripción y la distribución de aplicaciones. Esto te ofrece un proceso de configuración sencillo sin gastos adicionales, especialmente si gestionas varias clases o centros.
| Ventajas | Contras |
|---|---|
|
Punto de entrada asequible |
Las funciones de seguridad avanzadas solo están disponibles en el nivel Fuse, más caro |
|
Sólidas funciones orientadas al aula |
Menos flexible fuera de los entornos exclusivos de Apple |
|
Fácil gestión de múltiples ubicaciones |
La seguridad y el cumplimiento normativo se distribuyen entre los distintos niveles, en lugar de estar en una única plataforma unificada |
Características principales
- Herramientas para el aula: funciones como «Pantallaen directo» y «Bloqueo de aplicaciones» proporcionan a los profesores control durante las clases. Permiten mantener a los alumnos concentrados y reducir las distracciones sin necesidad de una supervisión constante.
- Gestión multitenant: gestiona varios centros educativos o ubicaciones desde una sola cuenta. Mantiene todo organizado, al tiempo que permite que cada grupo tenga su propia configuración.
- Escalabilidad rentable: los precios siguen siendo asequibles a medida que creces. Puedes ampliar la gestión de dispositivos sin un aumento drástico de los costes, lo cual es clave para colegios y pequeñas empresas.
3. Addigy
Fuente de la imagen: Addigy
- Valoración en G2: 4,5/5
- Ideal para: Proveedores de serviciosgestionados (MSP)
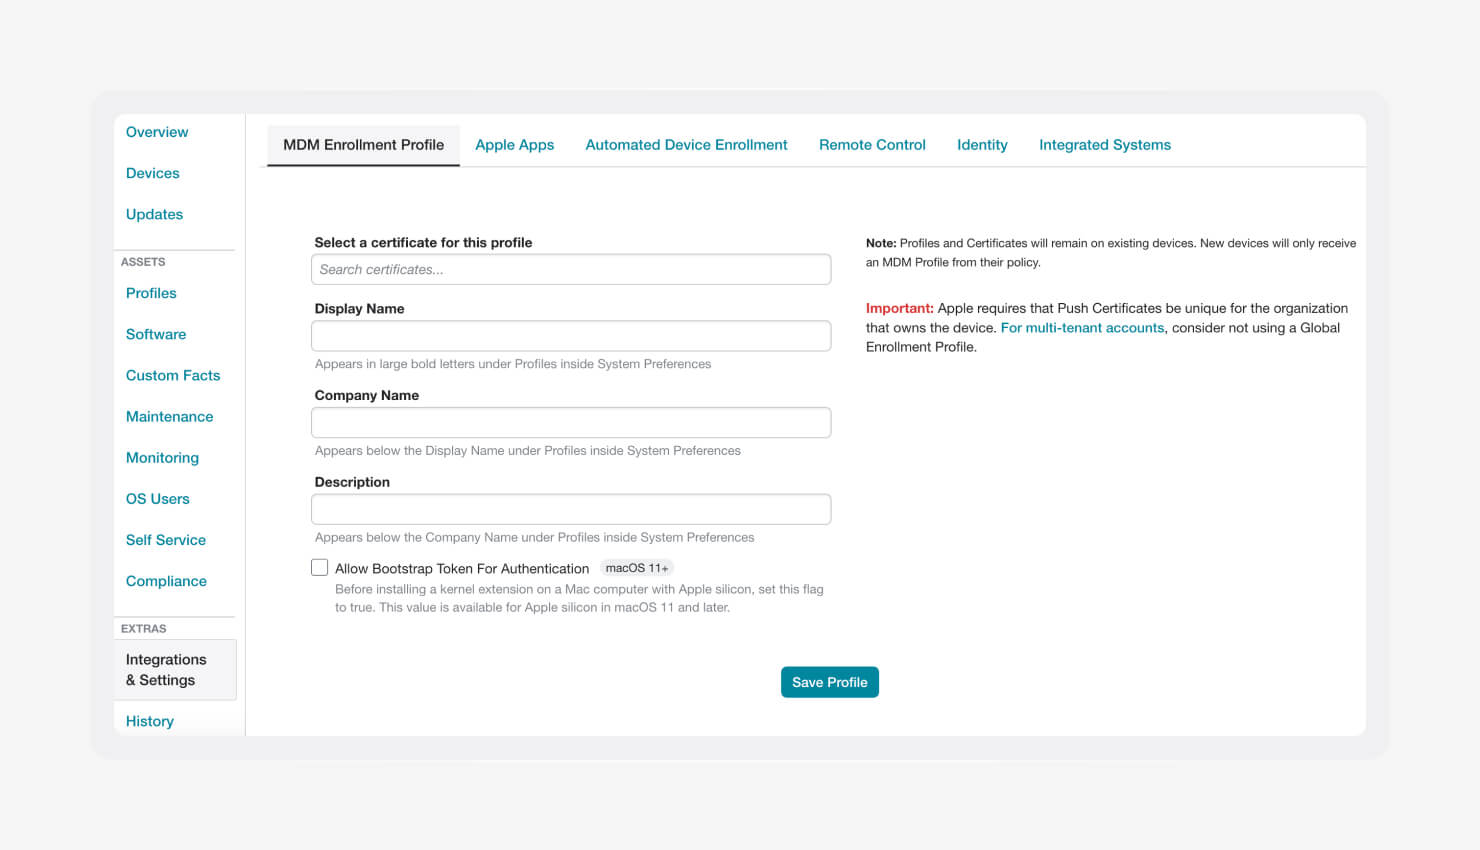
Addigy está diseñado para MSP que dan soporte a varios clientes a la vez. Ofrece una vista única de todos los entornos, con una clara separación entre clientes. Funciona bien cuando necesitas estandarizar las operaciones, pero sin dejar de respetar la configuración específica de cada cliente.
El acceso a los dispositivos en tiempo real es donde Addigy destaca. Puedes solucionar problemas y gestionar Macs en segundo plano sin interrumpir al usuario. Esto permite que el trabajo siga adelante mientras resuelves los problemas, lo cual es importante cuando gestionas docenas o cientos de terminales en distintas cuentas.
Como una de las mejores soluciones MDM para MSP, Addigy es ideal para equipos que necesitan rapidez y escalabilidad. También admite flujos de trabajo como la incorporación y la migración de dispositivos iOS y iPadOS, lo que permite incorporar nuevos clientes sin tener que volver a configurar todo desde cero.
| Ventajas | Contras |
|---|---|
|
Sólida compatibilidad multitenant para MSP |
Su diseño, pensado en primer lugar para proveedores de servicios gestionados (MSP), puede resultar excesivo para las necesidades de un pequeño equipo interno |
| Gestión de dispositivos en tiempo real sin interrupciones para los usuarios | Puede resultar complejo para entornos más pequeños |
| Buenas integraciones con las pilas de herramientas de los MSP |
El cumplimiento normativo se adapta a los flujos de trabajo de los MSP y de la supervisión y gestión remotas (RMM), no a una plataforma unificada |
Características principales
- Arquitectura multitenant: cada cliente permanece aislado, pero se pueden aplicar políticas globales a todas las cuentas. Mantiene la gestión ordenada y permite escalar las operaciones.
- Live Terminal: ejecuta comandos y scripts directamente en un dispositivo en tiempo real. Puedes diagnosticar y solucionar problemas sin esperar a la intervención del usuario ni programar tiempos de inactividad.
- Integraciones de calidad: se conecta con las herramientas habituales de PSA y gestión de incidencias. Tus flujos de trabajo permanecen sincronizados, por lo que la gestión de dispositivos se adapta a la forma en que tu equipo ya trabaja.
4. JumpCloud
Fuente de la imagen: Tailscale
- Valoración en G2: 4,5/5
- Ideal para: Identidadunificada y funciones básicas de MDM
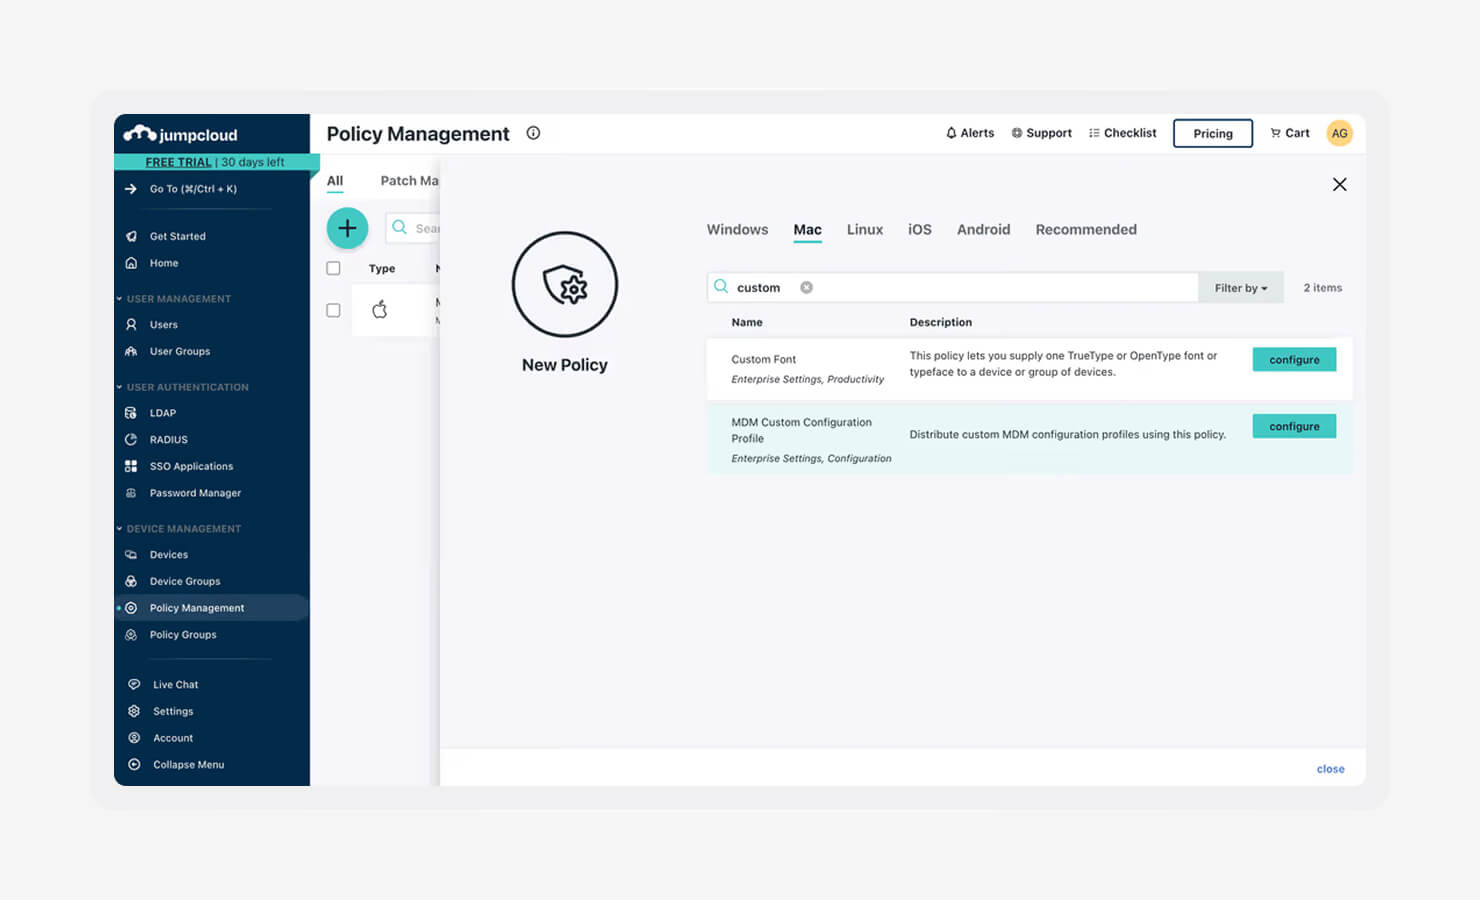
JumpCloud se sitúa a medio camino entre la gestión de identidades y la de dispositivos. Funciona como un directorio en la nube y un MDM en un solo sistema, lo que lo convierte en una opción ideal para equipos que están dejando de utilizar Active Directory local. Permite gestionar usuarios, accesos y dispositivos de forma conjunta, en lugar de tener que combinar herramientas de distintos entornos.
Este enfoque funciona bien cuando tu parque de dispositivos abarca Mac, Windows y Linux. Dispones de un único lugar desde el que controlar el acceso y aplicar políticas, incluso si los dispositivos Apple solo forman parte del conjunto. No está diseñada como una plataforma centrada en Apple, pero da la talla si tu entorno se basa en dispositivos Apple.
Si estás comparando opciones de MDM para dispositivos Apple, JumpCloud es una buena opción cuando la identidad es tu punto de partida. También ayuda a estandarizar procesos como la incorporación y la baja de dispositivos Apple, ya que el control del acceso y de los dispositivos se gestiona en el mismo sistema.
| Ventajas | Contras |
|---|---|
|
Un enfoque sólido centrado en la identidad en todos los dispositivos |
Los controles específicos de Apple son menos avanzados que las herramientas diseñadas específicamente para Apple |
|
Se adapta bien a entornos con sistemas operativos mixtos |
La configuración puede resultar pesada si solo necesitas gestionar dispositivos |
|
Sustituye la infraestructura de directorios heredada por un modelo en la nube |
Los flujos de trabajo de cumplimiento normativo están menos optimizados en comparación con las plataformas más recientes |
Características principales
- Gestión unificada de identidades: las credenciales de usuario se vinculan directamente con los inicios de sesión en los dispositivos, el acceso a Wi-Fi y a la VPN. Basta con gestionar la identidad una sola vez para que se aplique en todo el entorno.
- Aplicación de políticas en distintos sistemas operativos: aplica medidas de seguridad y configuraciones básicas en dispositivos Mac, Windows y Linux. Mantiene la coherencia de tu configuración sin necesidad de herramientas independientes para cada sistema operativo.
- SSO: El SSO integrado conecta a los usuarios con las aplicaciones SaaS a través de un único inicio de sesión seguro. Reduce la fatiga de las contraseñas y te ofrece un control más estricto sobre el acceso.
5. SimpleMDM de PDQ
Fuente de la imagen: Crozdesk
- Valoración en G2: 4,7/5
- Ideal para: Implementación de aplicacionespersonalizadas y creación de scripts
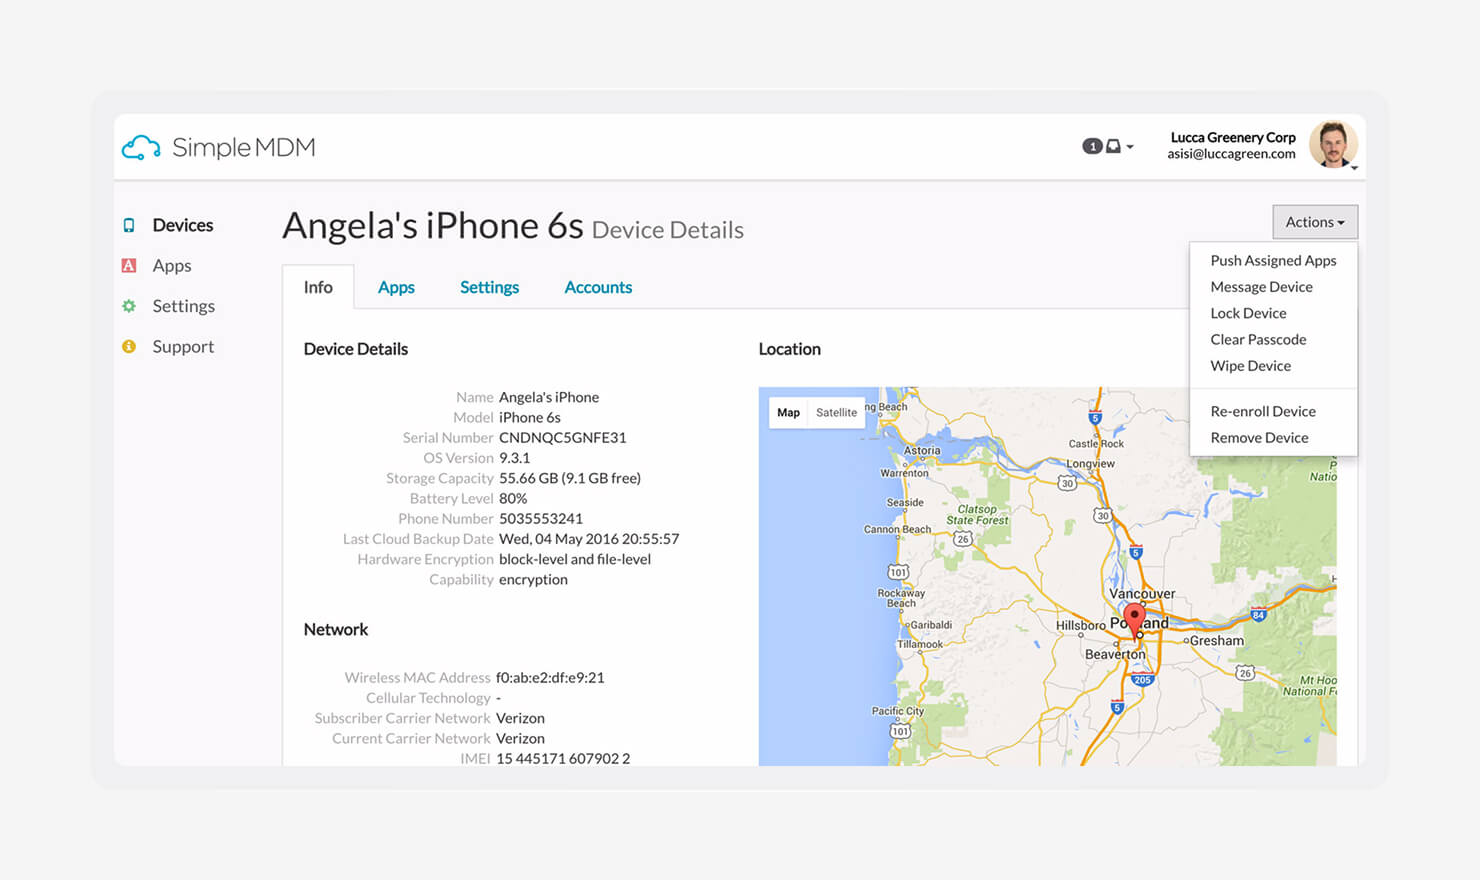
SimpleMDM está diseñado para equipos que buscan control sin capas adicionales. Se trata de una plataforma ligera, centrada en las API, que resulta atractiva para los administradores de Mac con experiencia que prefieren crear scripts, automatizar y trabajar con rapidez. Obtienes una herramienta especializada que se mantiene fiel a los marcos nativos de Apple.
Se centra en gran medida en los flujos de trabajo de software personalizados. Su estrecha integración con Munki hace que la implementación y las actualizaciones de aplicaciones sean mucho más sencillas que si se hicieran desde cero. Esto es muy importante si tu entorno depende de herramientas internas o paquetes personalizados.
Como uno de los mejores MDM para iOS y macOS en entornos técnicos, SimpleMDM es ideal para equipos que buscan precisión.
| Ventajas | Contras |
|---|---|
| Sólido soporte para flujos de trabajo de implementación de aplicaciones personalizadas | Requiere conocimientos técnicos para sacarle el máximo partido |
| Alto nivel de control a través de la API y los scripts | Funcionalidades limitadas para entornos que no sean de Apple |
| Ligero y rápido de manejar | Menos capas integradas de cumplimiento normativo y seguridad en comparación con plataformas más amplias |
Características principales
- Integración con Munki alojado: la configuración y el mantenimiento de Munki pueden resultar complejos. SimpleMDM se encarga del trabajo pesado, por lo que puedes implementar y actualizar aplicaciones personalizadas sin tener que gestionar tú mismo la infraestructura.
- Arquitectura centrada en la API: casi todo se puede controlar a través de la API. Puedes automatizar tareas, crear flujos de trabajo personalizados e integrar acciones de MDM en tus sistemas existentes.
- Enfoque claro y nativo: la plataforma se centra exclusivamente en la gestión de dispositivos Apple. Al evitar la dispersión multiplataforma, ejecuta las funciones básicas de MDM de Apple con rapidez y fiabilidad.
6. Rippling IT
Fuente de la imagen: Mejji Le
- Valoración de G2: 4,8/5
- Ideal para: sinergia entre RR. HH. y TI
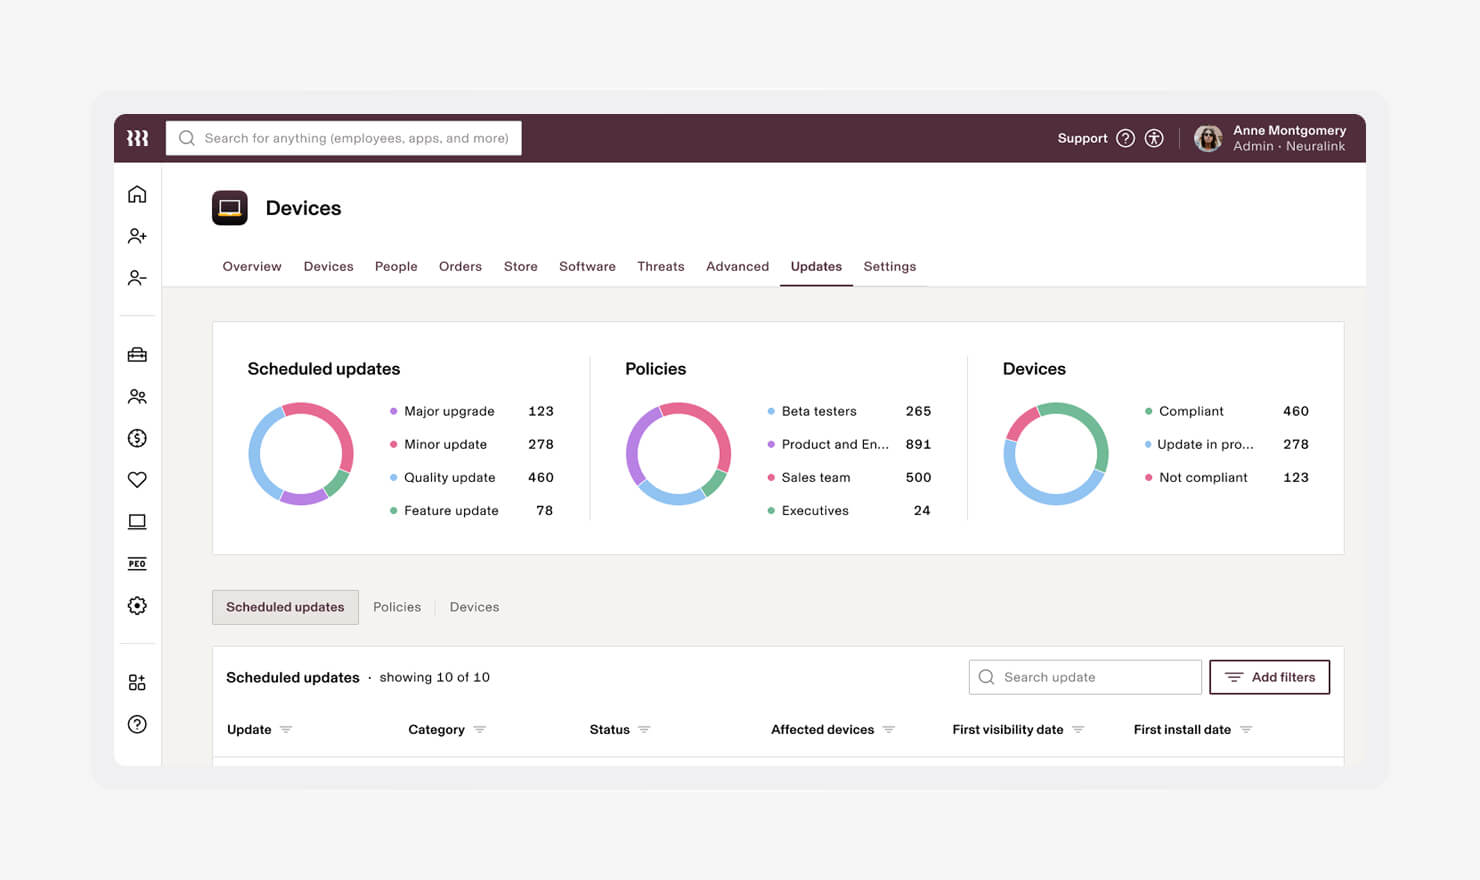
Rippling combina RR. HH. y TI en un único sistema. Los datos de los empleados impulsan la gestión de dispositivos, por lo que la incorporación y la salida del personal no se gestionan en herramientas separadas. Esa conexión te ayuda a actuar con mayor rapidez y a evitar lagunas entre equipos.
Cuando se incorpora a un nuevo empleado, el proceso se pone en marcha automáticamente. Los dispositivos se solicitan, se configuran y se envían sin necesidad de idas y venidas. Está diseñado para eliminar los retrasos que suelen ralentizar la incorporación.
Como una de las mejores opciones de MDM para macOS en entornos orientados a RR. HH., Rippling destaca por su automatización. Además, ayuda a reducir la «TI en la sombra», ya que el acceso y las aplicaciones están vinculados directamente a los expedientes de los empleados.
| Ventajas | Contras |
|---|---|
|
Sólida conexión entre los flujos de trabajo de RR. HH. y TI |
Menor profundidad en las funciones de gestión específicas de Apple |
|
Agiliza los procesos de incorporación y salida de empleados |
Funciona mejor si ya utilizas Rippling para RR. HH. |
| Ayuda a reducir los errores manuales en el acceso y la configuración de los dispositivos | Flexibilidad limitada para equipos con requisitos informáticos complejos |
Características principales
- Incorporación automatizada: basta con añadir a un nuevo empleado en RR. HH. para que se realice automáticamente la configuración del dispositivo. Las aplicaciones, los ajustes y el acceso se asignan sin necesidad de pasos manuales.
- Aprovisionamiento basado en roles: los empleados obtienen lo que necesitan en función de su puesto o departamento. Esto garantiza un acceso coherente y reduce los errores de configuración.
- Baja con un solo clic: cuando alguien abandona la empresa, se revoca el acceso y se pueden bloquear o borrar los dispositivos. Se cierran rápidamente las brechas de seguridad sin tener que ir tras los cabos sueltos.
7. Jamf Pro
Fuente de la imagen: Workwize
- Valoración en G2: 4,7/5
- Ideal para: equiposde gran tamaño con presupuestos acordes
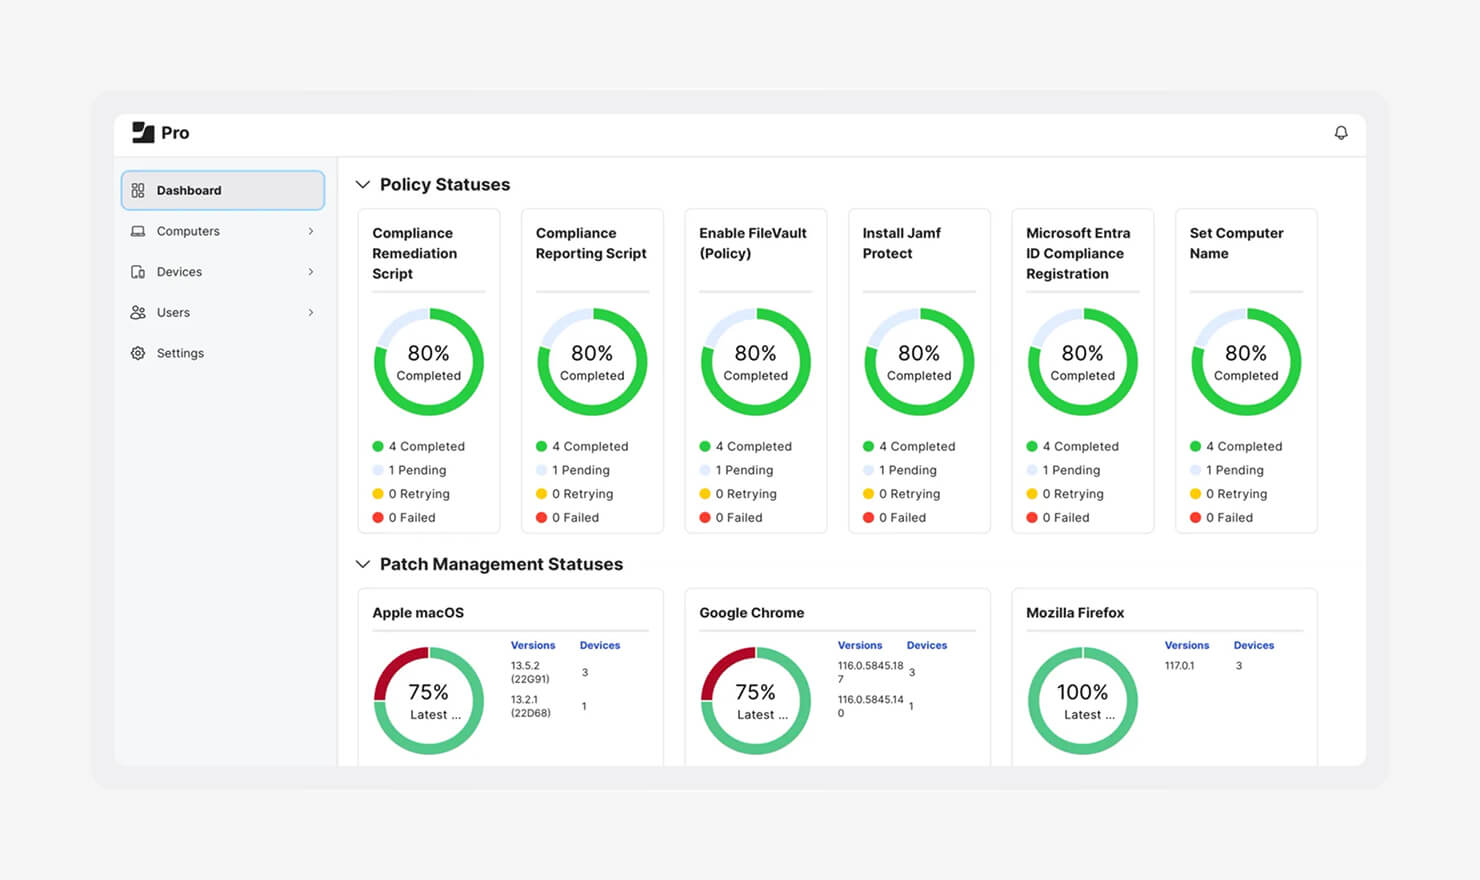
Jamf Pro está diseñado para grandes empresas que necesitan un control exhaustivo sobre su entorno Apple. Suele ser la opción elegida por organizaciones que cuentan con administradores especializados en Apple y disponen del tiempo necesario para ajustar al detalle cada aspecto de la gestión de dispositivos.
Sin embargo, esa potencia conlleva algunas desventajas. La interfaz puede resultar pesada y la configuración lleva tiempo. Los equipos que necesitan actuar con rapidez pueden verse frenados por la curva de aprendizaje y el esfuerzo que requiere mantener políticas complejas.
Además, es una de las opciones más caras. Para las empresas que necesitan gestionar las vulnerabilidades de macOS a gran escala con un control estricto, cumple con creces. Para equipos más pequeños o que se mueven con mayor rapidez, puede parecer un sistema más complejo de lo necesario.
| Ventajas | Contras |
|---|---|
|
Amplias posibilidades de personalización para entornos complejos |
Coste elevado en comparación con otras opciones |
| Sólido apoyo de la comunidad y del ecosistema | Curva de aprendizaje pronunciada para los equipos nuevos |
| Probado a gran escala en empresas | Más lento de implementar y adaptar en entornos que cambian rápidamente |
Características principales
- Motor de políticas avanzado: permite controlar prácticamente todos los aspectos del sistema operativo. Ofrece precisión, pero también requiere experiencia para su configuración y mantenimiento.
- Ecosistema de Jamf Pro: una amplia comunidad y una gran variedad de integraciones dan soporte a los flujos de trabajo empresariales. Encontrarás herramientas, scripts y conocimientos compartidos para ampliar las capacidades de la plataforma.
- Escalabilidad: Diseñado para gestionar grandes flotas en distintas regiones. Admite implementaciones globales con políticas coherentes y supervisión centralizada.
8. Omnissa Workspace ONE
Fuente de la imagen: Netskope
- Valoración de G2: 4/5
- Ideal para: empresas con modelo«zero trust»
Omnissa Workspace ONE es una solución UEM de gran envergadura diseñada para entornos estrictos y de alta seguridad. Está pensada para empresas que necesitan un control riguroso sobre los usuarios, los dispositivos y el acceso en cada paso. Es habitual encontrarla en sectores regulados, donde las políticas de seguridad no son opcionales.
Uno de sus puntos fuertes es su capacidad para gestionar tanto dispositivos físicos como entornos virtuales. Si tu configuración incluye Macs junto con VDI, Workspace ONE los unifica bajo un único plano de control. Esto facilita la gestión del acceso y la aplicación de políticas en entornos muy diferentes.
Es un sistema potente, pero conlleva cierta complejidad. Por ejemplo, la configuración y el mantenimiento llevan tiempo, y es más adecuado para equipos que cuenten con los recursos necesarios para gestionarlo. Si tu prioridad es defenderte contra amenazas como el malware para macOS en un modelo «Zero Trust», te proporciona las herramientas necesarias para ir un paso por delante.
| Ventajas | Contras |
|---|---|
|
Sólidas capacidades de seguridad «Zero Trust » |
Configuración compleja y gestión continua |
|
Funciona bien tanto en entornos físicos como virtuales |
Mayor coste y mayores requisitos de recursos |
|
Diseñado para sectores regulados y de alta seguridad |
Puede resultar excesivo para equipos más pequeños o menos regulados |
Características principales
- Acceso a la red «Zero Trust»: cada solicitud de acceso se verifica en tiempo real en función de la identidad del usuario y el estado del dispositivo. Se reduce el riesgo al hacer que la confianza sea condicional, en lugar de darse por sentada.
- Integración con VDI: las aplicaciones y los escritorios virtuales funcionan junto con los dispositivos físicos en un mismo sistema. Esto garantiza un acceso coherente, tanto si los usuarios se encuentran en la oficina como si acceden de forma remota.
- Defensa avanzada contra amenazas: el análisis en profundidad, los controles de prevención de pérdida de datos (DLP) y las respuestas automatizadas le ayudan a detectar y contener las amenazas de forma temprana. Esto añade otra capa de protección para entornos sensibles.
9. NinjaOne
- Valoración de G2: 4,7/5
- Ideal para: Gestión remotaintegrada y soporte informático
NinjaOne está diseñado para equipos de TI que buscan menos herramientas y más control. Combina la gestión de dispositivos móviles (MDM) con potentes funciones de supervisión y gestión remotas, lo que te permite gestionar dispositivos, resolver problemas y realizar un seguimiento del trabajo desde un único lugar.
Se centra en las operaciones diarias. Puedes aplicar parches de software, supervisar el estado de los dispositivos y gestionar las incidencias sin tener que cambiar de sistema. Esto es importante cuando tu equipo es pequeño y tu carga de trabajo no deja de crecer.
Para los equipos que se enfrentan a las principales amenazas cibernéticas, la rapidez y la visibilidad son fundamentales. NinjaOne te ayuda a ir un paso por delante manteniendo los dispositivos actualizados y resolviendo los problemas antes de que se agraven.
| Ventajas | Contras |
|---|---|
|
Sólidas capacidades de RMM junto con la gestión de dispositivos |
Menor profundidad en las funciones de gestión específicas para Apple |
|
Visión centralizada para la supervisión, la aplicación de parches y la asistencia técnica |
Puede dar la impresión de que prima el RMM en lugar de Apple |
| Ayuda a reducir la proliferación de herramientas para los equipos de TI |
La configuración de los flujos de trabajo avanzados puede llevar tiempo |
Características principales
- Aplicación automática de parches: mantiene actualizados macOS y las aplicaciones de terceros sin necesidad de intervención manual. Reduce la exposición a riesgos y minimiza el trabajo de mantenimiento rutinario.
- Corrección en segundo plano: Resuelve incidencias utilizando scripts y herramientas de línea de comandos en segundo plano. Los usuarios siguen trabajando mientras tú resuelves los problemas.
- Sistema de tickets integrado: las alertas y las solicitudes de los usuarios se canalizan a un servicio de asistencia integrado. Puedes realizar un seguimiento, asignar y resolver incidencias sin salir de la plataforma.
Por qué tu empresa necesita una herramienta de gestión de dispositivos móviles (MDM) específica para Apple
Los dispositivos de Apple tienen sus propias reglas. Si tu software de gestión de dispositivos móviles no las sigue, lo notarás rápidamente en forma de políticas incumplidas, implementaciones lentas y más trabajo manual.
Estos son los aspectos en los que los entornos de Apple suelen plantear dificultades a los equipos:
- Gestionar las extensiones del núcleo (kexts) y las extensiones del sistema sin interrumpir los flujos de trabajo
- Gestionar los permisos a nivel del sistema para las aplicaciones sin que se solicite constantemente la intervención del usuario
- Mantenerse al día con las rápidas actualizaciones de macOS, iOS y iPadOS
- Aplicar FileVault y otras funciones de seguridad integradas de la forma correcta
- Lograr que ADE funcione realmente de principio a fin
Cuando la configuración es manual, surgen errores. A los dispositivos les faltan ajustes críticos. Se abren brechas de seguridad. El departamento de TI dedica horas a repetir los mismos pasos, solucionar los mismos problemas y responder a las mismas incidencias.
Una solución MDM específica para Apple cambia todo eso. Se integra directamente con Apple Business, por lo que tus dispositivos se registran automáticamente, se configuran correctamente y cumplen con los requisitos sin necesidad de intervención manual.
Características esenciales que debe buscar en una solución MDM de Apple
Un servidor MDM de Apple sólido gestiona las funciones básicas sin problemas y te ofrece una vía clara para escalar, especialmente si buscas una solución MDM eficiente que cumpla con la normativa SOC 2.
Esto es lo que debes tener en cuenta:
- Implementación sin intervención: con ABM, los dispositivos se envían directamente a los empleados y se configuran solos al arrancar por primera vez. Blueprint Routing va un paso más allá al colocar cada dispositivo exactamente donde debe estar sin necesidad de clasificación manual.
- Actualizaciones automáticas: los dispositivos sin parches son blancos fáciles. Las actualizaciones automáticas del sistema operativo y de las aplicaciones mantienen todo al día sin tener que perseguir a los usuarios ni programar reparaciones a altas horas de la noche.
- Perfiles de configuración: necesitas coherencia en todos los dispositivos. Los perfiles imponen normas como las reglas de contraseñas, el acceso a la red Wi-Fi y FileVault, para que la seguridad no se deje al azar.
- Plantillas de cumplimiento normativo: Las tareas de cumplimiento normativo pueden llevarte toda la semana. Las plantillas predefinidas que se ajustan a marcos como CIS te ofrecen un punto de partida rápido, por lo que los equipos que buscan una solución MDM sencilla para la configuración de SOC 2 le dan tanta importancia a esto.
- Seguridad remota: Los dispositivos se pierden. Es algo que ocurre. Necesitas poder bloquearlos o borrar sus datos al instante para que la información de la empresa no salga de la empresa.
- Integración con proveedores de identidad (IdP): cuando tu MDM se integra con proveedores de identidad como Google Workspace u Okta a través del inicio de sesión único (SSO) de la plataforma de Apple, tus usuarios inician sesión con las credenciales de la empresa y obtienen las aplicaciones y configuraciones adecuadas en función de quiénes son.
- Portal de autoservicio: el departamento de TI no debería ser un cuello de botella. Un catálogo de aplicaciones seleccionado permite a tu equipo instalar herramientas aprobadas y resolver problemas comunes sin necesidad de acceso de administrador ni de abrir un ticket.
- Scripts personalizados: No todo encaja en una configuración preestablecida. Los scripts te dan el control necesario para gestionar casos excepcionales, automatizar flujos de trabajo y adaptarte a la forma en que tu equipo trabaja realmente.
- Bloqueo de aplicaciones: necesitas límites claros. Bloquear aplicaciones inseguras o no autorizadas reduce el riesgo y mantiene tu entorno limpio.
- Mapas de asignación: los dispositivos y los usuarios cambian. Los mapas de asignación mantienen todo alineado al aplicar dinámicamente aplicaciones y configuraciones en función del contexto en tiempo real, para que no tengas que estar ajustando las cosas manualmente constantemente.
Cómo elegir el MDM de Apple adecuado para tu equipo
Demasiadas herramientas te ralentizan. Hemos encuestado a 1.011 profesionales de TI y seguridad en el informe «Sprawl Report» (2026) de Iru, y más de la mitad desea una mejor integración entre sus herramientas. El MDM de Apple adecuado elimina ese exceso de información, mantiene tus flujos de trabajo optimizados y te da margen para crecer sin tener que volver a hacer el trabajo constantemente.
Esto es lo que debes tener en cuenta antes de decidirte:
- Evalúa los tiempos de respuesta del soporte técnico: cuando algo falla, necesitas respuestas rápidas. No te limites a las promesas de ventas y comprueba los acuerdos de nivel de servicio (SLA) y las opiniones reales de los usuarios sobre el tiempo de respuesta y la competencia técnica. Además, presta atención a los modelos de soporte. Algunos proveedores, como Jamf, condicionan parte del soporte a distintos niveles de acceso, mientras que otros, como Iru, te ofrecen acceso directo desde el primer día.
- Evalúa la curva de aprendizaje: Sé realista sobre la capacidad de tu equipo. Si no cuentas con un administrador de Apple dedicado, elige una plataforma que sea fácil de aprender y que incluya marcos de trabajo preconfigurados. Esto también es importante a medida que tu equipo crezca. Al fin y al cabo, los nuevos empleados deberían poder ponerse al día sin necesidad de semanas de formación.
- Comprueba la capacidad de actualización (soporte desde el primer día): Apple avanza rápido, y tu MDM debe seguirle el ritmo. Comprueba con qué rapidez los proveedores dan soporte a las nuevas versiones de macOS y a las actualizaciones de seguridad, para que tus implementaciones no se estanquen ni fallen.
- Analiza detenidamente la documentación y la comunidad: una buena documentación ahorra horas de trabajo. Una base de conocimientos sólida y una comunidad activa te ayudan a resolver casos excepcionales sin tener que esperar a que intervenga el servicio de asistencia.
- Da prioridad a las integraciones con proveedores de identidad (IdP): tu proveedor de identidad debe gestionar el acceso y la configuración. La integración con herramientas como Okta, Microsoft Entra ID o Google Workspace mantiene alineados a los usuarios, los dispositivos y las políticas.
- Céntrate en la preparación para el futuro: realiza una pequeña prueba de concepto antes de proceder a un despliegue a gran escala. Prueba el proceso de inscripción, el comportamiento de las políticas y los flujos de trabajo cotidianos. Piensa con antelación. ¿Cómo se gestionará el crecimiento, las nuevas necesidades de cumplimiento normativo o el cambio a entornos mixtos o BYOD? Funciones como una sólida gestión de parches y la gestión integrada de vulnerabilidades cobrarán mayor importancia a medida que tu parque de dispositivos se amplíe.
Gestiona tus dispositivos Apple a gran escala con Iru
La gestión de los dispositivos Apple se complica a medida que crece su empresa. Más usuarios, más dispositivos, más riesgos que controlar. Lo que funciona en una configuración pequeña empieza a fallar cuando se amplía la escala.
La solución MDM de Iru para dispositivos Apple reúne la gestión de sistemas, la seguridad de los terminales, la identidad y el cumplimiento normativo en una única plataforma. Podrás gestionar los dispositivos, protegerlos, controlar el acceso y cumplir con la normativa sin necesidad de integrar varios sistemas. Si buscas el mejor MDM para Apple que, además, sustituya al resto de tu infraestructura, aquí es donde destaca.
Reserva una demostración gratuita para ver cómo se adapta a tu entorno.