

ITチームは、パフォーマンス、セキュリティ、そして優れたユーザー体験を求めてAppleデバイスを選んでいます。しかし、それには避けられない現実も伴います。つまり、Appleデバイスの管理は、他のデバイスの管理とは一線を画すものなのです。Apple向けの最適なMDMをお探しなら、そのギャップをすでに実感されていることでしょう。
Appleデバイスの管理は、独自の仕組みで動いています。その一例として、Apple Push Notifications(APNs)、FileVault、Automated Device Enrollment(ADE)などが挙げられます。これらの要素がうまく連携しないと、システムが機能しなくなったり、処理が停滞したりします。デバイスが正常に登録されなかったり、ポリシーが適用されなかったりします。 結果として、業務を進めるどころか、例外的なケースの対応に時間を費やすことになってしまいます。
Appleデバイス向けの効率的なMDMソフトウェアなら、セットアップ、セキュリティ、アップデートを一元管理することで、業務を簡素化できます。さまざまなチームや環境に合わせて設計された、その実現に役立つ10のツールをご紹介します。
一目でわかる、Apple向けMDMソリューションベスト9
決まり文句ですが、すべてのチームに通用する唯一の「勝者」は存在しません。適切な選択は、環境構成、セキュリティ要件、そしてどの程度の複雑さを許容できるかによって異なります。
選択肢を絞り込むために、トップ10のソリューションをご紹介します:
| プラットフォーム | 最適なもの | 主な機能 | G2 |
|---|---|---|---|
| Iru | 自動化と統合セキュリティ | コンプライアンステンプレート、組み込みのエンドポイントセキュリティ、およびアサインメントマップ | 4.7/5 |
| Mosyle | 学校および予算に制約のある組織 | 教室用ツール、マルチテナント管理、コスト効率に優れた拡張性 | 4.7/5 |
| Addigy | マネージドサービスプロバイダー(MSP) | マルチテナントアーキテクチャ、Live Terminal、およびプロフェッショナルサービスオートメーション(PSA)との連携 | 4.5/5 |
| JumpCloud | 統合ID管理と基本的なMDM機能 | 統合ID管理、OS横断型ポリシー、およびSSO | 4.5/5 |
| PDQのSimpleMDM | カスタムアプリの展開とスクリプト機能 | ホスト型Munki、APIファーストの自動化、およびAppleネイティブへの注力 | 4.7/5 |
| Rippling IT | 人事(HR)とITのシナジー | 自動化されたオンボーディング、役割ベースのプロビジョニング、ワンクリックでのオフボーディング | 4.8/5 |
| Jamf Pro | 大規模なチームと予算 | 高度なポリシーエンジン、充実したエコシステム、エンタープライズレベルの拡張性 | 4.7/5 |
| Omnissa Workspace ONE | ゼロトラストセキュリティ | ゼロトラストアクセス、仮想デスクトップインフラ(VDI)との統合、高度な脅威防御機能 | 4/5 |
| NinjaOne | リモート監視・管理(RMM)およびITサポート | 自動パッチ適用、バックグラウンドでの修復、統合チケット管理 | 4.7/5 |
1.Iru
- G2評価: 4.7
- 最適用途:自動化 と統合セキュリティ
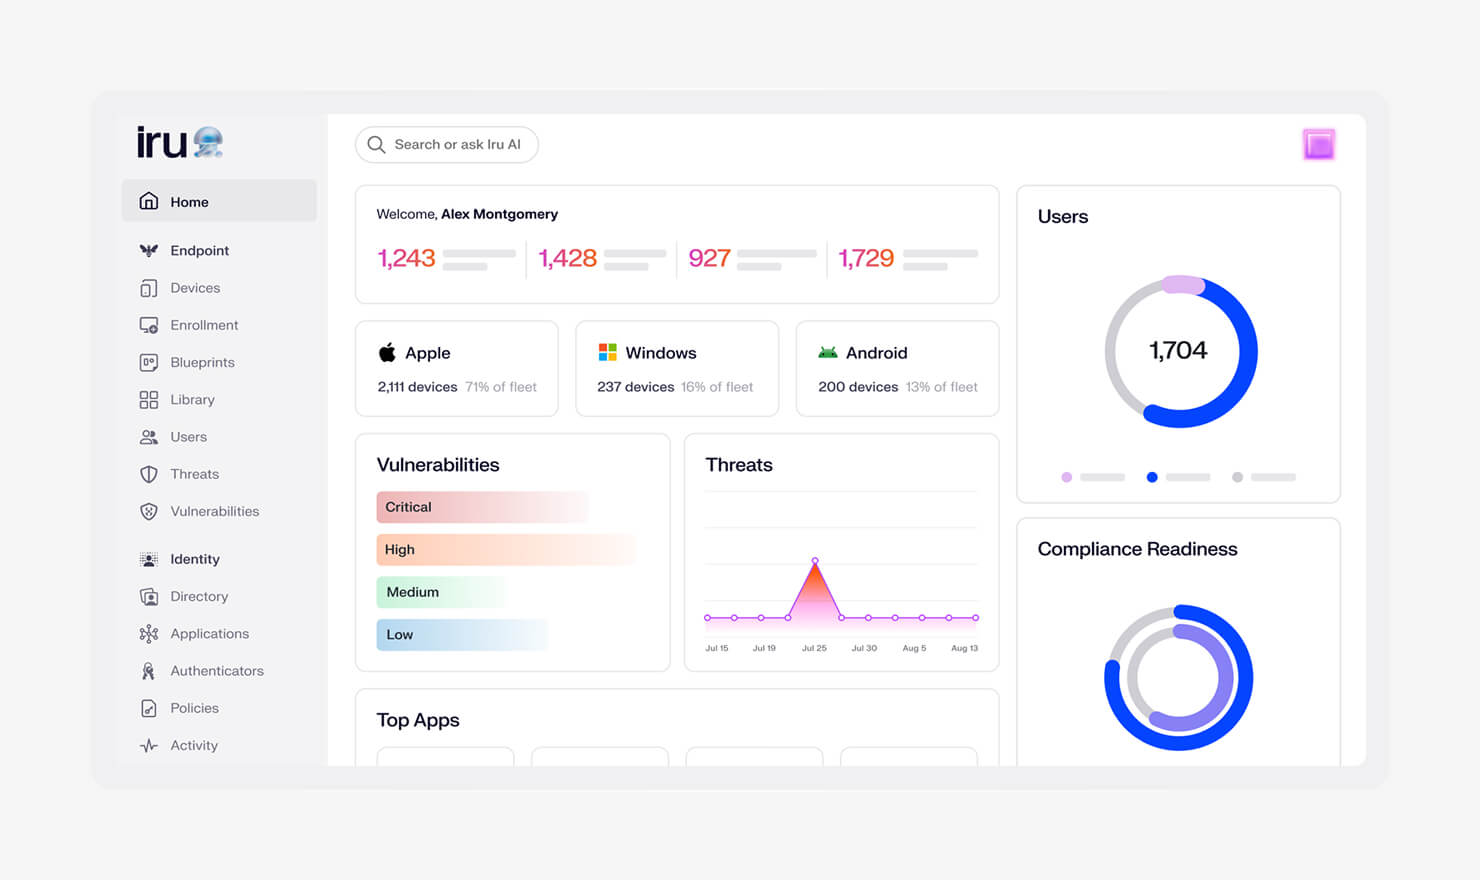
12台の新しいMacBookを登録する必要があり、2件のセキュリティアラートが未処理のまま放置され、SOC 2監査まであと3週間。多くの環境では、コーヒーを飲む前に3つのツールと異なるログイン操作が必要になります。Iruはこれらを1つに集約します。
Iruは、展開、セキュリティ、コンプライアンスを一元管理することなく制御を行いたいチームに人気のApple向けMDMソリューションです。タブの切り替えも、その場しのぎの対応も不要。Appleに精通した大規模なチームであれ、システムを確実に稼働させる必要がある小規模なチームであれ、Iruはネイティブに動作します。
セットアップは迅速で、インターフェースもすっきりしています。すぐに Macの設定 やポリシーの展開を数時間で開始できます。また、システムは安定しているため、デバイスの追跡やカバレッジの不安に悩まされることもありません。
あるユーザーは、Iruの使用体験について次のように語っています:
「Iruで最も気に入っている点は、ブループリント機能と全体的な使いやすさの組み合わせです。このプラットフォームは非常に直感的で、専任のITチームがなくてもAppleデバイスの管理が容易に行えます。」
Mac向けの最高のMDMの一つとして、Iruはエンドツーエンドのカバー範囲で際立っています。デバイスの登録、設定、コンプライアンスの維持、そして利用終了まで、手作業を必要とせずに完了します。つまり、トラブルシューティングに費やす時間を減らし、業務の推進に注力できるのです。
| メリット | デメリット |
|---|---|
| 管理、セキュリティ、コンプライアンスを1つのプラットフォームで実現 | 従来のApple製MDMと比較して新しいプラットフォーム |
| 明確なワークフローによる迅速なセットアップ | 個別のツールからの移行が必要 |
| 導入直後から強力なコンプライアンス対応が可能 | 高度な機能を十分に活用するには時間がかかる場合がある |
主な機能
- コンプライアンスの簡素化:ワンクリックで CISまたはNIST準拠 のフレームワークを 適用できます。実用的なベースラインを迅速に構築でき、CISおよびNISTのコントロールは多くのSOC 2要件に対応しているため、監査準備を行うチームにとって有利なスタートを切ることができます。
- 組み込みのエンドポイント管理およびセキュリティ: 別のツールを追加する必要はありません。検知、封じ込め、対応がプラットフォーム内で実行されるため、コンテキストの断絶なく脅威に対処できます。
- パスワード不要の従業員ID管理: ユーザーは、信頼できるデバイスに紐付けられたパスキーでサインインします。パスワードの数が減り、リセットの手間も省け、導入初日から強力なアクセス制御が実現します。
- 自動アプリ管理: 一般的なアプリ(230以上)は自動的に展開・更新されます。パッケージング作業、パッチ追跡、バックログの発生がありません。
- マネージドOS: OSの更新はすべてのデバイスで一貫して行われます。システムを無防備な状態にさらすことなく、更新のタイミングを制御できます。
2.Mosyle
画像出典: Mosyle
- G2評価: 4.7/5
- 最適用途:学校 および予算が限られている企業
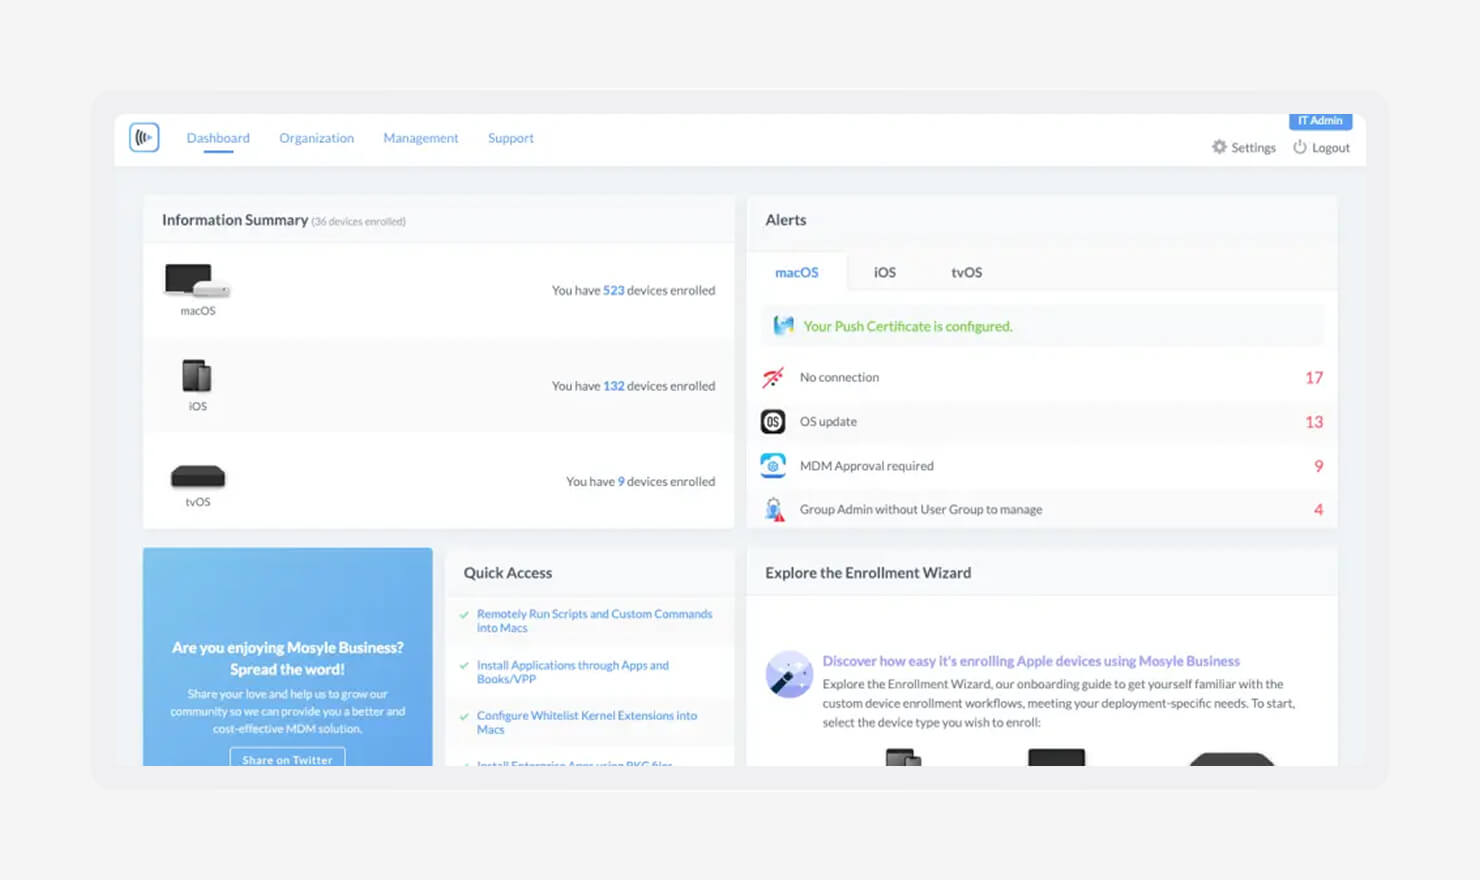
Mosyleは、多額の予算を割かずに導入を始めたい学校や小規模チーム向けの実用的なMDMプラットフォームです。必要な機能を網羅しつつ、コストを予測可能な範囲に抑えることができるため、限られたリソースで多数のデバイスを管理する際には特に重要です。教育現場においては、デバイスが日常的に実際にどのように使用されているかという実情にうまく合致しています。
段階的な料金体系により、小規模から始めて、時間をかけて拡張していくことが容易です。まずは基本的なデバイス管理から始め、ニーズの拡大に合わせて制御機能を追加していくことができます。また、Mosyleは教育現場での利用事例に重点を置いており、教室、共有デバイス、生徒のプライバシーを軸に構築されたツールを備えています。
登録やアプリの配布など、Apple Businessツールとの連携もスムーズです。これにより、特に複数のクラスや拠点を管理している場合でも、余分な手間をかけずにシンプルなセットアップが可能です。
| メリット | デメリット |
|---|---|
|
手頃な導入価格 |
高度なセキュリティ機能は、より高価な「Fuse」プランでのみ利用可能 |
|
教室運用に特化した充実した機能 |
Apple製品限定の環境以外では柔軟性に欠ける |
|
複数の拠点の管理が容易 |
セキュリティとコンプライアンスは、単一の統合プラットフォームではなく、各プランごとに分かれている |
主な機能
- 教室向けツール: 「Live Screen」 や「App Lock」などの機能により 、 教師は授業中の管理を徹底できます。常時監視することなく、生徒の集中力を維持し、注意散漫を防ぐことができます。
- マルチテナント管理: 1つのアカウントから複数の学校や拠点を管理できます。すべてを整理整頓しつつ、各グループが独自の設定を持つことも可能です。
- 費用対効果の高い拡張性: 規模が拡大しても手頃な価格を維持します。コストが急激に跳ね上がることもなく、デバイス管理を拡張できるため、学校や中小企業にとって重要なポイントです。
3.Addigy
画像出典:Addigy
- G2評価: 4.5/5
- 最適用途:マネージドサービス プロバイダー(MSP)
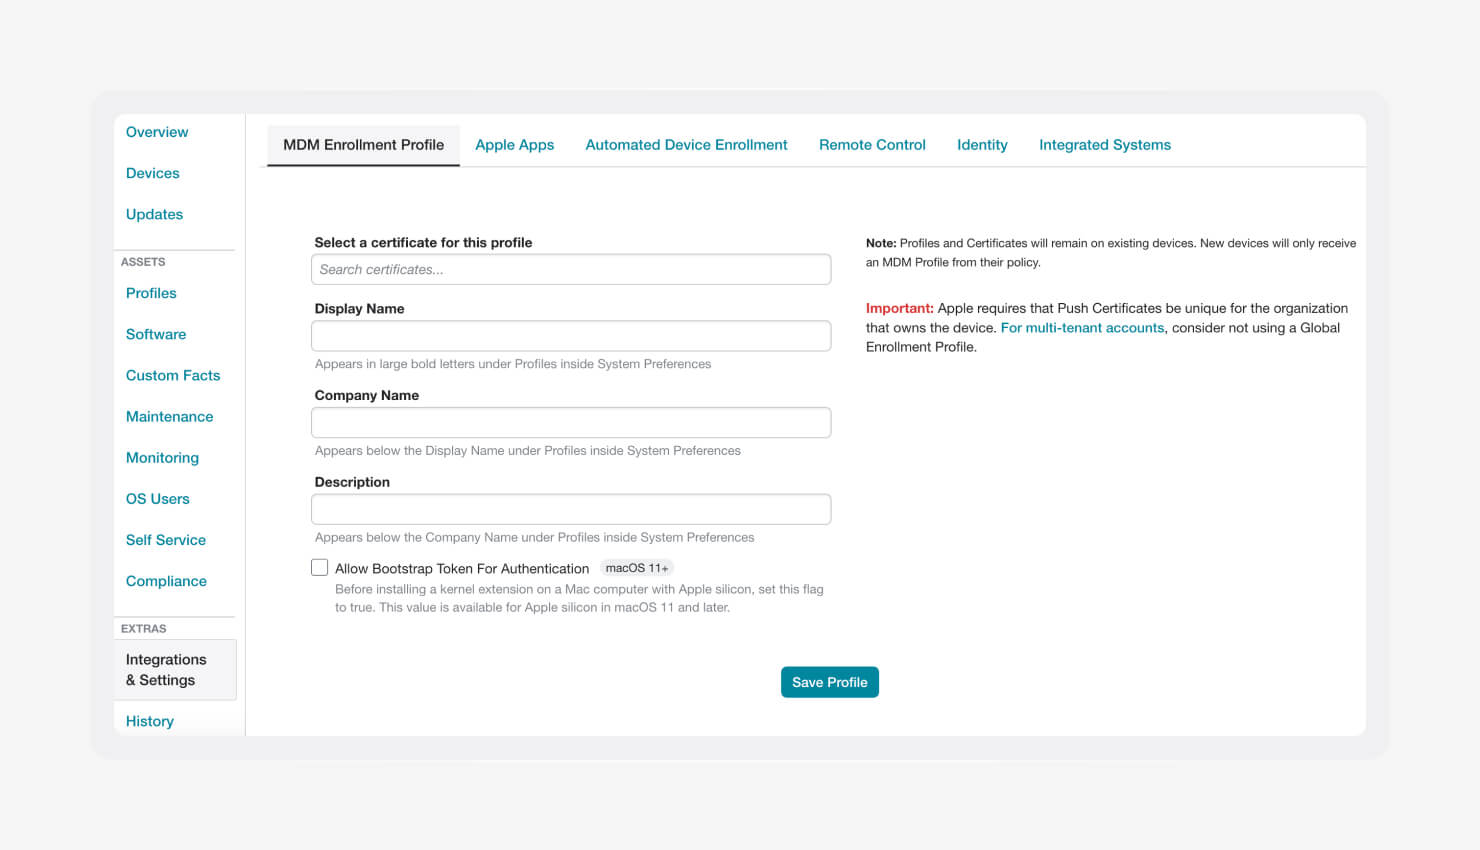
Addigyは、複数のクライアントを同時にサポートするMSP向けに設計されています。すべての環境を単一の画面で把握でき、クライアントごとに明確に分離されています。運用を標準化しつつ、各顧客の環境設定を尊重する必要がある場合に最適です。
Addigyが特に優れているのは、リアルタイムのデバイスアクセス機能です。ユーザーの作業を中断させることなく、バックグラウンドでMacのトラブルシューティングや管理を行うことができます。これにより、問題の修正中でも業務を継続できるため、アカウントをまたいで数十台から数百台のエンドポイントを管理する際には非常に重要です。
MSP向けの最高のMDMソリューションの一つであるAddigyは、スピードと拡張性を求めるチームに最適です。また、iOSおよびiPadOSデバイスのオンボーディングや移行といったワークフローもサポートしているため、すべてを一から構築し直すことなく、新規クライアントを受け入れることができます。
| メリット | デメリット |
|---|---|
|
MSP向けの強力なマルチテナント対応 |
MSP(マネージド・サービス・プロバイダー)を最優先に設計されているため、小規模な社内チームには過剰な機能となる可能性がある |
| ユーザーの業務を妨げないリアルタイムのデバイス管理 | 小規模な環境では複雑に感じられる可能性がある |
| MSPのツールスタックとの連携が良好 |
コンプライアンスは、単一の統合プラットフォームではなく、MSPおよびリモート監視・管理(RMM)のワークフローに適合しています |
主な機能
- マルチテナントアーキテクチャ:各クライアントは分離された状態を維持しますが、アカウント全体にグローバルポリシーを適用することも可能です。これにより、管理を整理しつつ、運用を拡張できます。
- Live Terminal:デバイス上でコマンドやスクリプトをリアルタイムに直接実行できます。ユーザーの入力を待ったり、ダウンタイムをスケジュールしたりすることなく、問題を診断・修正できます。
- 高品質な連携:一般的なPSA(プロフェッショナル・サービス・オートメーション)ツールやチケット管理ツールと連携します。ワークフローが常に同期されるため、デバイス管理をチームの既存の業務プロセスにシームレスに組み込むことができます。
4.JumpCloud
画像出典: Tailscale
- G2評価: 4.5/5
- 最適用途:統合 ID管理と基本的なMDM機能
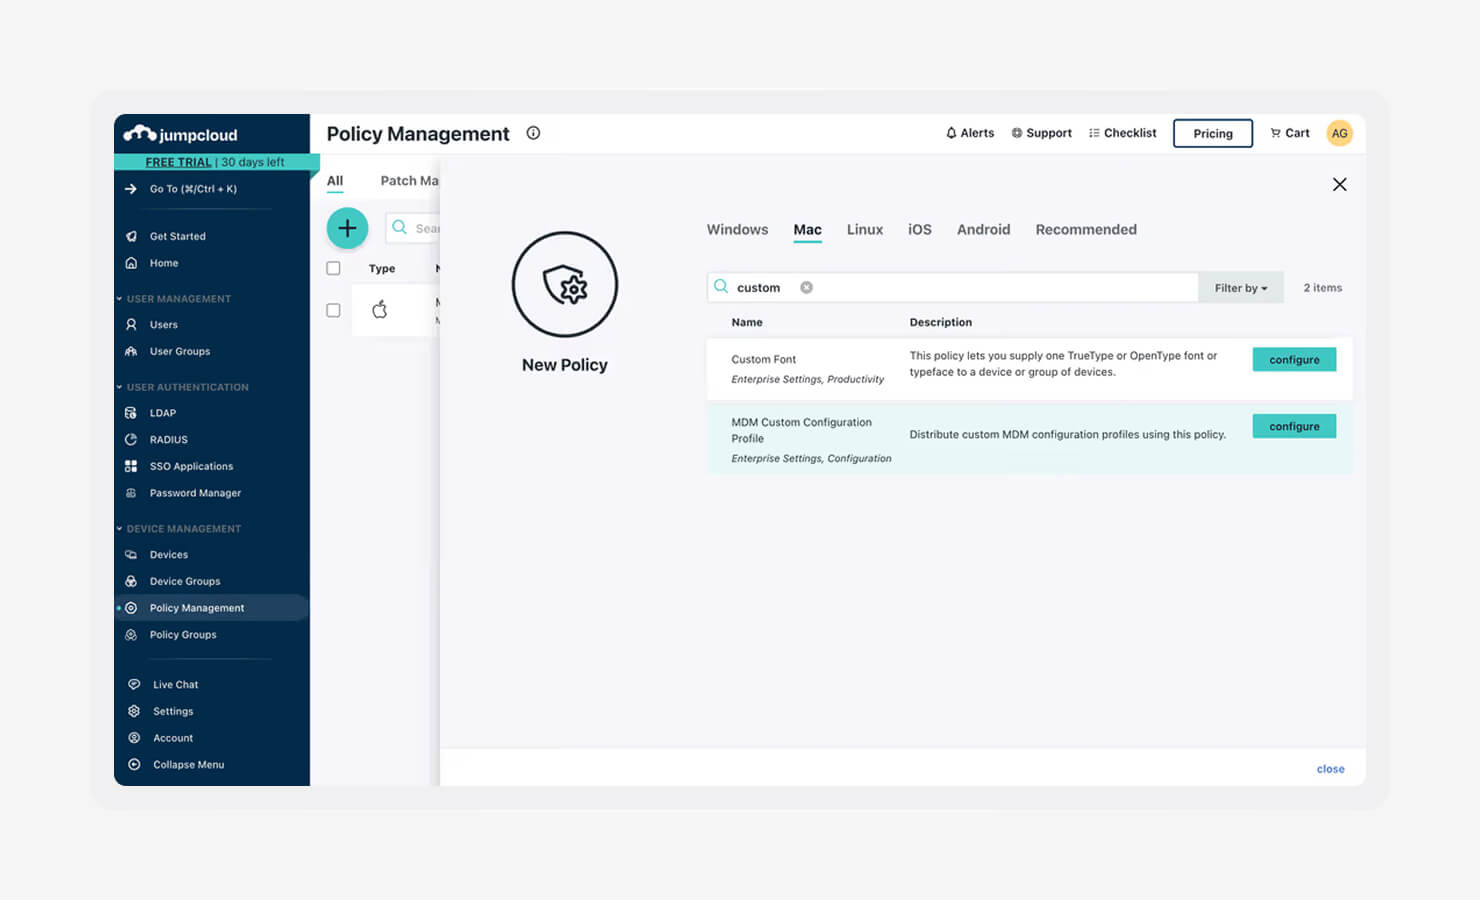
JumpCloudは、ID管理とデバイス管理の中間に位置します。クラウドディレクトリとMDMを1つのシステムとして機能させるため、オンプレミスのActive Directoryからの移行を検討しているチームに最適です。環境ごとにツールを組み合わせるのではなく、ユーザー、アクセス、デバイスを一元的に管理できます。
このアプローチは、Mac、Windows、Linuxが混在する環境において特に有効です。Appleデバイスが一部しか含まれていない場合でも、1つの場所からアクセスを制御し、ポリシーを適用できます。Apple優先のプラットフォームとして設計されたわけではありませんが、Appleデバイスに依存する環境であっても十分に機能します。
Appleデバイス向けのMDMソリューションを比較する場合、アイデンティティ管理を出発点とするなら、JumpCloudは理にかなった選択肢です。また、アクセス制御とデバイス管理が同一システム内で統合されているため、Appleデバイスのオンボーディングやオフボーディングといったプロセスの標準化にも役立ちます。
| 長所 | デメリット |
|---|---|
|
デバイス間を問わず、アイデンティティを最優先とするアプローチが徹底されている |
Apple固有の制御機能は、Appleファーストのツールに比べて高度ではない |
|
OSが混在する環境に適している |
デバイス管理のみが必要な場合、セットアップの手間が煩雑に感じられる可能性がある |
|
従来のディレクトリインフラをクラウドモデルに置き換える |
コンプライアンス関連のワークフローは、新しいプラットフォームに比べると、すぐに使える状態にはなっていない |
主な機能
- 統合されたID管理:ユーザーの認証情報は、デバイスのログイン、Wi-Fi、VPNアクセスに直接連携します。IDを一度管理するだけで、環境全体で一貫して適用されます。
- OSを横断したポリシーの適用:Mac、Windows、Linuxデバイス全体に、セキュリティのベースラインと設定を適用します。OSごとに個別のツールを用意することなく、設定の一貫性を維持できます。
- SSO:組み込みのSSOにより、ユーザーは1回の安全なログインでSaaSアプリにアクセスできます。これにより、パスワード管理の負担が軽減され、アクセス制御をより厳格に行えます。
5. PDQ社のSimpleMDM
画像出典: Crozdesk
- G2評価: 4.7/5
- 最適用途:カスタム アプリの展開とスクリプト作成
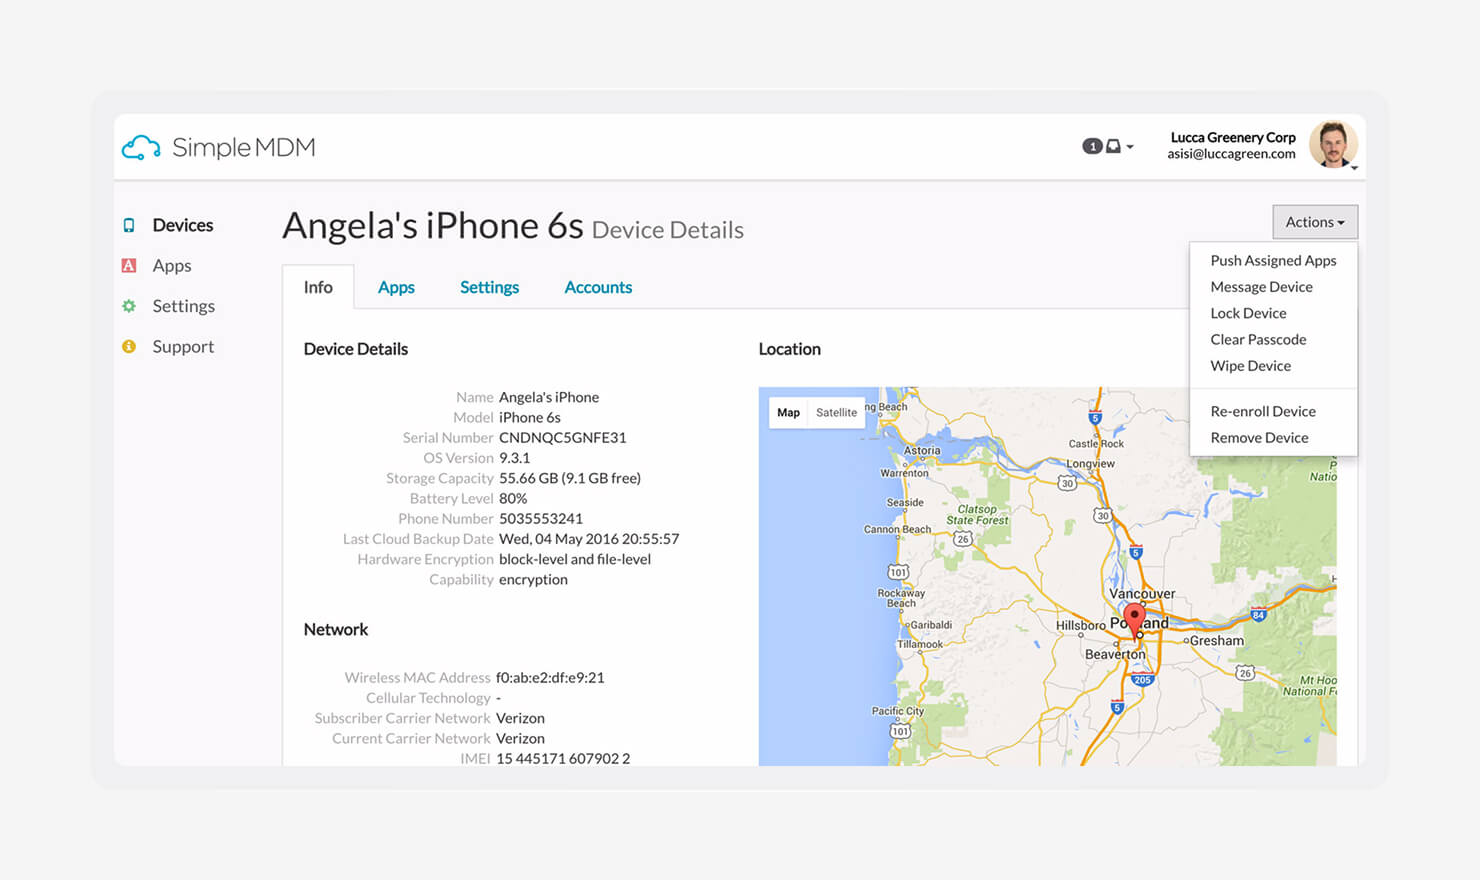
SimpleMDMは、余計なレイヤーを介さずに管理を行いたいチーム向けに設計されています。これは軽量でAPIファーストのプラットフォームであり、スクリプト作成や自動化を好み、迅速な対応を重視する経験豊富なMac管理者にとって魅力的なツールです。Appleのネイティブフレームワークに忠実な、目的を明確にしたツールを利用できます。
カスタムソフトウェアのワークフローに重点を置いています。Munkiとの緊密な連携により、アプリ展開や更新がゼロから行うよりもはるかに容易になります。これは、環境が社内ツールやカスタムパッケージに依存している場合、非常に大きなメリットとなります。
技術系環境における iOS および macOS 向けの最高の MDM の一つである SimpleMDM は、精度を重視するチームに適しています。
| メリット | デメリット |
|---|---|
| カスタムアプリの展開ワークフローに対する強力なサポート | 最大限の価値を引き出すには技術的な専門知識が必要 |
| APIやスクリプトによる高度な制御が可能 | Apple以外の環境では機能が限定的 |
| 軽量で動作が高速 | より広範なプラットフォームと比較して、組み込みのコンプライアンスおよびセキュリティ機能が限定的 |
主な機能
- ホスト型Munki統合:Munkiの設定や保守は複雑な場合があります。SimpleMDMが面倒な作業を代行するため、インフラを自ら管理することなく、カスタムアプリの展開や更新が可能です。
- APIファーストのアーキテクチャ:ほぼすべての操作をAPIを通じて制御可能です。タスクの自動化、カスタムワークフローの構築、MDMアクションを既存システムへの統合が可能です。
- シンプルでネイティブに特化した設計:本プラットフォームはAppleデバイスの管理に焦点を絞り続けています。クロスプラットフォームへの拡散を避けることで、Apple MDMの中核機能を高速かつ確実に実行します。
6.Rippling IT
画像出典:Mejji Le
- G2評価: 4.8/5
- 特におすすめ:人事(HR )とITのシナジー
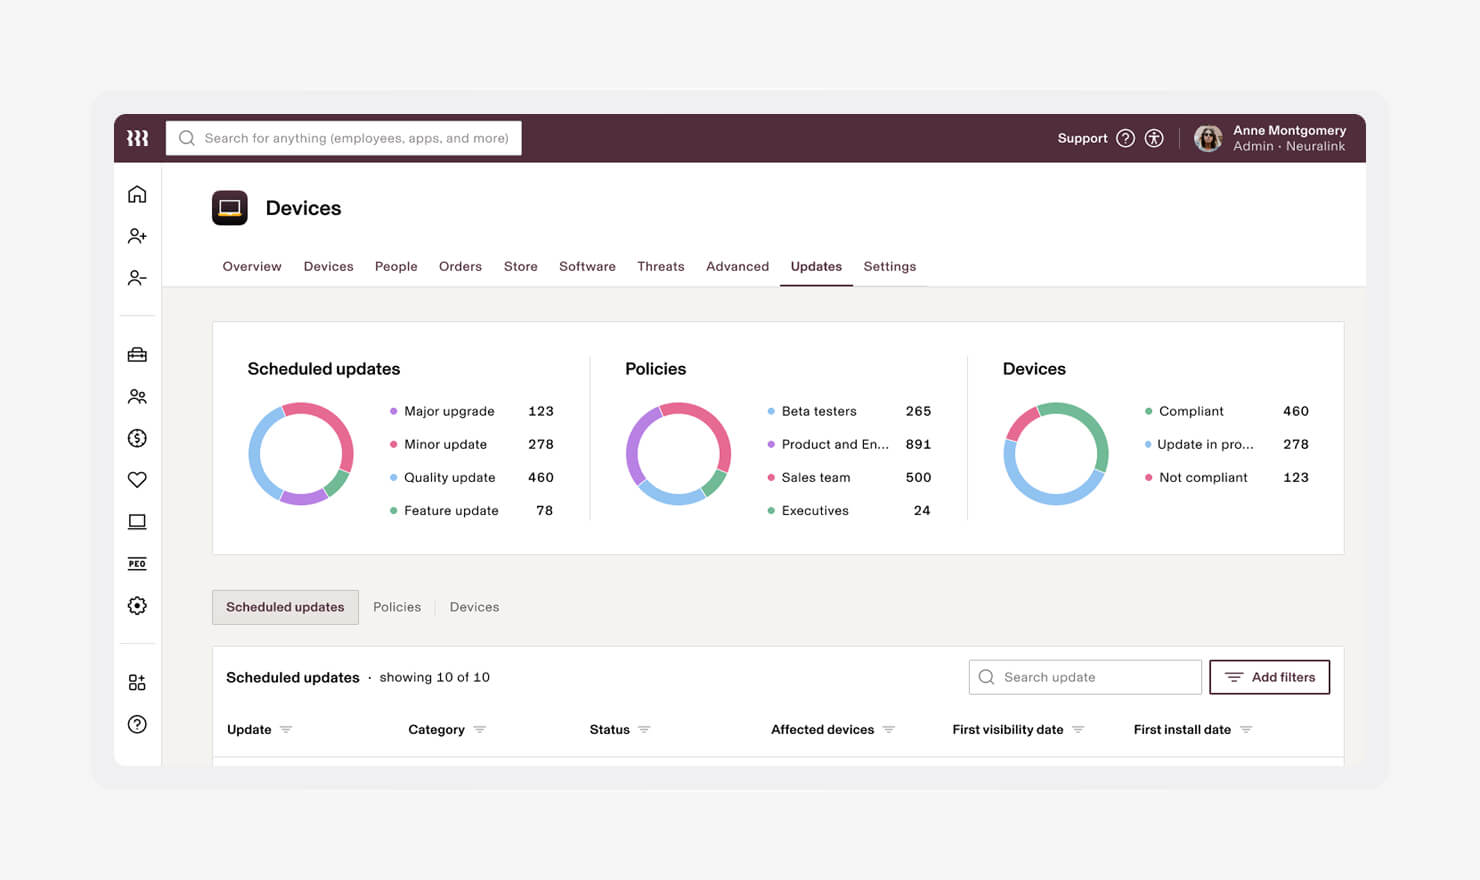
Ripplingは、人事(HR)とITを単一のシステムに統合しています。従業員データがデバイス管理の基盤となるため、入社・退社の手続きを別々のツールで行う必要がありません。この連携により、業務の迅速化が図られ、チーム間の連携の齟齬を防ぐことができます。
新入社員を追加すると、プロセスが自動的に開始されます。デバイスの発注、設定、発送が、煩雑なやり取りなしに行われます。オンボーディングを遅らせる原因となる遅延を解消するよう設計されています。
人事主導の環境におけるmacOS向けの最良のMDMソリューションの一つとして、Ripplingはその自動化機能で際立っています。また、アクセス権やアプリが従業員記録に直接紐付けられているため、シャドーITの削減にも役立ちます。
| メリット | デメリット |
|---|---|
|
人事とITのワークフローが密接に連携している |
Apple固有の管理機能の深さがやや不足している |
|
入社・退社手続きのプロセスを効率化 |
すでに人事管理にRipplingを利用している場合に最も効果を発揮する |
| アクセス権限やデバイス設定における手作業によるミスを削減 | IT要件が複雑なチームにとっては柔軟性に欠ける |
主な機能
- 自動化されたオンボーディング:人事部門で新入社員を追加すると、自動的にデバイスのセットアップが行われます。アプリ、設定、アクセス権限は手動作業なしで割り当てられます。
- 役割ベースのプロビジョニング:従業員は、役割や部署に応じて必要なリソースを取得します。これにより、アクセス権限の一貫性が保たれ、設定ミスが削減されます。
- ワンクリックでの離職処理:従業員が退職すると、アクセス権が取り消され、デバイスのロックやデータ消去が可能です。未処理事項を追いかけることなく、セキュリティ上の脆弱性を迅速に解消できます。
7.Jamf Pro
画像出典:Workwize
- G2評価: 4.7/5
- 最適: 十分な予算を持つ大規模な チーム
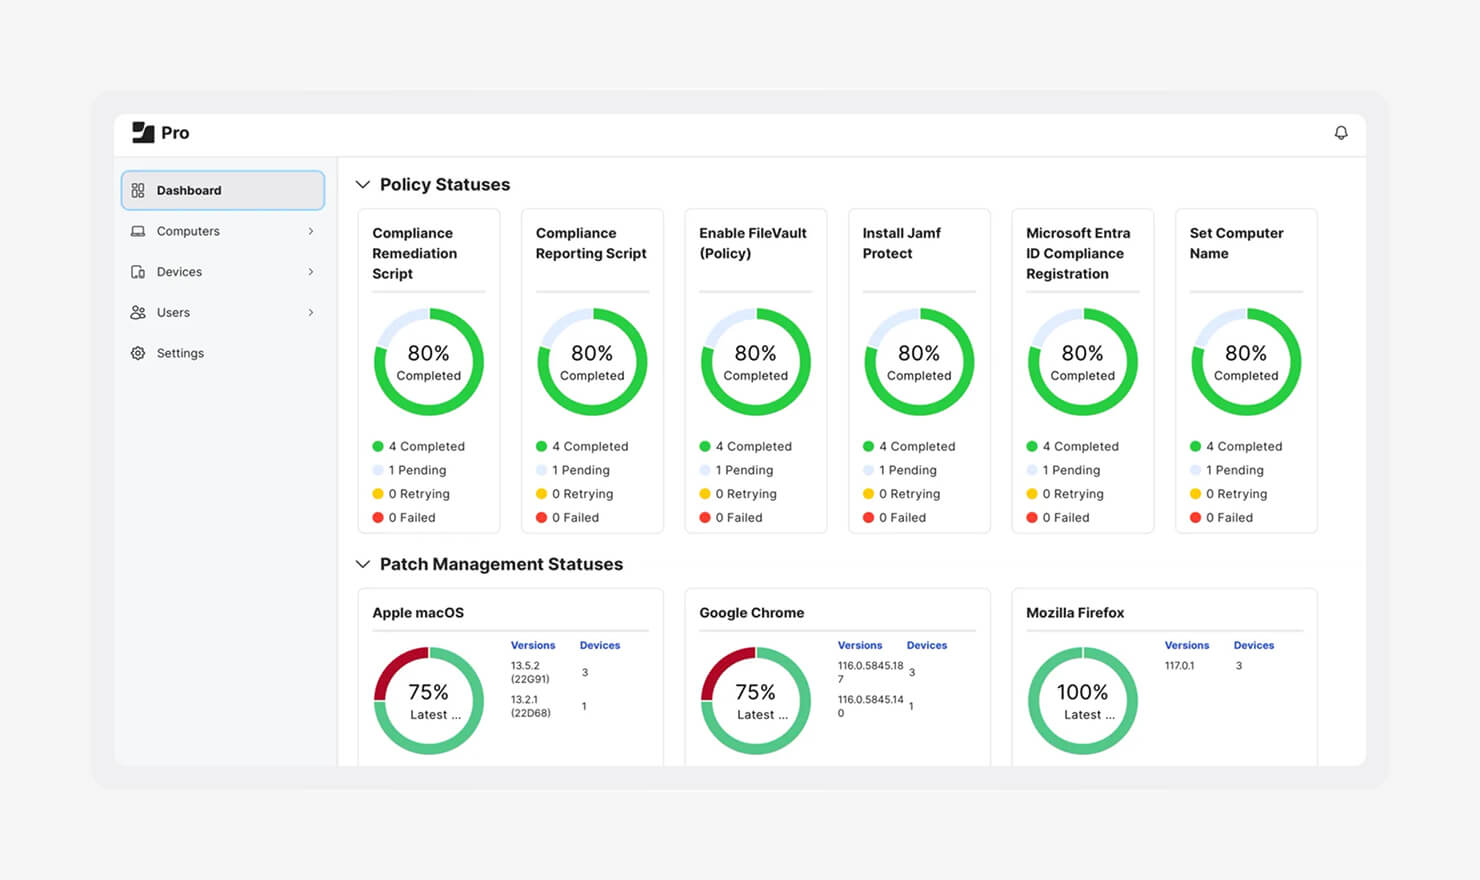
Jamf Proは、Apple環境をきめ細かく管理する必要がある大企業向けに設計されています。専任のApple管理者がおり、デバイス管理のあらゆる側面を綿密に調整する時間的余裕がある組織に、よく選ばれています。
ただし、その強力な機能にはトレードオフも伴います。インターフェースが重く感じられることもあり、セットアップには時間がかかります。迅速な対応が必要なチームにとっては、学習曲線や複雑なポリシーを維持するために必要な労力によって、業務の進行が遅れてしまう可能性があります。
また、コスト面でも比較的高額な選択肢の一つです。macOSの脆弱性を大規模かつ厳格に管理する必要がある企業にとっては、その期待に応えるソリューションです。一方、小規模なチームや迅速な対応が求められるチームにとっては、必要以上に機能が多すぎるように感じられるかもしれません。
| メリット | デメリット |
|---|---|
|
複雑な環境に対応した高度なカスタマイズ |
他の選択肢に比べてコストが高い |
| 強力なコミュニティとエコシステムのサポート | 新規チームにとっては習得に時間がかかる |
| 大規模な企業環境での実績がある | 変化の激しい環境での導入や適応に時間がかかる |
主な機能
- 高度なポリシーエンジン:OSのほぼすべての側面を制御できます。高い精度を実現しますが、設定や保守には経験が必要です。
- Jamf Proのエコシステム:大規模なコミュニティと幅広い連携機能により、企業のワークフローをサポートします。プラットフォームの機能を拡張するためのツール、スクリプト、共有知識が利用可能です。
- 拡張性:地域をまたぐ大規模なデバイス群を管理できるよう設計されています。一貫したポリシーと一元的な監視により、グローバルな展開をサポートします。
8.Omnissa Workspace ONE
画像出典: Netskope
- G2評価: 4/5
- 最適:ゼロ トラストを導入している 企業
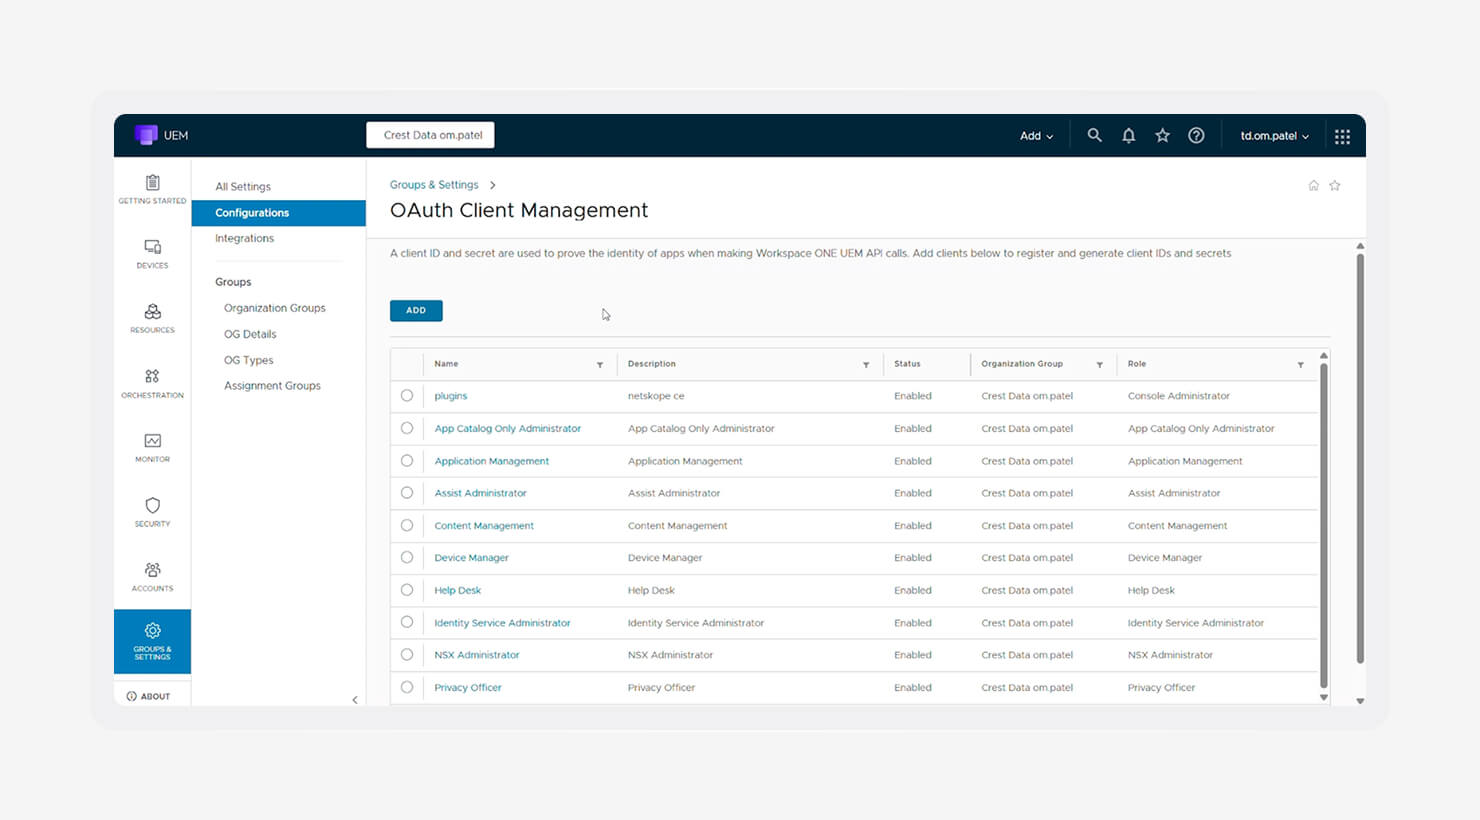
Omnissa Workspace ONEは、厳格で高度なセキュリティが求められる環境向けに構築された、本格的なUEMソリューションです。ユーザー、デバイス、およびアクセス権限をあらゆる段階で厳格に管理する必要がある企業向けに設計されています。セキュリティポリシーの遵守が必須とされる規制産業において、このソリューションが採用されるケースが多く見られます。
その強みのひとつは、物理デバイスと仮想環境の両方を扱える点です。VDIに加えMacも導入している環境であれば、Workspace ONEはそれらを単一のコントロールプレーン下に統合します。これにより、性質の大きく異なる環境間でも、アクセス管理やポリシーの適用が容易になります。
強力なシステムですが、その分複雑さも伴います。例えば、セットアップやメンテナンスには時間がかかり、管理リソースを十分に確保できるチームに最適です。ゼロトラストモデルにおいて、macOSマルウェアなどの脅威からの防御に重点を置いている場合、このソリューションは脅威の一歩先を行くためのツールを提供します。
| メリット | デメリット |
|---|---|
|
強力なゼロトラストセキュリティ機能 |
設定や継続的な管理が複雑 |
|
物理環境と仮想環境の両方に適している |
コストとリソース要件が高い |
|
規制が厳しく、高度なセキュリティが求められる業界向けに設計されている |
小規模なチームや規制の緩いチームにとっては過剰となる可能性がある |
主な機能
- ゼロトラストによるネットワークアクセス:すべてのアクセス要求は、ユーザーの身元とデバイスの状態に基づいてリアルタイムで検証されます。信頼を「前提」とせず「条件付き」とすることで、リスクを低減します。
- VDI統合:仮想アプリケーションやデスクトップが、物理デバイスと1つのシステム下で連携して動作します。これにより、ユーザーがオンプレミスでもリモートでも、一貫したアクセス環境を維持できます。
- 高度な脅威防御:詳細な分析、データ漏洩防止(DLP)制御、および自動対応により、脅威を早期に検知・封じ込めます。これにより、機密性の高い環境にさらなる保護層が追加されます。
9.NinjaOne
- G2評価: 4.7/5
- 最適用途:統合型 リモート管理およびITサポート
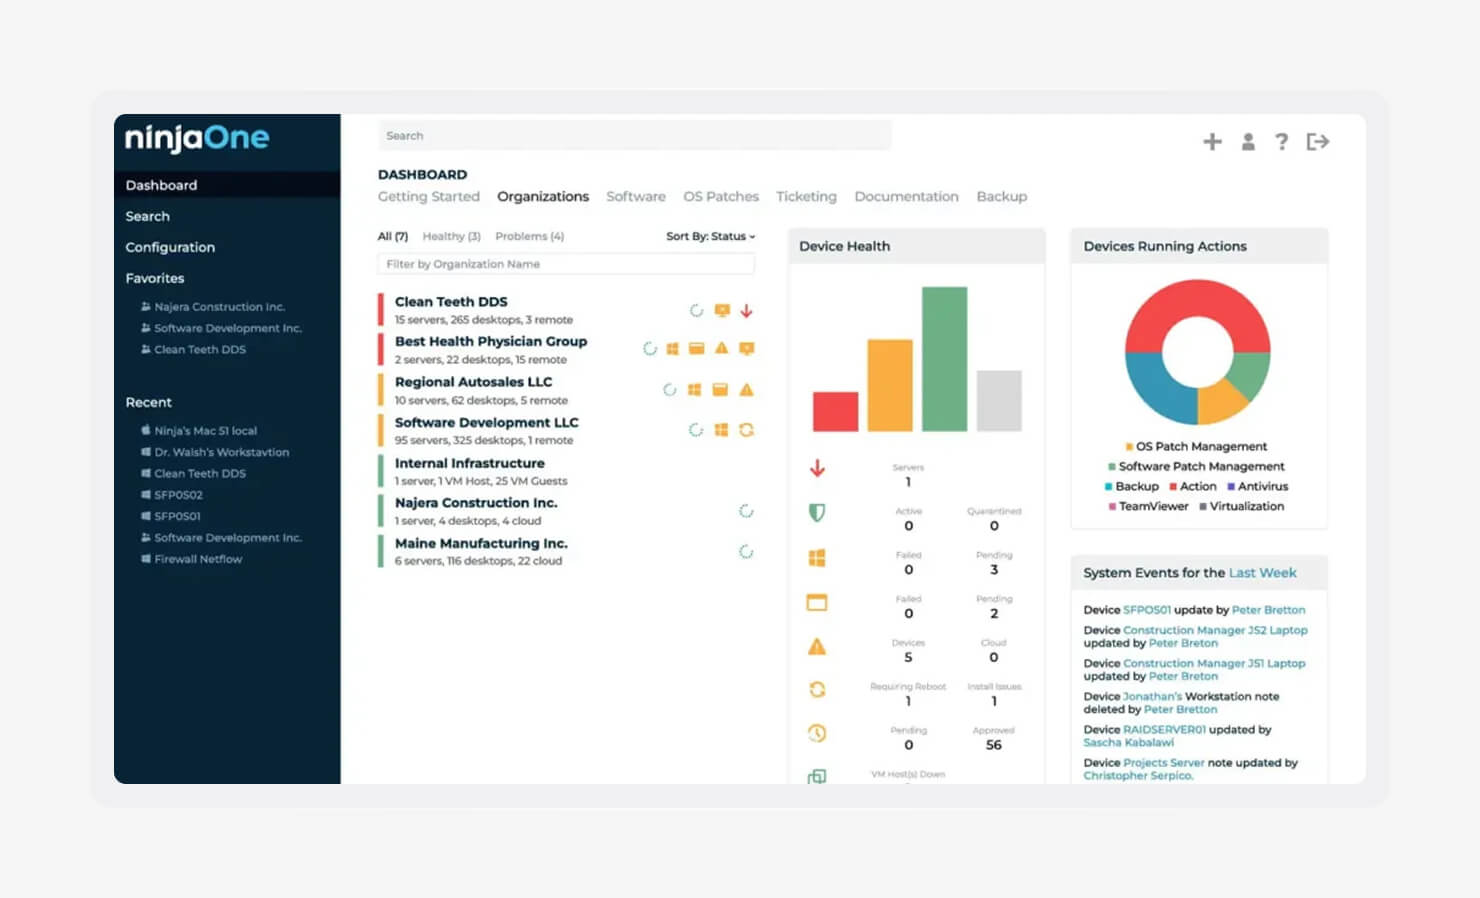
NinjaOneは、ツールの数を減らし、管理性を高めたいITチーム向けに設計されています。MDMと強力なリモート監視・管理機能を組み合わせているため、デバイスの管理、問題の解決、作業状況の追跡をすべて1か所で行うことができます。
日常業務に重点を置いています。システムを切り替えることなく、ソフトウェアのパッチ適用、デバイスの状態監視、チケット処理を行うことができます。これは、チーム規模が小さく、業務量が増え続けている場合に特に重要です。
深刻なサイバー脅威に直面しているチームにとって、スピードと可視性は極めて重要です。NinjaOneは、デバイスを常に最新の状態に保ち、問題が深刻化する前に解決することで、脅威に先手を打つことを支援します。
| メリット | デメリット |
|---|---|
|
デバイス管理に加え、強力なRMM機能を備えている |
Apple固有の管理機能の深さがやや不足している |
|
監視、パッチ適用、サポートを一元的に把握できる |
Apple優先というよりは、RMM優先の印象を受けやすい |
| ITチームのツール乱立を軽減するのに役立つ |
高度なワークフローの設定には時間がかかる場合がある |
主な機能
- 自動パッチ適用:手動作業を必要とせずに、macOS およびサードパーティ製アプリを最新の状態に保ちます。これにより、セキュリティリスクを低減し、日常的なメンテナンス作業を削減します。
- バックグラウンドでの修復: スクリプトやコマンドラインツールをバックグラウンドで活用して問題を解決します。問題の解決中も、ユーザーは通常通り作業を続けることができます。
- 統合型チケット管理:アラートやユーザーからのリクエストは、組み込みのヘルプデスクに集約されます。プラットフォームを離れることなく、問題の追跡、割り当て、解決を行うことができます。
Apple専用のMDMツールがビジネスに不可欠な理由
Appleデバイスには独自のルールがあります。モバイルデバイス管理(MDM)ソフトウェアがこれらのルールに従っていない場合、ポリシーの適用漏れ、展開の遅延、手作業の増加など、すぐにその影響を実感することになります。
Apple環境において、チームが躓きやすい点は以下の通りです:
- ワークフローを妨げずにカーネル拡張(kexts)およびシステム拡張を管理する
- ユーザーへの頻繁な確認を必要とせずに、アプリのシステムレベルの権限を処理すること
- macOS、iOS、iPadOSの急速なアップデートに対応すること
- FileVaultやその他の組み込みセキュリティ機能を適切に適用すること
- ADEをエンドツーエンドで実際に機能させる
手動でのセットアップでは、見落としが生じます。デバイスに重要な設定が適用されず、セキュリティ上の脆弱性が生じます。IT部門は、同じ手順を繰り返したり、同じ問題を修正したり、同じチケットに対応したりすることに何時間も費やすことになります。
Apple専用のMDMなら、その状況を一変させます。Apple Businessと直接連携するため、デバイスは自動的に登録され、適切な設定が適用され、手動での介入なしにコンプライアンスを維持し続けます。
Apple向けMDMソリューションに求められる必須機能
優れたAppleMDMサーバーは、基本的な機能をスムーズに処理し、特にSOC 2準拠に向けた効率的なMDMソリューションを目指す場合、拡張に向けた明確な道筋を示してくれます。
以下に、注目すべきポイントをご紹介します:
- ゼロタッチ展開:ABMを利用すれば、デバイスは従業員に直接配送され、初回起動時に自動的に設定されます。ブループリントルーティング機能により、手動での仕分け作業を必要とせず、各デバイスを正確に所定の場所に配置することが可能です。
- 自動パッチ適用:パッチが適用されていないデバイスは、攻撃の格好の標的となります。OSやアプリの自動更新により、ユーザーに連絡したり深夜の修正作業をスケジュールしたりすることなく、すべてを最新の状態に保つことができます。
- 設定プロファイル:すべてのデバイスで一貫性を保つ必要があります。プロファイルにより、パスワード規則、Wi-Fi アクセス、FileVault などが強制されるため、セキュリティが偶然に任されることはありません。
- コンプライアンス・テンプレート:コンプライアンス対応には1週間を費やすこともあります。CISなどのフレームワークに対応した既成のテンプレートがあれば、迅速に作業を開始できます。そのため、SOC 2設定のためのシンプルなMDMを求めるチームは、この機能を非常に重視しています。
- リモートセキュリティ:デバイスの紛失は、どうしても起こり得ます。社内のデータが外部に流出しないよう、デバイスを即座にロックまたは初期化できる機能が必要です。
- IDプロバイダー(IdP)との連携:MDMがAppleのPlatformシングルサインオン(SSO)を通じてGoogle WorkspaceやOktaなどのIdPと連携すれば、ユーザーは会社の認証情報でサインインし、自身の役割に応じた適切なアプリや設定を利用できます。
- セルフサービスポータル:ITがボトルネックになってはいけません。厳選されたアプリカタログがあれば、チームは管理者権限やチケット発行を必要とせずに、承認済みのツールをインストールしたり、一般的な問題を解決したりできます。
- カスタムスクリプト:すべてが既定の設定に当てはまるとは限りません。スクリプトを使用することで、例外的なケースへの対応、ワークフローの自動化、チームの実際の業務スタイルへの適応が可能になります。
- アプリのブロック:明確なガードレールが必要です。安全でないアプリや承認されていないアプリをブロックすることで、リスクを軽減し、環境をクリーンに保ちます。
- アサインメントマップ:デバイスやユーザーは変化します。アサインメントマップは、リアルタイムの状況に基づいてアプリや設定を動的に適用することで、すべてを整合させ続けます。これにより、手作業で絶えず調整を行う必要がなくなります。
チームに適したApple MDMの選び方
ツールが多すぎると業務の効率が低下します。私たちは、1,011名のITおよびセキュリティ専門家を対象に調査を実施しました。 Iruの『Sprawl Report(2026)』において、ITおよびセキュリティの専門家1,011名を対象に調査を行ったところ、半数以上が ツール間の連携強化を望んでいることが判明しました。 適切なApple MDMを導入すれば、 そうした煩わしさを解消し、ワークフローを効率的に維持できるだけでなく、頻繁な手直しを必要とせずに成長の余地を確保できます。
導入を決定する前に、以下の点を確認してください:
- テクニカルサポートの対応時間を評価する:トラブルが発生した際、迅速な回答が必要です。 営業の宣伝文句にとらわれず、サービスレベル契約(SLA)や、対応時間と専門知識に関する実際のユーザーからのフィードバックを確認しましょう。また、サポート体制にも注目してください。Jamfのようなベンダーはサポートをティア制で制限している一方、Iruのようなベンダーは導入初日から直接サポートを受けられます。
- 学習曲線を評価する:チームの対応能力を正直に把握しましょう。専任のApple管理者がいない場合は、習得が容易で、あらかじめ構築されたフレームワークが備わっているプラットフォームを選びましょう。これはチームの規模が拡大するにつれて重要になります。何しろ、新入社員は数週間もの習熟期間を要することなく、すぐに業務に慣れることができるべきだからです。
- アップデートの対応状況(リリース初日からのサポート)を確認する:Appleの進化は速く、MDMもそれに追いつく必要があります。導入が停滞したり機能しなくなったりしないよう、ベンダーが新しいmacOSリリースやセキュリティアップデートにどれほど迅速に対応しているかを確認してください。
- ドキュメントとコミュニティを精査する:充実したドキュメントは時間を大幅に節約します。充実したナレッジベースと活発なコミュニティがあれば、サポートを待たずに特殊なケースも解決できます。
- IdP(アイデンティティプロバイダー)との統合を優先する:アイデンティティプロバイダーがアクセスと設定を主導すべきです。Okta、Microsoft Entra ID、Google Workspace などのツールとの統合により、ユーザー、デバイス、ポリシーの一貫性を保つことができます。
- 将来を見据えた設計に注力する:大規模に展開する前に、小規模な概念実証(PoC)を実施してください。 登録、ポリシーの動作、日常的なワークフローをテストしてください。先を見据えてください。成長、新たなコンプライアンス要件、あるいは混合環境やBYOD環境への移行に、このシステムはどのように対応するでしょうか? 環境が拡大するにつれて、強力なパッチ管理や組み込みの脆弱性管理といった機能がますます重要になります。
IruでAppleデバイスを大規模に管理
規模が拡大するにつれて、Appleデバイスの管理は難しくなります。ユーザー数が増え、デバイス数が増え、管理すべきリスクも増えます。小規模な環境では有効だった手法も、規模が大きくなると機能しなくなってきます。
IruのAppleデバイス向けMDMソリューションは、システム管理、エンドポイントセキュリティ、ID管理、コンプライアンスを1つのプラットフォームに統合します。システムを個別に組み合わせる必要なく、デバイスの管理、セキュリティ対策、アクセス制御、コンプライアンスの維持が可能です。Apple向けの最高のMDMであり、かつ既存のシステムスタック全体を置き換えるソリューションをお探しなら、Iruこそが他社とは一線を画す存在です。
無料デモをご予約いただき、お客様の環境にどのように適合するかをご確認ください。