

IT-Teams entscheiden sich aufgrund der Leistung, der Sicherheit und einer besseren Benutzererfahrung für Apple-Geräte, müssen sich jedoch mit den damit verbundenen Herausforderungen auseinandersetzen: Die Verwaltung von Apple-Geräten unterscheidet sich von der Verwaltung anderer Geräte. Wenn Sie auf der Suche nach der besten MDM-Lösung für Apple sind, spüren Sie diese Lücke bereits.
Die Verwaltung von Apple-Geräten folgt ganz eigenen Regeln. Um nur einige zu nennen: Apple Push Notifications (APNs), FileVault und Automated Device Enrollment (ADE). Wenn diese Komponenten nicht zusammenpassen, kommt es zu Ausfällen oder Verzögerungen. Geräte lassen sich nicht reibungslos registrieren. Richtlinien werden nicht eingehalten. Sie verbringen Ihre Zeit damit, Sonderfälle zu lösen, anstatt voranzukommen.
Eine effiziente MDM-Software für Apple-Geräte kann die Abläufe vereinfachen, indem sie Einrichtung, Sicherheit und Updates an einem Ort verwaltet. Entdecken Sie 10 Tools, die Ihnen dabei helfen – jedes davon ist für eine andere Art von Team und Konfiguration konzipiert.
Die 9 besten Apple-MDM-Lösungen auf einen Blick
Es ist zwar ein Klischee, aber es gibt keinen einzigen Gewinner für jedes Team. Die richtige Wahl hängt von Ihrer Konfiguration, Ihren Sicherheitsanforderungen und davon ab, wie viel Komplexität Sie bewältigen möchten.
Hier sind die 10 besten Optionen, damit Sie Ihre Auswahl eingrenzen können:
| Plattform | Am besten geeignet für | Wichtigste Funktionen | G2 |
|---|---|---|---|
| Iru | Automatisierung und integrierte Sicherheit | Compliance-Vorlagen, integrierte Endpunktsicherheit und Zuordnungspläne | 4,7/5 |
| Mosyle | Schulen und Organisationen mit begrenztem Budget | Tools für den Unterricht, Multi-Tenant-Verwaltung und kostengünstige Skalierung | 4,7/5 |
| Addigy | Managed Service Provider (MSPs) | Mandantenfähige Architektur, Live Terminal und Integrationen für Professional Services Automation (PSA) | 4,5/5 |
| JumpCloud | Einheitliche Identitätsverwaltung und grundlegende MDM-Funktionen | Einheitliche Identitätsverwaltung, betriebssystemübergreifende Richtlinien und SSO | 4,5/5 |
| SimpleMDM von PDQ | Bereitstellung benutzerdefinierter Apps und Skripting | Gehostetes Munki, API-gesteuerte Automatisierung und Fokus auf native Apple-Anwendungen | 4,7/5 |
| Rippling IT | Synergie zwischen Personalwesen und IT | Automatisiertes Onboarding, rollenbasierte Bereitstellung und Offboarding mit einem Klick | 4,8/5 |
| Jamf Pro | Große Teams und Budgets | Erweiterte Richtlinien-Engine, starkes Ökosystem und Skalierbarkeit für Unternehmen | 4,7/5 |
| Omnissa Workspace ONE | Zero-Trust-Sicherheit | „Zero Trust“-Zugriff, Integration in die Virtual Desktop Infrastructure (VDI) und fortschrittlicher Schutz vor Bedrohungen | 4/5 |
| NinjaOne | Fernüberwachung und -verwaltung (RMM) sowie IT-Support | Automatisierte Patches, automatische Fehlerbehebung im Hintergrund und integriertes Ticket-System | 4,7/5 |
1. Iru
- G2-Bewertung: 4,7
- Am besten geeignet für: Automatisierung und integrierte Sicherheit
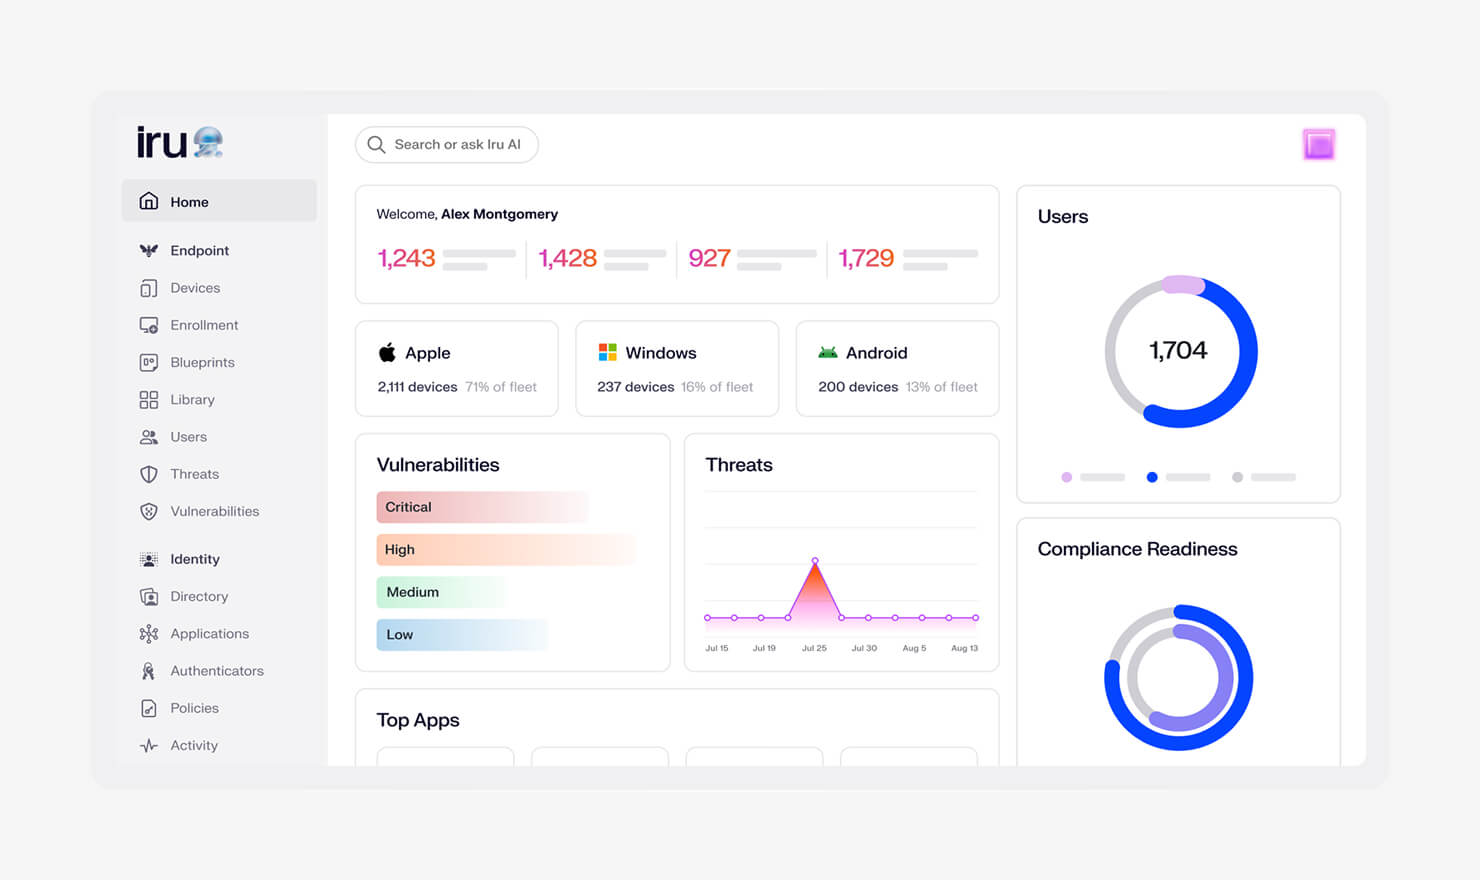
Ein Dutzend neuer MacBooks müssen registriert werden, zwei Sicherheitswarnungen warten noch auf eine Bestätigung, und in drei Wochen steht ein SOC-2-Audit an. In den meisten Systemlandschaften bedeutet das: drei Tools und verschiedene Anmeldungen, noch bevor man seinen Kaffee getrunken hat. Iru fasst das alles in einem Tool zusammen.
Iru ist eine beliebte Apple-MDM-Lösung für Teams, die Kontrolle wünschen, ohne Bereitstellung, Sicherheit und Compliance an einem Ort verwalten zu müssen. Kein Wechseln zwischen Registerkarten. Keine Notlösungen. Iru funktioniert nativ, egal ob Sie über ein großes Apple-Team verfügen oder ein kleines Team, bei dem alles reibungslos laufen muss.
Die Einrichtung geht schnell, und die Benutzeroberfläche ist übersichtlich. Sie können sofort mit der innerhalb weniger Stunden mit der Konfiguration der Mac-Einstellungen und Richtlinien bereitzustellen. Außerdem läuft das System stabil, sodass Sie nicht ständig Geräten hinterherjagen oder sich Gedanken über die Abdeckung machen müssen.
Hier ist, was ein Nutzer über seine Erfahrungen mit Iru zu sagen hatte:
„Was mir an Iru am besten gefällt, ist die Kombination aus der Blueprinting-Funktionalität und der allgemeinen Benutzerfreundlichkeit. Die Plattform ist sehr intuitiv, wodurch die Verwaltung von Apple-Geräten auch ohne ein spezielles IT-Team möglich ist.“
Als eines der besten MDM-Systeme für Mac zeichnet sich Iru durch seine lückenlose Abdeckung aus. Ihre Geräte werden registriert, konfiguriert, bleiben konform und werden ohne manuellen Aufwand aus dem System entfernt. Das bedeutet, dass Sie weniger Zeit mit der Fehlerbehebung verbringen und mehr Zeit haben, um voranzukommen.
| Vorteile | Nachteile |
|---|---|
| Eine Plattform für Verwaltung, Sicherheit und Compliance | Neuere Plattform im Vergleich zu älteren Apple-MDMs |
| Schnelle Einrichtung mit klaren Arbeitsabläufen | Erfordert eine Abkehr von Einzellösungen |
| Umfassende Compliance-Unterstützung von Haus aus | Es kann einige Zeit dauern, bis die erweiterten Funktionen vollständig erschlossen sind |
Wichtigste Funktionen
- Vereinfachte Compliance: Wenden Sie CIS- oder NIST-konforme Frameworks mit einem Klick an. Sie erhalten schnell eine funktionsfähige Baseline, und da die CIS- und NIST-Kontrollen vielen SOC-2-Anforderungen entsprechen, verschafft dies Teams, die sich auf ein Audit vorbereiten, einen Vorsprung.
- Integriertes Endpunktmanagement und integrierte Sicherheit: Sie müssen kein zusätzliches Tool einbinden. Erkennung, Eindämmung und Reaktion erfolgen innerhalb der Plattform, sodass Bedrohungen ohne Kontextlücken bewältigt werden.
- Passwortlose Mitarbeiteridentität: Benutzer melden sich mit Passkeys an, die an vertrauenswürdige Geräte gebunden sind. Weniger Passwörter, weniger Zurücksetzungen und eine strengere Zugriffskontrolle vom ersten Tag an.
- Auto Apps: Gängige Apps (über 230) werden automatisch bereitgestellt und aktualisiert. Kein Packaging, kein Jagd nach Patches, kein Rückstand.
- Verwaltetes Betriebssystem: Betriebssystem-Updates sind geräteübergreifend einheitlich. Sie bestimmen den Zeitpunkt, ohne die Systeme ungeschützt zu lassen.
2. Mosyle
Bildquelle: Mosyle
- G2-Bewertung: 4,7/5
- Am besten geeignet für: Schulen und Unternehmen mit begrenztem Budget
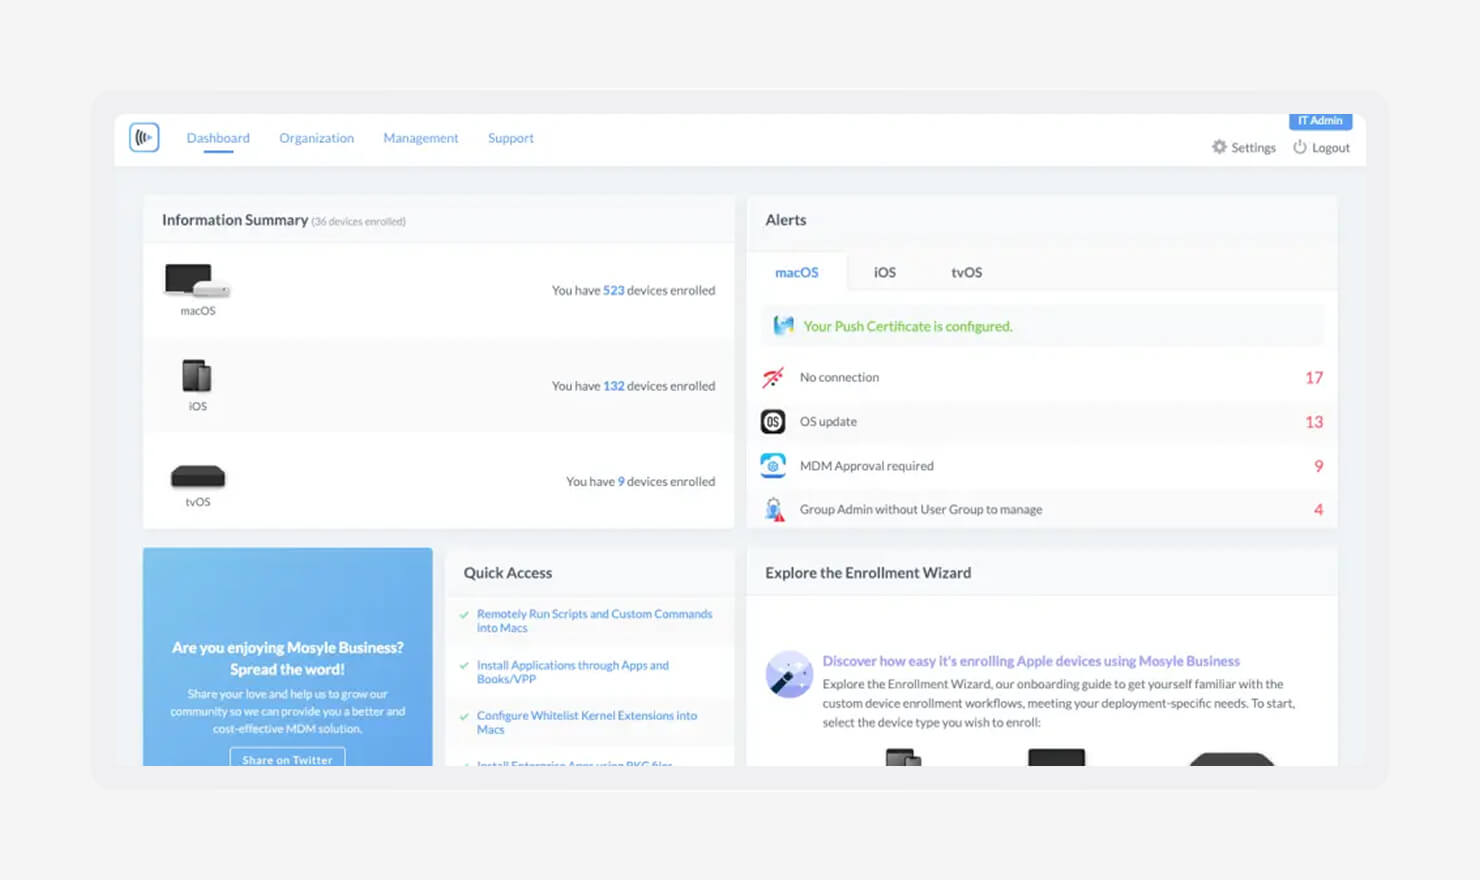
Mosyle ist eine praktische MDM-Plattform für Schulen und kleine Teams, die ohne großes Budget loslegen müssen. Sie deckt das Wesentliche ab und sorgt für vorhersehbare Kosten – was wichtig ist, wenn man viele Geräte mit begrenzten Ressourcen verwaltet. Im Bildungsbereich passt sie gut dazu, wie Geräte im Alltag tatsächlich genutzt werden.
Dank der gestaffelten Preisgestaltung lässt sich das System leicht klein anfangen und im Laufe der Zeit ausbauen. Sie können mit der grundlegenden Geräteverwaltung beginnen und dann weitere Kontrollfunktionen hinzufügen, wenn Ihre Anforderungen wachsen. Mosyle ist zudem speziell auf Anwendungsfälle im Bildungsbereich ausgerichtet und bietet Tools für den Einsatz im Klassenzimmer, für gemeinsam genutzte Geräte und zum Schutz der Privatsphäre der Schüler.
Es lässt sich reibungslos mit Apple Business-Tools kombinieren, einschließlich der Registrierung und App-Verteilung. Das ermöglicht Ihnen eine unkomplizierte Einrichtung ohne zusätzlichen Aufwand, insbesondere wenn Sie mehrere Klassen oder Standorte verwalten.
| Vorteile | Nachteile |
|---|---|
|
Erschwinglicher Einstieg |
Erweiterte Sicherheitsfunktionen sind erst in der teureren Fuse-Stufe verfügbar |
|
Starke, auf den Unterricht ausgerichtete Funktionen |
Geringere Flexibilität außerhalb von reinen Apple-Umgebungen |
|
Einfache Verwaltung mehrerer Standorte |
Sicherheit und Compliance sind auf verschiedene Tarife verteilt und nicht in einer einheitlichen Plattform zusammengefasst |
Wichtigste Funktionen
- Tools für den Unterricht: Funktionen wie „Live Screen“ und „App Lock“ geben Lehrkräften die Kontrolle während des Unterrichts. So können Sie die Aufmerksamkeit der Schüler aufrechterhalten und Ablenkungen reduzieren, ohne ständige Aufsicht zu benötigen.
- Mandantenverwaltung: Verwalten Sie mehrere Schulen oder Standorte über ein einziges Konto. So bleibt alles übersichtlich, während jede Gruppe dennoch ihre eigenen Einstellungen nutzen kann.
- Kosteneffiziente Skalierung: Die Preise bleiben auch bei Wachstum erschwinglich. Sie können die Geräteverwaltung ausbauen, ohne dass die Kosten stark ansteigen – ein entscheidender Vorteil für Schulen und kleine Unternehmen.
3. Addigy
Bildquelle: Addigy
- G2-Bewertung: 4,5/5
- Am besten geeignet für: Managed Service Provider (MSPs)
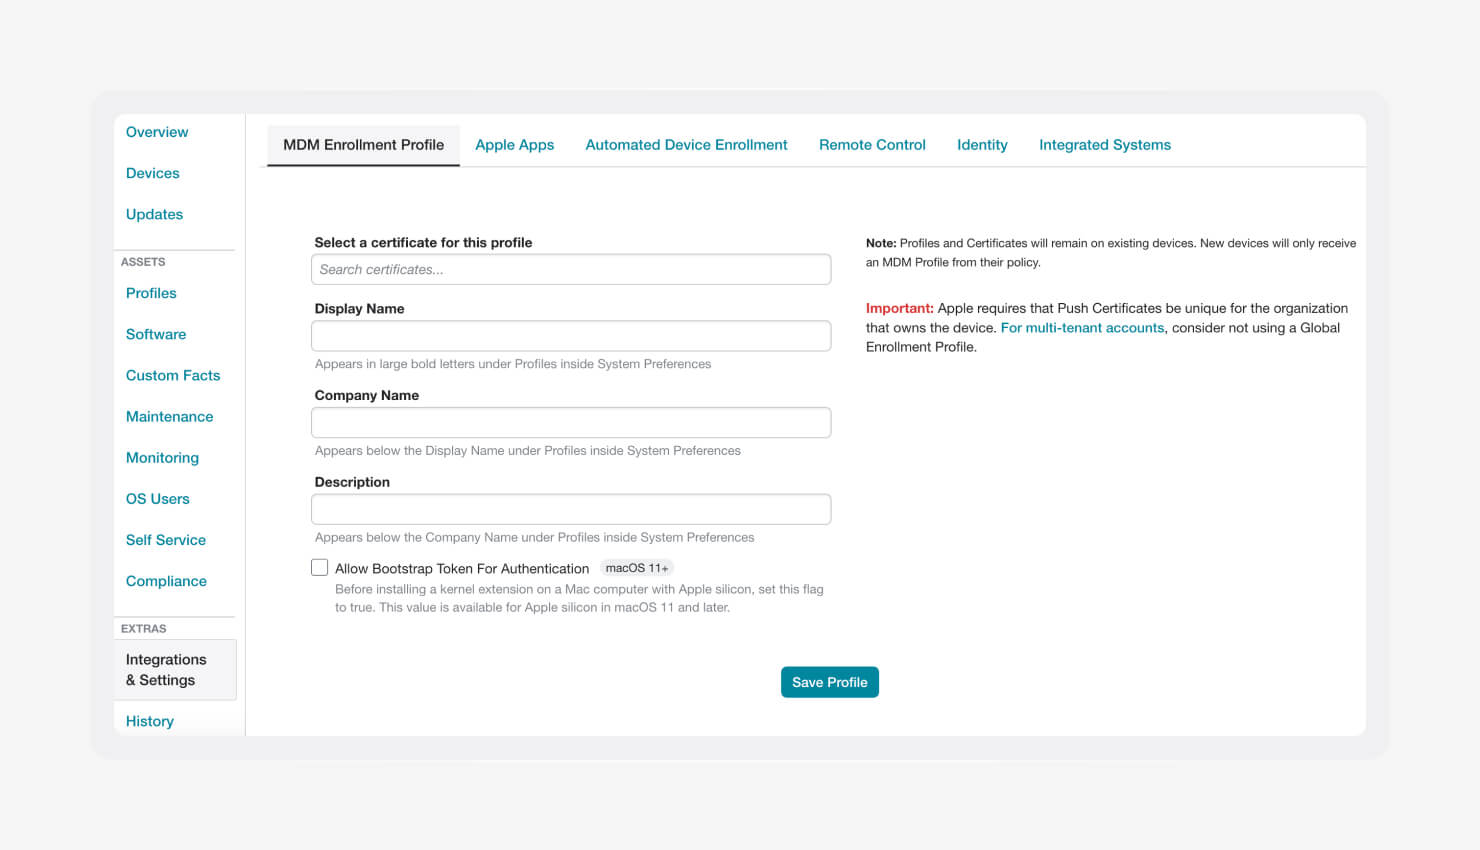
Addigy wurde speziell für MSPs entwickelt, die mehrere Kunden gleichzeitig betreuen. Sie erhalten einen zentralen Überblick über alle Umgebungen, wobei die einzelnen Kunden klar voneinander getrennt sind. Das funktioniert besonders gut, wenn Sie Abläufe standardisieren müssen, dabei aber die individuellen Konfigurationen der einzelnen Kunden berücksichtigen möchten.
Der Echtzeit-Gerätezugriff ist das Alleinstellungsmerkmal von Addigy. Sie können Macs im Hintergrund warten und Fehler beheben, ohne den Nutzer zu stören. So läuft die Arbeit weiter, während Sie Probleme beheben – was besonders wichtig ist, wenn Sie Dutzende oder Hunderte von Endgeräten über verschiedene Konten hinweg verwalten.
Als eine der besten MDM-Lösungen für MSPs eignet sich Addigy für Teams, die auf Geschwindigkeit und Skalierbarkeit angewiesen sind. Es unterstützt zudem Workflows wie das Onboarding und die Migration von iOS- und iPadOS-Geräten, sodass Sie neue Kunden aufnehmen können, ohne alles von Grund auf neu aufbauen zu müssen.
| Vorteile | Nachteile |
|---|---|
|
Starke Multi-Tenant-Unterstützung für MSPs |
Das auf Managed Service Provider (MSP) ausgerichtete Design kann die Anforderungen eines kleinen internen Teams übersteigen |
| Geräteverwaltung in Echtzeit ohne Beeinträchtigung der Benutzer | Kann in kleineren Umgebungen komplex wirken |
| Gute Integration in MSP-Tool-Stacks |
Die Compliance passt zu den Arbeitsabläufen von MSPs und Remote Monitoring and Management (RMM), nicht zu einer einheitlichen Plattform |
Wichtigste Funktionen
- Mandantenfähige Architektur: Jeder Kunde bleibt isoliert, Sie können jedoch weiterhin globale Richtlinien kontoübergreifend anwenden. Dies sorgt für eine übersichtliche Verwaltung und ermöglicht gleichzeitig die Skalierung Ihrer Abläufe.
- Live Terminal: Führen Sie Befehle und Skripte in Echtzeit direkt auf einem Gerät aus. Sie können Probleme diagnostizieren und beheben, ohne auf Benutzereingaben warten oder Ausfallzeiten einplanen zu müssen.
- Hochwertige Integrationen: Verbindung zu gängigen PSA- und Ticketing-Tools. Ihre Arbeitsabläufe bleiben synchronisiert, sodass sich die Geräteverwaltung nahtlos in die bestehende Arbeitsweise Ihres Teams einfügt.
4. JumpCloud
Bildquelle: Tailscale
- G2-Bewertung: 4,5/5
- Am besten geeignet für: Einheitliche Identitätsverwaltung und grundlegende MDM-Funktionen
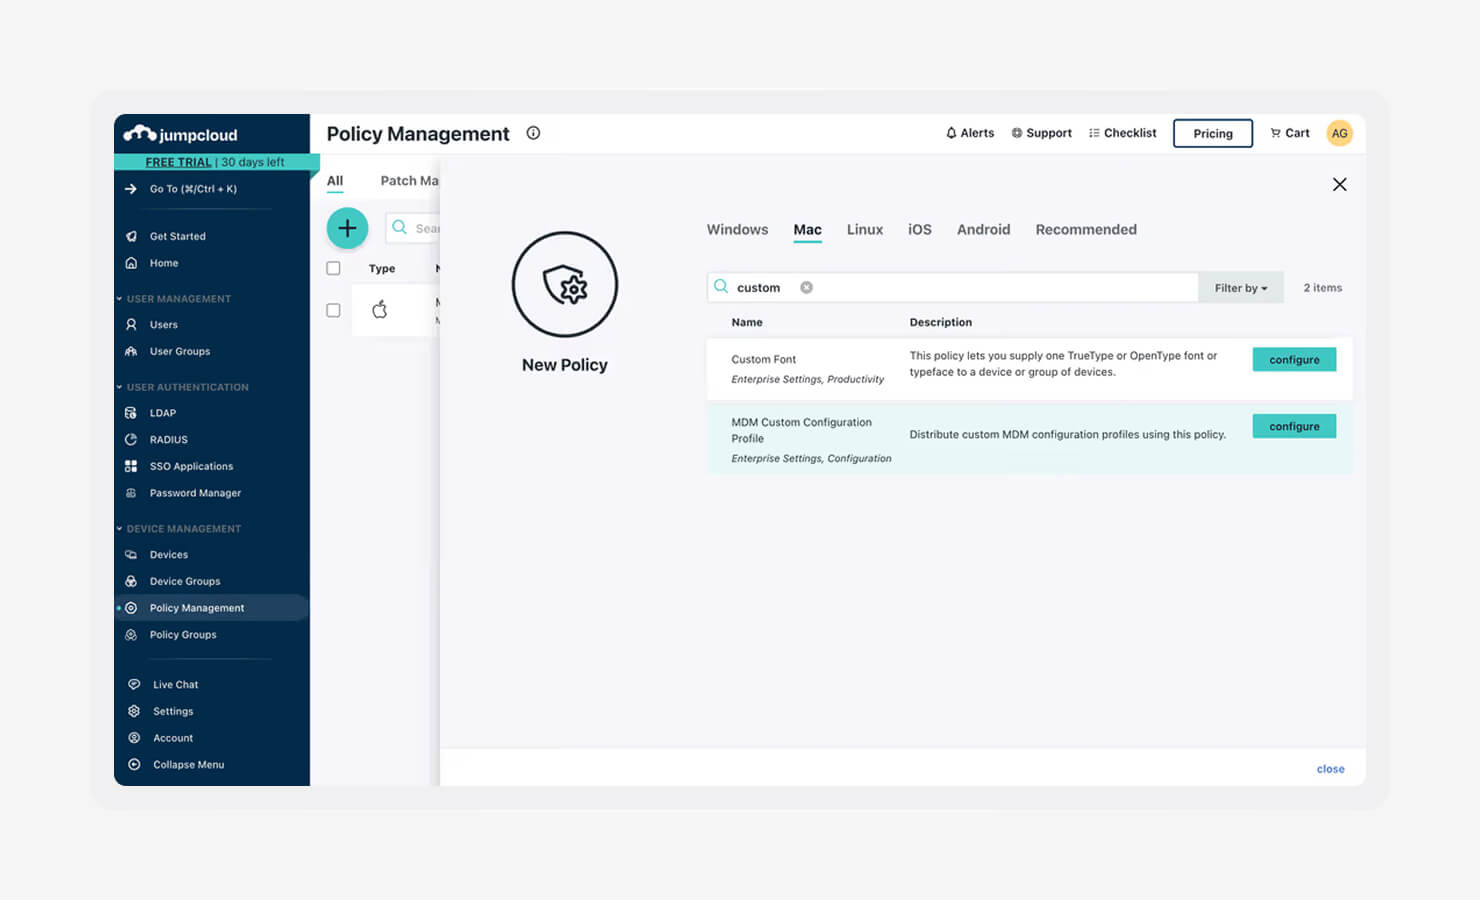
JumpCloud schlägt eine Brücke zwischen Identitäts- und Gerätemanagement. Es fungiert als Cloud-Verzeichnis und MDM in einem System und eignet sich daher besonders gut für Teams, die von einem lokalen Active Directory wegkommen möchten. Sie verwalten Benutzer, Zugriffsrechte und Geräte gemeinsam, anstatt Tools über verschiedene Umgebungen hinweg miteinander zu verknüpfen.
Dieser Ansatz funktioniert gut, wenn Ihre Geräteflotte Mac-, Windows- und Linux-Systeme umfasst. Sie erhalten eine zentrale Stelle, um den Zugriff zu steuern und Richtlinien anzuwenden, selbst wenn Apple-Geräte nur einen Teil der Flotte ausmachen. Die Plattform ist zwar nicht in erster Linie für Apple konzipiert, behauptet sich aber dennoch gut, wenn Ihre Umgebung auf Apple-Geräte setzt.
Wenn Sie MDM-Lösungen für Apple-Geräte vergleichen, ist JumpCloud eine sinnvolle Wahl, wenn die Identitätsverwaltung Ihr Ausgangspunkt ist. Es hilft zudem dabei, Prozesse wie das Onboarding und Offboarding von Apple-Geräten zu standardisieren, da Zugriffs- und Gerätesteuerung in ein und demselben System vereint sind.
| Vorteile | Nachteile |
|---|---|
|
Starker „Identity-First“-Ansatz auf allen Geräten |
Apple-spezifische Steuerelemente sind weniger ausgereift als „Apple-first“-Tools |
|
Gut geeignet für Umgebungen mit gemischten Betriebssystemen |
Die Einrichtung kann aufwendig erscheinen, wenn Sie lediglich Geräteverwaltung benötigen |
|
Ersetzt die veraltete Verzeichnisinfrastruktur durch ein Cloud-Modell |
Compliance-Workflows sind im Vergleich zu neueren Plattformen weniger schlüsselfertig |
Wichtigste Funktionen
- Einheitliches Identitätsmanagement: Benutzeranmeldedaten sind direkt mit Geräteanmeldungen, WLAN- und VPN-Zugängen verknüpft. Sie verwalten Identitäten einmalig, und diese gelten dann systemübergreifend.
- Betriebssystemübergreifende Durchsetzung von Richtlinien: Wenden Sie grundlegende Sicherheitsmaßnahmen und Konfigurationen auf Mac-, Windows- und Linux-Geräte an. So bleibt Ihre Konfiguration einheitlich, ohne dass für jedes Betriebssystem separate Tools erforderlich sind.
- SSO: Das integrierte SSO verbindet Benutzer über eine einzige sichere Anmeldung mit SaaS-Anwendungen. Dies verringert den Passwort-Aufwand und ermöglicht Ihnen eine strengere Kontrolle über den Zugriff.
5. SimpleMDM von PDQ
Bildquelle: Crozdesk
- G2-Bewertung: 4,7/5
- Am besten geeignet für: Bereitstellungbenutzerdefinierter Apps und Skripterstellung
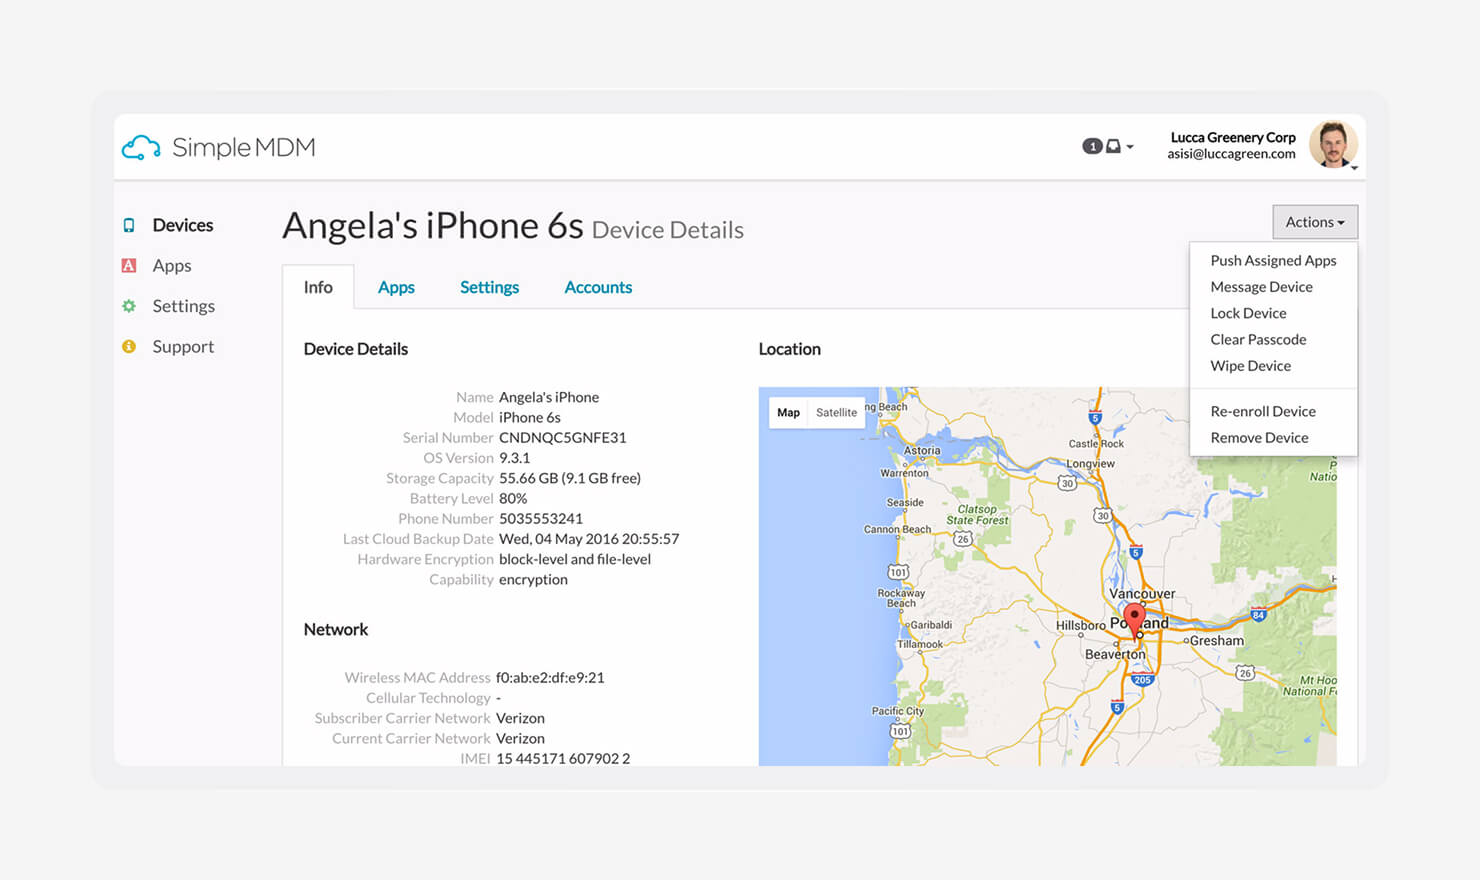
SimpleMDM wurde für Teams entwickelt, die Kontrolle ohne zusätzliche Ebenen wünschen. Es handelt sich um eine schlanke, API-orientierte Plattform, die erfahrene Mac-Administratoren anspricht, die gerne Skripte erstellen, Prozesse automatisieren und schnell vorankommen möchten. Sie erhalten ein fokussiertes Tool, das eng an Apples nativen Frameworks angelehnt ist.
Es ist stark auf benutzerdefinierte Software-Workflows ausgerichtet. Durch die enge Integration mit Munki werden die Bereitstellung und Aktualisierung von Apps wesentlich einfacher, als wenn man alles von Grund auf neu erstellen müsste. Das ist ein großer Vorteil, wenn Ihre Umgebung auf interne Tools oder benutzerdefinierte Pakete angewiesen ist.
Als eines der besten MDM-Systeme für iOS und macOS in technischen Umgebungen eignet sich SimpleMDM für Teams, die Präzision wünschen.
| Vorteile | Nachteile |
|---|---|
| Umfassende Unterstützung für benutzerdefinierte Workflows zur App-Bereitstellung | Erfordert technisches Fachwissen, um den größtmöglichen Nutzen zu erzielen |
| Hoher Grad an Kontrolle durch API und Skripting | Eingeschränkte Funktionen für Nicht-Apple-Umgebungen |
| Schlank und schnell in der Bedienung | Im Vergleich zu umfassenderen Plattformen weniger integrierte Compliance- und Sicherheitsfunktionen |
Wichtigste Funktionen
- Integration mit gehostetem Munki: Die Einrichtung und Wartung von Munki kann komplex sein. SimpleMDM übernimmt die aufwendigen Aufgaben, sodass Sie benutzerdefinierte Apps bereitstellen und aktualisieren können, ohne die Infrastruktur selbst verwalten zu müssen.
- API-first-Architektur: Nahezu alles lässt sich über die API steuern. Sie können Aufgaben automatisieren, benutzerdefinierte Workflows erstellen und MDM-Aktionen in Ihre bestehenden Systeme integrieren.
- Klarer, nativer Fokus: Die Plattform konzentriert sich ausschließlich auf die Verwaltung von Apple-Geräten. Durch die Vermeidung plattformübergreifender Ausuferung führt sie zentrale Apple-MDM-Funktionen schnell und zuverlässig aus.
6. Rippling IT
Bildquelle: Mejji Le
- G2-Bewertung: 4,8/5
- Am besten geeignet für: Synergien zwischenPersonalwesen und IT
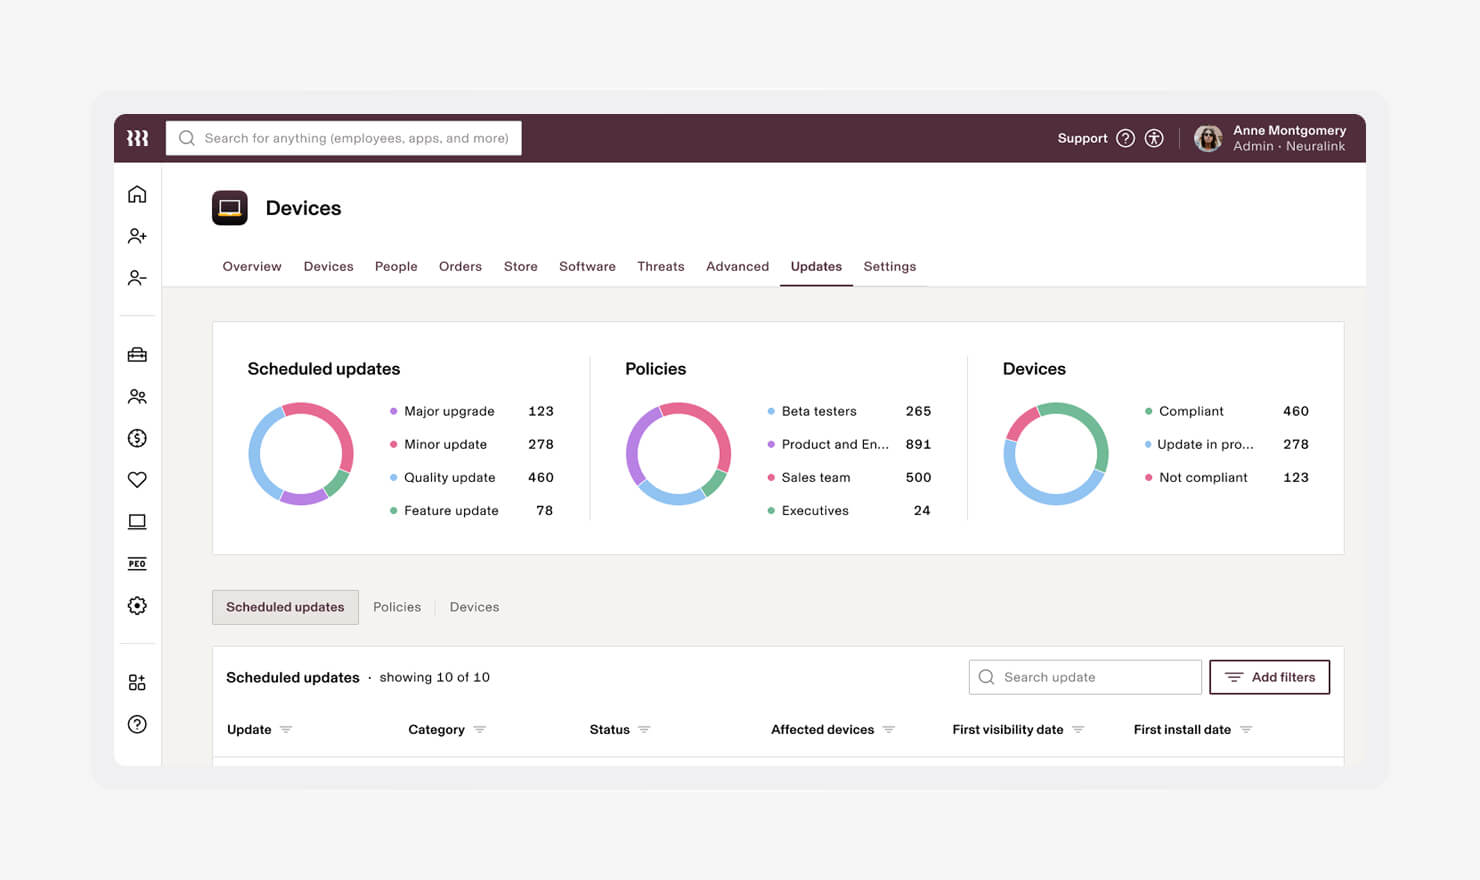
Rippling vereint Personalwesen und IT in einem einzigen System. Die Mitarbeiterdaten steuern die Geräteverwaltung, sodass Onboarding und Offboarding nicht in separaten Tools abgewickelt werden müssen. Diese Verknüpfung hilft Ihnen, schneller voranzukommen und Lücken zwischen den Teams zu vermeiden.
Wenn Sie einen neuen Mitarbeiter hinzufügen, wird der Prozess automatisch in Gang gesetzt. Geräte werden bestellt, konfiguriert und versendet – ganz ohne Hin und Her. Das System wurde entwickelt, um die Verzögerungen zu beseitigen, die das Onboarding normalerweise verlangsamen.
Als eine der besten MDM-Lösungen für macOS in HR-gesteuerten Umgebungen zeichnet sich Rippling durch seine Automatisierung aus. Außerdem trägt es dazu bei, Schatten-IT zu reduzieren, da Zugriffsrechte und Apps direkt mit den Mitarbeiterdaten verknüpft sind.
| Vorteile | Nachteile |
|---|---|
|
Enge Verknüpfung zwischen HR- und IT-Workflows |
Geringere Tiefe bei den Apple-spezifischen Verwaltungsfunktionen |
|
Optimiert Onboarding- und Offboarding-Prozesse |
Funktioniert am besten, wenn Sie Rippling bereits für HR nutzen |
| Trägt dazu bei, manuelle Fehler bei der Zugriffsvergabe und der Geräteeinrichtung zu reduzieren | Eingeschränkte Flexibilität für Teams mit komplexen IT-Anforderungen |
Wichtigste Funktionen
- Automatisiertes Onboarding: Fügen Sie einen neuen Mitarbeiter in der Personalabteilung hinzu, und die Geräteeinrichtung erfolgt automatisch. Apps, Einstellungen und Zugriffsrechte werden ohne manuelle Schritte zugewiesen.
- Rollenbasierte Bereitstellung: Mitarbeiter erhalten je nach Rolle oder Abteilung genau das, was sie benötigen. Dies sorgt für einheitliche Zugriffsrechte und reduziert Einrichtungsfehler.
- Offboarding mit einem Klick: Wenn jemand das Unternehmen verlässt, werden Zugriffsrechte widerrufen und Geräte können gesperrt oder gelöscht werden. So schließen Sie Sicherheitslücken schnell, ohne nachlosen Enden nachgehen zu müssen.
7. Jamf Pro
Bildquelle: Workwize
- G2-Bewertung: 4,7/5
- Am besten geeignet für: Große Teams mit entsprechendem Budget
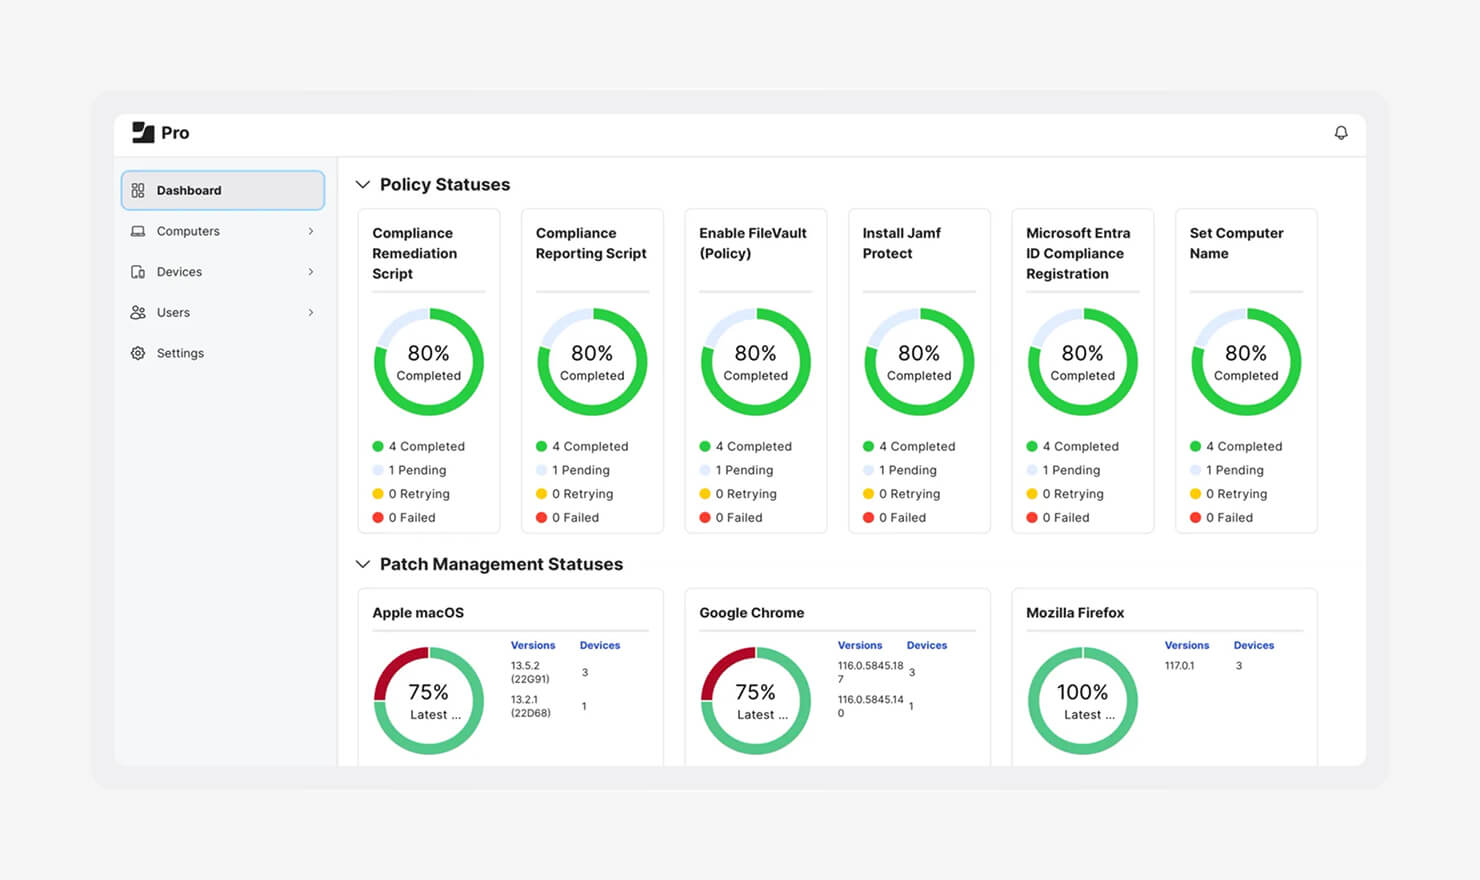
Jamf Pro wurde für große Unternehmen entwickelt, die umfassende Kontrolle über ihre Apple-Umgebung benötigen. Es ist oft die erste Wahl für Unternehmen mit eigenen Apple-Administratoren, die über die nötige Zeit verfügen, um jede Ebene der Geräteverwaltung genau abzustimmen.
Diese Leistungsfähigkeit hat jedoch auch ihre Nachteile. Die Benutzeroberfläche kann etwas schwerfällig wirken, und die Einrichtung nimmt Zeit in Anspruch. Teams, die schnell vorankommen müssen, könnten durch die Einarbeitungszeit und den Aufwand für die Pflege komplexer Richtlinien ausgebremst werden.
Zudem gehört es zu den teureren Optionen. Für Unternehmen, die macOS-Sicherheitslücken in großem Maßstab unter strenger Kontrolle verwalten müssen, ist es die richtige Wahl. Für kleinere oder agilere Teams kann es sich jedoch so anfühlen, als wäre das System überdimensioniert.
| Vorteile | Nachteile |
|---|---|
|
Umfassende Anpassungsmöglichkeiten für komplexe Umgebungen |
Hohe Kosten im Vergleich zu anderen Optionen |
| Starke Unterstützung durch die Community und das Ökosystem | Steile Lernkurve für neue Teams |
| Bewährt im großen Unternehmensmaßstab | Langsamere Bereitstellung und Anpassung in schnelllebigen Umgebungen |
Wichtigste Funktionen
- Erweiterte Richtlinien-Engine: Sie können nahezu jeden Aspekt des Betriebssystems steuern. Das bietet Ihnen Präzision, erfordert jedoch auch Erfahrung bei der Konfiguration und Wartung.
- Jamf Pro-Ökosystem: Eine große Community und eine Vielzahl von Integrationen unterstützen Unternehmensabläufe. Hier finden Sie Tools, Skripte und gemeinsames Wissen, um die Möglichkeiten der Plattform zu erweitern.
- Skalierbarkeit: Entwickelt für die Verwaltung großer Geräteflotten über Regionen hinweg. Die Lösung unterstützt globale Bereitstellungen mit einheitlichen Richtlinien und zentraler Überwachung.
8. Omnissa Workspace ONE
Bildquelle: Netskope
- G2-Bewertung: 4/5
- Am besten geeignet für: Zero -Trust-Unternehmen
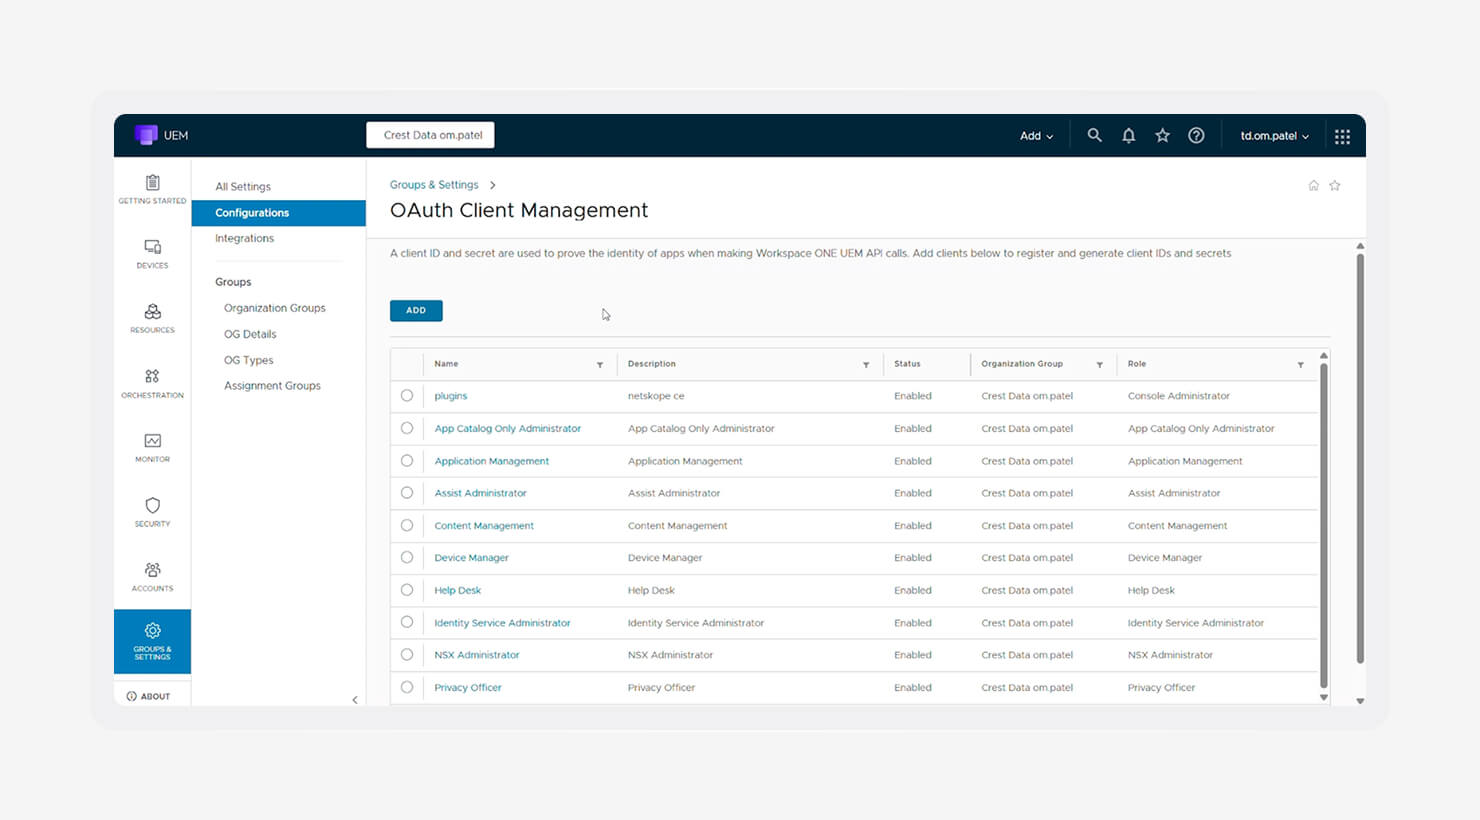
Omnissa Workspace ONE ist eine leistungsstarke UEM-Lösung, die für strenge, hochsichere Umgebungen entwickelt wurde. Sie richtet sich an Unternehmen, die in jedem Schritt eine strenge Kontrolle über Benutzer, Geräte und Zugriff benötigen. Man findet sie häufig in regulierten Branchen, in denen Sicherheitsrichtlinien unverzichtbar sind.
Eine seiner Stärken ist die Fähigkeit, sowohl physische Geräte als auch virtuelle Umgebungen zu verwalten. Wenn Ihre Infrastruktur neben VDI auch Macs umfasst, vereint Workspace ONE diese unter einer einzigen Verwaltungsebene. Das erleichtert die Verwaltung von Zugriffen und die Durchsetzung von Richtlinien in sehr unterschiedlichen Umgebungen.
Es handelt sich um ein leistungsstarkes System, das jedoch mit einer gewissen Komplexität einhergeht. So sind beispielsweise Einrichtung und Wartung zeitaufwendig, weshalb es sich am besten für Teams eignet, die über die entsprechenden Ressourcen für die Verwaltung verfügen. Wenn Ihr Schwerpunkt auf der Abwehr von Bedrohungen wie macOS-Malware in einem Zero-Trust-Modell liegt, bietet es Ihnen die Werkzeuge, um immer einen Schritt voraus zu sein.
| Vorteile | Nachteile |
|---|---|
|
Starke Zero-Trust- Sicherheitsfunktionen |
Komplexe Einrichtung und laufende Verwaltung |
|
Gute Unterstützung sowohl für physische als auch für virtuelle Umgebungen |
Höhere Kosten und höhere Ressourcenanforderungen |
|
Entwickelt für regulierte Branchen mit hohen Sicherheitsanforderungen |
Kann für kleinere oder weniger stark regulierte Teams überdimensioniert sein |
Wichtigste Funktionen
- Zero-Trust-Netzwerkzugang: Jede Zugriffsanfrage wird in Echtzeit anhand der Benutzeridentität und des Gerätestatus überprüft. Sie reduzieren das Risiko, indem Sie Vertrauen an Bedingungen knüpfen, anstatt es als gegeben hinzunehmen.
- VDI-Integration: Virtuelle Anwendungen und Desktops arbeiten unter einem System mit physischen Geräten zusammen. So bleibt der Zugriff einheitlich, unabhängig davon, ob sich Benutzer vor Ort oder remote befinden.
- Erweiterter Schutz vor Bedrohungen: Umfassende Analysen, Maßnahmen zur Verhinderung von Datenverlusten (DLP) und automatisierte Reaktionen helfen Ihnen, Bedrohungen frühzeitig zu erkennen und einzudämmen. Dies bietet eine zusätzliche Schutzebene für sensible Umgebungen.
9. NinjaOne
- G2-Bewertung: 4,7/5
- Am besten geeignet für: Integrierte Fernverwaltung und IT-Support
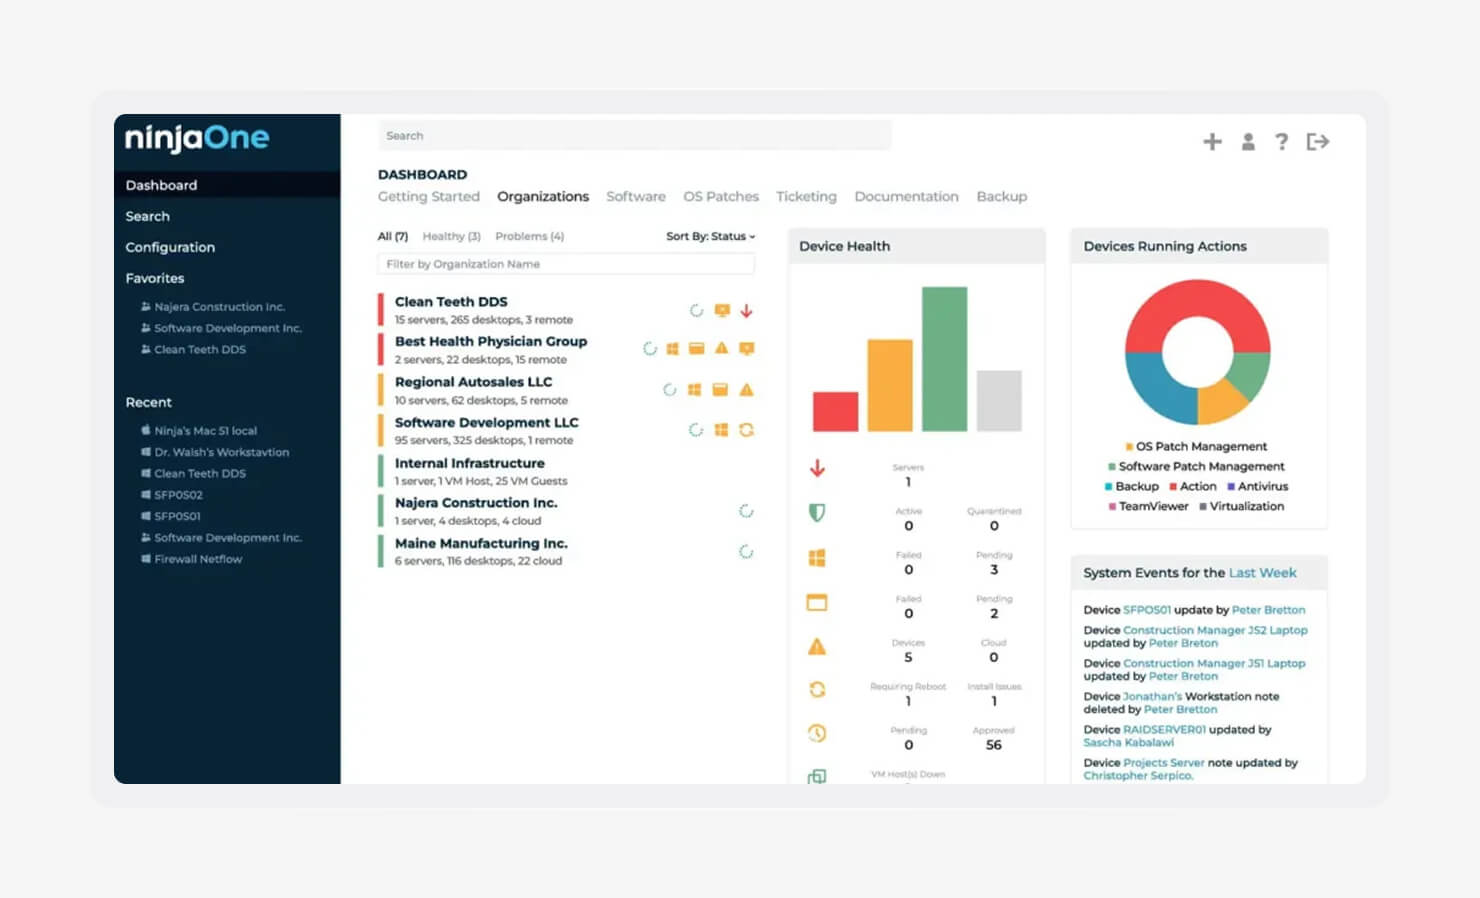
NinjaOne wurde für IT-Teams entwickelt, die weniger Tools und mehr Kontrolle wünschen. Es kombiniert MDM mit leistungsstarker Fernüberwachung und -verwaltung, sodass Sie Geräte verwalten, Probleme beheben und Arbeitsabläufe an einem Ort nachverfolgen können.
Der Schwerpunkt liegt auf dem Tagesgeschäft. Sie können Software-Patches installieren, den Gerätestatus überwachen und Supportanfragen bearbeiten, ohne zwischen verschiedenen Systemen wechseln zu müssen. Das ist besonders wichtig, wenn Ihr Team klein ist und Ihr Arbeitsaufkommen stetig wächst.
Für Teams, die mit den größten Cyberbedrohungen konfrontiert sind, sind Schnelligkeit und Transparenz entscheidend. NinjaOne hilft Ihnen, immer einen Schritt voraus zu sein, indem es Geräte auf dem neuesten Stand hält und Probleme behebt, bevor sie eskalieren.
| Vorteile | Nachteile |
|---|---|
|
Starke RMM-Funktionen neben der Geräteverwaltung |
Weniger umfassende Apple-spezifische Verwaltungsfunktionen |
|
Zentrale Übersicht für Überwachung, Patching und Support |
Könnte eher RMM-orientiert als Apple-orientiert wirken |
| Trägt dazu bei, die Tool-Flut für IT-Teams zu reduzieren |
Die Einrichtung komplexer Workflows kann zeitaufwendig sein |
Wichtigste Funktionen
- Automatisierte Patches: Hält macOS und Anwendungen von Drittanbietern ohne manuellen Aufwand auf dem neuesten Stand. Dies verringert Sicherheitsrisiken und reduziert den Aufwand für routinemäßige Wartungsarbeiten.
- Hintergrundkorrektur: Beheben Sie Probleme hinter den Kulissen mithilfe von Skripten und Befehlszeilentools. Die Benutzer können weiterarbeiten, während Sie die Probleme beheben.
- Integriertes Ticket-System: Warnmeldungen und Benutzeranfragen werden an einen integrierten Helpdesk weitergeleitet. Sie können Probleme nachverfolgen, zuweisen und beheben, ohne die Plattform verlassen zu müssen.
Warum Ihr Unternehmen ein Apple-spezifisches MDM-Tool benötigt
Apple-Geräte haben ihre eigenen Regeln. Wenn Ihre Software zur Verwaltung mobiler Geräte diese nicht befolgt, werden Sie das schnell an nicht eingehaltenen Richtlinien, langsamen Rollouts und mehr manuellem Aufwand spüren.
Hier stellen Apple-Umgebungen Teams häufig vor Herausforderungen:
- Verwaltung von Kernel-Erweiterungen (Kexts) und Systemerweiterungen, ohne Arbeitsabläufe zu stören
- Verwaltung von Berechtigungen auf Systemebene für Apps, ohne dass ständig Benutzerabfragen erforderlich sind
- Mit den schnellen Updates für macOS, iOS und iPadOS Schritt halten
- FileVault und andere integrierte Sicherheitsfunktionen korrekt durchzusetzen
- ADE tatsächlich durchgängig funktionsfähig machen
Bei manueller Einrichtung gehen Dinge schief. Auf Geräten fehlen wichtige Einstellungen. Sicherheitslücken entstehen. Die IT-Abteilung verbringt Stunden damit, immer wieder dieselben Schritte zu wiederholen, dieselben Probleme zu beheben und dieselben Supportanfragen zu beantworten.
Ein Apple-spezifisches MDM ändert das. Es lässt sich direkt in Apple Business integrieren, sodass Ihre Geräte automatisch registriert werden, die richtige Konfiguration erhalten und ohne manuellen Eingriff die Compliance-Anforderungen erfüllen.
Wichtige Funktionen, auf die Sie bei einer Apple-MDM-Lösung achten sollten
Ein leistungsstarker Apple-MDM-Server bewältigt die grundlegenden Aufgaben reibungslos und bietet Ihnen klare Skalierungsmöglichkeiten – insbesondere, wenn Sie eine effiziente MDM-Lösung für die SOC-2-Konformität anstreben.
Hier sind die wichtigsten Kriterien:
- Zero-Touch-Bereitstellung: Mit ABM werden Geräte direkt an die Mitarbeiter ausgeliefert und konfigurieren sich beim ersten Start selbst. Blueprint Routing geht noch einen Schritt weiter, indem es jedes Gerät ohne manuelles Sortieren genau an den richtigen Ort bringt.
- Automatisierte Patches: Geräte ohne Patches sind leichte Ziele. Automatische Betriebssystem- und App-Updates halten alles auf dem neuesten Stand, ohne dass Sie Nutzer hinterherlaufen oder Korrekturen spät in der Nacht planen müssen.
- Konfigurationsprofile: Sie benötigen einheitliche Einstellungen auf jedem Gerät. Profile setzen Vorgaben wie Passwortregeln, WLAN-Zugang und FileVault durch, sodass die Sicherheit nicht dem Zufall überlassen bleibt.
- Compliance-Vorlagen: Compliance-Arbeiten können Ihre ganze Woche in Anspruch nehmen. Vorgefertigte Vorlagen, die auf Frameworks wie CIS abgestimmt sind, bieten Ihnen einen schnellen Einstieg – deshalb legen Teams, die nach einer einfachen MDM-Lösung für die SOC-2-Einrichtung suchen, so großen Wert darauf.
- Sicherheit aus der Ferne: Geräte gehen verloren. Das kommt vor. Sie müssen die Möglichkeit haben, sie sofort zu sperren oder zu löschen, damit Unternehmensdaten nicht aus dem Haus gelangen.
- Integration von Identitätsanbietern (IdP): Wenn sich Ihr MDM über Apples „Platform Single Sign-On“ (SSO) mit Identitätsanbietern wie Google Workspace oder Okta verbindet, melden sich Ihre Nutzer mit ihren Unternehmenszugangsdaten an und erhalten je nach ihrer Rolle die richtigen Apps und Einstellungen.
- Self-Service-Portal: Die IT sollte kein Engpass sein. Ein kuratierter App-Katalog ermöglicht es Ihrem Team, genehmigte Tools zu installieren und häufige Probleme zu beheben, ohne dass Administratorzugriff erforderlich ist oder ein Ticket erstellt werden muss.
- Benutzerdefinierte Skripte: Nicht alles passt in eine voreingestellte Vorlage. Skripte geben Ihnen die Kontrolle, um Sonderfälle zu bewältigen, Arbeitsabläufe zu automatisieren und sich an die tatsächliche Arbeitsweise Ihres Teams anzupassen.
- App-Blockierung: Sie benötigen klare Leitplanken. Das Blockieren unsicherer oder nicht genehmigter Apps reduziert Risiken und hält Ihre Umgebung sauber.
- Zuweisungskarten: Geräte und Nutzer ändern sich. Zuweisungskarten sorgen für eine einheitliche Verwaltung, indem sie Apps und Einstellungen dynamisch auf Basis des Echtzeitkontexts anwenden, sodass Sie nicht ständig manuelle Anpassungen vornehmen müssen.
So wählen Sie die richtige Apple-MDM-Lösung für Ihr Team aus
Zu viele Tools bremsen Sie aus. Wir haben 1.011 IT- und Sicherheitsexperten befragt in Iru’s Sprawl Report (2026)befragt, und mehr als die Hälfte wünscht sich eine bessere Integration ihrer Tools. Die richtige Apple-MDM-Lösung schafft Ordnung in diesem Durcheinander, sorgt für straffe Arbeitsabläufe und gibt Ihnen Raum zum Wachsen, ohne dass ständig Nacharbeiten anfallen.
Hier sind die Punkte, auf die Sie achten sollten, bevor Sie sich entscheiden:
- Bewerten Sie die Reaktionszeiten des technischen Supports: Wenn etwas nicht funktioniert, brauchen Sie schnell Antworten. Schauen Sie hinter die Versprechungen des Vertriebs und prüfen Sie die Service Level Agreements (SLAs) sowie echtes Nutzer-Feedback zu Reaktionszeiten und Fachkompetenz. Achten Sie außerdem auf die Support-Modelle. Einige Anbieter, wie Jamf, schränken den Support je nach Tarifstufe ein, während andere, wie Iru, Ihnen vom ersten Tag an direkten Zugang gewähren.
- Bewerten Sie die Einarbeitungszeit: Seien Sie ehrlich, was die Kapazitäten Ihres Teams angeht. Wenn Sie keinen dedizierten Apple-Administrator haben, wählen Sie eine Plattform, die leicht zu erlernen ist und über vorgefertigte Frameworks verfügt. Dies ist auch wichtig, wenn Ihr Team wächst. Schließlich sollten neue Mitarbeiter in der Lage sein, sich ohne wochenlange Einarbeitungszeit einzuarbeiten.
- Prüfen Sie die Update-Bereitschaft (Support ab Tag eins): Apple entwickelt sich schnell weiter, und Ihr MDM sollte da mithalten können. Prüfen Sie, wie schnell Anbieter neue macOS-Versionen und Sicherheitsupdates unterstützen, damit Ihre Bereitstellungen nicht ins Stocken geraten oder ausfallen.
- Prüfen Sie die Dokumentation und die Community genau: Eine gute Dokumentation spart viel Zeit. Eine fundierte Wissensdatenbank und eine aktive Community helfen Ihnen, Sonderfälle zu lösen, ohne auf den Support warten zu müssen.
- Priorisieren Sie IdP-Integrationen: Ihr Identitätsanbieter sollte den Zugriff und die Konfiguration steuern. Die Integration mit Tools wie Okta, Microsoft Entra ID oder Google Workspace sorgt dafür, dass Benutzer, Geräte und Richtlinien aufeinander abgestimmt sind.
- Konzentrieren Sie sich auf Zukunftssicherheit: Führen Sie einen kleinen Proof-of-Concept durch, bevor Sie die Lösung flächendeckend einführen. Testen Sie die Registrierung, das Verhalten der Richtlinien und die täglichen Arbeitsabläufe. Denken Sie voraus. Wie wird das System mit Wachstum, neuen Compliance-Anforderungen oder einer Umstellung auf gemischte oder BYOD-Umgebungen umgehen? Funktionen wie ein robustes Patch-Management und integriertes Schwachstellenmanagement werden mit wachsender Geräteflotte immer wichtiger.
Verwalten Sie Ihre Apple-Geräte in großem Maßstab mit Iru
Die Verwaltung von Apple-Geräten wird mit zunehmendem Wachstum immer schwieriger. Mehr Nutzer, mehr Geräte, mehr Risiken, die es im Griff zu behalten gilt. Was in einer kleinen Umgebung funktioniert, stößt bei größerer Skalierung an seine Grenzen.
Die MDM-Lösung von Iru für Apple-Geräte vereint Systemmanagement, Endpunktsicherheit, Identitätsmanagement und Compliance auf einer einzigen Plattform. Sie verwalten Geräte, sichern sie, steuern den Zugriff und gewährleisten die Einhaltung von Vorschriften, ohne verschiedene Systeme miteinander verknüpfen zu müssen. Wenn Sie das beste MDM für Apple suchen, das zudem den Rest Ihrer Infrastruktur ersetzt, hebt sich diese Lösung deutlich von anderen ab.
Buchen Sie eine kostenlose Demo, um zu sehen, wie es in Ihre Umgebung passt.