

Les équipes informatiques choisissent les appareils Apple pour leurs performances, leur sécurité et une meilleure expérience utilisateur, mais elles doivent composer avec la réalité qui en découle : la gestion des appareils Apple ne se fait pas de la même manière que celle des autres appareils. Si vous recherchez la meilleure solution MDM pour Apple, c’est que vous ressentez déjà ce décalage.
La gestion des appareils Apple suit ses propres règles. Pour n'en citer que quelques-unes, citons les notifications push Apple (APN), FileVault et l'inscription automatisée des appareils (ADE). Lorsque ces éléments ne s'alignent pas, le système tombe en panne ou se bloque. Les appareils ne s'inscrivent pas correctement. Les politiques ne sont pas respectées. Vous passez votre temps à résoudre des cas particuliers au lieu d’avancer.
Un logiciel MDM efficace pour les appareils Apple peut simplifier les choses en gérant la configuration, la sécurité et les mises à jour depuis un seul et même endroit. Découvrez 10 outils qui vous aideront à y parvenir, chacun conçu pour un type d’équipe et une configuration différents.
Les 9 meilleures solutions MDM Apple en un coup d’œil
C’est un cliché, mais il n’existe pas de solution unique adaptée à toutes les équipes. Le bon choix dépend de votre configuration, de vos besoins en matière de sécurité et du niveau de complexité que vous êtes prêt à gérer.
Voici le top 10 des options pour vous aider à affiner votre sélection :
| Plateforme | Idéale pour | Principales fonctionnalités | G2 |
|---|---|---|---|
| Iru | Automatisation et sécurité intégrée | Modèles de conformité, sécurité des terminaux intégrée et cartes d'affectation | 4,7/5 |
| Mosyle | Établissements scolaires et organisations à budget limité | Outils pédagogiques, gestion multi-locataires et évolutivité économique | 4,7/5 |
| Addigy | Fournisseurs de services gérés (MSP) | Architecture multi-locataires, Live Terminal et intégrations avec des solutions d'automatisation des services professionnels (PSA) | 4,5/5 |
| JumpCloud | Identité unifiée et fonctionnalités MDM de base | Identité unifiée, politiques multi-systèmes d'exploitation et authentification unique (SSO) | 4,5/5 |
| SimpleMDM par PDQ | Déploiement d'applications personnalisées et création de scripts | Munki hébergé, automatisation axée sur les API et spécialisation sur les produits Apple natifs | 4,7/5 |
| Rippling IT | Synergie entre RH et informatique | Intégration automatisée, provisionnement basé sur les rôles et départ en un clic | 4,8/5 |
| Jamf Pro | Équipes et budgets à grande échelle | Moteur de politiques avancé, écosystème solide et évolutivité d'entreprise | 4,7/5 |
| Omnissa Workspace ONE | Sécurité « Zero Trust » | Accès « Zero Trust », intégration d’une infrastructure de postes de travail virtuels (VDI) et défense avancée contre les menaces | 4/5 |
| NinjaOne | Surveillance et gestion à distance (RMM) et assistance informatique | Application automatisée des correctifs, correction en arrière-plan et système de tickets intégré | 4,7/5 |
1. Iru
- Note G2 : 4,7
- Idéal pour : l’automatisation et la sécurité intégrée
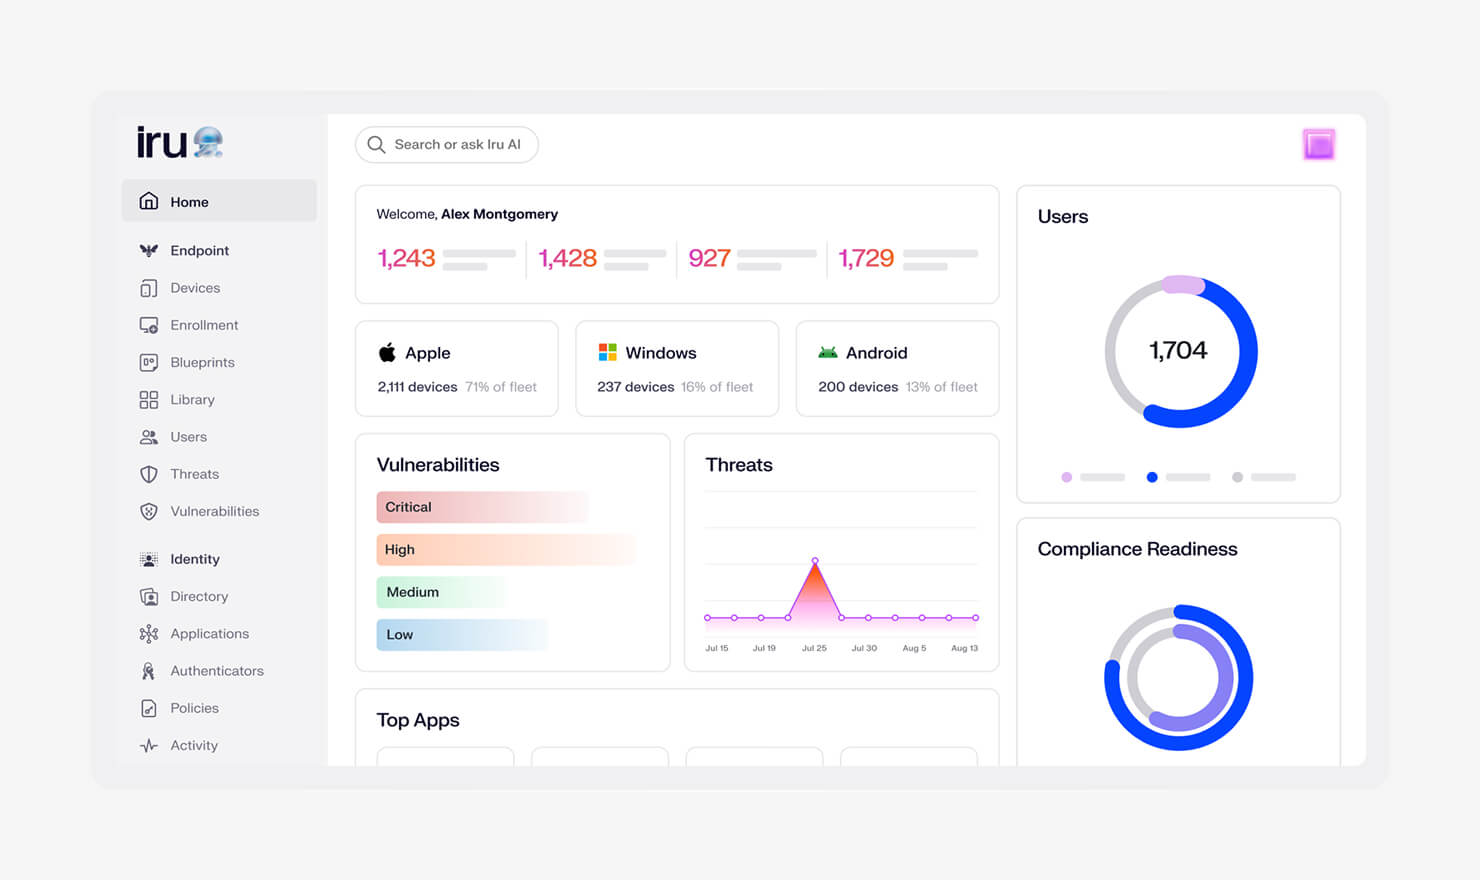
Une douzaine de nouveaux MacBook doivent être enregistrés, deux alertes de sécurité attendent d’être traitées et un audit SOC 2 est prévu dans trois semaines. Dans la plupart des environnements, cela implique d’utiliser trois outils et de passer par plusieurs identifiants avant même d’avoir bu votre café. Iru regroupe tout cela en un seul outil.
Iru est une solution MDM Apple très prisée par les équipes qui souhaitent garder le contrôle sans avoir à gérer le déploiement, la sécurité et la conformité à partir d’un seul et même endroit. Pas besoin de passer d’onglet en onglet. Pas de solution de fortune. Iru fonctionne de manière native, que vous disposiez d’une équipe Apple expérimentée ou d’une petite équipe qui a besoin que tout fonctionne correctement.
La configuration est rapide et l’interface est épurée. Vous pouvez commencer à configurer les paramètres Mac et à déployer des politiques en quelques heures. De plus, le système reste stable : vous n’avez donc pas à courir après les appareils ni à vous poser de questions sur la couverture.
Voici ce qu’un utilisateur a déclaré à propos de son expérience avec Iru :
« Ce que j’apprécie le plus chez Iru, c’est la combinaison de ses fonctionnalités de création de modèles et de sa facilité d’utilisation générale. La plateforme est très intuitive, ce qui rend la gestion des appareils Apple accessible même sans équipe informatique dédiée. »
Comptant parmi les meilleurs solutions MDM pour Mac, Iru se distingue par sa couverture de bout en bout. Vos appareils s’enregistrent, se configurent, restent conformes et sont désactivés sans aucune intervention manuelle. Vous passez ainsi moins de temps à résoudre des problèmes et plus de temps à aller de l’avant.
| Avantages | Inconvénients |
|---|---|
| Une plateforme unique pour la gestion, la sécurité et la conformité | Plateforme plus récente que les anciens MDM d’Apple |
| Configuration rapide avec des workflows clairs | Nécessite l’abandon des outils ponctuels |
| Prise en charge solide de la conformité dès l’installation | L'exploration complète des fonctionnalités avancées peut prendre un certain temps |
Principales fonctionnalités
- Conformité simplifiée: appliquez des référentiels conformes aux normes CIS ou NIST en un seul clic. Vous obtenez rapidement une base de référence opérationnelle, et comme les contrôles CIS et NIST correspondent à de nombreuses exigences SOC 2, cela donne une longueur d’avance aux équipes qui se préparent à un audit.
- Gestion et sécurité des terminaux intégrées: vous n’avez pas besoin d’ajouter un outil supplémentaire. La détection, le confinement et la réponse s’effectuent au sein même de la plateforme, ce qui permet de traiter les menaces sans perte de contexte.
- Identité des collaborateurs sans mot de passe: les utilisateurs se connectent à l’aide de clés d’accès associées à des appareils de confiance. Moins de mots de passe, moins de réinitialisations et un contrôle d’accès renforcé dès le premier jour.
- Applications automatiques: les applications courantes (plus de 230) se déploient et se mettent à jour automatiquement. Pas de packaging, pas de recherche de correctifs, pas de retard accumulé.
- Système d’exploitation géré : les mises à jour du système d’exploitation restent cohérentes sur tous les appareils. Vous contrôlez le calendrier sans exposer les systèmes.
2. Mosyle
Source de l’image : Mosyle
- Note G2 : 4,7/5
- Idéal pour : les établissements scolaires et les entreprises au budget limité
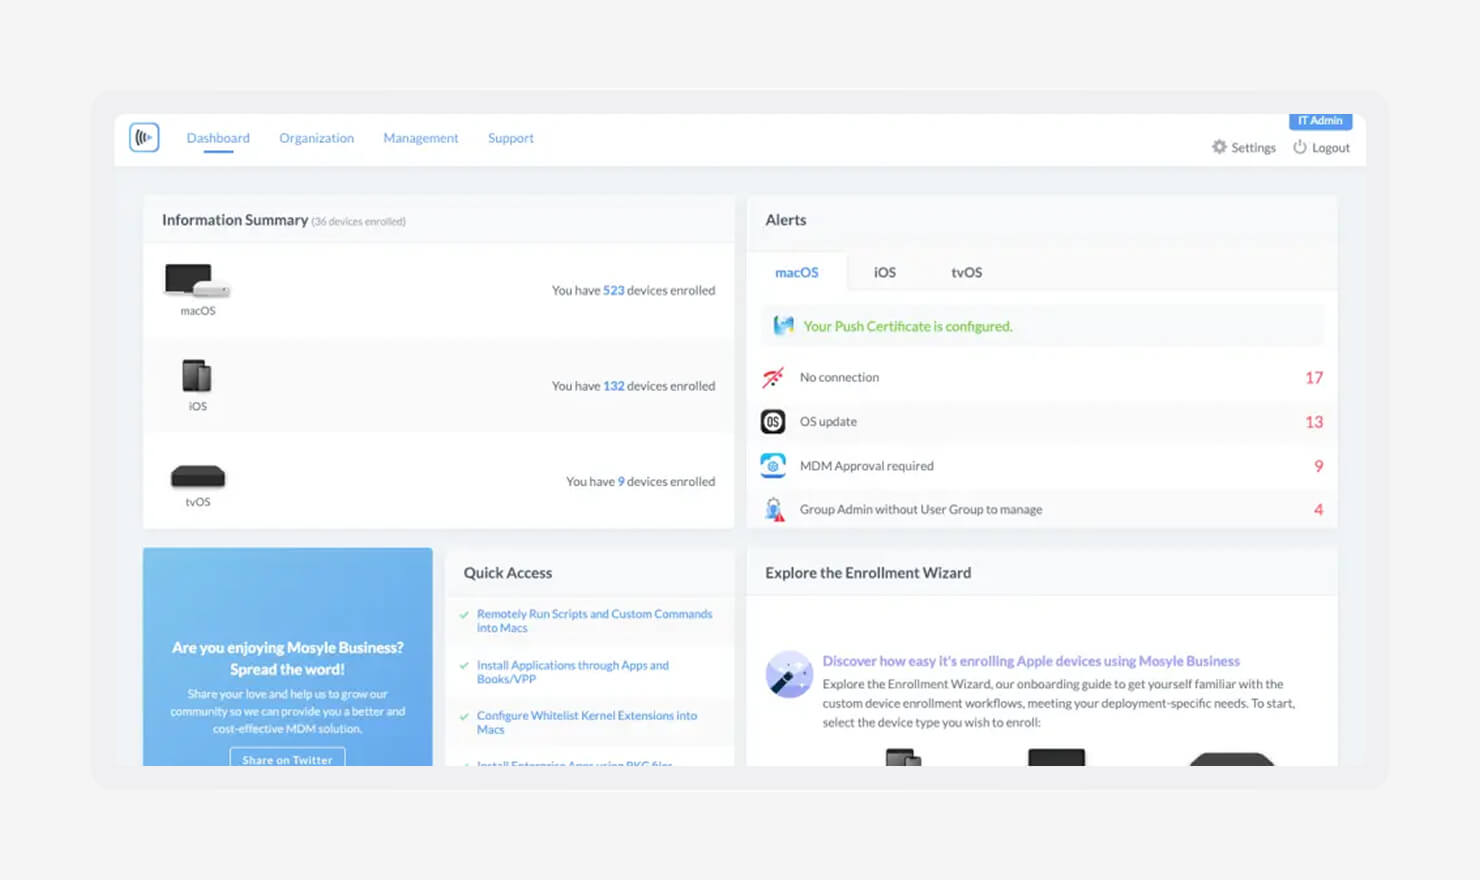
Mosyle est une plateforme MDM pratique destinée aux établissements scolaires et aux petites équipes qui souhaitent se lancer sans budget important. Elle couvre l’essentiel et permet de maîtriser les coûts, ce qui est essentiel lorsque l’on gère de nombreux appareils avec des ressources limitées. Dans le domaine de l’éducation, elle s’adapte parfaitement à l’utilisation quotidienne des appareils.
Sa tarification par paliers permet de démarrer modestement et d’évoluer progressivement. Vous pouvez commencer par la gestion de base des appareils, puis ajouter des contrôles supplémentaires à mesure que vos besoins s’étendent. Mosyle s’adapte également aux cas d’utilisation spécifiques au secteur éducatif, avec des outils conçus pour les salles de classe, les appareils partagés et la protection de la vie privée des élèves.
Elle s’intègre parfaitement aux outils Apple Business, notamment pour l’inscription et la distribution d’applications. Cela vous offre un parcours de mise en place simple, sans surcoût, en particulier si vous gérez plusieurs classes ou plusieurs sites.
| Avantages | Inconvénients |
|---|---|
|
Prix d’entrée abordable |
Les fonctionnalités de sécurité avancées sont réservées au forfait Fuse, plus onéreux |
|
Fonctionnalités puissantes axées sur l’enseignement |
Moins flexible en dehors des environnements exclusivement Apple |
|
Gestion aisée de plusieurs sites |
La sécurité et la conformité sont réparties entre les différents niveaux, et non sur une plateforme unifiée |
Fonctionnalités clés
- Outils pour la classe : des fonctionnalités telles que « Live Screen » et « App Lock » permettent aux enseignants de garder le contrôle pendant les cours. Vous pouvez ainsi maintenir la concentration des élèves et réduire les distractions sans avoir à les surveiller en permanence.
- Gestion multi-locataires : gérez plusieurs établissements scolaires ou sites à partir d’un seul compte. Cela permet de tout organiser tout en laissant chaque groupe disposer de ses propres paramètres.
- Évolutivité économique : les tarifs restent abordables à mesure que vous vous développez. Vous pouvez étendre la gestion des appareils sans augmentation brutale des coûts, ce qui est essentiel pour les établissements scolaires et les petites entreprises.
3. Addigy
Source de l'image : Addigy
- Note G2 : 4,5/5
- Idéal pour : les fournisseurs de servicesgérés (MSP)
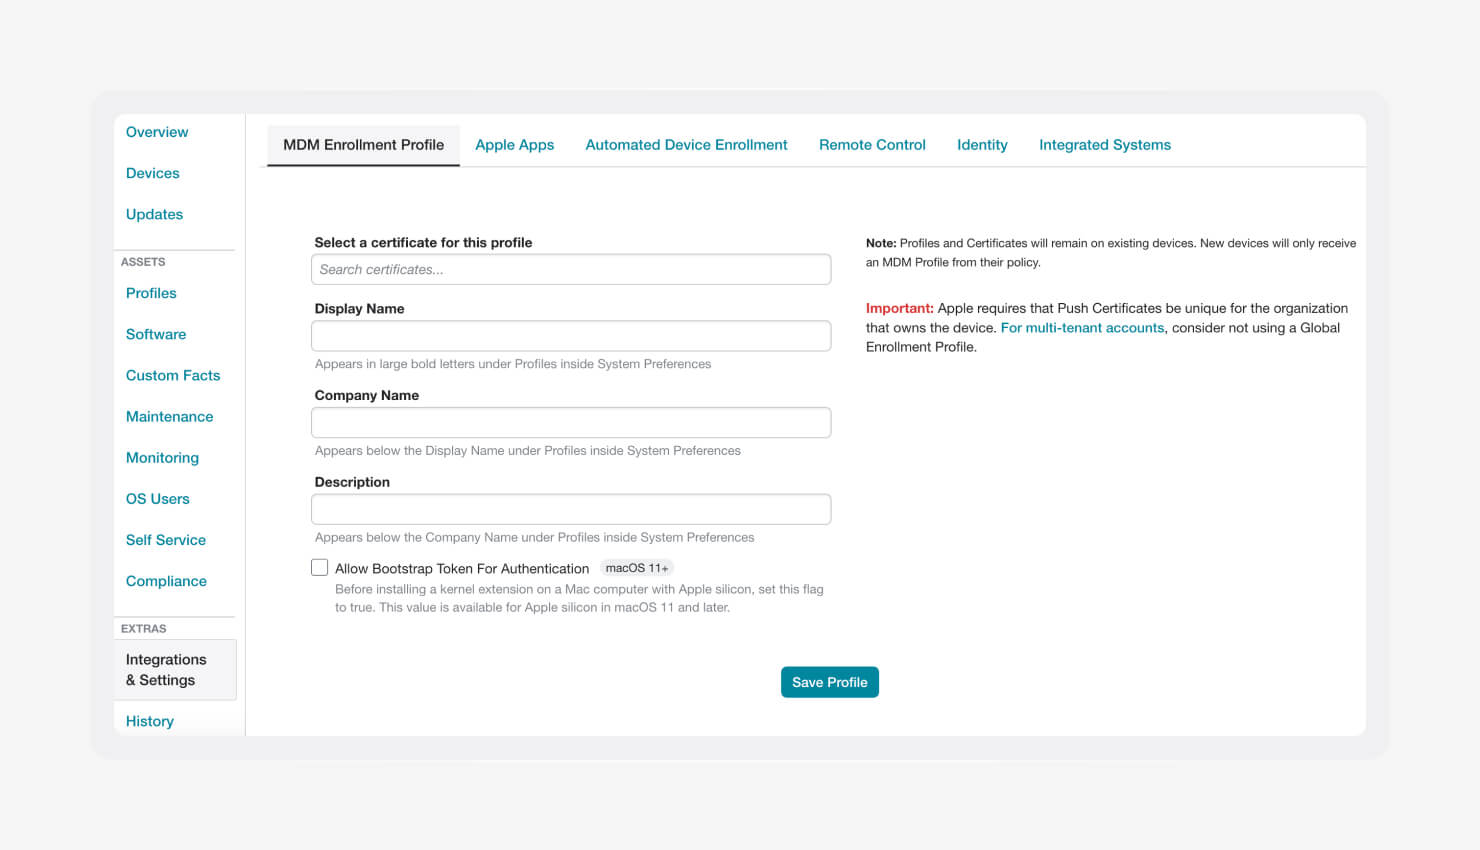
Addigy est conçu pour les MSP qui prennent en charge plusieurs clients à la fois. Vous bénéficiez d’une vue d’ensemble unique sur tous les environnements, avec une séparation claire entre les clients. Cette solution est idéale lorsque vous devez standardiser les opérations tout en respectant la configuration propre à chaque client.
C’est par son accès en temps réel aux appareils qu’Addigy se distingue. Vous pouvez dépanner et gérer des Mac en arrière-plan sans interrompre l’utilisateur. Cela permet de poursuivre le travail pendant que vous résolvez les problèmes, ce qui est essentiel lorsque vous gérez des dizaines, voire des centaines de terminaux sur différents comptes.
Comptant parmi les meilleures solutions MDM pour les MSP, Addigy convient aux équipes qui ont besoin de rapidité et d’évolutivité. Elle prend également en charge des workflows tels que l’intégration et la migration d’appareils iOS et iPadOS, ce qui vous permet d’accueillir de nouveaux clients sans avoir à tout reconfigurer à partir de zéro.
| Avantages | Inconvénients |
|---|---|
|
Prise en charge multi-locataires solide pour les MSP |
Sa conception axée sur les prestataires de services gérés (MSP) peut s’avérer trop complète pour les besoins d’une petite équipe interne |
| Gestion des appareils en temps réel sans perturbation pour les utilisateurs | Peut sembler complexe pour les environnements de petite taille |
| Bonne intégration avec les suites d’outils des MSP |
La conformité s'adapte aux workflows des MSP et de la surveillance et gestion à distance (RMM), et non à une plateforme unifiée |
Fonctionnalités clés
- Architecture multi-locataires : chaque client reste isolé, mais vous pouvez tout de même appliquer des politiques globales à l’ensemble des comptes. Cela simplifie la gestion tout en vous permettant de faire évoluer vos opérations.
- Live Terminal : exécutez des commandes et des scripts directement sur un appareil en temps réel. Vous pouvez diagnostiquer et résoudre les problèmes sans attendre l’intervention de l’utilisateur ni planifier de temps d’arrêt.
- Intégrations de qualité : connexion avec les outils PSA et de gestion des tickets courants. Vos workflows restent synchronisés, ce qui permet à la gestion des appareils de s’intégrer naturellement dans le mode de fonctionnement actuel de votre équipe.
4. JumpCloud
Source de l'image : Tailscale
- Note G2 : 4,5/5
- Idéal pour : gestion unifiée des identités et fonctionnalités MDM de base
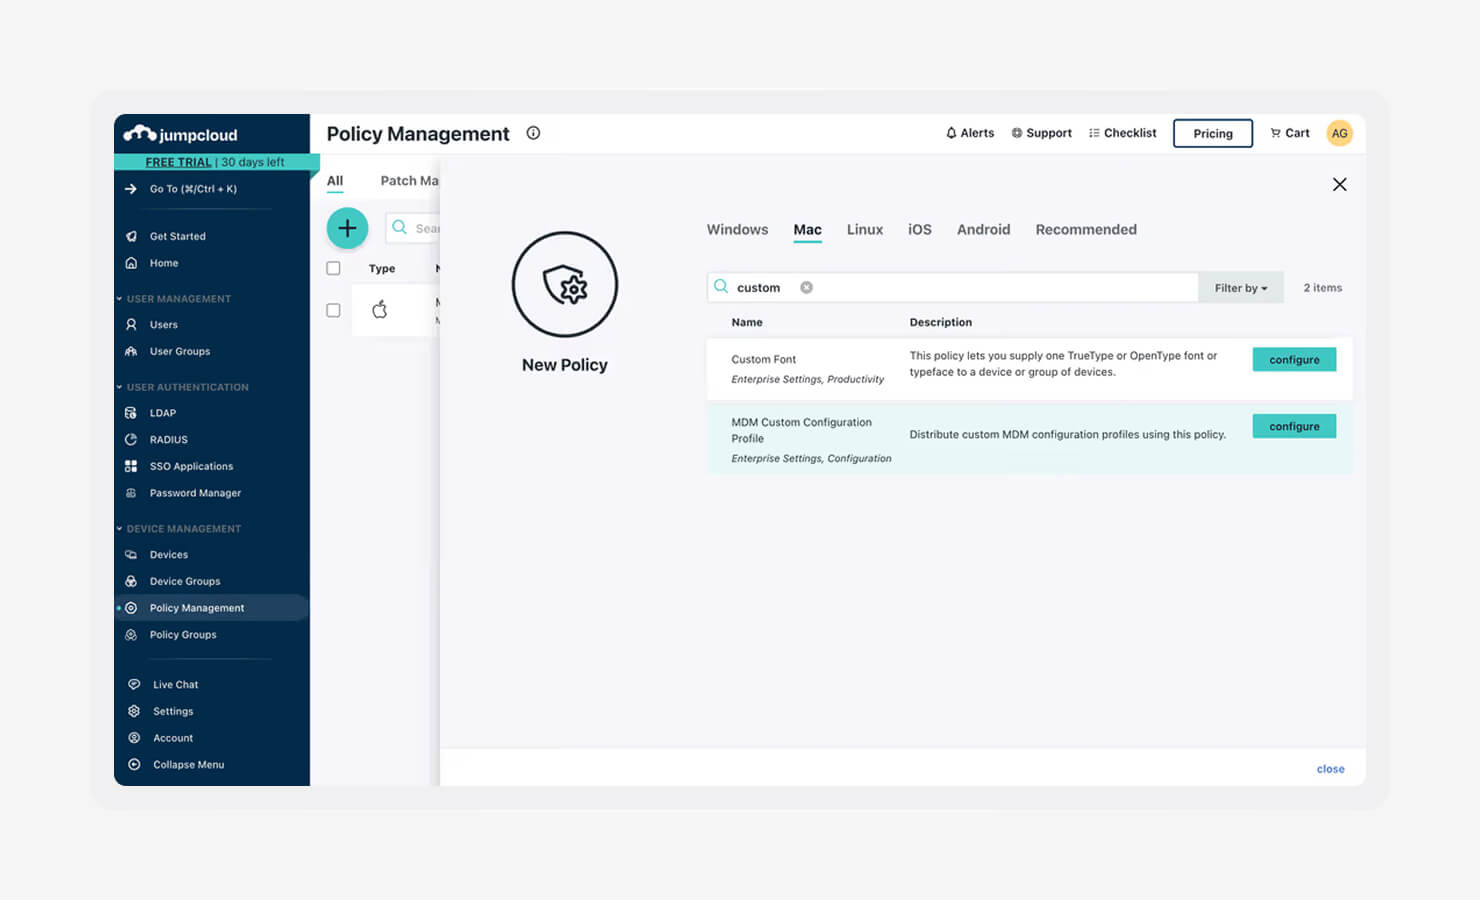
JumpCloud se situe à mi-chemin entre la gestion des identités et celle des appareils. Il combine les fonctionnalités d’un annuaire cloud et d’une solution MDM au sein d’un seul et même système, ce qui en fait une solution idéale pour les équipes qui souhaitent abandonner Active Directory sur site. Vous gérez ainsi les utilisateurs, les accès et les appareils de manière centralisée, plutôt que de devoir jongler entre différents outils dans divers environnements.
Cette approche est particulièrement efficace lorsque votre parc informatique comprend à la fois des Mac, des PC Windows et des systèmes Linux. Vous disposez d’un point de contrôle unique pour gérer les accès et appliquer les politiques, même si les appareils Apple ne constituent qu’une partie de votre parc. Bien qu’il ne s’agisse pas d’une plateforme conçue en priorité pour Apple, elle s’avère tout à fait à la hauteur si votre environnement repose sur des appareils Apple.
Si vous comparez les solutions MDM pour les appareils Apple, JumpCloud s’impose comme un choix judicieux lorsque la gestion des identités est votre point de départ. Elle permet également de standardiser des processus tels que l’intégration et le retrait des appareils Apple, puisque la gestion des accès et des appareils s’effectue au sein d’un même système.
| Avantages | Inconvénients |
|---|---|
|
Une approche résolument axée sur l'identité, quelle que soit l'appareil |
Les commandes spécifiques à Apple sont moins avancées que les outils « Apple-first » |
|
Convient bien aux environnements mixtes (différents systèmes d’exploitation) |
La configuration peut sembler fastidieuse si vous n’avez besoin que de la gestion des appareils |
|
Remplace l’infrastructure d’annuaire héritée par un modèle cloud |
Les workflows de conformité sont moins prêts à l'emploi que ceux des plateformes plus récentes |
Principales fonctionnalités
- Gestion unifiée des identités : les identifiants des utilisateurs sont directement associés à la connexion aux appareils, au Wi-Fi et à l'accès VPN. Vous gérez les identités une seule fois, et elles s'appliquent à l'ensemble de l'environnement.
- Application des politiques sur tous les systèmes d’exploitation : appliquez des paramètres de sécurité et des configurations de base sur les appareils Mac, Windows et Linux. Cela garantit la cohérence de votre configuration sans avoir à utiliser des outils distincts pour chaque système d’exploitation.
- Authentification unique (SSO) : la fonctionnalité SSO intégrée connecte les utilisateurs aux applications SaaS via une seule connexion sécurisée. Cela réduit la fatigue liée aux mots de passe et vous offre un contrôle plus strict sur les accès.
5. SimpleMDM de PDQ
Source de l'image : Crozdesk
- Note G2 : 4,7/5
- Idéal pour : le déploiement d'applicationspersonnalisées et la création de scripts
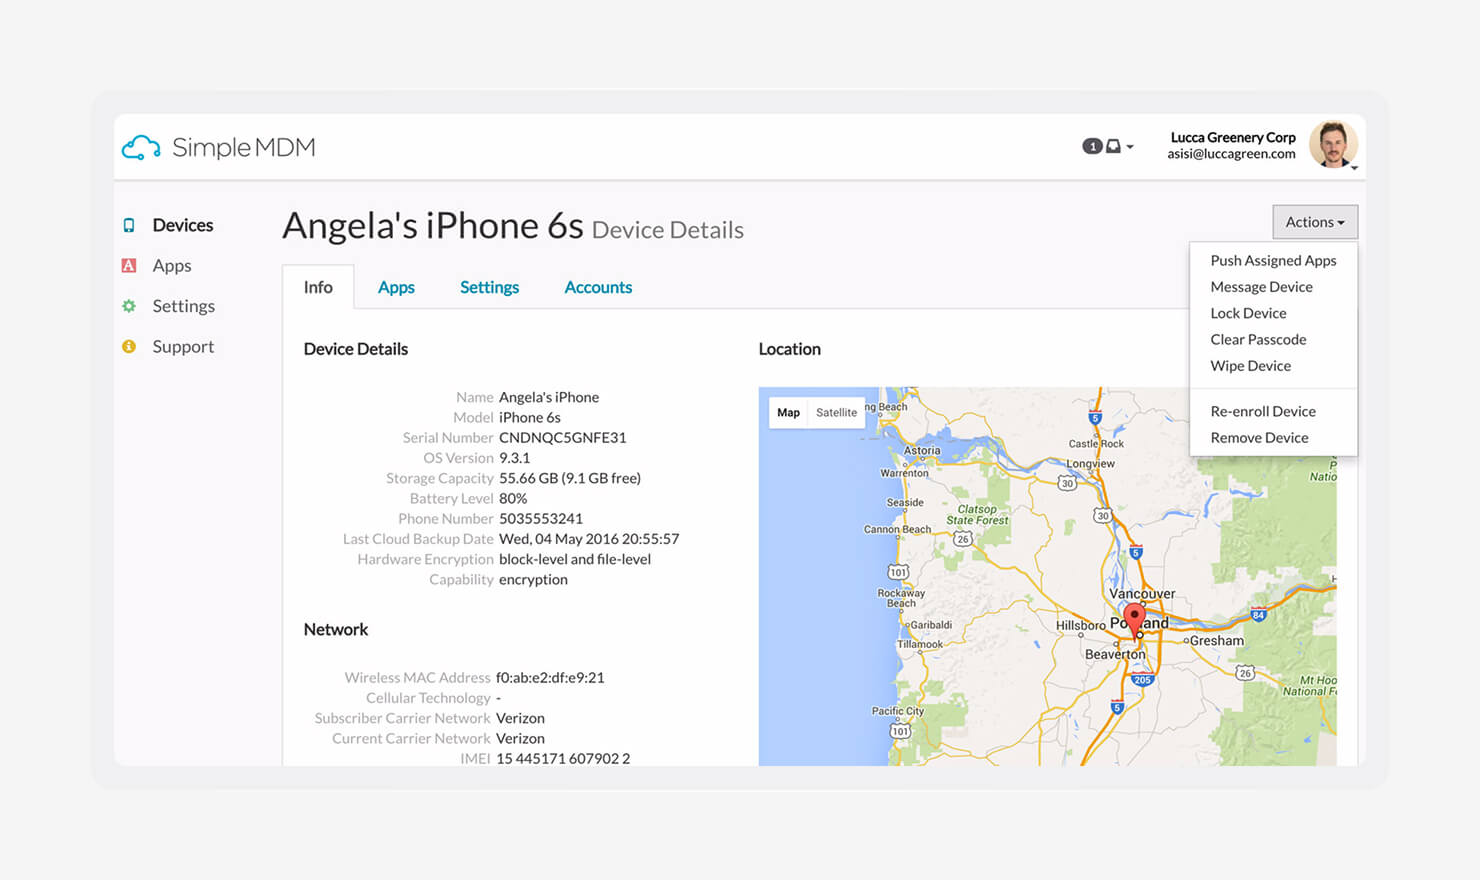
SimpleMDM est conçu pour les équipes qui souhaitent garder le contrôle sans couches supplémentaires. Il s’agit d’une plateforme légère, axée sur les API, qui séduit les administrateurs Mac expérimentés qui préfèrent créer des scripts, automatiser les tâches et agir rapidement. Vous bénéficiez d’un outil spécialisé qui reste proche des frameworks natifs d’Apple.
Elle s'appuie fortement sur les workflows logiciels personnalisés. Son intégration étroite avec Munki facilite considérablement le déploiement et les mises à jour d'applications par rapport à une mise en place à partir de zéro. C'est un atout majeur si votre environnement repose sur des outils internes ou des packages personnalisés.
Comptant parmi les meilleures solutions MDM pour iOS et macOS dans les environnements techniques, SimpleMDM convient aux équipes qui recherchent la précision.
| Avantages | Inconvénients |
|---|---|
| Prise en charge étendue des workflows de déploiement d’applications personnalisées | Nécessite une expertise technique pour en tirer pleinement parti |
| Niveau de contrôle élevé grâce à l’API et aux scripts | Fonctionnalités limitées pour les environnements non Apple |
| Solution légère et rapide à utiliser | Moins de couches de conformité et de sécurité intégrées par rapport aux plateformes plus complètes |
Principales fonctionnalités
- Intégration hébergée de Munki : la configuration et la maintenance de Munki peuvent s’avérer complexes. SimpleMDM se charge des tâches les plus lourdes, ce qui vous permet de déployer et de mettre à jour des applications personnalisées sans avoir à gérer vous-même l’infrastructure.
- Architecture « API-first » : presque tout peut être contrôlé via l’API. Vous pouvez automatiser des tâches, créer des workflows personnalisés et intégrer des actions MDM à vos systèmes existants.
- Une approche épurée et native : la plateforme reste axée sur la gestion des appareils Apple. En évitant la prolifération multiplateforme, elle exécute les fonctions MDM essentielles d’Apple avec rapidité et fiabilité.
6. Rippling IT
Source de l'image : Mejji Le
- Note G2 : 4,8/5
- Idéal pour : la synergie entreles RH et l'informatique
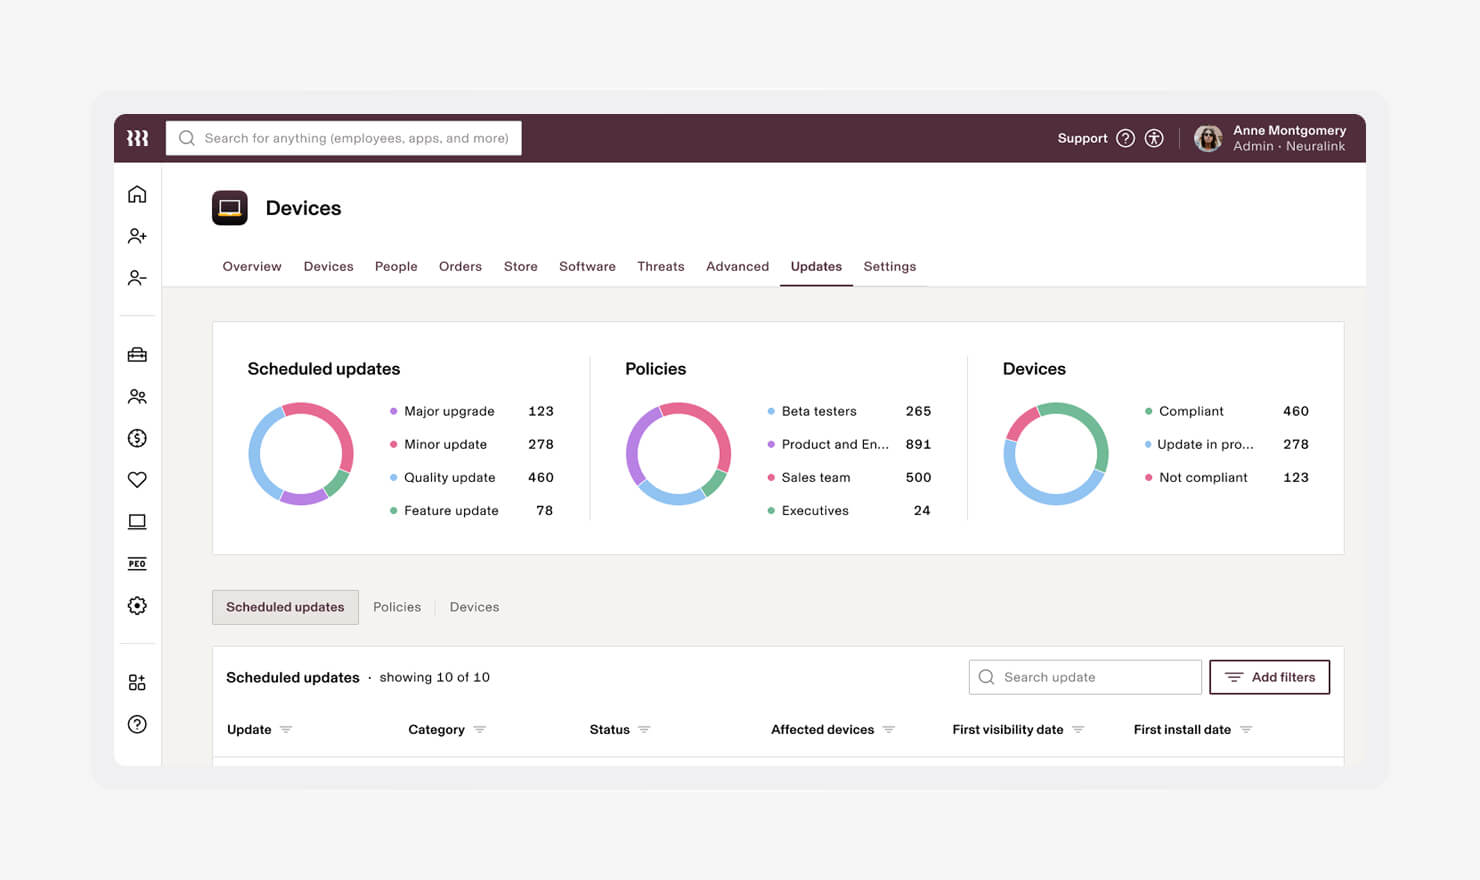
Rippling réunit les RH et l'informatique au sein d'un seul et même système. Les données des employés pilotent la gestion des appareils, ce qui évite de devoir utiliser des outils distincts pour l'intégration et le départ des collaborateurs. Cette connexion vous permet d'agir plus rapidement et d'éviter les décalages entre les équipes.
Lorsque vous ajoutez un nouveau collaborateur, le processus se lance automatiquement. Les appareils sont commandés, configurés et expédiés sans allers-retours. La solution est conçue pour éliminer les retards qui ralentissent généralement l’intégration.
Comptant parmi les meilleures solutions MDM pour macOS dans les environnements axés sur les ressources humaines, Rippling se distingue par son automatisation. Il contribue également à réduire l’informatique parallèle, puisque les accès et les applications sont directement liés aux dossiers des salariés.
| Avantages | Inconvénients |
|---|---|
|
Lien étroit entre les processus RH et informatiques |
Fonctionnalités de gestion spécifiques à Apple moins approfondies |
|
Simplifie les processus d'intégration et de départ |
Fonctionne mieux si vous utilisez déjà Rippling pour les RH |
| Contribue à réduire les erreurs manuelles liées à la gestion des accès et à la configuration des appareils | Flexibilité limitée pour les équipes ayant des besoins informatiques complexes |
Principales fonctionnalités
- Intégration automatisée : il suffit d’ajouter un nouveau collaborateur dans le service RH pour que la configuration de son appareil se fasse automatiquement. Les applications, les paramètres et les droits d’accès sont attribués sans aucune intervention manuelle.
- Provisionnement basé sur les rôles : les employés disposent de ce dont ils ont besoin en fonction de leur rôle ou de leur service. Cela garantit la cohérence des accès et réduit les erreurs de configuration.
- Départ en un clic : lorsqu'un collaborateur quitte l'entreprise, ses droits d'accès sont révoqués et ses appareils peuvent être verrouillés ou effacés. Vous comblez rapidement les failles de sécurité sans avoir à courir après les détails.
7. Jamf Pro
Source de l'image : Workwize
- Note G2 : 4,7/5
- Idéal pour : les équipesde grande envergure disposant de budgets à la hauteur
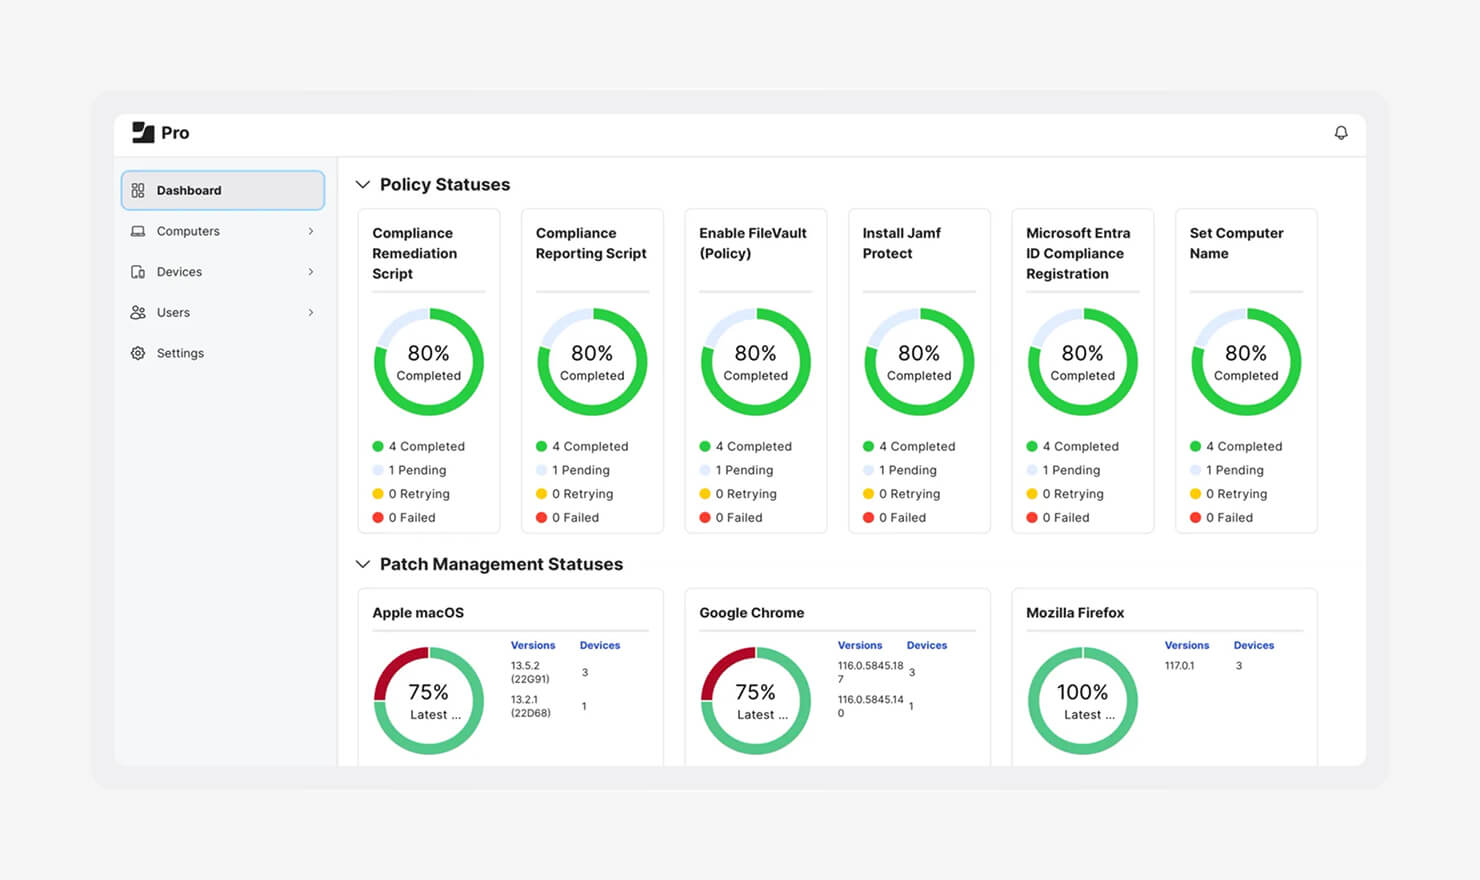
Jamf Pro est conçu pour les grandes entreprises qui ont besoin d’un contrôle approfondi sur leur environnement Apple. C’est souvent le choix privilégié des organisations disposant d’administrateurs Apple dédiés et ayant le temps de peaufiner chaque aspect de la gestion des appareils.
Cette puissance s'accompagne toutefois de certains inconvénients. L'interface peut sembler lourde et la configuration prend du temps. Les équipes qui doivent agir rapidement risquent d'être ralenties par la courbe d'apprentissage et par l'effort nécessaire pour maintenir des politiques complexes.
C’est également l’une des options les plus onéreuses. Pour les entreprises qui doivent gérer les vulnérabilités de macOS à grande échelle avec un contrôle rigoureux, cette solution est idéale. Pour les équipes plus petites ou plus dynamiques, elle peut sembler offrir plus de fonctionnalités que nécessaire.
| Avantages | Inconvénients |
|---|---|
|
Personnalisation poussée pour les environnements complexes |
Coût élevé par rapport aux autres options |
| Soutien solide de la communauté et de l'écosystème | Courbe d'apprentissage abrupte pour les nouvelles équipes |
| Efficacité prouvée à l'échelle des grandes entreprises | Déploiement et adaptation plus lents dans des environnements en constante évolution |
Principales fonctionnalités
- Moteur de politiques avancé : vous pouvez contrôler pratiquement tous les aspects du système d’exploitation. Il offre une grande précision, mais sa configuration et sa maintenance nécessitent une certaine expérience.
- Écosystème Jamf Pro : une vaste communauté et un large éventail d’intégrations prennent en charge les flux de travail d’entreprise. Vous y trouverez des outils, des scripts et des connaissances partagées pour étendre les capacités de la plateforme.
- Évolutivité : Conçu pour gérer de grands parcs d’appareils répartis dans plusieurs régions. Il prend en charge les déploiements mondiaux avec des politiques cohérentes et une supervision centralisée.
8. Omnissa Workspace ONE
Source de l'image : Netskope
- Note G2 : 4/5
- Idéal pour : les entreprises adoptant le modèle «zero trust »
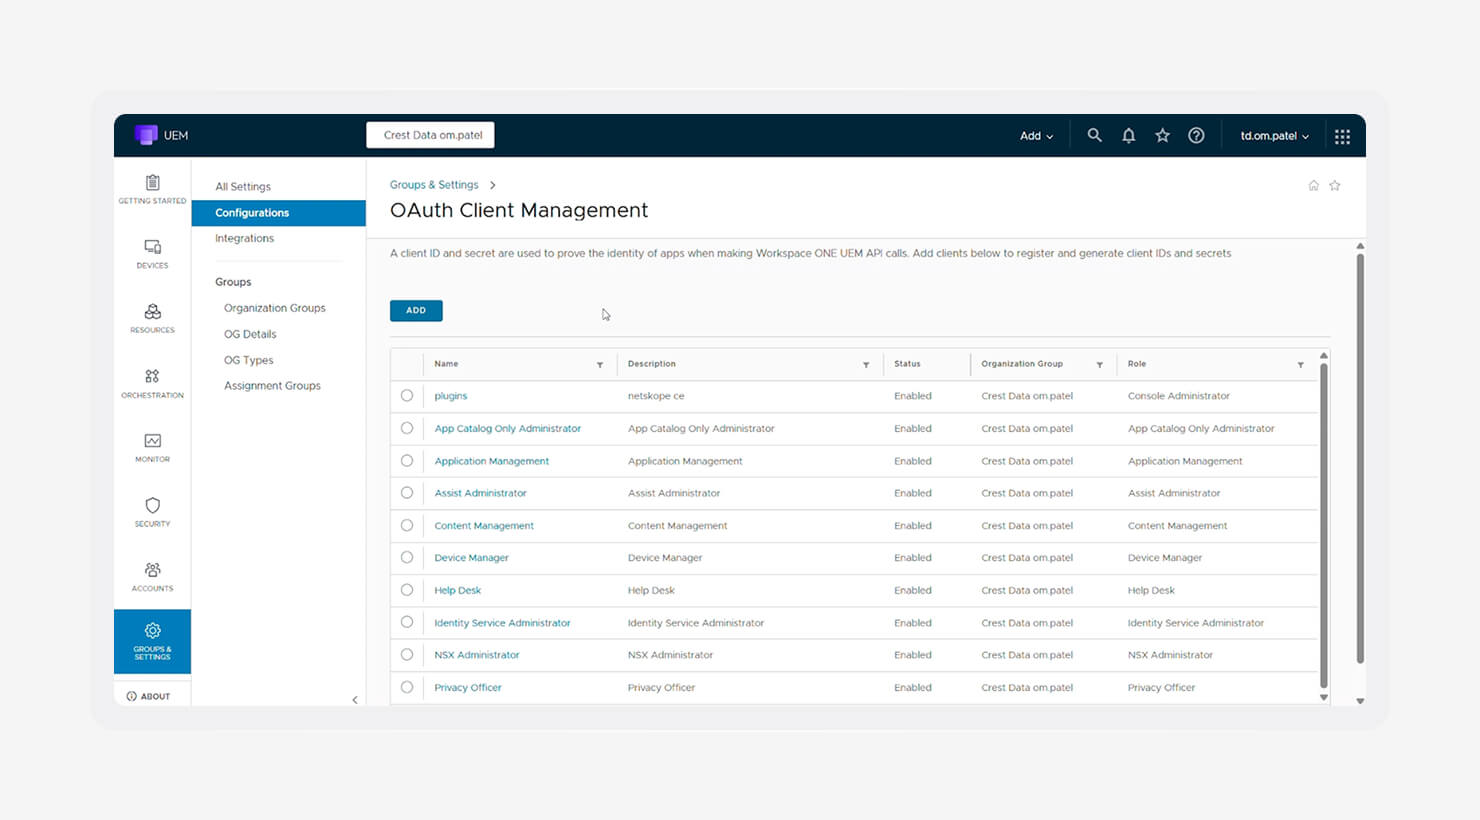
Omnissa Workspace ONE est une solution UEM de premier plan conçue pour les environnements soumis à des exigences strictes en matière de sécurité. Elle s'adresse aux entreprises qui ont besoin d'un contrôle rigoureux sur les utilisateurs, les appareils et les accès à chaque étape. On la retrouve souvent dans les secteurs réglementés où les politiques de sécurité ne sont pas facultatives.
L’un de ses atouts réside dans sa capacité à gérer à la fois les appareils physiques et les environnements virtuels. Si votre infrastructure comprend à la fois des Mac et une infrastructure VDI, Workspace ONE les unifie sous un seul plan de contrôle. Cela facilite la gestion des accès et l’application des politiques dans des environnements très différents.
C’est un système puissant, mais qui présente une certaine complexité. Par exemple, la mise en place et la maintenance prennent du temps, et il convient particulièrement aux équipes disposant des ressources nécessaires pour le gérer. Si votre priorité est de vous protéger contre des menaces telles que les logiciels malveillants macOS dans un modèle « Zero Trust », il vous offre les outils pour garder une longueur d’avance.
| Avantages | Inconvénients |
|---|---|
|
Solides capacités de sécurité « Zero Trust » |
Configuration complexe et gestion continue |
|
Gère efficacement les environnements physiques et virtuels |
Coût et besoins en ressources plus élevés |
|
Conçu pour les secteurs réglementés et hautement sécurisés |
Peut s’avérer excessif pour les équipes de petite taille ou moins soumises à la réglementation |
Principales fonctionnalités
- Accès réseau «Zero Trust» : chaque demande d’accès est vérifiée en temps réel en fonction de l’identité de l’utilisateur et de l’état de l’appareil. Vous réduisez les risques en rendant la confiance conditionnelle, et non plus présumée.
- Intégration VDI : les applications et postes de travail virtuels fonctionnent aux côtés des appareils physiques au sein d’un même système. Cela garantit la cohérence des accès, que les utilisateurs soient sur site ou à distance.
- Défense avancée contre les menaces : des analyses approfondies, des contrôles de prévention des pertes de données (DLP) et des réponses automatisées vous aident à détecter et à contenir les menaces à un stade précoce. Cela ajoute une couche de protection supplémentaire pour les environnements sensibles.
9. NinjaOne
- Note G2 : 4,7/5
- Idéal pour : la gestion à distanceintégrée et l'assistance informatique
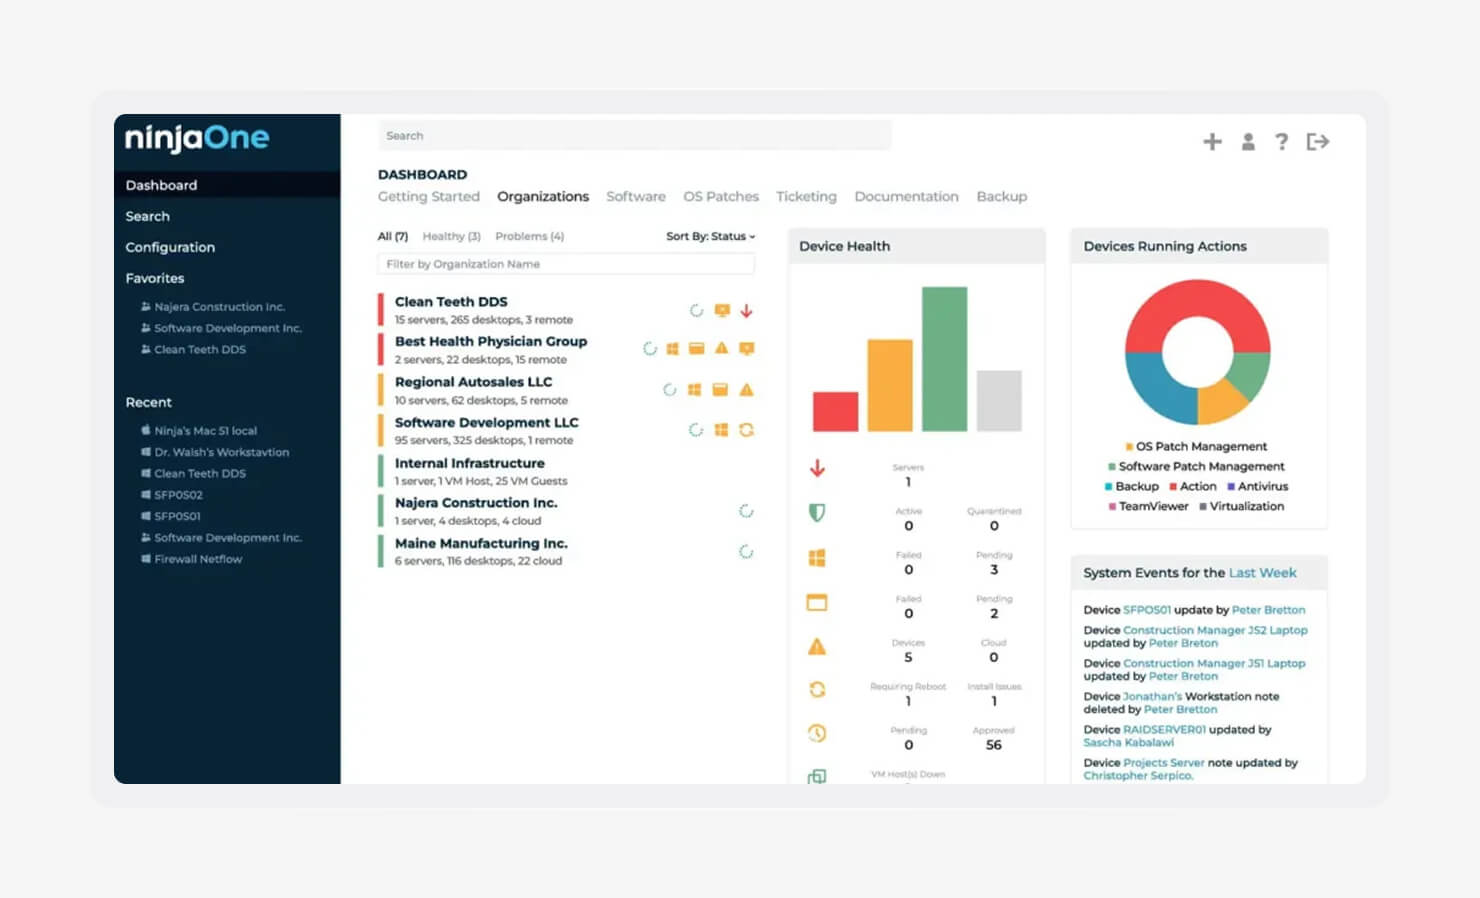
NinjaOne est conçu pour les équipes informatiques qui souhaitent réduire le nombre d'outils tout en bénéficiant d'un meilleur contrôle. Il combine la gestion des appareils mobiles (MDM) à des fonctionnalités avancées de surveillance et de gestion à distance, ce qui vous permet de gérer les appareils, de résoudre les problèmes et de suivre l'activité depuis un seul et même endroit.
Il est axé sur les opérations quotidiennes. Vous appliquez des correctifs logiciels, surveillez l'état des appareils et traitez les tickets sans avoir à changer de système. C'est un atout majeur lorsque votre équipe est réduite et que votre charge de travail ne cesse d'augmenter.
Pour les équipes confrontées aux cybermenaces les plus graves, la rapidité et la visibilité sont essentielles. NinjaOne vous aide à garder une longueur d’avance en maintenant les appareils à jour et en traitant les problèmes avant qu’ils ne s’aggravent.
| Avantages | Inconvénients |
|---|---|
|
De solides capacités RMM associées à la gestion des appareils |
Fonctionnalités de gestion spécifiques à Apple moins approfondies |
|
Vue centralisée pour la surveillance, l'application des correctifs et l'assistance |
Peut donner l’impression de privilégier le RMM plutôt qu’Apple |
| Permet de réduire la prolifération des outils pour les équipes informatiques |
La mise en place des workflows avancés peut prendre du temps |
Fonctionnalités clés
- Application automatisée des correctifs : maintient macOS et les applications tierces à jour sans intervention manuelle. Cela réduit les risques de vulnérabilité et allège la charge de travail liée à la maintenance courante.
- Correction en arrière-plan : Résolvez les problèmes en arrière-plan à l'aide de scripts et d'outils en ligne de commande. Les utilisateurs continuent de travailler pendant que vous réglez les problèmes.
- Système de tickets intégré : les alertes et les demandes des utilisateurs sont acheminées vers un service d'assistance intégré. Vous pouvez suivre, attribuer et résoudre les problèmes sans quitter la plateforme.
Pourquoi votre entreprise a besoin d’un outil MDM spécifique à Apple
Les appareils Apple ont leurs propres règles. Si votre logiciel de gestion des appareils mobiles ne les respecte pas, vous en ressentirez rapidement les conséquences : politiques non respectées, déploiements lents et charge de travail manuelle accrue.
Voici les points sur lesquels les environnements Apple ont tendance à poser des problèmes aux équipes :
- Gérer les extensions du noyau (kexts) et les extensions système sans perturber les flux de travail
- Gérer les autorisations au niveau du système pour les applications sans solliciter constamment l’utilisateur
- Suivre le rythme des mises à jour rapides de macOS, iOS et iPadOS
- Appliquer correctement FileVault et les autres fonctionnalités de sécurité intégrées
- Assurer le bon fonctionnement d’ADE de bout en bout
Lorsque la configuration est manuelle, des erreurs se glissent. Certains appareils ne disposent pas des paramètres essentiels. Des failles de sécurité apparaissent. Le service informatique passe des heures à répéter les mêmes étapes, à résoudre les mêmes problèmes et à répondre aux mêmes tickets.
Une solution MDM spécifique à Apple change la donne. Elle s’intègre directement à Apple Business, ce qui permet à vos appareils de s’enregistrer automatiquement, d’être configurés correctement et de rester conformes sans aucune intervention manuelle.
Fonctionnalités essentielles à rechercher dans une solution MDM Apple
Un serveur MDM Apple performant gère les fonctions de base sans difficulté et vous offre une évolutivité claire, en particulier si vous recherchez une solution MDM efficace pour la conformité SOC 2.
Voici les éléments à prendre en compte :
- Déploiement « zéro intervention » : grâce à l’ABM, les appareils sont livrés directement aux employés et se configurent automatiquement au premier démarrage. La fonctionnalité « Blueprint Routing » va encore plus loin en plaçant chaque appareil exactement là où il doit se trouver, sans tri manuel.
- Application automatisée des correctifs : les appareils non mis à jour constituent des cibles faciles. Les mises à jour automatisées du système d’exploitation et des applications garantissent que tout reste à jour sans avoir à solliciter les utilisateurs ni à programmer des interventions tardives.
- Profils de configuration : vous avez besoin d’une cohérence sur tous les appareils. Les profils imposent des règles telles que celles relatives aux mots de passe, à l’accès Wi-Fi et à FileVault, afin que la sécurité ne soit pas laissée au hasard.
- Modèles de conformité : les tâches de conformité peuvent vous prendre toute la semaine. Des modèles prédéfinis, conformes à des référentiels tels que CIS, vous offrent un point de départ rapide. C’est pourquoi les équipes à la recherche d’une solution MDM simple pour la mise en place de la norme SOC 2 y accordent tant d’importance.
- Sécurité à distance : il arrive que des appareils soient perdus. C’est inévitable. Vous devez pouvoir les verrouiller ou les effacer instantanément afin que les données de l’entreprise ne sortent pas de l’entreprise.
- Intégration d’un fournisseur d’identité (IdP) : lorsque votre solution MDM s’intègre à des fournisseurs d’identité tels que Google Workspace ou Okta via l’authentification unique (SSO) de la plateforme Apple, vos utilisateurs se connectent avec leurs identifiants d’entreprise et bénéficient des applications et des paramètres adaptés à leur profil.
- Portail en libre-service : le service informatique ne doit pas constituer un goulot d’étranglement. Un catalogue d’applications soigneusement sélectionnées permet à votre équipe d’installer des outils approuvés et de résoudre les problèmes courants sans avoir besoin d’un accès administrateur ni de créer un ticket.
- Scripts personnalisés : tout ne rentre pas dans un modèle prédéfini. Les scripts vous permettent de gérer les cas particuliers, d’automatiser les workflows et de vous adapter à la manière dont votre équipe travaille réellement.
- Blocage d’applications : vous avez besoin de limites claires. Le blocage des applications dangereuses ou non approuvées réduit les risques et préserve la sécurité de votre environnement.
- Cartes d’affectation : les appareils et les utilisateurs évoluent. Les cartes d’affectation garantissent la cohérence de l’ensemble en appliquant dynamiquement les applications et les paramètres en fonction du contexte en temps réel, ce qui vous évite d’avoir à effectuer constamment des ajustements manuels.
Comment choisir la solution MDM Apple adaptée à votre équipe
Trop d’outils vous ralentissent. Nous avons interrogé 1 011 professionnels de l’informatique et de la sécurité dans le cadre du rapport « Sprawl Report » (2026) d’Iru, et plus de la moitié d’entre eux souhaitent une meilleure intégration entre leurs outils. Une solution MDM Apple adaptée élimine ce désordre, optimise vos flux de travail et vous offre la marge de manœuvre nécessaire pour vous développer sans avoir à tout refaire sans cesse.
Voici les éléments à prendre en compte avant de vous engager :
- Évaluez les délais de réponse du support technique : en cas de panne, vous avez besoin de réponses rapides. Ne vous fiez pas uniquement aux arguments commerciaux : vérifiez les accords de niveau de service (SLA) et les avis réels des utilisateurs concernant les délais de réponse et l’expertise. Prêtez également attention aux modèles d’assistance. Certains fournisseurs, comme Jamf, conditionnent l’accès à l’assistance à un niveau d’abonnement, tandis que d’autres, tels qu’Iru, vous offrent un accès direct dès le premier jour.
- Évaluez la courbe d’apprentissage : soyez honnête quant aux capacités de votre équipe. Si vous ne disposez pas d’un administrateur Apple dédié, choisissez une plateforme facile à prendre en main et dotée de frameworks prêts à l’emploi. Cela reste important à mesure que votre équipe s’agrandit. Après tout, les nouvelles recrues doivent pouvoir être opérationnelles sans passer par des semaines de formation.
- Vérifiez la réactivité aux mises à jour (assistance dès le premier jour) : Apple évolue rapidement, et votre solution MDM doit suivre le rythme. Vérifiez à quelle vitesse les fournisseurs prennent en charge les nouvelles versions de macOS et les mises à jour de sécurité afin que vos déploiements ne soient pas bloqués ou interrompus.
- Examinez attentivement la documentation et la communauté : une bonne documentation vous fait gagner des heures. Une base de connaissances solide et une communauté active vous aident à résoudre les cas particuliers sans avoir à attendre l’intervention du support.
- Donnez la priorité aux intégrations IdP : votre fournisseur d’identité doit piloter l’accès et la configuration. L’intégration avec des outils tels qu’Okta, Microsoft Entra ID ou Google Workspace permet d’assurer la cohérence entre les utilisateurs, les appareils et les politiques.
- Misez sur la pérennité : réalisez une petite démonstration de faisabilité avant tout déploiement à grande échelle. Testez l’inscription, le comportement des politiques et les workflows quotidiens. Anticipez. Comment le système gérera-t-il la croissance, les nouveaux besoins de conformité ou le passage à des environnements mixtes ou BYOD ? Des fonctionnalités telles qu’une gestion rigoureuse des correctifs et une gestion intégrée des vulnérabilités gagneront en importance à mesure que votre parc s’agrandira.
Gérez vos appareils Apple à grande échelle avec Iru
La gestion des appareils Apple devient plus complexe à mesure que votre entreprise se développe. Plus d’utilisateurs, plus d’appareils, plus de risques à maîtriser. Ce qui fonctionne pour une petite structure commence à montrer ses limites à plus grande échelle.
La solution MDM d’Iru pour les appareils Apple réunit la gestion des systèmes, la sécurité des terminaux, la gestion des identités et la conformité au sein d’une seule et même plateforme. Vous gérez vos appareils, les sécurisez, contrôlez les accès et garantissez la conformité sans avoir à assembler plusieurs systèmes. Si vous recherchez la meilleure solution MDM pour Apple, capable également de remplacer le reste de votre infrastructure, c’est là qu’elle se distingue.
Réservez une démonstration gratuite pour découvrir comment elle s’adapte à votre environnement.