


エンドポイント管理ソフトウェアとは? エンドポイント管理ソフトウェアは、デバイスの展開、保護、監視、アップデートを一元化されたプラットフォームから行えるようにするソフトウェアです。ノート PC、デスクトップ PC、モバイルデバイスなどのエンドポイント全体で日常的な作業を自動化し、手作業を減らしながらセキュリティとコンプライアンスを強化します。
IT部門が、新しいビジネスアプリを社内のすべての端末にインストールする必要があると発表しました。導入には数週間かかります。メールを見逃した従業員もいれば、更新を先延ばしにする従業員もいます。また、一部の端末は完全に管理の網から漏れてしまいます。
エンドポイント管理ソフトウェアを利用すれば、このプロセスは大きく様変わりします。IT部門は、従業員の業務を妨げたり、サポートチケットが殺到したりすることなく、バックグラウンドでアプリケーションの展開、ポリシーの適用、アップデートの配信を行うことができます。
そのため、多くの組織がエンドポイント管理ツールに投資しています。最新のエンドポイント監視ソフトウェアは、自動化、セキュリティ、可視性を単一のコンソールに統合しており、IT部門の業務負荷を増やすことなく、増え続けるデバイスの管理を容易にします。
選択肢を絞り込む一助となるよう、主要なエンドポイント管理ソリューション6つを比較しました。比較対象には、各ソリューションの強み、制限事項、および統合エンドポイント管理(UEM)プラットフォームにおいて最も重要な機能が含まれています。
| プロバイダー | 最適用途 | G2評価 | 主な機能 |
|---|---|---|---|
| Iru | 小規模からエンタープライズレベルまでのデバイス群を対象とした自動化されたデバイス管理 | 4.7 | エンドポイント管理、IDおよびアクセス管理、コンプライアンスの自動化、Auto Apps、エンドポイント検出・対応(EDR)、脆弱性管理、パスワードレス認証、およびIruコンテキストモデルを活用したAI駆動の自動化 |
| Ivanti Neurons | 多様なデバイス環境全体で、自動化主導のエンドポイント管理と自己修復機能を求める大規模組織向け | 4.2 | アセット検出、自己修復の自動化、パッチ管理、ワークフローの自動化、デジタル従業員体験(DEX)、およびエンドポイント監視 |
| Microsoft Intune | すでにMicrosoft 365を利用しており、既存Microsoftエコシステムと統合されたエンドポイント管理を求める組織 | 4.5 | デバイスおよびアプリケーション管理、モバイルアプリケーション管理(MAM)、コンプライアンス ポリシー、セキュリティの適用、Windows Autopilot、および Microsoft エコシステムとの統合 |
| Jamf Pro | 主にAppleデバイスを管理しており、Appleエコシステムとの深い統合を求める組織向け | 4.7 | Appleデバイスの管理、ゼロタッチ展開、アプリおよびパッチ管理、インベントリ管理、セルフサービスポータル、Apple Business Managerとの統合 |
| NinjaOne | 強力な自動化機能とリモートサポート機能を備えた一元的なエンドポイント管理を求めるマネージドサービスプロバイダー(MSP)およびITチーム | 4.7 | リモート監視・管理(RMM)、パッチ管理、リモートサポート、スクリプト作成、エンドポイント監視、およびIT自動化 |
| Workspace One UEM | 単一のプラットフォームから、複数のオペレーティングシステムにまたがる多様なデバイス群を管理する必要がある企業向け | 4.5 | クロスプラットフォームのデバイス管理、デバイスのライフサイクル管理、リモート管理、コンプライアンスの自動化、ゼロトラストアクセス制御、ワークフローの自動化 |
1.Iru
- 最適用途:小規模からエンタープライズ規模のデバイス群にわたる自動化されたデバイス管理
- G2評価: 4.7/5
- 自動化機能:デバイスのプロビジョニング、アプリケーションの展開、パッチ管理、IDおよびアクセス管理、コンプライアンスの自動化、脅威の検出、脆弱性の修正、AIを活用したワークフロー
Iruは、ITおよびセキュリティチームが単一のプラットフォームから、エンドポイント管理、セキュリティ、ID、コンプライアンスにわたる業務を自動化できるよう支援する、業界をリードするエンドポイント管理ソフトウェアソリューションです。
Iruは、エンドポイントセキュリティと管理、IDおよびアクセス管理、コンプライアンスの自動化を統合し、スタックの集約を支援します。また、これらの機能は共通の基盤を共有しているため、チームは連携していないコンソール間を行き来したり、複数のベンダーからのデータを照合したりする必要がありません。
ゼロからAIを組み込んで構築されたIruは、「Iruコンテキストモデル」上で動作します。これは、ユーザー、デバイス、アプリケーション、ポリシー、イベントの動的なマップを作成する共有データインフラストラクチャです。この統合されたコンテキストがIru AIとIru MCPを駆動し、ユーザーが環境全体でワークフローを自動化し、自律的に稼働する技術スタックを構築できるよう支援します。
「自動デバイス登録(ADE)」によりオンボーディングを効率化し、アプリケーションの展開を自動化し、セキュリティ制御を適用し、コンプライアンスの証拠を継続的に収集できます。また、「Iru Custom Apps」を使用すれば、あらゆるWindowsアプリを展開できるため、OSをまたぐ増え続けるデバイス群をサポートするための労力を軽減できます。
「Iruの堅牢なMDMソリューション、極めて直感的なUI、そして既成概念にとらわれずあらゆるニーズに対応してくれる世界クラスのサポートエンジニアのおかげで、私はまるでスーパーヒーローのように見えます。」 —G2のKevin B.
その効果は、実際の導入事例でも明らかです。 ITチームが小規模なヘルスケア企業であるSprinter Healthは、Iruを活用して数百台のデバイスを管理しており、デバイスおよびアプリケーションの管理に費やす時間は全体の10%未満に抑えられています。日常業務の多くは自動化によって処理されるため、Sprinterはインフラの維持管理ではなく、ビジネス支援に注力することが可能になっています。
主なメリット
- Auto Apps: Iruは 、MacおよびWindowsデバイス上で数百のビジネスアプリケーションを自動的に展開・パッチ適用する、約500 のAuto Appsを提供しています 。
- 適応型コンプライアンス:Iruは 、証拠と管理措置を継続的に紐付け、コンプライアンス記録を最新の状態に保ちます。これにより、手動による監査準備の負担が軽減され、年間を通じていつでも監査に対応できる状態を維持できます。
- パスワードレスID管理:Workforce Identityは、パスワードをハードウェアベースのパスキーおよびパスワードレス認証に置き換えます。従業員はより迅速なサインイン体験を得られ、フィッシングや認証情報に関連するリスクを低減できます。
- 脅威の検出と脆弱性管理: Iruのエンドポイント検出・対応(EDR)と脆弱性管理が連携し、脅威の特定、リスクの優先順位付け、および是正措置の自動化を行います。
- IruコンテキストモデルによるAI駆動の自動化:Iruコンテキストモデルは、ID、エンドポイント、セキュリティ、コンプライアンスのデータを一元的に連携させます。この共有コンテキストにより、よりスマートな自動化と可視性の向上が実現され、自律的に稼働する技術スタックの構築を支援します。
2.Ivanti Neurons
- 最適用途:多様なデバイス環境において、自動化主導のエンドポイント管理と自己修復機能を求める大規模組織
- G2評価: 4.2/5
- 自動化機能:アセット検出、パッチ管理、エンドポイント監視、自己修復型是正、ワークフローの自動化、DEX分析
Ivanti Neuronsは、一元化されたコンソールからエンドポイントを管理、保護、サポートするための統合エンドポイント管理ソフトウェアです。エンドポイント管理、自動化、分析機能を組み合わせることで、大規模なデバイス群における手動による管理作業を削減します。
このプラットフォームの主な焦点は自動化にあります。Ivanti Neuronsは、デバイスの自動検出、パッチの展開、設定上の問題の特定、および修復ワークフローの起動を自動的に行うことができます。その自己修復機能により、エンドポイントの問題がユーザーに支障をきたす前に検出、診断、解決することができ、ITチームによる手動での介入の必要性を低減します。
G2のレビューによると、Ivanti Neuronsは日常的なエンドポイント管理タスクを自動化できる点で際立っています。ユーザーからは、自動パッチ適用やワークフローの自動化が有用な機能として頻繁に挙げられており、これらが手作業の負担を軽減しつつ、大規模なデバイス群全体の可視性を向上させると評価されています。とはいえ、一部のレビューアは、特に大規模な環境において、導入時に学習曲線が必要になると指摘しています。
Appleデバイスを管理する組織にとっては、宣言型デバイス管理(DDM)などの最新の管理アプローチへの対応も有益です。これにより、管理者の継続的な関与を最小限に抑えつつ、デバイスへの設定の適用と維持が可能になります。
主なメリット
- 資産の検出:Ivanti Neuronsは、環境全体のデバイスを自動的に識別し、インベントリを作成します。これにより可視性が向上し、管理対象外のエンドポイントを排除するのに役立ち、インフラストラクチャの状況をより正確に把握できるようになります。
- パッチ管理:オペレーティングシステムやサードパーティ製アプリケーションにわたるパッチの検出、優先順位付け、テスト、および展開を自動化します。これにより、セキュリティリスクを低減すると同時に、管理者が手動で更新を追跡・適用する手間を省きます。
- デジタル従業員体験(DEX):DEXは 、デバイスの状態、アプリケーションのパフォーマンス、および従業員体験の指標をリアルタイムで監視します。このプラットフォームは、生産性に影響が出る前に、問題をプロアクティブに特定し、自動的な是正措置を実行できます。
3.Microsoft Intune
- 最適用途:すでに Microsoft 365 を利用しており、既存 Microsoft エコシステムと統合されたエンドポイント管理を求める組織
- G2評価: 4.5/5
- 自動化機能:デバイスの登録、ポリシーの展開、アプリケーション管理、コンプライアンス監視、セキュリティの強制適用、Windowsのプロビジョニング
Intuneは、Microsoftのクラウドベースのエンドポイント管理プラットフォームです。Windows、macOS、iOS、Android、およびその他のサポート対象エンドポイントにわたるデバイス、アプリケーション、アクセスポリシーの管理を支援します。
最も広く採用されている統合エンドポイント管理ツールの一つとして、IntuneはMicrosoft環境内でのエンドポイント管理を一元化したいと考える組織で頻繁に利用されています。
このプラットフォームには、日々の管理業務を軽減するいくつかの自動化機能が含まれています。例えば、デバイスの登録を自動化したり、アプリケーションをリモートで展開したり、コンプライアンス ポリシーを適用したり、更新プログラムを管理したり、セキュリティ設定を大規模に適用したりすることができます。
Microsoft Intuneは、Microsoft 365との緊密な統合やポリシーベースの自動化が評価され、G2のレビューアから高い評価を得ています。ユーザーからは、特にMicrosoft中心の環境において、単一のプラットフォームからデバイスやアプリケーションを管理できる利便性が頻繁に挙げられています。一部のレビューアからは、特に複雑な環境において、導入時の学習曲線が急であるとの報告もあります。
主なメリット
- デバイスおよびアプリケーション管理(DAM):Intuneは 、一元化されたデバイス管理に加え、モバイルアプリケーション管理(MAM)機能を提供します。あらゆるシナリオにおいて、デバイスを完全に登録する必要なく、アプリケーションの展開、更新の管理、企業データの保護、およびアプリへのアクセス制御を行うことができます。
- セキュリティの適用:Intuneは、管理対象デバイス全体にセキュリティポリシー、コンプライアンス要件、および条件付きアクセス制御を自動的に適用します。これにより、手動による監視を削減しつつ、一貫したセキュリティ態勢を維持できます。
- Windows Autopilot:新しいコンピューターのデバイスプロビジョニングとセットアップを自動化します。従業員はメーカーから直接デバイスを受け取り、サインインするだけで、アプリケーション、ポリシー、設定が自動的に適用されます。
4.Jamf Pro
- 最適:主に Apple デバイスを管理しており、Apple エコシステムとの深い統合を求める組織
- G2 評価: 4.7/5
- 自動化機能:デバイスの登録、ポリシーの展開、アプリの配布、パッチ管理、インベントリ追跡、セルフサービスワークフロー
Jamf Proは、Mac、iPhone、iPad、Apple TVを大規模に管理するために設計された、Appleに特化したエンドポイント管理プラットフォームです。モバイルデバイス管理(MDM)市場で最も定評のあるソリューションの一つとして、Appleデバイスを大規模に導入している組織で広く利用されています。
このプラットフォームは、デバイスの登録、設定、アプリケーションの展開、ソフトウェアの更新など、多くの日常的な管理タスクを自動化します。管理者は、デバイスのライフサイクル全体を通じて設定やセキュリティ制御を自動的に適用するポリシーを作成できるため、手動による介入の必要性が減り、デバイス群全体の一貫性を維持しやすくなります。
G2のレビュー投稿者たちは、Jamf ProのApple製品に特化した機能、豊富な自動化オプション、そして強力なデバイス管理機能を高く評価しています。導入時のセットアップや継続的な管理を効率化できるだけでなく、管理対象デバイスに関する詳細な可視性を提供できる点も好評です。ただし、このプラットフォームの機能の深さゆえに、新規管理者にとっては習得に時間がかかる場合があります。
また、Jamfの一元管理機能により、承認済みのアプリケーションやリソースへの従業員のアクセスを容易にすることで、シャドーITの削減にも役立ちます。
主なメリット
- ゼロタッチ導入:Jamf ProはApple BusinessManagerと連携し、デバイスのアクティベーション直後からプロビジョニングを自動化します。ITチームは、アプリケーション、ポリシー、設定が自動的に適用されることを保証しつつ、デバイスを従業員に直接発送できます。
- アプリおよびパッチ管理:管理者は、一元化されたコンソールから、Appleデバイス全体に対してアプリケーションの展開、アップデートの管理、パッチ適用を自動化できます。これにより、ソフトウェアを最新の状態に保ちつつ、手動でのメンテナンス作業を削減できます。
- セルフサービスポータル:JamfProにはセルフサービスポータルが搭載されており、従業員はITチケットを提出することなく、承認済みのアプリケーションをインストールしたり、リソースにアクセスしたりできます。これにより、ユーザーエクスペリエンスが向上すると同時に、サポート業務の負担を軽減できます。
5.NinjaOne
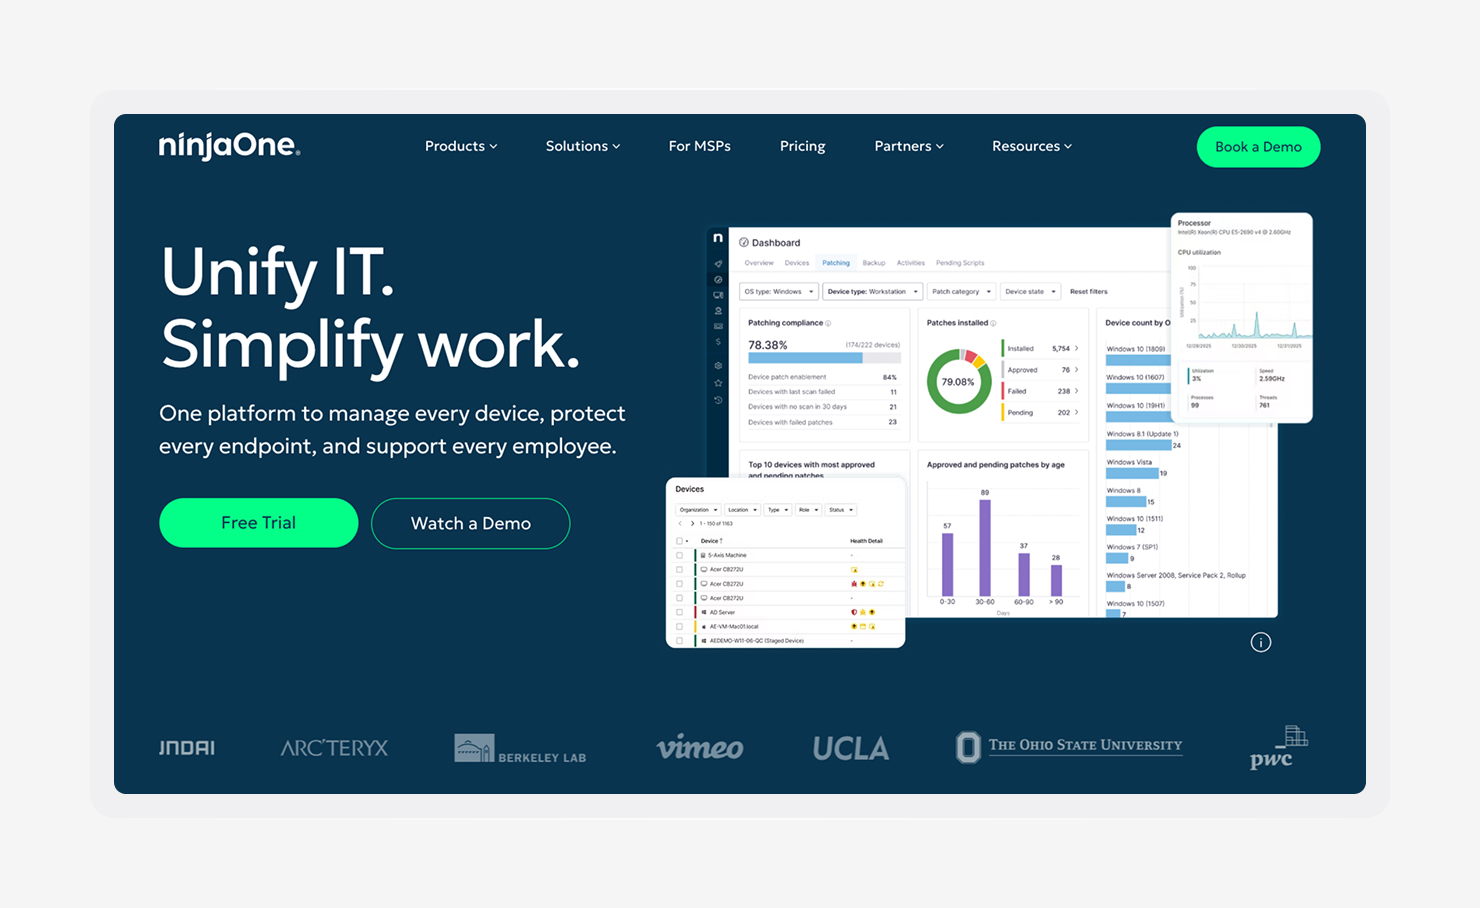
- 最適:強力な自動化とリモートサポート機能を備えた一元的なエンドポイント管理を求めるMSPおよびITチーム
- G2評価: 4.7/5
- 自動化機能:エンドポイント監視、パッチ管理、リモート修復、スクリプト作成、デバイスインベントリ管理、自動アラート
NinjaOneは、単一のインターフェースからデバイスを管理できるように設計されたエンドポイント管理およびリモート監視プラットフォームです。このプラットフォームは、監視、パッチ適用、自動化、およびリモートサポートツールを統合し、分散環境におけるエンドポイント管理を簡素化します。
自動化は、このプラットフォームの主要な構成要素です。スクリプトやポリシーベースのアクションを使用して、ソフトウェアの展開、オペレーティングシステムの更新、定期的なメンテナンスタスク、および修復ワークフローを自動化できます。これにより、反復的な作業を削減しつつ、デバイスの健全性と最新状態を維持できます。
MDMプロファイルを使用してエンドポイントを管理している組織では、NinjaOneをより広範なデバイス管理ワークフローと併用することで、可視性と制御性を向上させることも可能です。
G2では、レビューアからNinjaOneの使いやすさ、自動化機能、迅速なサポート対応が高く評価されています。特に、自動化された監視および是正機能により、手動でのトラブルシューティングが削減され、従業員に影響が及ぶ前にITチームが問題を特定できる点が好評です。
また、一部の組織では、このプラットフォームを利用してソフトウェアの使用状況を監視し、不正なアプリケーションを特定することで、クラッキングツールやその他の管理対象外のソフトウェアに関連するリスクの低減を図っています。
主なメリット
- リモート監視および管理:RMMは 、一元化されたダッシュボードからエンドポイントの健全性、パフォーマンス、可用性を継続的に監視します。これにより、問題を早期に特定し、ダウンタイムやサポートチケットにつながる前に解決することが可能になります。
- リモートサポート:NinjaOneには 、技術者が現場に赴くことなくトラブルシューティングや問題解決を行えるリモートアクセスツールが搭載されています。サポートの迅速化により、従業員の生産性が向上し、問題解決までの時間が短縮されます。
- ITの自動化:このプラットフォームは、パッチの展開、定期メンテナンス、ソフトウェアのインストール、修復ワークフローなどの反復的なタスクを自動化します。これにより、手作業の負担を軽減し、大規模なデバイス群をより効率的に管理できるようになります。
6.Workspace One UEM
- 最適:単一のプラットフォームから、複数のオペレーティングシステムにまたがる多様なデバイス群を管理する必要がある企業
- G2評価: 4.5/5
- 自動化機能:デバイスの登録、コンプライアンス監視、アプリケーションの展開、ポリシーの適用、リモート操作、ワークフローの自動化
Workspace ONE UEMは、一元化されたコンソールからWindows、macOS、iOS、Android、およびその他のデバイスタイプをサポートするエンドポイント管理プラットフォームです。さまざまなデバイスやオペレーティングシステムにまたがって、一貫した管理およびセキュリティポリシーを適用したい組織で広く利用されています。
このプラットフォームは、デバイスのプロビジョニング、アプリケーションの展開、コンプライアンスチェック、ポリシーの適用など、多くの日常的なITタスクを自動化します。管理者は、デバイスがコンプライアンスから外れた際に自動的にアクションをトリガーするルールを作成できるため、手動による監視の負担を軽減し、時間の経過に伴う設定変更によって生じるエンドポイントのドリフトを抑制することができます。
G2のレビューアからは、Workspace ONE UEMのクロスプラットフォーム管理機能と幅広い機能セットが高く評価されています。その自動化ツール、一元化された可視性、およびリモート管理機能は、特に大規模な企業環境において、同プラットフォームの大きな強みとなっています。
また、多くの組織では、デバイスの状態チェックとアクセス制御、コンプライアンスポリシーを組み合わせることで、ゼロトラスト型エンドポイントセキュリティの取り組みを支援するためにこのプラットフォームを活用しています。
主なメリット
- デバイスライフサイクル管理ツール:Workspace ONE UEMは、登録やプロビジョニングから更新、廃棄に至るまでのデバイスライフサイクル全体をサポートします。これらのプロセスを自動化することで、管理負担を軽減しながら大規模なデバイス群を管理できます。
- ゼロトラストアクセス:このプラットフォームは、企業リソースへのアクセスを許可する前に、デバイスのコンプライアンスとセキュリティ状態を評価します。これにより、最新のゼロトラスト戦略をサポートしつつ、セキュリティを強化できます。
- リモート管理:管理者は 、一元化されたダッシュボードから、デバイスのリモート監視、アプリケーションの展開、ポリシーの適用、およびトラブルシューティングを行うことができます。これにより、運用効率が向上し、手動によるサポートの必要性が軽減されます。
最適なエンドポイント管理ソフトウェアを選ぶための7つのポイント
適切なプラットフォームは、エンドポイントのセキュリティ確保、ID管理、コンプライアンスの自動化を支援し、チームが管理しなければならないツールの数を減らすのに役立ちます。
各オプションを比較する際は、今すぐ時間の節約につながり、組織の成長を支えてくれる機能に注目してください。導入を決定する前に確認すべきポイントをいくつかご紹介します。
1. OSの対応範囲を把握する
すべてのプラットフォームが同じオペレーティングシステムに対応しているわけではありません。Windowsを主に対象としているものもあれば、macOS、iOS、Android、Linux環境をサポートするものもあります。プラットフォームが現在の端末環境や将来の計画と整合していることを確認してください。
2. スタックを統合する機会を探す
優れたプラットフォームは、エンドポイント管理、セキュリティ、ID管理、コンプライアンスの自動化を単一のシステムに統合しています。このアプローチにより、ITチームとセキュリティチームはユーザー、デバイス、アプリケーション、ポリシーに関する共通のビューを得られると同時に、手作業や可視性のギャップを削減できます。
デバイス管理、セキュリティ、ID管理、コンプライアンス管理を別々のツールで管理すると、ツールの乱立を招きがちです。その結果、チームはコンソールを切り替えたり、異なるシステム間のデータを照合したり、重複するワークフローを維持したりすることになります。これらの機能を統合したプラットフォームは、運用を簡素化し、可視性を向上させ、管理上の負担を軽減できます。
3. 使いやすさを優先する
強力な機能も重要ですが、日々の使いやすさも同様に重要です。習得に時間がかかるプラットフォームは、導入の遅れや管理上の負担の増加につながります。一般的なタスクをシンプルに実行でき、自動化しやすいツールを探しましょう。
4. コンプライアンス要件を考慮する
クラウドベースのサービスを利用できる組織もあれば、機密データをオンプレミスや特定の環境内に保持しなければならない組織もあります。プラットフォームの導入を決定する前に、コンプライアンス、データ居住地、および導入要件を確認してください。
5. 拡張性を考慮する
エンドポイント管理プラットフォームは、複雑さを増すことなく、より多くのデバイス、ユーザー、アプリケーション、およびポリシーに対応できる必要があります。各ソリューションが成長にどのように対応するか、また自動化機能がビジネスの拡大に合わせて拡張可能かどうかを検討してください。
6. MDM、EMM、UEMの違いを理解する
ソリューションを比較する際、MDM、EMM、UEMの比較に関する議論にしばしば遭遇するでしょう。MDMは主にデバイスの制御に焦点を当てています。エンタープライズ・モビリティ・マネジメント(EMM)は、アプリケーションやコンテンツ管理にまで範囲を広げています。UEMは、複数のデバイスタイプやオペレーティングシステムにわたり管理範囲を拡張しており、最も包括的なアプローチと言えます。
7. 選択肢を十分に比較する
決定を下す前に、時間をかけて機能、自動化機能、長期的な拡張性を比較検討してください。どのプラットフォームを選択する場合でも、複雑さを増すのではなく、軽減してくれるソリューションを探しましょう。
Iruの導入を検討されている場合は、当社の自動化エンドポイント管理ソフトウェアを、JamfやJumpCloudなどの主要プラットフォームと比較し、エンドポイント管理、セキュリティ、ID管理、コンプライアンスに対する各アプローチの違いを理解してください。
Iruでデバイス群を自動的に保護
エンドポイントの管理に、さまざまなツールの寄せ集めや手作業、絶え間ない監視が必要であってはなりません。適切なプラットフォームなら、一元的に可視性、制御、自動化を実現し、チームがデバイス管理に費やす時間を削減して、ビジネス推進に注力できるよう支援します。
IruのUEMソリューションは、エンドポイント管理、セキュリティ、ID管理、コンプライアンスの自動化を、AIを活用した単一のプラットフォームに統合しています。デバイスの登録やアプリケーションの展開から、脅威の検出や監査対応に至るまで、Iruは日常業務の自動化、スタックの統合、そして環境の拡大に伴う管理体制の維持を支援します。
無料デモをご予約いただき、Iruがエンドポイント管理をいかに簡素化し、大規模なデバイス群をどのように保護できるかをご確認ください。